ある医療機関が患者紹介の調整のためにCRMを導入しました。数ヶ月後、コンプライアンスレビューで単純な質問が投げかけられます。この患者の記録を誰が、いつ閲覧したのか? チームは、ログが編集は記録するものの閲覧アクセスは記録していないことに気づき、回答の再構成に数日を要しました。全国規模の保険ブローカーは同じ壁の別バージョンにぶつかります。代理店階層が5層に及ぶ一方、CRMの権限モデルでは「エージェントは自分の担当顧客のみ、支店長は自支店のみ、コンプライアンス部門はすべてを閲覧のみ可能」という表現ができないのです。
規制業界におけるCRMセキュリティとは、暗号化、アクセス制御、監査証跡、連携を特定のコンプライアンスフレームワークに整合させること——そして、対象となるCRMの統制がその環境に対して十分な粒度を持つかを評価することを意味します。本ガイドでは、それが実務でどう見えるかを分解します。CRMデータセキュリティを形作るフレームワーク、最も重要な4つのアーキテクチャレイヤー、そしてパッケージ型・カスタム・コンポーザブルの各アプローチの選び方です。
重要ポイント
- 規制業界のCRMセキュリティは4つのレイヤー——データ、アクセス、監査、連携——にまたがり、それぞれがHIPAA、SOC 2、GLBAなどの特定のフレームワークに対応します。
- 標準的なCRM統制は、ベンダー、エディション、設定、連携によっては、一部の規制環境に対して十分な粒度を提供できない場合があります。
- コンプライアンス対応の監査証跡は、帰属可能で、改ざん耐性があり、セキュリティ関連の活動を再構成できる十分な詳細さを備えるべきです。
- 転送中および保存時の暗号化は健全な基盤です。リスクモデルが要求する場合には、選択的なフィールドレベル暗号化やトークン化の追加が有効です。
- 権限モデル、監査可能性、データ統制がパッケージ製品の提供範囲を超える深いカスタマイズを必要とする場合、カスタムまたはコンポーザブルCRMの検討に値します。
標準的なCRM設定が規制業界で不十分になり得る理由
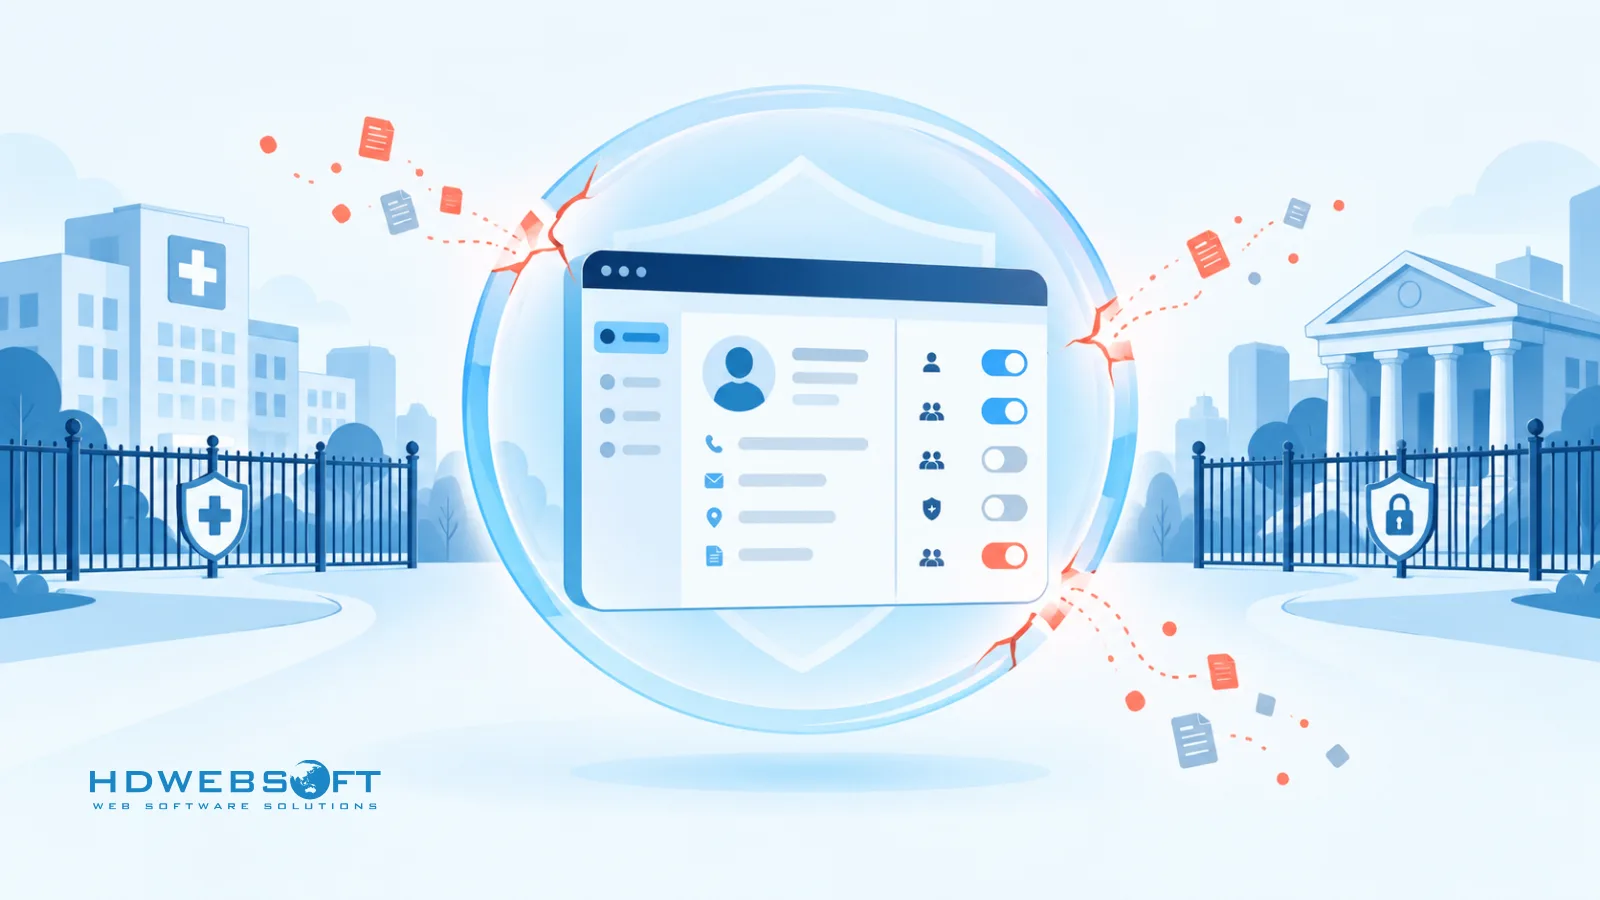
標準CRM統制におけるコンプライアンスギャップ
組織がまだ適切なエンタープライズCRMソリューションの選択段階にあるなら、セキュリティ統制は評価スコアカードに一行入れるべきです——後から追加する方がほぼ常に困難だからです。最近のCRMプラットフォームの多くは実際のセキュリティ機能を備えています。SSO、ロールベース権限、一部エディションでのフィールドレベルセキュリティ、活動ログなどです。問いは「統制が存在するか」ではなく、「特定の規制環境に対して十分な粒度か」であることがほとんどです。
ベンダー、エディション、設定、連携によっては、標準的なCRM統制が一部の規制環境に対して十分な粒度を提供できない場合があります。評価時に精査すべき4つの領域:
- 権限の粒度。 権限モデルが実際の組織階層——支店、チーム、ケース負荷、案件所有権——を表現できるか、それともフラットなプロファイルの集合にすぎないか?
- 監査ログの深さ。 ログは誰が機密レコードを編集したかだけでなく、誰が閲覧したかを記録するか? 調査時に完全なイベント系列を再構成できるか?
- 暗号化のカバレッジ。 機密データはリスクモデルが要求するレベルで暗号化されているか——PHI、PII、金融識別子を含む特定フィールドを含めて?
- 連携データフロー。 CRMがEHR、コアバンキングシステム、保険契約管理プラットフォームと同期する際、どのデータが動き、誰の資格情報で、そのフロー自体は監査可能か?
規制業界が実際に必要とするもの
2つのシナリオが、粒度が重要な理由を示します。
医療では、ケアコーディネーターは通常、自分のケース負荷内の患者の記録のみ閲覧すべきです——患者リスト全体ではありません。緊急アクセスは正当に必要とされることがありますが、理由入力プロンプト、自動アラート、強化ログを伴うべきです。この「ブレークグラス」パターンは設計上の特徴であり、ほとんどのプラットフォームがデフォルトで公開している設定トグルではありません。
金融サービス・保険では、ブローカー階層がエージェント、支店長、地域ディレクター、コンプライアンス機能に及ぶことがあります。GLBA Safeguards Ruleのようなフレームワークは、各ロールの職務上必要な範囲へのアクセス制限を期待し——エクスポート、レポート、一括データアクセスの監視を求めます。「自分の顧客ポートフォリオ」をきれいに表現できない権限モデルは、往々にしてチームを過剰な共有か脆弱な回避策へと追いやります。
どちらのシナリオも、パッケージCRMが機能しないことを証明するものではありません。規制環境での展開は、機能チェックリストではなく組織の実際の統制要件に照らして評価されるべきだということを示しています。
CRMデータセキュリティを形作るコンプライアンスフレームワーク
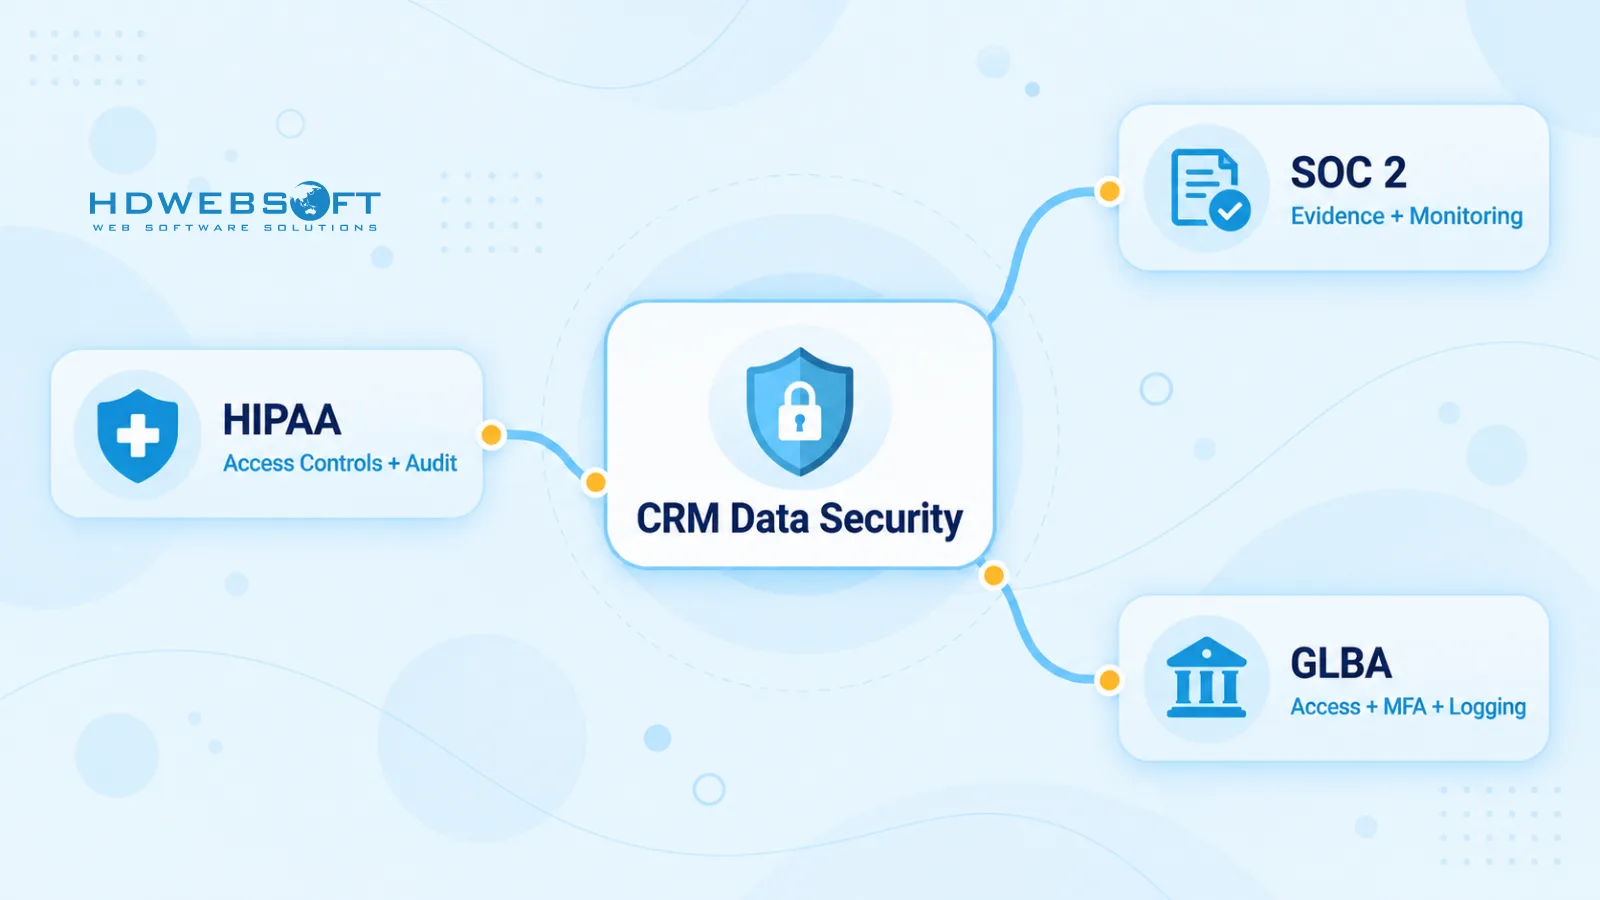
コンプライアンスフレームワークは、どのポリシーが書かれるかだけでなく、CRMがどう設計されるべきかを決定します。米国の規制業界におけるCRMセキュリティ要件の大半を駆動する3つのフレームワーク:
| フレームワーク | 適用対象 | CRMに関連する統制 |
|---|---|---|
| HIPAA | 医療提供者、保険者、PHIを扱うベンダー | アクセス制御と最小限必要アクセス。監査統制——システム活動を記録・検査する能力。転送セキュリティ。PHIを処理するベンダーとのBusiness Associate Agreement(BAA) |
| SOC 2 | 顧客に統制を示すサービス組織 | 論理的アクセス(CC6)やシステム監視(CC7)などのTrust Services Criteria。CRMはSOC 2審査のための証拠——アクセスレビュー、監視ログ、変更記録——を生成すべき |
| GLBA / FTC Safeguards Rule | 貸金業者、ブローカー、保険者を含む金融機関 | リスクベースのアクセス制御、MFA、ユーザー活動の監視とログ、サービスプロバイダーの監督 |
他に2つ、頻度は低いものの適用されるときには重要なものがあります。CRMがEUの個人データを保持する場合、GDPRが関係します——特に同意、データ主体の権利、最小化について。CRMがカード会員データに触れる場合はPCI DSSが適用され、その場合の通常の推奨は、そのデータをCRMから完全に分離することです。
これらのフレームワークの下には実際の設計上の緊張があります。個人データの修正・削除要求は、セキュリティログが改ざん耐性を持つべきという期待と衝突し得ます。実践的な解決は法的ではなくアーキテクチャ的なものです——データレイヤーで適用される仮名化とデータ最小化により、組織は監査証跡の整合性モデルを書き直すことなく、顧客レコードへの消去要求に対応できます。
CRMシステムにおけるHIPAAの実務
HIPAAは、CRMがPHI——紹介メモ、患者連絡先、症例履歴——を保存または処理した瞬間から適用されます。3つの実務的な帰結が続きます。
第一に、ベンダー関係が重要です。適用対象事業者は一般的に、自社に代わってPHIを扱うすべてのCRMベンダーとBAAを締結する必要があります。第二に、最小限必要ルールはアクセス設計に直接翻訳されます——ユーザーは自分のロールが必要とするPHIにのみ到達すべきであり、ここで権限の粒度は理論ではなくなります。第三に、HIPAA Security Ruleは監査統制を、システム活動を記録し検査する能力として位置づけています——基準は、ログが何が起きたかを再構成できるかどうかであり、特定のフィールド履歴フォーマットが使われたかではありません。
これらの要件が医療ソフトウェア全般をどう形作るかについては、HIPAA準拠ソフトウェア開発のガイドをご覧ください。
CRMシステムにおけるSOC 2の実務
SOC 2は審査・報告のフレームワーク——組織の統制に対する監査人の評価——であり、製品が持つ認証でも、CRMが備える機能でもありません。この区別は、チームの考え方を変えます。
SOC 2審査は、自組織が運用する統制を評価します。CRMはその統制システムの一部です——監査人が求める証拠(アクセスレビュー、監視ログ、変更記録、最小権限適用の証跡)を生成できなければなりません。ベンダーが自社プラットフォームを「SOC 2準拠」と言うとき、それは自社のサービス組織が受けたSOC 2審査を説明しています。その報告書はベンダーの運用を対象とします。顧客の環境を準拠させるものではありません——設定、連携、内部統制は引き続き顧客の責任であり、顧客の監査人の対象範囲です。
セキュアなCRMアーキテクチャの設計
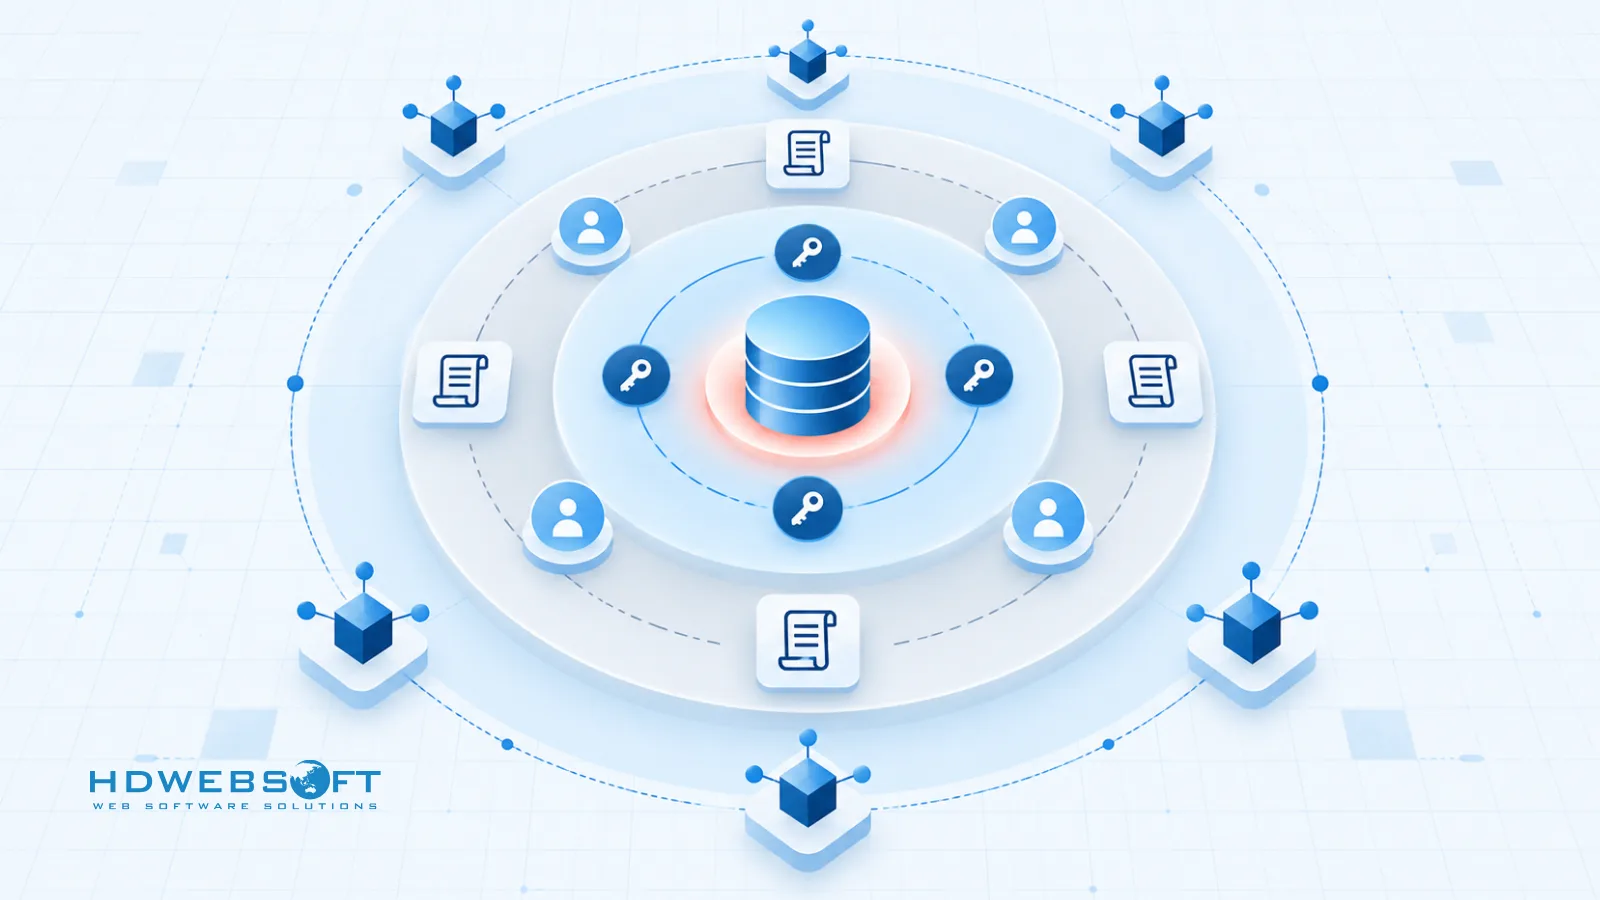
デリバリーモデル——パッケージ、カスタム、コンポーザブル——に関わらず、CRMセキュリティアーキテクチャは4つのレイヤーに集約されます。各レイヤーは上記フレームワークに対応します。
暗号化、鍵管理、データセグメンテーション
転送中(TLS 1.3)および保存時の暗号化は健全な基盤です——評判の良いプラットフォームのほとんどが両方を提供します。設計上の問いはその先から始まります。
-
選択的なフィールドレベル暗号化またはトークン化は、リスクモデルが要求する場合——PHI、国民識別子、金融口座データを含むフィールドに——画一的なデフォルトではなく追加する価値があります。トークン化は、CRMが参照する必要があるが平文で表示する必要のない値に適しています。トレードオフは実在します。暗号化フィールドは検索・ソート・レポートが難しくなるため、選択性が重要です。
-
分離された鍵管理は、暗号鍵をアプリケーションレイヤーと同居させず専用のKMSまたはHSMに保持し、アプリケーション資格情報の侵害が静かに復号能力にならないようにします。テナント・データセグメンテーションがこのレイヤーを完成させます——複数事業体を持つ組織では、事業部門やテナント間の分離はデータモデルで強制されるべきであり、UIフィルタリングだけに委ねるべきではありません。
きめ細かなアクセス制御——RBACとその先
ロールベースアクセス制御はほとんどの権限要件をカバーし、階層型RBACはほとんどの組織構造を扱えます。アクセスがケース負荷、地域、テナント、アカウント所有権、取引種別などのコンテキストに依存する場合、RBACは不十分になり得ます。そこで登場するのが属性ベースアクセス制御(ABAC)です——ユーザー、レコード、リクエスト自体の属性に対して評価されるポリシーです。
規制環境での展開で重要な2つの補助パターン:
- 最小権限と職務分離。 デフォルトでアクセスを拒否し、単一ロールが機密操作の開始と承認の両方を行えないようにします——SOC 2審査官はこれを探します。
- ブレークグラスアクセス。 特に医療では、緊急アクセスが存在しなければなりません——理由入力プロンプト、コンプライアンスへの自動アラート、そのセッションの強化ログに包まれて。
あらゆるCRMへの評価の問いは「RBACがあるか」ではなく、「その権限モデルは、後で監査しなければならない回避策に私たちを追い込まずに、私たちのポリシーを表現できるか」です。
コンプライアンスのために構築された監査証跡
コンプライアンスのために構築されたCRM監査証跡は、帰属可能——すべてのイベントが共有アカウントではなく実際のIDに結びついていること、改ざん耐性——ログが静かに書き換えられないようappend-onlyまたは整合性保護されていること、そしてセキュリティ関連の活動を再構成できる十分な詳細さ——ログイン、権限変更、レコード編集、エクスポート、およびそのアクセス自体がセキュリティ上重要な場合の機密レコードへの閲覧アクセスを持つべきです。
保持は記録と同じくらい丁寧に扱うべきです。万能な数字ではなく、保持は規制・契約・法的・組織的要件に従うべきです——フレームワークや契約によって下限は異なり、リーガルホールドはそれを延長できます。組織が集中監視を運用している場合、CRMログのSIEMへのエクスポートは、監査証跡をフォレンジック保管庫から検知面へと変えます。
基幹システムとのセキュアなCRM連携
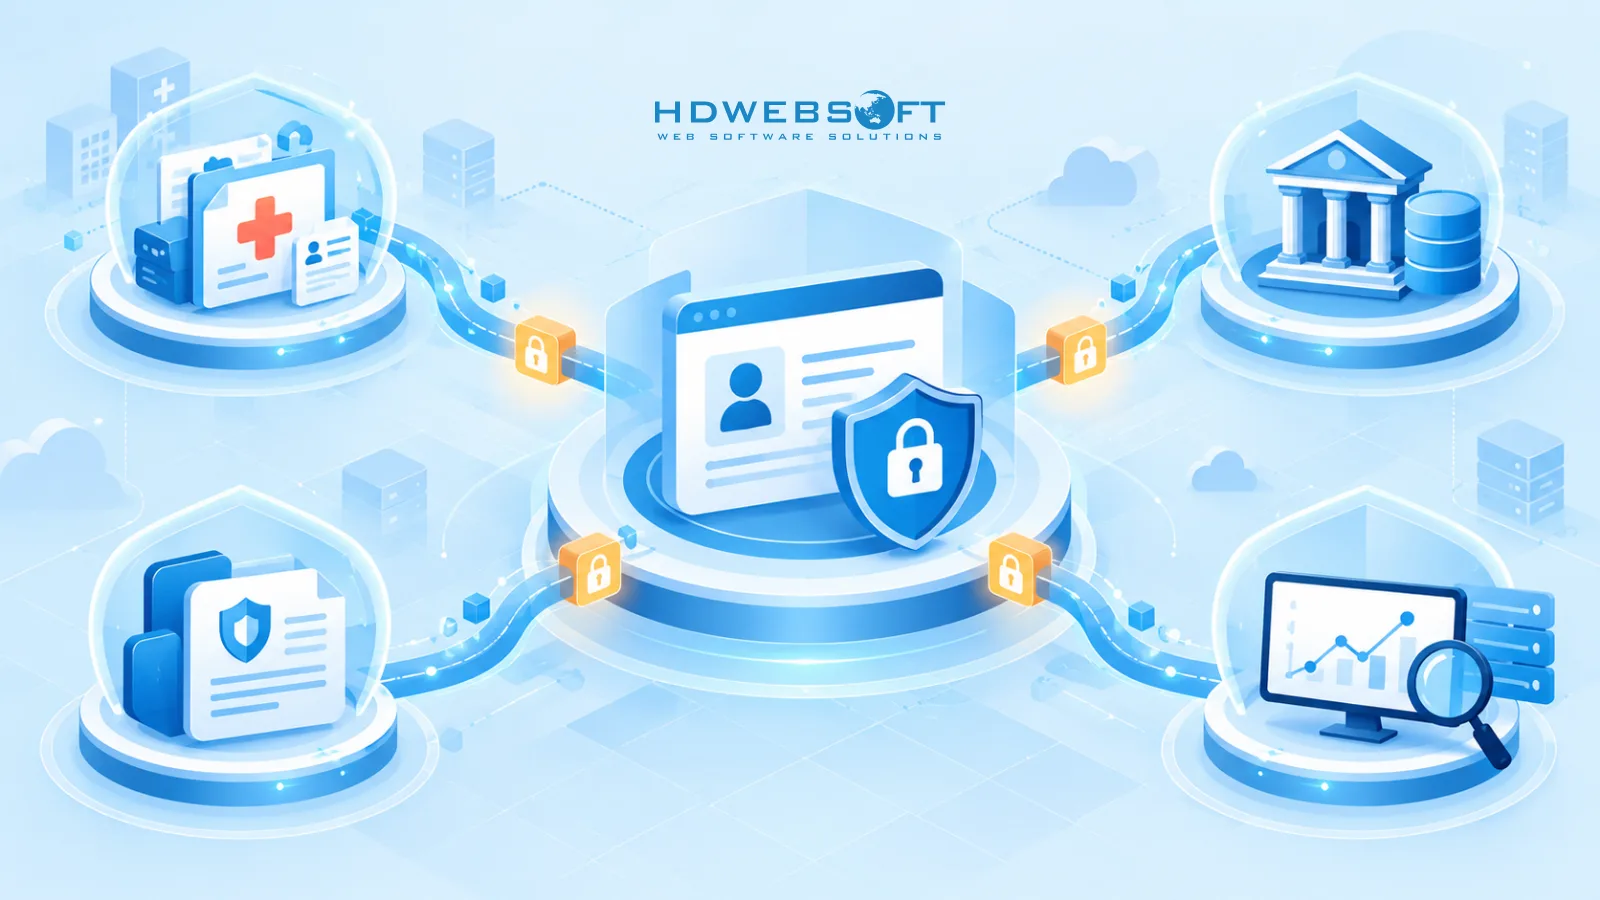
CRMは規制対象のスタックで単独で存在することは稀です——EHR、コアバンキングプラットフォーム、保険契約管理システム、データウェアハウスと同期します。すべての連携はセキュリティ境界の延長です。
健全なパターンには、単一の強制ポイントとしてのAPIゲートウェイ、サービス認証のためのOAuth 2.0または相互TLS、連携が必要とする権限だけを持つスコープ限定サービスアカウント(広範な権限を持つ管理者ユーザーではなく)、受信イベントを検証可能にする署名付きWebhook、そして同期設計におけるデータ最小化——テーブル全体ではなく下流プロセスが必要とするフィールドのみを移動することが含まれます。キューベースの同期は追加の配管に値します。各メッセージが監査可能な単位となり、審査官がレコードがどう下流システムに届いたかを尋ねたときに重要になります。
評価の問いはアクセスレイヤーを反映します。連携アカウントはどこまで到達でき、触れたすべてのレコードを監査できますか?
Build vs. Buy——カスタムCRMセキュリティが検討に値するのはいつか
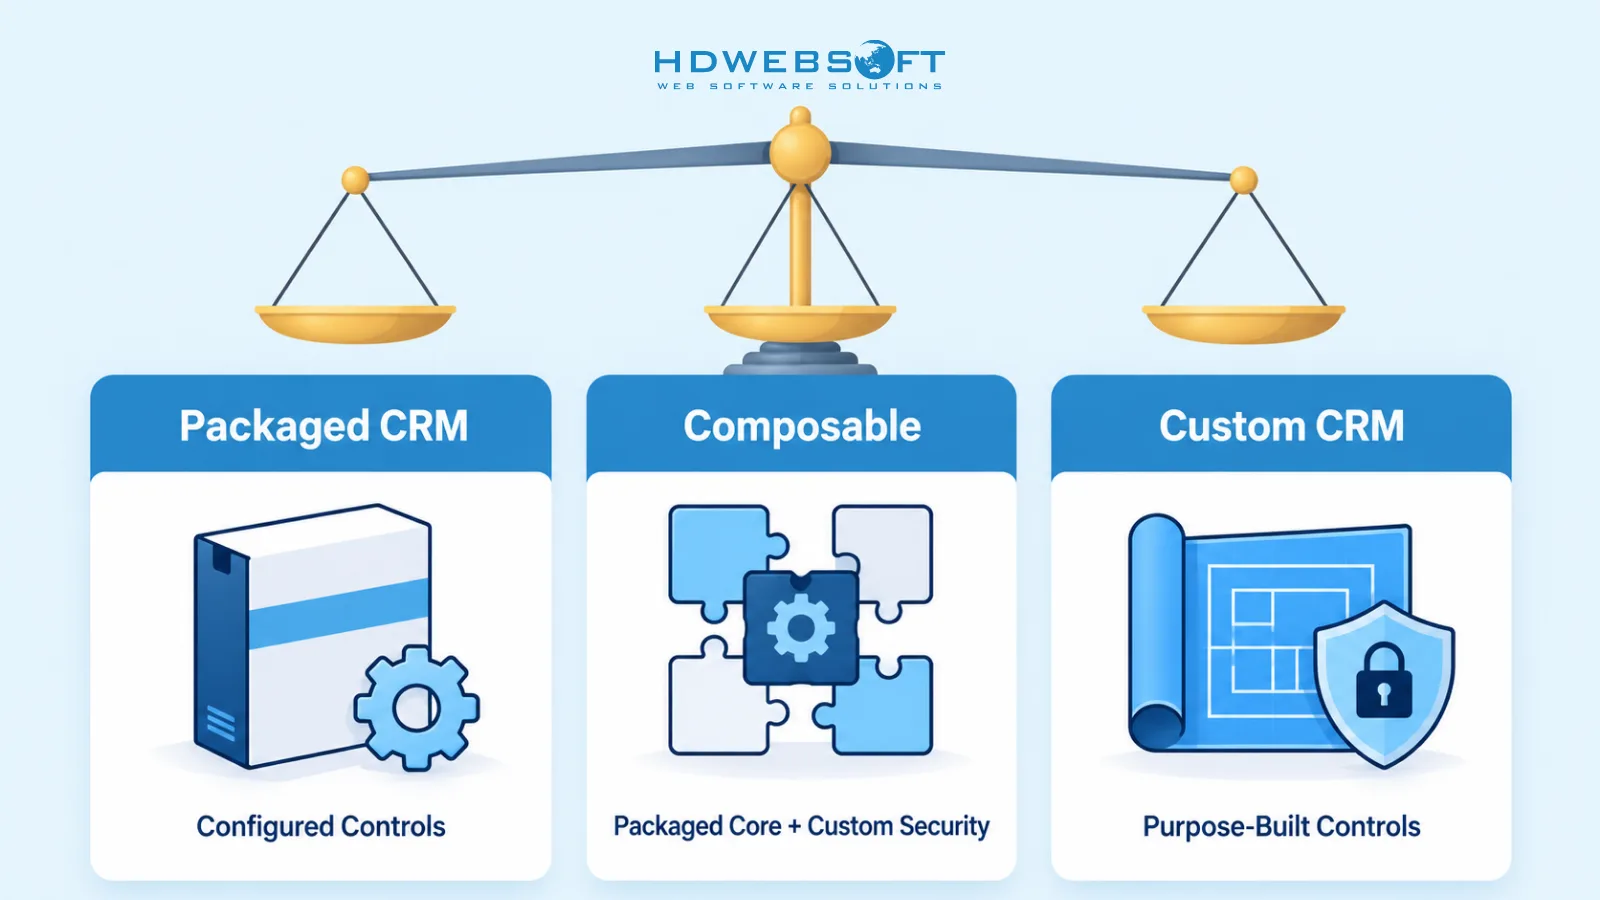
決定は「セキュアなカスタム対非セキュアなパッケージ」ではありません——必要な統制がパッケージプラットフォームの設定面に収まるかどうかです。
パッケージCRMは、ワークフローが標準的で、ベンダーのセキュリティ機能がコンプライアンス要件をカバーし、連携フットプリントが単純な場合に多く十分です。カスタムまたはコンポーザブルなアプローチは、権限モデルがコンテキスト依存の粒度を必要とする場合、監査可能性の要件が標準設定を超える場合、データ統制が深いカスタマイズを必要とする場合、またはCRMが独自基幹システムと緊密に連携する必要がある場合に評価に値します。
カスタムセキュリティレイヤーの評価に値するサイン:
- アクセスポリシーが、ロールだけでは表現できないコンテキスト——ケース負荷、担当地域、所有権——に依存している。
- コンプライアンスレビューが、現在のログが提供する範囲を超えて、閲覧を含むレコードレベルの活動の再構成を要求する。
- 基幹システムとの連携が、マーケットプレイスコネクタが提供しないスコープ限定資格情報とメッセージ単位の監査可能性を必要とする。
- 事業体またはテナント間のデータセグメンテーションをデータモデル自体で強制しなければならない。
- フィンテックソフトウェア開発や類似の規制コンテキストでは、コンプライアンス義務が汎用CRMデータモデルが表現しないワークフローに紐づいている。
コンポーザブルな中間の道はますます一般的です——要件が設定で提供できる以上を求める箇所に、カスタム構築のセキュリティモジュール、連携レイヤー、監査サービスを備えたパッケージCRMコアです。
HDWEBSOFTのCRMセキュリティへのアプローチ
HDWEBSOFTは、米国の金融・保険組織——米国のファイナンシャルアドバイザリーグループや全国規模の保険ブローカーを含む——にUX/UIおよびソフトウェアソリューションを提供してきました。そこでは権限の粒度、データ分離、監査可能なワークフローが後付けではなく中心的な要件でした。
当社のデリバリーアプローチは、初日からコンプライアンスを設計入力として扱います:
- コンプライアンスマッピング。 アーキテクチャ決定の前に、適用されるフレームワークを具体的な統制要件に翻訳します。
- セキュリティアーキテクチャ設計。 4つのレイヤー——暗号化とセグメンテーション、アクセスモデル、監査証跡、連携セキュリティ——をそれらの要件に対して定義します。
- セキュリティテストを伴う実装。 アクセス制御検証、ログ検証、連携セキュリティレビューと並行して構築します。
- 監査対応ドキュメントと引き継ぎ。 コンプライアンスチームと監査人が実際に必要とする統制ドキュメントと証跡を納品します。
例えばマルチテナントローン管理プラットフォームの案件では、テナントレベルのデータ分離と監査可能な金融ワークフローが中心的な設計制約でした——規制対象のCRM展開が表面化させるのと同じクラスの問題です。
まとめ
規制業界におけるCRMセキュリティは、設定ページではなく設計上の決定です。正しく対応する組織は、コンプライアンスフレームワークをアーキテクチャ要件として扱います——データがどう暗号化・分離されるか、アクセスがどうモデル化されるか、活動がどうログされるか、連携がどうスコープされるかを形作ります。答えが適切に設定されたパッケージプラットフォーム、カスタムビルド、コンポーザブルな組み合わせのいずれになるかは、規制環境が実際にどの程度の粒度を要求するかに依存します。
CRMセキュリティ体制の評価をご検討ですか? 機密のCRMセキュリティ・コンプライアンス相談を予約して、私たちのチームにご相談ください。
よくある質問
CRMセキュリティとは何ですか?
CRMセキュリティとは、CRMシステム内の顧客データを4つのレイヤーで保護する統制の集合です。データ保護(暗号化と鍵管理)、アクセス制御(ロールと権限)、監査証跡(システム活動の記録)、連携セキュリティ(CRMが他システムとデータをやり取りする方法)から構成されます。
HIPAAはCRMシステムに適用されますか?
はい。CRMが保護対象保健情報(PHI)を保存・処理する場合、HIPAAが適用されます。適用対象事業者は通常、ベンダーとのBusiness Associate Agreement(BAA)と、CRMがPHIをどう扱うかに応じた技術的safeguards(アクセス制御や監査統制など)が必要です。
コンプライアンスのためにCRMの監査証跡は何を記録すべきですか?
コンプライアンス対応のCRM監査証跡は、イベントを再構成できる十分な詳細さでセキュリティ関連の活動を記録すべきです:誰が、何を、いつ、どこから操作したか——必要に応じて閲覧アクセスも含めます。ログは帰属可能で、改ざん耐性があり、規制・契約・法的・組織的要件に従って保持されるべきです。
RBACとABAC——規制対象のCRMにはどちらが必要ですか?
ロールベースアクセス制御(RBAC)はほとんどの権限要件をカバーします。属性ベースアクセス制御(ABAC)は、アクセスがケース負荷、地域、テナント、アカウント所有権、取引種別などのコンテキストに依存する場合に有効です。多くの規制対象組織は階層型RBACのみ、または属性ベースルールと組み合わせたRBACを必要とします。
パッケージ型CRMはHIPAAやSOC 2の要件をサポートできますか?
はい。製品、対象サービス、契約条件、設定、連携、そして組織自身の統制によって可能です。ベンダーのコンプライアンス機能が、顧客環境を自動的にコンプライアンス適合にするわけではありません。
カスタムのセキュアなCRMはいつ構築すべきですか?
権限モデルにコンテキスト依存の粒度が必要な場合、監査可能性の要件が標準設定を超える場合、データ統制に深いカスタマイズが必要な場合、あるいはEHRやコアバンキングなどの独自基幹システムと緊密に連携する必要がある場合に、カスタムまたはコンポーザブルCRMを検討してください。