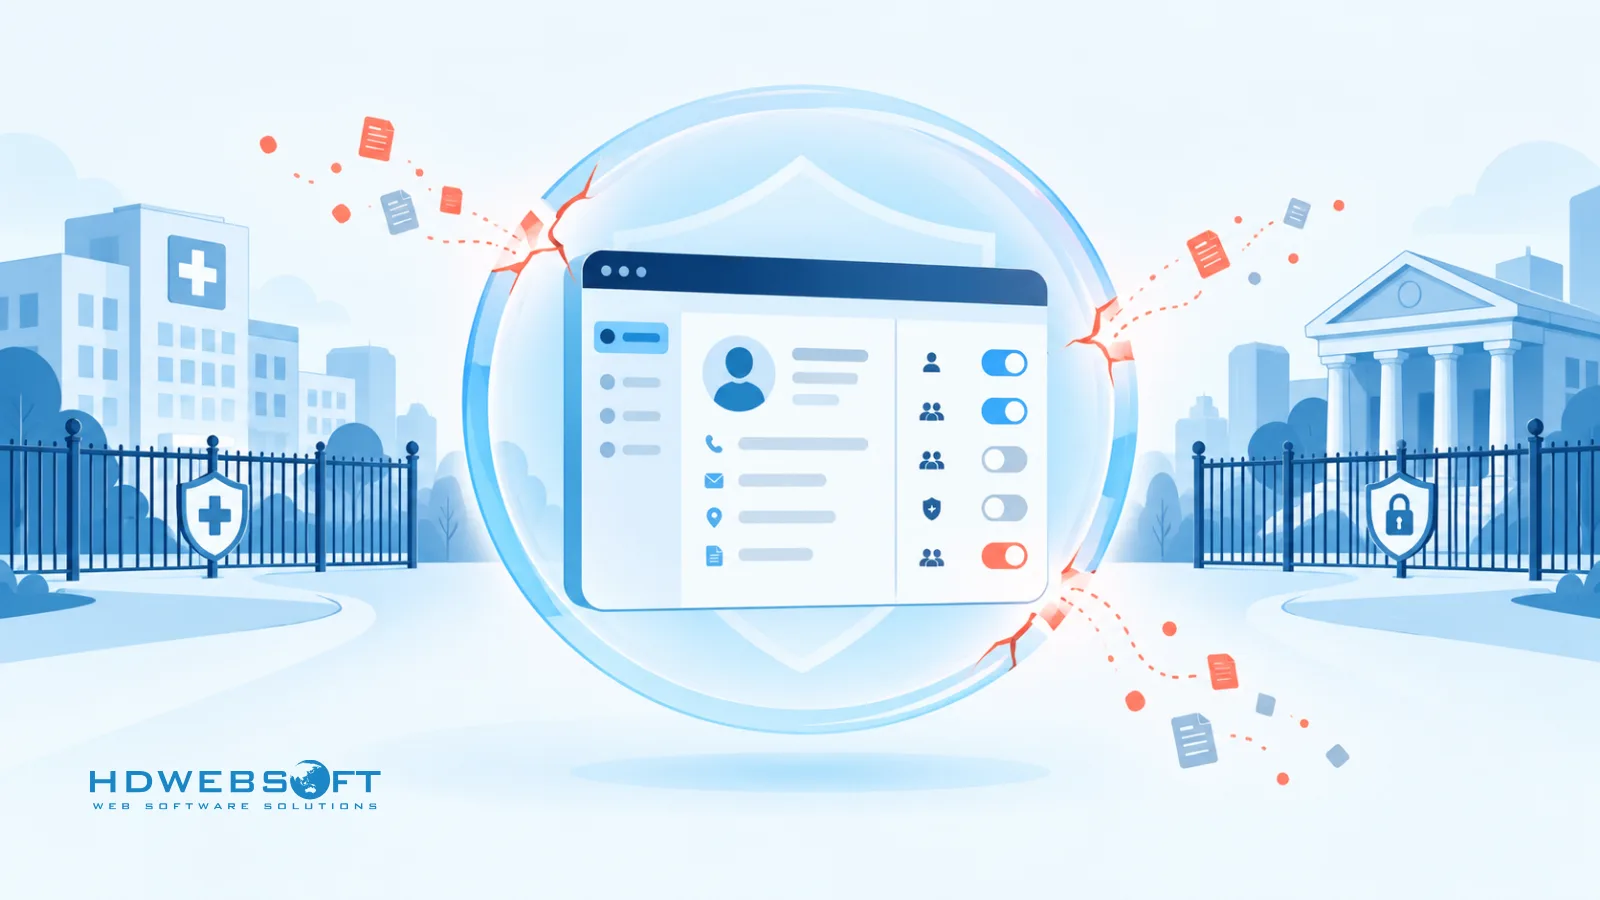
ผู้ให้บริการด้านสุขภาพแห่งหนึ่งติดตั้ง CRM เพื่อประสานการส่งต่อผู้ป่วย หลายเดือนต่อมา การทบทวนการปฏิบัติตามข้อกำหนดตั้งคำถามง่าย ๆ: ใครดูประวัติของผู้ป่วยรายนี้ และเมื่อไหร่? ทีมงานค้นพบว่าบันทึกของพวกเขาจับเฉพาะการแก้ไข ไม่ใช่การเข้าถึงเพื่ออ่าน — และการสร้างคำตอบขึ้นใหม่ใช้เวลาหลายวง ในขณะที่นายหน้าประกันภัยระดับประเทศเจอกำแพงเดียวกันในอีกรูปแบบ: ลำดับชั้นของตัวแทนมีห้าระดับ แต่โมเดลสิทธิ์ของ CRM ไม่สามารถแสดง “ตัวแทนเห็นเฉพาะพอร์ตลูกค้าของตนเอง ผู้จัดการสาขาเห็นเฉพาะสาขาของตน และฝ่ายกำกับดูแลเห็นทุกอย่าง — แบบอ่านอย่างเดียว” ได้
ความปลอดภัยของ CRM สำหรับอุตสาหกรรมที่อยู่ภายใต้การกำกับดูแลหมายถึงการจัดแนวการเข้ารหัส การควบคุมการเข้าถึง บันทึกการตรวจสอบ และการผสานรวมเข้ากับกรอบการปฏิบัติตามข้อกำหนดเฉพาะ — จากนั้นประเมินว่าการควบคุมของ CRM ที่เลือกมีความละเอียดเพียงพอสำหรับสภาพแวดล้อมนั้นหรือไม่ คู่มือนี้แจกแจงว่าในทางปฏิบัติเป็นอย่างไร: กรอบที่กำหนดความปลอดภัยของข้อมูล CRM สี่ชั้นสถาปัตยกรรมที่สำคัญที่สุด และวิธีตัดสินใจระหว่างแนวทางสำเร็จรูป กำหนดเอง และ componsable
ประเด็นสำคัญ
- ความปลอดภัยของ CRM ในอุตสาหกรรมที่มีการกำกับครอบคลุมสี่ชั้น — ข้อมูล การเข้าถึง การตรวจสอบ และการผสานรวม — แต่ละชั้นเชื่อมกับกรอบการปฏิบัติตามเฉพาะ เช่น HIPAA, SOC 2 และ GLBA
- การควบคุม CRM มาตรฐาน — ขึ้นอยู่กับผู้ขาย รุ่น การกำหนดค่า และการผสานรวม — อาจไม่มีความละเอียดเพียงพอสำหรับบางสภาพแวดล้อมที่มีการกำกับ
- บันทึกการตรวจสอบที่พร้อมสำหรับการปฏิบัติตามควรระบุตัวตนได้ ทนต่อการแก้ไข และละเอียดเพียงพอที่จะสร้างกิจกรรมที่เกี่ยวข้องกับความปลอดภัยขึ้นใหม่
- การเข้ารหัสขณะส่งและขณะจัดเก็บเป็นพื้นฐานที่ดี; การเข้ารหัสระดับฟิลด์แบบเลือกหรือ tokenization ควรเพิ่มเมื่อโมเดลความเสี่ยงเรียกร้อง
- CRM แบบกำหนดเองหรือ componsable ควรพิจารณาเมื่อโมเดลสิทธิ์ ความสามารถในการตรวจสอบ หรือการควบคุมข้อมูลของคุณต้องการการปรับแต่งลึกกว่าที่ตัวเลือกสำเร็จรูปให้ได้
ทำไมการกำหนดค่า CRM มาตรฐานจึงอาจไม่เพียงพอในอุตสาหกรรมที่มีการกำกับ
ช่องว่างการปฏิบัติตามในการควบคุม CRM มาตรฐาน
หากองค์กรของคุณยังอยู่ในขั้นตอนการเลือกโซลูชัน CRM ระดับองค์กรที่เหมาะสม การควบคุมความปลอดภัยสมควรมีบรรทัดในตารางคะแนนการประเมิน — เพราะการเติมทีหลังแทบจะยากกว่าเสมอ แพลตฟอร์ม CRM สมัยใหม่ส่วนใหญ่มีฟีเจอร์ความปลอดภัยจริง: SSO สิทธิ์ตามบทบาท ความปลอดภัยระดับฟิลด์ในบางรุ่น และการบันทึกกิจกรรม คำถามไม่ค่อยอยู่ที่ว่ามีการควบคุมหรือไม่ แต่อยู่ที่ว่ามันละเอียดเพียงพอสำหรับสภาพแวดล้อมด้านกฎระเบียบเฉพาะหรือไม่
ขึ้นอยู่กับผู้ขาย รุ่น การกำหนดค่า และการผสานรวม การควบคุม CRM มาตรฐานอาจไม่มีความละเอียดเพียงพอสำหรับบางสภาพแวดล้อมที่มีการกำกับ สี่ด้านที่สมควรได้รับการตรวจสอบในระหว่างการประเมิน:
- ความละเอียดของสิทธิ์ โมเดลสิทธิ์สามารถแสดงลำดับชั้นองค์กรจริงของคุณได้หรือไม่ — สาขา ทีม caseload ความเป็นเจ้าของดีล — หรือมีเพียงชุดโปรไฟล์แบบแบน?
- ความลึกของบันทึกการตรวจสอบ บันทึกบันทึกว่าใครดูเรคคอร์ดที่ละเอียดอ่อน ไม่ใช่แค่ใครแก้ไข? คุณสามารถสร้างลำดับเหตุการณ์ที่สมบูรณ์ขึ้นใหม่ระหว่างการสืบสวนได้หรือไม่?
- ความครอบคลุมของการเข้ารหัส ข้อมูลที่ละเอียดอ่อนถูกเข้ารหัสในระดับที่โมเดลความเสี่ยงของคุณกำหนดหรือไม่ — รวมถึงฟิลด์เฉพาะที่มี PHI, PII หรือตัวระบุทางการเงิน?
- กระแสข้อมูลการผสานรวม เมื่อ CRM ซิงก์กับ EHR ระบบ core banking หรือแพลตฟอร์มบริหารกรมธรรม์ ข้อมูลใดเคลื่อนที่ ภายใต้ข้อมูลรับรองของใคร และกระแสนั้นสามารถตรวจสอบย้อนกลับได้หรือไม่?
สิ่งที่อุตสาหกรรมที่มีการกำกับต้องการจริง ๆ
สองสถานการณ์แสดงให้เห็นว่าทำไมความละเอียดจึงสำคัญ
ในงานสุขภาพ ผู้ประสานงานการดูแลโดยทั่วไปควรเห็นเฉพาะประวัติของผู้ป่วยใน caseload ของตนเอง — ไม่ใช่รายชื่อผู้ป่วยทั้งหมด การเข้าถึงฉุกเฉินอาจจำเป็นอย่างชอบธรรม แต่ควรมาพร้อมกับพรอมต์ให้ระบุเหตุผล การแจ้งเตือนอัตโนมัติ และการบันทึกแบบเพิ่มพิเศษ รูปแบบ “break-glass” นี้เป็นคุณลักษณะการออกแบบ ไม่ใช่สวิตช์การกำหนดค่าที่แพลตฟอร์มส่วนใหญ่เปิดไว้ตามค่าเริ่มต้น
ในบริการทางการเงินและประกันภัย ลำดับชั้นนายหน้าอาจครอบคลุมตัวแทน ผู้จัดการสาขา ผู้อำนวยการภูมิภาค และหน้าที่กำกับดูแล กรอบอย่าง GLBA Safeguards Rule คาดหวังให้การเข้าถึงถูกจำกัดตามที่หน้าที่งานของแต่ละบทบาทต้องการ — และการส่งออก รายงาน และการเข้าถึงข้อมูลจำนวนมากต้องถูกเฝ้าระวัง โมเดลสิทธิ์ที่ไม่สามารถแสดง “พอร์ตลูกค้าของฉัน” อย่างเป็นระเบียบมักผลักทีมไปสู่การแชร์มากเกินไปหรือวิธีอ้อมที่เปราะบาง
ไม่มีสถานการณ์ใดพิสูจน์ว่า CRM สำเร็จรูปใช้ไม่ได้ พวกมันแสดงว่าการติดตั้งใช้งานในสภาพแวดล้อมที่มีการกำกับควรถูกประเมินเทียบกับข้อกำหนดการควบคุมจริงขององค์กร — ไม่ใช่เช็คลิสต์ฟีเจอร์
กรอบการปฏิบัติตามที่กำหนดความปลอดภัยของข้อมูล CRM
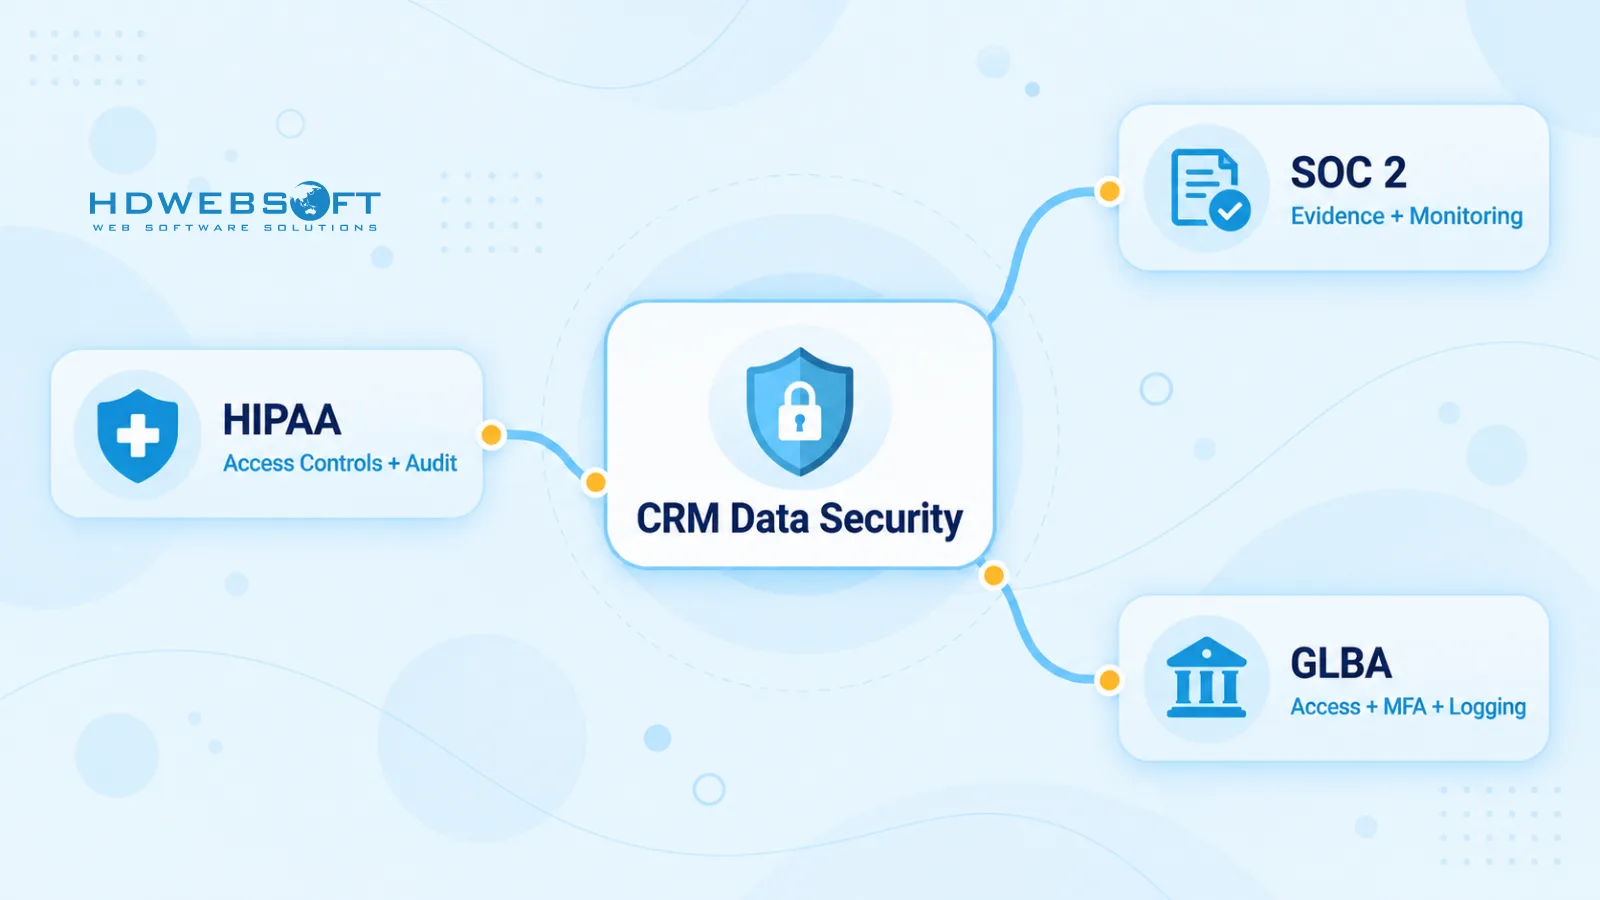
กรอบการปฏิบัติตามกำหนดว่า CRM ควรถูกออกแบบอย่างไร ไม่ใช่แค่ว่านโยบายใดถูกเขียน สามกรอบขับเคลื่อนข้อกำหนดความปลอดภัย CRM ส่วนใหญ่ในอุตสาหกรรมที่มีการกำกับของสหรัฐฯ:
| กรอบ | ใช้กับ | การควบคุมที่เกี่ยวข้องกับ CRM |
|---|---|---|
| HIPAA | ผู้ให้บริการสุขภาพ บริษัทประกัน และผู้ขายที่จัดการ PHI | การควบคุมการเข้าถึงและการเข้าถึงขั้นต่ำที่จำเป็น; การควบคุมการตรวจสอบ — ความสามารถในการบันทึกและตรวจสอบกิจกรรมของระบบ; ความปลอดภัยในการส่งข้อมูล; Business Associate Agreement (BAA) กับผู้ขายที่ประมวลผล PHI |
| SOC 2 | องค์กรบริการที่แสดงการควบคุมต่อลูกค้า | Trust Services Criteria เช่น logical access (CC6) และ system monitoring (CC7); CRM ควรสร้างหลักฐาน — การทบทวนการเข้าถึง บันทึกการเฝ้าระวัง บันทึกการเปลี่ยนแปลง — สำหรับการสอบ SOC 2 |
| GLBA / FTC Safeguards Rule | สถาบันการเงิน รวมถึงผู้ให้กู้ นายหน้า และบริษัทประกัน | การควบคุมการเข้าถึงตามความเสี่ยง MFA การเฝ้าระวังและบันทึกกิจกรรมผู้ใช้ การกำกับดูแลผู้ให้บริการ |
อีกสองกรอบปรากฏน้อยกว่าแต่สำคัญเมื่อใช้ GDPR มีความเกี่ยวข้องหาก CRM มีข้อมูลส่วนบุคคลของสหภาพยุโรป — โดยเฉพาะเรื่องความยินยอม สิทธิของเจ้าของข้อมูล และการลดจำนวน PCI DSS ใช้หาก CRM สัมผัสข้อมูลผู้ถือบัตร ซึ่งในกรณีนั้นคำแนะนำทั่วไปคือแยกข้อมูลนั้นออกจาก CRM ทั้งหมด
ใต้กรอบเหล่านี้มีความตึงเครียดในการออกแบบจริงอยู่หนึ่งประการ: คำขอแก้ไขหรือลบข้อมูลส่วนบุคคลอาจขัดกับความคาดหวังว่าบันทึกความปลอดภัยต้องทนต่อการแก้ไข วิธีแก้ในทางปฏิบัติเป็นเรื่องสถาปัตยกรรม ไม่ใช่กฎหมาย — การทำข้อมูลเป็นนามแฝงและการลดจำนวนข้อมูลที่ใช้ในระดับข้อมูลช่วยให้องค์กรตอบสนองคำขอลบบนเรคคอร์ดลูกค้าได้โดยไม่ต้องเขียนโมเดลความสมบูรณ์ของบันทึกการตรวจสอบใหม่
HIPAA ในทางปฏิบัติสำหรับระบบ CRM
HIPAA ใช้กับ CRM ทันทีที่มันจัดเก็บหรือประมวลผล PHI — บันทึกการส่งต่อ ข้อมูลติดต่อผู้ป่วย ประวัติเคส มีผลกระทบเชิงปฏิบัติสามประการ
ประการแรก ความสัมพันธ์กับผู้ขายสำคัญ: นิติบุคคลที่อยู่ในขอบข่ายโดยทั่วไปต้องมี BAA กับผู้ขาย CRM ใดก็ตามที่จัดการ PHI ในนามของตน ประการที่สอง กฎขั้นต่ำที่จำเป็นแปลงโดยตรงเป็นการออกแบบการเข้าถึง — ผู้ใช้ควรเข้าถึงเฉพาะ PHI ที่บทบาทของพวกเขาต้องการ และนี่คือจุดที่ความละเอียดของสิทธิ์เลิกเป็นเรื่องทฤษฎี ประการที่สาม HIPAA Security Rule กำหนดการควบคุมการตรวจสอบเป็นความสามารถในการบันทึกและตรวจสอบกิจกรรมของระบบ — มาตรฐานคือบันทึกของคุณช่วยให้สร้างสิ่งที่เกิดขึ้นใหม่ได้หรือไม่ ไม่ใช่ว่ามีการใช้รูปแบบประวัติฟิลด์เฉพาะหรือเปล่า
สำหรับการดูเชิงลึกว่าข้อกำหนดเหล่านี้กำหนดซอฟต์แวร์ด้านสุขภาพโดยทั่วไปอย่างไร ดูคู่มือการพัฒนาซอฟต์แวร์ที่ปฏิบัติตาม HIPAA ของเรา
SOC 2 ในทางปฏิบัติสำหรับระบบ CRM
SOC 2 เป็นกรอบการสอบและรายงาน — การประเมินการควบคุมขององค์กรโดยผู้สอบบัญชี — ไม่ใช่ใบรับรองที่ผลิตภัณฑ์ถือครองหรือฟีเจอร์ที่ CRM มีมา ความแตกต่างนั้นเปลี่ยนวิธีที่ทีมควรมองมัน
การสอบ SOC 2 ประเมินการควบคุมที่องค์กรของคุณดำเนินการ CRM ของคุณเป็นส่วนหนึ่งของระบบการควบคุมนั้น: มันควรสามารถสร้างหลักฐานที่ผู้สอบบัญชีขอ — การทบทวนการเข้าถึง บันทึกการเฝ้าระวัง บันทึกการเปลี่ยนแปลง หลักฐานการบังคับใช้สิทธิ์ขั้นต่ำ เมื่อผู้ขายบอกว่าแพลตฟอร์มของพวกเขา “ปฏิบัติตาม SOC 2” พวกเขากำลังอธิบายการสอบ SOC 2 ที่องค์กรบริการของพวกเขาผ่านมา รายงานนั้นครอบคลุมการดำเนินงานของพวกเขา มันไม่ทำให้สภาพแวดล้อมของคุณปฏิบัติตาม — การกำหนดค่า การผสานรวม และการควบคุมภายในของคุณยังคงเป็นความรับผิดชอบของคุณ และขอบเขตของผู้สอบบัญชีของคุณ
การออกแบบสถาปัตยกรรม CRM ที่ปลอดภัย
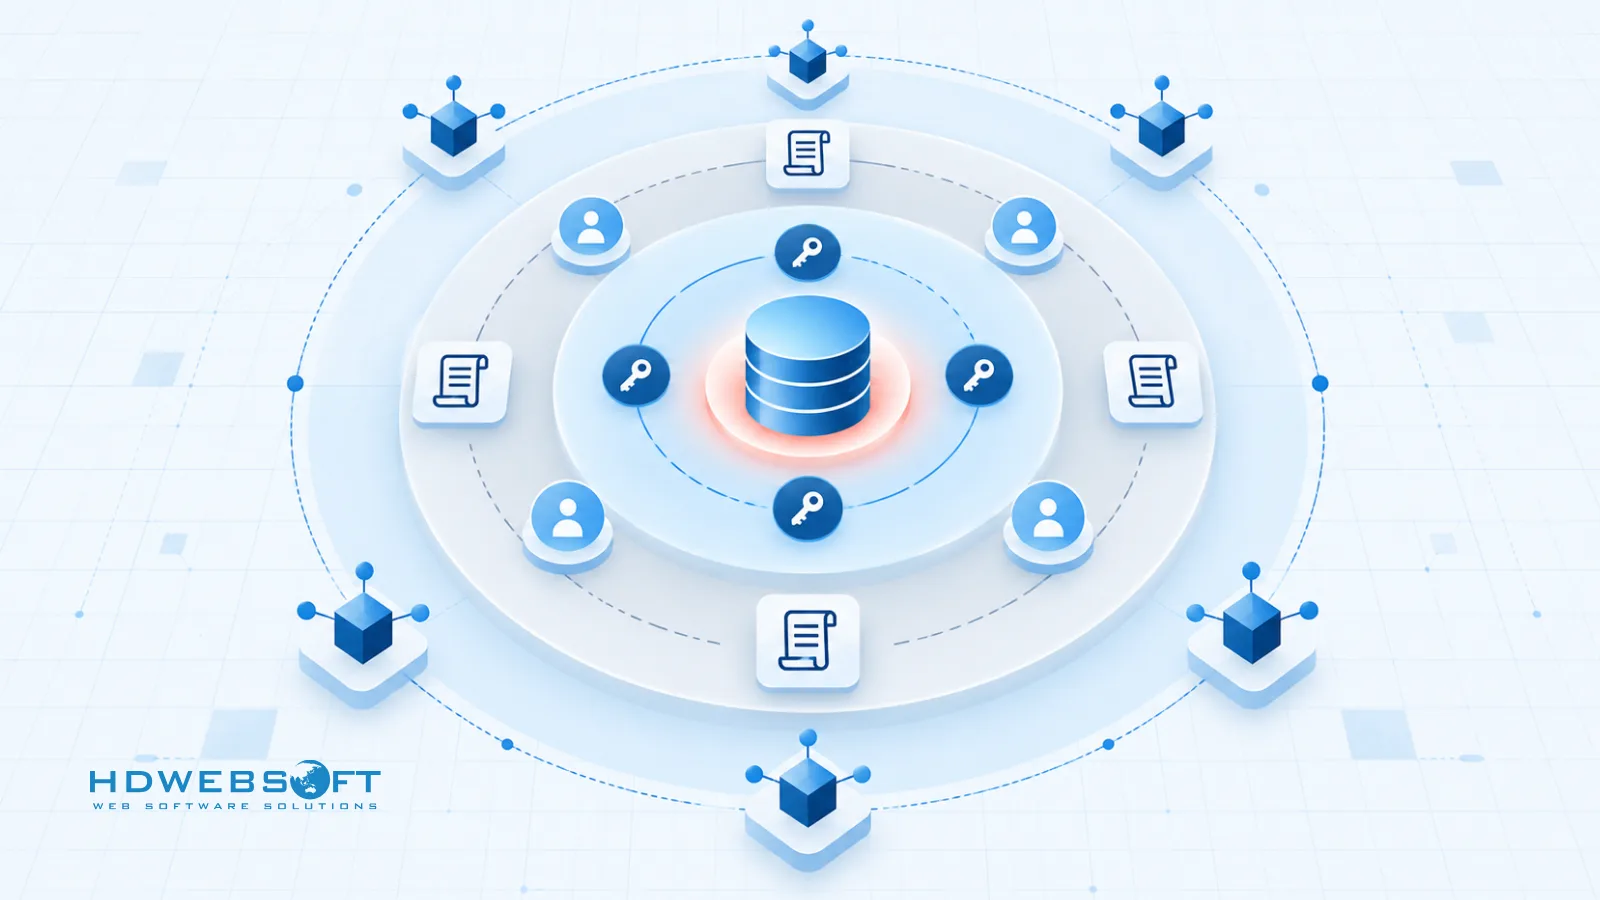
ไม่ว่ารูปแบบการส่งมอบใด — สำเร็จรูป กำหนดเอง หรือ componsable — สถาปัตยกรรมความปลอดภัย CRM จะแยกเป็นสี่ชั้น แต่ละชั้นเชื่อมกลับไปยังกรอบข้างต้น
การเข้ารหัส การจัดการกุญแจ และการแบ่งส่วนข้อมูล
การเข้ารหัสขณะส่ง (TLS 1.3) และขณะจัดเก็บเป็นพื้นฐานที่ดี — แพลตฟอร์มที่มีชื่อเสียงส่วนใหญ่ให้ทั้งสอง คำถามการออกแบบเริ่มเหนือพื้นฐานนั้น
-
การเข้ารหัสระดับฟิลด์แบบเลือกหรือ tokenization ควรเพิ่มเมื่อโมเดลความเสี่ยงของคุณเรียกร้อง — สำหรับฟิลด์ที่มี PHI ตัวระบุระดับชาติ หรือข้อมูลบัญชีการเงิน — มากกว่าเป็นมาตรฐานทั่วไป tokenization เหมาะกับค่าที่ CRM ต้องอ้างอิงแต่ไม่ต้องแสดงแบบข้อความจริง ข้อแลกเปลี่ยนมีจริง: ฟิลด์ที่เข้ารหัสยากต่อการค้นหา เรียงลำดับ และรายงาน — การเลือกสรรจึงสำคัญ
-
การจัดการกุญแจแยกต่างหากเก็บกุญแจเข้ารหัสใน KMS หรือ HSM เฉพาะแทนที่จะอยู่กับชั้นแอปพลิเคชัน เพื่อให้ข้อมูลรับรองแอปพลิเคชันที่ถูกบุกรุกไม่กลายเป็นความสามารถในการถอดรหัสอย่างเงียบ ๆ การแบ่งส่วน tenant และข้อมูลเติมเต็มชั้นนี้ — สำหรับองค์กรหลายนิติบุคคล การแยกระหว่างหน่วยธุรกิจหรือ tenant ควรถูกบังคับใช้ในโมเดลข้อมูล ไม่ใช่ปล่อยให้การกรอง UI รับผิดชอบเพียงอย่างเดียว
การควบคุมการเข้าถึงแบบละเอียด — RBAC และมากกว่านั้น
การควบคุมการเข้าถึงตามบทบาทครอบคลุมความต้องการสิทธิ์ส่วนใหญ่ และ RBAC แบบลำดับชั้นจัดการโครงสร้างองค์กรส่วนใหญ่ได้ RBAC อาจไม่เพียงพอเมื่อการเข้าถึงขึ้นอยู่กับบริบท — caseload ภูมิภาค tenant ความเป็นเจ้าของบัญชี หรือประเภทธุรกรรม นั่นคือจุดที่การควบคุมการเข้าถึงตามคุณลักษณะ (ABAC) เข้ามา: นโยบายที่ประเมินเทียบกับคุณลักษณะของผู้ใช้ เรคคอร์ด และคำขอเอง
สองรูปแบบสนับสนุนที่สำคัญในการติดตั้งใช้งานที่มีการกำกับ:
- สิทธิ์ขั้นต่ำและการแยกหน้าที่ การเข้าถึงแบบปฏิเสธเป็นค่าเริ่มต้น และรับประกันว่าไม่มีบทบาทเดียวที่สามารถทั้งเริ่มและอนุมัติการกระทำที่ละเอียดอ่อน — ผู้สอบ SOC 2 จะมองหาสิ่งนี้
- การเข้าถึงแบบ break-glass ในงานสุขภาพโดยเฉพาะ การเข้าถึงฉุกเฉินต้องมีอยู่ — ห่อหุ้มด้วยพรอมต์ระบุเหตุผล การแจ้งเตือนอัตโนมัติถึงฝ่ายกำกับดูแล และการบันทึกแบบเพิ่มพิเศษสำหรับเซสชันนั้น
คำถามประเมินสำหรับ CRM ใด ๆ ไม่ใช่ “มี RBAC หรือไม่” แต่คือ “โมเดลสิทธิ์ของมันสามารถแสดงนโยบายของเราโดยไม่บังคับให้เราใช้วิธีอ้อมที่ต้องตรวจสอบย้อนกลับภายหลังได้หรือไม่”
บันทึกการตรวจสอบที่สร้างเพื่อการปฏิบัติตามข้อกำหนด
บันทึกการตรวจสอบ CRM ที่สร้างเพื่อการปฏิบัติตามควรระบุตัวตนได้ — ทุกเหตุการณ์ผูกกับตัวตนจริง ไม่ใช่บัญชีที่ใช้ร่วมกัน; ทนต่อการแก้ไข — append-only หรือได้รับการป้องกันความสมบูรณ์เพื่อให้บันทึกไม่สามารถเขียนทับอย่างเงียบ ๆ; และละเอียดเพียงพอที่จะสร้างกิจกรรมที่เกี่ยวข้องกับความปลอดภัยขึ้นใหม่ — การเข้าสู่ระบบ การเปลี่ยนแปลงสิทธิ์ การแก้ไขเรคคอร์ด การส่งออก และการเข้าถึงเพื่ออ่านเรคคอร์ดที่ละเอียดอ่อนเมื่อการเข้าถึงนั้นเกี่ยวข้องกับความปลอดภัยในตัวเอง
การเก็บรักษาสมควรได้รับความใส่ใจเท่ากับการบันทึก แทนที่จะเป็นตัวเลขสากล การเก็บรักษาควรปฏิบัติตามข้อกำหนดด้านกฎระเบียบ สัญญา กฎหมาย และองค์กรของคุณ — กรอบและสัญญาต่างกันกำหนดระดับขั้นต่ำต่างกัน และ legal hold สามารถขยายมันได้ เมื่อองค์กรดำเนินการเฝ้าระวังแบบรวมศูนย์ การส่งออกบันทึก CRM ไปยัง SIEM เปลี่ยนบันทึกการตรวจสอบจากคลังนิติวิทยาศาสตร์เป็นพื้นผิวการตรวจจับ
การผสานรวม CRM อย่างปลอดภัยกับระบบหลัก
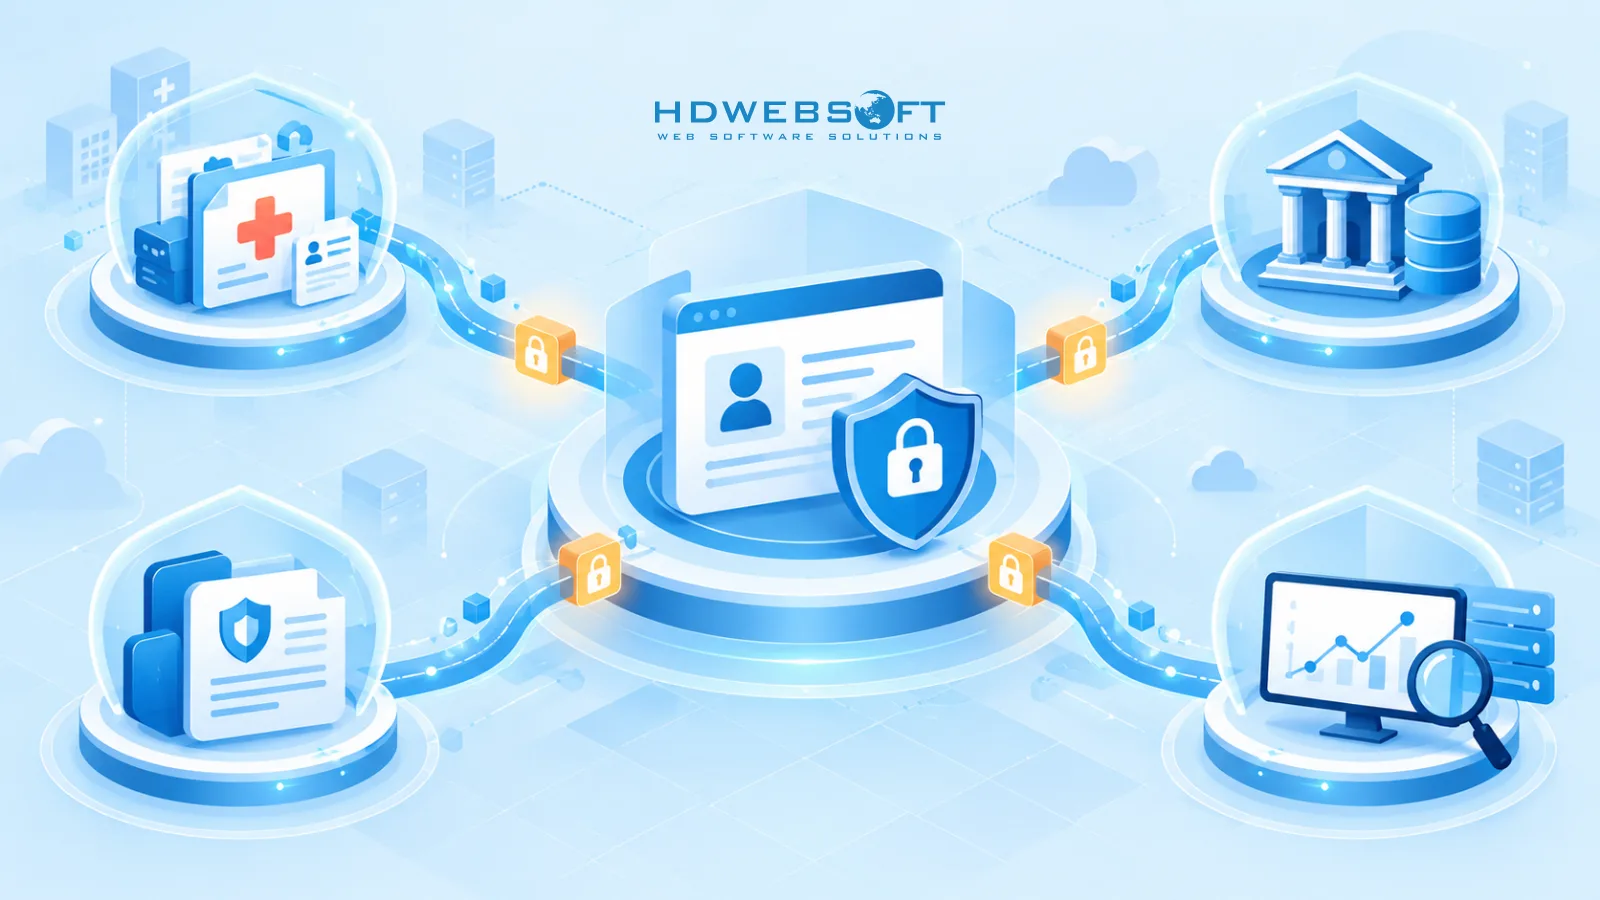
CRM แทบไม่เคยยืนอยู่คนเดียวในสแต็กที่มีการกำกับ — มันซิงก์กับ EHR แพลตฟอร์ม core banking ระบบบริหารกรมธรรม์ และคลังข้อมูล ทุกการผสานรวมคือส่วนขยายของขอบเขตความปลอดภัย
รูปแบบที่ดีประกอบด้วย API gateway เป็นจุดบังคับใช้เดียว; OAuth 2.0 หรือ mutual TLS สำหรับการยืนยันตัวตนบริการ; บัญชีบริการที่จำกัดขอบเขต ที่มีเฉพาะสิทธิ์ที่การผสานรวมต้องการ — แทนที่จะเป็นผู้ใช้แอดมินที่มีสิทธิ์กว้าง; webhook ที่มีลายเซ็นเพื่อให้เหตุการณ์ขาเข้าตรวจสอบได้; และการลดจำนวนข้อมูลในการออกแบบการซิงก์ โดยย้ายเฉพาะฟิลด์ที่กระบวนการปลายทางต้องการแทนที่จะเป็นทั้งตาราง การซิงก์แบบคิวคุ้มค่ากับงานท่อเพิ่มเติม: แต่ละข้อความกลายเป็นหน่วยที่ตรวจสอบได้ ซึ่งสำคัญเมื่อผู้สอบถามว่าเรคคอร์ดไปถึงระบบปลายทางได้อย่างไร
คำถามประเมินสะท้อนชั้นการเข้าถึง: บัญชีผสานรวมเข้าถึงได้ไกลแค่ไหน และคุณสามารถตรวจสอบทุกเรคคอร์ดที่มันสัมผัสได้หรือไม่?
Build หรือ Buy — เมื่อไหร่ความปลอดภัย CRM แบบกำหนดเองควรได้รับการพิจารณา
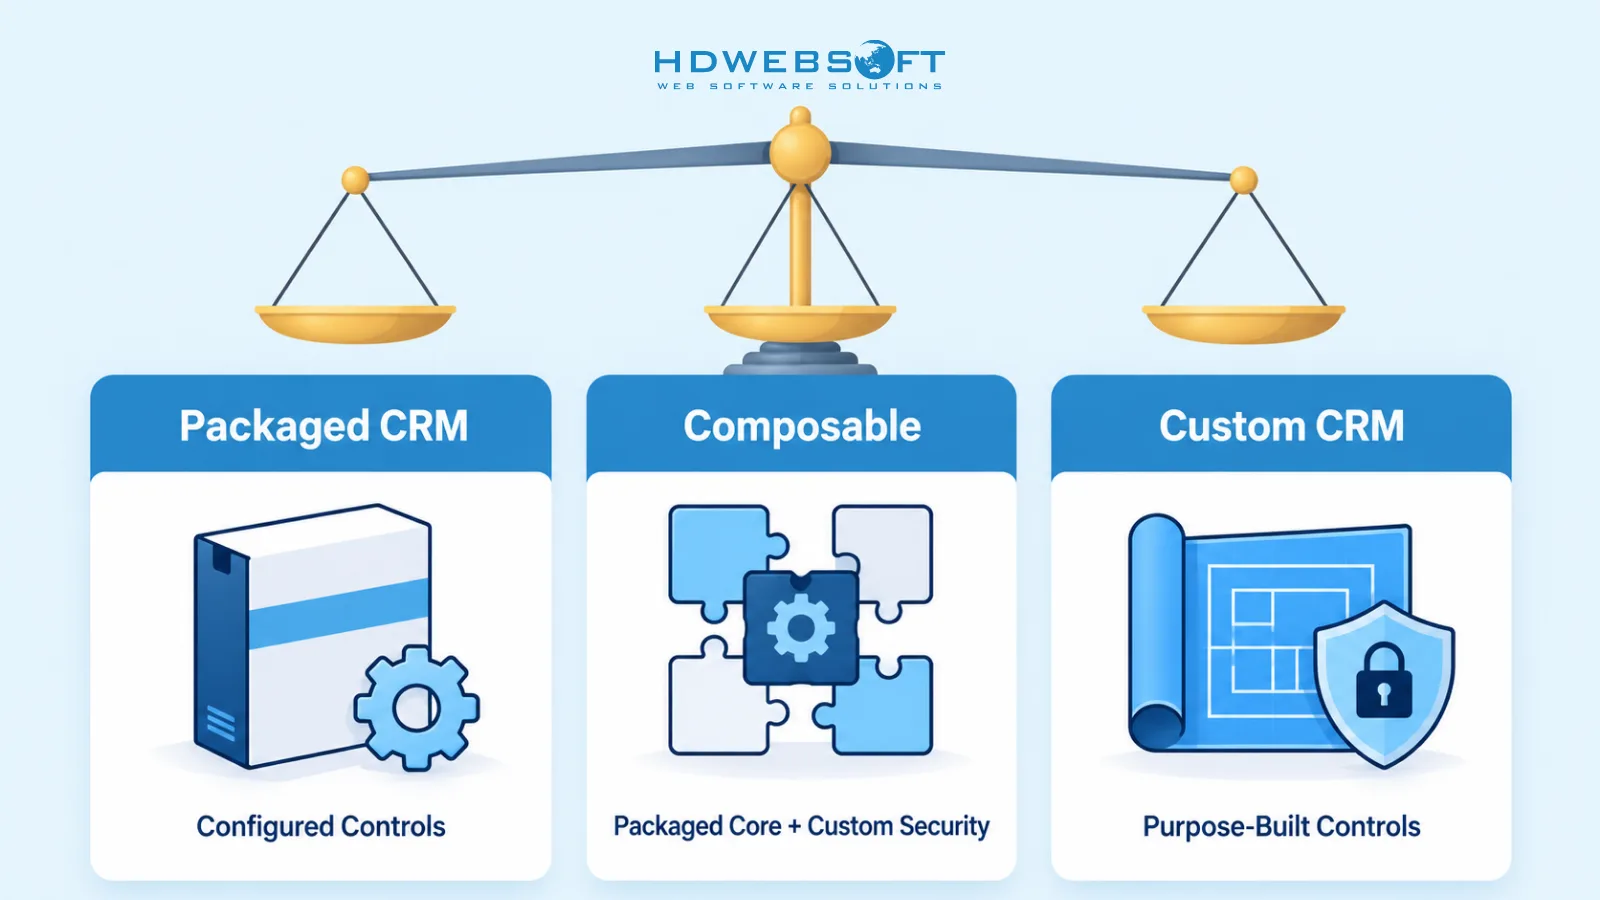
การตัดสินใจไม่ใช่ “กำหนดเองที่ปลอดภัย ปะทะ สำเร็จรูปที่ไม่ปลอดภัย” — แต่คือการควบคุมที่คุณต้องการพอดีกับพื้นผิวการกำหนดค่าของแพลตฟอร์มสำเร็จรูปหรือไม่
CRM สำเร็จรูปมักเพียงพอเมื่อเวิร์กโฟลว์เป็นมาตรฐาน ความสามารถด้านความปลอดภัยของผู้ขายครอบคลุมความต้องการการปฏิบัติตามของคุณ และรอยเท้าการผสานรวมของคุณเรียบง่าย แนวทางกำหนดเองหรือ componsable ควรได้รับการประเมินเมื่อโมเดลสิทธิ์ต้องการความละเอียดตามบริบท ข้อกำหนดการตรวจสอบย้อนกลับเกินการกำหนดค่ามาตรฐาน การควบคุมข้อมูลต้องการการปรับแต่งเชิงลึก หรือ CRM ต้องผสานรวมอย่างใกล้ชิดกับระบบหลักเฉพาะขององค์กร
สัญญาณที่ว่าชั้นความปลอดภัยแบบกำหนดเองควรได้รับการประเมิน:
- นโยบายการเข้าถึงของคุณขึ้นอยู่กับบริบท — caseload อาณาเขต ความเป็นเจ้าของ — ที่บทบาทเพียงอย่างเดียวแสดงไม่ได้
- การทบทวนการปฏิบัติตามต้องการการสร้างกิจกรรมระดับเรคคอร์ดขึ้นใหม่ รวมถึงการอ่าน เกินกว่าที่บันทึกปัจจุบันของคุณให้
- การผสานรวมกับระบบหลักต้องการข้อมูลรับรองที่จำกัดขอบเขตและความสามารถในการตรวจสอบต่อข้อความที่ตัวเชื่อมต่อ marketplace ไม่มี
- การแบ่งส่วนข้อมูลระหว่างนิติบุคคลหรือ tenant ต้องถูกบังคับใช้ในโมเดลข้อมูลเอง
- ในการพัฒนาซอฟต์แวร์ฟินเทคและบริบทที่มีการกำกับที่คล้ายกัน ภาระผูกพันการปฏิบัติตามแนบอยู่กับเวิร์กโฟลว์ที่โมเดลข้อมูล CRM ทั่วไปไม่ได้แสดง
เส้นทางกลางแบบ componsable กำลังแพร่หลายมากขึ้น: แกน CRM สำเร็จรูปบวกโมดูลความปลอดภัย ชั้นการผสานรวม หรือบริการตรวจสอบที่สร้างแบบกำหนดเอง ณ จุดที่ข้อกำหนดเรียกร้องมากกว่าที่การกำหนดค่าจะมอบได้
HDWEBSOFT เข้าหาความปลอดภัย CRM อย่างไร
HDWEBSOFT ได้ส่งมอบโซลูชัน UX/UI และซอฟต์แวร์ให้กับองค์กรการเงินและประกันภัยของสหรัฐฯ — รวมถึงกลุ่มที่ปรึกษาทางการเงินของสหรัฐฯ และนายหน้าประกันภัยระดับประเทศ — ที่ซึ่งความละเอียดของสิทธิ์ การแยกข้อมูล และเวิร์กโฟลว์ที่ตรวจสอบได้เป็นข้อกำหนดหลัก ไม่ใช่สิ่งที่เพิ่มทีหลัง
แนวทางการส่งมอบของเราถือว่าการปฏิบัติตามเป็นอินพุตการออกแบบตั้งแต่วันแรก:
- การแมปการปฏิบัติตาม แปลงกรอบที่ใช้บังคับเป็นข้อกำหนดการควบคุมที่เป็นรูปธรรมก่อนการตัดสินใจสถาปัตยกรรม
- การออกแบบสถาปัตยกรรมความปลอดภัย กำหนดสี่ชั้น — การเข้ารหัสและการแบ่งส่วน โมเดลการเข้าถึง บันทึกการตรวจสอบ ความปลอดภัยการผสานรวม — เทียบกับข้อกำหนดเหล่านั้น
- การพัฒนาพร้อมการทดสอบความปลอดภัย สร้างควบคู่กับการตรวจสอบการควบคุมการเข้าถึง การตรวจสอบการบันทึก และการทบทวนความปลอดภัยการผสานรวม
- เอกสารพร้อมตรวจสอบและส่งมอบ ส่งมอบเอกสารการควบคุมและเส้นทางหลักฐานที่ทีมกำกับดูแลและผู้สอบบัญชีของคุณต้องการจริง ๆ
ในงานแพลตฟอร์มจัดการสินเชื่อแบบ multi-tenant ของเรา ตัวอย่างเช่น การแยกข้อมูลระดับ tenant และเวิร์กโฟลว์ทางการเงินที่ตรวจสอบได้เป็นข้อจำกัดการออกแบบหลัก — ปัญหาประเภทเดียวกับที่การติดตั้งใช้งาน CRM ในสภาพแวดล้อมที่มีการกำกับจะเผยออกมา
บทสรุป
ความปลอดภัยของ CRM ในอุตสาหกรรมที่มีการกำกับคือการตัดสินใจเชิงออกแบบ ไม่ใช่หน้าการตั้งค่า องค์กรที่ทำถูกถือว่ากรอบการปฏิบัติตามเป็นข้อกำหนดสถาปัตยกรรม — กำหนดว่าข้อมูลถูกเข้ารหัสและแบ่งส่วนอย่างไร การเข้าถึงถูกจำลองอย่างไร กิจกรรมถูกบันทึกอย่างไร และการผสานรวมถูกจำกัดขอบเขตอย่างไร คำตอบจะเป็นแพลตฟอร์มสำเร็จรูปที่กำหนดค่าดี การสร้างแบบกำหนดเอง หรือส่วนผสม componsable ขึ้นอยู่กับว่าสภาพแวดล้อมกฎระเบียบของคุณเรียกร้องความละเอียดมากแค่ไหนจริง ๆ
พร้อมประเมินท่าทีความปลอดภัย CRM ของคุณหรือยัง? นัดหมายปรึกษาความปลอดภัยและการปฏิบัติตาม CRM อย่างเป็นความลับ กับทีมของเรา
คำถามที่พบบ่อย
ความปลอดภัยของ CRM คืออะไร?
ความปลอดภัยของ CRM คือชุดการควบคุมที่ปกป้องข้อมูลลูกค้าภายในระบบ CRM บนสี่ชั้น: การป้องกันข้อมูล (การเข้ารหัสและการจัดการกุญแจ) การควบคุมการเข้าถึง (บทบาทและสิทธิ์) บันทึกการตรวจสอบ (การบันทึกกิจกรรมของระบบ) และความปลอดภัยของการผสานรวม (วิธีที่ CRM แลกเปลี่ยนข้อมูลกับระบบอื่น)
HIPAA ใช้กับระบบ CRM หรือไม่?
ใช่ เมื่อ CRM จัดเก็บหรือประมวลผลข้อมูลสุขภาพที่ได้รับการคุ้มครอง (PHI) HIPAA จะมีผลบังคับใช้ นิติบุคคลที่อยู่ในขอบข่ายมักต้องมี Business Associate Agreement (BAA) กับผู้ขาย และมาตรการป้องกันทางเทคนิค เช่น การควบคุมการเข้าถึงและการควบคุมการตรวจสอบ ที่เหมาะสมกับวิธีที่ CRM จัดการ PHI
บันทึกการตรวจสอบของ CRM ควรบันทึกอะไรเพื่อการปฏิบัติตามข้อกำหนด?
บันทึกการตรวจสอบ CRM ที่พร้อมสำหรับการปฏิบัติตามข้อกำหนดควรบันทึกกิจกรรมที่เกี่ยวข้องกับความปลอดภัยอย่างละเอียดเพียงพอที่จะสร้างเหตุการณ์ขึ้นใหม่ได้: ใครทำอะไร เมื่อไหร่ และจากที่ไหน — รวมถึงการเข้าถึงเพื่ออ่านเมื่อเกี่ยวข้อง บันทึกควรระบุตัวตนได้ ทนต่อการแก้ไข และเก็บรักษาตามข้อกำหนดด้านกฎระเบียบ สัญญา กฎหมาย และองค์กร
RBAC กับ ABAC — CRM ในอุตสาหกรรมที่มีการกำกับต้องการแบบไหน?
การควบคุมการเข้าถึงตามบทบาท (RBAC) ครอบคลุมความต้องการสิทธิ์ส่วนใหญ่ การควบคุมการเข้าถึงตามคุณลักษณะ (ABAC) จะมีความเกี่ยวข้องเมื่อการเข้าถึงขึ้นอยู่กับบริบท เช่น caseload ภูมิภาค tenant ความเป็นเจ้าของบัญชี หรือประเภทธุรกรรม องค์กรที่อยู่ภายใต้การกำกับจำนวนมากต้องการเพียง RBAC แบบลำดับชั้น หรือ RBAC ร่วมกับกฎแบบ attribute
CRM สำเร็จรูปสามารถรองรับข้อกำหนด HIPAA หรือ SOC 2 ได้หรือไม่?
ได้ ขึ้นอยู่กับผลิตภัณฑ์ บริการที่มีสิทธิ์ เงื่อนไขสัญญา การกำหนดค่า การผสานรวม และการควบคุมภายในขององค์กรเอง ความสามารถด้านการปฏิบัติตามข้อกำหนดของผู้ขายไม่ได้ทำให้สภาพแวดล้อมของลูกค้าปฏิบัติตามโดยอัตโนมัติ
เมื่อไหร่ควรสร้าง CRM ที่ปลอดภัยแบบกำหนดเอง?
พิจารณา CRM แบบกำหนดเองหรือ componsable เมื่อโมเดลสิทธิ์ของคุณต้องการความละเอียดตามบริบท ข้อกำหนดด้านการตรวจสอบย้อนกลับเกินการกำหนดค่ามาตรฐาน การควบคุมข้อมูลต้องการการปรับแต่งเชิงลึก หรือต้องผสานรวมอย่างใกล้ชิดกับระบบหลักเฉพาะขององค์กร เช่น EHR หรือ core banking