Ein Gesundheitsdienstleister führt ein CRM ein, um Patientenüberweisungen zu koordinieren. Monate später stellt eine Compliance-Prüfung eine einfache Frage: Wer hat diese Patientenakte eingesehen, und wann? Das Team stellt fest, dass seine Protokolle zwar Bearbeitungen, aber keine Lesezugriffe erfassen — und die Rekonstruktion der Antwort dauert Tage. Ein nationaler Versicherungsmakler trifft auf eine andere Version derselben Mauer: Seine Vertriebshierarchie umfasst fünf Ebenen, doch das Berechtigungsmodell des CRM kann „Agenten sehen nur ihr eigenes Bestandsgeschäft, Filialleiter sehen ihre Filiale, Compliance sieht alles — schreibgeschützt” nicht abbilden.
CRM-Sicherheit für regulierte Branchen bedeutet, Verschlüsselung, Zugriffskontrolle, Audit Trails und Integrationen an konkreten Compliance-Rahmenwerken auszurichten — und dann zu bewerten, ob die Kontrollen eines bestimmten CRM für diese Umgebung granular genug sind. Dieser Leitfaden zeigt, wie das in der Praxis aussieht: die Rahmenwerke, die die CRM-Datensicherheit prägen, die vier entscheidenden Architekturebenen und die Entscheidung zwischen Paket-, Individual- und Composable-Ansatz.
Die wichtigsten Erkenntnisse
- CRM-Sicherheit in regulierten Branchen umfasst vier Ebenen — Daten, Zugriff, Audit und Integration — jede abgebildet auf konkrete Compliance-Rahmenwerke wie HIPAA, SOC 2 und GLBA.
- Standard-CRM-Kontrollen können — je nach Anbieter, Edition, Konfiguration und Integrationen — für manche regulierte Umgebungen nicht genügend Granularität bieten.
- Ein compliance-fähiger Audit Trail sollte zuordenbar, manipulationssicher und detailliert genug sein, um sicherheitsrelevante Aktivitäten zu rekonstruieren.
- Verschlüsselung bei Übertragung und Speicherung ist eine solide Basis; selektive Feldverschlüsselung oder Tokenisierung lohnt sich, wenn das Risikomodell es verlangt.
- Ein individuelles oder komponierbares CRM ist erwägenswert, wenn Berechtigungsmodell, Auditierbarkeit oder Datenkontrollen tiefere Anpassung erfordern, als Paketlösungen bieten.
Warum Standard-CRM-Konfigurationen in regulierten Branchen nicht ausreichen können
Die Compliance-Lücke in Standard-CRM-Kontrollen
Wenn Ihre Organisation noch die richtige Enterprise-CRM-Lösung auswählt, gehören Sicherheitskontrollen in die Bewertungsmatrix — denn ihr nachträglicher Einbau ist fast immer schwieriger. Die meisten modernen CRM-Plattformen bringen echte Sicherheitsfunktionen mit: SSO, rollenbasierte Berechtigungen, Feldsicherheit in manchen Editionen und Aktivitätsprotokollierung. Die Frage ist selten, ob Kontrollen existieren, sondern ob sie für eine bestimmte regulatorische Umgebung granular genug sind.
Je nach Anbieter, Edition, Konfiguration und Integrationen können Standard-CRM-Kontrollen für manche regulierte Umgebungen nicht genügend Granularität bieten. Vier Bereiche verdienen Prüfung während der Evaluation:
- Granularität der Berechtigungen. Kann das Berechtigungsmodell Ihre reale Organisationshierarchie abbilden — Filialen, Teams, Caseloads, Deal-Inhaberschaft — oder nur einen flachen Satz von Profilen?
- Tiefe des Audit-Logs. Zeichnen Protokolle auf, wer sensible Datensätze eingesehen hat, nicht nur wer sie bearbeitet hat? Können Sie bei einer Untersuchung eine vollständige Ereigniskette rekonstruieren?
- Verschlüsselungsabdeckung. Werden sensible Daten auf dem Niveau verschlüsselt, das Ihr Risikomodell verlangt — einschließlich bestimmter Felder mit PHI, PII oder Finanzkennungen?
- Integrations-Datenflüsse. Wenn das CRM mit einem EHR, einem Core-Banking-System oder einer Policenverwaltungsplattform synchronisiert — welche Daten fließen, mit wessen Anmeldedaten, und ist dieser Fluss selbst auditierbar?
Was regulierte Branchen tatsächlich brauchen
Zwei Szenarien zeigen, warum Granularität zählt.
Im Gesundheitswesen sollte ein Betreuungskoordinator in der Regel nur die Akten der Patienten im eigenen Caseload sehen — nicht die gesamte Patientenliste. Notfallzugriff kann legitim nötig sein, sollte aber mit einer Begründungspflicht, einem automatischen Alarm und erweiterter Protokollierung kommen. Dieses „Break-Glass”-Muster ist ein Designmerkmal, kein Konfigurationsschalter, den die meisten Plattformen standardmäßig anbieten.
In Finanzdienstleistungen und Versicherungen kann eine Maklerhierarchie Agenten, Filialleiter, Regionaldirektoren und eine Compliance-Funktion umfassen. Rahmenwerke wie die GLBA Safeguards Rule erwarten, dass der Zugriff auf das beschränkt ist, was die Aufgabenfunktion jeder Rolle erfordert — und dass Exporte, Berichte und Massendatenzugriffe überwacht werden. Ein Berechtigungsmodell, das „mein Kundenbestand” nicht sauber abbilden kann, treibt Teams typischerweise entweder zu übermäßigem Teilen oder zu fragilen Workarounds.
Keines der Szenarien beweist, dass ein Paket-CRM nicht funktionieren kann. Sie zeigen, dass regulierte Deployments an den tatsächlichen Kontrollanforderungen der Organisation bewertet werden sollten — nicht an einer Feature-Checkliste.
Compliance-Rahmenwerke, die CRM-Datensicherheit prägen
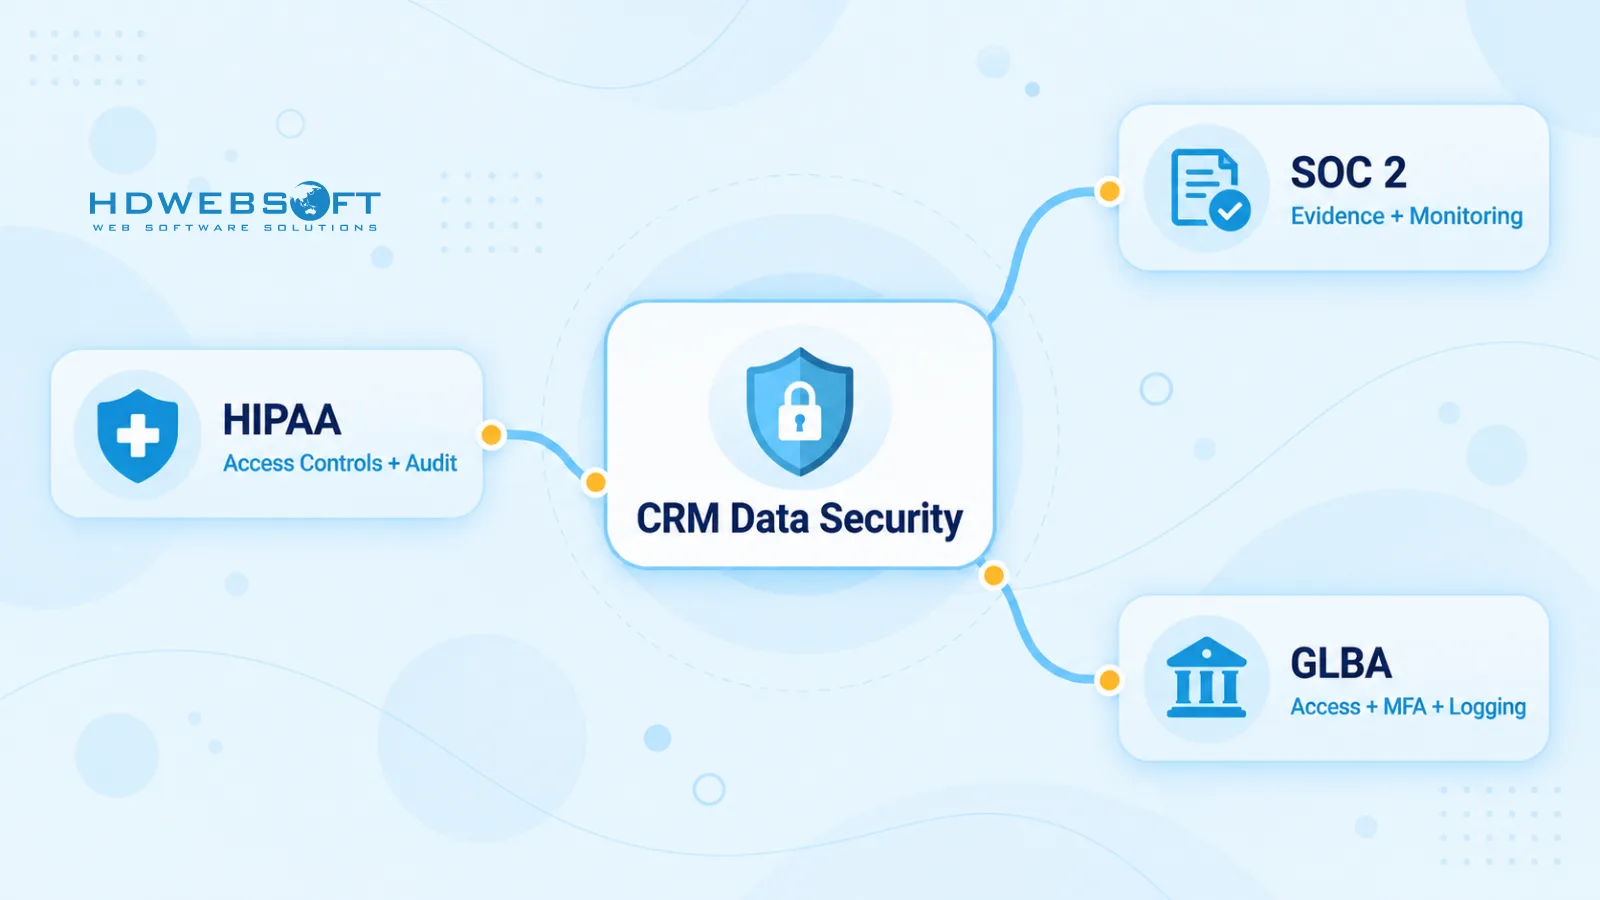
Compliance-Rahmenwerke bestimmen, wie ein CRM designed werden sollte — nicht nur, welche Richtlinien geschrieben werden. Drei Rahmenwerke treiben die meisten CRM-Sicherheitsanforderungen in US-regulierten Branchen:
| Rahmenwerk | Gilt für | CRM-relevante Kontrollen |
|---|---|---|
| HIPAA | Gesundheitsdienstleister, Versicherer und Anbieter, die PHI verarbeiten | Zugriffskontrollen und Minimum-Necessary-Zugriff; Audit Controls — die Fähigkeit, Systemaktivität aufzuzeichnen und zu prüfen; Übertragungssicherheit; eine Business Associate Agreement (BAA) mit Anbietern, die PHI verarbeiten |
| SOC 2 | Serviceorganisationen, die Kunden Kontrollen nachweisen | Trust Services Criteria wie Logical Access (CC6) und System Monitoring (CC7); das CRM sollte Nachweise liefern — Zugriffsüberprüfungen, Monitoring-Logs, Änderungsaufzeichnungen — für eine SOC-2-Prüfung |
| GLBA / FTC Safeguards Rule | Finanzinstitute, einschließlich Kreditgeber, Makler und Versicherer | Risikobasierte Zugriffskontrollen, MFA, Überwachung und Protokollierung von Nutzeraktivitäten, Aufsicht über Dienstleister |
Zwei weitere treten seltener auf, zählen aber, wenn sie gelten. Die DSGVO wird relevant, wenn das CRM personenbezogene Daten aus der EU enthält — insbesondere bei Einwilligung, Betroffenenrechten und Datenminimierung. PCI DSS gilt, wenn das CRM Karteninhaberdaten berührt; die übliche Empfehlung ist dann, diese Daten vollständig aus dem CRM zu segmentieren.
Unter diesen Rahmenwerken liegt eine echte Designtension: Anfragen zur Berichtigung oder Löschung personenbezogener Daten können mit der Erwartung kollidieren, dass Sicherheitsprotokolle manipulationssicher bleiben. Die praktische Lösung ist architektonisch, nicht juristisch — Pseudonymisierung und Datenminimierung auf der Datenebene ermöglichen es Organisationen, Löschanfragen bei Kundendatensätzen zu erfüllen, ohne das Integritätsmodell ihres Audit Trails neu schreiben zu müssen.
HIPAA in der Praxis für CRM-Systeme
HIPAA gilt für ein CRM, sobald es PHI speichert oder verarbeitet — Überweisungsnotizen, Patientenkontaktdaten, Fallhistorien. Drei praktische Konsequenzen folgen.
Erstens zählt die Anbieterbeziehung: Eine Covered Entity benötigt in der Regel eine BAA mit jedem CRM-Anbieter, der PHI in ihrem Auftrag verarbeitet. Zweitens übersetzt sich die Minimum-Necessary-Regel direkt in Zugriffsdesign — Nutzer sollten nur die PHI erreichen, die ihre Rolle erfordert, und hier wird Berechtigungsgranularität greifbar. Drittens rahmt die HIPAA Security Rule Audit Controls als die Fähigkeit, Systemaktivität aufzuzeichnen und zu prüfen — der Maßstab ist, ob Ihre Protokolle rekonstruieren lassen, was geschehen ist, nicht ob ein bestimmtes Feldhistorienformat verwendet wurde.
Wie diese Anforderungen Gesundheitssoftware allgemein prägen, zeigt unser Leitfaden zur HIPAA-konformen Softwareentwicklung.
SOC 2 in der Praxis für CRM-Systeme
SOC 2 ist ein Prüfungs- und Berichtsrahmenwerk — die Bewertung der Kontrollen einer Organisation durch einen Auditor —, keine Zertifizierung, die ein Produkt trägt, und kein Feature, das ein CRM mitbringt. Dieser Unterschied ändert, wie Teams darüber denken sollten.
Eine SOC-2-Prüfung bewertet die Kontrollen, die Ihre Organisation betreibt. Ihr CRM ist Teil dieses Kontrollsystems: Es muss die Nachweise liefern können, die Auditoren verlangen — Zugriffsüberprüfungen, Monitoring-Logs, Änderungsaufzeichnungen, Belege für Least-Privilege-Durchsetzung. Wenn ein Anbieter sagt, seine Plattform sei „SOC-2-konform”, beschreibt er die SOC-2-Prüfung, die seine eigene Serviceorganisation durchlaufen hat. Dieser Bericht deckt deren Betrieb ab. Er macht Ihre Umgebung nicht konform — Ihre Konfiguration, Integrationen und internen Kontrollen bleiben Ihre Verantwortung und der Prüfungsumfang Ihres Auditors.
Eine sichere CRM-Architektur entwerfen
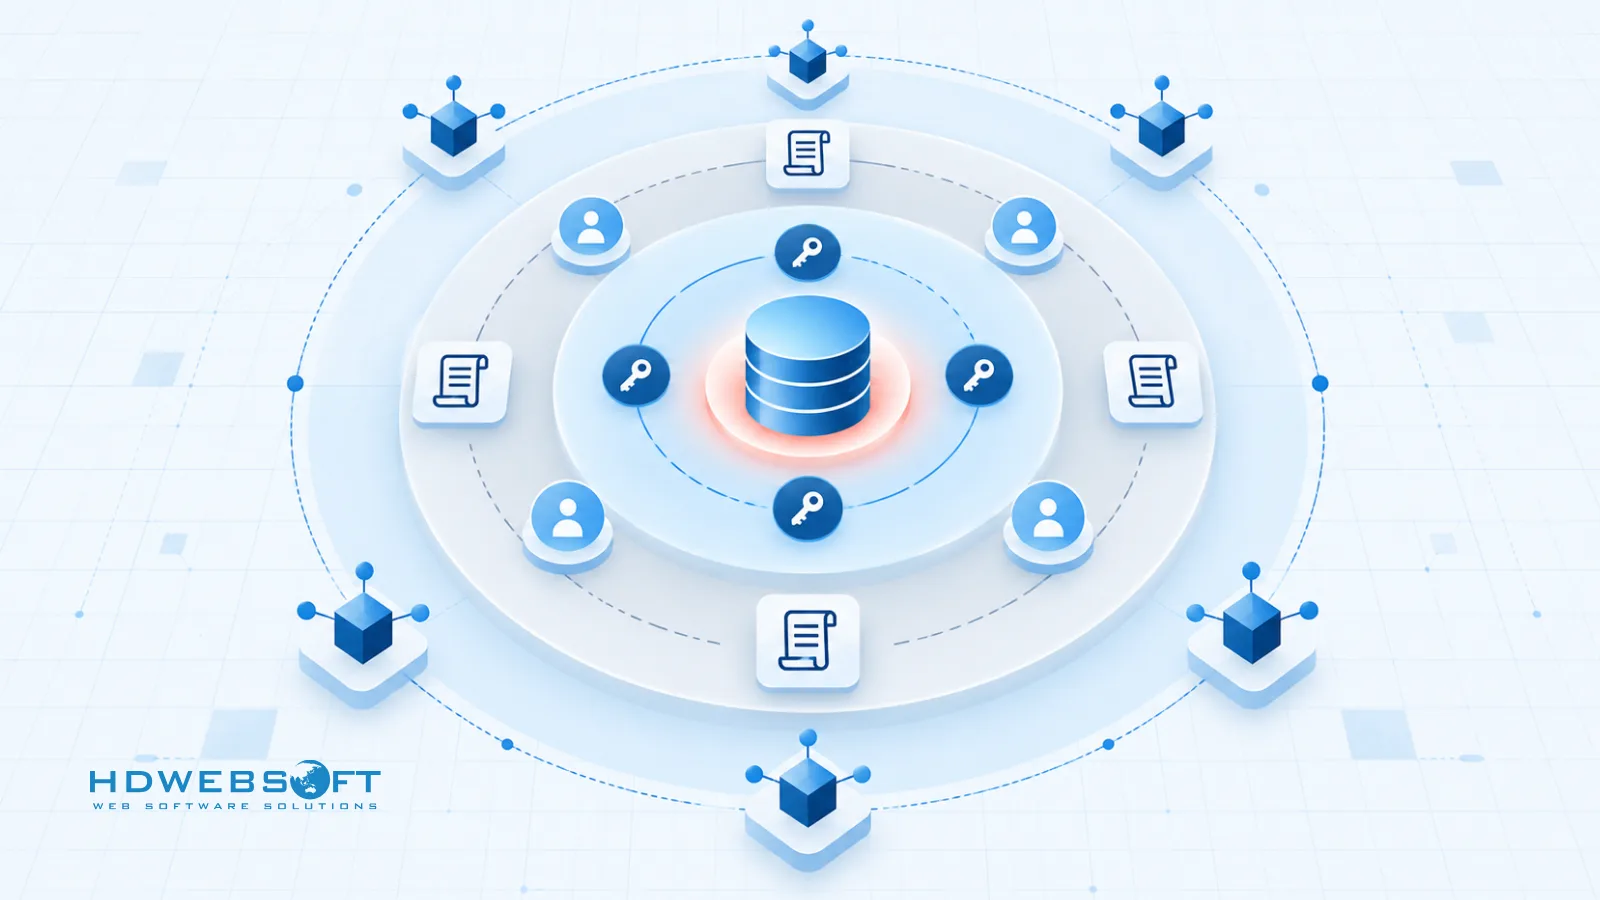
Unabhängig vom Bereitstellungsmodell — Paket, individuell oder komponierbar — löst sich CRM-Sicherheitsarchitektur in vier Ebenen auf. Jede verweist zurück auf die oben genannten Rahmenwerke.
Verschlüsselung, Schlüsselmanagement & Datensegmentierung
Verschlüsselung bei der Übertragung (TLS 1.3) und im Ruhezustand ist eine solide Basis — die meisten seriösen Plattformen bieten beides. Die Designfragen beginnen jenseits der Basis.
-
Selektive Feldverschlüsselung oder Tokenisierung lohnt sich, wenn Ihr Risikomodell es verlangt — für Felder mit PHI, nationalen Kennungen oder Finanzkontodaten —, nicht als pauschaler Standard. Tokenisierung eignet sich für Werte, die das CRM referenzieren, aber nie im Klartext anzeigen muss. Der Kompromiss ist real: Verschlüsselte Felder sind schwerer zu durchsuchen, zu sortieren und in Berichten zu nutzen — Selektivität zählt.
-
Getrenntes Schlüsselmanagement hält Verschlüsselungsschlüssel in einem dedizierten KMS oder HSM statt auf der Anwendungsebene, damit ein kompromittiertes Anwendungs-Credential nicht still zur Entschlüsselungsfähigkeit wird. Tenant- und Datensegmentierung rundet die Ebene ab — bei Multi-Entity-Organisationen sollte die Isolation zwischen Geschäftseinheiten oder Tenants im Datenmodell durchgesetzt werden, nicht allein dem UI-Filtering überlassen bleiben.
Granulare Zugriffskontrolle — RBAC und darüber hinaus
Rollenbasierte Zugriffskontrolle deckt die meisten Berechtigungsanforderungen ab, und hierarchisches RBAC bewältigt die meisten Organisationsstrukturen. RBAC kann unzureichend sein, wenn der Zugriff vom Kontext abhängt — Caseload, Region, Tenant, Kontoinhaberschaft oder Transaktionstyp. Hier kommt attributbasierte Zugriffskontrolle (ABAC) ins Spiel: Richtlinien werden anhand der Attribute des Nutzers, des Datensatzes und der Anfrage selbst ausgewertet.
Zwei unterstützende Muster sind in regulierten Deployments wichtig:
- Least Privilege und Funktionstrennung. Standardmäßiger Zugriffsverweigerung folgen und sicherstellen, dass keine einzelne Rolle eine sensible Aktion sowohl auslösen als auch genehmigen kann — ein SOC-2-Prüfer wird danach suchen.
- Break-Glass-Zugriff. Besonders im Gesundheitswesen muss Notfallzugriff existieren — eingebettet in Begründungspflicht, automatischen Alarm an Compliance und erweiterte Protokollierung für diese Sitzung.
Die Evaluationsfrage für jedes CRM lautet nicht „hat es RBAC”, sondern „kann sein Berechtigungsmodell unsere Richtlinien abbilden, ohne uns in Workarounds zu zwingen, die wir dann auditieren müssen?”
Audit Trails, gebaut für Compliance
Ein für Compliance gebauter CRM-Audit-Trail sollte zuordenbar sein — jedes Ereignis einer realen Identität zugeordnet, keinem geteilten Konto; manipulationssicher — append-only oder integritätsgeschützt, damit Protokolle nicht still umgeschrieben werden können; und detailliert genug, um sicherheitsrelevante Aktivitäten zu rekonstruieren — Logins, Berechtigungsänderungen, Datensatzbearbeitungen, Exporte und Lesezugriffe auf sensible Datensätze, wo dieser Zugriff selbst sicherheitsrelevant ist.
Aufbewahrung verdient dieselbe Sorgfalt wie Erfassung. Statt einer universellen Zahl sollte die Aufbewahrung Ihren regulatorischen, vertraglichen, gesetzlichen und organisatorischen Anforderungen folgen — verschiedene Rahmenwerke und Verträge setzen verschiedene Mindestfristen, und Legal Holds können sie verlängern. Wo die Organisation zentrales Monitoring betreibt, verwandelt der Export der CRM-Protokolle in ein SIEM den Audit Trail von einem forensischen Archiv in eine Erkennungsoberfläche.
Sichere CRM-Integration mit Kernsystemen
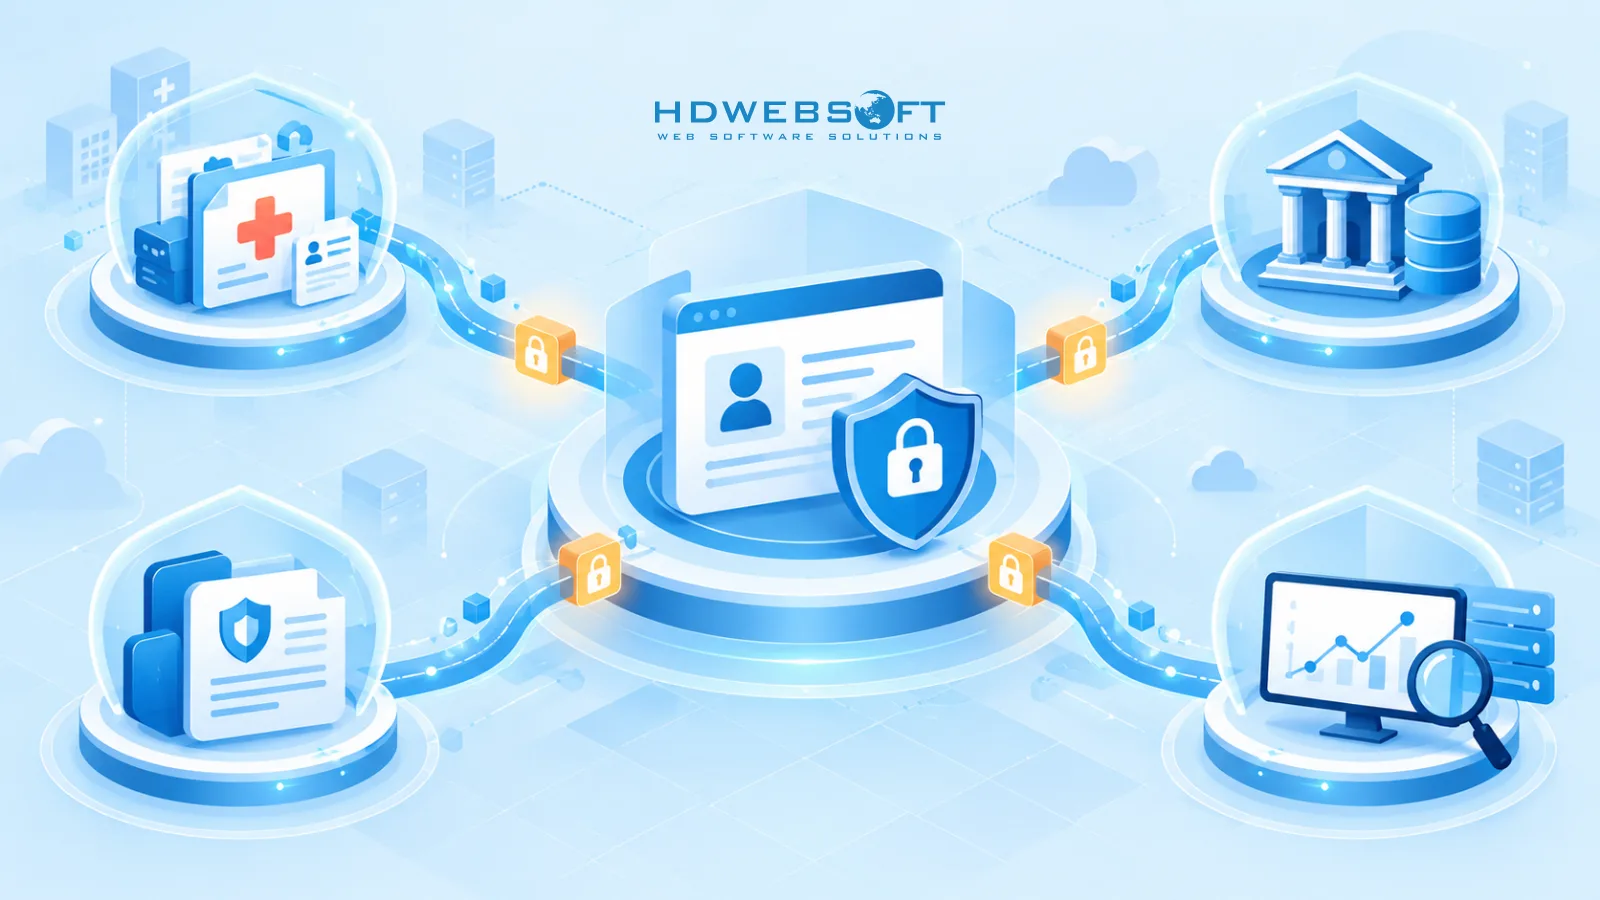
Ein CRM steht in einem regulierten Stack selten allein — es synchronisiert mit EHRs, Core-Banking-Plattformen, Policenverwaltungssystemen und Data Warehouses. Jede Integration ist eine Erweiterung des Sicherheitsperimeters.
Bewährte Muster umfassen ein API-Gateway als einzigen Durchsetzungspunkt; OAuth 2.0 oder Mutual TLS für die Dienst-Authentifizierung; Service Accounts mit engem Scope mit exakt den Berechtigungen, die die Integration braucht — statt eines breit privilegierten Admin-Users; signierte Webhooks, damit eingehende Ereignisse verifizierbar sind; und Datenminimierung im Sync-Design, das nur die Felder bewegt, die der Downstream-Prozess benötigt, statt ganzer Tabellen. Warteschlangenbasierte Synchronisation ist das zusätzliche Plumbing wert: Jede Nachricht wird zu einer auditierbaren Einheit — wichtig, wenn ein Prüfer fragt, wie ein Datensatz in ein Downstream-System gelangte.
Die Evaluationsfrage spiegelt die Zugriffsebene: Wie weit reicht das Integrationskonto, und können Sie jeden Datensatz auditieren, den es berührt hat?
Build vs. Buy — wann individuelle CRM-Sicherheit erwägenswert ist
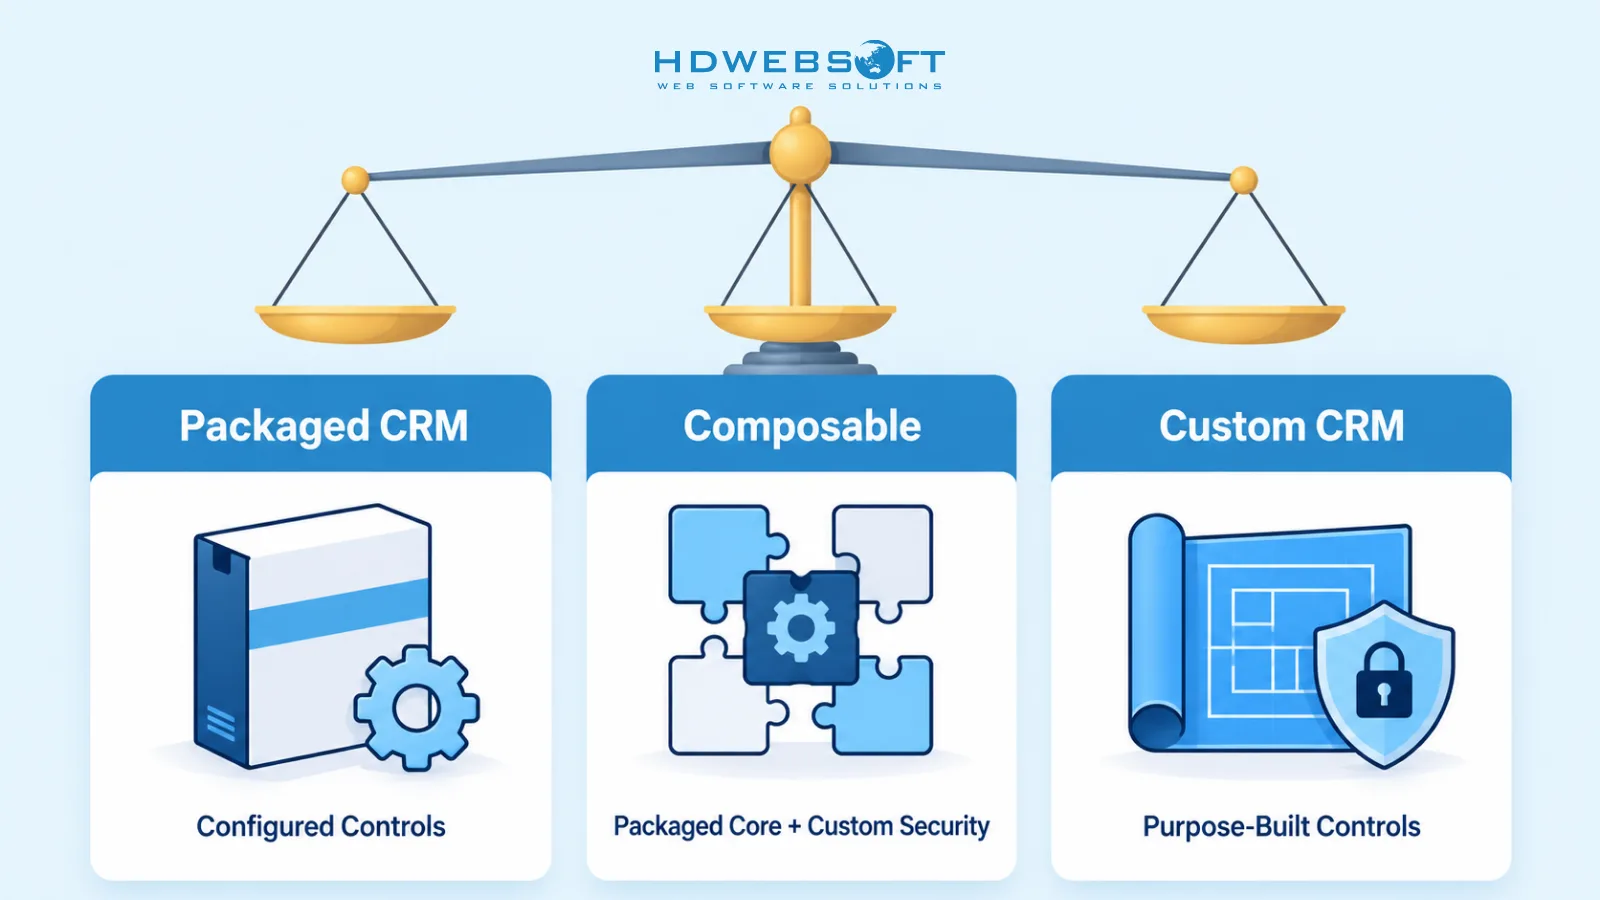
Die Entscheidung lautet nicht „sichere Individualentwicklung gegen unsicheres Paket” — sondern ob die Kontrollen, die Sie brauchen, in die Konfigurationsoberfläche einer Paketplattform passen.
Ein Paket-CRM reicht häufig, wenn Workflows Standard sind, die Sicherheitsfähigkeiten des Anbieters Ihre Compliance-Anforderungen abdecken und Ihre Integrationsfläche einfach ist. Ein individueller oder komponierbarer Ansatz ist erwägenswert, wenn das Berechtigungsmodell kontextabhängige Granularität braucht, Auditierbarkeitsanforderungen über die Standardkonfiguration hinausgehen, Datenkontrollen tiefe Anpassung erfordern oder das CRM eng mit proprietären Kernsystemen integriert werden muss.
Zeichen, dass eine individuelle Sicherheitsschicht eine Prüfung verdient:
- Ihre Zugriffsrichtlinien hängen vom Kontext ab — Caseload, Territorium, Inhaberschaft — den Rollen allein nicht ausdrücken können.
- Compliance-Überprüfungen verlangen die Rekonstruktion von Aktivitäten auf Datensatzebene, einschließlich Lesezugriffen, über das hinaus, was Ihre aktuellen Protokolle liefern.
- Integrationen mit Kernsystemen benötigen Credentials mit engem Scope und Auditierbarkeit pro Nachricht, die Marketplace-Connectoren nicht bieten.
- Datensegmentierung zwischen Entitäten oder Tenants muss im Datenmodell selbst durchgesetzt werden.
- In der Fintech-Softwareentwicklung und ähnlich regulierten Kontexten hängen Compliance-Pflichten an Workflows, die ein generisches CRM-Datenmodell nicht abbildet.
Der komponierbare Mittelweg ist zunehmend üblich: ein Paket-CRM-Kern plus individuell gebaute Sicherheitsmodule, Integrationsschichten oder Audit-Services dort, wo Anforderungen mehr verlangen, als Konfiguration liefern kann.
Wie HDWEBSOFT CRM-Sicherheit angeht
HDWEBSOFT hat UX/UI- und Softwarelösungen für US-amerikanische Finanz- und Versicherungsorganisationen geliefert — darunter eine US-Finanzberatungsgruppe und ein nationaler Versicherungsmakler —, in denen Berechtigungsgranularität, Datenisolation und auditierbare Workflows zentrale Anforderungen waren, keine nachträglichen Ergänzungen.
Unser Lieferansatz behandelt Compliance von Tag eins an als Design-Input:
- Compliance-Mapping. Die anwendbaren Rahmenwerke in konkrete Kontrollanforderungen übersetzen, bevor Architekturentscheidungen fallen.
- Sicherheitsarchitektur-Design. Die vier Ebenen definieren — Verschlüsselung und Segmentierung, Zugriffsmodell, Audit Trail, Integrationssicherheit — gegen diese Anforderungen.
- Implementierung mit Security-Testing. Bauen parallel zu Zugriffskontroll-Verifikation, Logging-Validierung und Integrations-Sicherheitsreview.
- Audit-fähige Dokumentation und Übergabe. Die Kontrolldokumentation und Nachweisketten liefern, die Ihr Compliance-Team und Ihre Auditoren tatsächlich brauchen.
In unserer Arbeit an der Multi-Tenant-Plattform für Darlehensmanagement etwa waren Isolation auf Tenant-Ebene und auditierbare Finanz-Workflows zentrale Designconstraints — dieselbe Klasse von Problemen, die ein reguliertes CRM-Deployment hervorbringt.
Fazit
CRM-Sicherheit in einer regulierten Branche ist eine Designentscheidung, keine Einstellungsseite. Organisationen, die es richtig machen, behandeln Compliance-Rahmenwerke als Architekturanforderungen — sie prägen, wie Daten verschlüsselt und segmentiert werden, wie Zugriff modelliert wird, wie Aktivitäten protokolliert werden und wie Integrationen begrenzt werden. Ob die Antwort eine gut konfigurierte Paketplattform, eine Individualentwicklung oder ein komponierbarer Mix ist, hängt davon ab, wie viel Granularität Ihr regulatorisches Umfeld tatsächlich verlangt.
Bereit, Ihre CRM-Sicherheitsposition zu bewerten? Vereinbaren Sie eine vertrauliche CRM-Sicherheits- und Compliance-Beratung mit unserem Team.
Häufig gestellte Fragen
Was ist CRM-Sicherheit?
CRM-Sicherheit ist das Bündel von Kontrollen, die Kundendaten in einem CRM-System auf vier Ebenen schützen: Datenschutz (Verschlüsselung und Schlüsselmanagement), Zugriffskontrolle (Rollen und Berechtigungen), Audit Trails (Aufzeichnung der Systemaktivität) und Integrationssicherheit (wie das CRM Daten mit anderen Systemen austauscht).
Gilt HIPAA für CRM-Systeme?
Ja. Sobald ein CRM geschützte Gesundheitsdaten (PHI) speichert oder verarbeitet, gilt HIPAA. Covered Entities benötigen in der Regel eine Business Associate Agreement (BAA) mit dem Anbieter sowie technische Schutzmaßnahmen — etwa Zugriffs- und Audit-Kontrollen — passend dazu, wie das CRM PHI verarbeitet.
Was muss ein CRM-Audit-Trail für Compliance aufzeichnen?
Ein compliance-fähiger CRM-Audit-Trail sollte sicherheitsrelevante Aktivitäten so detailliert erfassen, dass Ereignisse rekonstruiert werden können: wer was wann und von wo aus geändert hat — einschließlich Lesezugriffen, wo relevant. Protokolle sollten zuordenbar, manipulationssicher und entsprechend regulatorischer, vertraglicher, gesetzlicher und organisatorischer Anforderungen aufbewahrt werden.
RBAC oder ABAC — was braucht ein reguliertes CRM?
Rollenbasierte Zugriffskontrolle (RBAC) deckt die meisten Berechtigungsanforderungen ab. Attributbasierte Zugriffskontrolle (ABAC) wird relevant, wenn der Zugriff vom Kontext abhängt — etwa Caseload, Region, Tenant, Kontoinhaberschaft oder Transaktionstyp. Viele regulierte Organisationen benötigen hierarchisches RBAC allein oder RBAC kombiniert mit attributbasierten Regeln.
Kann ein Standard-CRM HIPAA- oder SOC-2-Anforderungen unterstützen?
Ja, abhängig von Produkt, förderfähigen Diensten, Vertragsbedingungen, Konfiguration, Integrationen und den eigenen Kontrollen der Organisation. Die Compliance-Fähigkeiten des Anbieters machen die Kundenumgebung nicht automatisch konform.
Wann sollten wir ein individuelles, sicheres CRM bauen?
Erwägen Sie ein individuelles oder komponierbares CRM, wenn Ihr Berechtigungsmodell kontextabhängige Granularität braucht, Ihre Auditierbarkeitsanforderungen die Standardkonfiguration übersteigen, Ihre Datenkontrollen tiefe Anpassung erfordern oder Sie eng mit proprietären Kernsystemen wie einem EHR oder einer Core-Banking-Plattform integrieren müssen.