医療はデータで動いており、そのデータはあらゆる業界が扱う中で最も機密性の高い情報のひとつです。電子的な保護対象医療情報(ePHI)はEHR、患者ポータル、テレヘルスプラットフォーム、コネクテッドデバイスを流れています。これらのシステムはすべて、医療保険の相互運用性と説明責任に関する法律(HIPAA)に準拠しなければなりません。医療ソフトウェアを構築または購入するチームにとって、HIPAAはプロジェクト終盤のチェックボックスではありません。初日からアーキテクチャを形作る設計制約の集合です。
HIPAAコンプライアンスソフトウェアとは、HIPAAプライバシー・セキュリティルールを満たすよう設計された医療ソフトウェアを指します。アクセス制御、暗号化、監査ログ、侵害通知ワークフローといった機能が最初から組み込まれています。ソフトウェアに対する公式な「HIPAA認定」ラベルは存在しません。規制が拘束するのはカバードエンティティとビジネスアソシエイトであり、ソフトウェアは彼らのコンプライアンス義務を支えるか、損なうかのどちらかです。その違いを決めるのが、具体的なセーフガードと開発プラクティスです。
本ガイドでは、HIPAAがソフトウェアに実際に何を求めるのか、セキュリティルールの現状、開発ライフサイクル全体で患者データを守るプラクティスを解説します。準拠した医療システムの構築方法の全体像については、カスタム医療ソフトウェア開発のガイドをご覧ください。
HIPAAが医療ソフトウェアに求めるもの
HIPAAはカバードエンティティ(提供者、健康保険、クリアリングハウス)に適用されます。また、彼らに代わってePHIを作成・受領・維持・送信するビジネスアソシエイトにも適用されます。ソフトウェアベンダーはほぼ常に後者に分類され、違反に対する直接の責任を負い、Business Associate Agreements(BAA)に拘束されます。
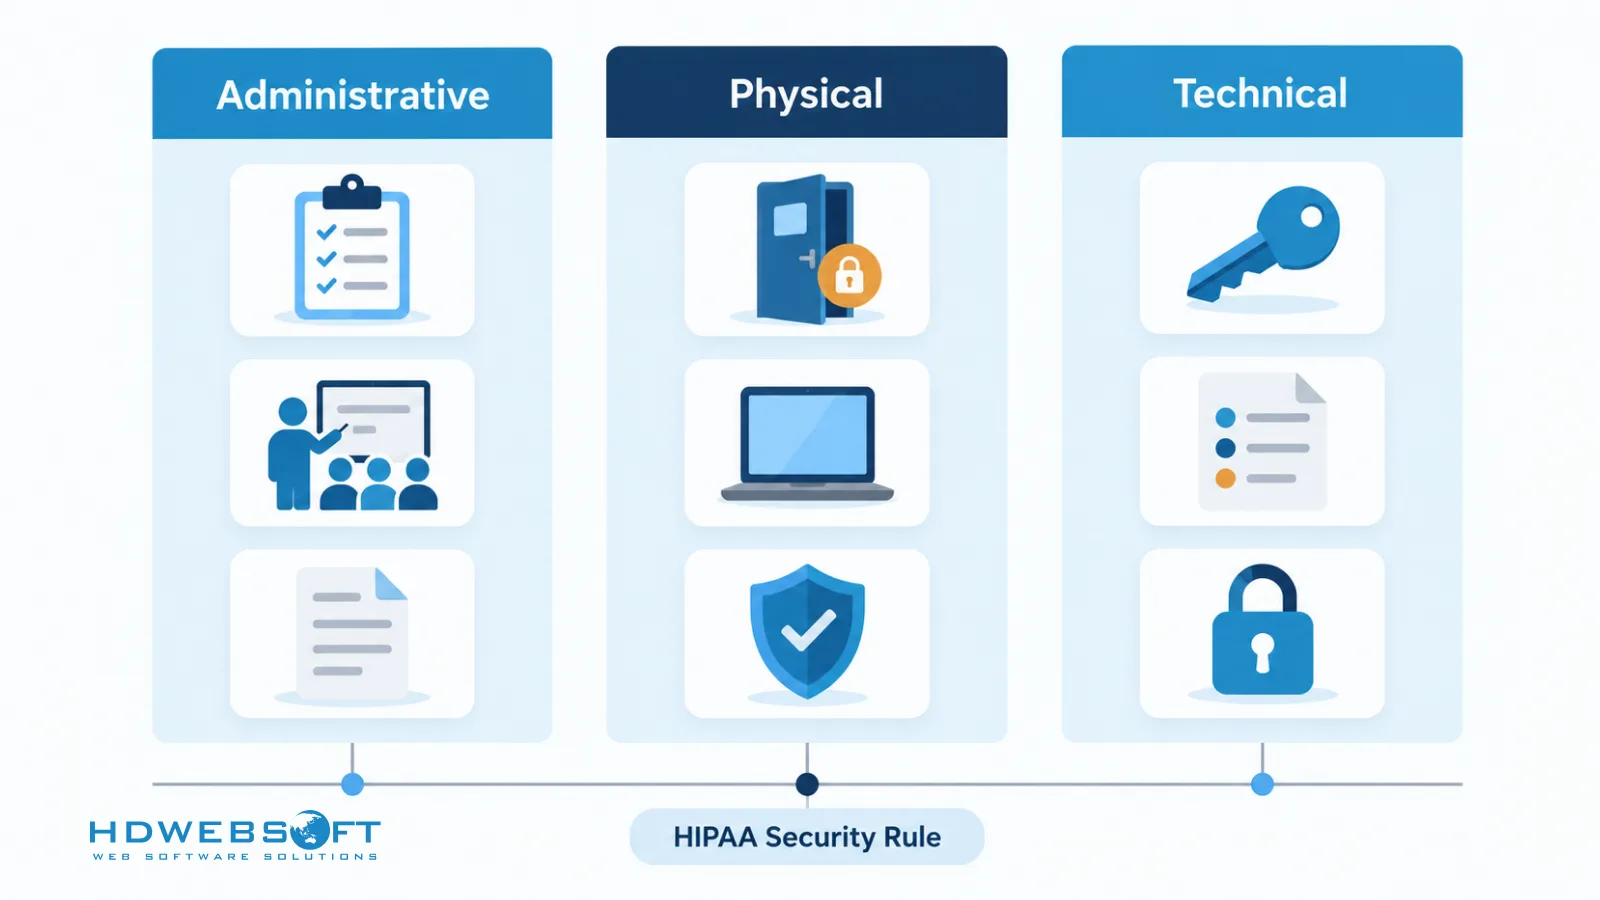
HIPAAセキュリティルールは要件を3つのセーフガードカテゴリに整理しています。
| セーフガードカテゴリ | 対象範囲 | ソフトウェアへの影響 |
|---|---|---|
| 管理的 | リスク分析、スタッフ教育、インシデント対応、BAA | リスク評価ツール、トレーニングワークフロー、インシデントログ、ベンダー管理 |
| 物理的 | 施設・デバイスのアクセス制御 | ワークステーション制御、デバイス暗号化、安全な廃棄プロセス |
| 技術的 | アクセス制御、監査制御、完全性、認証、送信セキュリティ | RBAC、一意のユーザーID、改ざん不能な監査ログ、完全性チェック、MFA、転送時・保存時の暗号化 |
2024年12月に公表されたセキュリティルール改定案は、これらの要件を大幅に強化します。暗号化と多要素認証を「対応可能」から必須へと引き上げ、ネットワークセグメンテーション、資産目録、年次ペネトレーションテスト、72時間以内の復旧能力を要求します。ルールが最終化される前であっても、医療分野の侵害状況とOCRの積極的な執行により、これらの制御は新しいプラットフォームの実質的なベースラインとなっています。これらは医療技術を再形成する医療ソフトウェア開発トレンドとも交差しています。
医療ソフトウェアのためのHIPAAコンプライアンスベストプラクティス
徹底したリスク評価を実施する
すべての準拠ソフトウェアプロジェクトは、文書化されたリスク評価から始まります。ソフトウェアが直面し得る脅威(データ侵害、サイバー攻撃、不正アクセス)を特定します。次に、コード・データストレージ・アクセス制御の脆弱性を評価します。リスクを重大度で優先順位付けし、重要な問題に先にリソースを割きます。リスク分析はHIPAAの管理的要件であり、システムの進化に合わせて繰り返すことで初めて意味を持ちます。
中核となる技術的セーフガードを実装する
セキュリティルールの技術的セーフガードは、ソフトウェア機能に直接翻訳されます。
- データ暗号化 — 保存時・転送時のすべての患者データを強力なアルゴリズムで暗号化し、暗号鍵を安全に管理して不正アクセスを防ぎます。
- アクセス制御 — 厳格なロールベースアクセス制御(RBAC)を実装し、ユーザーが役割に必要な患者情報のみにアクセスできるようにします。一意のユーザーIDと緊急アクセス手順で裏付けます。
- 監査証跡 — 患者記録へのすべてのアクセスと変更について詳細で改ざん耐性のあるログを維持し、不正な活動を検出するために定期的にレビューします。
- Business Associate Agreements — ソフトウェアが利用するあらゆるサードパーティサービス(クラウドホスティング、分析、メッセージング)は、署名済みのBAAの下で運用されなければなりません。
定期的なセキュリティ監査とテストを実施する
コンプライアンスはリリース日の状態ではありません。脆弱性評価は自動スキャンと手動テストを組み合わせ、スキャナーが見逃す弱点を発見します。コードレビューと静的解析は、リリース後ではなく開発中にセキュリティ上の欠陥を捉えます。定期的なペネトレーションテストは実際の攻撃をシミュレートして悪用可能なギャップを露呈させます。セキュリティルール改定案では、年次ペネトレーションテストと半年ごとの脆弱性スキャンが明示的な要件になります。
セキュアな開発プラクティスに従う
セキュリティは開発ライフサイクルの中に存在すべきで、傍らにあるものではありません。包括的なセキュリティトレーニングは、開発者が自身の作業でリスクを認識し軽減できるよう備えさせます。OWASPガイドラインなどのセキュアコーディング標準は、セキュリティが最初からアーキテクチャと設計の決定に組み込まれることを保証します。これは、リモートの接点全体で患者データを保護するテレヘルスプラットフォームを構築する際にさらに重要になります。
データの最小化と匿名化
ソフトウェアが実際に必要とする患者データのみを収集し、必要な期間だけ保持します。データが少ないほど、侵害時の露出も小さくなります。可能な限りデータを匿名化または仮名化し、侵害されたデータセットでさえ個々の患者まで遡れないようにします。医療知識・コミュニティプラットフォームのケーススタディでは、この原則が機密性の高い医療情報を扱う患者コミュニティ向けプラットフォームをどう形作るかを示しています。
APIと相互運用性を保護する
医療ソフトウェアはEHR、デバイス、パートナーシステムと常時データを交換しており、すべてのインターフェースが潜在的な露出ポイントです。HL7 FHIRなどの医療データ交換標準に従った、文書化の行き届いたAPIを開発し、すべての接続で強力な認証・認可・暗号化を施します。FHIRのリソースベース設計は統合を簡素化しながら、データフローを制御可能かつ監査可能に保ちます。
プライバシー・バイ・デザインを構築する
プライバシーの考慮はアーキテクチャ上の決定に属するものであり、リリース後のパッチではありません。プライバシー要件を設計フェーズに組み込み、機能がリリースされる前にデータ保護影響評価(DPIA)を実施してプライバシーリスクを評価します。EU患者にサービスを提供するプラットフォームでは、GDPRが並行する義務(仮名化、同意管理、データ主体の権利)を追加します。これらは後付けするより最初から設計する方がはるかに低コストです。
災害復旧と継続性を計画する
HIPAAのコンティンジェンシープラン要件は、これを優れた運用ではなくコンプライアンス義務にします。自然災害、サイバー攻撃、障害時にも重要なサービスが利用可能であり続けることを確保します。復旧計画を定期的にテストし、脅威と技術の進化に合わせて更新します。改定案の72時間復旧要件は、復旧時間を曖昧な目標ではなく明示的なターゲットにします。
ユーザーを継続的に教育する
ほとんどの侵害は技術的な失敗ではなく人的エラーに起因します。継続的なトレーニングは、ユーザー・管理者・スタッフが安全なデータ取り扱いについて最新の状態を保つようにします。フィッシングへの意識は特に注目に値します。フィッシングは医療システムを狙う攻撃者にとって最も一般的な侵入経路であり続けています。どれほどのインフラセキュリティも、それを見抜けない労働力を補うことはできません。
インシデント対応計画を維持する
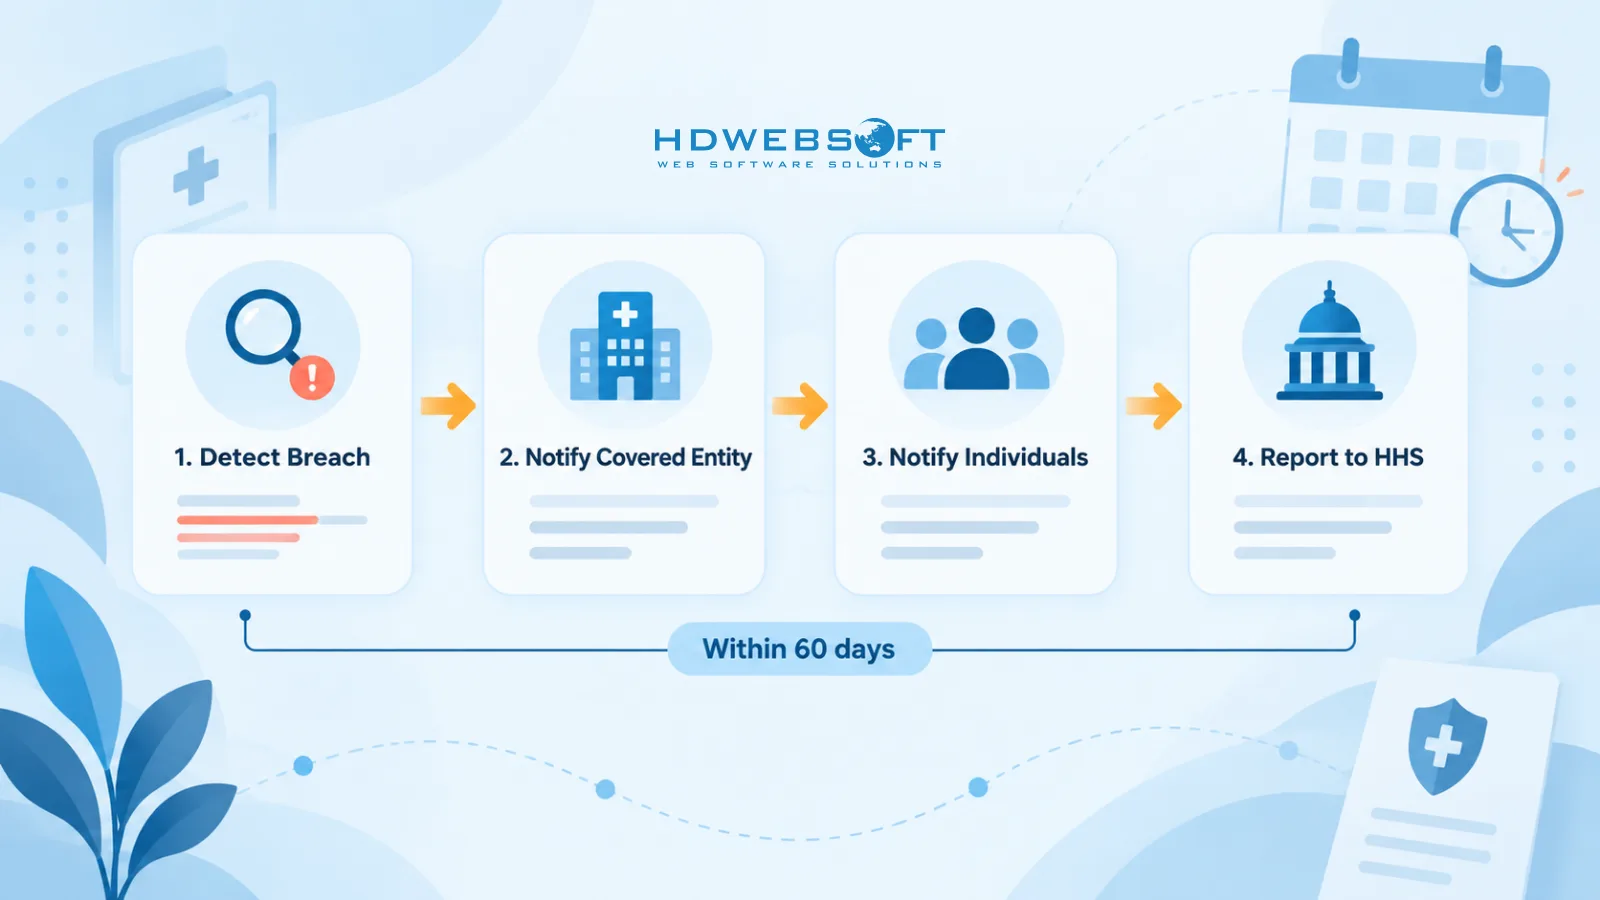
文書化されたインシデント対応計画は、侵害が起きる前に、その処理のための手順・役割・責任を定義します。HIPAA侵害通知ルールの下、カバードエンティティは影響を受けた個人に60日以内に通知し、HHSに報告し、大規模な侵害ではメディアにも通知しなければなりません。ビジネスアソシエイトはカバードエンティティに通知します。タイムリーで正確な報告は、前のセクションで構築された監査証跡とログ記録に依存します。
ソフトウェアプロジェクトにおける一般的なHIPAAコンプライアンスの間違い
- 「HIPAA準拠」を製品の主張として扱う — 認証は存在しません。コンプライアンスはソフトウェアのデプロイ・設定・運用の方法に宿ります。
- 暗号化をオプションとして扱う — 「対応可能」はオプションを意味したことはなく、改定案はこの曖昧さを完全に取り除きます。
- 下請け業者とのBAA欠如 — クラウドプロバイダー、分析ツール、サポートベンダーはすべて、ePHIに触れる前に署名済み契約が必要です。
- レビューされない監査ログ — レビュープロセスなしでログを収集するだけでは、ルールの文言を満たしても目的を外します。
- 最後に付け足すコンプライアンス — 完成した製品にアクセス制御と暗号化を後付けするコストは、最初から設計する場合の数倍になります。Build versus Buyを検討している組織向けに、カスタム医療ソリューションとソフトウェアアウトソーシングの分析では、コンプライアンス要件がその決定にどう影響するかを解説しています。
よくある質問
HIPAAコンプライアンスソフトウェアとは何ですか?
HIPAAコンプライアンスソフトウェアとは、HIPAAプライバシー・セキュリティルールの要件を満たすよう設計された医療ソフトウェアです。アクセス制御、暗号化、監査証跡、侵害通知ワークフローなどを備えます。公式なHIPAA認証は存在せず、ソフトウェアはコンプライアンスを支援するものの、導入・運用方法の責任はカバードエンティティまたはビジネスアソシエイトにあります。
HIPAAは医療ソフトウェアに暗号化を要求しますか?
現行のセキュリティルールでは、暗号化は「対応可能(addressable)」なセーフガードです。組織が同等の代替策が妥当である理由を文書化しない限り必須です。2024年末に公表されたセキュリティルール改定案では暗号化が必須となるため、最初から組み込むのがどちらにしても安全な道筋です。
HIPAAが要求する技術的セーフガードは何ですか?
HIPAAセキュリティルールは5つの技術的セーフガードを定義しています:アクセス制御(一意のユーザーID、緊急アクセス)、監査制御(活動ログ記録)、完全性制御(ePHIの不正改ざん防止)、個人またはエンティティの認証、送信セキュリティ(転送中のePHI保護、暗号化を含む)。
HIPAAに準拠する必要があるのは誰ですか?
HIPAAはカバードエンティティ(医療提供者、健康保険、クリアリングハウス)と、彼らに代わって保護対象医療情報を作成・受領・維持・送信するビジネスアソシエイト(ベンダーやソフトウェアプロバイダー)に適用されます。ビジネスアソシエイトはBusiness Associate Agreement(BAA)への署名が必要で、違反に対して直接責任を負います。
HIPAA準拠ソフトウェアが侵害を受けた場合どうなりますか?
HIPAA侵害通知ルールは、カバードエンティティに対し影響を受けた個人への60日以内の通知とHHSへの報告を義務付けています。500人以上に影響する侵害では主要メディアへの通知も必要です。ビジネスアソシエイトはカバードエンティティに通知しなければなりません。だからこそインシデント対応計画と完全な監査証跡は必須であり、オプションではありません。
HIPAAコンプライアンスは一度きりの取り組みですか?
いいえ。HIPAAコンプライアンスは継続的です。システム変更に応じてリスク評価を繰り返し、監査ログは継続的にレビューし、スタッフには定期的なトレーニングが必要で、ベンダーは有効なBAAを維持しなければなりません。セキュリティルール改定案では、年次ペネトレーションテストや半年ごとの脆弱性スキャンといった明示的な要件が追加されます。
結論
医療ソフトウェアにおけるHIPAAコンプライアンスは、ラベルではなくエンジニアリングの規律です。正しく取り組む組織は、セキュリティルールのセーフガードを設計インプットとして扱います。暗号化、アクセス制御、監査可能性、インシデントへの備えを、最初のアーキテクチャ決定から組み込みます。そしてコンプライアンスを、ローンチのマイルストーンではなく継続的な運用プラクティスとして維持します。
HDWEBSOFTはISO 9001およびISO/IEC 27001認証企業であり、セキュアでコンプライアンス対応の医療アプリケーション構築の経験があります。医療ソフトウェアプロジェクトを計画中の方は、当社の医療ソフトウェア開発サービスをご覧いただくか、お問い合わせください。