Un fornitore di servizi sanitari implementa un CRM per coordinare le referenze dei pazienti. Mesi dopo, una revisione di conformità pone una domanda semplice: chi ha consultato la cartella di questo paziente, e quando? Il team scopre che i log registrano le modifiche ma non gli accessi in lettura — e ricostruire la risposta richiede giorni. Un broker assicurativo nazionale incontra un’altra versione dello stesso muro: la sua gerarchia di agenti copre cinque livelli, ma il modello di permessi del CRM non riesce a esprimere “gli agenti vedono solo il proprio portafoglio, i direttori di filiale vedono la loro filiale, la compliance vede tutto — in sola lettura”.
La sicurezza CRM per i settori regolamentati significa allineare crittografia, controllo degli accessi, audit trail e integrazioni a framework di conformità specifici — e poi valutare se i controlli di un determinato CRM sono abbastanza granulari per quell’ambiente. Questa guida analizza come si traduce in pratica: i framework che plasmano la sicurezza dei dati CRM, i quattro livelli architetturali più importanti e come decidere tra approcci packaged, personalizzati e componibili.
Punti chiave
- La sicurezza CRM nei settori regolamentati copre quattro livelli — dati, accesso, audit e integrazione — ciascuno mappato su framework di conformità specifici come HIPAA, SOC 2 e GLBA.
- I controlli CRM standard — a seconda di fornitore, edizione, configurazione e integrazioni — possono non offrire granularità sufficiente per alcuni ambienti regolamentati.
- Un audit trail conforme deve essere attribuibile, resistente alle manomissioni e abbastanza dettagliato da ricostruire l’attività rilevante per la sicurezza.
- La crittografia in transito e a riposo è una buona base; la crittografia selettiva a livello di campo o la tokenizzazione vale la pena aggiungerla quando il modello di rischio lo richiede.
- Un CRM personalizzato o componibile merita considerazione quando il modello di permessi, l’auditabilità o i controlli sui dati richiedono una personalizzazione più profonda di quanto offrano le opzioni packaged.
Perché le configurazioni CRM standard possono risultare insufficienti nei settori regolamentati
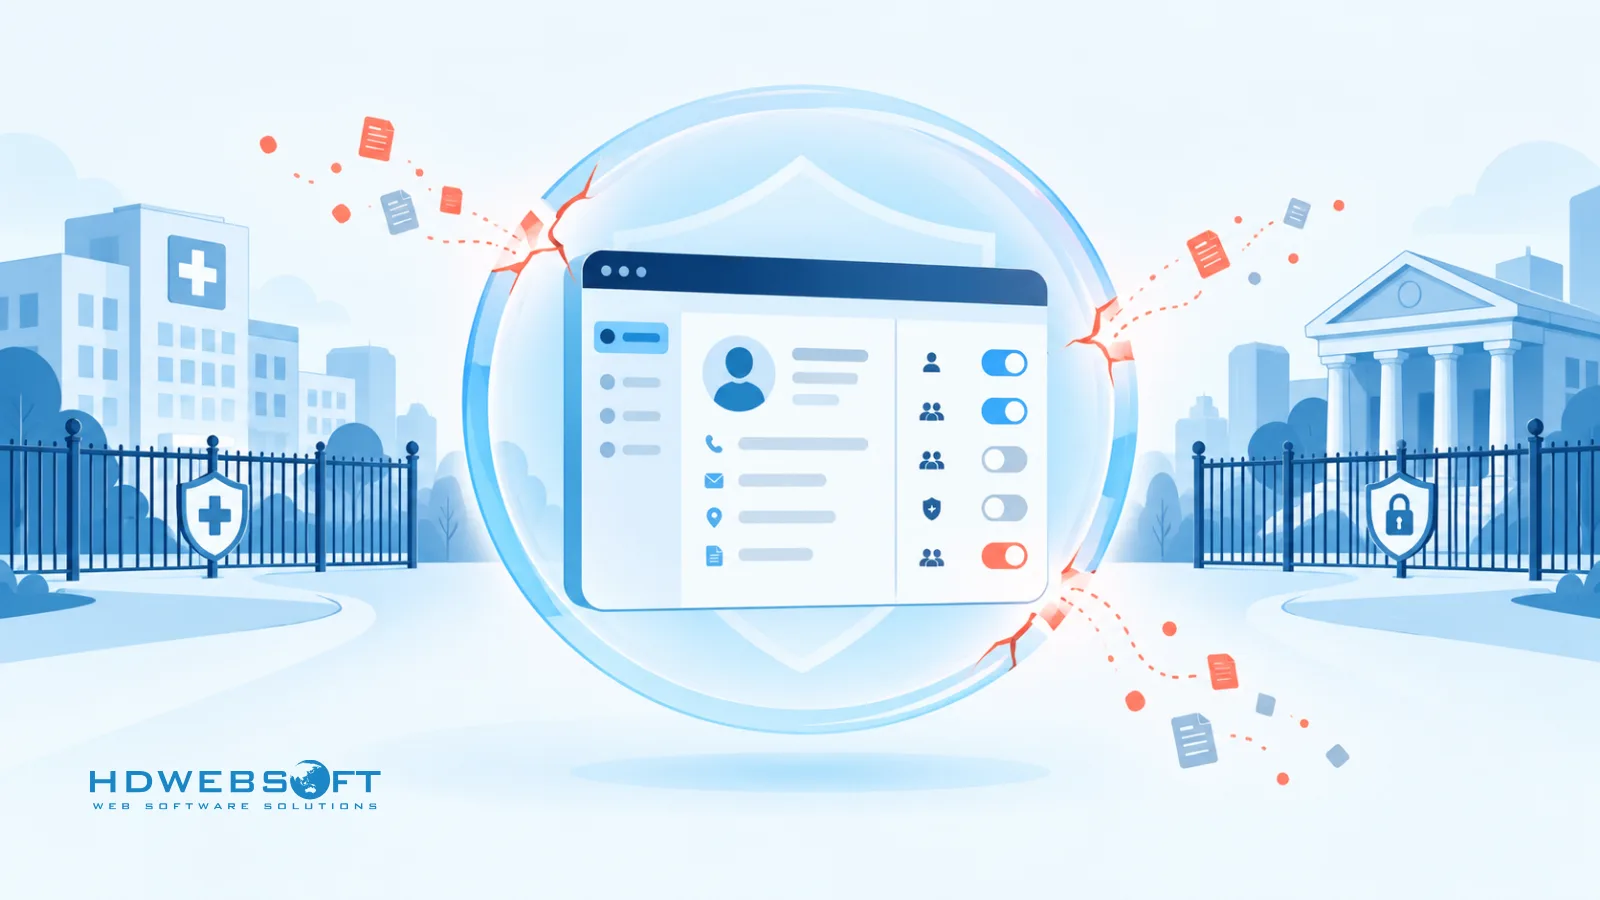
Il divario di conformità nei controlli CRM standard
Se la vostra organizzazione sta ancora scegliendo la giusta soluzione CRM enterprise, i controlli di sicurezza meritano una voce nella matrice di valutazione — perché aggiungerli dopo è quasi sempre più difficile. La maggior parte delle piattaforme CRM moderne offre funzionalità di sicurezza reali: SSO, permessi basati sui ruoli, sicurezza a livello di campo in alcune edizioni e registrazione delle attività. La domanda raramente è se esistano controlli, ma se siano abbastanza granulari per un determinato ambiente normativo.
A seconda di fornitore, edizione, configurazione e integrazioni, i controlli CRM standard possono non offrire granularità sufficiente per alcuni ambienti regolamentati. Quattro aree meritano attenzione durante la valutazione:
- Granularità dei permessi. Il modello di permessi riesce a esprimere la vostra reale gerarchia organizzativa — filiali, team, caseload, titolarità delle trattative — o solo un insieme piatto di profili?
- Profondità dell’audit log. I log registrano chi ha consultato i record sensibili, non solo chi li ha modificati? Potete ricostruire una sequenza completa di eventi durante un’indagine?
- Copertura della crittografia. I dati sensibili sono cifrati al livello richiesto dal vostro modello di rischio — compresi campi specifici con PHI, PII o identificatori finanziari?
- Flussi di dati di integrazione. Quando il CRM si sincronizza con un EHR, un sistema core banking o una piattaforma di amministrazione polizze, quali dati si spostano, con quali credenziali, e quel flusso è esso stesso auditabile?
Cosa serve davvero ai settori regolamentati
Due scenari illustrano perché la granularità conta.
Nella sanità, un coordinatore dell’assistenza dovrebbe in genere vedere solo le cartelle dei pazienti del proprio caseload — non l’intero elenco pazienti. L’accesso di emergenza può essere legittimamente necessario, ma deve arrivare con una richiesta di giustificazione, un avviso automatico e una registrazione rafforzata. Questo schema “break-glass” è una caratteristica di progettazione, non un interruttore di configurazione che la maggior parte delle piattaforme espone di default.
Nei servizi finanziari e assicurativi, una gerarchia di intermediazione può comprendere agenti, direttori di filiale, direttori regionali e una funzione di compliance. Framework come la GLBA Safeguards Rule si aspettano che l’accesso sia limitato a ciò che la funzione lavorativa di ciascun ruolo richiede — e che esportazioni, report e accessi massivi ai dati siano monitorati. Un modello di permessi che non riesce a rappresentare in modo pulito “il mio portafoglio clienti” tende a spingere i team verso la condivisione eccessiva o workaround fragili.
Nessuno dei due scenari dimostra che un CRM packaged non possa funzionare. Dimostrano che i deployment regolamentati vanno valutati rispetto ai requisiti di controllo effettivi dell’organizzazione — non rispetto a una checklist di funzionalità.
Framework di conformità che plasmano la sicurezza dei dati CRM
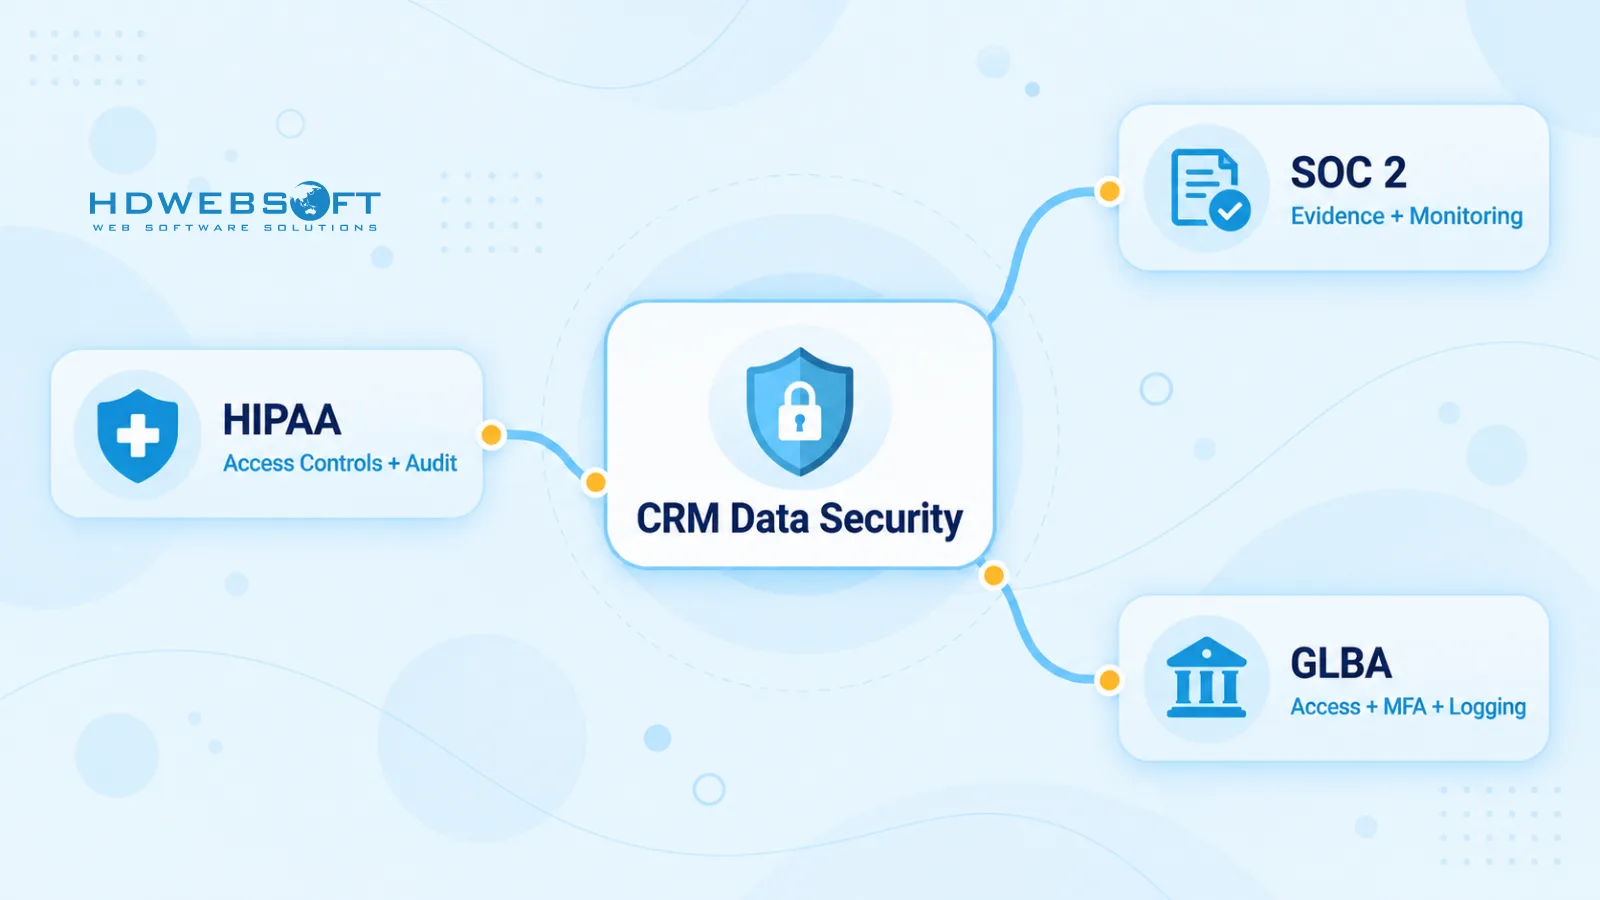
I framework di conformità determinano come un CRM deve essere progettato, non solo quali policy vengono scritte. Tre framework guidano la maggior parte dei requisiti di sicurezza CRM nei settori regolamentati statunitensi:
| Framework | Si applica a | Controlli rilevanti per il CRM |
|---|---|---|
| HIPAA | Fornitori sanitari, assicuratori e vendor che gestiscono PHI | Controlli di accesso e accesso al minimo necessario; controlli di audit — la capacità di registrare ed esaminare l’attività di sistema; sicurezza di trasmissione; un Business Associate Agreement (BAA) con i fornitori che trattano PHI |
| SOC 2 | Organizzazioni di servizi che dimostrano i controlli ai clienti | Trust Services Criteria come l’accesso logico (CC6) e il monitoraggio del sistema (CC7); il CRM deve produrre evidenze — revisioni degli accessi, log di monitoraggio, registrazioni delle modifiche — per un esame SOC 2 |
| GLBA / FTC Safeguards Rule | Istituzioni finanziarie, inclusi prestatori, broker e assicuratori | Controlli di accesso basati sul rischio, MFA, monitoraggio e registrazione dell’attività degli utenti, supervisione dei fornitori di servizi |
Altri due compaiono meno spesso ma contano quando si applicano. Il GDPR diventa rilevante se il CRM contiene dati personali UE — in particolare su consenso, diritti degli interessati e minimizzazione. PCI DSS si applica se il CRM tocca dati dei titolari di carta, nel qual caso la raccomandazione abituale è segmentare quei dati interamente fuori dal CRM.
Sotto questi framework si nasconde una vera tensione progettuale: le richieste di correggere o cancellare dati personali possono entrare in conflitto con l’aspettativa che i log di sicurezza restino resistenti alle manomissioni. La soluzione pratica è architetturale, non legale — pseudonimizzazione e minimizzazione dei dati, applicate al livello dati, permettono alle organizzazioni di onorare le richieste di cancellazione sui record dei clienti senza riscrivere il modello di integrità del proprio audit trail.
HIPAA in pratica per i sistemi CRM
HIPAA si applica a un CRM nel momento in cui archivia o tratta PHI — note di referenza, dati di contatto dei pazienti, storie cliniche. Seguono tre conseguenze pratiche.
Primo, conta la relazione con il fornitore: un’entità coperta ha in genere bisogno di un BAA con qualsiasi fornitore CRM che tratti PHI per suo conto. Secondo, la regola del minimo necessario si traduce direttamente in progettazione degli accessi — gli utenti devono raggiungere solo le PHI richieste dal loro ruolo, ed è qui che la granularità dei permessi smette di essere teorica. Terzo, la HIPAA Security Rule inquadra i controlli di audit come la capacità di registrare ed esaminare l’attività di sistema — lo standard è se i vostri log permettono di ricostruire ciò che è accaduto, non se è stato usato un formato specifico di cronologia dei campi.
Per approfondire come questi requisiti plasmano il software sanitario in generale, consultate la nostra guida allo sviluppo di software conforme a HIPAA.
SOC 2 in pratica per i sistemi CRM
SOC 2 è un framework di esame e reporting — la valutazione di un auditor sui controlli di un’organizzazione — non una certificazione che un prodotto possiede né una funzionalità che un CRM include. Questa distinzione cambia il modo in cui i team dovrebbero affrontarlo.
Un esame SOC 2 valuta i controlli che la vostra organizzazione opera. Il vostro CRM fa parte di quel sistema di controlli: deve poter produrre le evidenze che gli auditor chiedono — revisioni degli accessi, log di monitoraggio, registrazioni delle modifiche, prove di applicazione del privilegio minimo. Quando un fornitore dice che la sua piattaforma è “conforme a SOC 2”, sta descrivendo l’esame SOC 2 che la propria organizzazione di servizi ha superato. Quel report copre le loro operazioni. Non rende conforme il vostro ambiente — la vostra configurazione, le vostre integrazioni e i vostri controlli interni restano vostra responsabilità, e ambito del vostro auditor.
Progettare un’architettura CRM sicura
Qualunque sia il modello di delivery — packaged, personalizzato o componibile — l’architettura di sicurezza CRM si risolve in quattro livelli. Ciascuno rimanda ai framework precedenti.
Crittografia, gestione delle chiavi e segmentazione dei dati
La crittografia in transito (TLS 1.3) e a riposo è una buona base — le piattaforme più affidabili offrono entrambe. Le domande progettuali iniziano oltre la base.
-
La crittografia selettiva a livello di campo o la tokenizzazione vale la pena aggiungerla quando il vostro modello di rischio lo richiede — per campi con PHI, identificatori nazionali o dati di conti finanziari — piuttosto che come standard indiscriminato. La tokenizzazione funziona bene per valori che il CRM deve referenziare ma mai mostrare in chiaro. Il compromesso è reale: i campi cifrati sono più difficili da cercare, ordinare e riportare — la selettività conta quindi.
-
La gestione separata delle chiavi mantiene le chiavi di crittografia in un KMS o HSM dedicato anziché insieme al livello applicativo, così una credenziale applicativa compromessa non diventa silenziosamente una capacità di decrittazione. La segmentazione di tenant e dati completa il livello — per organizzazioni multi-entità, l’isolamento tra unità di business o tenant va imposto nel modello dati, non lasciato al solo filtraggio dell’interfaccia.
Controllo degli accessi granulare — RBAC e oltre
Il controllo degli accessi basato sui ruoli copre la maggior parte delle esigenze di permessi, e l’RBAC gerarchico gestisce la maggior parte delle strutture organizzative. L’RBAC può risultare insufficiente quando l’accesso dipende dal contesto — caseload, regione, tenant, titolarità dell’account o tipo di transazione. È qui che entra il controllo degli accessi basato sugli attributi (ABAC): policy valutate sugli attributi dell’utente, del record e della richiesta stessa.
Due schemi di supporto contano nei deployment regolamentati:
- Privilegio minimo e separazione dei compiti. Accesso negato di default, e garantire che nessun ruolo singolo possa sia avviare sia approvare un’azione sensibile — un esaminatore SOC 2 lo cercherà.
- Accesso break-glass. Nella sanità soprattutto, l’accesso di emergenza deve esistere — avvolto da una richiesta di giustificazione, un avviso automatico alla compliance e una registrazione rafforzata per quella sessione.
La domanda di valutazione per qualsiasi CRM non è “ha l’RBAC” ma “il suo modello di permessi riesce a esprimere le nostre policy senza costringerci a workaround che poi dovremo auditare?”
Audit trail costruiti per la conformità
Un audit trail CRM costruito per la conformità deve essere attribuibile — ogni evento legato a un’identità reale, non a un account condiviso; resistente alle manomissioni — append-only o protetto in integrità affinché i log non possano essere riscritti silenziosamente; e abbastanza dettagliato da ricostruire l’attività rilevante per la sicurezza — login, modifiche ai permessi, modifiche ai record, esportazioni e accessi in lettura a record sensibili quando tale accesso è esso stesso rilevante per la sicurezza.
La conservazione merita la stessa cura della cattura. Piuttosto che una cifra universale, la conservazione deve seguire i vostri requisiti normativi, contrattuali, legali e organizzativi — framework e contratti diversi fissano minimi diversi, e i legal hold possono prolungarli. Quando l’organizzazione opera un monitoraggio centralizzato, l’esportazione dei log CRM verso un SIEM trasforma l’audit trail da archivio forense a superficie di rilevamento.
Integrazione CRM sicura con i sistemi core
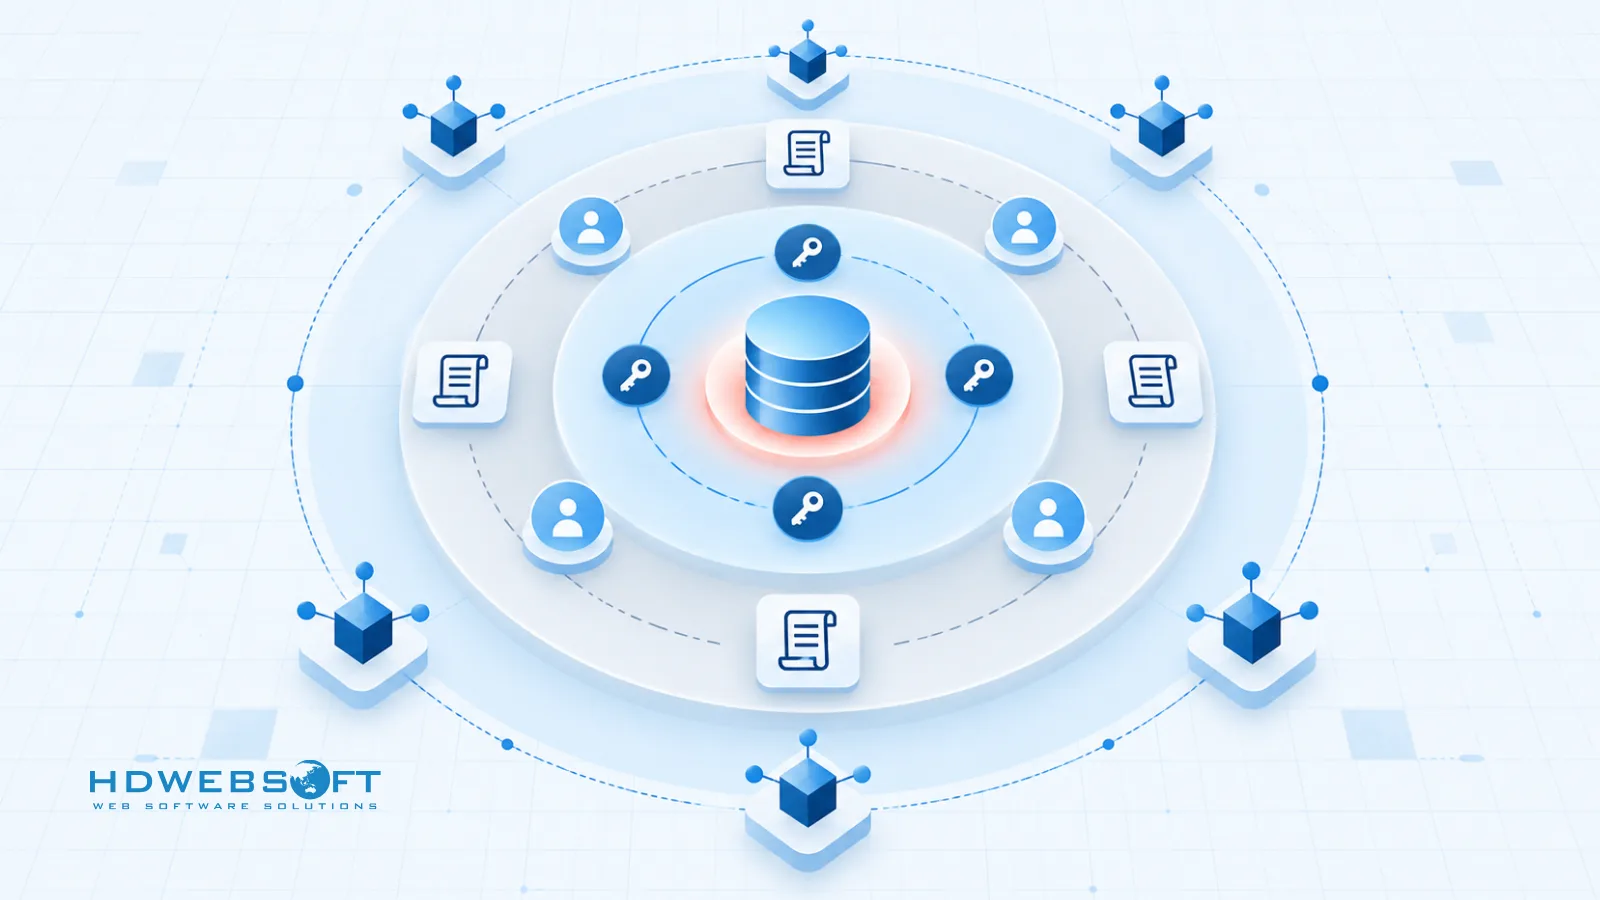
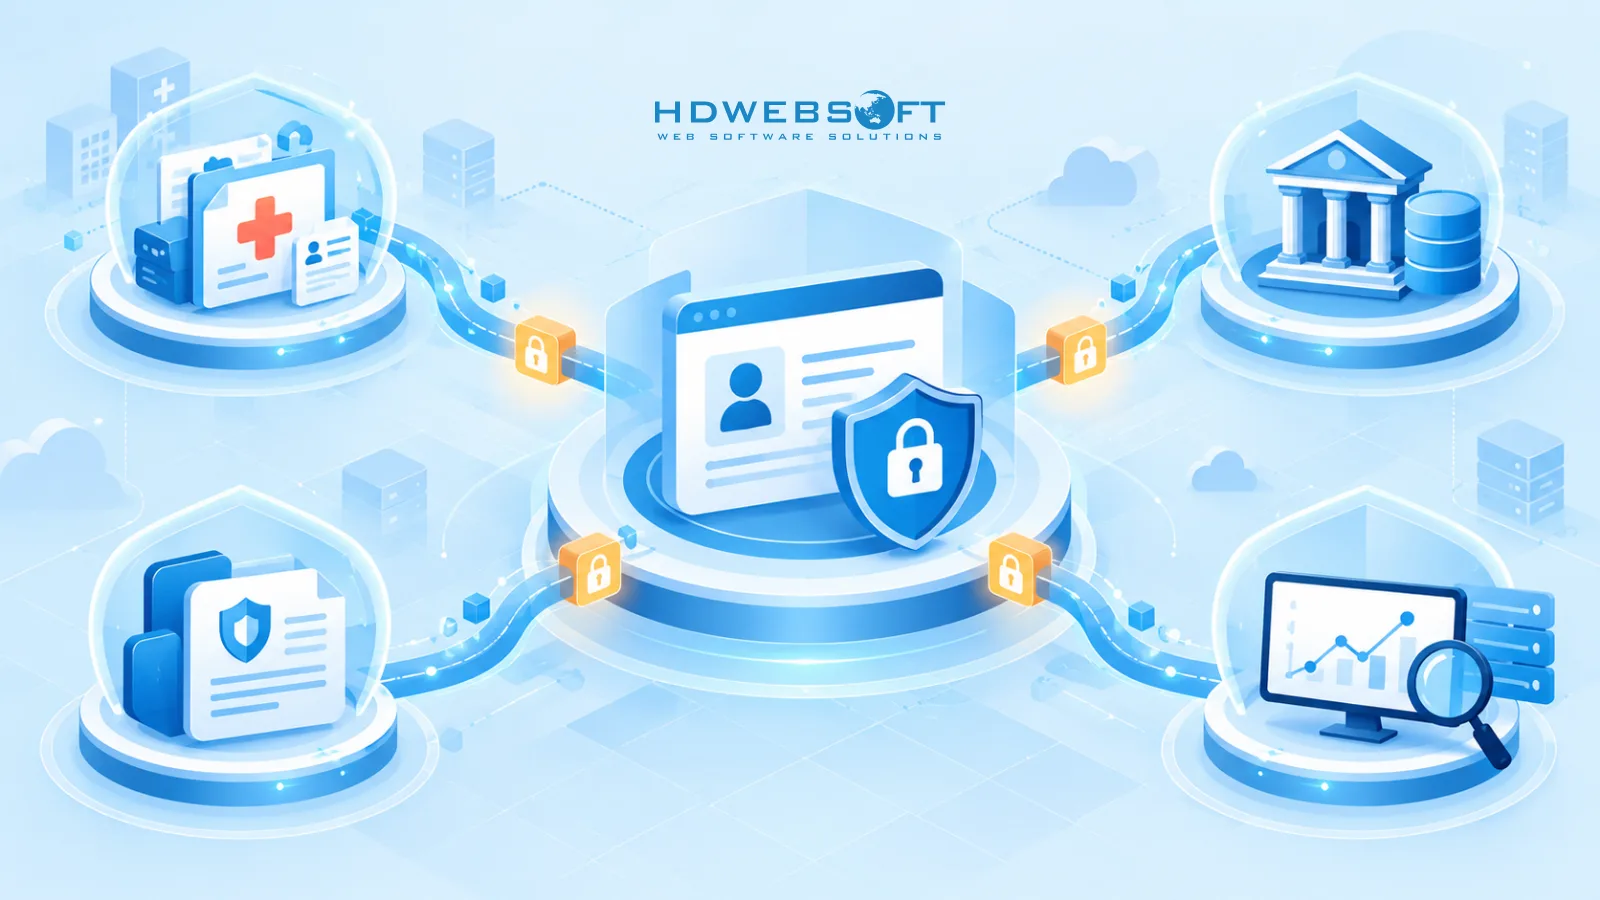
Un CRM raramente sta da solo in uno stack regolamentato — si sincronizza con EHR, piattaforme core banking, sistemi di amministrazione polizze e data warehouse. Ogni integrazione è un’estensione del perimetro di sicurezza.
Gli schemi solidi includono un API gateway come unico punto di enforcement; OAuth 2.0 o TLS mutuo per l’autenticazione dei servizi; service account con ambito limitato con esattamente i permessi necessari all’integrazione — invece di un utente admin ampiamente privilegiato; webhook firmati affinché gli eventi in ingresso siano verificabili; e minimizzazione dei dati nella progettazione della sincronizzazione, spostando solo i campi richiesti dal processo a valle anziché intere tabelle. La sincronizzazione basata su code vale l’infrastruttura aggiuntiva: ogni messaggio diventa un’unità auditabile, il che conta quando un esaminatore chiede come un record abbia raggiunto un sistema a valle.
La domanda di valutazione rispecchia il livello di accesso: fin dove arriva l’account di integrazione, e potete auditare ogni record che ha toccato?
Build vs. Buy — quando la sicurezza CRM personalizzata merita considerazione
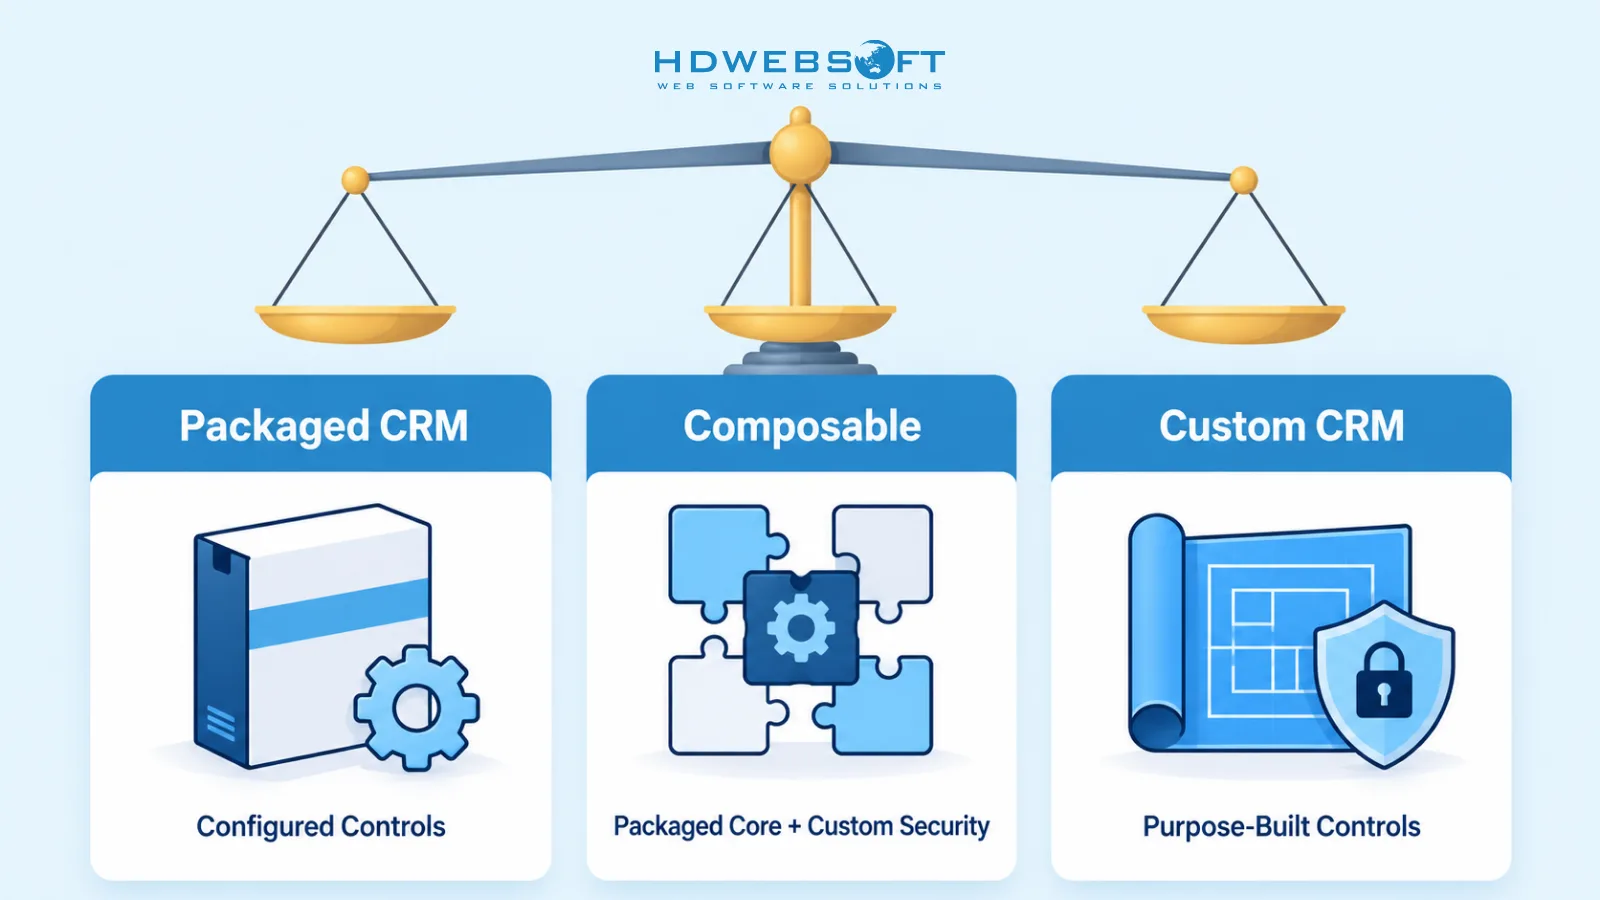
La decisione non è “personalizzato sicuro contro packaged insicuro” — è se i controlli che vi servono rientrano nella superficie di configurazione di una piattaforma packaged.
Un CRM packaged spesso basta quando i workflow sono standard, le capacità di sicurezza del fornitore coprono le vostre esigenze di conformità e l’impronta di integrazione è semplice. Un approccio personalizzato o componibile merita valutazione quando il modello di permessi richiede granularità contestuale, i requisiti di auditabilità vanno oltre la configurazione standard, i controlli sui dati necessitano personalizzazione profonda, oppure il CRM deve integrarsi strettamente con sistemi core proprietari.
Segnali che un livello di sicurezza personalizzato merita valutazione:
- Le vostre policy di accesso dipendono dal contesto — caseload, territorio, titolarità — che i ruoli da soli non riescono a esprimere.
- Le revisioni di conformità richiedono di ricostruire l’attività a livello di record, incluse le letture, oltre ciò che i log attuali forniscono.
- Le integrazioni con i sistemi core richiedono credenziali con ambito limitato e auditabilità per singolo messaggio che i connettori del marketplace non offrono.
- La segmentazione dei dati tra entità o tenant va imposta nel modello dati stesso.
- Nello sviluppo di software fintech e in contesti regolamentati simili, gli obblighi di conformità si legano a workflow che un modello dati CRM generico non rappresenta.
La via di mezzo componibile è sempre più comune: un nucleo CRM packaged con moduli di sicurezza, livelli di integrazione o servizi di audit costruiti su misura dove i requisiti chiedono più di quanto la configurazione possa offrire.
Come HDWEBSOFT affronta la sicurezza CRM
HDWEBSOFT ha realizzato soluzioni UX/UI e software per organizzazioni finanziarie e assicurative statunitensi — tra cui un gruppo di consulenza finanziaria statunitense e un broker assicurativo nazionale — dove granularità dei permessi, isolamento dei dati e workflow auditabili erano requisiti centrali, non aggiunte successive.
Il nostro approccio di delivery tratta la conformità come input progettuale fin dal primo giorno:
- Mappatura della conformità. Tradurre i framework applicabili in requisiti di controllo concreti prima delle decisioni architetturali.
- Progettazione dell’architettura di sicurezza. Definire i quattro livelli — crittografia e segmentazione, modello di accesso, audit trail, sicurezza delle integrazioni — rispetto a quei requisiti.
- Implementazione con security testing. Costruire in parallelo con la verifica dei controlli di accesso, la validazione del logging e la revisione della sicurezza delle integrazioni.
- Documentazione pronta per l’audit e handover. Consegnare la documentazione dei controlli e le tracce di evidenza di cui il vostro team compliance e i vostri auditor avranno realmente bisogno.
Nel nostro lavoro sulla piattaforma di gestione prestiti multi-tenant, ad esempio, l’isolamento dei dati a livello di tenant e i workflow finanziari auditabili erano vincoli progettuali centrali — la stessa classe di problemi che emerge in un deployment CRM regolamentato.
Conclusione
La sicurezza CRM in un settore regolamentato è una decisione progettuale, non una pagina di impostazioni. Le organizzazioni che la gestiscono bene trattano i framework di conformità come requisiti architetturali — plasmando come i dati vengono cifrati e segmentati, come l’accesso viene modellato, come l’attività viene registrata e come le integrazioni vengono delimitate. Se la risposta sia una piattaforma packaged ben configurata, una costruzione personalizzata o un mix componibile dipende da quanta granularità il vostro ambiente normativo richiede davvero.
Pronti a valutare la vostra postura di sicurezza CRM? Pianificate una consulenza riservata su sicurezza e conformità CRM con il nostro team.
Domande frequenti
Che cos’è la sicurezza CRM?
La sicurezza CRM è l’insieme dei controlli che proteggono i dati dei clienti in un sistema CRM su quattro livelli: protezione dei dati (crittografia e gestione delle chiavi), controllo degli accessi (ruoli e permessi), audit trail (registrazione dell’attività di sistema) e sicurezza dell’integrazione (come il CRM scambia dati con altri sistemi).
HIPAA si applica ai sistemi CRM?
Sì. Quando un CRM archivia o tratta informazioni sanitarie protette (PHI), HIPAA si applica. Le entità coperte hanno in genere bisogno di un Business Associate Agreement (BAA) con il fornitore e di salvaguardie tecniche — come controlli di accesso e controlli di audit — adeguate a come il CRM gestisce le PHI.
Cosa deve registrare un audit trail CRM per la conformità?
Un audit trail CRM conforme deve catturare l’attività rilevante per la sicurezza con dettaglio sufficiente a ricostruire gli eventi: chi ha eseguito un’azione, cosa è cambiato, quando e da dove — inclusi gli accessi in lettura dove rilevante. I log devono essere attribuibili, resistenti alle manomissioni e conservati secondo i requisiti normativi, contrattuali, legali e organizzativi.
RBAC o ABAC — di cosa ha bisogno un CRM regolamentato?
Il controllo degli accessi basato sui ruoli (RBAC) copre la maggior parte delle esigenze di permessi. Il controllo degli accessi basato sugli attributi (ABAC) diventa rilevante quando l’accesso dipende dal contesto — come caseload, regione, tenant, titolarità dell’account o tipo di transazione. Molte organizzazioni regolamentate necessitano solo di RBAC gerarchico, oppure di RBAC combinato con regole basate sugli attributi.
Un CRM standard può supportare i requisiti HIPAA o SOC 2?
Sì, a seconda del prodotto, dei servizi idonei, dei termini contrattuali, della configurazione, delle integrazioni e dei controlli propri dell’organizzazione. Le capacità di conformità del fornitore non rendono automaticamente conforme l’ambiente del cliente.
Quando conviene costruire un CRM sicuro personalizzato?
Valutate un CRM personalizzato o componibile quando il modello di permessi richiede granularità contestuale, i requisiti di auditabilità superano la configurazione standard, i controlli sui dati necessitano personalizzazione profonda, oppure occorre integrarsi strettamente con sistemi core proprietari come un EHR o una piattaforma core banking.