Một nhà cung cấp dịch vụ y tế triển khai CRM để điều phối hồ sơ giới thiệu bệnh nhân. Vài tháng sau, một đợt rà soát tuân thủ đặt câu hỏi tưởng chừng đơn giản: ai đã xem hồ sơ bệnh nhân này, và khi nào? Đội ngũ phát hiện log của họ chỉ ghi lại các lần chỉnh sửa chứ không ghi quyền đọc — và việc tái dựng câu trả lời mất hàng ngày. Một công ty môi giới bảo hiểm quy mô quốc gia gặp một phiên bản khác của cùng vấn đề: hệ thống cấp bậc đại lý của họ có tới năm tầng, nhưng mô hình phân quyền của CRM không thể diễn tả “đại lý chỉ xem danh sách khách hàng của mình, quản lý chi nhánh xem phạm vi chi nhánh, bộ phận tuân thủ xem tất cả — ở chế độ chỉ đọc”.
Bảo mật CRM cho các ngành chịu quy định nghiêm ngặt đồng nghĩa với việc căn chỉnh mã hóa, kiểm soát truy cập, audit trail và tích hợp theo các khung tuân thủ cụ thể — rồi đánh giá xem các kiểm soát của một CRM cho trước có đủ độ chi tiết cho môi trường đó hay không. Bài viết này phân tích điều đó trong thực tiễn: các khung tuân thủ định hình bảo mật dữ liệu CRM, bốn lớp kiến trúc quan trọng nhất, và cách quyết định giữa CRM đóng gói, tùy chỉnh và composable.
Điểm chính
- Bảo mật CRM trong các ngành chịu quy định trải qua bốn lớp — dữ liệu, truy cập, audit và tích hợp — mỗi lớp gắn với các khung tuân thủ cụ thể như HIPAA, SOC 2 và GLBA.
- Các kiểm soát CRM tiêu chuẩn — tùy vendor, phiên bản, cấu hình và tích hợp — có thể không đủ độ chi tiết cho một số môi trường chịu quy định.
- Audit trail đạt chuẩn tuân thủ cần gắn đúng danh tính, chống chỉnh sửa và đủ chi tiết để tái dựng các hoạt động liên quan đến bảo mật.
- Mã hóa khi truyền và khi lưu trữ là nền tảng tốt; mã hóa field-level hoặc tokenization chọn lọc đáng bổ sung khi mô hình rủi ro yêu cầu.
- CRM tùy chỉnh hoặc composable đáng cân nhắc khi mô hình phân quyền, auditability hoặc kiểm soát dữ liệu của bạn cần tùy biến sâu hơn khả năng của các tùy chọn đóng gói.
Vì sao cấu hình CRM tiêu chuẩn có thể chưa đủ trong các ngành chịu quy định
Khoảng trống tuân thủ trong các kiểm soát CRM tiêu chuẩn
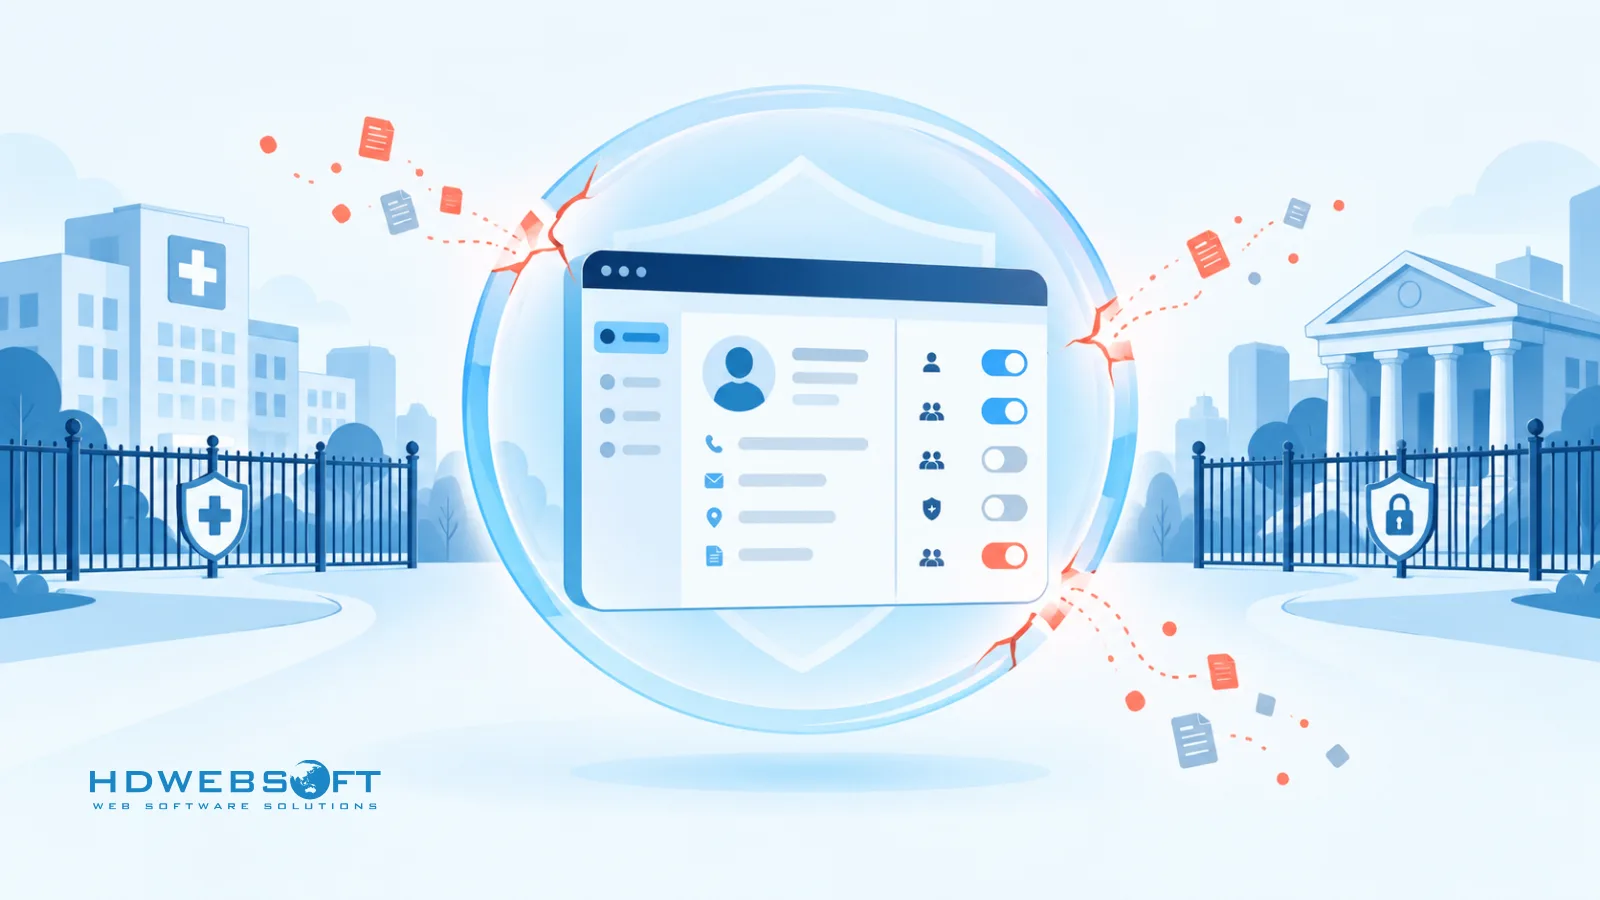
Nếu tổ chức của bạn vẫn đang trong quá trình chọn giải pháp CRM doanh nghiệp phù hợp, các kiểm soát bảo mật xứng đáng có một mục trong bảng chấm điểm đánh giá — vì bổ sung chúng sau này hầu như luôn khó hơn. Hầu hết nền tảng CRM hiện đại đều có sẵn các tính năng bảo mật thực sự: SSO, phân quyền theo vai trò, bảo mật field-level ở một số phiên bản, và activity logging. Câu hỏi hiếm khi là “có kiểm soát hay không”, mà là “kiểm soát có đủ độ chi tiết cho một môi trường quy định cụ thể hay không”.
Tùy vendor, phiên bản, cấu hình và tích hợp, các kiểm soát CRM tiêu chuẩn có thể không đủ độ chi tiết cho một số môi trường chịu quy định. Bốn vùng cần được rà soát trong quá trình đánh giá:
- Độ chi tiết của phân quyền. Mô hình quyền có thể diễn tả cơ cấu tổ chức thực của bạn — chi nhánh, đội nhóm, caseload, quyền sở hữu deal — hay chỉ có một tập profile phẳng?
- Độ sâu của audit log. Log có ghi lại ai đã xem các bản ghi nhạy cảm, không chỉ ai đã sửa? Bạn có thể tái dựng trọn vẹn chuỗi sự kiện khi điều tra không?
- Phạm vi mã hóa. Dữ liệu nhạy cảm có được mã hóa ở mức mô hình rủi ro của bạn yêu cầu không — kể cả các field cụ thể chứa PHI, PII hoặc định danh tài chính?
- Luồng dữ liệu tích hợp. Khi CRM đồng bộ với EHR, hệ thống core banking hay nền tảng quản lý hợp đồng bảo hiểm, dữ liệu nào di chuyển, dưới credential của ai, và luồng đó có thể audit được không?
Các ngành chịu quy định thực sự cần gì
Hai kịch bản cho thấy vì sao độ chi tiết lại quan trọng.
Trong y tế, một điều phối viên chăm sóc thường chỉ nên xem hồ sơ của các bệnh nhân trong caseload của mình — chứ không phải toàn bộ danh sách bệnh nhân. Quyền truy cập khẩn cấp có thể hợp lý, nhưng cần đi kèm yêu cầu nhập lý do, cảnh báo tự động và logging nâng cao. Mô hình “break-glass” này là một đặc điểm thiết kế, không phải nút bật cấu hình mà hầu hết nền tảng mở sẵn theo mặc định.
Trong dịch vụ tài chính và bảo hiểm, hệ thống cấp bậc môi giới có thể gồm đại lý, quản lý chi nhánh, giám đốc khu vực và bộ phận tuân thủ. Các khung như GLBA Safeguards Rule kỳ vọng quyền truy cập bị giới hạn theo đúng nhu cầu nghiệp vụ của từng vai trò — và việc export, báo cáo hay truy cập dữ liệu hàng loạt phải được giám sát. Một mô hình phân quyền không thể diễn tả “danh sách khách hàng của tôi” một cách gọn gàng thường đẩy đội ngũ đến hai lựa chọn: hoặc chia sẻ quá rộng, hoặc workaround mong manh.
Không kịch bản nào chứng minh CRM đóng gói không dùng được. Chúng cho thấy các triển khai trong môi trường quy định cần được đánh giá theo yêu cầu kiểm soát thực tế của tổ chức — chứ không phải theo checklist tính năng.
Các khung tuân thủ định hình bảo mật dữ liệu CRM
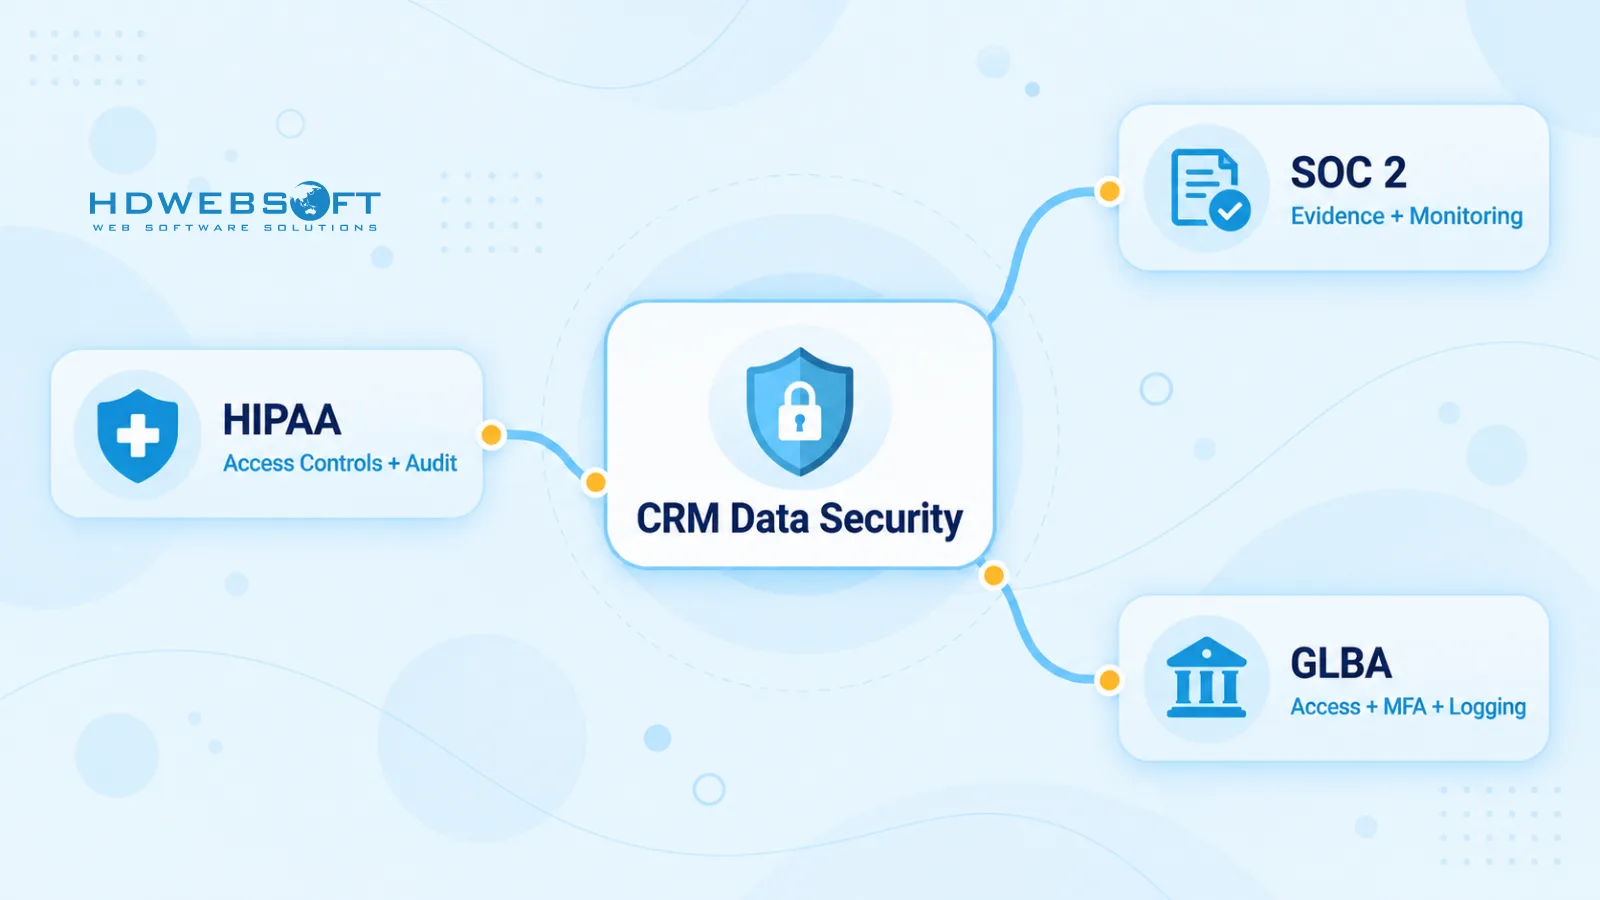
Khung tuân thủ quyết định CRM nên được thiết kế thế nào, chứ không chỉ quyết định policy nào được viết ra. Ba khung tạo ra phần lớn yêu cầu bảo mật CRM trong các ngành chịu quy định của Mỹ:
| Khung | Áp dụng cho | Kiểm soát liên quan trong CRM |
|---|---|---|
| HIPAA | Nhà cung cấp y tế, bảo hiểm và vendor xử lý PHI | Kiểm soát truy cập và quyền tối thiểu cần thiết; audit control — khả năng ghi lại và kiểm tra hoạt động hệ thống; bảo mật truyền dữ liệu; Business Associate Agreement (BAA) với vendor xử lý PHI |
| SOC 2 | Tổ chức dịch vụ cần chứng minh kiểm soát với khách hàng | Trust Services Criteria như logical access (CC6) và system monitoring (CC7); CRM cần tạo ra bằng chứng — access review, monitoring log, change record — cho một cuộc SOC 2 examination |
| GLBA / FTC Safeguards Rule | Tổ chức tài chính, gồm cho vay, môi giới và bảo hiểm | Kiểm soát truy cập theo rủi ro, MFA, giám sát và logging hoạt động người dùng, giám sát nhà cung cấp dịch vụ |
Hai khung khác ít xuất hiện hơn nhưng quan trọng khi áp dụng. GDPR trở nên liên quan nếu CRM lưu dữ liệu cá nhân của EU — đặc biệt về consent, quyền của chủ thể dữ liệu và minimization. PCI DSS áp dụng nếu CRM chạm vào dữ liệu chủ thẻ, và khuyến nghị thông thường là tách dữ liệu đó ra khỏi CRM hoàn toàn.
Một điểm căng thiết kế thực sự nằm dưới các khung này: yêu cầu sửa hoặc xóa dữ liệu cá nhân có thể xung đột với kỳ vọng log bảo mật phải chống chỉnh sửa. Cách giải quyết thực tiễn nằm ở kiến trúc, không phải pháp lý — pseudonymization và data minimization, áp dụng ở tầng dữ liệu, cho phép tổ chức đáp ứng yêu cầu xóa trên bản ghi khách hàng mà không phải viết lại mô hình toàn vẹn của audit trail.
HIPAA trong thực tiễn đối với hệ thống CRM
HIPAA áp dụng cho CRM ngay khi nó lưu trữ hoặc xử lý PHI — ghi chú giới thiệu, thông tin liên hệ bệnh nhân, lịch sử ca bệnh. Ba hệ quả thực tiễn theo sau.
Thứ nhất, quan hệ vendor quan trọng: covered entity nhìn chung cần BAA với bất kỳ vendor CRM nào xử lý PHI thay mình. Thứ hai, nguyên tắc minimum necessary chuyển trực tiếp thành thiết kế truy cập — người dùng chỉ nên chạm tới PHI mà vai trò của họ cần, và đây là lúc độ chi tiết phân quyền ngừng là lý thuyết. Thứ ba, HIPAA Security Rule định nghĩa audit control là khả năng ghi lại và kiểm tra hoạt động hệ thống — tiêu chuẩn nằm ở chỗ log của bạn có cho phép tái dựng điều đã xảy ra hay không, chứ không phải định dạng field history cụ thể nào.
Để xem sâu hơn các yêu cầu này định hình phần mềm y tế nói chung ra sao, tham khảo hướng dẫn về phát triển phần mềm tuân thủ HIPAA.
SOC 2 trong thực tiễn đối với hệ thống CRM
SOC 2 là một khung examination và reporting — đánh giá của auditor về các kiểm soát của tổ chức — chứ không phải chứng nhận mà một sản phẩm mang theo hay tính năng mà CRM có sẵn. Sự khác biệt này thay đổi cách đội ngũ nên nhìn nó.
Một SOC 2 examination đánh giá các kiểm soát mà tổ chức của bạn vận hành. CRM nằm trong hệ thống kiểm soát đó: nó phải tạo ra được bằng chứng auditor yêu cầu — access review, monitoring log, change record, bằng chứng thực thi least-privilege. Khi vendor nói nền tảng của họ “tuân thủ SOC 2”, họ đang mô tả SOC 2 examination mà tổ chức dịch vụ của họ đã trải qua. Báo cáo đó bao phủ vận hành của họ. Nó không làm cho môi trường của bạn đạt chuẩn — cấu hình, tích hợp và kiểm soát nội bộ của bạn vẫn là trách nhiệm của bạn, và nằm trong phạm vi auditor của bạn.
Thiết kế kiến trúc CRM an toàn
Dù mô hình triển khai nào — đóng gói, tùy chỉnh hay composable — kiến trúc bảo mật CRM quy về bốn lớp. Mỗi lớp gắn lại với các khung phía trên.
Mã hóa, quản lý khóa & phân tách dữ liệu
Mã hóa khi truyền (TLS 1.3) và khi lưu trữ là nền tảng tốt — hầu hết nền tảng uy tín đều cung cấp cả hai. Các câu hỏi thiết kế bắt đầu vượt ra ngoài baseline.
-
Mã hóa field-level chọn lọc hoặc tokenization đáng bổ sung khi mô hình rủi ro yêu cầu — cho các field chứa PHI, định danh quốc gia hoặc dữ liệu tài khoản tài chính — thay vì làm mặc định tràn lan. Tokenization phù hợp cho các giá trị CRM cần tham chiếu nhưng không bao giờ cần hiển thị dạng rõ. Đánh đổi là có thật: field bị mã hóa khó search, sort và report hơn, nên tính chọn lọc quan trọng.
-
Quản lý khóa tách biệt giữ khóa mã hóa trong KMS hoặc HSM chuyên dụng thay vì cùng tầng ứng dụng, để credential ứng dụng bị lộ không âm thầm trở thành năng lực giải mã. Phân tách tenant và dữ liệu hoàn thiện lớp này — với tổ chức đa entity, cách ly giữa các đơn vị kinh doanh hoặc tenant nên được thực thi trong data model, chứ không chỉ để UI filtering gánh.
Kiểm soát truy cập chi tiết — RBAC và hơn thế nữa
Role-based access control đáp ứng phần lớn nhu cầu phân quyền, và RBAC phân cấp xử lý được đa số cơ cấu tổ chức. RBAC có thể chưa đủ khi quyền truy cập phụ thuộc ngữ cảnh — caseload, khu vực, tenant, quyền sở hữu tài khoản hoặc loại giao dịch. Đó là lúc attribute-based access control (ABAC) xuất hiện: policy được đánh giá theo thuộc tính của người dùng, bản ghi và chính request.
Hai mô hình hỗ trợ quan trọng trong triển khai chịu quy định:
- Least privilege và separation of duties. Mặc định từ chối truy cập, và đảm bảo không vai trò đơn lẻ nào vừa khởi tạo vừa phê duyệt một hành động nhạy cảm — SOC 2 examiner sẽ tìm điều này.
- Break-glass access. Đặc biệt trong y tế, truy cập khẩn cấp phải tồn tại — được bao bởi nhập lý do, cảnh báo tự động tới bộ phận tuân thủ và logging nâng cao cho phiên đó.
Câu hỏi đánh giá cho bất kỳ CRM nào không phải “có RBAC không” mà là “mô hình phân quyền của nó có diễn tả được policy của chúng ta mà không ép chúng ta vào workaround rồi phải audit không?”
Audit trail xây cho tuân thủ
Audit trail của CRM xây cho tuân thủ cần gắn đúng danh tính — mọi sự kiện gắn với identity thực, không phải tài khoản dùng chung; chống chỉnh sửa — append-only hoặc bảo vệ toàn vẹn để log không bị lặng lẽ viết lại; và đủ chi tiết để tái dựng hoạt động liên quan đến bảo mật — đăng nhập, thay đổi quyền, sửa bản ghi, export, và quyền đọc bản ghi nhạy cảm khi quyền đọc đó bản thân nó là sự kiện bảo mật.
Lưu giữ xứng đáng được chăm chút như ghi lại. Thay vì một con số chung, retention nên theo yêu cầu quy định, hợp đồng, pháp lý và nội bộ tổ chức — các khung và hợp đồng khác nhau đặt mức sàn khác nhau, và legal hold có thể kéo dài chúng. Khi tổ chức vận hành giám sát tập trung, export log CRM ra SIEM biến audit trail từ kho lưu trữ pháp y thành bề mặt phát hiện.
Tích hợp CRM an toàn với hệ thống lõi
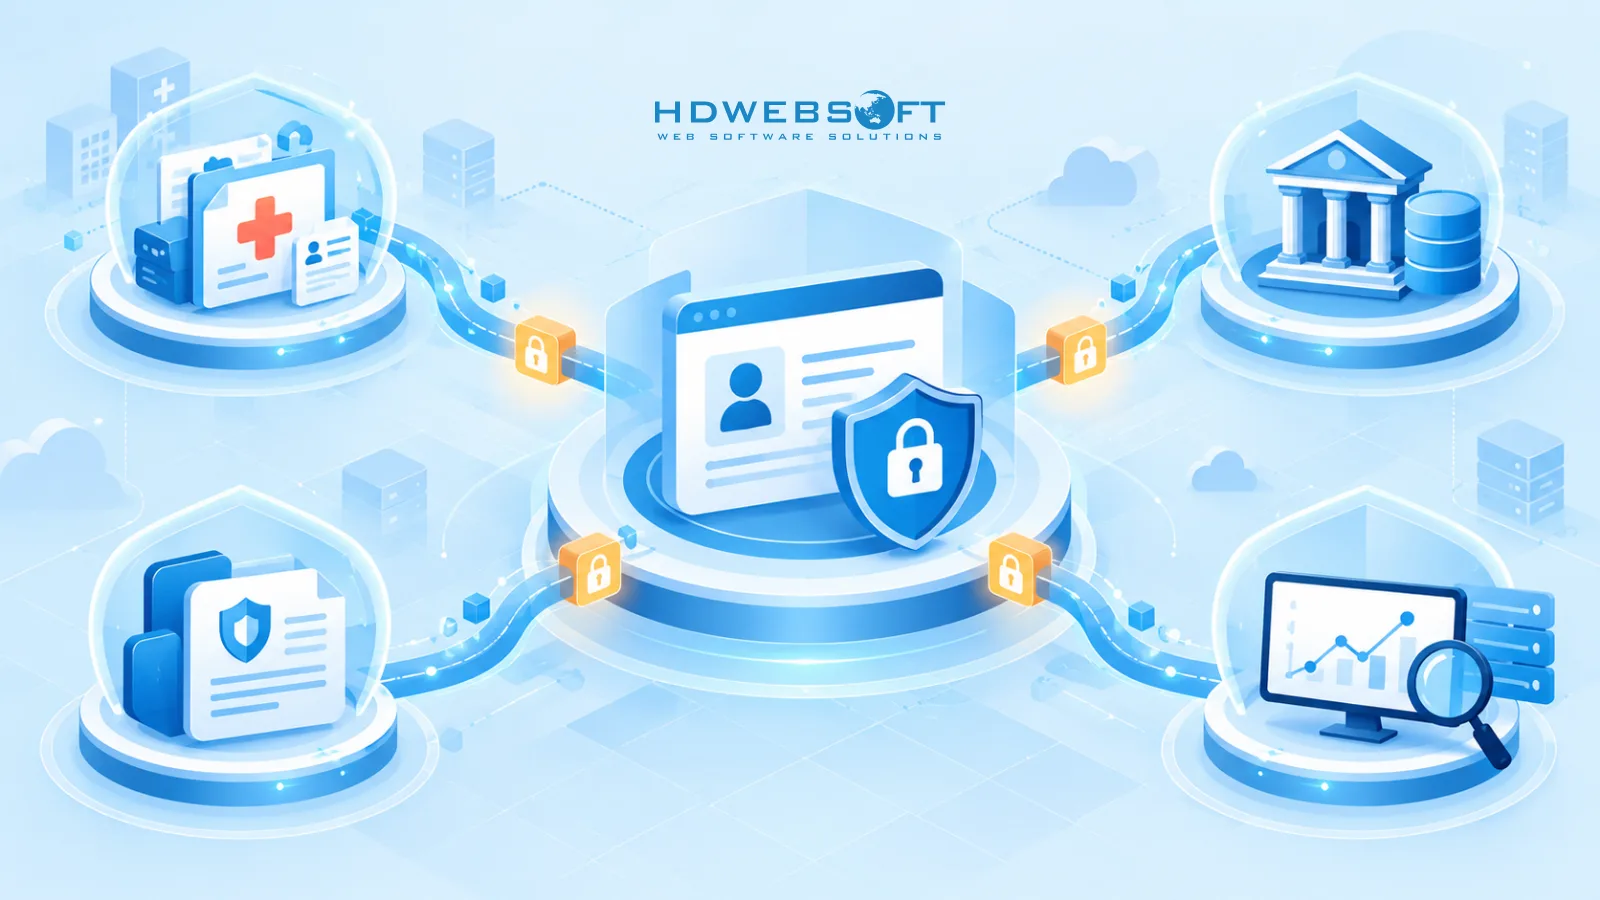
CRM hiếm khi đứng một mình trong stack chịu quy định — nó đồng bộ với EHR, nền tảng core banking, hệ thống quản lý hợp đồng bảo hiểm và data warehouse. Mỗi tích hợp là một phần mở rộng của chu vi bảo mật.
Các pattern đáng tin gồm API gateway làm điểm thực thi duy nhất; OAuth 2.0 hoặc mutual TLS để xác thực service; service account phạm vi hẹp với đúng quyền mà tích hợp cần — thay vì tài khoản admin quyền rộng; webhook có chữ ký để sự kiện inbound kiểm chứng được; và data minimization trong thiết kế đồng bộ, chỉ chuyển các field mà tiến trình downstream cần thay vì cả bảng. Đồng bộ qua queue đáng giá phần plumbing thêm vào: mỗi message trở thành một đơn vị có thể audit, điều quan trọng khi examiner hỏi một bản ghi đã tới hệ thống downstream bằng cách nào.
Câu hỏi đánh giá song song với lớp truy cập: tài khoản tích hợp chạm được tới đâu, và bạn có audit được từng bản ghi nó đã đụng vào không?
Tự xây hay mua — khi nào bảo mật CRM tùy chỉnh đáng cân nhắc
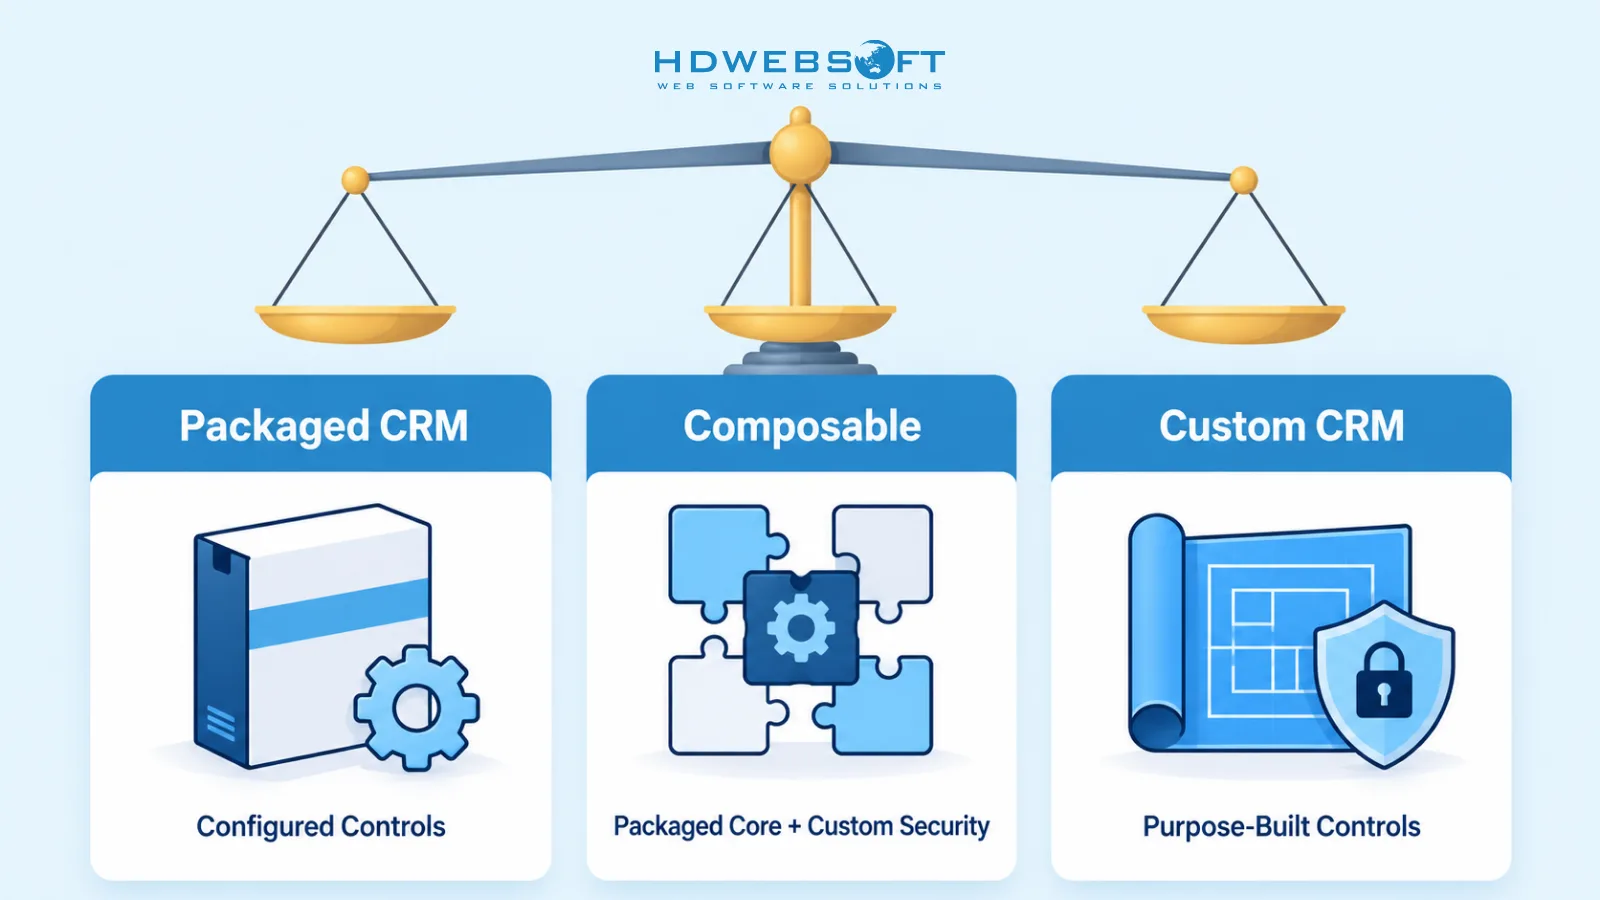
Quyết định không phải “tùy chỉnh an toàn đấu đóng gói không an toàn” — mà là các kiểm soát bạn cần có nằm gọn trong bề mặt cấu hình của nền tảng đóng gói hay không.
CRM đóng gói thường là đủ khi workflow tiêu chuẩn, năng lực bảo mật của vendor bao phủ nhu cầu tuân thủ của bạn, và phạm vi tích hợp đơn giản. Hướng tùy chỉnh hoặc composable đáng đánh giá khi mô hình phân quyền cần độ chi tiết theo ngữ cảnh, yêu cầu auditability vượt cấu hình tiêu chuẩn, kiểm soát dữ liệu cần tùy biến sâu, hoặc CRM phải tích hợp chặt với hệ thống lõi sở hữu riêng.
Dấu hiệu một lớp bảo mật tùy chỉnh đáng đánh giá:
- Policy truy cập của bạn phụ thuộc ngữ cảnh — caseload, lãnh thổ, quyền sở hữu — mà chỉ vai trò không diễn tả được.
- Rà soát tuân thủ yêu cầu tái dựng hoạt động mức bản ghi, kể cả đọc, vượt qua những gì log hiện tại cung cấp.
- Tích hợp với hệ thống lõi cần credential phạm vi hẹp và auditability từng message mà connector marketplace không có.
- Phân tách dữ liệu giữa các entity hoặc tenant phải được thực thi trong chính data model.
- Trong phát triển phần mềm fintech và các bối cảnh chịu quy định tương tự, nghĩa vụ tuân thủ gắn với workflow mà data model CRM generic không biểu diễn được.
Con đường giữa composable ngày càng phổ biến: lõi CRM đóng gói cộng các mô-đun bảo mật, lớp tích hợp hoặc dịch vụ audit tùy chỉnh ở những chỗ yêu cầu đòi hỏi hơn cấu hình có thể đáp ứng.
Cách HDWEBSOFT tiếp cận bảo mật CRM
HDWEBSOFT đã triển khai các giải pháp UX/UI và phần mềm cho các tổ chức tài chính và bảo hiểm Mỹ — bao gồm một tập đoàn tư vấn tài chính Mỹ và một công ty môi giới bảo hiểm quy mô quốc gia — nơi độ chi tiết phân quyền, cách ly dữ liệu và workflow có thể audit là yêu cầu trung tâm, không phải thứ bổ sung sau.
Cách tiếp cận triển khai của chúng tôi xem tuân thủ là đầu vào thiết kế ngay từ ngày đầu:
- Mapping tuân thủ. Chuyển các khung áp dụng thành yêu cầu kiểm soát cụ thể trước khi quyết định kiến trúc.
- Thiết kế kiến trúc bảo mật. Định nghĩa bốn lớp — mã hóa và phân tách, mô hình truy cập, audit trail, bảo mật tích hợp — theo các yêu cầu đó.
- Triển khai cùng kiểm thử bảo mật. Xây dựng song song với kiểm chứng kiểm soát truy cập, kiểm chứng logging và rà soát bảo mật tích hợp.
- Tài liệu sẵn sàng audit và bàn giao. Bàn giao tài liệu kiểm soát và chuỗi bằng chứng mà đội tuân thủ và auditor của bạn thực sự cần.
Trong công trình nền tảng quản lý khoản vay đa tenant của chúng tôi, ví dụ, cách ly dữ liệu mức tenant và workflow tài chính có thể audit là ràng buộc thiết kế cốt lõi — cùng một lớp vấn đề mà triển khai CRM trong môi trường quy định sẽ gặp.
Kết luận
Bảo mật CRM trong ngành chịu quy định là một quyết định thiết kế, không phải trang cài đặt. Các tổ chức làm đúng xem khung tuân thủ như yêu cầu kiến trúc — định hình cách dữ liệu được mã hóa và phân tách, cách truy cập được mô hình hóa, cách hoạt động được ghi log, và cách tích hợp được giới hạn phạm vi. Câu trả lời là nền tảng đóng gói được cấu hình tốt, bản build tùy chỉnh, hay tổ hợp composable phụ thuộc vào mức độ chi tiết mà môi trường quy định của bạn thực sự đòi hỏi.
Sẵn sàng đánh giá tư thế bảo mật CRM của bạn? Đặt lịch tư vấn bảo mật & tuân thủ CRM bảo mật với đội ngũ của chúng tôi.
Câu hỏi thường gặp
Bảo mật CRM là gì?
Bảo mật CRM là tập hợp các kiểm soát bảo vệ dữ liệu khách hàng trong hệ thống CRM, trải qua bốn lớp: bảo vệ dữ liệu (mã hóa và quản lý khóa), kiểm soát truy cập (vai trò và quyền hạn), audit trail (ghi lại hoạt động hệ thống), và bảo mật tích hợp (cách CRM trao đổi dữ liệu với các hệ thống khác).
HIPAA có áp dụng cho hệ thống CRM không?
Có. Khi CRM lưu trữ hoặc xử lý thông tin sức khỏe được bảo vệ (PHI), HIPAA sẽ áp dụng. Covered entity thường cần ký Business Associate Agreement (BAA) với vendor và áp dụng các biện pháp kỹ thuật — như kiểm soát truy cập và audit control — phù hợp với cách CRM xử lý PHI.
Audit trail của CRM cần ghi lại gì để đạt yêu cầu tuân thủ?
Audit trail đạt chuẩn tuân thủ cần ghi lại các hoạt động liên quan đến bảo mật đủ chi tiết để tái dựng sự kiện: ai thực hiện, thay đổi gì, khi nào, từ đâu — bao gồm cả quyền đọc khi cần thiết. Log phải gắn đúng danh tính, chống chỉnh sửa, và được lưu giữ theo yêu cầu quy định, hợp đồng, pháp lý và nội bộ tổ chức.
RBAC hay ABAC — CRM trong ngành quy định cần mô hình nào?
Role-based access control (RBAC) đáp ứng phần lớn nhu cầu phân quyền. Attribute-based access control (ABAC) trở nên cần thiết khi quyền truy cập phụ thuộc ngữ cảnh — như caseload, khu vực, tenant, quyền sở hữu tài khoản hoặc loại giao dịch. Nhiều tổ chức chịu quy định chỉ cần RBAC phân cấp, hoặc RBAC kết hợp luật attribute-based.
CRM đóng gói có thể đáp ứng yêu cầu HIPAA hoặc SOC 2 không?
Có, tùy thuộc vào sản phẩm, các dịch vụ đủ điều kiện, điều khoản hợp đồng, cấu hình, tích hợp và các kiểm soát của chính tổ chức. Năng lực tuân thủ của vendor không tự động làm cho môi trường của khách hàng đạt chuẩn.
Khi nào nên xây dựng CRM tùy chỉnh với bảo mật riêng?
Hãy cân nhắc CRM tùy chỉnh hoặc composable khi mô hình phân quyền cần độ chi tiết theo ngữ cảnh, yêu cầu auditability vượt qua cấu hình tiêu chuẩn, kiểm soát dữ liệu cần tùy biến sâu, hoặc CRM phải tích hợp chặt với hệ thống lõi sở hữu riêng như EHR hay core banking.