Un prestataire de soins déploie un CRM pour coordonner les références de patients. Des mois plus tard, une revue de conformité pose une question simple : qui a consulté le dossier de ce patient, et quand ? L’équipe découvre que ses journaux capturent les modifications mais pas les accès en lecture — et reconstruire la réponse prend des jours. Un courtier d’assurance national bute sur une autre version du même mur : sa hiérarchie d’agents compte cinq niveaux, mais le modèle de permissions du CRM ne peut pas exprimer « les agents ne voient que leur propre portefeuille, les directeurs d’agence voient leur agence, la conformité voit tout — en lecture seule ».
La sécurité CRM pour les secteurs réglementés consiste à aligner le chiffrement, le contrôle d’accès, les journaux d’audit et les intégrations sur des cadres de conformité précis — puis à évaluer si les contrôles d’un CRM donné sont suffisamment granulaires pour cet environnement. Ce guide détaille ce que cela implique en pratique : les cadres qui façonnent la sécurité des données CRM, les quatre couches d’architecture qui comptent le plus, et comment choisir entre approches packagée, sur mesure et composable.
Points clés
- La sécurité CRM dans les secteurs réglementés couvre quatre couches — données, accès, audit et intégration — chacune rattachée à des cadres de conformité précis comme HIPAA, SOC 2 et GLBA.
- Les contrôles CRM standard — selon le fournisseur, l’édition, la configuration et les intégrations — peuvent ne pas offrir une granularité suffisante pour certains environnements réglementés.
- Un journal d’audit conforme doit être attribuable, inviolable et suffisamment détaillé pour reconstruire l’activité pertinente pour la sécurité.
- Le chiffrement en transit et au repos constitue une bonne base ; le chiffrement sélectif au niveau champ ou la tokenisation méritent d’être ajoutés lorsque votre modèle de risque l’exige.
- Un CRM sur mesure ou composable mérite d’être envisagé lorsque votre modèle de permissions, votre auditabilité ou vos contrôles de données exigent une personnalisation plus profonde que celle des options packagées.
Pourquoi les configurations CRM standard peuvent être insuffisantes dans les secteurs réglementés
Le déficit de conformité des contrôles CRM standard
Si votre organisation est encore en train de choisir la bonne solution CRM d’entreprise, les contrôles de sécurité méritent une ligne dans la grille d’évaluation — car les ajouter après coup est presque toujours plus difficile. La plupart des plateformes CRM modernes embarquent de vraies fonctions de sécurité : SSO, permissions basées sur les rôles, sécurité au niveau champ dans certaines éditions, et journalisation d’activité. La question est rarement de savoir si des contrôles existent, mais s’ils sont assez granulaires pour un environnement réglementaire donné.
Selon le fournisseur, l’édition, la configuration et les intégrations, les contrôles CRM standard peuvent ne pas offrir une granularité suffisante pour certains environnements réglementés. Quatre zones méritent un examen pendant l’évaluation :
- Granularité des permissions. Le modèle de permissions peut-il exprimer votre hiérarchie organisationnelle réelle — agences, équipes, caseloads, propriété des affaires — ou seulement un ensemble plat de profils ?
- Profondeur du journal d’audit. Les journaux enregistrent-ils qui a consulté les dossiers sensibles, et pas seulement qui les a modifiés ? Pouvez-vous reconstruire une séquence complète d’événements lors d’une investigation ?
- Couverture du chiffrement. Les données sensibles sont-elles chiffrées au niveau exigé par votre modèle de risque — y compris les champs précis contenant des PHI, PII ou identifiants financiers ?
- Flux de données d’intégration. Lorsque le CRM se synchronise avec un DSE, un système core banking ou une plateforme d’administration de polices, quelles données circulent, sous quelles identifiants, et ce flux est-il lui-même auditable ?
Ce dont les secteurs réglementés ont réellement besoin
Deux scénarios illustrent pourquoi la granularité compte.
Dans la santé, un coordinateur de soins ne devrait typiquement voir que les dossiers des patients de son propre caseload — pas la liste complète des patients. L’accès d’urgence peut être légitimement nécessaire, mais il doit s’accompagner d’une demande de justification, d’une alerte automatique et d’une journalisation renforcée. Ce schéma « break-glass » est une caractéristique de conception, pas un interrupteur de configuration que la plupart des plateformes exposent par défaut.
Dans les services financiers et l’assurance, une hiérarchie de courtage peut couvrir agents, directeurs d’agence, directeurs régionaux et une fonction conformité. Des cadres comme la GLBA Safeguards Rule attendent que l’accès soit limité à ce qu’exige la fonction métier de chaque rôle — et que les exports, rapports et accès massifs aux données soient surveillés. Un modèle de permissions incapable de représenter proprement « mon portefeuille clients » pousse généralement les équipes vers le partage excessif ou des contournements fragiles.
Aucun des deux scénarios ne prouve qu’un CRM packagé ne peut pas fonctionner. Ils montrent que les déploiements réglementés doivent être évalués au regard des exigences de contrôle réelles de l’organisation — et non d’une liste de fonctionnalités.
Cadres de conformité qui façonnent la sécurité des données CRM
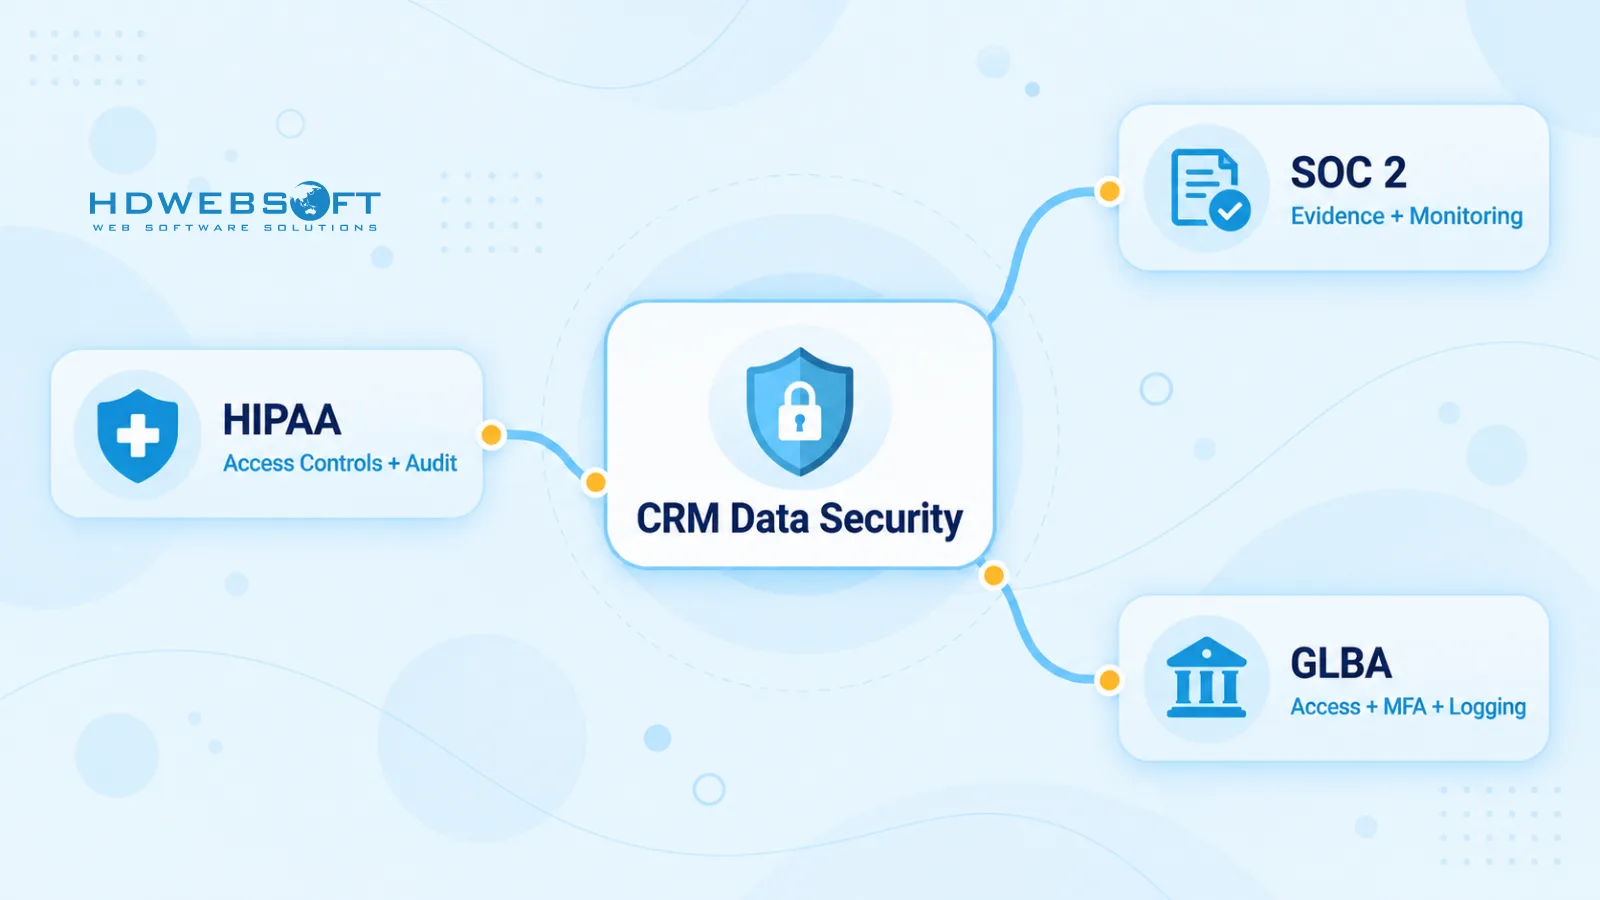
Les cadres de conformité déterminent comment un CRM doit être conçu, et pas seulement quelles politiques rédiger. Trois cadres concentrent l’essentiel des exigences de sécurité CRM dans les secteurs réglementés américains :
| Cadre | S’applique à | Contrôles pertinents pour le CRM |
|---|---|---|
| HIPAA | Prestataires de soins, assureurs et fournisseurs manipulant des PHI | Contrôles d’accès et accès minimum nécessaire ; contrôles d’audit — la capacité d’enregistrer et d’examiner l’activité du système ; sécurité de transmission ; un Business Associate Agreement (BAA) avec les fournisseurs traitant des PHI |
| SOC 2 | Organisations de services démontrant leurs contrôles aux clients | Trust Services Criteria comme l’accès logique (CC6) et la surveillance système (CC7) ; le CRM doit produire des preuves — revues d’accès, journaux de monitoring, enregistrements de changements — pour un examen SOC 2 |
| GLBA / FTC Safeguards Rule | Institutions financières, y compris prêteurs, courtiers et assureurs | Contrôles d’accès basés sur le risque, MFA, surveillance et journalisation de l’activité des utilisateurs, supervision des prestataires de services |
Deux autres cadres apparaissent moins souvent mais comptent lorsqu’ils s’appliquent. Le RGPD devient pertinent si le CRM contient des données personnelles de l’UE — notamment le consentement, les droits des personnes concernées et la minimisation. PCI DSS s’applique si le CRM touche des données de titulaires de cartes ; la recommandation habituelle est alors de segmenter ces données hors du CRM.
Sous ces cadres se cache une vraie tension de conception : les demandes de rectification ou d’effacement de données personnelles peuvent entrer en conflit avec l’exigence que les journaux de sécurité restent inviolables. La résolution pratique est architecturale, pas juridique — la pseudonymisation et la minimisation des données, appliquées au niveau des données, permettent aux organisations d’honorer les demandes d’effacement sur les dossiers clients sans réécrire le modèle d’intégrité de leur journal d’audit.
HIPAA en pratique pour les systèmes CRM
HIPAA s’applique à un CRM dès lors qu’il stocke ou traite des PHI — notes de référence, coordonnées de patients, historiques de cas. Trois conséquences pratiques s’ensuivent.
Premièrement, la relation avec le fournisseur compte : une entité couverte a généralement besoin d’un BAA avec tout fournisseur de CRM manipulant des PHI pour son compte. Deuxièmement, la règle du minimum nécessaire se traduit directement en conception d’accès — les utilisateurs ne doivent atteindre que les PHI requises par leur rôle, et c’est là que la granularité des permissions cesse d’être théorique. Troisièmement, la HIPAA Security Rule définit les contrôles d’audit comme la capacité d’enregistrer et d’examiner l’activité du système — la norme est que vos journaux permettent de reconstruire ce qui s’est passé, pas qu’un format précis d’historique de champs ait été utilisé.
Pour voir plus en profondeur comment ces exigences façonnent le logiciel de santé en général, consultez notre guide du développement logiciel conforme HIPAA.
SOC 2 en pratique pour les systèmes CRM
SOC 2 est un cadre d’examen et de rapport — l’évaluation par un auditeur des contrôles d’une organisation — et non une certification qu’un produit détient ni une fonctionnalité qu’un CRM embarque. Cette distinction change la façon dont les équipes doivent l’aborder.
Un examen SOC 2 évalue les contrôles que votre organisation exploite. Votre CRM fait partie de ce système de contrôles : il doit pouvoir produire les preuves que les auditeurs demandent — revues d’accès, journaux de monitoring, enregistrements de changements, preuves d’application du moindre privilège. Quand un fournisseur dit que sa plateforme est « conforme SOC 2 », il décrit l’examen SOC 2 que sa propre organisation de services a subi. Ce rapport couvre leurs opérations. Il ne rend pas votre environnement conforme — votre configuration, vos intégrations et vos contrôles internes restent votre responsabilité, et le périmètre de votre auditeur.
Concevoir une architecture CRM sécurisée
Quel que soit le modèle de livraison — packagé, sur mesure ou composable — l’architecture de sécurité CRM se résout en quatre couches. Chacune renvoie aux cadres ci-dessus.
Chiffrement, gestion des clés et segmentation des données
Le chiffrement en transit (TLS 1.3) et au repos constitue une base saine — la plupart des plateformes réputées offrent les deux. Les questions de conception commencent au-delà de cette base.
-
Le chiffrement sélectif au niveau champ ou la tokenisation méritent d’être ajoutés lorsque votre modèle de risque l’exige — pour les champs contenant des PHI, identifiants nationaux ou données de comptes financiers — plutôt qu’en standard indifférencié. La tokenisation convient aux valeurs que le CRM doit référencer sans jamais afficher en clair. Le compromis est réel : les champs chiffrés sont plus difficiles à rechercher, trier et inclure dans les rapports — la sélectivité compte donc.
-
La gestion séparée des clés conserve les clés de chiffrement dans un KMS ou HSM dédié plutôt qu’au niveau applicatif, afin qu’un identifiant applicatif compromis ne devienne pas silencieusement une capacité de déchiffrement. La segmentation des tenants et des données complète la couche — pour les organisations multi-entités, l’isolation entre unités métier ou tenants doit être appliquée dans le modèle de données, pas laissée au seul filtrage de l’interface.
Contrôle d’accès granulaire — RBAC et au-delà
Le contrôle d’accès basé sur les rôles couvre la plupart des besoins de permissions, et le RBAC hiérarchique gère la plupart des structures organisationnelles. Le RBAC peut s’avérer insuffisant lorsque l’accès dépend du contexte — caseload, région, tenant, propriété du compte ou type de transaction. C’est là qu’intervient le contrôle d’accès basé sur les attributs (ABAC) : des politiques évaluées sur les attributs de l’utilisateur, de l’enregistrement et de la requête elle-même.
Deux schémas d’appui comptent dans les déploiements réglementés :
- Moindre privilège et séparation des tâches. Accès refusé par défaut, et garantir qu’aucun rôle unique ne puisse à la fois initier et approuver une action sensible — un examinateur SOC 2 le recherchera.
- Accès break-glass. Dans la santé surtout, l’accès d’urgence doit exister — encadré par une demande de justification, une alerte automatique à la conformité et une journalisation renforcée pour cette session.
La question d’évaluation pour tout CRM n’est pas « a-t-il du RBAC » mais « son modèle de permissions peut-il exprimer nos politiques sans nous contraindre à des contournements qu’il faudra ensuite auditer ? ».
Journaux d’audit conçus pour la conformité
Un journal d’audit CRM conçu pour la conformité doit être attribuable — chaque événement rattaché à une identité réelle, pas à un compte partagé ; inviolable — en ajout seul ou protégé en intégrité pour que les journaux ne puissent être réécrits silencieusement ; et suffisamment détaillé pour reconstruire l’activité pertinente pour la sécurité — connexions, changements de permissions, modifications d’enregistrements, exports, et accès en lecture aux dossiers sensibles lorsque cet accès est lui-même pertinent pour la sécurité.
La conservation mérite autant de soin que la capture. Plutôt qu’un chiffre universel, la conservation doit suivre vos exigences réglementaires, contractuelles, légales et organisationnelles — différents cadres et contrats fixent différents planchers, et les obligations légales de conservation peuvent les prolonger. Lorsque l’organisation opère une surveillance centralisée, l’export des journaux CRM vers un SIEM transforme le journal d’audit d’une archive médico-légale en surface de détection.
Intégration CRM sécurisée avec les systèmes centraux
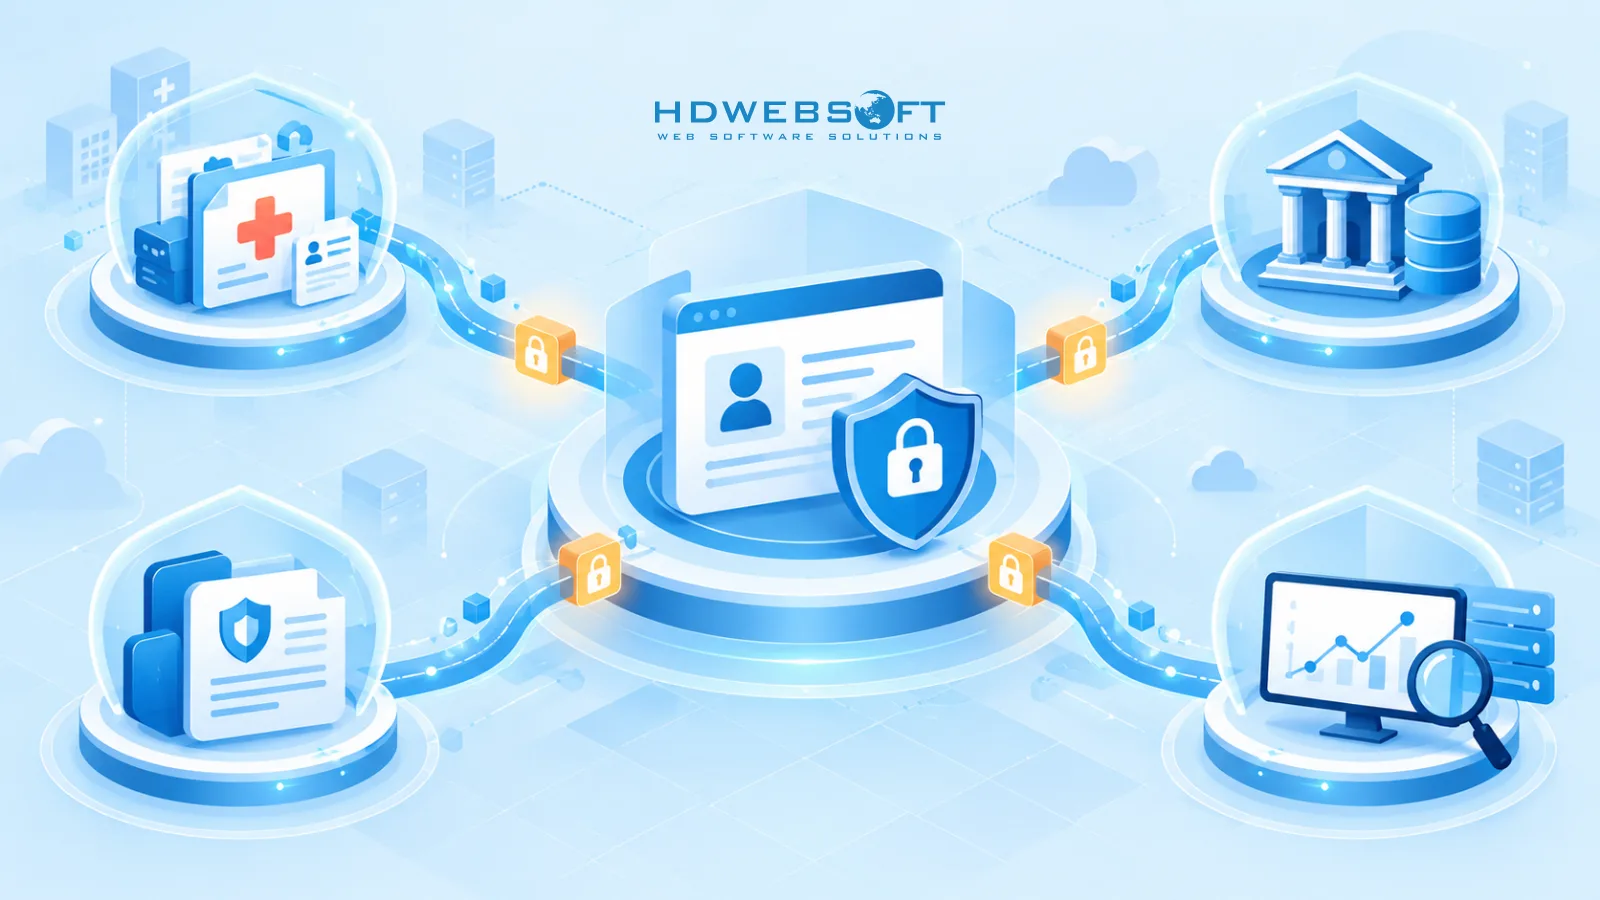
Un CRM est rarement isolé dans un stack réglementé — il se synchronise avec les DSE, les plateformes core banking, les systèmes d’administration de polices et les data warehouses. Chaque intégration est une extension du périmètre de sécurité.
Les schémas sains comprennent un API gateway comme point d’application unique ; OAuth 2.0 ou TLS mutuel pour l’authentification des services ; des comptes de service à périmètre restreint avec exactement les permissions nécessaires à l’intégration — plutôt qu’un utilisateur admin largement privilégié ; des webhooks signés pour que les événements entrants soient vérifiables ; et la minimisation des données dans la conception de la synchronisation, en ne déplaçant que les champs requis par le processus aval plutôt que des tables entières. La synchronisation par files de messages mérite la plomberie supplémentaire : chaque message devient une unité auditable, ce qui compte quand un examinateur demande comment un dossier a atteint un système aval.
La question d’évaluation reflète la couche d’accès : jusqu’où peut aller le compte d’intégration, et pouvez-vous auditer chaque enregistrement qu’il a touché ?
Build ou Buy — quand la sécurité CRM sur mesure mérite d’être envisagée
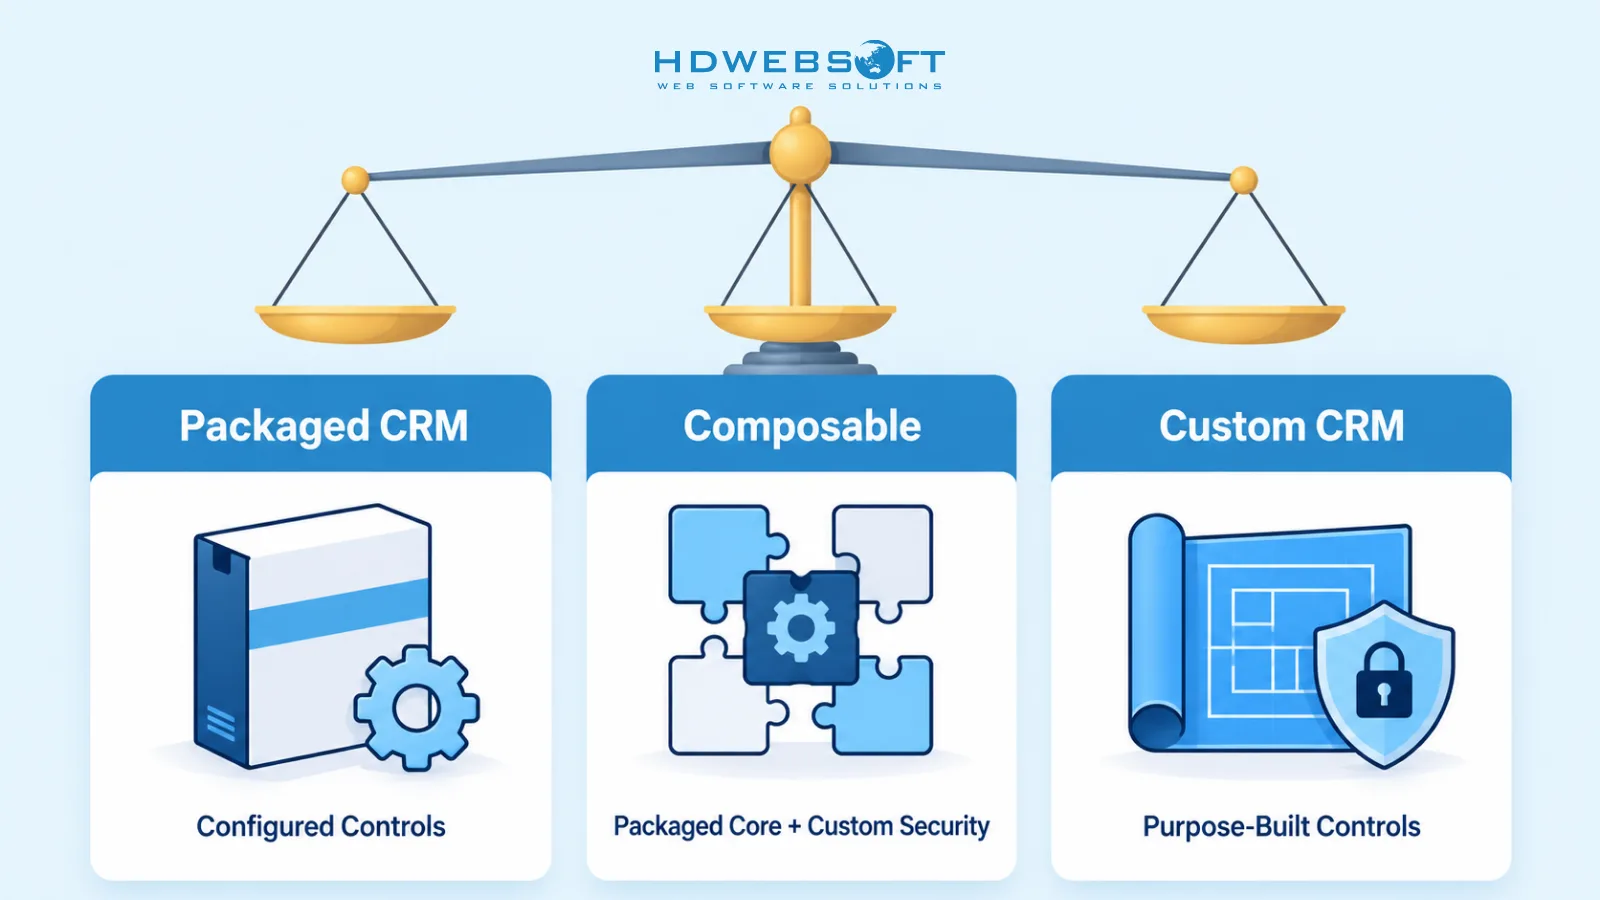
La décision n’oppose pas « sur mesure sécurisé » à « packagé non sécurisé » — il s’agit de savoir si les contrôles dont vous avez besoin tiennent dans la surface de configuration d’une plateforme packagée.
Un CRM packagé suffit souvent lorsque les workflows sont standard, que les capacités de sécurité du fournisseur couvrent vos besoins de conformité et que votre empreinte d’intégration est simple. Une approche sur mesure ou composable mérite évaluation lorsque le modèle de permissions exige une granularité contextuelle, que les exigences d’auditabilité dépassent la configuration standard, que les contrôles de données nécessitent une personnalisation profonde, ou que le CRM doit s’intégrer étroitement à des systèmes centraux propriétaires.
Signes qu’une couche de sécurité sur mesure mérite évaluation :
- Vos politiques d’accès dépendent du contexte — caseload, territoire, propriété — que les rôles seuls ne peuvent exprimer.
- Les revues de conformité exigent de reconstruire l’activité au niveau de l’enregistrement, lectures comprises, au-delà de ce que vos journaux actuels fournissent.
- Les intégrations avec les systèmes centraux nécessitent des identifiants à périmètre restreint et une auditabilité par message que les connecteurs de marketplace n’offrent pas.
- La segmentation des données entre entités ou tenants doit être appliquée dans le modèle de données lui-même.
- Dans le développement de logiciels fintech et des contextes réglementés similaires, les obligations de conformité s’attachent à des workflows qu’un modèle de données CRM générique ne représente pas.
La voie médiane composable est de plus en plus courante : un noyau CRM packagé complété par des modules de sécurité, des couches d’intégration ou des services d’audit construits sur mesure là où les exigences demandent plus que ce que la configuration peut livrer.
Comment HDWEBSOFT aborde la sécurité CRM
HDWEBSOFT a livré des solutions UX/UI et logicielles à des organisations financières et d’assurance américaines — dont un groupe de conseil financier américain et un courtier d’assurance national — où la granularité des permissions, l’isolation des données et les workflows auditables étaient des exigences centrales, pas des ajouts ultérieurs.
Notre approche de livraison traite la conformité comme une entrée de conception dès le premier jour :
- Cartographie de conformité. Traduire les cadres applicables en exigences de contrôle concrètes avant les décisions d’architecture.
- Conception de l’architecture de sécurité. Définir les quatre couches — chiffrement et segmentation, modèle d’accès, journal d’audit, sécurité d’intégration — au regard de ces exigences.
- Implémentation avec tests de sécurité. Construire en parallèle de la vérification des contrôles d’accès, de la validation de la journalisation et de la revue de sécurité des intégrations.
- Documentation prête pour l’audit et transfert. Livrer la documentation de contrôle et les pistes de preuve dont votre équipe conformité et vos auditeurs auront réellement besoin.
Dans notre travail sur la plateforme de gestion de prêts multi-tenant, par exemple, l’isolation des données au niveau tenant et les workflows financiers auditables étaient des contraintes de conception centrales — la même classe de problèmes qu’un déploiement CRM réglementé fait émerger.
Conclusion
La sécurité CRM dans un secteur réglementé est une décision de conception, pas une page de paramètres. Les organisations qui réussissent traitent les cadres de conformité comme des exigences d’architecture — façonnant la manière dont les données sont chiffrées et segmentées, dont l’accès est modélisé, dont l’activité est journalisée et dont les intégrations sont délimitées. Que la réponse soit une plateforme packagée bien configurée, une construction sur mesure ou un mix composable dépend du niveau de granularité que votre environnement réglementaire exige réellement.
Prêt à évaluer votre posture de sécurité CRM ? Planifiez une consultation confidentielle sur la sécurité et la conformité CRM avec notre équipe.
Questions fréquentes
Qu’est-ce que la sécurité CRM ?
La sécurité CRM est l’ensemble des contrôles qui protègent les données clients dans un système CRM sur quatre couches : protection des données (chiffrement et gestion des clés), contrôle d’accès (rôles et permissions), journaux d’audit (enregistrement de l’activité du système) et sécurité d’intégration (comment le CRM échange des données avec d’autres systèmes).
HIPAA s’applique-t-il aux systèmes CRM ?
Oui. Lorsqu’un CRM stocke ou traite des informations de santé protégées (PHI), HIPAA s’applique. Les entités couvertes ont généralement besoin d’un Business Associate Agreement (BAA) avec le fournisseur et de mesures techniques — comme les contrôles d’accès et les contrôles d’audit — adaptées à la manière dont le CRM traite les PHI.
Que doit capturer un journal d’audit CRM pour la conformité ?
Un journal d’audit CRM conforme doit capturer l’activité pertinente pour la sécurité avec suffisamment de détails pour reconstruire les événements : qui a effectué une action, ce qui a changé, quand et depuis où — y compris les accès en lecture lorsque pertinent. Les journaux doivent être attribuables, inviolables et conservés selon les exigences réglementaires, contractuelles, légales et organisationnelles.
RBAC ou ABAC — de quoi un CRM réglementé a-t-il besoin ?
Le contrôle d’accès basé sur les rôles (RBAC) couvre la plupart des besoins de permissions. Le contrôle d’accès basé sur les attributs (ABAC) devient pertinent lorsque l’accès dépend du contexte — comme le caseload, la région, le tenant, la propriété du compte ou le type de transaction. Beaucoup d’organisations réglementées ont besoin du RBAC hiérarchique seul, ou du RBAC combiné à des règles basées sur les attributs.
Un CRM standard peut-il répondre aux exigences HIPAA ou SOC 2 ?
Oui, selon le produit, les services éligibles, les termes contractuels, la configuration, les intégrations et les propres contrôles de l’organisation. Les capacités de conformité du fournisseur ne rendent pas automatiquement conforme l’environnement du client.
Quand faut-il construire un CRM sécurisé sur mesure ?
Envisagez un CRM sur mesure ou composable lorsque votre modèle de permissions exige une granularité contextuelle, que vos exigences d’auditabilité dépassent la configuration standard, que vos contrôles de données nécessitent une personnalisation profonde, ou que vous devez vous intégrer étroitement à des systèmes centraux propriétaires comme un DSE ou une plateforme core banking.