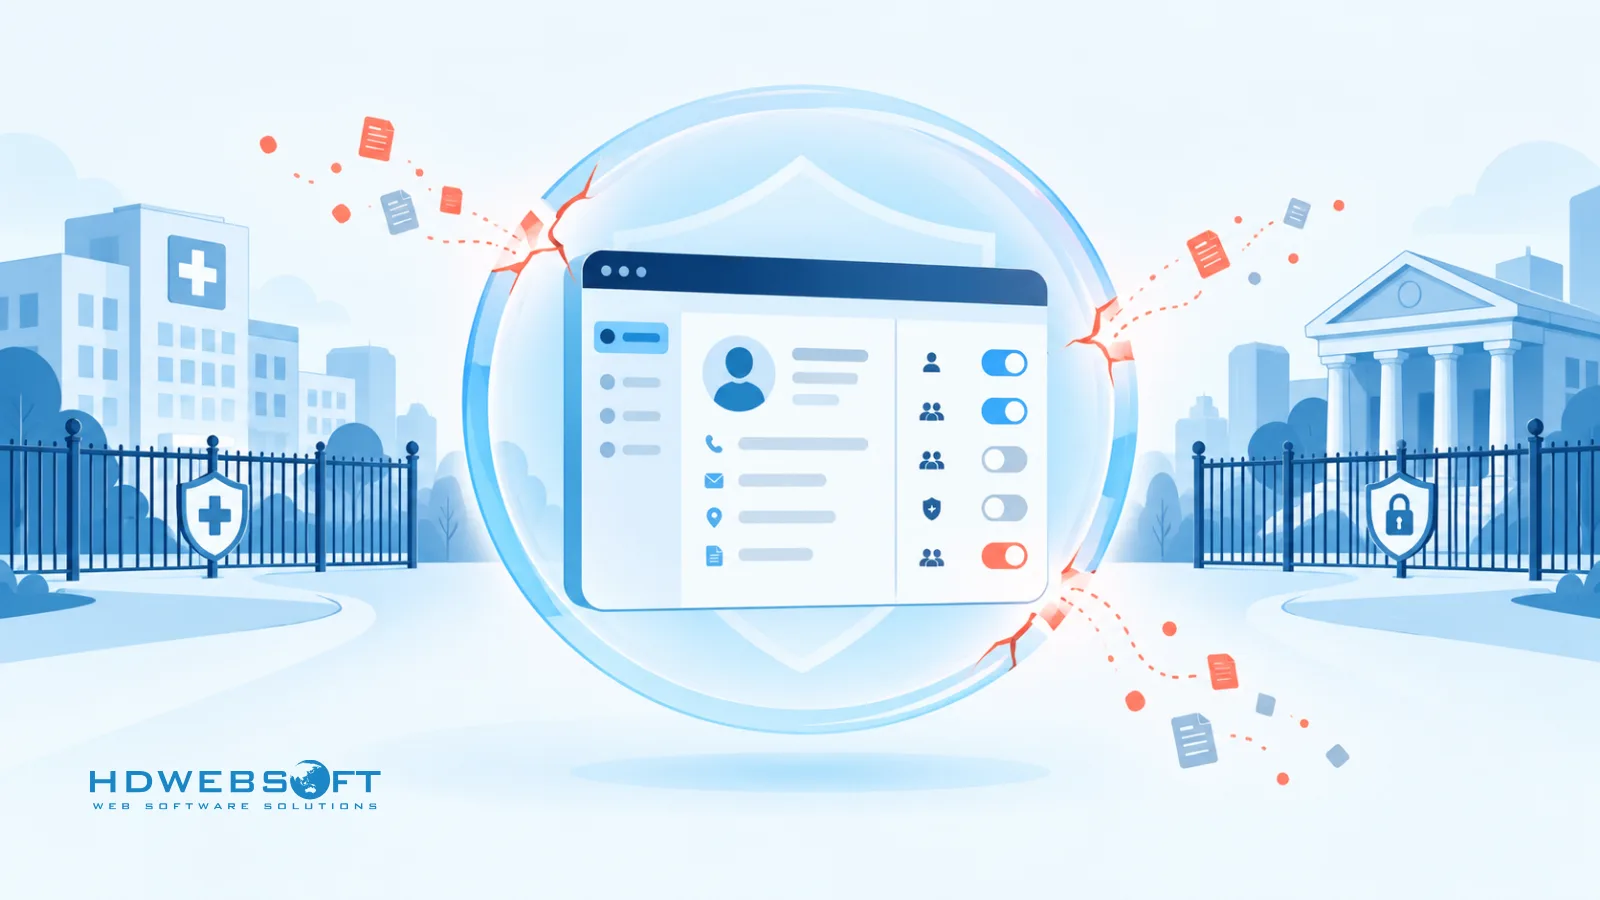
Un proveedor sanitario despliega un CRM para coordinar las derivaciones de pacientes. Meses después, una revisión de cumplimiento plantea una pregunta sencilla: ¿quién consultó el expediente de este paciente y cuándo? El equipo descubre que sus registros capturan ediciones pero no accesos de lectura — y reconstruir la respuesta lleva días. Un bróker de seguros nacional se topa con otra versión del mismo muro: su jerarquía de agentes abarca cinco niveles, pero el modelo de permisos del CRM no puede expresar “los agentes ven solo su propia cartera, los gerentes de sucursal ven su sucursal y cumplimiento lo ve todo — en solo lectura”.
La seguridad CRM para sectores regulados significa alinear el cifrado, el control de acceso, los registros de auditoría y las integraciones con marcos de cumplimiento específicos — y luego evaluar si los controles de un CRM determinado son lo bastante granulares para ese entorno. Esta guía desglosa cómo se ve eso en la práctica: los marcos que dan forma a la seguridad de datos CRM, las cuatro capas de arquitectura que más importan y cómo decidir entre enfoques empaquetados, personalizados y componibles.
Puntos clave
- La seguridad CRM en sectores regulados abarca cuatro capas — datos, acceso, auditoría e integración — cada una vinculada a marcos de cumplimiento específicos como HIPAA, SOC 2 y GLBA.
- Los controles CRM estándar — según el proveedor, la edición, la configuración y las integraciones — pueden no ofrecer suficiente granularidad para algunos entornos regulados.
- Un registro de auditoría apto para cumplimiento debe ser atribuible, resistente a manipulación y lo bastante detallado para reconstruir la actividad relevante para la seguridad.
- El cifrado en tránsito y en reposo es una buena base; el cifrado selectivo a nivel de campo o la tokenización merecen añadirse cuando su modelo de riesgos lo exige.
- Un CRM personalizado o componible merece consideración cuando su modelo de permisos, auditabilidad o controles de datos requieren una personalización más profunda que la que ofrecen las opciones empaquetadas.
Por qué las configuraciones CRM estándar pueden quedarse cortas en sectores regulados
La brecha de cumplimiento en los controles CRM estándar
Si su organización aún está eligiendo la solución CRM empresarial adecuada, los controles de seguridad merecen una línea en la matriz de evaluación — porque incorporarlos después casi siempre es más difícil. La mayoría de las plataformas CRM modernas incluyen funciones de seguridad reales: SSO, permisos basados en roles, seguridad a nivel de campo en algunas ediciones y registro de actividad. La pregunta rara vez es si existen controles, sino si son lo bastante granulares para un entorno regulatorio concreto.
Dependiendo del proveedor, la edición, la configuración y las integraciones, los controles CRM estándar pueden no ofrecer suficiente granularidad para algunos entornos regulados. Cuatro áreas merecen escrutinio durante la evaluación:
- Granularidad de permisos. ¿El modelo de permisos puede expresar su jerarquía organizativa real — sucursales, equipos, caseloads, propiedad de operaciones — o solo un conjunto plano de perfiles?
- Profundidad del registro de auditoría. ¿Los registros muestran quién consultó los registros sensibles, no solo quién los editó? ¿Puede reconstruir una secuencia completa de eventos durante una investigación?
- Cobertura de cifrado. ¿Los datos sensibles se cifran al nivel que exige su modelo de riesgos — incluidos campos concretos con PHI, PII o identificadores financieros?
- Flujos de datos de integración. Cuando el CRM sincroniza con un EHR, un sistema core banking o una plataforma de administración de pólizas, ¿qué datos se mueven, con qué credenciales y ese flujo es auditable?
Lo que los sectores regulados realmente necesitan
Dos escenarios ilustran por qué importa la granularidad.
En sanidad, un coordinador de atención normalmente solo debería ver los expedientes de los pacientes de su propio caseload — no la lista completa de pacientes. El acceso de emergencia puede ser legítimamente necesario, pero debe venir con una solicitud de justificación, una alerta automática y un registro reforzado. Ese patrón “break-glass” es una característica de diseño, no un interruptor de configuración que la mayoría de plataformas expongan por defecto.
En servicios financieros y seguros, una jerarquía de corretaje puede abarcar agentes, gerentes de sucursal, directores regionales y una función de cumplimiento. Marcos como la GLBA Safeguards Rule esperan que el acceso se limite a lo que la función laboral de cada rol requiere — y que las exportaciones, los informes y el acceso masivo a datos se supervisen. Un modelo de permisos que no puede representar “mi cartera de clientes” de forma limpia suele empujar a los equipos hacia el exceso de compartición o hacia soluciones frágiles.
Ninguno de los dos escenarios demuestra que un CRM empaquetado no pueda funcionar. Demuestran que los despliegues regulados deben evaluarse frente a los requisitos de control reales de la organización — no frente a una lista de características.
Marcos de cumplimiento que dan forma a la seguridad de datos CRM
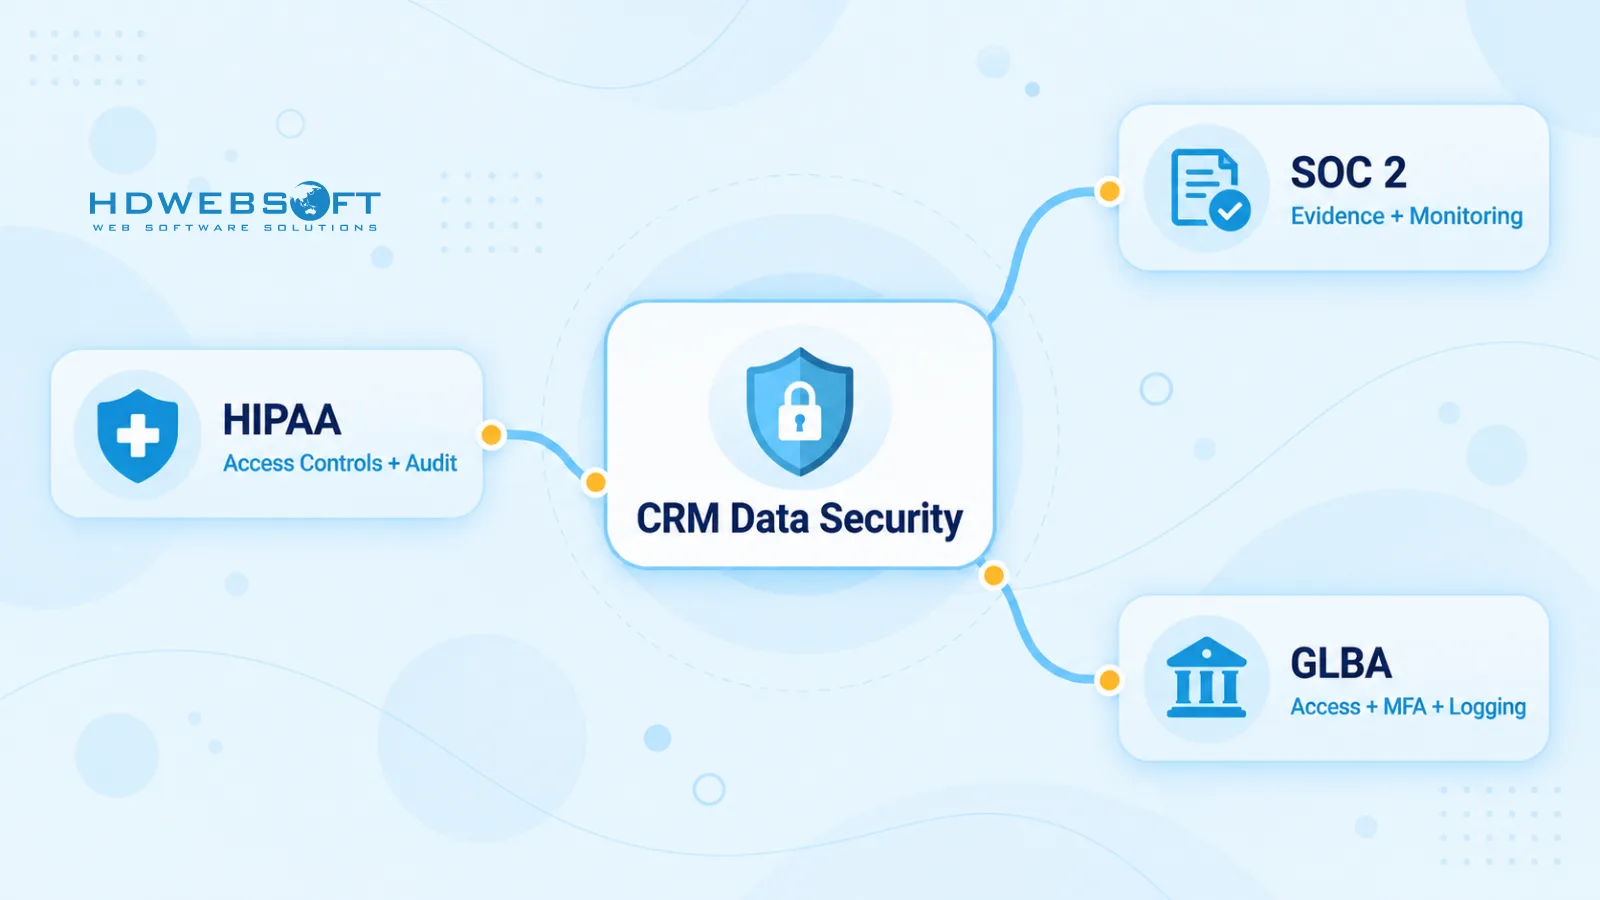
Los marcos de cumplimiento determinan cómo debe diseñarse un CRM, no solo qué políticas se redactan. Tres marcos impulsan la mayoría de los requisitos de seguridad CRM en los sectores regulados de EE. UU.:
| Marco | Se aplica a | Controles relevantes para el CRM |
|---|---|---|
| HIPAA | Proveedores sanitarios, aseguradoras y proveedores que manejan PHI | Controles de acceso y acceso mínimo necesario; controles de auditoría — la capacidad de registrar y examinar la actividad del sistema; seguridad de transmisión; un Business Associate Agreement (BAA) con los proveedores que procesan PHI |
| SOC 2 | Organizaciones de servicios que demuestran controles a clientes | Trust Services Criteria como acceso lógico (CC6) y monitorización del sistema (CC7); el CRM debe producir evidencia — revisiones de acceso, registros de monitorización, registros de cambios — para una auditoría SOC 2 |
| GLBA / FTC Safeguards Rule | Instituciones financieras, incluidos prestamistas, brókers y aseguradoras | Controles de acceso basados en riesgo, MFA, monitorización y registro de la actividad de usuarios, supervisión de proveedores de servicios |
Otros dos aparecen con menos frecuencia pero importan cuando aplican. El GDPR se vuelve relevante si el CRM contiene datos personales de la UE — en particular sobre consentimiento, derechos de los interesados y minimización. PCI DSS se aplica si el CRM toca datos de titulares de tarjetas, en cuyo caso la recomendación habitual es segmentar esos datos fuera del CRM por completo.
Bajo estos marcos existe una tensión de diseño real: las solicitudes de corregir o eliminar datos personales pueden entrar en conflicto con la expectativa de que los registros de seguridad sean resistentes a manipulación. La resolución práctica es arquitectónica, no legal — la seudonimización y la minimización de datos, aplicadas en la capa de datos, permiten a las organizaciones atender las solicitudes de borrado sobre los registros de clientes sin reescribir el modelo de integridad de su registro de auditoría.
HIPAA en la práctica para sistemas CRM
HIPAA se aplica a un CRM en el momento en que almacena o procesa PHI — notas de derivación, datos de contacto de pacientes, historiales de casos. Siguen tres consecuencias prácticas.
Primero, la relación con el proveedor importa: una entidad cubierta generalmente necesita un BAA con cualquier proveedor de CRM que maneje PHI en su nombre. Segundo, la regla del mínimo necesario se traduce directamente en diseño de acceso — los usuarios solo deberían alcanzar la PHI que su rol requiere, y ahí es donde la granularidad de permisos deja de ser teórica. Tercero, la HIPAA Security Rule enmarca los controles de auditoría como la capacidad de registrar y examinar la actividad del sistema — el estándar es si sus registros le permiten reconstruir lo ocurrido, no si se usó un formato concreto de historial de campos.
Para ver en más profundidad cómo estos requisitos dan forma al software sanitario en general, consulte nuestra guía sobre desarrollo de software conforme con HIPAA.
SOC 2 en la práctica para sistemas CRM
SOC 2 es un marco de examen e informe — la evaluación de un auditor sobre los controles de una organización — no una certificación que un producto posee ni una característica que un CRM incluye. Esa distinción cambia cómo los equipos deberían pensarlo.
Una auditoría SOC 2 evalúa los controles que opera su organización. Su CRM forma parte de ese sistema de controles: debe poder producir la evidencia que los auditores piden — revisiones de acceso, registros de monitorización, registros de cambios, evidencia de aplicación del mínimo privilegio. Cuando un proveedor dice que su plataforma “cumple SOC 2”, está describiendo la auditoría SOC 2 que su propia organización de servicios superó. Ese informe cubre sus operaciones. No hace conforme su entorno — su configuración, integraciones y controles internos siguen siendo su responsabilidad, y el alcance de su auditor.
Diseñar una arquitectura CRM segura
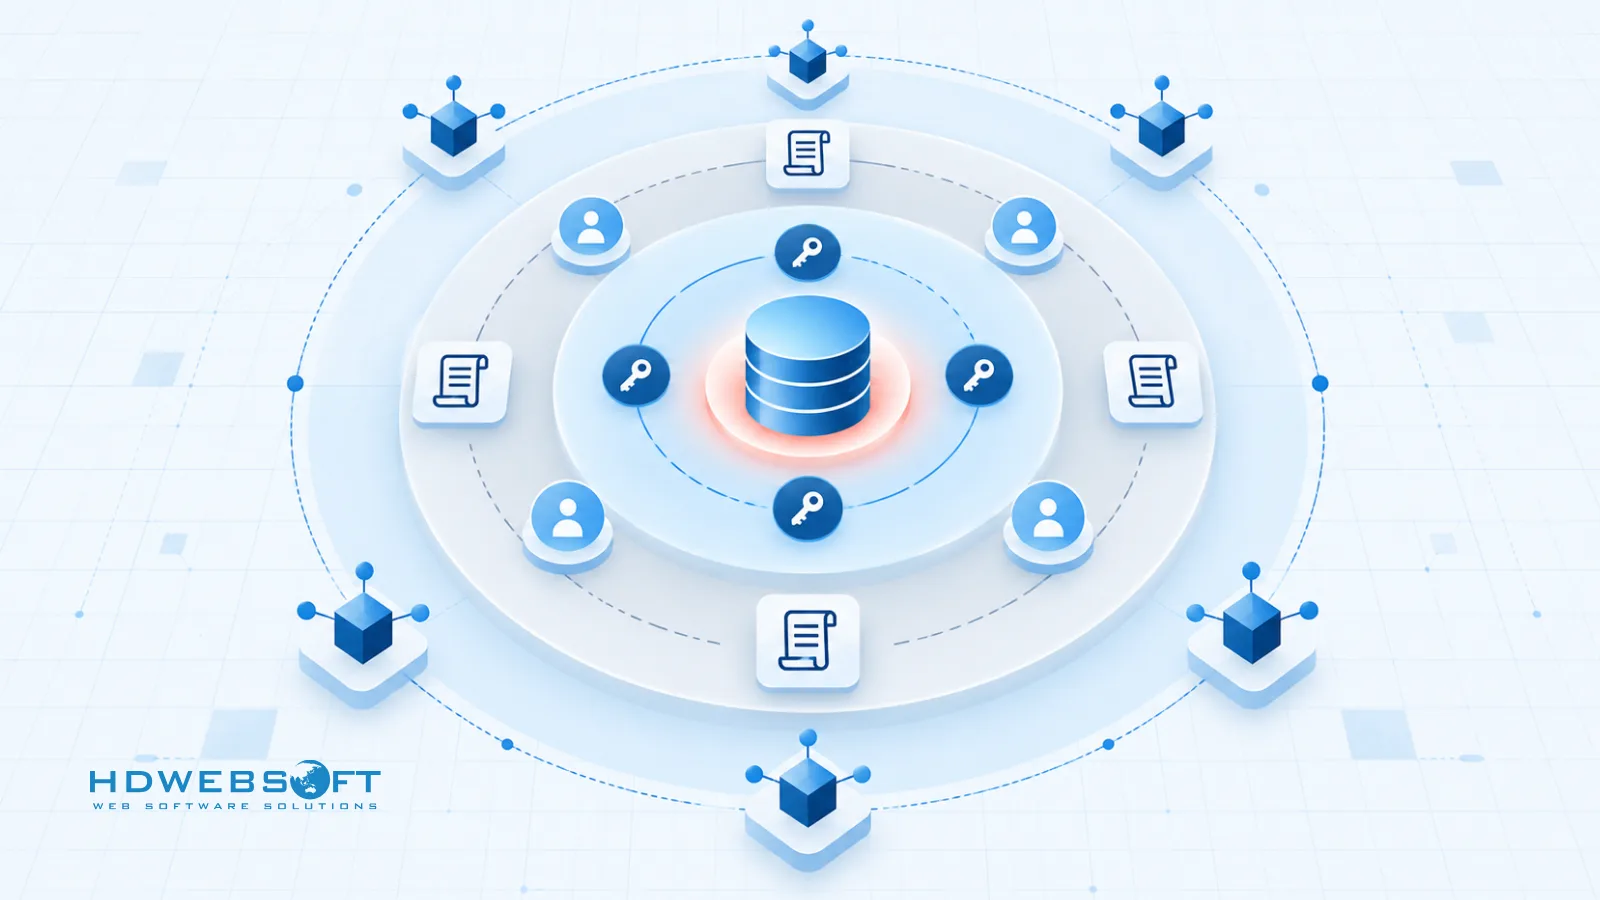
Sea cual sea el modelo de entrega — empaquetado, personalizado o componible — la arquitectura de seguridad CRM se resuelve en cuatro capas. Cada una remite a los marcos anteriores.
Cifrado, gestión de claves y segmentación de datos
El cifrado en tránsito (TLS 1.3) y en reposo es una base sólida — la mayoría de las plataformas reputadas ofrecen ambos. Las preguntas de diseño empiezan más allá de la base.
-
El cifrado selectivo a nivel de campo o la tokenización merecen añadirse cuando su modelo de riesgos lo exige — para campos con PHI, identificadores nacionales o datos de cuentas financieras — en lugar de como un estándar indiscriminado. La tokenización funciona bien para valores que el CRM necesita referenciar pero nunca mostrar en claro. La contrapartida es real: los campos cifrados son más difíciles de buscar, ordenar y reportar, así que la selectividad importa.
-
La gestión separada de claves mantiene las claves de cifrado en un KMS o HSM dedicado en lugar de junto a la capa de aplicación, de modo que una credencial de aplicación comprometida no se convierta silenciosamente en una capacidad de descifrado. La segmentación de tenants y datos completa la capa — para organizaciones multi-entidad, el aislamiento entre unidades de negocio o tenants debe aplicarse en el modelo de datos, no dejarse solo al filtrado de la interfaz.
Control de acceso granular — RBAC y más allá
El control de acceso basado en roles cubre la mayoría de las necesidades de permisos, y el RBAC jerárquico gestiona la mayoría de las estructuras organizativas. RBAC puede resultar insuficiente cuando el acceso depende del contexto — caseload, región, tenant, propiedad de la cuenta o tipo de transacción. Ahí entra el control de acceso basado en atributos (ABAC): políticas evaluadas contra los atributos del usuario, del registro y de la propia solicitud.
Dos patrones de apoyo importan en despliegues regulados:
- Mínimo privilegio y separación de funciones. Acceso con denegación por defecto, y asegurar que ningún rol único pueda iniciar y aprobar a la vez una acción sensible — un examinador SOC 2 buscará esto.
- Acceso break-glass. Especialmente en sanidad, el acceso de emergencia debe existir — envuelto en una solicitud de justificación, una alerta automática a cumplimiento y un registro reforzado para esa sesión.
La pregunta de evaluación para cualquier CRM no es “¿tiene RBAC?” sino “¿puede su modelo de permisos expresar nuestras políticas sin obligarnos a soluciones que luego tengamos que auditar?”
Registros de auditoría construidos para cumplir
Un registro de auditoría CRM construido para cumplir debe ser atribuible — cada evento vinculado a una identidad real, no a una cuenta compartida; resistente a manipulación — append-only o protegido por integridad para que los registros no puedan reescribirse en silencio; y lo bastante detallado para reconstruir la actividad relevante para la seguridad — inicios de sesión, cambios de permisos, ediciones de registros, exportaciones y accesos de lectura a registros sensibles cuando ese acceso sea en sí mismo relevante para la seguridad.
La retención merece el mismo cuidado que la captura. En lugar de una cifra universal, la retención debe seguir sus requisitos regulatorios, contractuales, legales y organizativos — distintos marcos y contratos fijan distintos mínimos, y las retenciones legales pueden prolongarlos. Cuando la organización opera monitorización centralizada, exportar los registros del CRM a un SIEM convierte el registro de auditoría de un archivo forense en una superficie de detección.
Integración CRM segura con sistemas centrales
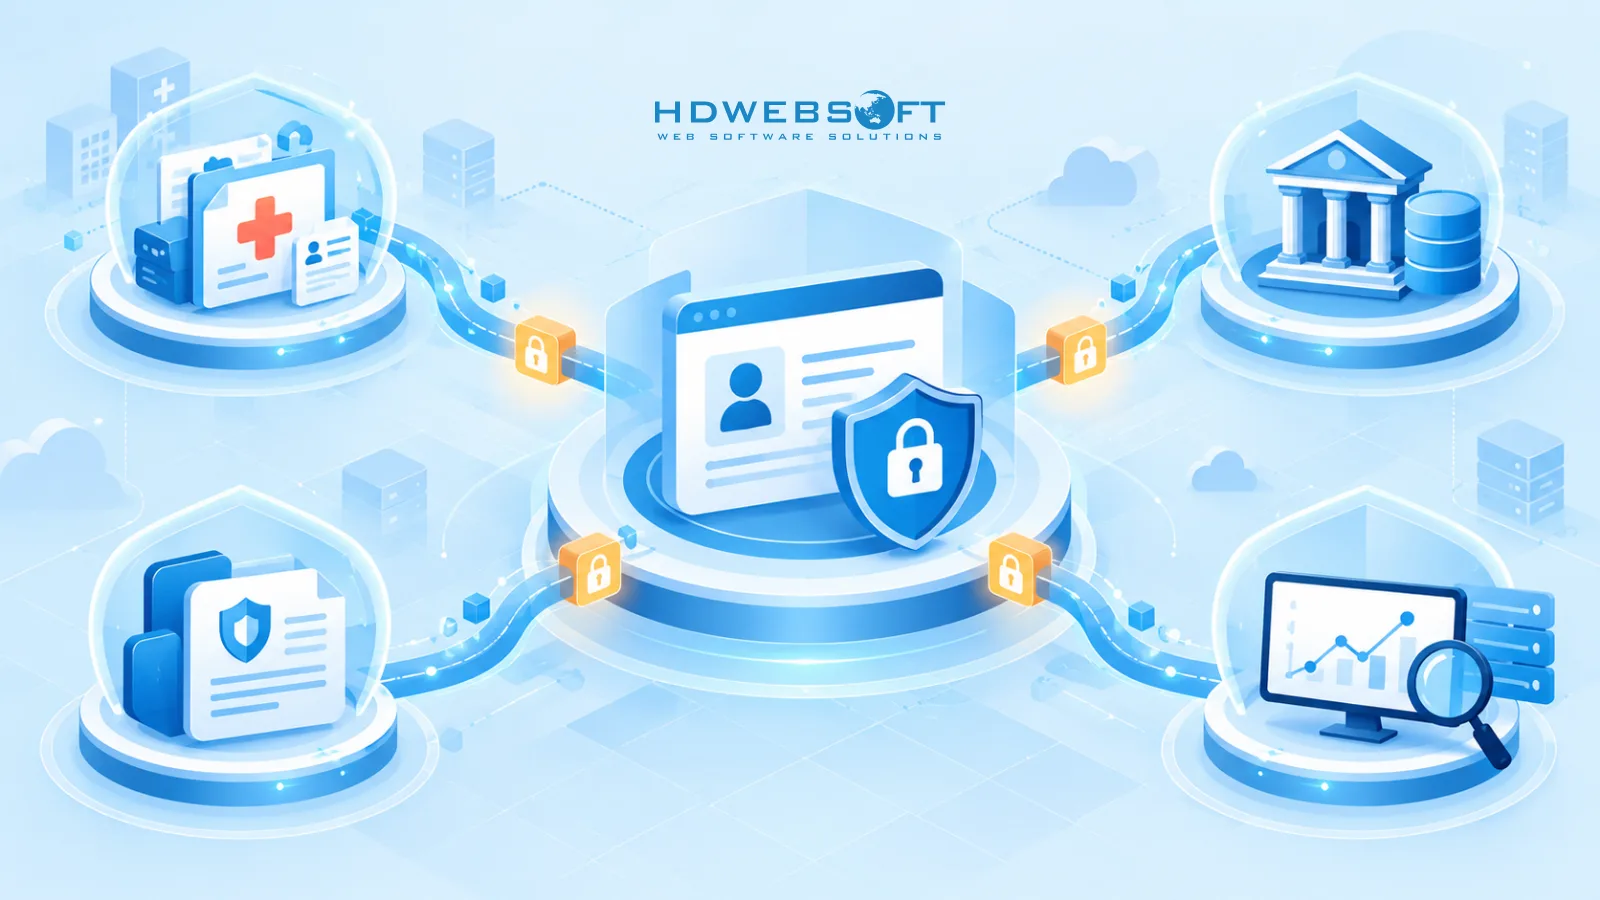
Un CRM rara vez está solo en un stack regulado — sincroniza con EHRs, plataformas core banking, sistemas de administración de pólizas y data warehouses. Cada integración es una extensión del perímetro de seguridad.
Los patrones sólidos incluyen un API gateway como punto único de aplicación; OAuth 2.0 o TLS mutuo para la autenticación de servicios; service accounts con alcance limitado con exactamente los permisos que la integración necesita — en lugar de un usuario admin ampliamente privilegiado; webhooks firmados para que los eventos entrantes sean verificables; y minimización de datos en el diseño de sincronización, moviendo solo los campos que el proceso descendente requiere en lugar de tablas enteras. La sincronización basada en colas merece la fontanería extra: cada mensaje se convierte en una unidad auditable, lo que importa cuando un examinador pregunta cómo llegó un registro a un sistema descendente.
La pregunta de evaluación refleja la capa de acceso: ¿hasta dónde puede llegar la cuenta de integración, y puede auditar cada registro que tocó?
Construir o comprar — cuándo merece consideración la seguridad CRM personalizada
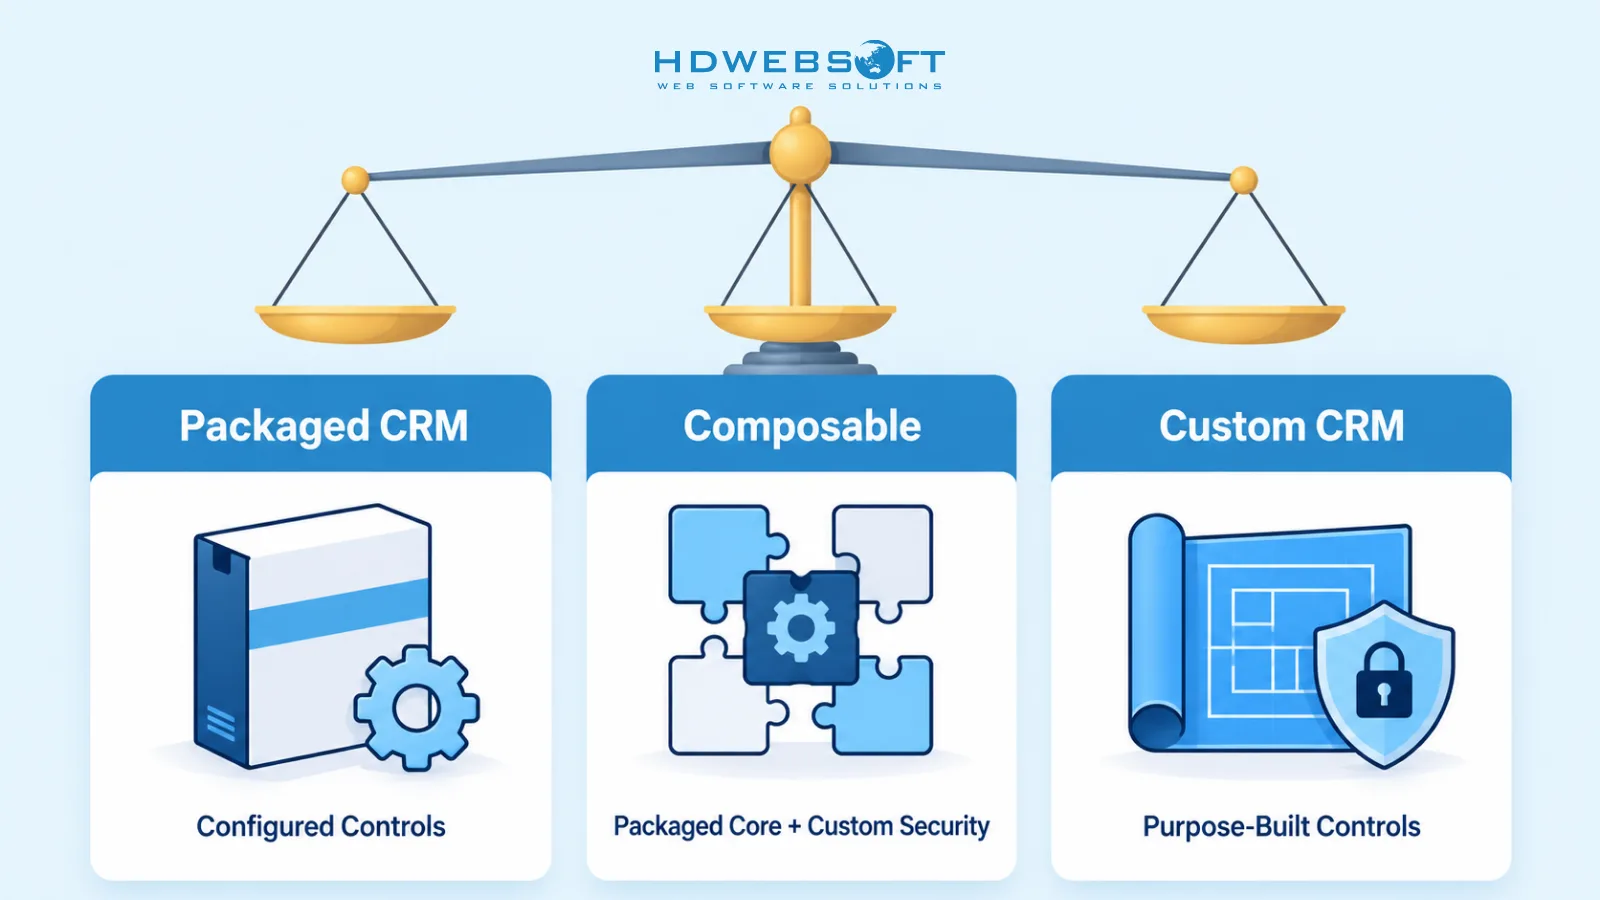
La decisión no es “personalizado seguro frente a empaquetado inseguro” — es si los controles que usted necesita caben dentro de la superficie de configuración de una plataforma empaquetada.
Un CRM empaquetado suele ser suficiente cuando los flujos de trabajo son estándar, las capacidades de seguridad del proveedor cubren sus necesidades de cumplimiento y su huella de integración es sencilla. Un enfoque personalizado o componible merece evaluación cuando el modelo de permisos necesita granularidad contextual, los requisitos de auditabilidad van más allá de la configuración estándar, los controles de datos necesitan personalización profunda o el CRM debe integrarse estrechamente con sistemas centrales propietarios.
Señales de que una capa de seguridad personalizada merece evaluación:
- Sus políticas de acceso dependen del contexto — caseload, territorio, propiedad — que los roles solos no pueden expresar.
- Las revisiones de cumplimiento exigen reconstruir actividad a nivel de registro, incluidas las lecturas, más allá de lo que sus registros actuales proporcionan.
- Las integraciones con sistemas centrales necesitan credenciales de alcance limitado y auditabilidad por mensaje que los conectores del marketplace no ofrecen.
- La segmentación de datos entre entidades o tenants debe aplicarse en el propio modelo de datos.
- En el desarrollo de software fintech y contextos regulados similares, las obligaciones de cumplimiento se adhieren a flujos de trabajo que un modelo de datos CRM genérico no representa.
El camino intermedio componible es cada vez más común: un núcleo CRM empaquetado con módulos de seguridad, capas de integración o servicios de auditoría construidos a medida donde los requisitos exigen más de lo que la configuración puede ofrecer.
Cómo HDWEBSOFT aborda la seguridad CRM
HDWEBSOFT ha entregado soluciones de UX/UI y software para organizaciones financieras y de seguros estadounidenses — incluido un grupo de asesoría financiera de EE. UU. y una correduría de seguros nacional — donde la granularidad de permisos, el aislamiento de datos y los flujos de trabajo auditables eran requisitos centrales, no añadidos posteriores.
Nuestro enfoque de entrega trata el cumplimiento como una entrada de diseño desde el primer día:
- Mapeo de cumplimiento. Traducir los marcos aplicables en requisitos de control concretos antes de tomar decisiones de arquitectura.
- Diseño de arquitectura de seguridad. Definir las cuatro capas — cifrado y segmentación, modelo de acceso, registro de auditoría, seguridad de integración — frente a esos requisitos.
- Implementación con pruebas de seguridad. Construir junto con verificación de controles de acceso, validación de registros y revisión de seguridad de integraciones.
- Documentación lista para auditoría y traspaso. Entregar la documentación de controles y los rastros de evidencia que su equipo de cumplimiento y sus auditores realmente necesitarán.
En nuestro trabajo sobre la plataforma de gestión de préstamos multi-tenant, por ejemplo, el aislamiento de datos a nivel de tenant y los flujos de trabajo financieros auditables fueron restricciones de diseño centrales — la misma clase de problemas que aflora en un despliegue de CRM regulado.
Conclusión
La seguridad CRM en un sector regulado es una decisión de diseño, no una página de ajustes. Las organizaciones que aciertan tratan los marcos de cumplimiento como requisitos de arquitectura — dando forma a cómo se cifran y segmentan los datos, cómo se modela el acceso, cómo se registra la actividad y cómo se delimitan las integraciones. Si la respuesta es una plataforma empaquetada bien configurada, una construcción personalizada o una mezcla componible depende de cuánta granularidad exige realmente su entorno regulatorio.
¿Listo para evaluar su postura de seguridad CRM? Programe una consulta confidencial de seguridad y cumplimiento CRM con nuestro equipo.
Preguntas frecuentes
¿Qué es la seguridad CRM?
La seguridad CRM es el conjunto de controles que protegen los datos de clientes dentro de un sistema CRM en cuatro capas: protección de datos (cifrado y gestión de claves), control de acceso (roles y permisos), registros de auditoría (registro de la actividad del sistema) y seguridad de integración (cómo el CRM intercambia datos con otros sistemas).
¿HIPAA se aplica a los sistemas CRM?
Sí. Cuando un CRM almacena o procesa información de salud protegida (PHI), HIPAA se aplica. Las entidades cubiertas normalmente necesitan un Business Associate Agreement (BAA) con el proveedor y salvaguardas técnicas — como controles de acceso y controles de auditoría — apropiadas para cómo el CRM maneja la PHI.
¿Qué debe registrar un registro de auditoría CRM para cumplir?
Un registro de auditoría CRM apto para cumplimiento debe capturar la actividad relevante para la seguridad con suficiente detalle para reconstruir eventos: quién realizó una acción, qué cambió, cuándo y desde dónde — incluyendo el acceso de lectura cuando sea relevante. Los registros deben ser atribuibles, resistentes a manipulación y conservarse según los requisitos regulatorios, contractuales, legales y organizativos.
RBAC o ABAC: ¿cuál necesita un CRM regulado?
El control de acceso basado en roles (RBAC) cubre la mayoría de las necesidades de permisos. El control de acceso basado en atributos (ABAC) se vuelve relevante cuando el acceso depende del contexto — como el caseload, la región, el tenant, la propiedad de la cuenta o el tipo de transacción. Muchas organizaciones reguladas necesitan solo RBAC jerárquico, o RBAC combinado con reglas basadas en atributos.
¿Puede un CRM estándar soportar requisitos de HIPAA o SOC 2?
Sí, dependiendo del producto, los servicios elegibles, los términos contractuales, la configuración, las integraciones y los propios controles de la organización. Las capacidades de cumplimiento del proveedor no hacen automáticamente conforme el entorno del cliente.
¿Cuándo deberíamos construir un CRM seguro personalizado?
Considere un CRM personalizado o componible cuando su modelo de permisos necesite granularidad contextual, sus requisitos de auditabilidad superen la configuración estándar, sus controles de datos necesiten personalización profunda, o deba integrarse estrechamente con sistemas centrales propietarios como un EHR o una plataforma core banking.