HIPAA準拠のオフショアソフトウェア開発とは、米国外のチームにエンジニアリング業務を委託しながら、その業務に適用されるHIPAAのプライバシー・セキュリティ・business associate要件を満たすことを意味します。重要なのは「適用される」という点です。すべてのオフショアベンダーがBusiness Associate Agreement(BAA)を締結したり年次監査を受けたりしなければならないわけではありません。BAAが必要かどうかは、ベンダーが実際に何をするか——具体的には、その活動が貴社のためにprotected health information(PHI)を作成・受領・維持・送信するかどうか——に依存します。
コンプライアンス上の誤りの多くは、この区別から生まれます。オフショアというだけでベンダーを自動的に失格とみなすか、署名済みBAAさえあれば契約は準拠していると考えるか、その両極端です。真実はその中間にあります——オフショアはコンプライアンスの複雑さを増やしますが(越境契約、PHIへのリモートアクセス、直接訪問できないベンダー)、基本原則は変わりません。オフショアデリバリーを検討する米国医療機関にとって——ベトナムへのヘルスケアソフトウェア・アウトソーシングを含め——実際の作業とは、ベンダーのPHIアクセス範囲を適切な契約・アーキテクチャ・エビデンスに対応させることです。
要点
- ベンダーがbusiness associateになるかは、書類への署名やオフショア立地ではなく、活動とPHIとの関係で決まります。
- 法的要件(該当する場合のBAA、Security Ruleのsafeguard)と、推奨される契約上の保護(侵害SLA、監査権)や運用プラクティス(VDI、匿名化データ)を区別してください。
- HIPAAはePHIを米国内に置く一般的要件を課していませんが、オフショアでアクセス・保存されるPHIは適切に保護される必要があります。
- Business associateは直接的なHIPAA義務を負います。責任は共有されるものであり、covered entityだけのものではありません。
- ベンダー評価はエビデンスで行うべきです——スコープを確認した認証、実装の詳細、是正履歴。表明だけでは不十分です。
HIPAA準拠のオフショアソフトウェア開発に必要なもの
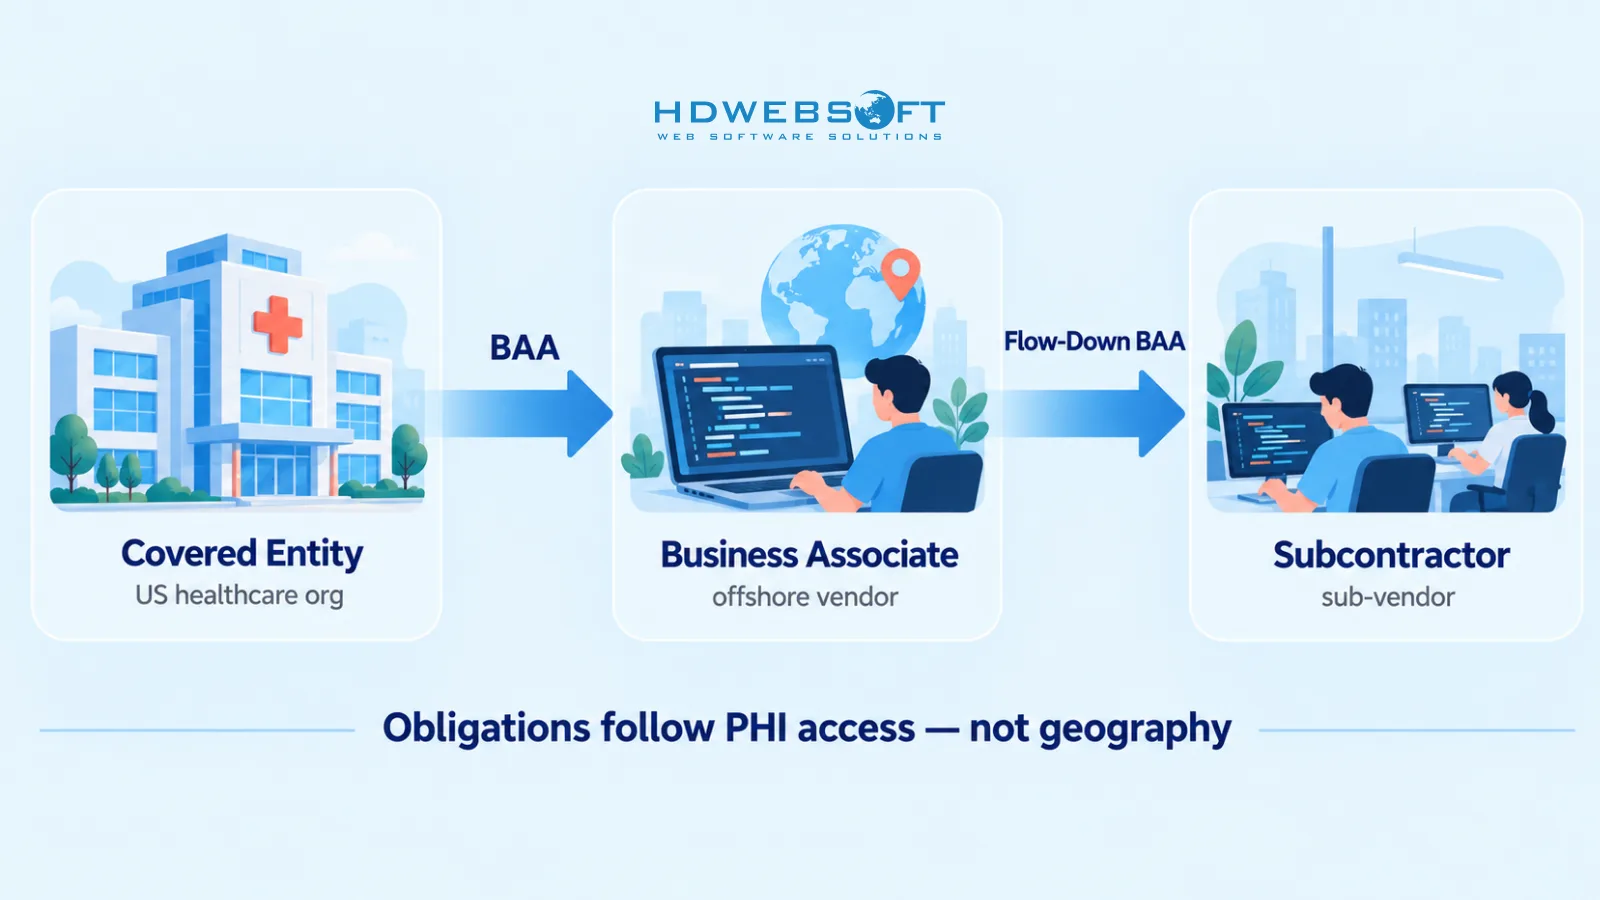
HIPAAは役割に応じて義務を割り当てます。Covered entity——医療提供者、健康保険、クリアリングハウス——は患者との関係を所有します。Business associateはcovered entityに代わってPHIに関わる機能を果たす個人・組織です。患者ポータルを保守したり、EHR連携を実行したり、本番サポートを行ったりするオフショア開発チームは、いずれもbusiness associateに該当し得ます。Subcontractor business associateはベンダー自身の下請けで、flow-down要件を通じて同等の義務を継承します。
ここで重要な点が二つあります。第一に、オフショア立地だけではbusiness associateの地位は決まりません——ベンダーの機能とPHI接点が決めます。合成データで請求コードを書くチームはbusiness associateにならないかもしれませんが、同じチームが実際の患者記録で本番サポートをすればほぼ確実に該当します。第二に、汎用的なHIPAAソフトウェアsafeguardは答えの半分に過ぎません。ヘルスケアソフトウェアのHIPAA準拠ガイドでは、HIPAA Security Ruleが定める管理上・物理上・技術上の基礎safeguardを解説しています。本稿が加えるのはオフショア固有の層です——越境契約、リモートアクセス・アーキテクチャ、ベンダーのデューデリジェンス。準拠したアプリケーションでも、準拠しないベンダー関係で運用される可能性があるからです。
オフショアベンダー向けHIPAA Business Associate Agreement
BAAが必要となるのは、ベンダーがcovered entityまたは別のbusiness associateに代わってPHIに関わる活動を行う場合です。BAAが適用される場合、当該サービスでPHIが開示される前に締結する必要があります。データがすでに流れた後の署名は遡及的な違反であり、修正ではありません。HHSのBusiness Associate Agreement条項サンプルは必須内容を示しています。PHIの許可・必須用途、不許可使用に対するsafeguard、侵害報告、終了時のPHI返却・廃棄などです。
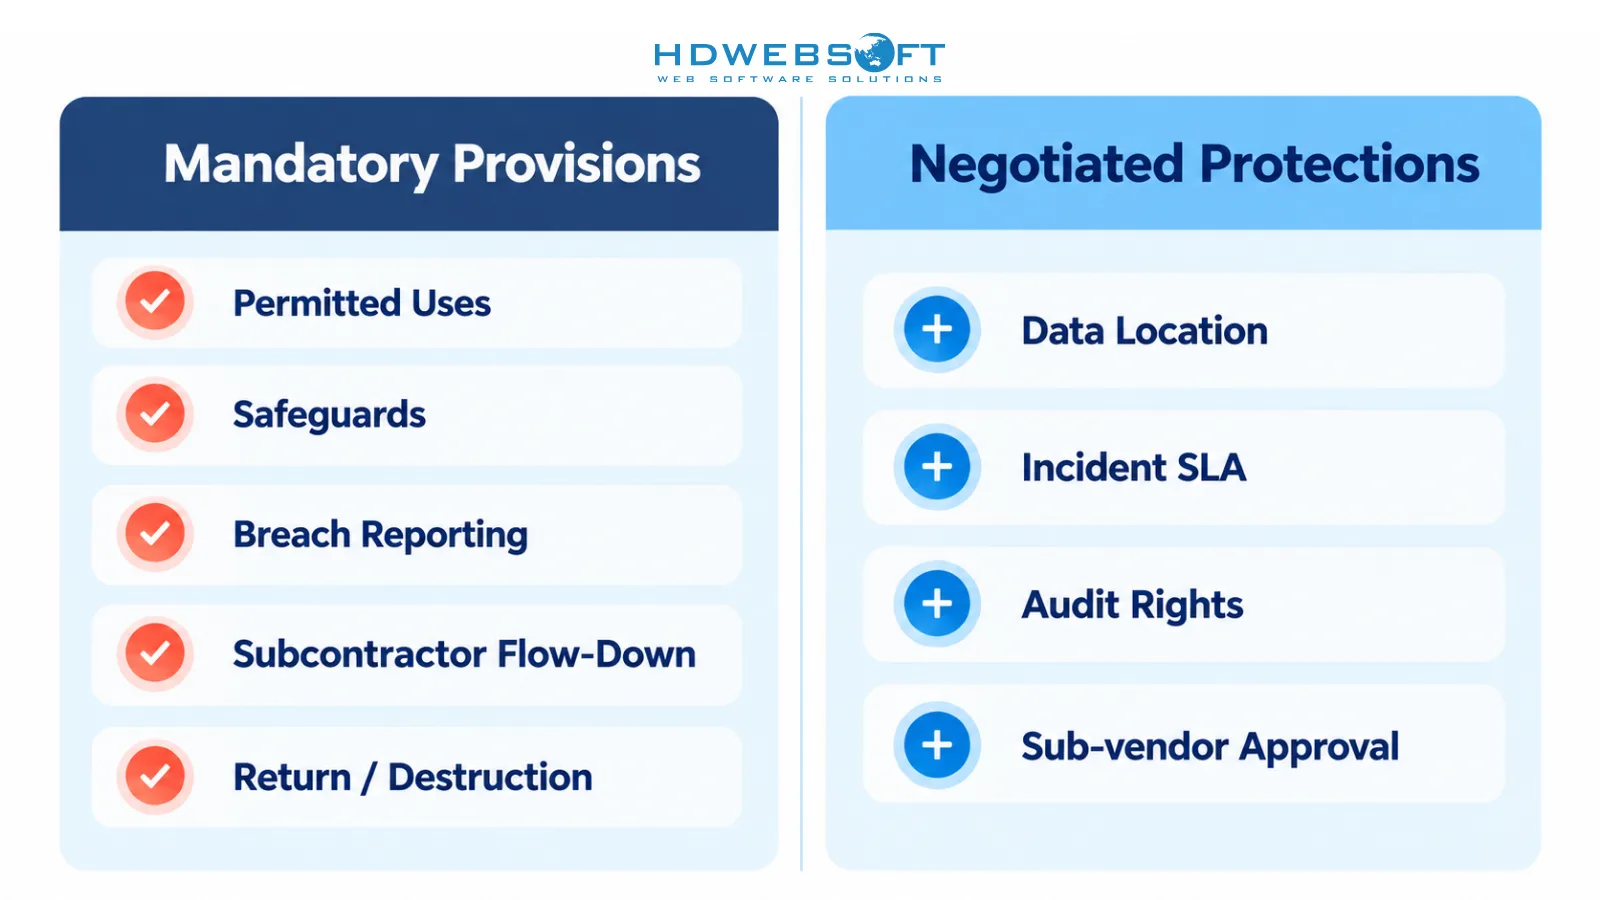
オフショア契約では、その契約内で二つの層を分けると効果的です:
- 必須条項 — 許可される使用と開示、safeguard、侵害・セキュリティインシデント・不許可使用の報告、subcontractorのflow-down(PHIに触れるすべての下請けが同等条項に署名)、終了権、可能な場合のPHI返却・廃棄。permitted-uses条項はオフショアで特に注意が必要です。対象サービスを明確に定義し、それを超える用途——特にモデル学習、貴社データへの分析、署名済み下請け契約でカバーされない第三者への開示などの二次利用——を明示的に禁止してください。
- 追加の契約保護 — HIPAAが義務付けないが買い手が交渉すべき項目:明示的なデータ所在地開示(どの法域がPHIをホスト・アクセスするか)、定義されたSLAでのインシデント通知(24〜48時間は合理的な契約目標ですが、HIPAAの法定期限ではありません。Breach Notification Rule自体のタイムラインは長く、covered entityレベルで適用されます)、right-to-audit条項、subcontractor変更承認、終了時だけでなく各契約マイルストーンでのPHI取り扱い規定。
知っておくべき法的ニュアンスが一つあります。business associateはcovered entityへの契約上の義務だけでなく、直接的なHIPAA義務を負います。HITECH Actと2013年Omnibus Rule以降、business associateはSecurity Rule違反や特定のPrivacy/Breach Notification Rule違反に直接責任を負い得ます。BAAは責任を配分するものであり、すべてのaccountabilityをベンダーに移すものではありません。
最後の注意点:越境での執行は国内より困難です。米国内のbusiness associateへのOCR措置は現実的ですが、オフショア主体に対しては、実際の救済は契約上の損害賠償・解約・商業関係から得られるレバレッジに限られます。オフショアベンダーのPHI誤処理に対する唯一の保護が契約条項だけなら、その保護は薄いものです。BAAは、違反をアーキテクチャ上困難にする技術的統制の上に乗せるべきです——それが次のセクションです。
HIPAAデータ所在地、リモートPHIアクセスとオフショア・アーキテクチャ
よくある誤解があります。HIPAAは患者データを米国に留めることを要求している——これは誤りです。オフショアePHI保存に関するHHSガイダンスは、covered entityとbusiness associateが米国外サーバーにePHIを保存するクラウドプロバイダーを使用できることを確認しています——必要なsafeguardが適用される限り。二つのニュアンスがあります。そのガイダンスはクラウド保存のシナリオを扱っており、オフショア開発者アクセスとは異なります。また、米国にホストされたPHIでもオフショア要員がアクセスし得ます。そのアクセスは、エンジニアがどこにいようと保護されなければなりません。
実際の契約の大半をカバーする三つのデリバリーパターンがあります。トレードオフは常に同じです。業務が本当に必要とするPHI exposureの量と、アーキテクチャが許容する量の比較です。
| パターン | PHIの所在 | オフショア要員が触れるもの | 適合する場合 |
|---|---|---|---|
| 米国ホストPHI+制御付きリモートアクセス | 米国クラウド/データセンター | VDIや踏み台経由のPHI——ローカルコピーなし | 本番サポート、ライブデータ連携 |
| 匿名化・合成データでのオフショア開発 | 米国 | コード、スキーマ、マスクまたは合成データセット | 機能開発、QA、分析 |
| ハイブリッド環境分離 | 本番は米国 | コードとテスト成果物はオフショア、PHI操作はオンプレミス | 環境で分割される大規模契約 |
重要な技術的区別として、マスクデータは自動的に匿名化データではありません。フォーマット保持マスキング(実名をもっともらしい偽名に置き換える)は可逆的で、依然としてPHIと見なされ得ます。HIPAAの匿名化は、Safe Harborによる識別子除去かExpert Determinationを満たす必要があり——列をスクランブルするより高い基準です。「テストデータ」が匿名化ではなくマスク済みなら、PHIとして扱ってください。
どのパターンを選んでも、重要な統制は一貫しています:
- アクセスチャネル — ローカル保存・印刷・クリップボードを無効化したVDIまたは踏み台経由セッション。オフショアのラップトップに終わるPHI経路を作らない。
- 権限 — ユーザーごとの名義アカウント、MFA、役割が必要とするシステムにスコープした最小権限IAM。
- エクスポート制限 — 一括エクスポートの技術的ブロック、可能な場合のスクリーンショット防止、egress監視。
- 環境分離 — オフショアの開発・ステージング環境は本番PHIに到達させない。実データへの唯一の経路は制御されたチャネル経由。
- ログ — すべてのPHIアクセスをユーザー・タイムスタンプ・対象オブジェクト付きで記録し、監査とインシデント再構築を支えるだけの期間保持。
- 文書化されたリスク評価 — 選択したモデル専用のリスク分析:何が起こり得るか、exposureは何か、どの緩和策がそのギャップを埋めるか。
判断ボックス——オフショアチームは本当に識別可能なPHIへのアクセスが必要か? 開発・QA・分析作業の大半は不要です。正直な答えが「不要」なら、匿名化・合成データが最もリスクの低い道です——BAAの問題自体を縮小または排除します。
これは連携中心の作業で最も重要になります。EHR/EMRソフトウェア開発インターフェースを構築するチームは通常、実際のPHIよりも患者データの構造——HL7メッセージ、FHIRリソース、フィールドマッピング——を必要とします。匿名化データセット+米国側の小規模連携チームという組み合わせが一般的な実用的分割になるのはそのためです。
ベンダー・セキュリティ監査チェックリスト
デューデリジェンスがエビデンスを生むかギャップを露呈するかがここで決まります。ベンダー監査とは「HIPAA準拠ですか?」と聞くことではありません——その質問に答える認証は存在しません。それは、貴社の契約が必要とするsafeguardが実際に存在し実際に動作していることを、統制ごとにベンダーに証明させることです。統制領域 → 購入者の質問 → 要求するエビデンスの形で、十の統制領域を評価してください:
| 統制領域 | 購入者の質問 | 要求するエビデンス |
|---|---|---|
| 認証 | SOC 2 Type IIやISO 27001を保持しているか?認証スコープは? | 証明書+スコープ文書。法人全体ではなく購入するサービスをカバーしているか検証 |
| リスク評価 | HIPAAに関係するリスク分析が文書化され、新しいか? | 編集済みリスクレジスタまたは評価サマリ(日付・手法付き) |
| IAM | PHIに触れる要員のアカウントはどうプロビジョニングされるか? | MFAポリシー、最小権限モデル、joiner/mover/leaver手順 |
| 暗号化 | 何が、どこで暗号化され、誰が鍵を管理するか? | 暗号化標準、鍵管理の説明 |
| 物理セキュリティ | オフィスとデバイスはどう管理されているか? | 入退室管理、デバイス管理(MDM)、BYODポリシー |
| PHIアクセスログ | 誰が本番PHIを見られるか、ログはあるか? | ログスキーマのサンプル、保持期間、レビュー頻度 |
| インシデント対応 | 問題発生時はどうなるか? | 文書化されたIR計画、エスカレーション経路、直近の演習日 |
| 従業員教育 | PHIに触れる人は教育を受けているか? | 教育カリキュラム、修了記録、更新頻度 |
| 下請け管理 | 他に誰が我々の業務に触れるか? | 下請け一覧、flow-down契約のサンプル |
| 侵害履歴 | 過去にセキュリティインシデントはあったか? | 正直な開示——後で嘘と判明する「なし」は、開示済みインシデントより悪い |
三つの評価原則。第一に、認証スコープは認証の存在より重要——ベンダーのSaaS製品をカバーするSOC 2が、貴社にサービスするエンジニアリングチームを除外していることがあります。第二に、実装は表明より重要——PDFにはあるが実践にはないポリシーは、ベンダーが実物のアーティファクト(ログサンプル、手順文書)を出す速さで露見します。スライドではありません。第三に、是正は完璧さより重要——文書化された発見と追跡された修正履歴を持つベンダーは、無傷の実績を主張するベンダーより安全です。
実務的な順序:契約締結の条件として事前検証を実行——オンボーディング後のレバレッジ喪失後ではなく——その後、リスクに応じて継続レビューの頻度を設定します。PHIに触れる契約は匿名化データでの開発より緊密なレビューループに値し、ベンダーのインシデントや下請け変更でトリガーされるレビューは、暦でトリガーされるレビューより重要です。SOC 2もISO 27001もHIPAA必須認証ではなく、HIPAAは普遍的な年次監査要件を課していません。レビュー頻度はリスクプロファイルと交渉した契約条件に従うべきです。
各統制領域を同じシンプルなスケールで採点してください——verified、partially verified、unsupported claim——そして「unsupported claim」はコストラインとして扱います。ベンダーが投資して埋めるか、契約が文書化された残余リスクを抱えて、securityとlegalチームが後で発見するのではなく意識的に受け入れるかです。
契約、SLAと継続的ガバナンス
署名済みBAAは関係の始まりであり、ガバナンスがそれを維持します。ヘルスケアアウトソーシングのコンプライアンスは、最終的には文書ではなく監督の規律です。実際に機能する契約後の監督:
- 定期的なセキュリティレビュー — 頻度はリスクと契約条件で設定。普遍的な年次デフォルトではない。
- 下請け変更管理 — PHIに触れる新しい下請けは、事後通知ではなく参加前の承認が必要。
- 是正トラッキング — 監査発見はオーナーと期限付きの追跡リストに入れ、次回レビューで再確認。
- インシデント演習 — 侵害シナリオのテーブルトップ演習。オフショア側で深夜に誰が誰に電話するかを含む。
- エスカレーション手順 — 指名されたセキュリティ連絡先と、タイムゾーンをまたいで機能することを検証済みの経路。
- 終了準備 — 返却・廃棄条項は実行可能でなければならない:データ棚卸、削除証明、完了検証。
評価中のレッドフラグ:エビデンスのないコンプライアンス主張(「当社はHIPAA準拠です」がポートフォリオではなく一文として)、関連下請けの開示拒否、妥当なセキュリティ文書の共有への消極性、交渉なしに自社の希釈したBAA文言を押し通す姿勢。いずれも、何かが起きたとき——それが最も重要なとき——にベンダーがどう振る舞うかのシグナルです。これらの条項に普遍性はありません。監査権、レビュー頻度、インシデントSLA、追加のセキュリティ附属書はすべて、契約のリスクと交渉で決まるものであり、HIPAAが課すベースラインではありません。
評価が問題ではなくパートナーを指し示すとき、差別化要因は約束ではなくデリバリー実績です。ヘルスケアエンジニアリングの実績、名のあるセキュリティプラクティス、過去の監査経験を示せるベンダーは、ゼロから始めるベンダーよりはるかに検証しやすい。それがHDWEBSOFTのヘルスケアソフトウェア開発サービスが満たすように作られたプロファイルです——すべてのベンダーが受け入れるべき注意書きとともに:コンプライアンスはエビデンスで実証されるものであり、マーケティングで保証されるものではありません。
結論
HIPAA準拠のオフショアソフトウェア開発はステータスではなくシーケンスです:ベンダーの役割にBAAが適用されるか判断 → 業務に合うPHIアクセスとデータアーキテクチャを選択 → ベンダーのセキュリティエビデンスを評価 → 継続的ガバナンスを確立。一つでも欠ければ残りが弱まります——完璧なアーキテクチャでも、必要な場所でBAAのないベンダーは救えず、署名済みBAAでも、監査されていないチームにPHIを渡すアーキテクチャは救えません。適用される義務が特定され、safeguardが紙の上だけでなく実際のものであれば、オフショアデリバリーとHIPAAは両立します。ヘルスケア契約におけるオフショア開発要件やベンダーセキュリティの期待については、HDWEBSOFTにお問い合わせください——コンプライアンスを重視するデリバリーへのアプローチを喜んでご説明します。
FAQ
オフショアベンダーはHIPAAのBusiness Associate Agreement(BAA)を締結できますか?
はい。HIPAAは地理でBAA締結者を制限していません。PHIに関わる適格な機能を果たす組織は、所在地に関わらずBAAを締結できます。実務上の論点は、当該サービスにBAAが必要かどうか(ベンダーが貴社に代わってPHIを作成・受領・維持・送信するなら必要)、そして国境を越えても義務が執行・管理可能かどうかです。契約条項は技術的アクセス制御と組み合わせるべきです。
HIPAAは患者データを米国内に置くことを要求していますか?
いいえ。HIPAAは米国限定の一般的データ所在地要件を課していません。HHSガイダンスは、HIPAA Rulesの保護が適用される限りePHIを米国外サーバーに保存できることを確認しています。所在地は法的義務ではなくリスク判断です。制御されたリモートセッションに制限した米国内ホストPHI、または匿名化データでのオフショア作業は、越境エクスポージャーを減らす一般的な方法です。
HIPAAベンダー・セキュリティ監査チェックリストには何を含めるべきですか?
Security Ruleの管理上・物理上・技術上の次元を、貴社の契約に適用される範囲で網羅します。認証スコープと有効性、文書化されたリスク評価、アクセス制御とMFA、暗号化、物理・デバイスセキュリティ、PHIアクセスログ、インシデント対応、従業員教育、下請け管理、侵害履歴。各領域で購入者の質問と要求するエビデンスを定義し——ポリシー文書だけでなく実際の実装を評価してください。
ソフトウェア開発をアウトソースする際、HIPAA準拠をどう確保しますか?
順序としては:ベンダーの活動がbusiness associateに該当するか判断し、該当すればPHI開示前にBAAを締結。アクセス需要に合うアーキテクチャを選択(米国内の制御付きリモートアクセス、匿名化・合成データ、または環境分離)。エビデンスに基づいてベンダーを監査。ガバナンスを維持——下請け承認、定期レビュー、是正トラッキング、検証済みエスカレーション。契約を準拠させる単一の認証や文書は存在せず、適用される契約・技術的統制・継続的監督の組み合わせです。
オフショアベンダーがPHIを侵害した場合、covered entityは責任を負いますか?
責任は移転ではなく共有です。Business associateは直接的なHIPAA義務を負い、違反に直接責任を負い得ます。ただしcovered entityは、ベンダー選定や必要な場合の個人・HHSへの侵害通知を含む自らのコンプライアンス判断に責任を負います。実務的な結論:エビデンスでベンダーを選び、デューデリジェンスを記録し、BAAとガバナンスが可視性と救済を与えることを確認してください——「ベンダーがやった」は、患者のデータが漏洩したとき、弁明ではなく説明にすぎません。