Sviluppo software offshore conforme a HIPAA significa esternalizzare lavoro di ingegneria a un team fuori dagli Stati Uniti rispettando comunque i requisiti HIPAA di privacy, sicurezza e business associate applicabili a quel lavoro. La frase operativa è applicabili: non ogni fornitore offshore deve firmare un Business Associate Agreement né sottoporsi a un audit annuale. Se un BAA è richiesto dipende da cosa fa realmente il fornitore — nello specifico, se le sue attività implicano creare, ricevere, mantenere o trasmettere protected health information (PHI) per conto della vostra organizzazione.
È in questa distinzione che iniziano la maggior parte degli errori di conformità: o si assume che l’offshore squalifichi automaticamente il fornitore, o si assume che un BAA firmato da solo renda conforme un contratto. La verità sta nel mezzo — l’offshore aumenta la complessità della conformità (contratti tra giurisdizioni, accesso remoto ai PHI, fornitori che non si possono visitare) senza cambiarne i fondamentali. Per le organizzazioni sanitarie USA che considerano la consegna offshore — incluso l’outsourcing di software sanitario in Vietnam — il lavoro vero è far corrispondere l’accesso del fornitore ai PHI con gli accordi, l’architettura e le prove giuste.
Punti Chiave
- Un fornitore diventa business associate in base alle sue attività e alla sua relazione con i PHI — non perché firma carte né perché è offshore.
- Separate i requisiti legali (BAA dove applicabili, safeguard della Security Rule) dalle protezioni contrattuali raccomandate (SLA di violazione, diritti di audit) e dalle pratiche operative (VDI, dati de-identificati).
- HIPAA non impone un requisito generale per cui gli ePHI debbano restare negli Stati Uniti — ma i PHI accessibili o archiviati offshore devono restare adeguatamente protetti.
- I business associates hanno obblighi HIPAA diretti; la responsabilità è condivisa, non esclusiva della covered entity.
- La valutazione dei fornitori deve andare sulle prove: certificazioni con ambito verificato, dettagli di implementazione e storico di remediation — non affermazioni.
Cosa richiede lo sviluppo software offshore conforme a HIPAA?
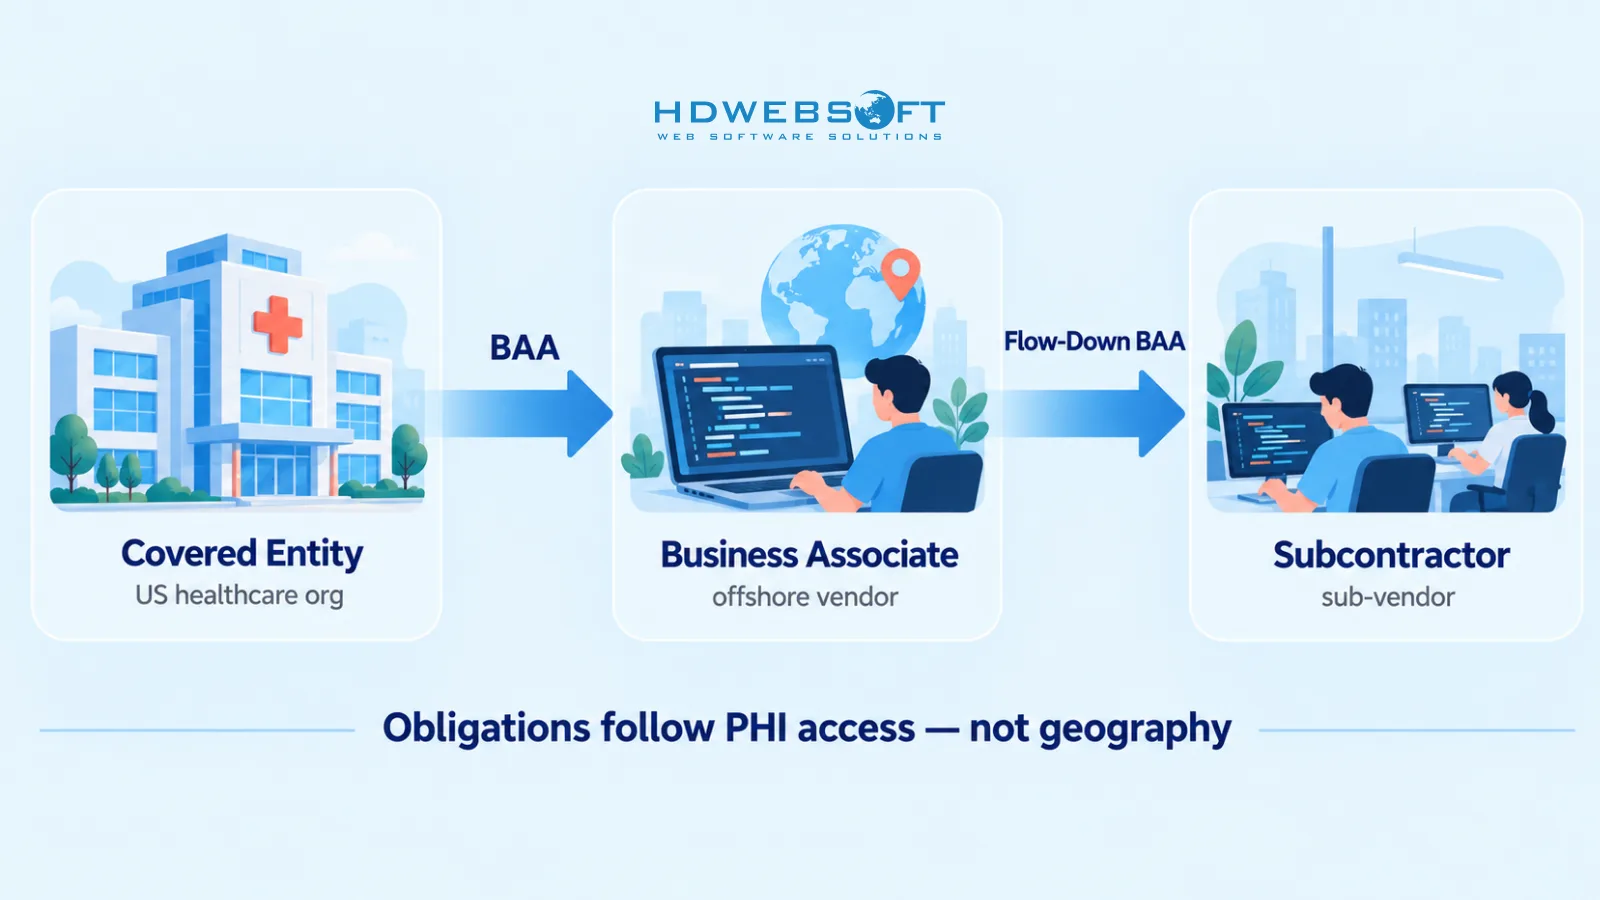
HIPAA assegna gli obblighi per ruolo. Una covered entity — il provider sanitario, il piano sanitario o la clearinghouse — possiede la relazione con i pazienti. Un business associate è una persona o entità che svolge funzioni che coinvolgono PHI per conto della covered entity: un team di sviluppo offshore che mantiene un portale pazienti, esegue integrazioni EHR o fa supporto di produzione può plausibilmente qualificarsi. Un subcontractor business associate è un sub-fornitore del fornitore, che eredita obblighi equivalenti tramite requisiti di flow-down.
Due punti contano qui. Primo, la sola localizzazione offshore non determina lo status di business associate — lo determinano le funzioni e i punti di contatto con i PHI del fornitore. Un team che scrive codice di fatturazione su dati sintetici potrebbe non diventare mai business associate; lo stesso team che fa supporto di produzione su cartelle cliniche reali quasi certamente sì. Secondo, i safeguard generici di conformità HIPAA del software sono solo metà della risposta. La nostra guida al software per la conformità HIPAA nella sanità copre i safeguard amministrativi, fisici e tecnici di base stabiliti dalla HIPAA Security Rule. Ciò che questo articolo aggiunge è lo strato specifico dell’offshore: contratti transfrontalieri, architettura di accesso remoto e due diligence dei fornitori — perché un’applicazione conforme può comunque essere operata da una relazione di fornitura non conforme.
Business Associate Agreement HIPAA per fornitori offshore
Un BAA è richiesto quando un fornitore svolge attività che coinvolgono PHI per conto di una covered entity o di un altro business associate. Quando si applica, il BAA va firmato prima che i PHI vengano divulgati per quel servizio — firmare dopo che i dati sono già fluiti è una violazione retroattiva, non una soluzione. Le disposizioni di esempio del HHS per i Business Associate Agreement illustrano il contenuto obbligatorio: usi permessi e richiesti dei PHI, safeguard contro l’uso non permesso, notifica delle violazioni, e restituzione o distruzione dei PHI alla risoluzione.
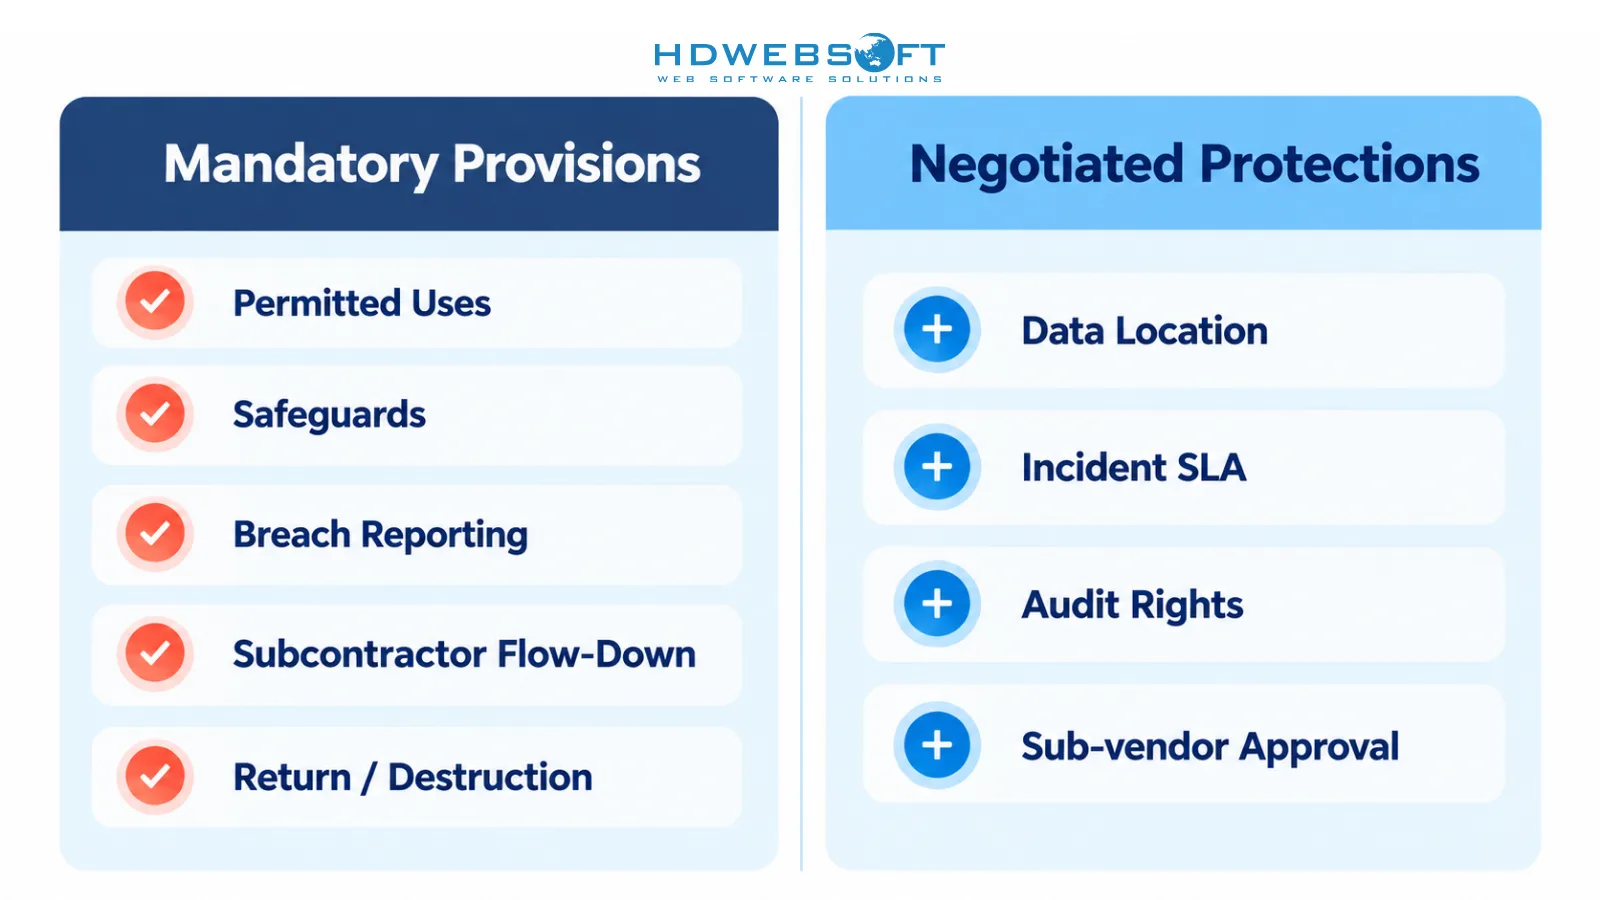
I contratti offshore traggono beneficio dal separare due strati in quel contratto:
- Disposizioni obbligatorie — usi e divulgazioni permessi; safeguard; notifica di violazioni, incidenti di sicurezza e usi non permessi; flow-down ai subcontractor (ogni sub-fornitore che tocca PHI firma termini equivalenti); diritti di risoluzione; e restituzione/distruzione dei PHI ove fattibile. La clausola sugli usi permessi merita attenzione particolare in offshore: definite i servizi coperti in modo specifico e proibite esplicitamente usi oltre lo scopo — specialmente usi secondari come addestramento di modelli, analisi sui vostri dati o divulgazione a terzi non coperti da un accordo di subappalto firmato.
- Protezioni contrattuali aggiuntive — elementi che HIPAA non impone ma che l’acquirente dovrebbe negoziare: divulgazione esplicita della localizzazione dei dati (quali giurisdizioni ospitano o accedono ai PHI), notifica degli incidenti con SLA definito (24–48 ore è un obiettivo contrattuale ragionevole, anche se non è una scadenza legale HIPAA — le tempistiche proprie della Breach Notification Rule sono più lunghe e si applicano a livello di covered entity), clausole di diritto di audit, approvazione dei cambi di subcontractor, e trattamento definito dei PHI a ogni milestone del contratto, non solo alla risoluzione.
Una sfumatura legale che vale la pena conoscere: i business associates hanno obblighi HIPAA diretti, non solo doveri contrattuali verso la covered entity. Dallo HITECH Act e dall’Omnibus Rule del 2013, i business associates possono essere direttamente responsabili di violazioni della Security Rule e di alcune violazioni delle regole Privacy e Breach Notification. Un BAA ripartisce la responsabilità — non trasferisce tutta l’accountability sul fornitore.
Ultima avvertenza: l’esecuzione transfrontaliera è più difficile di quella nazionale. Un’azione dell’OCR contro un business associate statunitense è realistica; contro un’entità offshore, i rimedi pratici si riducono a danni contrattuali, risoluzione e qualsiasi leva manteniate attraverso la relazione commerciale. Se la vostra unica protezione contro la cattiva gestione dei PHI da parte di un fornitore offshore è una clausola contrattuale, la protezione è sottile. Il BAA deve poggiare su controlli tecnici che rendono le violazioni architetturalmente difficili — che è la prossima sezione.
Residenza dei dati HIPAA, accesso remoto ai PHI e architettura offshore
Un malinteso comune: HIPAA richiede che i dati dei pazienti restino negli Stati Uniti. Non è così. La guida HHS sull’archiviazione offshore degli ePHI conferma che covered entities e business associates possono usare provider cloud che archiviano ePHI su server fuori dagli USA — purché si applichino i safeguard richiesti. Due sfumature: quella guida riguarda scenari di archiviazione cloud, che non equivalgono all’accesso degli sviluppatori offshore; e i PHI ospitati negli USA possono comunque essere accessuti da personale offshore — quell’accesso deve restare protetto indipendentemente da dove sieda l’ingegnere.
Tre modelli di consegna coprono la maggior parte dei contratti reali. Il compromesso è sempre lo stesso: quanta esposizione ai PHI richiede davvero il lavoro, rispetto a quanta ne consente la vostra architettura.
| Modello | Dove risiedono i PHI | Cosa tocca il personale offshore | Quando conviene |
|---|---|---|---|
| PHI ospitati USA + accesso remoto controllato | Cloud/data center USA | PHI via VDI o bastion — nessuna copia locale | Supporto produzione, integrazioni su dati live |
| Sviluppo offshore su dati de-identificati/sintetici | USA | Codice, schemi, dataset mascherati o sintetici | Sviluppo funzionalità, QA, analitica |
| Separazione ibrida degli ambienti | Produzione USA | Codice e artefatti di test offshore; operazioni PHI onshore | Contratti grandi divisi per ambiente |
Una distinzione tecnica critica: i dati mascherati non sono automaticamente dati de-identificati. Il masking che preserva il formato (sostituire nomi con pseudonimi plausibili) può essere reversibile e contare ancora come PHI. La de-identificazione HIPAA richiede di soddisfare la rimozione degli identificatori Safe Harbor o una Expert Determination — uno standard più alto del mescolare colonne. Se i vostri “dati di test” sono mascherati anziché de-identificati, trattateli come PHI.
Qualunque modello scegliate, i controlli che contano sono coerenti:
- Canale di accesso — sessioni VDI o bastion con storage locale, stampa e clipboard disabilitati; nessun percorso di PHI che termina su un laptop offshore.
- Permessi — IAM least-privilege con account nominativi per utente, MFA e accesso limitato ai sistemi richiesti dal ruolo.
- Restrizioni di export — blocchi tecnici su export massivi, screenshot ove fattibile e monitoraggio dell’egress.
- Isolamento degli ambienti — gli ambienti offshore di sviluppo e staging non devono raggiungere i PHI di produzione; l’unico percorso ai dati reali passa dal canale controllato.
- Logging — ogni accesso ai PHI registrato con utente, timestamp e oggetto toccato, conservato abbastanza a lungo per supportare audit e ricostruzione degli incidenti.
- Analisi dei rischi documentata — il modello scelto riceve la propria analisi del rischio: cosa può andare storto, qual è l’esposizione e quali mitigazioni chiudono il gap.
Box decisionale — il team offshore ha davvero bisogno di accedere a PHI identificabili? La maggior parte del lavoro di sviluppo, QA e analitica non ne ha bisogno. Se la risposta onesta è no, i dati de-identificati o sintetici sono il percorso a minor rischio — e riducono o eliminano del tutto la questione del BAA.
Questo conta soprattutto per il lavoro intensivo in integrazioni. I team che costruiscono interfacce di sviluppo software EHR/EMR tipicamente hanno bisogno delle strutture dei dati paziente — messaggi HL7, risorse FHIR, mapping di campi — molto più che dei PHI reali; è per questo che dataset de-identificati più un piccolo team di integrazione lato USA è una divisione pratica comune.
Checklist di audit di sicurezza del fornitore
Qui la due diligence produce prove o espone lacune. Un audit di fornitore non è chiedere “siete conformi a HIPAA?” — nessun certificato risponde a quello. È chiedere al fornitore di provare, controllo per controllo, che i safeguard di cui il vostro contratto ha bisogno esistono davvero e funzionano davvero. Valutate i fornitori su dieci aree di controllo — nella forma area di controllo → domanda dell’acquirente → prova da richiedere:
| Area di controllo | Domanda dell’acquirente | Prova da richiedere |
|---|---|---|
| Certificazioni | Avete SOC 2 Type II o ISO 27001? Qual è l’ambito del certificato? | Certificato + documento di ambito; verificate che copra i servizi che acquisterete, non solo l’entità societaria |
| Analisi dei rischi | Esiste un’analisi dei rischi documentata e recente, rilevante per HIPAA? | Registro rischi anonimizzato o sintesi dell’assessment con date e metodologia |
| IAM | Come vengono provisionati gli account del personale che tocca i PHI? | Policy MFA, modello least-privilege, procedura joiner/mover/leaver |
| Cifratura | Cosa è cifrato, dove, e chi gestisce le chiavi? | Standard di cifratura, descrizione della gestione delle chiavi |
| Sicurezza fisica | Come sono controllati uffici e dispositivi? | Controlli di accesso, gestione dispositivi (MDM), policy BYOD |
| Log di accesso ai PHI | Chi può vedere i PHI di produzione, ed è registrato? | Campione dello schema di log, periodo di retention, cadenza di revisione |
| Risposta agli incidenti | Cosa succede quando qualcosa va storto? | Piano IR documentato, percorso di escalation, data dell’ultimo esercizio |
| Formazione del personale | Le persone che toccano i PHI sono formate? | Curriculum di formazione, registri di completamento, frequenza di aggiornamento |
| Gestione dei subappaltatori | Chi altro tocca il nostro lavoro? | Lista dei sub-fornitori, campioni di accordi flow-down |
| Storia delle violazioni | Avete avuto incidenti di sicurezza in passato? | Divulgazione onesta — un “no” che si rivela falso dopo è peggio di un incidente dichiarato |
Tre principi di valutazione. Primo, l’ambito del certificato batte l’esistenza del certificato — un SOC 2 che copre il prodotto SaaS del fornitore può escludere il team di engineering che vi serve. Secondo, l’implementazione batte l’attestazione — le policy che esistono in un PDF ma non nella pratica si scoprono dalla rapidità con cui il fornitore produce artefatti reali (campioni di log, documenti di procedura), non dalle slide. Terzo, la remediation batte la perfezione — un fornitore con riscontri documentati e uno storico di correzioni tracciato è più sicuro di uno che rivendica un curriculum immacolato.
Sequenza pratica: eseguite la verifica pre-contratto come condizione della firma — non dopo l’onboarding quando la leva è sparita — poi fissate la cadenza delle revisioni in base al rischio. I contratti che toccano PHI meritano cicli di revisione più stretti dello sviluppo su dati de-identificati, e una revisione attivata da un incidente del fornitore o un cambio di subappaltatore conta più di una attivata dal calendario. Né SOC 2 né ISO 27001 sono certificazioni HIPAA obbligatorie, e HIPAA non impone un requisito universale di audit annuale; la vostra frequenza di revisione dovrebbe seguire il profilo di rischio e i termini contrattuali negoziati.
Valutate ogni area di controllo sulla stessa scala semplice — verified, partially verified, unsupported claim — e trattate “unsupported claim” come una voce di costo: o il fornitore investe per chiuderla, oppure il contratto porta un rischio residuo documentato che i vostri team security e legal accettano consapevolmente invece di scoprirlo dopo.
Contratti, SLA e governance continua
Un BAA firmato avvia la relazione; la governance la sostiene — la conformità dell’outsourcing sanitario è in definitiva una disciplina di supervisione, non un documento. La supervisione post-contratto che funziona in pratica:
- Revisioni di sicurezza periodiche — cadenza fissata per rischio e termini contrattuali, non un default annuale universale.
- Controllo dei cambi di subappaltatori — nuovi sub-fornitori che toccano PHI richiedono approvazione prima dell’ingaggio, non notifica dopo.
- Tracciamento delle remediation — i riscontri di audit entrano in una lista tracciata con owner e scadenze, rivista alla prossima review.
- Esercitazioni sugli incidenti — tabletop drill per scenari di violazione, incluso chi chiama chi lato offshore di notte.
- Procedure di escalation — un contatto di sicurezza nominato e un percorso testato che funzioni attraverso i fusi orari.
- Prontezza alla risoluzione — la clausola di restituzione/distruzione deve essere eseguibile: inventario dei dati, certificazione di cancellazione, completamento verificato.
Campanelli d’allarme durante la valutazione: affermazioni di conformità senza prove (“siamo HIPAA compliant” come frase, non come portfolio), rifiuto di divulgare subappaltatori rilevanti, riluttanza a condividere documentazione di sicurezza ragionevole, o insistenza su un testo di BAA proprio annacquato senza negoziazione. Ognuno è un segnale di come si comporterà il fornitore quando qualcosa andrà storto — che è quando conta. Nessuno di questi termini è universale: diritti di audit, frequenza di revisione, SLA sugli incidenti e allegati di sicurezza aggiuntivi scalano con il rischio del contratto e con ciò che negoziate — non con una baseline imposta da HIPAA.
Quando la valutazione punta a un partner piuttosto che a un problema, il differenziatore è il track record di consegna, non le promesse: un fornitore che può mostrare lavoro di ingegneria sanitaria, pratiche di sicurezza nominate e precedente esperienza di audit è molto più facile da verificare di uno che parte da zero. Questo è il profilo che i servizi di sviluppo software sanitario di HDWEBSOFT sono costruiti per soddisfare — con l’avvertenza che ogni fornitore dovrebbe accettare: la conformità si dimostra con le prove, non si garantisce con il marketing.
Conclusione
Lo sviluppo software offshore conforme a HIPAA è una sequenza, non uno status: determinate se il BAA si applica al ruolo del fornitore → scegliete l’architettura di accesso ai PHI e dei dati adatta al lavoro → valutate le prove di sicurezza del fornitore → stabilite la governance continua. Saltate un passaggio e gli altri si indeboliscono — un’architettura perfetta non salva un fornitore senza BAA dove serve, e un BAA firmato non salva un’architettura che consegna PHI a un team non auditato. La consegna offshore e HIPAA sono compatibili quando gli obblighi applicabili sono identificati e i safeguard sono reali piuttosto che solo su carta. Per discutere requisiti di sviluppo offshore o aspettative di sicurezza dei fornitori per un contratto sanitario, contattate HDWEBSOFT — saremo lieti di illustrare come affrontiamo consegne ad alta esigenza di conformità.
FAQ
Un fornitore offshore può firmare un Business Associate Agreement (BAA) HIPAA?
Sì — nulla in HIPAA limita i firmatari di BAA per geografia. Qualsiasi entità che svolga funzioni qualificanti che coinvolgono PHI può firmare un BAA ovunque si trovi. Le questioni pratiche sono se il BAA è richiesto per i servizi specifici (lo è se il fornitore crea, riceve, mantiene o trasmette PHI per vostro conto) e se gli obblighi restano applicabili e controllabili oltre confine — per questo i termini contrattuali vanno abbinati a controlli tecnici di accesso.
HIPAA richiede che i dati dei pazienti restino negli Stati Uniti?
No — HIPAA non impone un requisito generale di residenza dei dati solo negli USA. La guida HHS conferma che gli ePHI possono essere archiviati su server fuori dagli Stati Uniti purché si applichino le protezioni delle HIPAA Rules. La residenza è una decisione di rischio, non un mandato legale: PHI ospitati negli USA limitati a sessioni remote controllate, o lavoro offshore su dati de-identificati, sono modi comuni di ridurre l’esposizione transfrontaliera.
Cosa dovrebbe includere una checklist di audit di sicurezza di un fornitore HIPAA?
Copra le dimensioni amministrative, fisiche e tecniche della Security Rule per quanto applicabili al vostro contratto: ambito e validità delle certificazioni, analisi dei rischi documentata, controllo accessi e MFA, cifratura, sicurezza fisica e dei dispositivi, logging degli accessi ai PHI, risposta agli incidenti, formazione del personale, gestione dei subappaltatori e storia delle violazioni. Per ogni area, definite la domanda dell’acquirente e la prova da richiedere — e valutate l’implementazione effettiva, non solo i documenti di policy.
Come garantire la conformità HIPAA quando si esternalizza lo sviluppo software?
In sequenza: determinate se le attività del fornitore ne fanno un business associate e firmate un BAA prima di divulgare qualsiasi PHI; scegliete un’architettura adeguata al bisogno di accesso (accesso remoto controllato negli USA, dati de-identificati/sintetici o ambienti separati); auditate il fornitore sulle prove; e mantenete la governance — approvazione dei subappaltatori, revisioni periodiche, tracciamento delle remediation, escalation testata. Non esiste una certificazione o documento singolo che renda un contratto conforme; è la combinazione di accordi applicabili, controlli tecnici e supervisione continua.
La covered entity resta responsabile se un fornitore offshore viola i PHI?
La responsabilità è condivisa, non trasferita. I business associates hanno obblighi HIPAA diretti e possono essere direttamente responsabili delle violazioni. Ma le covered entities restano responsabili delle proprie decisioni di conformità — selezione del fornitore e, ove richiesto, notifica delle violazioni alle persone e all’HHS. La conseguenza pratica: scegliete fornitori sulle prove, documentate la due diligence e assicuratevi che il BAA più la governance vi diano visibilità e ricorso — perché “l’ha fatto il fornitore” è una spiegazione, non una difesa, quando i dati dei vostri pazienti sono quelli esposti.