Phát triển phần mềm offshore tuân thủ HIPAA (HIPAA-compliant offshore software development) nghĩa là outsource công việc kỹ thuật cho đội ngũ ngoài nước Mỹ trong khi vẫn đáp ứng các yêu cầu HIPAA về privacy, security và business associate áp dụng cho công việc đó. Cụm then chốt là áp dụng cho công việc đó: không phải vendor offshore nào cũng phải ký Business Associate Agreement hay chịu audit hàng năm. BAA có bắt buộc hay không phụ thuộc vào việc vendor thực sự làm gì — cụ thể, liệu activities của họ có tạo, nhận, duy trì hay truyền protected health information (PHI) thay mặt tổ chức của bạn.
Chính điểm khác biệt đó là nơi phần lớn lỗi tuân thủ bắt đầu: hoặc giả định offshore tự động loại vendor, hoặc giả định một BAA đã ký là đủ để engagement tuân thủ. Sự thật nằm ở giữa — offshore làm tăng độ phức tạp của tuân thủ (hợp đồng xuyên quốc gia, truy cập PHI từ xa, vendor bạn không thể đến tận nơi) mà không thay đổi các nguyên tắc nền tảng. Với các tổ chức y tế Mỹ cân nhắc giao hàng offshore — kể cả gia công phần mềm y tế tại Việt Nam — công việc thực sự là ghép mức độ tiếp cận PHI của vendor với đúng thỏa thuận, kiến trúc và bằng chứng.
Điểm Chính
- Vendor trở thành business associate dựa trên activities và mối quan hệ với PHI — không phải việc họ ký giấy tờ hay đặt trụ sở offshore.
- Tách bạch nghĩa vụ pháp lý (BAA khi áp dụng, Security Rule safeguards) khỏi biện pháp bảo vệ hợp đồng khuyến nghị (breach SLA, quyền audit) và thực hành vận hành (VDI, dữ liệu khử định danh).
- HIPAA không áp đặt yêu cầu chung rằng ePHI phải nằm trong nước Mỹ — nhưng PHI được truy cập hoặc lưu trữ offshore vẫn phải được bảo vệ đúng mức.
- Business associates mang nghĩa vụ HIPAA trực tiếp; trách nhiệm được chia sẻ, không thuộc riêng về covered entity.
- Đánh giá vendor nên chạy trên bằng chứng: chứng chỉ đã kiểm scope, chi tiết triển khai thực tế, và lịch sử remediation — không phải lời khẳng định.
Phát Triển Phần Mềm Offshore Tuân Thủ HIPAA Cần Gì?
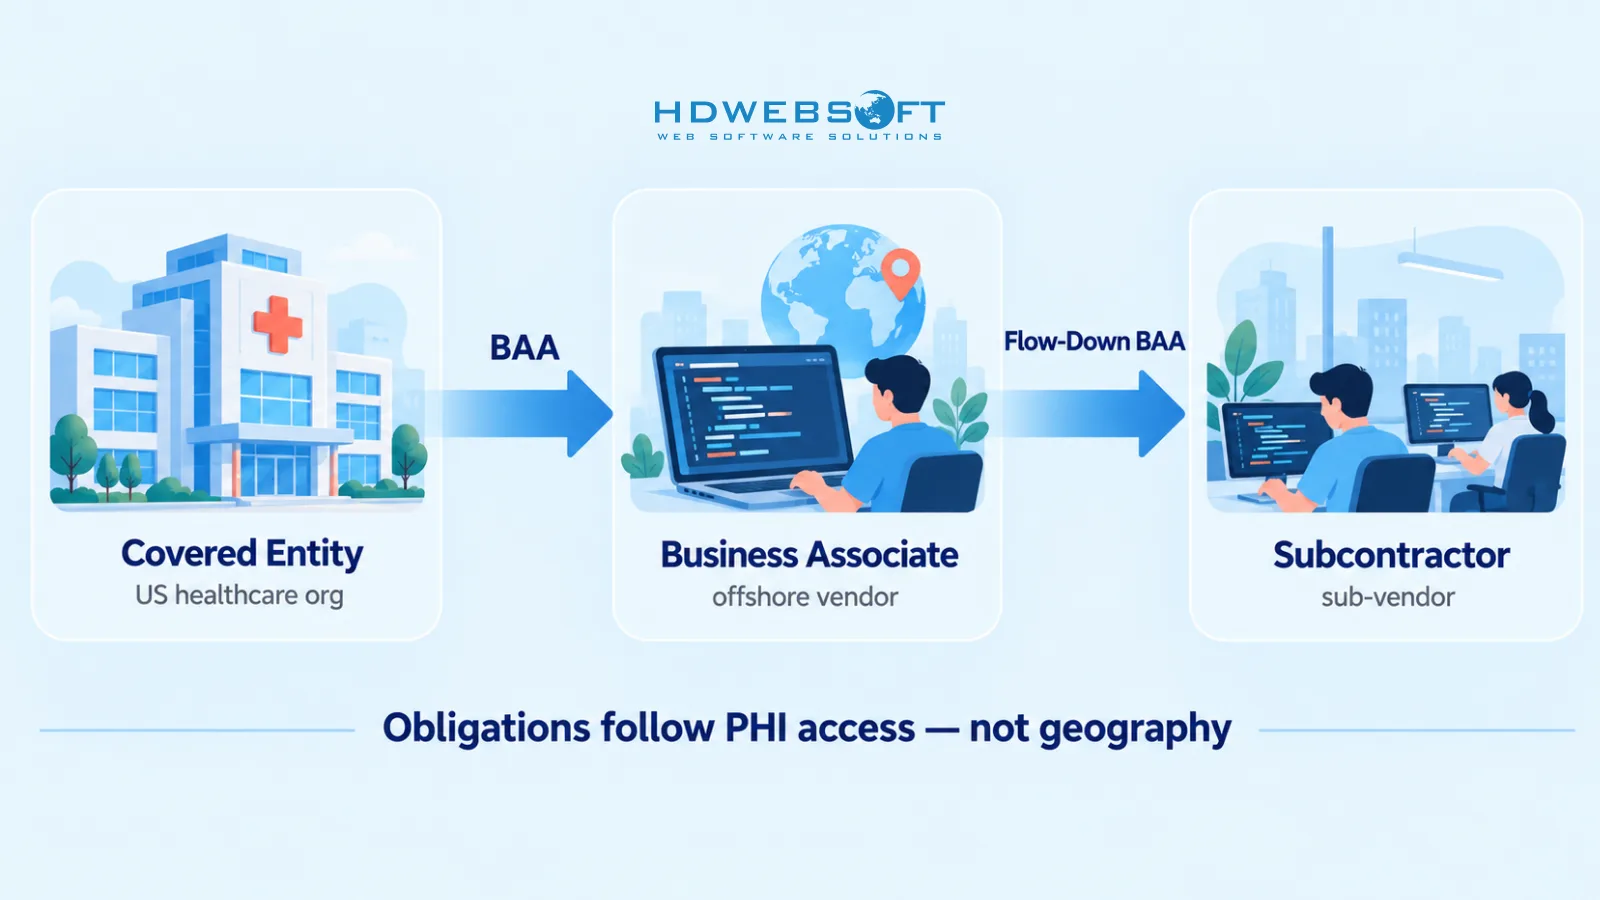
HIPAA phân bổ nghĩa vụ theo vai trò. Covered entity — nhà cung cấp dịch vụ y tế, health plan, hoặc clearinghouse — sở hữu quan hệ với bệnh nhân. Business associate là cá nhân hay tổ chức thực hiện các chức năng liên quan PHI thay mặt covered entity: một đội dev offshore duy trì patient portal, chạy tích hợp EHR, hoặc làm production support đều có thể đủ điều kiện. Subcontractor business associate là sub-vendor của vendor, thừa kế nghĩa vụ tương đương qua flow-down requirements.
Hai điểm cần nói rõ. Thứ nhất, vị trí offshore không quyết định trạng thái business associate — chức năng và điểm chạm PHI của vendor mới quyết định. Một đội viết code billing trên dữ liệu synthetic có thể chẳng bao giờ thành business associate; cũng đội đó làm production support trên hồ sơ bệnh nhân thật gần như chắc chắn là có. Thứ hai, các safeguard HIPAA phần mềm tổng quát mới chỉ là một nửa câu trả lời. Hướng dẫn của chúng tôi về phần mềm tuân thủ HIPAA trong y tế trình bày các safeguards administrative, physical và technical nền tảng theo HIPAA Security Rule. Bài này bổ sung lớp riêng cho offshore: hợp đồng xuyên biên giới, kiến trúc truy cập từ xa, và due diligence vendor — vì một ứng dụng tuân thủ vẫn có thể được vận hành bởi một quan hệ vendor không tuân thủ.
Business Associate Agreement HIPAA Cho Vendor Offshore
BAA được yêu cầu khi vendor thực hiện các activities liên quan PHI thay mặt covered entity hoặc business associate khác. Khi BAA áp dụng, nó phải được ký trước khi PHI được tiết lộ cho dịch vụ đó — ký sau khi dữ liệu đã chảy là vi phạm hồi tố, không phải cách sửa. Các điều khoản mẫu BAA của HHS liệt kê nội dung bắt buộc: mục đích sử dụng PHI được phép và bắt buộc, safeguards chống sử dụng không được phép, báo cáo breach, và trả lại hoặc hủy PHI khi chấm dứt.
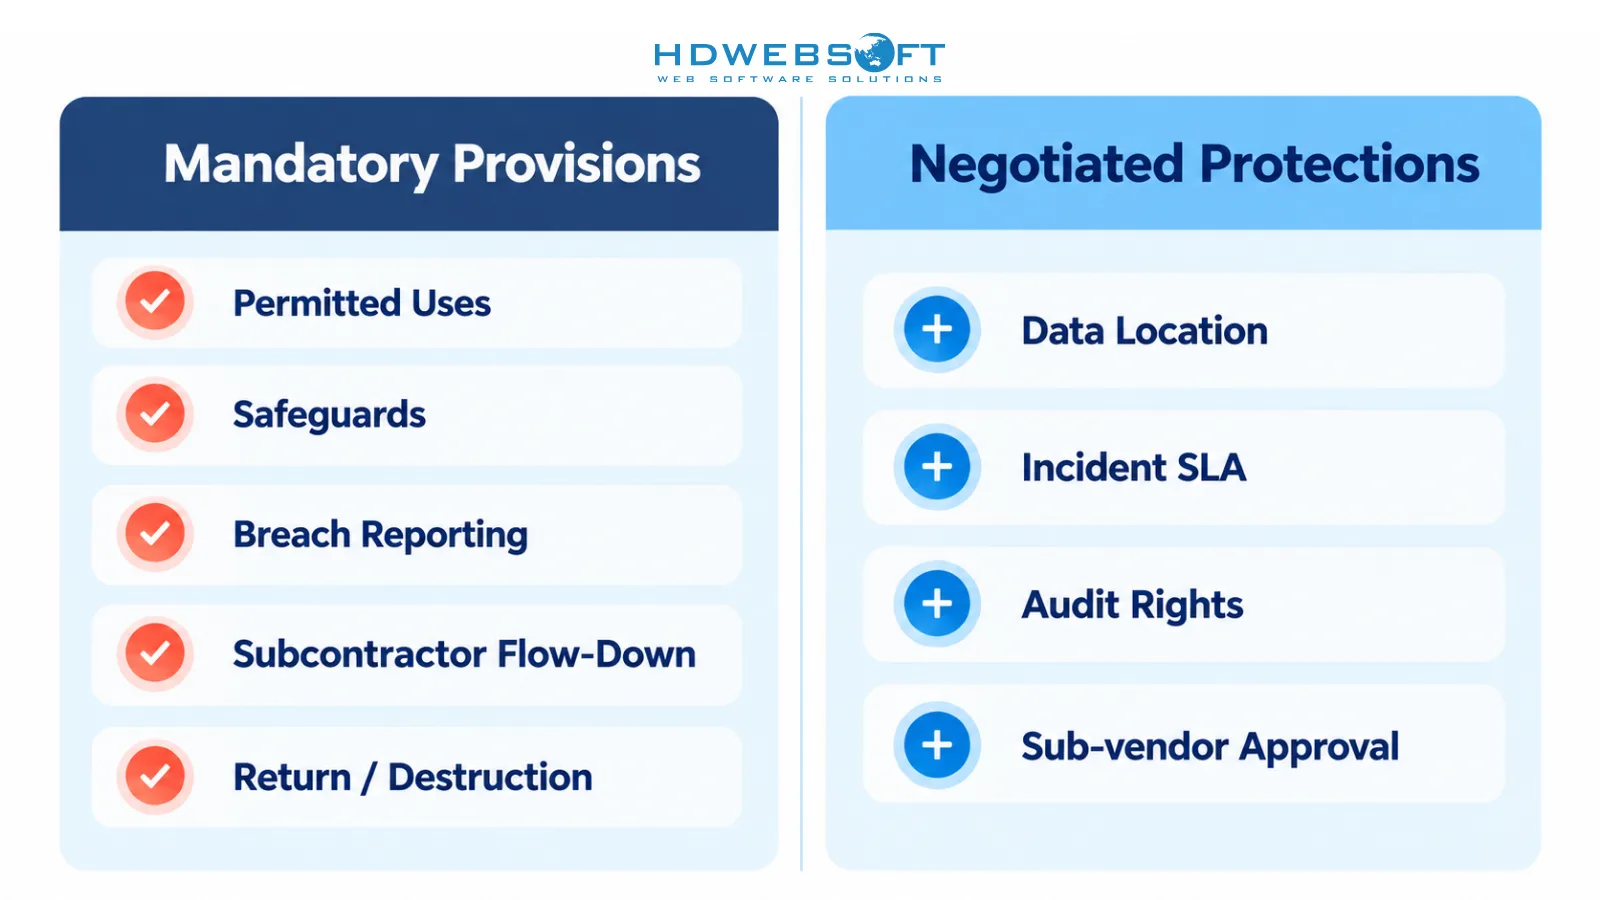
Engagement offshore nên tách hai lớp trong hợp đồng đó:
- Điều khoản bắt buộc — permitted uses và disclosures; safeguards; báo cáo breach, security incident và impermissible use; flow-down subcontractor (mọi sub-vendor chạm PHI đều ký điều khoản tương đương); quyền chấm dứt; và trả lại/hủy PHI khi khả thi. Điều khoản permitted-uses đáng chú ý đặc biệt ở offshore: định nghĩa rõ các dịch vụ được cover và cấm tường mình các mục đích vượt ngoài — đặc biệt secondary use như model training, analytics trên dữ liệu của bạn, hay tiết lộ cho bên thứ ba không nằm trong subcontractor agreement đã ký.
- Biện pháp hợp đồng bổ sung — những điều HIPAA không bắt buộc nhưng người mua nên negotiate: data-location disclosure rõ ràng (jurisdiction nào lưu trữ hoặc truy cập PHI), incident notification theo SLA xác định (24–48 giờ là mục tiêu hợp đồng hợp lý, dù nó không phải statutory deadline của HIPAA — timeline của Breach Notification Rule dài hơn và áp ở cấp covered entity), điều khoản right-to-audit, quyền phê duyệt thay đổi subcontractor, và cách xử lý PHI tại từng mốc hợp đồng chứ không chỉ lúc chấm dứt.
Một sắc thái pháp lý đáng biết: business associates có nghĩa vụ HIPAA trực tiếp, không chỉ nghĩa vụ hợp đồng với covered entity. Từ HITECH Act và Omnibus Rule 2013, business associates có thể chịu trách nhiệm trực tiếp về vi phạm Security Rule và một số breach Privacy/Breach Notification Rule. BAA phân bổ trách nhiệm — nó không chuyển toàn bộ accountability sang vendor.
Lưu ý cuối: thực thi xuyên biên giới khó hơn domestic. Biện pháp OCR lên business associate tại Mỹ là thực tế; với tổ chức offshore, phương án khả dụng giảm còn damages hợp đồng, chấm dứt, và bất cứ leverage nào bạn giữ qua quan hệ thương mại. Nếu bảo vệ duy nhất của bạn chống việc vendor offshore xử lý sai PHI là một điều khoản hợp đồng, bảo vệ đó rất mỏng. BAA phải nằm trên các kiểm soát kỹ thuật khiến vi phạm trở nên khó về mặt kiến trúc — đó là phần tiếp theo.
Data Residency HIPAA, Truy Cập PHI Từ Xa & Kiến Trúc Offshore
Một hiểu lầm phổ biến: HIPAA bắt dữ liệu bệnh nhân phải ở Mỹ. Không phải. Hướng dẫn của HHS về lưu trữ ePHI offshore xác nhận covered entities và business associates có thể dùng cloud provider lưu ePHI trên server ngoài Mỹ — miễn là safeguards được áp dụng. Hai sắc thái: guidance đó nói về lưu trữ cloud, không giống truy cập của developer offshore; và PHI lưu tại Mỹ vẫn có thể bị truy cập bởi nhân sự offshore — truy cập đó phải được bảo vệ bất kể kỹ sư ngồi đâu.
Ba mô hình giao hàng bao phủ phần lớn engagement thực tế. Đánh đổi luôn giống nhau: công việc thực sự cần bao nhiêu PHI exposure, so với kiến trúc của bạn cho phép bao nhiêu?
| Mô hình | PHI nằm ở | Nhân sự offshore chạm gì | Hợp khi nào |
|---|---|---|---|
| PHI lưu Mỹ + truy cập từ xa có kiểm soát | Cloud/data center Mỹ | PHI qua VDI hoặc bastion — không có bản local | Production support, tích hợp live-data |
| Dữ liệu khử định danh/synthetic ở offshore | Mỹ | Code, schema, dataset masked hoặc synthetic | Feature dev, QA, analytics |
| Tách môi trường hybrid | Prod tại Mỹ | Code và test artifacts offshore; thao tác PHI onshore | Engagement lớn chia theo môi trường |
Một phân biệt kỹ thuật quan trọng: masked data không tự động là de-identified data. Masking giữ format (đổi tên thật thành tên giả hợp lý) có thể đảo ngược và vẫn có thể tính là PHI. De-identification theo HIPAA đòi hỏi đạt Safe Harbor loại bỏ identifiers hoặc Expert Determination — chuẩn cao hơn scramble vài cột. Nếu “test data” của bạn là masked chứ không phải de-identified, hãy xem nó là PHI.
Dù chọn mô hình nào, các control quan trọng vẫn nhất quán:
- Kênh truy cập — VDI hoặc phiên qua bastion, tắt local storage, in và clipboard; không có đường nào cho PHI kết thúc trên laptop offshore.
- Quyền — IAM least-privilege với tài khoản định danh từng người, MFA, và truy cập scoped theo hệ thống vai trò cần.
- Hạn chế export — chặn kỹ thuật bulk export, screenshot khi khả thi, và giám sát egress.
- Cách ly môi trường — môi trường dev/staging offshore không được chạm production PHI; đường duy nhất tới dữ liệu thật đi qua kênh kiểm soát.
- Logging — mọi truy cập PHI được log với user, timestamp và object đã chạm, giữ đủ lâu để phục vụ audit và dựng lại sự cố.
- Risk assessment có văn bản — mô hình đã chọn cần phân tích rủi ro riêng: điều gì có thể sai, exposure là gì, và mitigation nào đóng gap đó.
Ô quyết định — đội offshore có thực sự cần truy cập PHI định danh được không? Phần lớn công việc development, QA và analytics không cần. Nếu câu trả lời trung thực là không, dữ liệu khử định danh hoặc synthetic là đường rủi ro thấp nhất — và nó thu nhỏ hoặc loại bỏ hoàn toàn câu hỏi BAA.
Điều này quan trọng nhất với công việc nặng tích hợp. Các đội xây dựng giao diện phát triển phần mềm EHR/EMR thường cần cấu trúc dữ liệu bệnh nhân — HL7 message, FHIR resource, field mapping — hơn là PHI thật, đó là lý do dataset khử định danh cộng một đội tích hợp nhỏ phía Mỹ là cách chia thực dụng phổ biến.
Checklist Audit Bảo Mật Vendor
Đây là nơi due diligence hoặc tạo ra bằng chứng, hoặc lộ ra khoảng trống. Audit vendor không phải hỏi “bạn có tuân thủ HIPAA không” — không chứng chỉ nào trả lời được câu đó. Nó là bắt vendor chứng minh, từng control một, rằng các safeguards engagement của bạn cần thực sự tồn tại và thực sự chạy. Đánh giá vendor qua mười khu vực control — dạng control area → câu hỏi người mua → bằng chứng cần yêu cầu:
| Khu vực control | Câu hỏi người mua | Bằng chứng cần yêu cầu |
|---|---|---|
| Chứng chỉ | Bạn có SOC 2 Type II hay ISO 27001 không? Scope của chứng chỉ là gì? | Chứng chỉ + tài liệu scope; xác minh nó cover dịch vụ bạn sẽ mua, không chỉ pháp nhân công ty |
| Risk assessment | Có risk analysis liên quan HIPAA được văn bản hóa, còn mới không? | Risk register hoặc tóm tắt assessment (ẩn thông tin nhạy) kèm ngày và phương pháp |
| IAM | Tài khoản được cấp cho staff chạm PHI như thế nào? | Chính sách MFA, mô hình least-privilege, quy trình joiner/mover/leaver |
| Mã hóa | Cái gì được mã hóa, ở đâu, ai quản key? | Chuẩn mã hóa, mô tả quản lý key |
| Bảo mật vật lý | Văn phòng và thiết bị được kiểm soát ra sao? | Kiểm soát ra vào, quản lý thiết bị (MDM), chính sách BYOD |
| Log truy cập PHI | Ai xem được PHI production, và có log không? | Mẫu log schema, thời gian lưu giữ, tần suất review |
| Ứng phó sự cố | Khi có chuyện thì sao? | IR plan có văn bản, đường escalation, ngày lần diễn tập gần nhất |
| Đào tạo nhân sự | Người chạm PHI có được đào tạo không? | Chương trình đào tạo, hồ sơ hoàn thành, tần suất refresh |
| Quản lý subcontractor | Còn ai chạm công việc của chúng tôi? | Danh sách sub-vendor, mẫu thỏa thuận flow-down |
| Lịch sử breach | Bạn từng có sự cố bảo mật chưa? | Tiết lộ trung thực — một câu “không” hóa ra sai sau này còn tệ hơn sự cố đã được khai báo |
Ba nguyên tắc đánh giá. Thứ nhất, scope chứng chỉ quan trọng hơn sự tồn tại của chứng chỉ — một SOC 2 cover sản phẩm SaaS của vendor có thể không tính đội engineering phục vụ bạn. Thứ hai, triển khai quan trọng hơn attestation — chính sách tồn tại trong PDF nhưng không trong thực tế sẽ lộ ra qua tốc độ vendor xuất được artifact thật (mẫu log, tài liệu quy trình), chứ không phải slide. Thứ ba, remediation quan trọng hơn sự hoàn hảo — vendor có finding được văn bản hóa và lịch sử sửa chữa được theo dõi an toàn hơn vendor tuyên bố hồ sơ sạch tuyệt đối.
Trình tự thực tế: chạy pre-contract verification như điều kiện để ký — chứ không phải sau onboarding khi đã mất leverage — rồi đặt tần suất review theo rủi ro. Engagement chạm PHI đáng có vòng review chặt hơn development trên dữ liệu khử định danh, và một review được trigger bởi sự cố vendor hay thay đổi subcontractor quan trọng hơn review theo lịch. Cả SOC 2 lẫn ISO 27001 đều không phải chứng chỉ HIPAA bắt buộc, và HIPAA không áp yêu cầu audit hàng năm phổ quát; tần suất review nên theo mức rủi ro và điều khoản hợp đồng bạn negotiate.
Chấm mỗi control area trên cùng một thang đơn giản — verified, partially verified, unsupported claim — và xem “unsupported claim” như một dòng chi phí: hoặc vendor đầu tư để đóng nó, hoặc engagement mang một residual risk được văn bản hóa mà đội security và legal của bạn chấp nhận có ý thức thay vì phát hiện muộn.
Hợp Đồng, SLA & Governance Liên Tục
BAA đã ký mở đầu quan hệ; governance duy trì nó — tuân thủ gia công phần mềm y tế cuối cùng là một ngành quản trị, không phải một tài liệu. Giám sát hậu hợp đồng hiệu quả trong thực tế:
- Security review định kỳ — tần suất theo rủi ro và điều khoản hợp đồng, không phải mặc định hàng năm phổ quát.
- Kiểm soát thay đổi subcontractor — sub-vendor mới chạm PHI cần phê duyệt trước khi engage, không phải thông báo sau.
- Theo dõi remediation — finding từ audit đi vào danh sách được theo dõi với owner và deadline, xem lại ở lần review kế tiếp.
- Diễn tập sự cố — tabletop drill cho kịch bản breach, kể cả ai gọi ai phía offshore giữa đêm.
- Quy trình escalation — một đầu mối security định danh và đường đã test hoạt động xuyên múi giờ.
- Sẵn sàng chấm dứt — điều khoản trả lại/hủy phải thực thi được: inventory dữ liệu, certification xóa, xác minh hoàn tất.
Red flag khi đánh giá: khẳng định tuân thủ không bằng chứng (“chúng tôi HIPAA compliant” như một câu nói, không phải một portfolio), từ chối tiết lộ subcontractor liên quan, ngại chia sẻ tài liệu bảo mật hợp lý, hoặc khăng khăng dùng văn bản BAA loãng của riêng họ không negotiate. Mỗi cái là tín hiệu về cách vendor sẽ hành xử khi có sự cố — thứ quan trọng nhất. Không điều khoản nào trong số này là phổ quát: quyền audit, tần suất review, incident SLA, và security exhibit bổ sung đều scale theo rủi ro của engagement và những gì bạn negotiate vào hợp đồng, không phải baseline do HIPAA áp đặt.
Khi đánh giá chỉ về phía đối tác thay vì vấn đề, yếu tố phân biệt là hồ sơ giao hàng chứ không phải lời hứa: vendor chứng minh được công việc engineering y tế, các thực hành bảo mật định danh, và kinh nghiệm audit trước đây sẽ dễ verify hơn nhiều so với vendor bắt đầu từ con số không. Đó là profile mà dịch vụ phát triển phần mềm y tế của HDWEBSOFT hướng tới — với lưu ý mọi vendor đều nên chấp nhận: tuân thủ được chứng minh bằng bằng chứng, không bảo đảm bằng marketing.
Kết Luận
Phát triển phần mềm offshore tuân thủ HIPAA là một trình tự, không phải trạng thái: xác định BAA có áp dụng cho vai trò vendor không → chọn kiến trúc truy cập PHI và dữ liệu phù hợp công việc → đánh giá bằng chứng bảo mật của vendor → thiết lập governance liên tục. Bỏ một bước thì các bước còn lại yếu đi — kiến trúc hoàn hảo không cứu được vendor thiếu BAA ở nơi cần, và BAA đã ký không cứu được kiến trúc trao PHI cho đội chưa audit. Giao hàng offshore và HIPAA tương thích được khi các nghĩa vụ áp dụng được xác định và safeguards là thật chứ không chỉ trên giấy. Để trao đổi yêu cầu phát triển offshore hay kỳ vọng bảo mật vendor cho engagement y tế, liên hệ HDWEBSOFT — chúng tôi sẵn sàng chia sẻ cách tiếp cận giao hàng cần tuân thủ cao.
FAQ
Vendor offshore có thể ký Business Associate Agreement (BAA) của HIPAA không?
Có — HIPAA không giới hạn bên ký BAA theo địa lý. Bất kỳ tổ chức nào thực hiện chức năng đủ điều kiện liên quan PHI đều ký được BAA, ở đâu cũng vậy. Câu hỏi thực tế là BAA có bắt buộc cho dịch vụ cụ thể không (có, nếu vendor tạo, nhận, duy trì hoặc truyền PHI thay bạn) và nghĩa vụ có còn thực thi được xuyên biên giới không — nên điều khoản hợp đồng nên đi kèm kiểm soát truy cập kỹ thuật.
HIPAA có yêu cầu dữ liệu bệnh nhân ở trong nước Mỹ không?
Không — HIPAA không áp yêu cầu chung data-residency tại Mỹ. Hướng dẫn HHS xác nhận ePHI có thể lưu trên server ngoài nước Mỹ miễn các bảo vệ của HIPAA Rules được áp dụng. Residency là quyết định rủi ro, không phải nghĩa vụ pháp lý: PHI lưu tại Mỹ với truy cập từ xa có kiểm soát, hoặc offshore làm trên dữ liệu khử định danh, là cách giảm exposure xuyên biên giới phổ biến.
Checklist audit bảo mật vendor HIPAA nên gồm gì?
Bao phủ ba nhóm administrative, physical, technical của Security Rule theo mức áp dụng cho engagement của bạn: scope và hiệu lực chứng chỉ, risk assessment có văn bản, kiểm soát truy cập và MFA, mã hóa, bảo mật vật lý và thiết bị, log truy cập PHI, ứng phó sự cố, đào tạo nhân sự, quản lý subcontractor, và lịch sử breach. Với mỗi hạng mục, định nghĩa câu hỏi người mua và bằng chứng cần yêu cầu — và đánh giá thực thi thực tế, không chỉ tài liệu chính sách.
Làm sao đảm bảo tuân thủ HIPAA khi outsource phát triển phần mềm?
Theo trình tự: xác định activities của vendor có khiến họ thành business associate không và ký BAA trước khi PHI được tiết lộ; chọn kiến trúc khớp nhu cầu truy cập (truy cập từ xa có kiểm soát tại Mỹ, dữ liệu khử định danh/synthetic, hoặc tách môi trường); audit vendor trên bằng chứng; và duy trì governance — phê duyệt subcontractor, review định kỳ, theo dõi remediation, escalation đã test. Không có chứng chỉ hay tài liệu đơn lẻ nào làm engagement tuân thủ.
Covered entity có còn chịu trách nhiệm nếu vendor offshore gây breach PHI không?
Trách nhiệm được chia sẻ, không phải chuyển giao. Business associates mang nghĩa vụ HIPAA trực tiếp và chịu trách nhiệm trực tiếp về vi phạm. Nhưng covered entities vẫn chịu trách nhiệm các quyết định tuân thủ của mình — lựa chọn vendor và, khi cần, thông báo breach cho cá nhân và HHS. Chọn vendor trên bằng chứng, lưu hồ sơ due diligence, và đảm bảo BAA cùng governance cho bạn khả năng quan sát và quyền đòi bồi — vì “vendor làm” là lời giải thích, không phải lời bào chữa, khi dữ liệu bệnh nhân của bạn bị lộ.