HIPAA 준수 오프쇼어 소프트웨어 개발이란 엔지니어링 작업을 미국 외 팀에 아웃소싱하면서, 해당 작업에 적용되는 HIPAA 개인정보·보안·business associate 요건을 충족하는 것을 의미합니다. 핵심 구문은 적용되는입니다: 모든 오프쇼어 벤더가 Business Associate Agreement(BAA)에 서명하거나 연례 감사를 받아야 하는 것은 아닙니다. BAA 필요 여부는 벤더가 실제로 무엇을 하는지 — 구체적으로 그 활동이 귀사를 대신해 protected health information(PHI)를 생성·수신·유지·전송하는지 — 에 따라 달라집니다.
이 구분이 대부분의 컴플라이언스 실수가 시작되는 지점입니다: 오프쇼어라는 이유만으로 벤더를 자동 배제하거나, 서명된 BAA 하나만으로 계약이 준수된다고 가정하는 양극단입니다. 진실은 그 사이에 있습니다 — 오프쇼어는 컴플라이언스의 복잡성을 높일 뿐(관할권 간 계약, PHI 원격 액세스, 직접 방문할 수 없는 벤더) 기본 원칙을 바꾸지 않습니다. 오프쇼어 딜리버리를 고려하는 미국 의료기관 — 베트남 헬스케어 소프트웨어 아웃소싱 포함 — 에게 실제 작업은 벤더의 PHI 접근 범위를 올바른 계약·아키텍처·증거와 매칭하는 것입니다.
핵심 요약
- 벤더가 business associate가 되는 것은 서류 서명이나 오프쇼어 소재 때문이 아니라, 활동과 PHI와의 관계에 기반합니다.
- 법적 요건(해당 시 BAA, Security Rule safeguard)과 권장 계약 보호조치(침해 SLA, 감사권), 운영 관행(VDI, 비식별 데이터)을 구분하세요.
- HIPAA는 ePHI가 미국 내에 머물라는 일반 요구사항을 두지 않습니다 — 단, 오프쇼어에서 액세스되거나 저장되는 PHI는 적절히 보호되어야 합니다.
- Business associate는 직접적인 HIPAA 의무를 지며, 책임은 공유됩니다 — covered entity 전유물이 아닙니다.
- 벤더 평가는 증거 기반으로: 범위 검증된 인증, 실제 구현 세부사항, 시정 이력 — 표명이 아니라.
HIPAA 준수 오프쇼어 소프트웨어 개발에 필요한 것
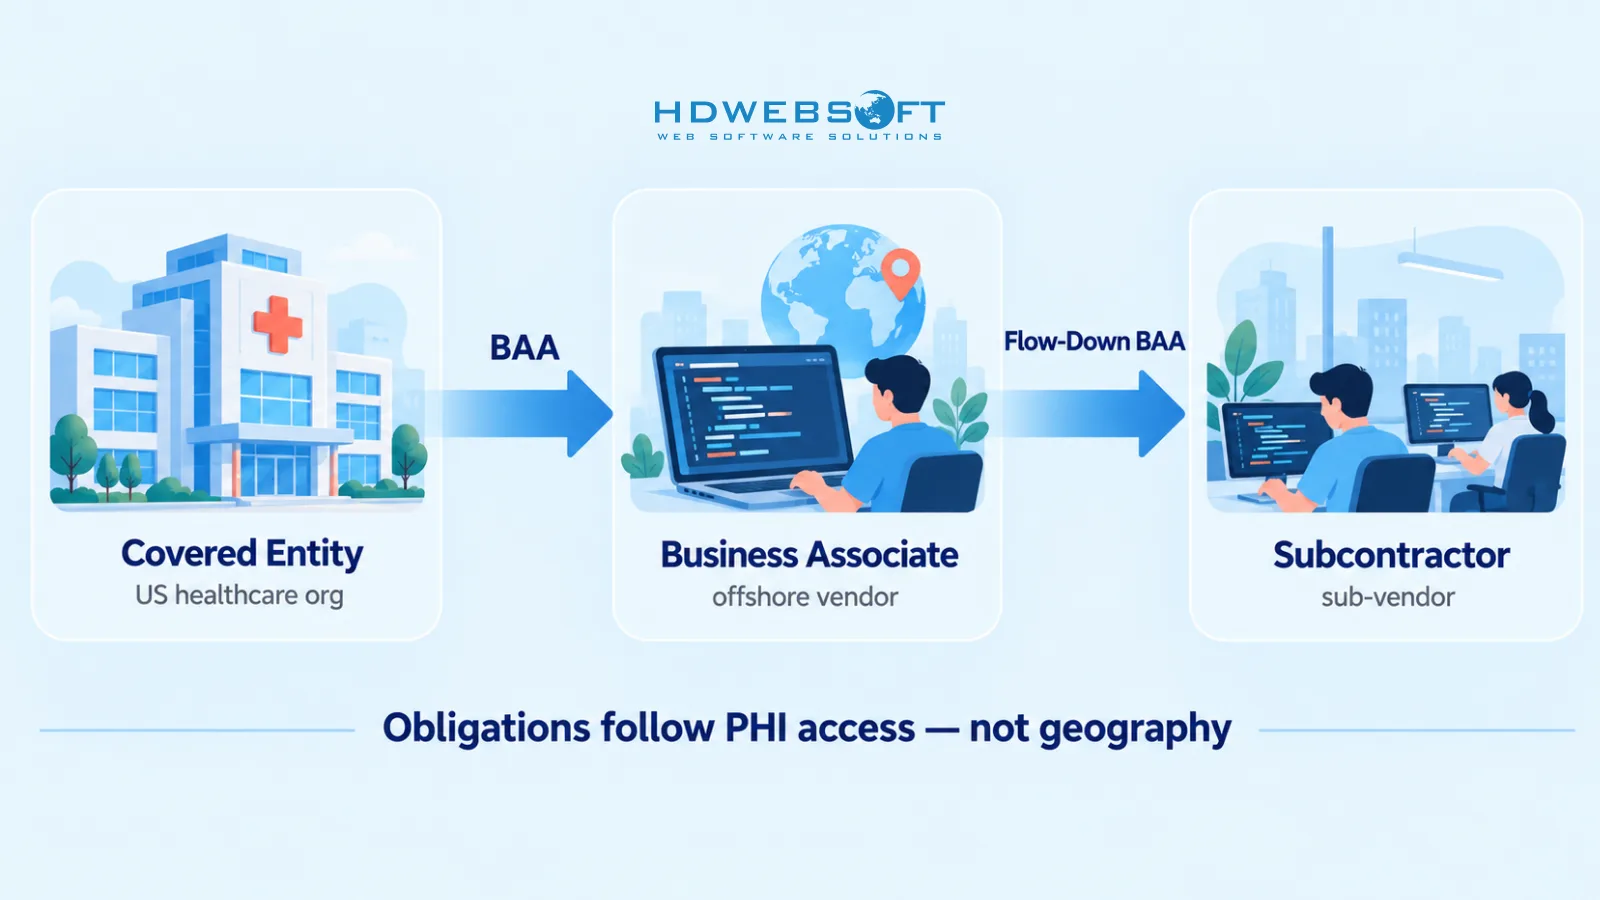
HIPAA는 역할에 따라 의무를 배정합니다. Covered entity — 의료기관, 건강보험, 클리어링하우스 — 는 환자와의 관계를 소유합니다. Business associate는 covered entity를 대신해 PHI 관련 기능을 수행하는 개인 또는 조직입니다: 환자 포털을 유지하거나 EHR 연동을 수행하거나 프로덕션 지원을 하는 오프쇼어 개발팀은 모두 해당될 수 있습니다. Subcontractor business associate는 벤더의 하청업체로, flow-down 요건을 통해 동등한 의무를 상속합니다.
두 가지가 중요합니다. 첫째, 오프쇼어 위치만으로 business associate 지위가 결정되지 않습니다 — 벤더의 기능과 PHI 접점이 결정합니다. 합성 데이터로 청구 코드를 작성하는 팀은 business associate가 되지 않을 수 있지만, 같은 팀이 실제 환자 기록으로 프로덕션 지원을 하면 거의 확실히 해당됩니다. 둘째, 일반적 HIPAA 소프트웨어 safeguard는 답의 절반일 뿐입니다. 헬스케어 소프트웨어 HIPAA 준수 가이드는 HIPAA Security Rule이 정한 기초 행정적·물리적·기술적 safeguard를 다룹니다. 이 글이 더하는 것은 오프쇼어 고유의 층입니다 — 국경 간 계약, 원격 액세스 아키텍처, 벤더 실사. 준수된 애플리케이션도 준수되지 않은 벤더 관계로 운영될 수 있기 때문입니다.
오프쇼어 벤더를 위한 HIPAA Business Associate Agreement
BAA는 벤더가 covered entity 또는 다른 business associate를 대신해 PHI 관련 활동을 수행할 때 필요합니다. BAA가 적용되는 경우 해당 서비스에 PHI가 공개되기 전에 체결되어야 합니다 — 데이터가 이미 흐른 후의 서명은 소급 위반이지 해결이 아닙니다. HHS의 Business Associate Agreement 조항 샘플은 필수 내용을 명시합니다: PHI의 허용·필수 용도, 허용되지 않는 사용에 대한 safeguard, 침해 보고, 종료 시 PHI 반환 또는 파기.
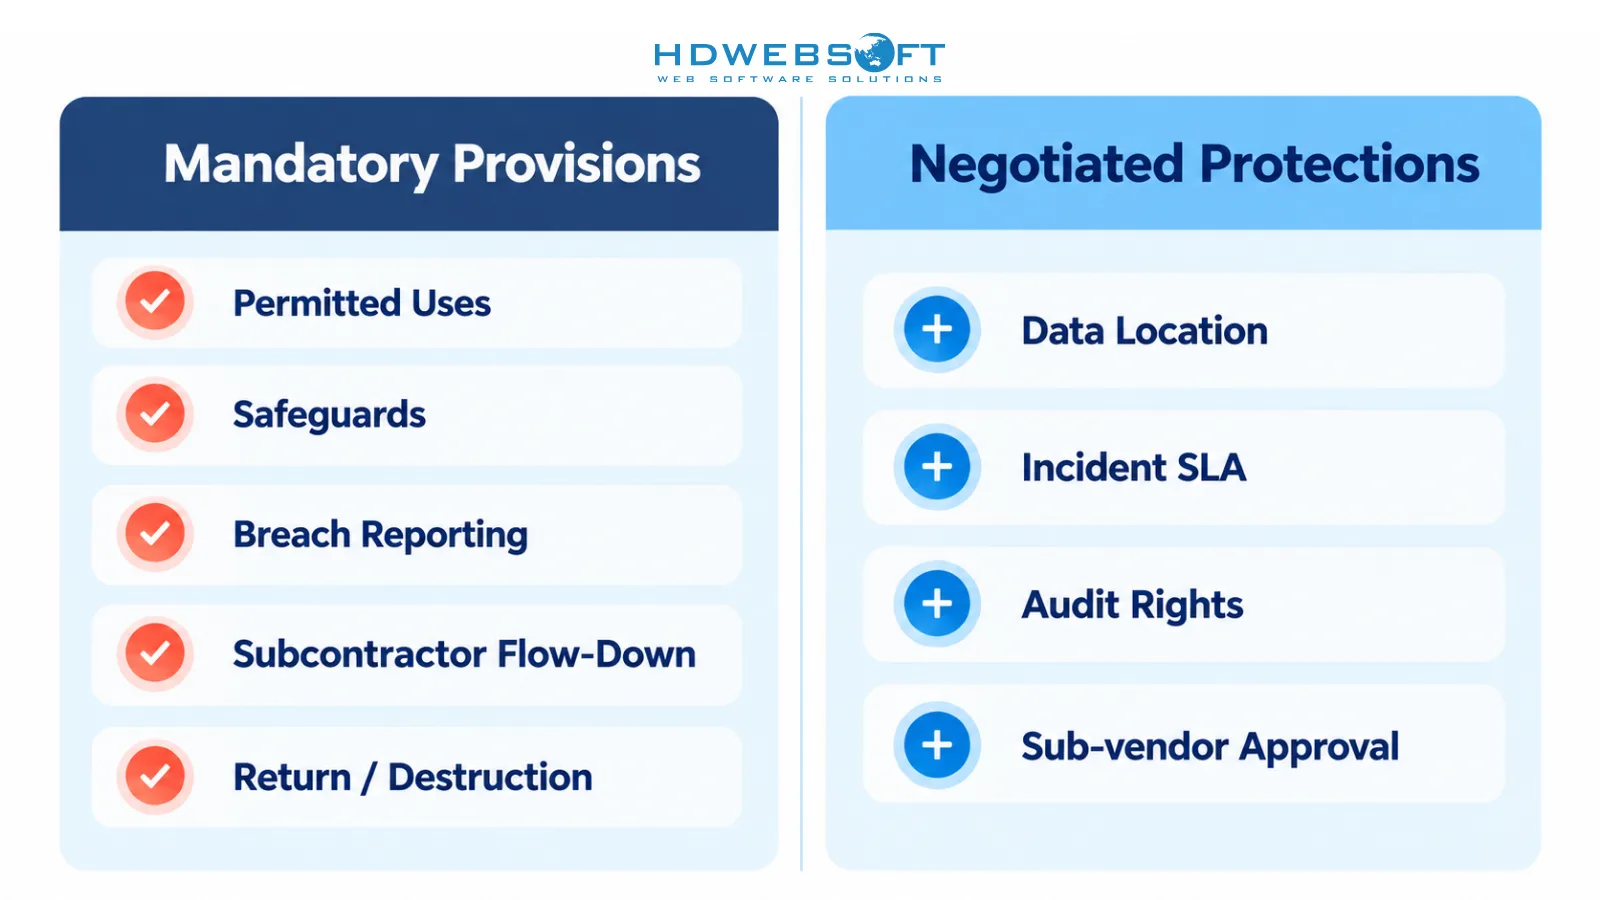
오프쇼어 계약은 그 계약 안에서 두 층을 분리하면 유용합니다:
- 필수 조항 — 허용되는 사용 및 공개; safeguard; 침해·보안 인시던트·허용되지 않는 사용의 보고; subcontractor flow-down(PHI를 만지는 모든 하청업체가 동등 조항에 서명); 종료권; 가능한 경우 PHI 반환 또는 파기. 허용-용도 조항은 오프쇼어에서 특히 주의가 필요합니다: 커버되는 서비스를 구체적으로 정의하고 그 범위를 넘는 용도 — 특히 모델 학습, 귀사 데이터에 대한 분석, 서명된 하청 계약으로 커버되지 않는 제3자 공개 같은 2차 이용 — 을 명시적으로 금지하세요.
- 추가 계약 보호조치 — HIPAA가 의무화하지 않지만 구매자가 협상해야 할 항목: 명시적 데이터 위치 공개(어느 관할이 PHI를 호스팅하거나 액세스하는지), 정의된 SLA의 인시던트 통지(24–48시간은 합리적 계약 목표이지만 HIPAA 법정 기한은 아닙니다 — Breach Notification Rule 자체의 타임라인은 더 길며 covered entity 수준에서 적용됩니다), 감사권 조항, subcontractor 변경 승인, 종료 시뿐 아니라 각 계약 마일스톤에서의 PHI 처리 규정.
알아둘 법적 뉘앙스: business associate는 covered entity에 대한 계약 의무뿐 아니라 직접적인 HIPAA 의무를 가집니다. HITECH Act와 2013년 Omnibus Rule 이후 business associate는 Security Rule 위반 및 특정 Privacy/Breach Notification Rule 위반에 직접 책임질 수 있습니다. BAA는 책임을 배분하는 것이지 모든 책임을 벤더에게 넘기는 것이 아닙니다.
마지막 주의: 국경 간 집행은 국내보다 어렵습니다. 미국 business associate에 대한 OCR 조치는 현실적이지만, 오프쇼어 주체에 대해서는 실질 구제가 계약 손해배상·해지·상업 관계로 확보한 레버리지로 축소됩니다. 오프쇼어 벤더의 PHI 오처리에 대한 유일한 보호가 계약 조항뿐이라면 그 보호는 얇습니다. BAA는 위반을 아키텍처적으로 어렵게 만드는 기술 통제 위에 놓여야 합니다 — 다음 섹션입니다.
HIPAA 데이터 상주성, 원격 PHI 액세스와 오프쇼어 아키텍처
흔한 오해: HIPAA는 환자 데이터가 미국에 머물 것을 요구한다. 아닙니다. 오프쇼어 ePHI 저장에 관한 HHS 가이던스는 covered entity와 business associate가 미국 외 서버에 ePHI를 저장하는 클라우드 제공자를 사용할 수 있음을 확인합니다 — 필요한 safeguard가 적용되는 한. 두 가지 뉘앙스: 그 가이던스는 클라우드 저장 시나리오를 다루며 오프쇼어 개발자 액세스와는 다릅니다. 그리고 미국에 호스팅된 PHI도 오프쇼어 인력이 액세스할 수 있습니다 — 그 액세스는 엔지니어가 어디 있든 보호되어야 합니다.
세 가지 딜리버리 패턴이 대부분의 실제 계약을 커버합니다. 트레이드오프는 항상 같습니다: 작업이 진짜로 필요로 하는 PHI 노출량 대 아키텍처가 허용하는 양.
| 패턴 | PHI 위치 | 오프쇼어 인력이 접하는 것 | 적합한 경우 |
|---|---|---|---|
| 미국 호스팅 PHI + 통제된 원격 액세스 | 미국 클라우드/데이터센터 | VDI 또는 베스천 경유 PHI — 로컬 사본 없음 | 프로덕션 지원, 라이브 데이터 연동 |
| 비식별/합성 데이터로 오프쇼어 개발 | 미국 | 코드, 스키마, 마스킹 또는 합성 데이터셋 | 기능 개발, QA, 분석 |
| 하이브리드 환경 분리 | 프로덕션 미국 | 코드·테스트 산출물은 오프쇼어; PHI 작업은 온쇼어 | 환경별로 나뉜 대형 계약 |
중요한 기술적 구분: 마스킹된 데이터가 자동으로 비식별 데이터는 아닙니다. 형식을 유지하는 마스킹(실명을 그럴듯한 가명으로 교체)은 가역적일 수 있고 여전히 PHI로 간주될 수 있습니다. HIPAA 비식별화는 Safe Harbor 식별자 제거 또는 Expert Determination 충족을 요구합니다 — 컬럼을 뒤섞는 것보다 높은 기준입니다. “테스트 데이터”가 비식별이 아니라 마스킹이라면 PHI로 취급하세요.
어떤 패턴을 선택하든 중요한 통제는 일관됩니다:
- 액세스 채널 — 로컬 저장·인쇄·클립보드를 비활성화한 VDI 또는 베스천 세션; 오프쇼어 노트북에서 끝나는 PHI 경로 없음.
- 권한 — 사용자별 명명 계정, MFA, 역할이 필요로 하는 시스템으로 스코프된 최소 권한 IAM.
- 내보내기 제한 — 대량 내보내기 기술 차단, 가능한 경우 스크린샷 차단, egress 모니터링.
- 환경 격리 — 오프쇼어 개발·스테이징 환경은 프로덕션 PHI에 도달 불가; 실제 데이터로 가는 유일한 경로는 통제 채널.
- 로깅 — 모든 PHI 액세스를 사용자·타임스탬프·대상 객체와 함께 기록하고, 감사와 인시던트 재구성을 지원할 만큼 보관.
- 문서화된 리스크 평가 — 선택한 모델별 리스크 분석: 무엇이 잘못될 수 있는지, 노출은 무엇인지, 어떤 완화책이 그 갭을 메우는지.
결정 박스 — 오프쇼어 팀이 정말 식별 가능한 PHI에 액세스해야 하나요? 대부분의 개발·QA·분석 작업은 필요 없습니다. 정직한 답이 ‘아니오’라면 비식별/합성 데이터가 가장 낮은 리스크 경로이며 — BAA 문제 자체를 축소하거나 제거합니다.
이는 연동 중심 작업에서 가장 중요합니다. EHR/EMR 소프트웨어 개발 인터페이스를 구축하는 팀은 보통 실제 PHI보다 환자 데이터 구조 — HL7 메시지, FHIR 리소스, 필드 매핑 — 를 훨씬 더 필요로 합니다. 비식별 데이터셋 + 미국 측 소규모 연동팀이 일반적인 실용적 분할인 이유입니다.
벤더 보안 감사 체크리스트
실사가 증거를 만들어내는지 갭을 드러내는지가 여기서 결정됩니다. 벤더 감사는 “HIPAA 준수하십니까?”라고 묻는 것이 아닙니다 — 그 질문에 답하는 인증서는 없습니다. 벤더에게 귀사 계약이 필요로 하는 safeguard가 실제로 존재하고 실제로 작동함을 통제별로 증명하게 하는 것입니다. 통제 영역 → 구매자 질문 → 요청할 증거 형태로 열 개 통제 영역을 평가하세요:
| 통제 영역 | 구매자 질문 | 요청할 증거 |
|---|---|---|
| 인증 | SOC 2 Type II 또는 ISO 27001 보유? 인증 범위는? | 인증서 + 범위 문서; 법인 전체가 아니라 구매할 서비스를 커버하는지 확인 |
| 리스크 평가 | 문서화된 최신 HIPAA 관련 리스크 분석이 있는가? | 마스킹된 리스크 레지스터 또는 평가 요약(날짜·방법론 포함) |
| IAM | PHI 접촉 인력 계정은 어떻게 프로비저닝되는가? | MFA 정책, 최소 권한 모델, joiner/mover/leaver 절차 |
| 암호화 | 무엇이 어디서 암호화되고 키는 누가 관리하나? | 암호화 표준, 키 관리 설명 |
| 물리적 보안 | 사무실과 기기는 어떻게 통제되나? | 출입 통제, 기기 관리(MDM), BYOD 정책 |
| PHI 액세스 로그 | 누가 프로덕션 PHI를 볼 수 있고 로깅되나? | 로그 스키마 샘플, 보관 기간, 리뷰 주기 |
| 인시던트 대응 | 문제 발생 시 어떻게 되나? | 문서화된 IR 계획, 에스컬레이션 경로, 최근 훈련 일자 |
| 인력 교육 | PHI를 만지는 사람이 교육받았나? | 교육 커리큘럼, 이수 기록, 갱신 주기 |
| 하청업체 관리 | 우리 작업에 누가 더 접촉하나? | 하청업체 목록, flow-down 계약 샘플 |
| 침해 이력 | 과거 보안 인시던트가 있었나? | 정직한 공개 — 나중에 거짓으로 밝혀지는 “없다”는 공개된 인시던트보다 나쁘다 |
세 가지 평가 원칙. 첫째, 인증 범위가 인증 존재보다 중요 — 벤더의 SaaS 제품을 커버하는 SOC 2가 귀사를 서비스하는 엔지니어링 팀을 제외할 수 있습니다. 둘째, 구현이 표명보다 중요 — PDF에는 있지만 실천에는 없는 정책은 벤더가 실제 아티팩트(로그 샘플, 절차 문서)를 얼마나 빨리 내놓는지에서 드러납니다. 슬라이드가 아니라. 셋째, 시정이 완벽함보다 중요 — 문서화된 발견과 추적된 수정 이력을 가진 벤더가 무결점 이력을 주장하는 벤더보다 안전합니다.
실무 순서: 서명 조건으로 사전 검증 실행 — 온보딩 후 레버리지가 사라진 뒤가 아니라 — 그 후 리스크에 따라 지속 리뷰 주기 설정. PHI 접촉 계약은 비식별 데이터 개발보다 빠듯한 리뷰 루프를 받을 자격이 있고, 벤더 인시던트나 하청 변경으로 트리거되는 리뷰가 달력으로 트리거되는 리뷰보다 중요합니다. SOC 2와 ISO 27001 모두 HIPAA 필수 인증이 아니며, HIPAA는 보편적 연례 감사 요구사항을 두지 않습니다; 리뷰 빈도는 리스크 프로필과 협상된 계약 조건을 따라야 합니다.
각 통제 영역을 같은 단순 척도로 채점하세요 — verified, partially verified, unsupported claim — 그리고 “unsupported claim”을 비용 항목으로 취급하세요: 벤더가 투자해 메우거나, 계약이 문서화된 잔여 리스크를 안고 security와 legal 팀이 나중에 발견하는 대신 의식적으로 수용하거나.
계약, SLA 및 지속 거버넌스
서명된 BAA가 관계를 시작하고; 거버넌스가 그것을 유지합니다 — 헬스케어 아웃소싱 컴플라이언스는 궁극적으로 문서가 아니라 감독의 규율입니다. 실제로 작동하는 계약 후 감독:
- 정기 보안 리뷰 — 보편적 연례 기본값이 아니라 리스크와 계약 조건으로 설정된 주기.
- 하청업체 변경 통제 — PHI 접촉 신규 하청업체는 사후 통지가 아니라 참여 전 승인 필요.
- 시정 추적 — 감사 발견은 담당자·기한이 있는 추적 목록에 들어가 다음 리뷰에서 재확인.
- 인시던트 훈련 — 침해 시나리오 탁상 훈련, 오프쇼어 측에서 한밤중에 누가 누구에게 전화하는지 포함.
- 에스컬레이션 절차 — 지명된 보안 연락처와 시간대를 넘어 작동함이 검증된 경로.
- 종료 준비 — 반환/파기 조항이 실행 가능해야 함: 데이터 인벤토리, 삭제 인증, 완료 검증.
평가 중 레드 플래그: 증거 없는 컴플라이언스 주장(“저희는 HIPAA 준수입니다”가 포트폴리오가 아닌 한 문장으로), 관련 하청업체 공개 거부, 합리적 보안 문서 공유 주저, 협상 없이 자사의 물타기 BAA 문안 고집. 각각은 문제가 생겼을 때 — 가장 중요할 때 — 벤더가 어떻게 행동할지에 대한 신호입니다. 이들 조건 중 보편적인 것은 없습니다: 감사권, 리뷰 빈도, 인시던트 SLA, 추가 보안 부속서는 모두 계약의 리스크와 협상 내용에 따라 조정되며, HIPAA가 부과한 기준선이 아닙니다.
평가가 문제가 아닌 파트너를 가리킬 때, 차별화 요소는 약속이 아니라 딜리버리 실적입니다: 헬스케어 엔지니어링 작업, 명명된 보안 관행, 과거 감사 경험을 보여줄 수 있는 벤더가 백지에서 시작하는 벤더보다 훨씬 검증하기 쉽습니다. 그것이 HDWEBSOFT의 헬스케어 소프트웨어 개발 서비스가 충족하도록 만들어진 프로필입니다 — 모든 벤더가 받아들여야 할 주의와 함께: 컴플라이언스는 마케팅으로 보장되는 것이 아니라 증거로 입증됩니다.
결론
HIPAA 준수 오프쇼어 소프트웨어 개발은 상태가 아니라 순서입니다: 벤더 역할에 BAA가 적용되는지 판단 → 작업에 맞는 PHI 액세스·데이터 아키텍처 선택 → 벤더의 보안 증거 평가 → 지속 거버넌스 수립. 한 단계를 건너뛰면 나머지가 약해집니다 — 완벽한 아키텍처도 필요한 곳에 BAA가 없는 벤더를 구할 수 없고, 서명된 BAA도 감사되지 않은 팀에 PHI를 넘기는 아키텍처를 구할 수 없습니다. 적용 가능한 의무가 식별되고 safeguard가 서류상이 아닌 실재일 때 오프쇼어 딜리버리와 HIPAA는 양립합니다. 헬스케어 계약의 오프쇼어 개발 요건이나 벤더 보안 기대치를 논의하려면 HDWEBSOFT에 문의하세요 — 컴플라이언스 중심 딜리버리 접근법을 기꺼이 안내합니다.
FAQ
오프쇼어 벤더도 HIPAA Business Associate Agreement(BAA)에 서명할 수 있나요?
가능합니다 — HIPAA는 지리로 BAA 서명 주체를 제한하지 않습니다. PHI 관련 적격 기능을 수행하는 조직은 어디에 있든 BAA를 체결할 수 있습니다. 실무적 질문은 BAA가 해당 서비스에 필요한지(벤더가 귀사를 대신해 PHI를 생성·수신·유지·전송하면 필요), 그리고 국경을 넘어 의무가 집행·통제 가능한지입니다 — 그래서 계약 조건은 기술적 액세스 통제와 함께해야 합니다.
HIPAA는 환자 데이터가 미국에 머물도록 요구하나요?
아닙니다 — HIPAA는 미국 한정의 일반 데이터 상주 요구사항을 두지 않습니다. HHS 가이던스는 HIPAA Rules의 보호가 적용되는 한 ePHI를 미국 외 서버에 저장할 수 있음을 확인합니다. 상주성은 법적 의무가 아닌 리스크 결정입니다: 통제된 원격 세션으로 제한된 미국 호스팅 PHI, 또는 비식별 데이터로의 오프쇼어 작업은 국경 간 노출을 줄이는 일반적 방법입니다.
HIPAA 벤더 보안 감사 체크리스트에는 무엇이 포함되어야 하나요?
Security Rule의 행정적·물리적·기술적 차원을 귀사 계약에 적용되는 대로 다룹니다: 인증 범위·유효성, 문서화된 리스크 평가, 액세스 통제·MFA, 암호화, 물리적·기기 보안, PHI 액세스 로깅, 인시던트 대응, 인력 교육, 하청업체 관리, 침해 이력. 각 영역에 구매자 질문과 요청 증거를 정의하고 — 정책 문서뿐 아닌 실제 구현을 평가하세요.
소프트웨어 개발을 아웃소싱할 때 HIPAA 준수는 어떻게 보장하나요?
순서대로: 벤더의 활동이 business associate에 해당하는지 판단하고, 해당하면 PHI 공개 전 BAA 체결; 액세스 필요에 맞는 아키텍처 선택(미국 통제 원격 액세스, 비식별/합성 데이터, 또는 분리된 환경); 증거로 벤더 감사; 거버넌스 유지 — 하청 승인, 정기 리뷰, 시정 추적, 검증된 에스컬레이션. 계약을 준수하게 만드는 단일 인증이나 문서는 없습니다; 적용 가능한 계약·기술 통제·지속 감독의 조합입니다.
오프쇼어 벤더가 PHI를 침해하면 covered entity는 여전히 책임이 있나요?
책임은 이전이 아니라 공유됩니다. Business associate는 직접 HIPAA 의무를 지며 위반에 직접 책임질 수 있습니다. 다만 covered entity는 벤더 선정, 그리고 필요 시 개인·HHS에 대한 침해 통지를 포함한 자체 컴플라이언스 결정에 책임을 집니다. 실무적 결론: 증거로 벤더를 고르고, 실사를 문서화하고, BAA+거버넌스가 가시성과 구제를 주는지 확인하세요 — “벤더가 했다”는 귀사 환자 데이터가 노출되었을 때 방어가 아니라 설명일 뿐이기 때문입니다.