การพัฒนาซอฟต์แวร์แบบออฟชอร์ที่สอดคล้อง HIPAA หมายถึงการเอาท์ซอร์สงานวิศวกรรมให้ทีมนอกสหรัฐ ในขณะที่ยังเป็นไปตามข้อกำหนด HIPAA ด้านความเป็นส่วนตัว ความปลอดภัย และ business associate ที่ใช้กับงานนั้น วลีสำคัญคือ ที่ใช้กับงานนั้น: ไม่ใช่ผู้ขายออฟชอร์ทุกรายต้องลงนาม Business Associate Agreement หรือรับการตรวจสอบทุกปี BAA จำเป็นหรือไม่ขึ้นอยู่กับว่าผู้ขายทำอะไรจริง — โดยเฉพาะว่ากิจกรรมของพวกเขาเกี่ยวข้องกับการสร้าง รับ ดูแล หรือส่งต่อ protected health information (PHI) ในนามองค์กรของคุณหรือไม่
ความแตกต่างนั้นคือจุดเริ่มต้นของข้อผิดพลาดด้านการปฏิบัติตามส่วนใหญ่: ไม่ว่าจะสันนิษฐานว่าออฟชอร์ทำให้ผู้ขายถูกตัดสิทธิ์โดยอัตโนมัติ หรือสันนิษฐานว่า BAA ที่ลงนามแล้วเพียงลำพังทำให้สัญญาสอดคล้อง ความจริงอยู่ระหว่างนั้น — ออฟชอร์เพิ่มความซับซ้อนของการปฏิบัติตาม (สัญญาข้ามเขตอำนาจ การเข้าถึง PHI ระยะไกล ผู้ขายที่เข้าไปดูไม่ได้) โดยไม่เปลี่ยนพื้นฐานของมัน สำหรับองค์กรด้านสุขภาพในสหรัฐที่พิจารณาการส่งมอบแบบออฟชอร์ — รวมถึงการเอาท์ซอร์สซอฟต์แวร์สุขภาพในเวียดนาม — งานจริงคือการจับคู่การเข้าถึง PHI ของผู้ขายกับข้อตกลง สถาปัตยกรรม และหลักฐานที่ถูกต้อง
ประเด็นสำคัญ
- ผู้ขายกลายเป็น business associate ตามกิจกรรมและความสัมพันธ์กับ PHI ไม่ใช่เพราะพวกเขาเซ็นเอกสารหรือตั้งอยู่ออฟชอร์
- แยกข้อกำหนดทางกฎหมาย (BAA เมื่อใช้, safeguard ของ Security Rule) ออกจากการคุ้มครองทางสัญญาที่แนะนำ (SLA การละเมิด สิทธิ์ตรวจสอบ) และแนวปฏิบัติเชิงปฏิบัติการ (VDI ข้อมูลที่ทำให้ไม่ระบุตัวตน)
- HIPAA ไม่กำหนดข้อบังคับทั่วไปว่า ePHI ต้องอยู่ในสหรัฐ — แต่ PHI ที่ถูกเข้าถึงหรือจัดเก็บออฟชอร์ต้องยังคงได้รับการคุ้มครองอย่างเหมาะสม
- Business associate มีภาระผูกพัน HIPAA โดยตรง; ความรับผิดถูกแบ่งปัน ไม่ใช่ของ covered entity เพียงฝ่ายเดียว
- การประเมินผู้ขายควรวิ่งบนหลักฐาน: ใบรับรองที่ตรวจ scope แล้ว รายละเอียดการใช้งานจริง และประวัติการแก้ไข — ไม่ใช่คำกล่าวอ้าง
การพัฒนาซอฟต์แวร์ออฟชอร์ที่สอดคล้อง HIPAA ต้องการอะไร
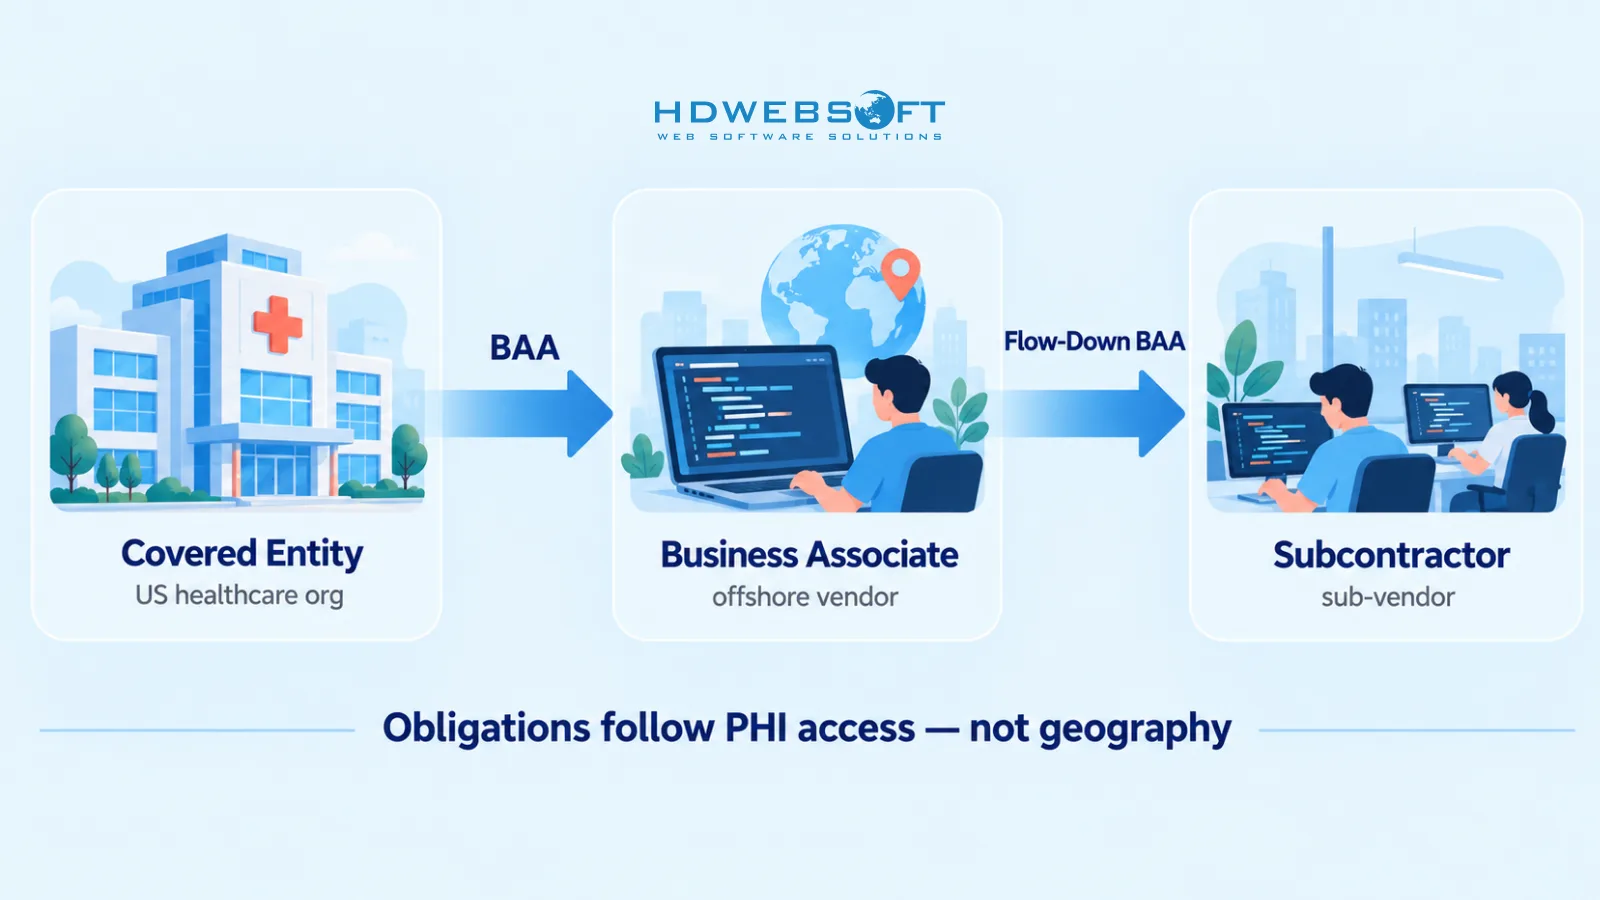
HIPAA กำหนดภาระผูกพันตามบทบาท Covered entity — ผู้ให้บริการด้านสุขภาพ health plan หรือ clearinghouse — เป็นเจ้าของความสัมพันธ์กับผู้ป่วย Business associate คือบุคคลหรือองค์กรที่ทำหน้าที่เกี่ยวกับ PHI ในนาม covered entity: ทีมพัฒนาออฟชอร์ที่ดูแล patient portal ทำงานเชื่อมต่อ EHR หรือทำ production support ล้วนอาจเข้าเงื่อนไข Subcontractor business associate คือผู้รับเหมาช่วงของผู้ขาย ซึ่งสืบทอดภาระผูกพันเทียบเท่าผ่านข้อกำหนด flow-down
สองจุดสำคัญที่นี่ ประการแรก ตำแหน่งออฟชอร์อย่างเดียวไม่ได้กำหนดสถานะ business associate — ฟังก์ชันและจุดสัมผัส PHI ของผู้ขายต่างหากที่กำหนด ทีมที่เขียนโค้ดเรียกเก็บเงินบนข้อมูลสังเคราะห์อาจไม่เคยกลายเป็น business associate เลย; ทีมเดียวกันทำ production support บนบันทึกผู้ป่วยจริงเกือบแน่นอนเป็น ประการที่สอง safeguard ซอฟต์แวร์ HIPAA ทั่วไปเป็นเพียงครึ่งคำตอบ คู่มือของเราเรื่อง การปฏิบัติตาม HIPAA สำหรับซอฟต์แวร์สุขภาพ ครอบคลุม safeguard พื้นฐานด้านบริหาร กายภาพ และเทคนิคที่กำหนดโดย HIPAA Security Rule สิ่งที่บทความนี้เพิ่มคือชั้นเฉพาะของออฟชอร์: สัญญาข้ามพรมแดน สถาปัตยกรรมการเข้าถึงระยะไกล และ due diligence ผู้ขาย — เพราะแอปพลิเคชันที่สอดคล้องอาจยังถูกดำเนินการโดยความสัมพันธ์ผู้ขายที่ไม่สอดคล้อง
HIPAA Business Associate Agreement สำหรับผู้ขายออฟชอร์
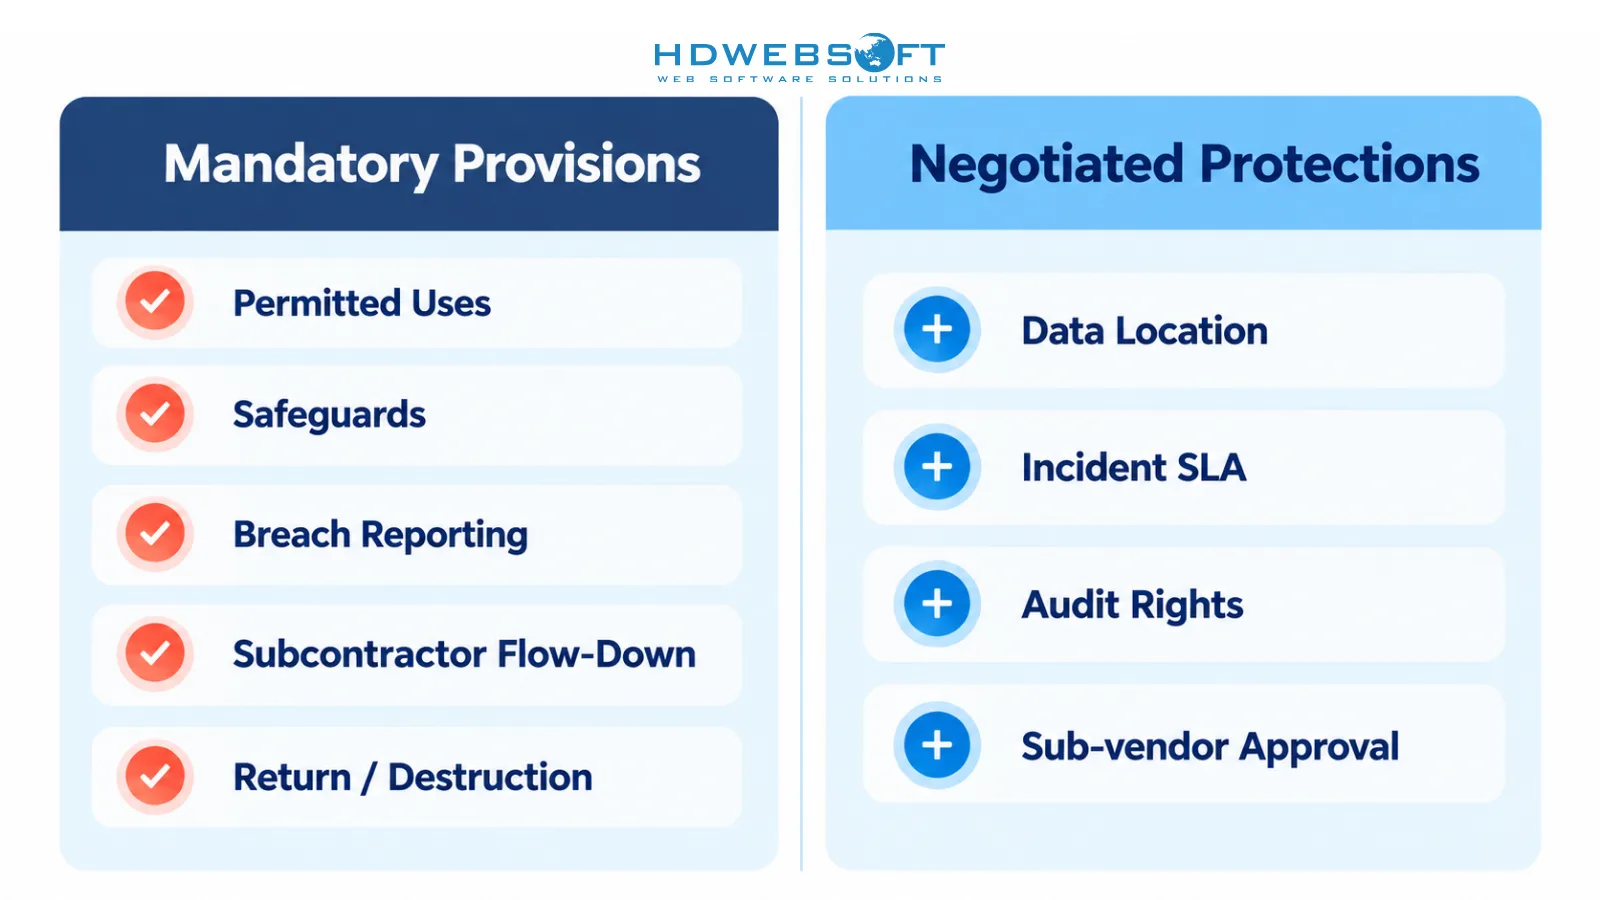
BAA จำเป็นเมื่อผู้ขายทำกิจกรรมที่เกี่ยวข้อง PHI ในนาม covered entity หรือ business associate อื่น เมื่อ BAA ใช้ ต้องลงนามก่อน PHI ถูกเปิดเผยสำหรับบริการนั้น — การเซ็นหลังข้อมูลไหลไปแล้วคือการละเมิดย้อนหลัง ไม่ใช่การแก้ไข ข้อกำหนดตัวอย่าง Business Associate Agreement ของ HHS ระบุเนื้อหาบังคับ: การใช้ PHI ที่อนุญาตและจำเป็น safeguard ต่อการใช้ที่ไม่อนุญาต การรายงานการละเมิด และการคืนหรือทำลาย PHI เมื่อสิ้นสุดสัญญา
สัญญาออฟชอร์ได้ประโยชน์จากการแยกสองชั้นในสัญญานั้น:
- ข้อกำหนดบังคับ — การใช้และเปิดเผยที่อนุญาต; safeguard; การรายงานการละเมิด เหตุการณ์ความมั่นคง และการใช้ที่ไม่อนุญาต; flow-down ผู้รับเหมาช่วง (ผู้รับเหมาช่วงทุกรายที่แตะ PHI ลงนามเงื่อนไขเทียบเท่า); สิทธิ์สิ้นสุดสัญญา; และการคืน/ทำลาย PHI เมื่อทำได้ ข้อกำหนด permitted-uses สมควรได้รับความใส่ใจพิเศษในออฟชอร์: นิยามบริการที่ครอบคลุมให้ชัดเจนและห้ามการใช้เกินขอบเขตอย่างชัดแจ้ง — โดยเฉพาะการใช้รองอย่างการฝึกโมเดล การวิเคราะห์บนข้อมูลของคุณ หรือเปิดเผยต่อบุคคลที่สามที่ไม่มีสัญญาผู้รับเหมาช่วงที่ลงนาม
- การคุ้มครองสัญญาเพิ่มเติม — สิ่งที่ HIPAA ไม่บังคับแต่ผู้ซื้อควรต่อรอง: การเปิดเผยตำแหน่งข้อมูลอย่างชัดเจน (เขตอำนาจใดโฮสต์หรือเข้าถึง PHI) การแจ้งเหตุการณ์ตาม SLA ที่กำหนด (24–48 ชั่วโมงเป็นเป้าหมายสัญญาที่สมเหตุสมผล แม้มันไม่ใช่เส้นตายตามกฎหมาย HIPAA — ไทม์ไลน์ของ Breach Notification Rule เองยาวกว่าและใช้ที่ระดับ covered entity) ข้อกำหนดสิทธิ์ตรวจสอบ การอนุมัติการเปลี่ยนผู้รับเหมาช่วง และการจัดการ PHI ที่นิยามไว้ในแต่ละหมุดหมายสัญญา ไม่ใช่แค่ตอนสิ้นสุด
ความแตกต่างทางกฎหมายที่ควรรู้: business associate มีภาระผูกพัน HIPAA โดยตรง ไม่ใช่แค่หน้าที่ตามสัญญาต่อ covered entity ตั้งแต่ HITECH Act และ Omnibus Rule 2013 business associate อาจรับผิดโดยตรงต่อการละเมิด Security Rule และการละเมิด Privacy และ Breach Notification Rule บางส่วน BAA จัดสรรความรับผิด — ไม่ได้ย้าย accountability ทั้งหมดไปที่ผู้ขาย
ข้อควรระวังสุดท้าย: การบังคับใช้ข้ามพรมแดนยากกว่าในประเทศ การกระทำของ OCR ต่อ business associate ในสหรัฐเป็นเรื่องจริง; กับนิติบุคคลออฟชอร์ การเยียวยาเชิงปฏิบัติหดเหลือความเสียหายตามสัญญา การยกเลิก และอำนาจต่อรองที่คุณถือผ่านความสัมพันธ์เชิงพาณิชย์ หากการป้องกันเดียวของคุณต่อการจัดการ PHI ผิดของผู้ขายออฟชอร์คือข้อกำหนดสัญญา การป้องกันนั้นบาง BAA ต้องวางบนการควบคุมทางเทคนิคที่ทำให้การละเมิดยากเชิงสถาปัตยกรรม — ซึ่งคือส่วนถัดไป
ที่ตั้งข้อมูล HIPAA การเข้าถึง PHI ระยะไกล และสถาปัตยกรรมออฟชอร์
ความเข้าใจผิดที่พบบ่อย: HIPAA กำหนดให้ข้อมูลผู้ป่วยอยู่ในสหรัฐ ไม่ใช่ แนวทาง HHS เรื่องการจัดเก็บ ePHI ออฟชอร์ ยืนยันว่า covered entity และ business associate อาจใช้ผู้ให้บริการคลาวด์ที่จัดเก็บ ePHI บนเซิร์ฟเวอร์นอกสหรัฐ — ตราบใดที่ safeguard ที่จำเป็นถูกนำมาใช้ สองความละเอียด: แนวทางนั้นกล่าวถึงสถานการณ์การจัดเก็บบนคลาวด์ ซึ่งไม่เหมือนการเข้าถึงของนักพัฒนาออฟชอร์; และ PHI ที่โฮสต์ในสหรัฐยังอาจถูกเข้าถึงโดยบุคลากรออฟชอร์ — การเข้าถึงนั้นต้องยังคงได้รับการคุ้มครองไม่ว่าวิศวกรนั่งอยู่ที่ไหน
สามรูปแบบการส่งมอบครอบคลุมสัญญาจริงส่วนใหญ่ การแลกเปลี่ยนเหมือนกันเสมอ: งานต้องการ PHI exposure เท่าไรจริง ๆ เทียบกับที่สถาปัตยกรรมของคุณอนุญาต
| รูปแบบ | PHI อยู่ที่ไหน | บุคลากรออฟชอร์แตะอะไร | เหมาะเมื่อไหร่ |
|---|---|---|---|
| PHI โฮสต์สหรัฐ + การเข้าถึงระยะไกลที่ควบคุม | คลาวด์/ดาต้าเซ็นเตอร์สหรัฐ | PHI ผ่าน VDI หรือ bastion — ไม่มีสำเนาในเครื่อง | Production support, การเชื่อมต่อข้อมูลสด |
| พัฒนาออฟชอร์บนข้อมูลที่ทำให้ไม่ระบุตัวตน/สังเคราะห์ | สหรัฐ | โค้ด สคีมา ชุดข้อมูลที่ mask หรือสังเคราะห์ | พัฒนาฟีเจอร์, QA, การวิเคราะห์ |
| การแยกสภาพแวดล้อมไฮบริด | โปรดักชันในสหรัฐ | โค้ดและ test artifacts ออฟชอร์; งาน PHI ออนชอร์ | สัญญาใหญ่ที่แบ่งตามสภาพแวดล้อม |
ความแตกต่างทางเทคนิคที่สำคัญ: ข้อมูลที่ mask ไม่ใช่ข้อมูลที่ทำให้ไม่ระบุตัวตนโดยอัตโนมัติ การ mask ที่รักษารูปแบบ (เปลี่ยนชื่อจริงเป็นชื่อสมมติที่น่าเชื่อ) อาจย้อนกลับได้และยังนับเป็น PHI การทำให้ไม่ระบุตัวตนตาม HIPAA ต้องผ่านการลบตัวระบุตาม Safe Harbor หรือ Expert Determination — เกณฑ์ที่สูงกว่าการสับคอลัมน์ หาก “ข้อมูลทดสอบ” ของคุณเป็น masked ไม่ใช่ de-identified ให้ถือว่าเป็น PHI
ไม่ว่าจะเลือกรูปแบบไหน การควบคุมที่สำคัญยังคงเหมือนกัน:
- ช่องทางเข้าถึง — เซสชัน VDI หรือ bastion ที่ปิดการจัดเก็บในเครื่อง การพิมพ์ และ clipboard; ไม่มีเส้นทาง PHI ที่จบบนแล็ปท็อปออฟชอร์
- สิทธิ์ — IAM แบบ least-privilege ด้วยบัญชีระบุตัวต่อผู้ใช้ MFA และการเข้าถึงที่จำกัดตามระบบที่บทบาทต้องการ
- ข้อจำกัดการส่งออก — การบล็อกเทคนิคการส่งออกจำนวนมาก การจับภาพหน้าจอเมื่อทำได้ และการเฝ้าดู egress
- การแยกสภาพแวดล้อม — สภาพแวดล้อม dev/staging ออฟชอร์ต้องไม่ถึง PHI โปรดักชัน; เส้นทางเดียวสู่ข้อมูลจริงผ่านช่องทางที่ควบคุม
- การบันทึก — ทุกการเข้าถึง PHI ถูกบันทึกพร้อมผู้ใช้ การประทับเวลา และวัตถุที่แตะ เก็บไว้นานพอสำหรับการตรวจสอบและสร้างเหตุการณ์ซ้ำ
- การประเมินความเสี่ยงที่มีเอกสาร — รูปแบบที่เลือกได้รับการวิเคราะห์ความเสี่ยงของตัวเอง: อะไรผิดพลาดได้ การเปิดเผยคืออะไร และมาตรการลดใดปิดช่องว่างนั้น
กล่องตัดสินใจ — ทีมออฟชอร์จำเป็นต้องเข้าถึง PHI ที่ระบุตัวได้จริงหรือไม่? งานพัฒนา QA และวิเคราะห์ส่วนใหญ่ไม่จำเป็น หากคำตอบที่ซื่อสัตย์คือไม่ ข้อมูลที่ทำให้ไม่ระบุตัวหรือสังเคราะห์คือเส้นทางความเสี่ยงต่ำสุด — และมันหดหรือขจัดคำถาม BAA ทั้งหมด
เรื่องนี้สำคัญที่สุดสำหรับงานที่หนักการเชื่อมต่อ ทีมที่สร้างอินเทอร์เฟซ การพัฒนาซอฟต์แวร์ EHR/EMR โดยทั่วไปต้องการโครงสร้างข้อมูลผู้ป่วย — ข้อความ HL7, ทรัพยากร FHIR, การแม็ปฟิลด์ — มากกว่า PHI จริง ซึ่งเป็นเหตุผลที่ชุดข้อมูลที่ทำให้ไม่ระบุตัวบวกทีมเชื่อมต่อเล็กฝั่งสหรัฐเป็นการแบ่งที่ใช้จริงทั่วไป
Checklist ตรวจสอบความปลอดภัยผู้ขาย
ที่นี่คือจุดที่ due diligence ผลิตหลักฐานหรือเปิดโปงช่องว่าง การตรวจสอบผู้ขายไม่ใช่ถามว่า “คุณสอดคล้อง HIPAA ไหม” — ไม่มีใบรับรองใดตอบคำนั้นได้ มันคือการให้ผู้ขายพิสูจน์ทีละการควบคุมว่า safeguard ที่สัญญาของคุณต้องการมีอยู่จริงและทำงานจริง ประเมินผู้ขายผ่านสิบพื้นที่ควบคุม — ในรูปแบบ พื้นที่ควบคุม → คำถามผู้ซื้อ → หลักฐานที่ต้องขอ:
| พื้นที่ควบคุม | คำถามผู้ซื้อ | หลักฐานที่ต้องขอ |
|---|---|---|
| ใบรับรอง | คุณถือ SOC 2 Type II หรือ ISO 27001 หรือไม่? ขอบเขตใบรับรองคืออะไร? | ใบรับรอง + เอกสารขอบเขต; ตรวจว่าครอบคลุมบริการที่คุณจะซื้อ ไม่ใช่แค่นิติบุคคลบริษัท |
| การประเมินความเสี่ยง | มีการวิเคราะห์ความเสี่ยงที่เกี่ยวกับ HIPAA เป็นเอกสารและใหม่ไหม? | ทะเบียนความเสี่ยงที่ปิดข้อมูลหรือสรุปการประเมินพร้อมวันที่และวิธีการ |
| IAM | บัญชีสำหรับพนักงานที่แตะ PHI จัดเตรียมอย่างไร? | นโยบาย MFA โมเดล least-privilege ขั้นตอน joiner/mover/leaver |
| การเข้ารหัส | อะไรถูกเข้ารหัส ที่ไหน ใครจัดการกุญแจ? | มาตรฐานการเข้ารหัส คำอธิบายการจัดการกุญแจ |
| ความปลอดภัยกายภาพ | สำนักงานและอุปกรณ์ถูกควบคุมอย่างไร? | การควบคุมการเข้าถึง การจัดการอุปกรณ์ (MDM) นโยบาย BYOD |
| บันทึกการเข้าถึง PHI | ใครเห็น PHI โปรดักชัน และบันทึกไหม? | ตัวอย่าง schema บันทึก ระยะเวลาเก็บ ความถี่ทบทวน |
| การตอบสนองต่อเหตุการณ์ | เมื่อมีปัญหาเกิดอะไรขึ้น? | แผน IR เป็นเอกสาร เส้นทางเอสคาเลชัน วันที่ฝึกล่าสุด |
| การฝึกอบรมบุคลากร | คนที่แตะ PHI ได้รับการฝึกไหม? | หลักสูตรฝึกอบรม บันทึกการสำเร็จ ความถี่การรีเฟรช |
| การจัดการผู้รับเหมาช่วง | ใครแตะงานของเราอีก? | รายชื่อผู้รับเหมาช่วง ตัวอย่างข้อตกลง flow-down |
| ประวัติการละเมิด | เคยมีเหตุการณ์ความมั่นคงมาก่อนไหม? | การเปิดเผยที่ซื่อสัตย์ — “ไม่เคย” ที่กลายเป็นเท็จภายหลังแย่กว่าเหตุการณ์ที่เปิดเผย |
สามหลักการประเมิน ประการแรก ขอบเขตใบรับรองสำคัญกว่าการมีใบรับรอง — SOC 2 ที่ครอบคลุมผลิตภัณฑ์ SaaS ของผู้ขายอาจไม่รวมทีมวิศวกรรมที่ให้บริการคุณ ประการที่สอง การใช้งานสำคัญกว่าการยืนยัน — นโยบายที่มีใน PDF แต่ไม่มีในทางปฏิบัติถูกเปิดโปงจากความเร็วที่ผู้ขายผลิตสิ่งจริง (ตัวอย่างบันทึก เอกสารขั้นตอน) ไม่ใช่สไลด์ ประการที่สาม การแก้ไขสำคัญกว่าความสมบูรณ์แบบ — ผู้ขายที่มี finding เป็นเอกสารและประวัติการแก้ที่ติดตามได้ปลอดภัยกว่าผู้ขายที่อ้างประวัติสะอาดสมบูรณ์
ลำดับปฏิบัติ: รันการยืนยันก่อนสัญญาเป็นเงื่อนไขการลงนาม — ไม่ใช่หลัง onboarding เมื่ออำนาจต่อรองหมด — แล้วตั้งความถี่ทบทวนตามความเสี่ยง สัญญาที่แตะ PHI สมควรมีลูปทบทวนแน่นกว่าการพัฒนาบนข้อมูลที่ไม่ระบุตัว และการทบทวนที่ trigger ด้วยเหตุการณ์ผู้ขายหรือการเปลี่ยนผู้รับเหมาช่วงสำคัญกว่าที่ trigger ด้วยปฏิทิน ทั้ง SOC 2 และ ISO 27001 ไม่ใช่ใบรับรอง HIPAA บังคับ และ HIPAA ไม่กำหนดข้อบังคับตรวจสอบรายปีทั่วไป; ความถี่ทบทวนของคุณควรตามโปรไฟล์ความเสี่ยงและเงื่อนไขสัญญาที่ต่อรอง
ให้คะแนนแต่ละพื้นที่ควบคุมบนมาตราส่วนง่ายเดียวกัน — verified, partially verified, unsupported claim — และถือ “unsupported claim” เป็นรายการต้นทุน: ไม่ผู้ขายลงทุนปิดมัน ไม่ก็สัญญาแบกความเสี่ยงคงค้างที่มีเอกสารซึ่งทีม security และ legal ของคุณยอมรับอย่างมีสติแทนที่จะค้นพบทีหลัง
สัญญา SLA และการกำกับดูแลต่อเนื่อง
BAA ที่ลงนามแล้วเริ่มความสัมพันธ์; governance รักษามัน — การปฏิบัติตามการเอาท์ซอร์สด้านสุขภาพสุดท้ายคือวินัยการกำกับดูแล ไม่ใช่เอกสาร การกำกับดูแลหลังสัญญาที่ได้ผลจริง:
- การทบทวนความปลอดภัยเป็นระยะ — ความถี่ตามความเสี่ยงและเงื่อนไขสัญญา ไม่ใช่ค่าเริ่มต้นรายปีทั่วไป
- การควบคุมการเปลี่ยนผู้รับเหมาช่วง — ผู้รับเหมาช่วงใหม่ที่แตะ PHI ต้องได้รับอนุมัติก่อนเริ่ม ไม่ใช่แจ้งภายหลัง
- การติดตามการแก้ไข — finding จากการตรวจสอบเข้ารายการติดตามพร้อมผู้รับผิดชอบและกำหนดเวลา ทบทวนในการประชุมถัดไป
- การฝึกเหตุการณ์ — การฝึก tabletop สำหรับสถานการณ์การละเมิด รวมใครโทรหาใครฝั่งออฟชอร์ตอนดึก
- ขั้นตอนเอสคาเลชัน — ผู้ติดต่อด้านความมั่นคงที่ระบุและเส้นทางที่ทดสอบแล้วว่าทำงานข้ามเขตเวลา
- ความพร้อมสิ้นสุดสัญญา — ข้อกำหนดคืน/ทำลายต้องทำได้จริง: สินค้าคงคลังข้อมูล ใบรับรองการลบ การยืนยันความสมบูรณ์
สัญญาณเตือนระหว่างการประเมิน: การอ้างสอดคล้องไร้หลักฐาน (“เราสอดคล้อง HIPAA” เป็นประโยค ไม่ใช่พอร์ตโฟลิโอ) ปฏิเสธเปิดเผยผู้รับเหมาช่วงที่เกี่ยวข้อง ลังเลแบ่งปันเอกสารความมั่นคงที่สมเหตุสมผล หรือยืนกรานใช้ข้อความ BAA เจือจางของตัวเองโดยไม่ต่อรอง แต่ละอันเป็นสัญญาณว่าผู้ขายจะประพฤติอย่างไรเมื่อมีปัญหา — ซึ่งเป็นตอนที่สำคัญที่สุด ไม่มีเงื่อนไขใดเป็นกฎทั่วไป: สิทธิ์ตรวจสอบ ความถี่ทบทวน SLA เหตุการณ์ และภาคผนวกความมั่นคงเพิ่มเติม ทั้งหมดปรับตามความเสี่ยงของสัญญาและสิ่งที่คุณต่อรอง — ไม่ใช่เส้นฐานที่ HIPAA กำหนด
เมื่อการประเมินชี้ไปที่พาร์ตเนอร์มากกว่าปัญหา ตัวแยกความแตกต่างคือผลงานส่งมอบ ไม่ใช่คำสัญญา: ผู้ขายที่แสดงงานวิศวกรรมสุขภาพ แนวปฏิบัติความมั่นคงที่ระบุ และประสบการณ์การตรวจสอบก่อนหน้าได้ จะตรวจสอบง่ายกว่าผู้ขายที่เริ่มจากศูนย์มาก นั่นคือโปรไฟล์ที่บริการพัฒนาซอฟต์แวร์ด้านสุขภาพของ HDWEBSOFT สร้างมาเพื่อตอบสนอง — พร้อมข้อควรระวังที่ทุกผู้ขายควรยอมรับ: การปฏิบัติตามถูกพิสูจน์ด้วยหลักฐาน ไม่ใช่รับประกันด้วยการตลาด
บทสรุป
การพัฒนาซอฟต์แวร์ออฟชอร์ที่สอดคล้อง HIPAA คือลำดับ ไม่ใช่สถานะ: พิจารณาว่า BAA ใช้กับบทบาทผู้ขายไหม → เลือกสถาปัตยกรรมการเข้าถึง PHI และข้อมูลที่เหมาะกับงาน → ประเมินหลักฐานความมั่นคงของผู้ขาย → สร้าง governance ต่อเนื่อง ข้ามขั้นและขั้นอื่นอ่อนลง — สถาปัตยกรรมสมบูรณ์ช่วยไม่ได้ผู้ขายไร้ BAA ตรงจุดที่ต้อง และ BAA ที่เซ็นแล้วช่วยไม่ได้สถาปัตยกรรมที่มอบ PHI ให้ทีมไร้การตรวจสอบ การส่งมอบออฟชอร์กับ HIPAA เข้ากันได้เมื่อภาระผูกพันที่ใช้ถูกระบุและ safeguard เป็นของจริงไม่ใช่แค่กระดาษ หากต้องการปรึกษาข้อกำหนดการพัฒนาออฟชอร์หรือความคาดหวังความมั่นคงผู้ขายสำหรับสัญญาด้านสุขภาพ ติดต่อ HDWEBSOFT — เรายินดีอธิบายวิธีที่เราเข้าถึงการส่งมอบที่ต้องการการปฏิบัติตามสูง
FAQ
ผู้ขายออฟชอร์สามารถลงนาม HIPAA Business Associate Agreement (BAA) ได้หรือไม่
ได้ — ไม่มีข้อใดใน HIPAA จำกัดผู้ลงนาม BAA ตามภูมิศาสตร์ องค์กรใดที่ทำหน้าที่ที่เข้าเงื่อนไขเกี่ยวกับ PHI สามารถลงนาม BAA ได้ไม่ว่าอยู่ที่ไหน คำถามปฏิบัติคือ BAA จำเป็นสำหรับบริการนั้นหรือไม่ (จำเป็นหากผู้ขายสร้าง รับ ดูแล หรือส่งต่อ PHI ในนามคุณ) และภาระผูกพันยังบังคับใช้ข้ามพรมแดนได้หรือไม่ — จึงควรจับคู่เงื่อนไขสัญญากับการควบคุมการเข้าถึงทางเทคนิค
HIPAA กำหนดให้ข้อมูลผู้ป่วยอยู่ในสหรัฐหรือไม่
ไม่ — HIPAA ไม่กำหนดข้อบังคับทั่วไปด้านที่ตั้งข้อมูลแบบสหรัฐเท่านั้น แนวทาง HHS ยืนยันว่า ePHI อาจจัดเก็บบนเซิร์ฟเวอร์นอกสหรัฐได้ตราบใดที่การคุ้มครองของ HIPAA Rules ถูกนำมาใช้ ที่ตั้งเป็นการตัดสินใจความเสี่ยง ไม่ใช่ข้อบังคับทางกฎหมาย: PHI โฮสต์สหรัฐที่จำกัดเซสชันระยะไกลที่ควบคุม หรืองานออฟชอร์บนข้อมูลที่ทำให้ไม่ระบุตัว เป็นวิธีลดการเปิดเผยข้ามพรมแดนที่พบบ่อย
checklist ตรวจสอบความปลอดภัยผู้ขาย HIPAA ควรมีอะไรบ้าง
ครอบคลุมมิติด้านบริหาร กายภาพ และเทคนิคของ Security Rule ตามที่ใช้กับสัญญาของคุณ: ขอบเขตและความถูกต้องของใบรับรอง การประเมินความเสี่ยงที่มีเอกสาร การควบคุมการเข้าถึงและ MFA การเข้ารหัส ความปลอดภัยกายภาพและอุปกรณ์ บันทึกการเข้าถึง PHI การตอบสนองต่อเหตุการณ์ การฝึกอบรมบุคลากร การจัดการผู้รับเหมาช่วง และประวัติการละเมิด สำหรับแต่ละด้าน นิยามคำถามผู้ซื้อและหลักฐานที่ต้องขอ — และประเมินการใช้งานจริง ไม่ใช่แค่เอกสารนโยบาย
จะรับประกันความสอดคล้อง HIPAA เมื่อเอาท์ซอร์สการพัฒนาซอฟต์แวร์ได้อย่างไร
ตามลำดับ: พิจารณาว่ากิจกรรมผู้ขายทำให้เป็น business associate ไหม และลงนาม BAA ก่อนเปิดเผย PHI; เลือกสถาปัตยกรรมที่ตรงความต้องการเข้าถึง (การเข้าถึงระยะไกลที่ควบคุมในสหรัฐ ข้อมูลไม่ระบุตัว/สังเคราะห์ หรือสภาพแวดล้อมแยก); ตรวจสอบผู้ขายด้วยหลักฐาน; รักษา governance — อนุมัติผู้รับเหมาช่วง ทบทวนเป็นระยะ ติดตามการแก้ไข เอสคาเลชันที่ทดสอบ ไม่มีใบรับรองหรือเอกสารเดียวที่ทำให้สัญญาสอดคล้อง; มันคือการรวมข้อตกลงที่ใช้ การควบคุมเทคนิค และการกำกับดูแลต่อเนื่อง
covered entity ยังรับผิดชอบหรือไม่หากผู้ขายออฟชอร์ละเมิด PHI
ความรับผิดถูกแบ่งปัน ไม่ใช่โอนไป Business associate มีภาระผูกพัน HIPAA โดยตรงและอาจรับผิดโดยตรงต่อการละเมิด แต่ covered entity ยังรับผิดชอบการตัดสินใจด้านการปฏิบัติตามของตน — การเลือกผู้ขาย และเมื่อจำเป็น การแจ้งการละเมิดแก่บุคคลและ HHS ผลปฏิบัติ: เลือกผู้ขายบนหลักฐาน บันทึก due diligence และตรวจว่า BAA+กำกับดูแลให้การมองเห็นและสิทธิ์แก้ไข — เพราะ “ผู้ขายทำ” คือคำอธิบาย ไม่ใช่การป้องกัน เมื่อข้อมูลผู้ป่วยของคุณคือสิ่งที่ถูกเปิดเผย