HIPAA-konforme Offshore-Softwareentwicklung bedeutet, Engineering-Arbeit an ein Team außerhalb der USA auszulagern und gleichzeitig die HIPAA-Anforderungen zu Privacy, Security und Business Associate zu erfüllen, die auf diese Arbeit zutreffen. Die operative Formulierung lautet die zutreffen: Nicht jeder Offshore-Vendor muss eine Business Associate Agreement unterzeichnen oder ein jährliches Audit durchlaufen. Ob ein BAA erforderlich ist, hängt davon ab, was der Vendor tatsächlich tut — konkret, ob seine Aktivitäten das Erstellen, Empfangen, Pflegen oder Übertragen von Protected Health Information (PHI) im Auftrag Ihrer Organisation beinhalten.
Genau in dieser Unterscheidung beginnen die meisten Compliance-Fehler: entweder wird angenommen, dass Offshore einen Vendor automatisch disqualifiziert, oder dass eine unterschriebene BAA allein ein Engagement compliant macht. Die Wahrheit liegt dazwischen — Offshore erhöht die Komplexität der Compliance (Verträge über Jurisdiktionen hinweg, Remote-Zugriff auf PHI, Vendors, die man nicht einfach besuchen kann), ohne die Grundlagen zu ändern. Für US-Gesundheitsorganisationen, die Offshore-Delivery erwägen — einschließlich Gesundheitssoftware-Outsourcing nach Vietnam — besteht die eigentliche Arbeit darin, den PHI-Zugriff des Vendors mit den richtigen Vereinbarungen, Architekturen und Nachweisen zu verknüpfen.
Kernpunkte
- Ein Vendor wird business associate aufgrund seiner Aktivitäten und seiner Beziehung zu PHI — nicht dadurch, dass er Papier unterschreibt oder offshore sitzt.
- Trennen Sie rechtliche Anforderungen (BAAs wo anwendbar, Security-Rule-Safeguards) von empfohlenen vertraglichen Schutzmaßnahmen (Breach-SLAs, Audit-Rechte) und operativen Praktiken (VDI, de-identifizierte Daten).
- HIPAA schreibt keine allgemeine Anforderung vor, dass ePHI innerhalb der USA bleiben muss — aber PHI, auf das offshore zugegriffen wird oder das offshore gespeichert ist, muss angemessen geschützt bleiben.
- Business associates tragen direkte HIPAA-Pflichten; die Verantwortung wird geteilt und liegt nicht ausschließlich bei der covered entity.
- Vendor-Bewertung sollte auf Nachweisen laufen: scope-geprüfte Zertifikate, tatsächliche Implementierungsdetails und Remediation-Historie — nicht Zusicherungen.
Was erfordert HIPAA-konforme Offshore-Softwareentwicklung?
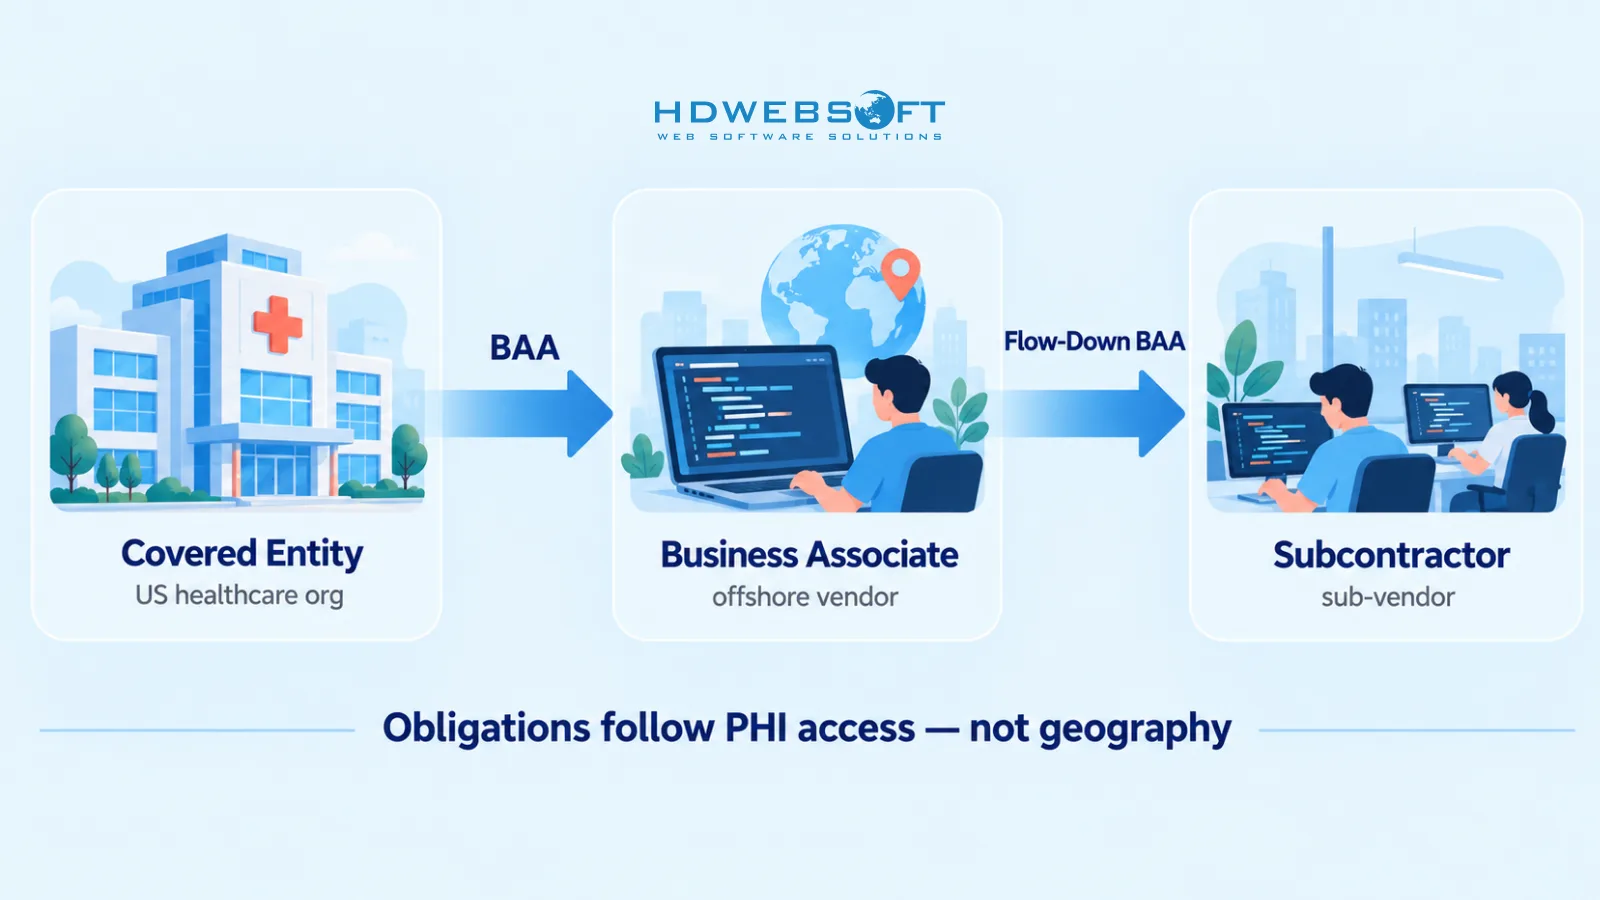
HIPAA weist Pflichten nach Rolle zu. Eine covered entity — der Leistungserbringer, Health Plan oder Clearinghouse — besitzt die Beziehung zu den Patienten. Ein business associate ist eine Person oder Einrichtung, die Funktionen mit PHI im Namen der covered entity ausführt: Ein Offshore-Entwicklungsteam, das ein Patientenportal pflegt, EHR-Integrationen betreibt oder Production Support leistet, qualifiziert sich plausibel. Ein subcontractor business associate ist ein Subunternehmer des Vendors, der durch Flow-down-Anforderungen gleichwertige Pflichten erbt.
Zwei Punkte sind hier wichtig. Erstens: Der Offshore-Standort allein bestimmt nicht den Business-Associate-Status — die Funktionen und PHI-Berührungspunkte des Vendors tun das. Ein Team, das Abrechnungscode auf synthetischen Daten schreibt, wird vielleicht nie business associate; dasselbe Team mit Production Support auf echten Patientendaten fast sicher schon. Zweitens: Generische HIPAA-Software-Safeguards sind nur die halbe Antwort. Unser Leitfaden zu HIPAA-Compliance für Gesundheitssoftware behandelt die grundlegenden administrativen, physischen und technischen Safeguards der HIPAA Security Rule. Dieser Artikel ergänzt die Offshore-spezifische Schicht: grenzüberschreitende Verträge, Remote-Zugriffsarchitektur und Vendor-Due-Diligence — denn eine compliant Anwendung kann trotzdem von einer nicht-compliant Vendor-Beziehung betrieben werden.
HIPAA Business Associate Agreements für Offshore-Vendoren
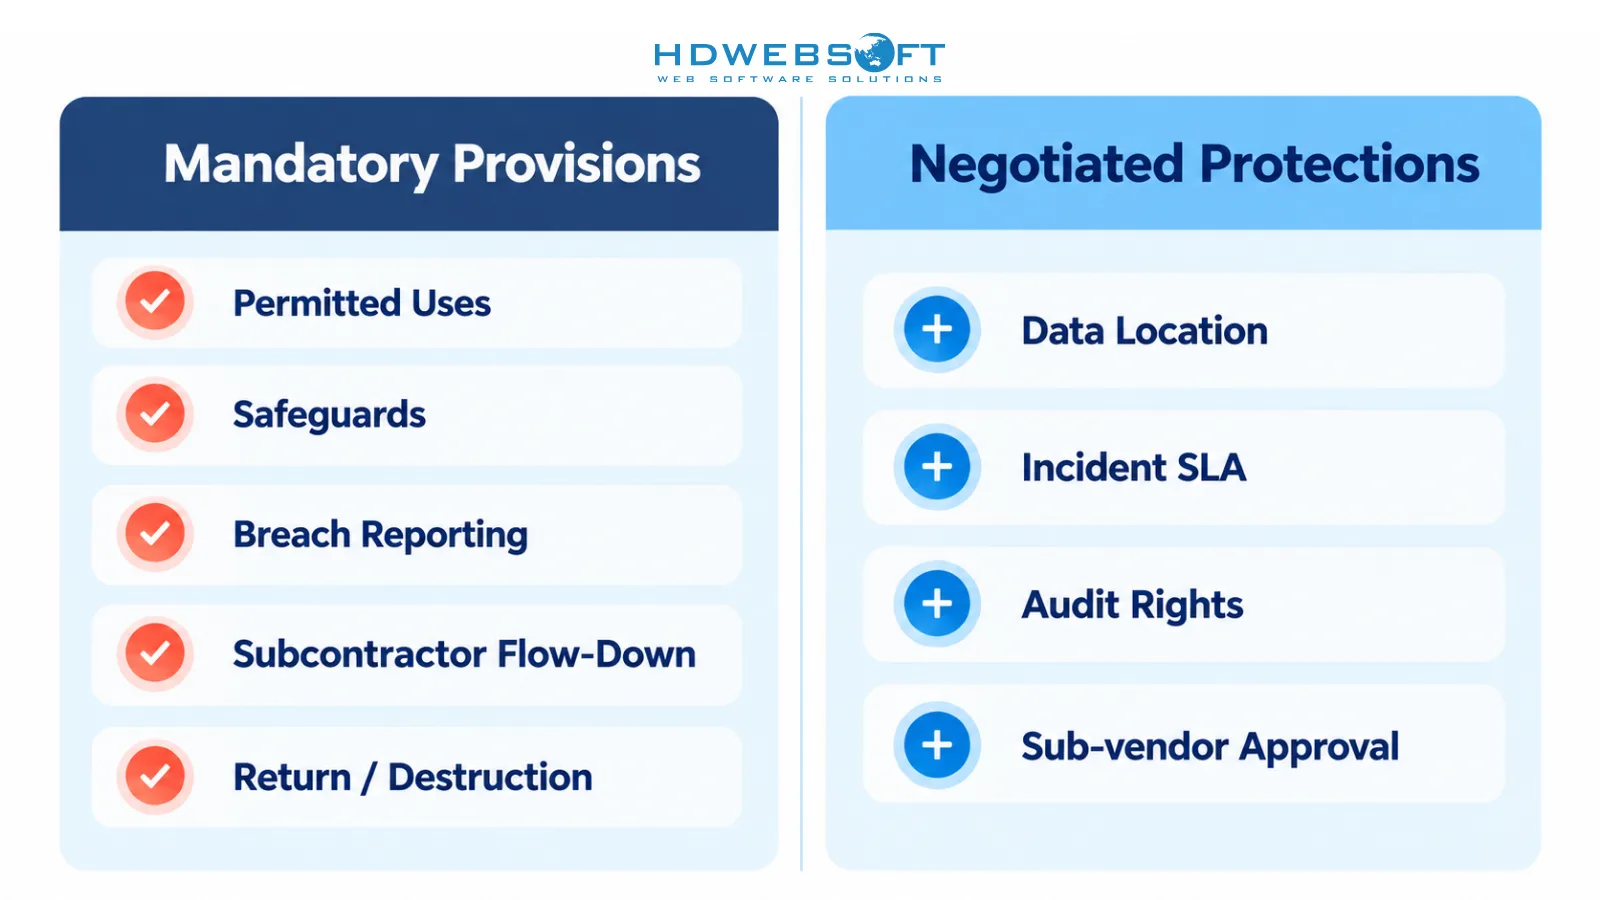
Ein BAA ist erforderlich, wenn ein Vendor Aktivitäten mit PHI im Namen einer covered entity oder eines anderen business associate ausführt. Wo ein BAA gilt, muss er vor der Weitergabe von PHI für diese Leistung unterzeichnet werden — eine Unterschrift nach bereits geflossenen Daten ist ein rückwirkender Verstoß, keine Korrektur. Die Musterbestimmungen des HHS für Business Associate Agreements definieren den Pflichtinhalt: erlaubte und erforderliche PHI-Nutzungen, Safeguards gegen unzulässige Nutzung, Breach-Meldung sowie Rückgabe oder Vernichtung von PHI bei Vertragsende.
Offshore-Engagements profitieren davon, zwei Schichten innerhalb dieses Vertrags zu trennen:
- Pflichtbestimmungen — erlaubte Nutzungen und Weitergaben; Safeguards; Meldung von Breaches, Security Incidents und unzulässigen Nutzungen; Subunternehmer-Flow-down (jeder Sub-Vendor mit PHI-Kontakt unterschreibt gleichwertige Bedingungen); Kündigungsrechte; und PHI-Rückgabe oder -Vernichtung, soweit machbar. Die Permitted-Uses-Klausel verdient offshore besondere Aufmerksamkeit: Definieren Sie die abgedeckten Leistungen konkret und verbieten Sie ausdrücklich darüber hinausgehende Nutzungen — insbesondere Sekundärnutzungen wie Modell-Training, Analysen Ihrer Daten oder Weitergabe an Dritte ohne unterschriebenen Subunternehmer-Vertrag.
- Zusätzliche vertragliche Schutzmaßnahmen — Punkte, die HIPAA nicht vorschreibt, Käufer aber verhandeln sollten: explizite Data-Location-Offenlegung (welche Jurisdiktionen PHI hosten oder darauf zugreifen), Incident-Meldung mit definiertem SLA (24–48 Stunden ist ein vernünftiges Vertragsziel, aber keine gesetzliche HIPAA-Frist — die Fristen der Breach Notification Rule selbst sind länger und gelten auf Covered-Entity-Ebene), Right-to-Audit-Klauseln, Freigabe von Subunternehmer-Wechseln und definiertes PHI-Handling an jedem Vertragsmeilenstein, nicht nur bei Kündigung.
Eine juristische Nuance lohnt sich zu kennen: Business associates haben direkte HIPAA-Pflichten, nicht nur vertragliche Pflichten gegenüber der covered entity. Seit dem HITECH Act und der Omnibus Rule 2013 können business associates für Verstöße gegen die Security Rule und bestimmte Privacy- und Breach-Notification-Rule-Verstöße direkt haftbar sein. Ein BAA verteilt Verantwortung — es verlagert nicht die gesamte Accountability auf den Vendor.
Letzte Anmerkung: Grenzüberschreitende Durchsetzung ist schwieriger als innerstaatliche. Eine OCR-Maßnahme gegen einen US-Business-Associate ist realistisch; gegen eine Offshore-Einrichtung schrumpfen praktische Rechtsbehelfe auf Vertragsschadensersatz, Kündigung und die Hebelwirkung aus der Geschäftsbeziehung. Wenn Ihr einziger Schutz gegen PHI-Fehlhandhabung durch einen Offshore-Vendor eine Vertragsklausel ist, ist dieser Schutz dünn. Das BAA muss auf technischen Kontrollen sitzen, die Verstöße architektonisch schwer machen — das ist der nächste Abschnitt.
HIPAA-Datenresidenz, Remote-PHI-Zugriff & Offshore-Architektur
Ein verbreitetes Missverständnis: HIPAA verlangt, dass Patientendaten in den USA bleiben. Tut es nicht. Die HHS-Guidance zu Offshore-ePHI-Speicherung bestätigt, dass covered entities und business associates Cloud-Provider nutzen dürfen, die ePHI auf Servern außerhalb der USA speichern — sofern die erforderlichen Safeguards greifen. Zwei Nuancen: Diese Guidance betrifft Cloud-Speicherung-Szenarien, die nicht dasselbe sind wie Entwicklerzugriff offshore; und in den USA gehostetes PHI kann dennoch von Offshore-Personal aufgerufen werden — dieser Zugriff muss geschützt bleiben, egal wo der Engineer sitzt.
Drei Delivery-Pattern decken die meisten realen Engagements ab. Der Trade-off bleibt immer gleich: Wie viel PHI-Exposure braucht die Arbeit wirklich, gegenüber dem, was Ihre Architektur zulässt?
| Pattern | Wo PHI liegt | Was Offshore-Mitarbeiter berühren | Passt wann |
|---|---|---|---|
| US-gehostetes PHI + kontrollierter Remote-Zugriff | US-Cloud/Rechenzentrum | PHI via VDI oder Bastion — keine lokalen Kopien | Production Support, Live-Daten-Integrationen |
| Offshore-Entwicklung auf de-identifizierten/synthetischen Daten | USA | Code, Schemas, maskierte oder synthetische Datasets | Feature-Entwicklung, QA, Analytics |
| Hybride Umgebungstrennung | Produktion in USA | Code und Test-Artefakte offshore; PHI-Operationen onshore | Größere Engagements aufgeteilt nach Umgebung |
Eine kritische technische Unterscheidung: Maskierte Daten sind nicht automatisch de-identifizierte Daten. Format-erhaltendes Masking (Namen durch plausible Pseudonyme ersetzen) kann reversibel sein und zählt möglicherweise weiterhin als PHI. HIPAA-De-identifizierung erfordert das Safe-Harbor-Entfernen von Identifikatoren oder eine Expert Determination — eine höhere Hürde als das Durchmischen von Spalten. Wenn Ihre “Testdaten” maskiert statt de-identifiziert sind, behandeln Sie sie als PHI.
Egal welches Pattern Sie wählen, die wichtigen Kontrollen sind konsistent:
- Zugriffskanal — VDI- oder Bastion-Sessions mit deaktiviertem lokalem Speicher, Drucken und Clipboard; kein PHI-Pfad, der auf einem Offshore-Laptop endet.
- Berechtigungen — Least-Privilege-IAM mit benannten Einzelbenutzerkonten, MFA und auf die vom Rollen benötigten Systeme begrenztem Zugriff.
- Export-Beschränkungen — technische Sperren gegen Bulk-Export, Screenshots wo machbar, und Egress-Monitoring.
- Umgebungsisolation — Offshore-Entwicklungs- und Staging-Umgebungen dürfen Produktions-PHI nicht erreichen; der einzige Pfad zu echten Daten läuft über den kontrollierten Kanal.
- Logging — jeder PHI-Zugriff wird mit Benutzer, Zeitstempel und berührtem Objekt protokolliert und lange genug vorgehalten, um Audit und Incident-Rekonstruktion zu stützen.
- Dokumentierte Risikoanalyse — das gewählte Modell erhält eine eigene Risikobewertung: was schiefgehen kann, wie groß die Exposure ist und welche Mitigationen die Lücke schließen.
Entscheidungsbox — braucht das Offshore-Team tatsächlich Zugriff auf identifizierbare PHI? Die meisten Entwicklungs-, QA- und Analytics-Arbeiten brauchen ihn nicht. Wenn die ehrliche Antwort nein lautet, sind de-identifizierte oder synthetische Daten der risikoärmste Weg — und sie verkleinern oder eliminieren die BAA-Frage vollständig.
Am wichtigsten ist das bei integrationsintensiver Arbeit. Teams, die EHR/EMR-Softwareentwicklung-Schnittstellen bauen, brauchen typischerweise Patientendaten-Strukturen — HL7-Nachrichten, FHIR-Ressourcen, Feld-Mappings — weit mehr als echte PHI; deshalb ist anonymisierte Datensätze plus ein kleines US-seitiges Integrationsteam eine gängige praktische Aufteilung.
Vendor-Security-Audit-Checkliste
Hier entscheidet sich, ob Due Diligence Nachweise liefert oder Lücken offenlegt. Ein Vendor-Audit ist nicht die Frage “Sind Sie HIPAA-konform?” — darauf antwortet kein Zertifikat. Es bedeutet, den Vendor Kontrolle für Kontrolle beweisen zu lassen, dass die Safeguards, die Ihr Engagement braucht, tatsächlich existieren und laufen. Bewerten Sie Vendors über zehn Kontrollbereiche — als Kontrollbereich → Frage des Käufers → anzufordernder Nachweis:
| Kontrollbereich | Frage des Käufers | Anzufordernder Nachweis |
|---|---|---|
| Zertifikate | Halten Sie SOC 2 Type II oder ISO 27001? Was ist der Zertifikatscope? | Zertifikat + Scope-Dokument; prüfen Sie, dass es die gekauften Leistungen abdeckt, nicht nur die juristische Einheit |
| Risikoanalyse | Gibt es eine dokumentierte, aktuelle HIPAA-relevante Risikoanalyse? | Geschwärztes Risiko-Register oder Assessment-Zusammenfassung mit Datum und Methodik |
| IAM | Wie werden Konten für Mitarbeiter mit PHI-Kontakt provisioniert? | MFA-Richtlinie, Least-Privilege-Modell, Joiner/Mover/Leaver-Prozess |
| Verschlüsselung | Was ist wo verschlüsselt, wer verwaltet Schlüssel? | Verschlüsselungsstandard, Key-Management-Beschreibung |
| Physische Sicherheit | Wie werden Büros und Geräte kontrolliert? | Zutrittskontrollen, Device Management (MDM), BYOD-Richtlinie |
| PHI-Zugriffslogs | Wer sieht Produktions-PHI, und wird es geloggt? | Log-Schema-Beispiel, Aufbewahrungsdauer, Review-Kadenz |
| Incident Response | Was passiert, wenn etwas schiefgeht? | Dokumentierter IR-Plan, Eskalationspfad, Datum der letzten Übung |
| Mitarbeiterschulung | Sind die PHI-berührenden Personen geschult? | Schulungscurriculum, Abschlussnachweise, Auffrischungsfrequenz |
| Subunternehmer-Management | Wer berührt unsere Arbeit noch? | Sub-Vendor-Liste, Beispiele für Flow-down-Vereinbarungen |
| Breach-Historie | Gab es früher Sicherheitsvorfälle? | Ehrliche Offenlegung — ein “nein”, das sich später als falsch erweist, ist schlimmer als ein gemeldeter Vorfall |
Drei Bewertungsprinzipien. Erstens: Zertifikatscope schlägt Zertifikatsexistenz — ein SOC 2, das das SaaS-Produkt des Vendors abdeckt, kann das Engineering-Team ausschließen, das Sie bedient. Zweitens: Implementierung schlägt Attestation — Richtlinien, die im PDF existieren, aber nicht in der Praxis, zeigen sich daran, wie schnell der Vendor echte Artefakte (Log-Muster, Prozessdokumente) liefert, nicht an Slides. Drittens: Remediation schlägt Perfektion — ein Vendor mit dokumentierten Findings und nachverfolgter Fix-Historie ist sicherer als einer, der makellose Bilanz behauptet.
Praktische Reihenfolge: Führen Sie die Pre-Contract-Verifikation als Bedingung zur Unterschrift durch — nicht nach dem Onboarding, wenn die Hebelwirkung weg ist — und setzen Sie dann die laufende Review-Kadenz nach Risiko. Engagements mit PHI-Kontakt verdienen engere Review-Schleifen als Entwicklung auf de-identifizierten Daten, und ein Review, der durch einen Vendor-Vorfall oder Subunternehmer-Wechsel ausgelöst wird, zählt mehr als einer nach Kalender. Weder SOC 2 noch ISO 27001 ist ein HIPAA-Pflichtzertifikat, und HIPAA schreibt keine universelle Jahresaudit-Pflicht vor; Ihre Review-Frequenz sollte dem Risikoprofil und den verhandelten Vertragsbedingungen folgen.
Bewerten Sie jeden Kontrollbereich auf derselben einfachen Skala — verified, partially verified, unsupported claim — und behandeln Sie “unsupported claim” als Kostenposition: Entweder investiert der Vendor, um sie zu schließen, oder das Engagement trägt ein dokumentiertes Restrisiko, das Ihre Security- und Legal-Teams bewusst akzeptieren statt später zu entdecken.
Verträge, SLAs & laufende Governance
Ein unterschriebenes BAA startet die Beziehung; Governance hält sie aufrecht — Healthcare-Outsourcing-Compliance ist letztlich eine Aufsichtsdisziplin, kein Dokument. Post-Contract-Oversight, die in der Praxis funktioniert:
- Regelmäßige Security-Reviews — Kadenz nach Risiko und Vertragsbedingungen, kein universeller Jahres-Default.
- Subunternehmer-Änderungskontrolle — neue Sub-Vendors mit PHI-Kontakt brauchen Freigabe vor dem Engagement, nicht Benachrichtigung danach.
- Remediation-Tracking — Audit-Findings wandern in eine verfolgte Liste mit Ownern und Deadlines, erneut geprüft beim nächsten Review.
- Incident-Übungen — Tabletop-Drills für Breach-Szenarien, inklusive wer wen offshore nachts anruft.
- Eskalationsverfahren — ein benannter Security-Kontakt und ein getesteter Pfad, der über Zeitzonen hinweg funktioniert.
- Kündigungsbereitschaft — die Rückgabe-/Vernichtungsklausel muss ausführbar sein: Dateninventar, Löschzertifikat, verifizierter Abschluss.
Rote Flaggen bei der Bewertung: Compliance-Aussagen ohne Nachweise (“wir sind HIPAA-konform” als Satz, nicht als Portfolio), Weigerung, relevante Subunternehmer offenzulegen, Zögern beim Teilen angemessener Security-Dokumentation oder Beharren auf eigenem verwässertem BAA-Wortlaut ohne Verhandlung. Jede ist ein Signal dafür, wie sich der Vendor verhalten wird, wenn etwas schiefgeht — genau dann, wenn es zählt. Keine dieser Bedingungen ist universell: Audit-Rechte, Review-Frequenz, Incident-SLAs und zusätzliche Security-Exhibits skalieren mit dem Risiko des Engagements und dem, was Sie verhandeln — nicht mit einer von HIPAA vorgegebenen Baseline.
Wenn die Bewertung auf einen Partner statt auf ein Problem zeigt, ist der Differenzierer die Delivery-Historie, nicht Versprechen: ein Vendor, der Healthcare-Engineering-Arbeit, benannte Security-Praktiken und frühere Audit-Erfahrung zeigen kann, ist weit leichter zu verifizieren als einer, der bei null beginnt. Das ist das Profil, für das HDWEBSOFTs Softwareentwicklungsdienste im Gesundheitswesen gebaut sind — mit dem Vorbehalt, den jeder Vendor akzeptieren sollte: Compliance wird in Nachweisen demonstriert, nicht in Marketing garantiert.
Fazit
HIPAA-konforme Offshore-Softwareentwicklung ist eine Sequenz, kein Status: Prüfen, ob ein BAA auf die Vendor-Rolle zutrifft → die PHI-Zugriffs- und Datenarchitektur wählen, die zur Arbeit passt → die Security-Nachweise des Vendors bewerten → laufende Governance etablieren. Einen Schritt überspringen, und die anderen schwächen sich — eine perfekte Architektur rettet keinen Vendor ohne BAA dort, wo eines nötig ist, und eine unterschriebene BAA rettet keine Architektur, die PHI an ein nicht auditiertes Team gibt. Offshore-Delivery und HIPAA sind kompatibel, wenn die anwendbaren Pflichten identifiziert und die Safeguards real statt nur dokumentiert sind. Um Offshore-Entwicklungsanforderungen oder Vendor-Security-Erwartungen für ein Healthcare-Engagement zu besprechen, kontaktieren Sie HDWEBSOFT — wir erklären gern, wie wir compliance-lastige Delivery angehen.
FAQ
Kann ein Offshore-Vendor eine HIPAA Business Associate Agreement (BAA) unterzeichnen?
Ja — HIPAA beschränkt BAA-Unterzeichner nicht geografisch. Jede Einrichtung, die qualifizierende Funktionen mit PHI ausübt, kann eine BAA unterzeichnen, egal wo sie sitzt. Die praktischen Fragen sind, ob ein BAA für die konkreten Leistungen erforderlich ist (ja, wenn der Vendor PHI für Sie erstellt, empfängt, pflegt oder überträgt) und ob die Pflichten grenzüberschreitend durchsetzbar und kontrollierbar bleiben — weshalb Vertragsbedingungen mit technischen Zugriffskontrollen kombiniert werden sollten.
Verlangt HIPAA, dass Patientendaten in den USA bleiben?
Nein — HIPAA schreibt keine allgemeine US-only-Datenresidenz vor. Die HHS-Guidance bestätigt, dass ePHI auf Servern außerhalb der USA gespeichert werden darf, sofern die Schutzmaßnahmen der HIPAA Rules angewendet werden. Residenz ist eine Risikoentscheidung, keine Rechtspflicht: US-gehostetes PHI mit kontrollierten Remote-Sessions oder Offshore-Arbeit auf de-identifizierten Daten sind gängige Wege, grenzüberschreitende Exposure zu reduzieren.
Was sollte eine HIPAA-Vendor-Security-Audit-Checkliste enthalten?
Decken Sie die administrativen, physischen und technischen Dimensionen der Security Rule ab, soweit sie auf Ihr Engagement zutreffen: Zertifikatscope und -gültigkeit, dokumentierte Risikoanalyse, Zugriffskontrolle und MFA, Verschlüsselung, physische und Gerätesicherheit, PHI-Zugriffslogs, Incident Response, Mitarbeiterschulung, Subunternehmer-Management und Breach-Historie. Definieren Sie pro Bereich die Frage des Käufers und den anzufordernden Nachweis — und bewerten Sie die tatsächliche Umsetzung, nicht nur Richtliniendokumente.
Wie stellt man HIPAA-Compliance beim Outsourcing von Softwareentwicklung sicher?
In Reihenfolge: prüfen, ob die Vendor-Aktivitäten ihn zum business associate machen, und BAA vor jeder PHI-Weitergabe unterzeichnen; Architektur passend zum Zugriffsbedarf wählen (US-gehosteter kontrollierter Remote-Zugriff, de-identifizierte/synthetische Daten oder getrennte Umgebungen); Vendor anhand von Nachweisen auditieren; Governance aufrechterhalten — Subunternehmer-Freigaben, regelmäßige Reviews, Remediation-Tracking, getestete Eskalation. Es gibt kein einzelnes Zertifikat oder Dokument, das ein Engagement compliant macht; es ist die Kombination aus anwendbaren Vereinbarungen, technischen Kontrollen und laufender Aufsicht.
Haftet die covered entity weiter, wenn ein Offshore-Vendor PHI verletzt?
Die Haftung wird geteilt, nicht übertragen. Business associates tragen direkte HIPAA-Pflichten und können für Verstöße direkt haftbar sein. Covered entities bleiben jedoch für eigene Compliance-Entscheidungen verantwortlich — Vendor-Auswahl und, wo erforderlich, Breach-Meldung an Betroffene und HHS. Die praktische Konsequenz: Wählen Sie Vendors anhand von Nachweisen, dokumentieren Sie Ihre Due Diligence und stellen Sie sicher, dass BAA plus Governance Sichtbarkeit und Rechtsmittel geben — denn “der Vendor war’s” ist eine Erklärung, keine Verteidigung, wenn die Daten Ihrer Patienten die exponierten sind.