Le développement de logiciels offshore conforme HIPAA consiste à externaliser des travaux d’ingénierie vers une équipe hors des États-Unis tout en respectant les exigences HIPAA de confidentialité, de sécurité et de business associate applicables à ces travaux. La formulation clé est applicables : tout prestataire offshore n’a pas à signer un Business Associate Agreement ni à subir un audit annuel. La nécessité d’un BAA dépend de ce que fait réellement le prestataire — concrètement, si ses activités impliquent de créer, recevoir, maintenir ou transmettre des protected health information (PHI) pour le compte de votre organisation.
C’est dans cette distinction que commencent la plupart des erreurs de conformité : soit on suppose que l’offshore disqualifie automatiquement le prestataire, soit qu’un BAA signé suffit à rendre un contrat conforme. La vérité se situe entre les deux — l’offshore augmente la complexité de la conformité (contrats entre juridictions, accès distant aux PHI, prestataires qu’on ne peut pas visiter) sans en changer les fondamentaux. Pour les organisations de santé américaines envisageant une livraison offshore — y compris l’externalisation de logiciels de santé au Vietnam — le vrai travail consiste à faire correspondre l’accès du prestataire aux PHI avec les bons accords, la bonne architecture et les bonnes preuves.
Points Clés
- Un prestataire devient business associate en fonction de ses activités et de sa relation aux PHI — pas parce qu’il signe des papiers ni parce qu’il est offshore.
- Distinguez les exigences légales (BAAs lorsqu’ils s’appliquent, safeguards de la Security Rule) des protections contractuelles recommandées (SLA de violation, droits d’audit) et des pratiques opérationnelles (VDI, données anonymisées).
- HIPAA n’impose pas d’exigence générale selon laquelle les ePHI doivent rester aux États-Unis — mais les PHI accessibles ou stockées offshore doivent rester correctement protégées.
- Les business associates portent des obligations HIPAA directes ; la responsabilité est partagée, pas exclusive à la covered entity.
- L’évaluation des prestataires doit reposer sur des preuves : certifications à périmètre vérifié, détails d’implémentation et historique de remédiation — pas des affirmations.
Que requiert le développement logiciel offshore conforme HIPAA ?
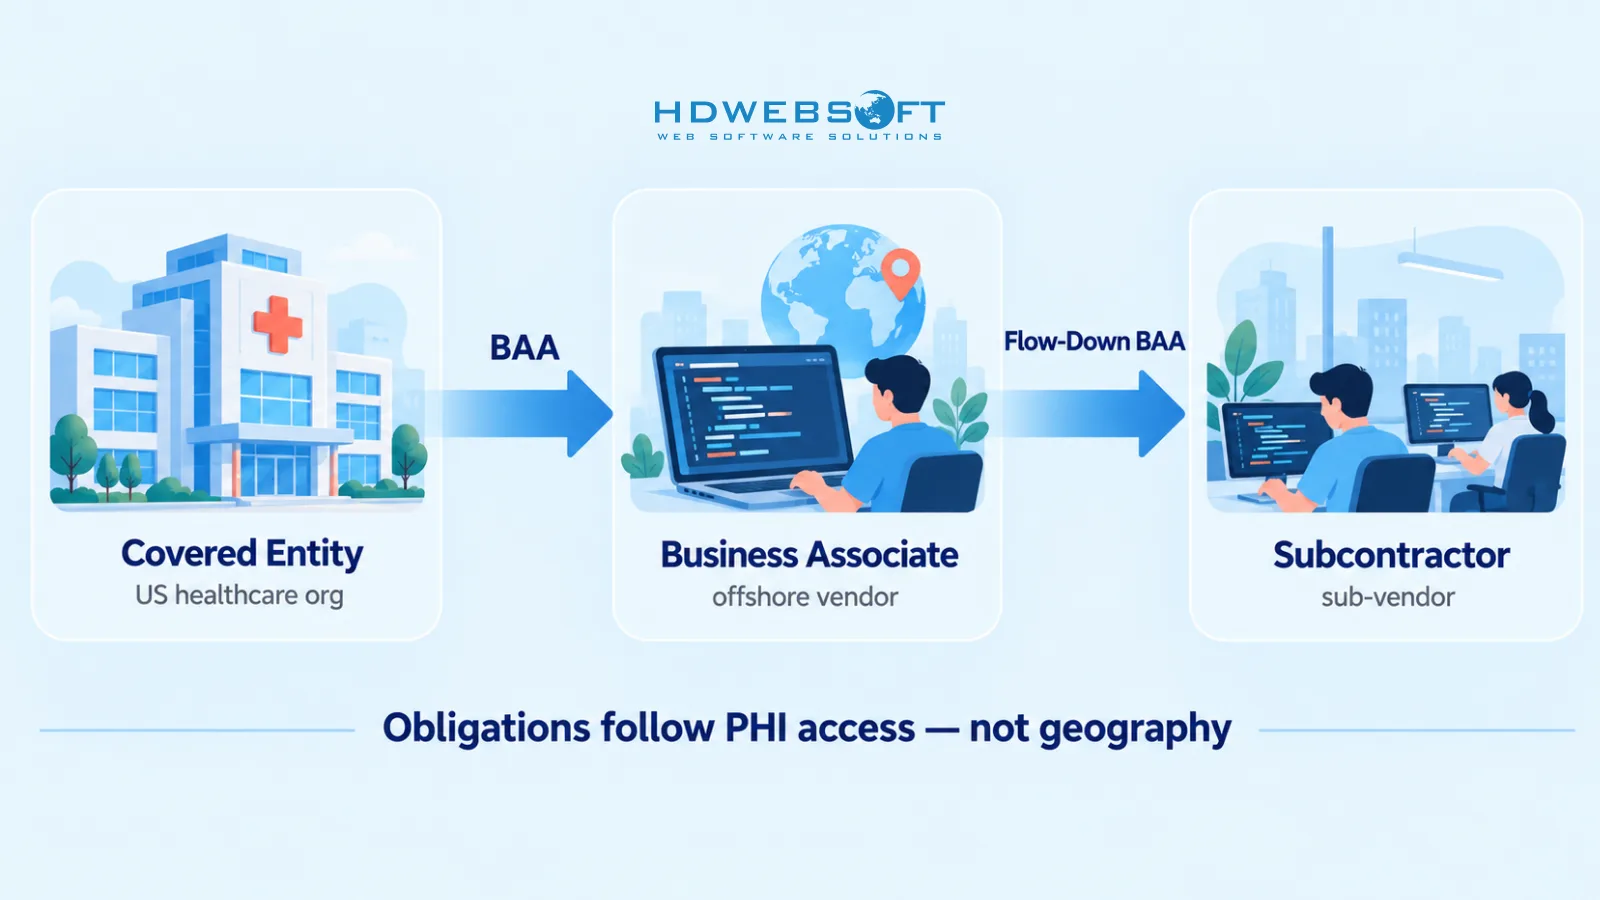
HIPAA attribue les obligations par rôle. Une covered entity — le prestataire de soins, le plan de santé ou la clearinghouse — détient la relation avec les patients. Un business associate est une personne ou entité qui exerce des fonctions impliquant des PHI pour le compte de la covered entity : une équipe de développement offshore qui maintient un portail patient, exécute des intégrations EHR ou assure un support de production peut plausiblement se qualifier. Un subcontractor business associate est un sous-traitant du prestataire, qui hérite d’obligations équivalentes par flow-down.
Deux points comptent ici. D’abord, la localisation offshore seule ne détermine pas le statut de business associate — ce sont les fonctions et points de contact PHI du prestataire qui le font. Une équipe qui écrit du code de facturation sur des données synthétiques peut ne jamais devenir business associate ; la même équipe assurant un support de production sur de vrais dossiers patients l’est presque certainement. Ensuite, les safeguards génériques de conformité HIPAA logicielle ne sont que la moitié de la réponse. Notre guide sur le logiciel de conformité HIPAA dans le secteur de la santé couvre les safeguards administratives, physiques et techniques de base établies par la HIPAA Security Rule. Ce qu’ajoute cet article, c’est la couche propre à l’offshore : contrats transfrontaliers, architecture d’accès distant et due diligence des prestataires — car une application conforme peut toujours être exploitée par une relation de prestataire non conforme.
Business Associate Agreements HIPAA pour les prestataires offshore
Un BAA est requis lorsqu’un prestataire exerce des activités impliquant des PHI pour le compte d’une covered entity ou d’un autre business associate. Lorsqu’il s’applique, le BAA doit être signé avant que les PHI ne soient divulguées pour ce service — signer après que les données ont déjà circulé est une violation rétroactive, pas une correction. Les dispositions types du HHS pour les Business Associate Agreements détaillent le contenu obligatoire : usages permis et requis des PHI, safeguards contre l’usage non permis, notification des violations, et retour ou destruction des PHI à la résiliation.
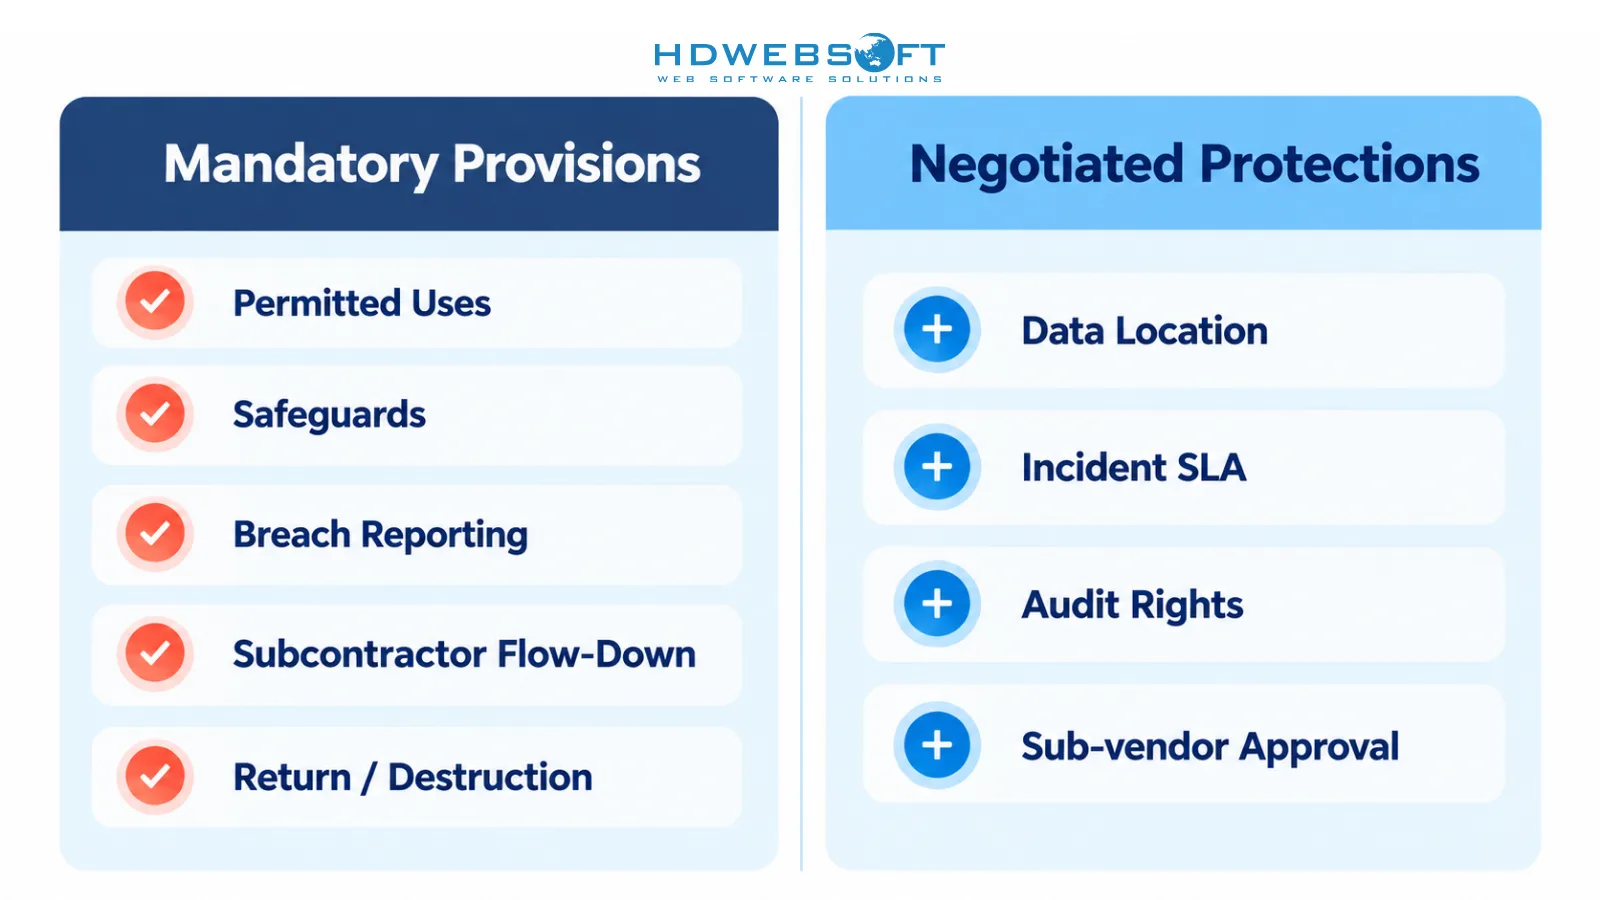
Les contrats offshore gagnent à séparer deux couches dans ce contrat :
- Dispositions obligatoires — usages et divulgations permis ; safeguards ; notification des violations, incidents de sécurité et usages non permis ; flow-down aux subcontractors (tout sous-traitant touchant des PHI signe des termes équivalents) ; droits de résiliation ; et retour ou destruction des PHI lorsque faisable. La clause d’usages permis mérite une attention particulière en offshore : définissez précisément les services couverts et interdisez explicitement tout usage au-delà — en particulier les usages secondaires comme l’entraînement de modèles, l’analytique sur vos données ou la divulgation à des tiers non couverts par un accord de sous-traitant signé.
- Protections contractuelles additionnelles — éléments que HIPAA n’impose pas mais que l’acheteur devrait négocier : divulgation explicite de la localisation des données (quelles juridictions hébergent ou accèdent aux PHI), notification d’incidents selon un SLA défini (24–48 heures est un objectif contractuel raisonnable, bien que ce ne soit pas un délai légal HIPAA — les délais propres à la Breach Notification Rule sont plus longs et s’appliquent au niveau covered entity), clauses de droit d’audit, approbation des changements de sous-traitants, et traitement défini des PHI à chaque jalon contractuel, pas seulement à la résiliation.
Une nuance juridique vaut la peine d’être connue : les business associates ont des obligations HIPAA directes, pas seulement des devoirs contractuels envers la covered entity. Depuis le HITECH Act et l’Omnibus Rule de 2013, les business associates peuvent être directement responsables de violations de la Security Rule et de certaines infractions aux règles Privacy et Breach Notification. Un BAA répartit la responsabilité — il ne transfère pas toute l’accountability sur le prestataire.
Dernière mise en garde : l’exécution transfrontalière est plus difficile que domestique. Une action de l’OCR contre un business associate américain est réaliste ; contre une entité offshore, les recours pratiques se réduisent aux dommages contractuels, à la résiliation et au levier que vous détenez via la relation commerciale. Si votre seule protection contre une mauvaise manipulation des PHI par un prestataire offshore est une clause contractuelle, cette protection est mince. Le BAA doit reposer sur des contrôles techniques qui rendent les violations architecturalement difficiles — c’est la section suivante.
Résidence des données HIPAA, accès distant aux PHI et architecture offshore
Une idée reçue fréquente : HIPAA exige que les données patients restent aux États-Unis. Ce n’est pas le cas. Les orientations du HHS sur le stockage offshore des ePHI confirment que covered entities et business associates peuvent utiliser des fournisseurs cloud stockant des ePHI sur des serveurs hors des États-Unis — à condition que les safeguards requis s’appliquent. Deux nuances : cette orientation traite des scénarios de stockage cloud, qui ne sont pas la même chose que l’accès développeur offshore ; et des PHI hébergées aux États-Unis peuvent toujours être consultées par du personnel offshore — cet accès doit rester protégé où que se trouve l’ingénieur.
Trois modèles de livraison couvrent la plupart des contrats réels. Le compromis est toujours le même : combien d’exposition aux PHI le travail exige-t-il vraiment, versus combien votre architecture en permet-elle ?
| Modèle | Où résident les PHI | Ce que touche le personnel offshore | Quand l’utiliser |
|---|---|---|---|
| PHI hébergées US + accès distant contrôlé | Cloud/data center US | PHI via VDI ou bastion — pas de copies locales | Support production, intégrations sur données réelles |
| Développement offshore sur données anonymisées/synthétiques | États-Unis | Code, schémas, datasets masqués ou synthétiques | Développement de fonctionnalités, QA, analytique |
| Séparation hybride des environnements | Production aux US | Code et artefacts de test offshore ; opérations PHI onshore | Grands contrats découpés par environnement |
Une distinction technique critique : les données masquées ne sont pas automatiquement des données anonymisées. Le masquage préservant le format (remplacer des noms par des pseudonymes plausibles) peut être réversible et compter encore comme PHI. L’anonymisation HIPAA exige de satisfaire la suppression des identifiants Safe Harbor ou une Expert Determination — un seuil plus élevé que le brouillage de colonnes. Si vos « données de test » sont masquées plutôt qu’anonymisées, traitez-les comme des PHI.
Quel que soit le modèle choisi, les contrôles qui comptent sont cohérents :
- Canal d’accès — sessions VDI ou bastion avec stockage local, impression et presse-papiers désactivés ; aucun chemin de PHI ne doit aboutir sur un laptop offshore.
- Permissions — IAM least-privilege avec comptes nominatifs par utilisateur, MFA et accès limité aux systèmes requis par le rôle.
- Restrictions d’export — blocages techniques des exports massifs, captures d’écran lorsque possible, et surveillance de l’egress.
- Isolation des environnements — les environnements offshore de développement et staging ne doivent pas atteindre les PHI de production ; le seul chemin vers les données réelles passe par le canal contrôlé.
- Journalisation — chaque accès PHI enregistré avec utilisateur, timestamp et objet touché, conservé assez longtemps pour l’audit et la reconstruction d’incidents.
- Analyse de risques documentée — le modèle choisi reçoit sa propre analyse de risques : ce qui peut mal tourner, quelle est l’exposition, quelles mesures comblent l’écart.
Boîte de décision — l’équipe offshore a-t-elle vraiment besoin d’accéder à des PHI identifiables ? La plupart des travaux de développement, QA et analytique n’en ont pas besoin. Si la réponse honnête est non, les données anonymisées ou synthétiques sont la voie la moins risquée — et elles réduisent ou éliminent entièrement la question du BAA.
C’est le plus important pour les travaux riches en intégrations. Les équipes qui construisent des interfaces de développement de logiciels EHR/EMR ont typiquement besoin des structures de données patients — messages HL7, ressources FHIR, mappings de champs — bien plus que de PHI réelles, raison pour laquelle des datasets anonymisés plus une petite équipe d’intégration côté américain constituent un découpage pratique courant.
Checklist d’audit de sécurité du prestataire
C’est ici que la due diligence produit des preuves ou révèle des lacunes. Un audit de prestataire n’est pas la question « êtes-vous conforme HIPAA ? » — aucun certificat n’y répond. C’est demander au prestataire de prouver, contrôle par contrôle, que les safeguards dont votre contrat a besoin existent réellement et fonctionnent réellement. Évaluez le prestataire sur dix domaines de contrôle — sous la forme domaine de contrôle → question de l’acheteur → preuve à demander :
| Domaine de contrôle | Question de l’acheteur | Preuve à demander |
|---|---|---|
| Certifications | Détenez-vous SOC 2 Type II ou ISO 27001 ? Quel est le périmètre du certificat ? | Certificat + document de périmètre ; vérifiez qu’il couvre les services que vous achèterez, pas seulement l’entité juridique |
| Analyse de risques | Existe-t-il une analyse de risques documentée et récente, pertinente pour HIPAA ? | Registre de risques anonymisé ou synthèse d’évaluation avec dates et méthodologie |
| IAM | Comment les comptes du personnel touchant les PHI sont-ils provisionnés ? | Politique MFA, modèle least-privilege, procédure joiner/mover/leaver |
| Chiffrement | Qu’est-ce qui est chiffré, où, et qui gère les clés ? | Standard de chiffrement, description de la gestion des clés |
| Sécurité physique | Comment bureaux et équipements sont-ils contrôlés ? | Contrôles d’accès, gestion des équipements (MDM), politique BYOD |
| Journaux d’accès PHI | Qui peut voir les PHI de production, et est-ce journalisé ? | Échantillon de schéma de log, durée de rétention, cadence de revue |
| Réponse aux incidents | Que se passe-t-il quand quelque chose tourne mal ? | Plan IR documenté, chemin d’escalade, date du dernier exercice |
| Formation du personnel | Les personnes touchant les PHI sont-elles formées ? | Curriculum de formation, attestations de complétion, fréquence de mise à jour |
| Gestion des sous-traitants | Qui d’autre touche notre travail ? | Liste des sous-traitants, échantillons d’accords flow-down |
| Historique des violations | Avez-vous déjà eu des incidents de sécurité ? | Divulgation honnête — un « non » qui s’avérerait faux plus tard est pire qu’un incident déclaré |
Trois principes d’évaluation. D’abord, le périmètre du certificat prime sur son existence — un SOC 2 couvrant le produit SaaS du prestataire peut exclure l’équipe d’ingénierie qui vous sert. Ensuite, l’implémentation prime sur l’attestation — les politiques qui existent dans un PDF mais pas dans la pratique se découvrent à la rapidité avec laquelle le prestataire produit de vrais artefacts (échantillons de logs, documents de procédures), pas des slides. Enfin, la remédiation prime sur la perfection — un prestataire avec des constats documentés et un historique de corrections suivi est plus sûr que celui qui prétend à un bilan immaculé.
Séquence pratique : exécutez la vérification pré-contrat comme condition de signature — pas après l’onboarding quand le levier a disparu — puis fixez la cadence des revues selon le risque. Les contrats touchant les PHI méritent des boucles de revue plus serrées que le développement sur données anonymisées, et une revue déclenchée par un incident prestataire ou un changement de sous-traitant compte plus qu’une revue au calendrier. Ni SOC 2 ni ISO 27001 ne sont des certifications HIPAA obligatoires, et HIPAA n’impose pas d’exigence universelle d’audit annuel ; votre fréquence de revue doit suivre le profil de risque et les termes contractuels négociés.
Notez chaque domaine de contrôle sur la même échelle simple — verified, partially verified, unsupported claim — et traitez le « unsupported claim » comme une ligne de coût : soit le prestataire investit pour le combler, soit le contrat porte un risque résiduel documenté que vos équipes sécurité et juridique acceptent consciemment plutôt que de le découvrir plus tard.
Contrats, SLA et gouvernance continue
Un BAA signé démarre la relation ; la gouvernance la maintient — la conformité de l’externalisation santé est en fin de compte une discipline de supervision, pas un document. La supervision post-contrat qui fonctionne en pratique :
- Revues de sécurité périodiques — cadence fixée par le risque et les termes contractuels, pas un défaut annuel universel.
- Contrôle des changements de sous-traitants — les nouveaux sous-traitants touchant les PHI exigent une approbation avant engagement, pas une notification après.
- Suivi des remédiations — les constats d’audit entrent dans une liste suivie avec responsables et échéances, revisitée à la prochaine revue.
- Exercices d’incidents — exercices sur table pour scénarios de violation, y compris qui appelle qui côté offshore en pleine nuit.
- Procédures d’escalade — un contact sécurité nommé et un chemin testé qui fonctionne à travers les fuseaux horaires.
- Préparation à la résiliation — la clause de retour/destruction doit être exécutable : inventaire des données, certificat de suppression, achèvement vérifié.
Signaux d’alerte pendant l’évaluation : affirmations de conformité sans preuves (« nous sommes HIPAA compliant » comme phrase, pas comme portefeuille), refus de révéler les sous-traitants pertinents, réticence à partager une documentation sécurité raisonnable, ou insistance sur un texte de BAA maison dilué sans négociation. Chacun est un signal sur la manière dont le prestataire se comportera quand quelque chose tournera mal — c’est-à-dire quand ça compte. Aucun de ces termes n’est universel : droits d’audit, fréquence de revue, SLA d’incidents et annexes sécurité supplémentaires s’ajustent au risque du contrat et à ce que vous négociez — pas à une ligne de base imposée par HIPAA.
Quand l’évaluation pointe vers un partenaire plutôt qu’un problème, le différenciateur est le track record de livraison, pas les promesses : un prestataire capable de montrer des travaux d’ingénierie santé, des pratiques de sécurité nommées et une expérience d’audit antérieure est bien plus facile à vérifier qu’un prestataire partant de zéro. C’est le profil que les services de développement de logiciels de santé d’HDWEBSOFT sont construits pour satisfaire — avec la réserve que tout prestataire devrait accepter : la conformité se démontre par des preuves, pas par du marketing.
Conclusion
Le développement de logiciels offshore conforme HIPAA est une séquence, pas un statut : déterminez si le BAA s’applique au rôle du prestataire → choisissez l’architecture d’accès aux PHI et de données qui convient au travail → évaluez les preuves de sécurité du prestataire → établissez la gouvernance continue. Sauter une étape affaiblit les autres — une architecture parfaite ne sauve pas un prestataire sans BAA là où il faut, et un BAA signé ne sauve pas une architecture qui remet des PHI à une équipe non auditée. La livraison offshore et HIPAA sont compatibles quand les obligations applicables sont identifiées et que les safeguards sont réels plutôt que sur papier. Pour discuter des exigences de développement offshore ou des attentes de sécurité des prestataires dans le cadre d’un contrat santé, contactez HDWEBSOFT — nous serons heureux d’expliquer notre approche des livraisons à forte exigence de conformité.
FAQ
Un prestataire offshore peut-il signer un Business Associate Agreement (BAA) HIPAA ?
Oui — rien dans HIPAA ne limite les signataires de BAA par géographie. Toute entité exerçant des fonctions qualifiantes impliquant des PHI peut signer un BAA, où qu’elle soit. Les questions pratiques sont de savoir si le BAA est requis pour les services concernés (il l’est si le prestataire crée, reçoit, maintient ou transmet des PHI pour votre compte) et si les obligations restent applicables et contrôlables au-delà des frontières — c’est pourquoi les termes contractuels doivent s’accompagner de contrôles techniques d’accès.
HIPAA exige-t-elle que les données patients restent aux États-Unis ?
Non — HIPAA n’impose pas d’exigence générale de résidence des données aux seuls États-Unis. Les orientations du HHS confirment que les ePHI peuvent être stockées sur des serveurs hors des États-Unis si les protections des HIPAA Rules s’appliquent. La résidence est une décision de risque, pas un mandat légal : des PHI hébergées aux États-Unis limitées à des sessions distantes contrôlées, ou un travail offshore sur données anonymisées, sont des moyens courants de réduire l’exposition transfrontalière.
Que doit contenir une checklist d’audit de sécurité d’un prestataire HIPAA ?
Couvrez les dimensions administratives, physiques et techniques de la Security Rule dans la mesure où elles s’appliquent à votre contrat : périmètre et validité des certifications, analyse de risques documentée, contrôle d’accès et MFA, chiffrement, sécurité physique et des équipements, journalisation des accès PHI, réponse aux incidents, formation du personnel, gestion des sous-traitants et historique des violations. Pour chaque domaine, définissez la question de l’acheteur et la preuve à demander — et évaluez l’implémentation réelle, pas seulement les documents de politique.
Comment garantir la conformité HIPAA lors de l’externalisation du développement logiciel ?
Dans l’ordre : déterminez si les activités du prestataire en font un business associate et, le cas échéant, signez un BAA avant toute divulgation de PHI ; choisissez une architecture adaptée au besoin d’accès (accès distant contrôlé aux États-Unis, données anonymisées/synthétiques, ou environnements séparés) ; auditez le prestataire sur preuves ; et maintenez la gouvernance — approbation des sous-traitants, revues périodiques, suivi des remédiations, escalade testée. Il n’existe pas de certification ou document unique rendant un contrat conforme ; c’est la combinaison d’accords applicables, de contrôles techniques et de supervision continue.
La covered entity reste-t-elle responsable si un prestataire offshore viole des PHI ?
La responsabilité est partagée, pas transférée. Les business associates portent des obligations HIPAA directes et peuvent être directement responsables des violations. Mais les covered entities restent responsables de leurs propres décisions de conformité — sélection du prestataire et, le cas échéant, notification des violations aux personnes et au HHS. La conséquence pratique : choisissez des prestataires sur preuves, documentez votre due diligence et assurez-vous que le BAA et la gouvernance vous donnent visibilité et recours — car « c’est le prestataire qui l’a fait » est une explication, pas une défense, quand ce sont les données de vos patients qui ont été exposées.