Desarrollo de software offshore conforme a HIPAA significa externalizar trabajo de ingeniería a un equipo fuera de EE. UU. cumpliendo al mismo tiempo los requisitos de privacidad, seguridad y business associate de HIPAA que aplican a ese trabajo. La frase operativa es que aplican: no todo proveedor offshore debe firmar un Business Associate Agreement ni someterse a una auditoría anual. Si un BAA es obligatorio depende de lo que el proveedor realmente hace — concretamente, de si sus actividades implican crear, recibir, mantener o transmitir protected health information (PHI) en nombre de su organización.
Esa distinción es donde empiezan la mayoría de los errores de cumplimiento: o asumir que offshore descalifica automáticamente al proveedor, o asumir que un BAA firmado por sí solo hace conforme un contrato. La verdad está en el medio — offshore aumenta la complejidad del cumplimiento (contratos entre jurisdicciones, acceso remoto a PHI, proveedores a los que no puede entrar en persona) sin cambiar sus fundamentos. Para organizaciones sanitarias de EE. UU. que consideran la entrega offshore — incluida la externalización de software sanitario a Vietnam — el trabajo real es emparejar el acceso del proveedor al PHI con los acuerdos, la arquitectura y la evidencia correctos.
Puntos Clave
- Un proveedor se convierte en business associate por sus actividades y su relación con el PHI, no por firmar papeles ni por estar offshore.
- Separe los requisitos legales (BAAs donde aplican, safeguards de la Security Rule) de las protecciones contractuales recomendadas (SLAs de brecha, derechos de auditoría) y de las prácticas operativas (VDI, datos anonimizados).
- HIPAA no impone un requisito general de que el ePHI permanezca dentro de Estados Unidos — pero el PHI al que se acceda o se almacene offshore debe seguir protegido adecuadamente.
- Los business associates tienen obligaciones HIPAA directas; la responsabilidad es compartida, no exclusiva de la covered entity.
- La evaluación de proveedores debe basarse en evidencia: certificaciones con alcance verificado, detalles de implementación e historial de remediación — no solo declaraciones.
¿Qué Requiere el Desarrollo de Software Offshore Conforme a HIPAA?
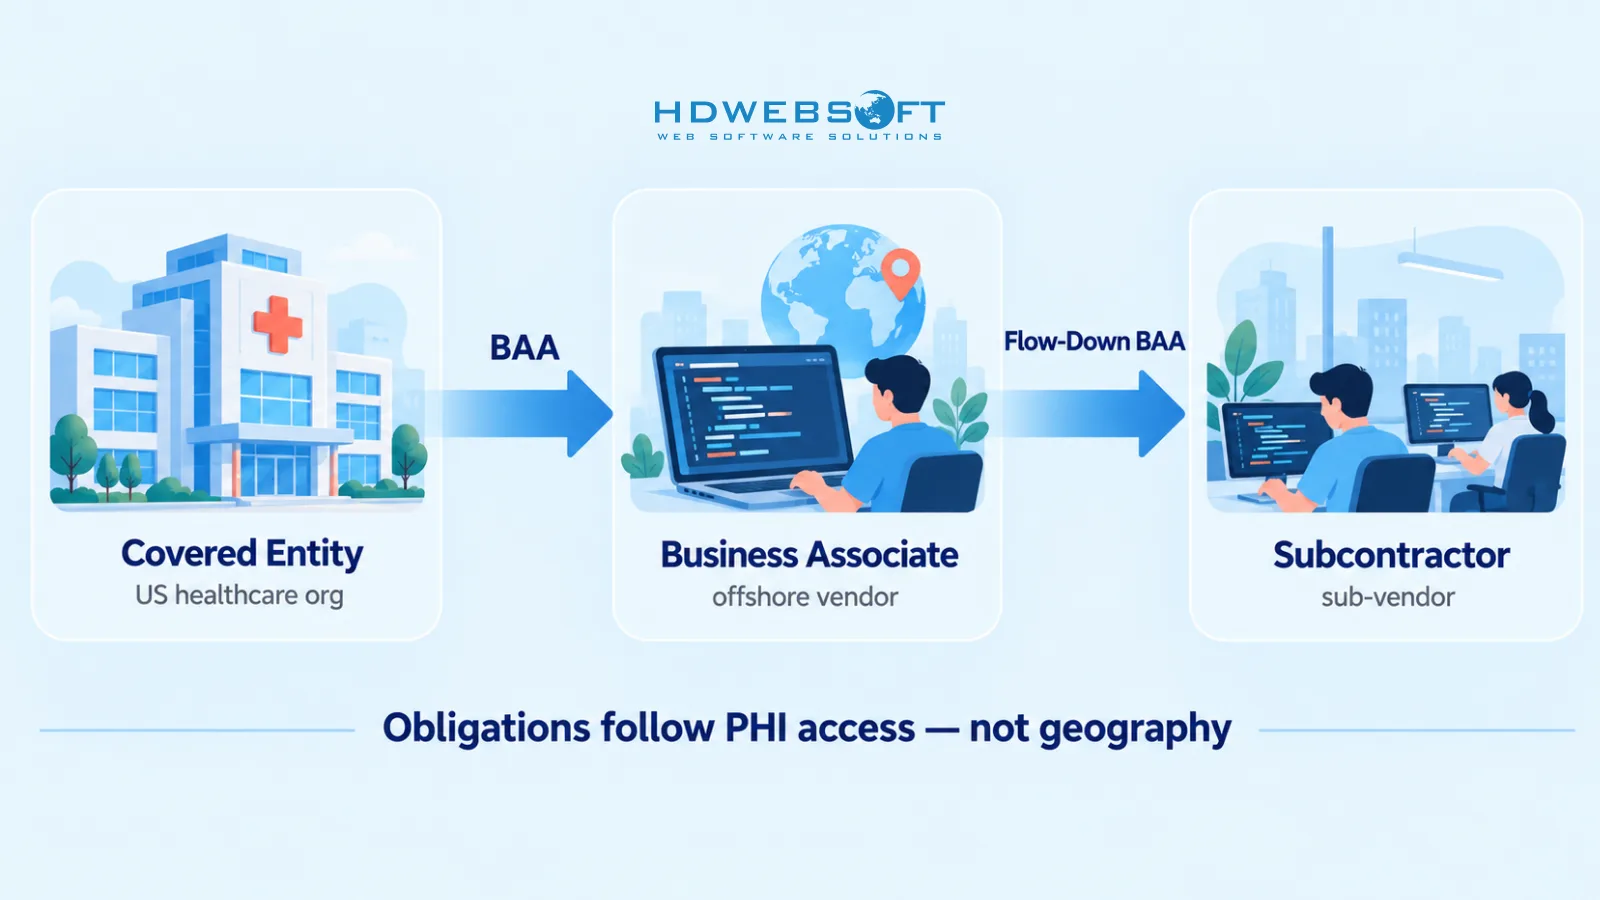
HIPAA asigna obligaciones por rol. Una covered entity — el proveedor sanitario, plan de salud o clearinghouse — es dueña de la relación con los pacientes. Un business associate es una persona o entidad que realiza funciones que implican PHI en nombre de la covered entity: un equipo de desarrollo offshore que mantiene un portal de pacientes, ejecuta integraciones EHR o hace soporte de producción puede calificar plausiblemente. Un subcontractor business associate es un sub-proveedor del proveedor, que hereda obligaciones equivalentes por flow-down.
Dos puntos importan aquí. Primero, la ubicación offshore por sí sola no determina la condición de business associate — lo determinan las funciones y puntos de contacto con PHI del proveedor. Un equipo que escribe código de facturación sobre datos sintéticos puede que nunca se convierta en business associate; el mismo equipo haciendo soporte de producción sobre registros reales de pacientes casi con seguridad sí. Segundo, los safeguards genéricos de software HIPAA son solo la mitad de la respuesta. Nuestra guía sobre software de cumplimiento HIPAA en el sector sanitario cubre los safeguards administrativos, físicos y técnicos de base establecidos por la HIPAA Security Rule. Lo que este artículo añade es la capa específica de offshore: contratos transfronterizos, arquitectura de acceso remoto y diligencia debida del proveedor — porque una aplicación conforme puede seguir siendo operada por una relación de proveedor no conforme.
Business Associate Agreements de HIPAA para Proveedores Offshore
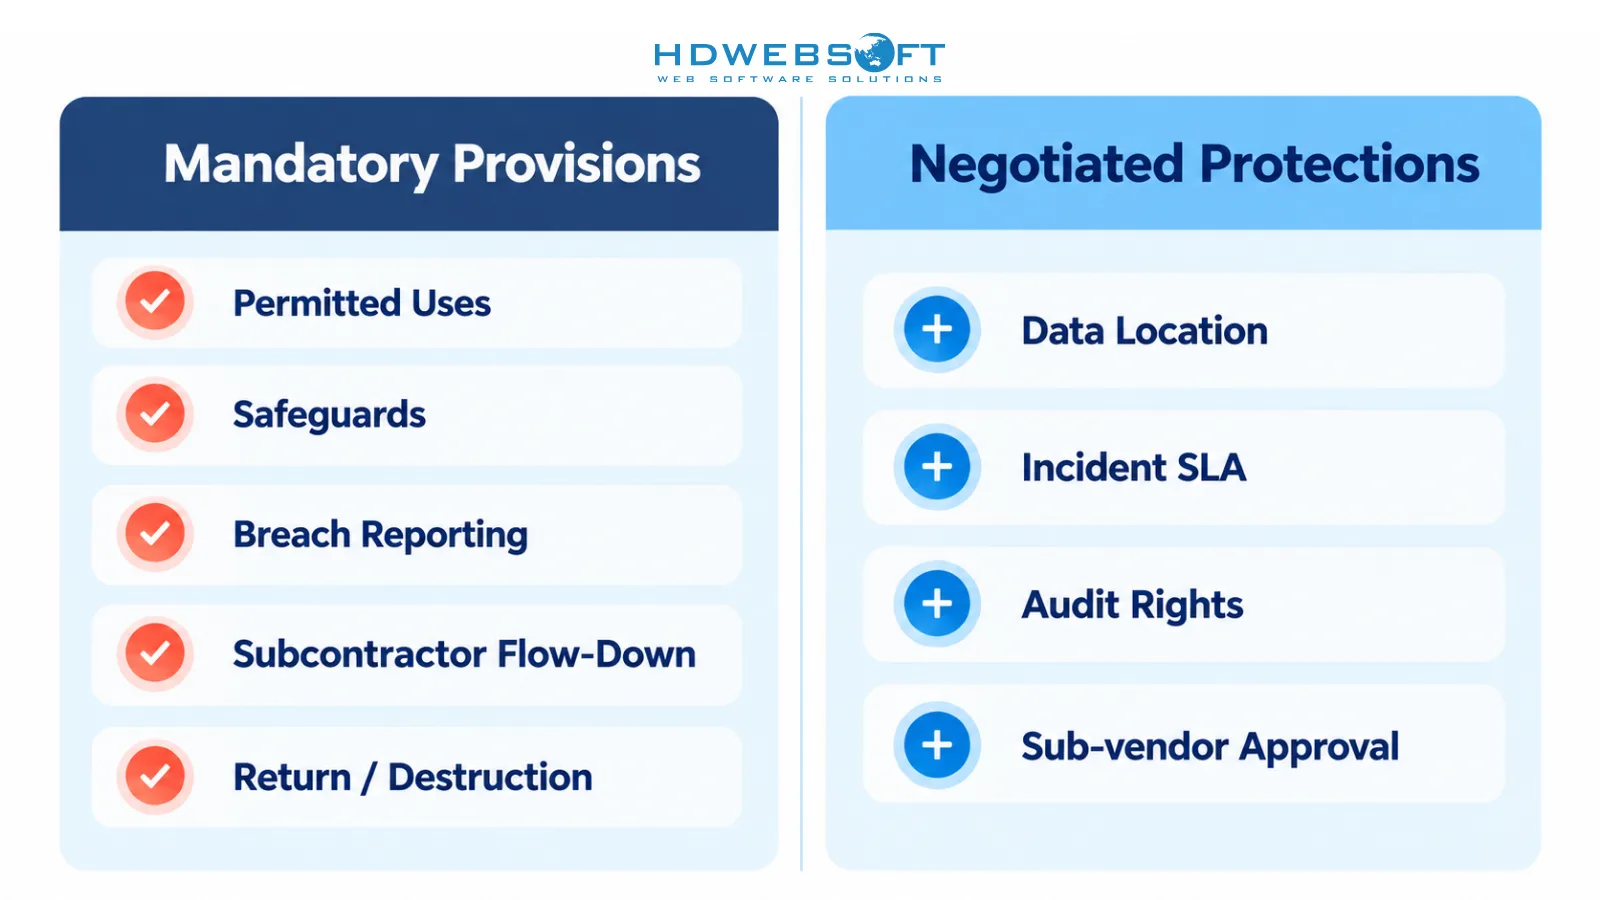
Un BAA es obligatorio cuando un proveedor realiza actividades que implican PHI en nombre de una covered entity u otro business associate. Cuando aplica, el BAA debe firmarse antes de que se divulgue PHI para ese servicio — firmarlo después de que los datos ya hayan fluido es una violación retroactiva, no una solución. Las disposiciones de muestra de HHS para Business Associate Agreements detallan el contenido obligatorio: usos permitidos y requeridos del PHI, safeguards contra uso no permitido, notificación de brechas y devolución o destrucción del PHI al terminar.
Los contratos offshore se benefician de separar dos capas dentro de ese contrato:
- Disposiciones obligatorias — usos y divulgaciones permitidos; safeguards; notificación de brechas, incidentes de seguridad y usos no permitidos; flow-down a subcontractors (todo sub-proveedor que toque PHI firma términos equivalentes); derechos de terminación; y devolución o destrucción del PHI cuando sea factible. La cláusula de usos permitidos merece atención especial en offshore: defina los servicios concretos cubiertos y prohíba explícitamente usos adicionales — sobre todo usos secundarios como entrenamiento de modelos, analítica sobre sus datos o divulgación a terceros no cubiertos por un acuerdo de subcontractor firmado.
- Protecciones contractuales adicionales — elementos que HIPAA no exige pero que el comprador debería negociar: divulgación explícita de la ubicación de datos (qué jurisdicciones alojan o acceden al PHI), notificación de incidentes con un SLA definido (24–48 horas es un objetivo contractual razonable, aunque no es un plazo legal de HIPAA — los plazos propios de la Breach Notification Rule son más largos y aplican a nivel de covered entity), cláusulas de derecho de auditoría, aprobación de cambios de subcontractors y tratamiento definido del PHI en cada hito del contrato, no solo en la terminación.
Un matiz legal que vale la pena conocer: los business associates tienen obligaciones HIPAA directas, no solo deberes contractuales hacia la covered entity. Desde la HITECH Act y la Omnibus Rule de 2013, los business associates pueden ser directamente responsables de violaciones de la Security Rule y de ciertas infracciones de las reglas de Privacy y Breach Notification. Un BAA distribuye responsabilidad — no traslada toda la accountability al proveedor.
Una última advertencia: la ejecución transfronteriza es más difícil que la nacional. Una acción de OCR contra un business associate estadounidense es realista; contra una entidad offshore, los remedios prácticos se reducen a daños contractuales, terminación y el apalancamiento que mantenga en la relación comercial. Si su única protección contra el mal manejo de PHI por un proveedor offshore es una cláusula contractual, su protección es fina. El BAA debe apoyarse en controles técnicos que hagan las violaciones arquitectónicamente difíciles — que es la siguiente sección.
Residencia de Datos HIPAA, Acceso Remoto a PHI y Arquitectura Offshore
Un malentendido común: HIPAA exige que los datos de pacientes permanezcan en Estados Unidos. No es así. La guía de HHS sobre almacenamiento offshore de ePHI confirma que covered entities y business associates pueden usar proveedores cloud que almacenen ePHI en servidores fuera de EE. UU. — siempre que se apliquen los safeguards requeridos. Dos matices: esa guía trata escenarios de almacenamiento cloud, que no son lo mismo que el acceso de desarrolladores offshore; y el PHI alojado en EE. UU. puede seguir siendo accedido por personal offshore — ese acceso debe permanecer protegido independientemente de dónde esté el ingeniero.
Tres patrones de entrega cubren la mayoría de los contratos reales. La compensación es siempre la misma: cuánta exposición a PHI requiere realmente el trabajo, frente a cuánta permite su arquitectura.
| Patrón | Dónde vive el PHI | Qué toca el personal offshore | Cuándo encaja |
|---|---|---|---|
| PHI alojado en EE. UU. + acceso remoto controlado | Cloud/data center de EE. UU. | PHI vía VDI o bastion — sin copias locales | Soporte de producción, integraciones con datos en vivo |
| Desarrollo offshore con datos anonimizados o sintéticos | EE. UU. | Código, esquemas, datasets enmascarados o sintéticos | Desarrollo de funcionalidades, QA, analítica |
| Separación híbrida de entornos | Producción en EE. UU. | Código y artefactos de test offshore; operaciones PHI onshore | Contratos grandes divididos por entorno |
Una distinción técnica crítica: los datos enmascarados no son automáticamente datos anonimizados. El masking que preserva formato (sustituir nombres por seudónimos plausibles) puede ser reversible y seguir contando como PHI. La anonimización de HIPAA exige cumplir la eliminación de identificadores del método Safe Harbor o una Expert Determination — un listón más alto que mezclar columnas. Si sus “datos de prueba” están enmascarados en lugar de anonimizados, trátelos como PHI.
Sea cual sea el patrón elegido, los controles que importan son consistentes:
- Canal de acceso — sesiones por VDI o bastion con almacenamiento local, impresión y portapapeles deshabilitados; ninguna ruta de PHI termina en un portátil offshore.
- Permisos — IAM de mínimo privilegio con cuentas nominales por usuario, MFA y acceso limitado a los sistemas que el rol requiere.
- Restricciones de exportación — bloqueos técnicos a exportaciones masivas, capturas de pantalla cuando sea factible y monitorización de egress.
- Aislamiento de entornos — los entornos offshore de desarrollo y staging no deben alcanzar PHI de producción; el único camino a datos reales pasa por el canal controlado.
- Logging — todo acceso a PHI registrado con usuario, timestamp y objeto tocado, retenido lo bastante para soportar auditoría y reconstrucción de incidentes.
- Evaluación de riesgos documentada — el modelo elegido recibe su propio análisis de riesgos: qué puede salir mal, cuál es la exposición y qué mitigaciones cierran la brecha.
Caja de decisión — ¿el equipo offshore realmente necesita acceso a PHI identificable? La mayoría del trabajo de desarrollo, QA y analítica no lo necesita. Si la respuesta honesta es no, los datos anonimizados o sintéticos son el camino de menor riesgo — y reducen o eliminan por completo la cuestión del BAA.
Esto importa sobre todo en trabajo intensivo en integraciones. Los equipos que construyen interfaces de desarrollo de software EHR/EMR suelen necesitar las estructuras de datos de pacientes — mensajes HL7, recursos FHIR, mapeos de campos — mucho más que PHI real, razón por la que datasets anonimizados más un pequeño equipo de integración del lado estadounidense es una división práctica común.
Checklist de Auditoría de Seguridad del Proveedor
Aquí es donde la diligencia debida produce evidencia o expone lagunas. Una auditoría de proveedor no es preguntar “¿es usted conforme a HIPAA?” — ningún certificado responde a eso. Es pedir al proveedor que demuestre, control por control, que los safeguards que su contrato necesita realmente existen y realmente funcionan. Evalúe al proveedor en diez áreas de control — como área de control → pregunta del comprador → evidencia a solicitar:
| Área de control | Pregunta del comprador | Evidencia a solicitar |
|---|---|---|
| Certificaciones | ¿Tiene SOC 2 Type II o ISO 27001? ¿Cuál es el alcance del certificado? | Certificado + documento de alcance; verifique que cubra los servicios que comprará, no solo la entidad corporativa |
| Evaluación de riesgos | ¿Hay un análisis de riesgos documentado y reciente, relevante para HIPAA? | Registro de riesgos o resumen de evaluación (anonimizado) con fechas y metodología |
| IAM | ¿Cómo se aprovisionan cuentas para el personal que toca PHI? | Política MFA, modelo de mínimo privilegio, procedimiento joiner/mover/leaver |
| Cifrado | ¿Qué está cifrado, dónde, y quién gestiona las claves? | Estándar de cifrado, descripción de gestión de claves |
| Seguridad física | ¿Cómo se controlan oficinas y dispositivos? | Controles de acceso, gestión de dispositivos (MDM), política BYOD |
| Registros de acceso a PHI | ¿Quién puede ver PHI de producción y se registra? | Muestra del esquema de logs, período de retención, cadencia de revisión |
| Respuesta a incidentes | ¿Qué ocurre cuando algo sale mal? | Plan de IR documentado, ruta de escalado, fecha del último ejercicio |
| Formación del personal | ¿Está formada la gente que toca PHI? | Currículo de formación, registros de finalización, frecuencia de actualización |
| Gestión de subcontractors | ¿Quién más toca nuestro trabajo? | Lista de sub-proveedores, muestras de acuerdos flow-down |
| Historial de brechas | ¿Ha tenido incidentes de seguridad antes? | Divulgación honesta — un “no” que resulte falso después es peor que un incidente declarado |
Tres principios de evaluación. Primero, el alcance del certificado supera a la existencia del certificado — un SOC 2 que cubre el producto SaaS del proveedor puede excluir al equipo de ingeniería que le atiende. Segundo, la implementación supera a la declaración — las políticas que existen en un PDF pero no en la práctica se descubren en la rapidez con que el proveedor produce artefactos reales (muestras de logs, documentos de procedimiento), no en diapositivas. Tercero, la remediación supera a la perfección — un proveedor con hallazgos documentados e historial de correcciones rastreado es más seguro que uno que afirma un historial inmaculado.
Secuencia práctica: ejecute la verificación pre-contrato como condición para firmar — no después del onboarding, cuando ya no hay palanca — y luego fije la cadencia de revisión según el riesgo. Los contratos que tocan PHI merecen ciclos de revisión más cerrados que el desarrollo con datos anonimizados, y una revisión disparada por un incidente del proveedor o un cambio de subcontractor importa más que una disparada por el calendario. Ni SOC 2 ni ISO 27001 son certificaciones HIPAA obligatorias, y HIPAA no impone un requisito universal de auditoría anual; su frecuencia de revisión debe seguir el perfil de riesgo y los términos contractuales que negocie.
Puntúe cada área de control con la misma escala simple — verificado, parcialmente verificado, afirmación sin soporte — y trate la “afirmación sin soporte” como una línea de coste: o el proveedor invierte en cerrarla, o el contrato carga un riesgo residual documentado que sus equipos de seguridad y legal aceptan conscientemente en lugar de descubrirlo después.
Contratos, SLAs y Gobernanza Continua
Un BAA firmado inicia la relación; la gobernanza la sostiene — el cumplimiento en la externalización sanitaria es, en última instancia, una disciplina de supervisión, no un documento. Supervisión post-contrato que funciona en la práctica:
- Revisiones de seguridad periódicas — cadencia fijada por riesgo y términos contractuales, no un anual universal por defecto.
- Control de cambios de subcontractors — nuevos sub-proveedores que toquen PHI requieren aprobación antes de incorporarse, no notificación posterior.
- Seguimiento de remediación — los hallazgos de auditoría entran en una lista rastreada con responsables y plazos, revisitada en la próxima revisión.
- Ejercicios de incidentes — simulacros de sobremesa para escenarios de brecha, incluido quién llama a quién del lado offshore de madrugada.
- Procedimientos de escalado — un contacto de seguridad nominal y una ruta probada que funcione a través de zonas horarias.
- Preparación de terminación — la cláusula de devolución/destrucción debe ser ejecutable: inventario de datos, certificación de eliminación, verificación de cumplimiento.
Señales de alerta durante la evaluación: afirmaciones de cumplimiento sin evidencia (“somos HIPAA compliant” como frase, no como portfolio), negativa a revelar subcontractors relevantes, reticencia a compartir documentación de seguridad razonable, o insistencia en un texto de BAA propio y aguado sin negociación. Cada una es una señal de cómo se comportará el proveedor cuando algo salga mal — que es cuando importa. Ninguno de estos términos es universal: derechos de auditoría, frecuencia de revisión, SLAs de incidentes y anexos de seguridad adicionales escalan según el riesgo del contrato y lo que usted negocie — no según una línea base impuesta por HIPAA.
Cuando la evaluación apunta a un socio y no a un problema, el diferenciador es el historial de entrega, no las promesas: un proveedor que puede mostrar trabajo de ingeniería sanitaria, prácticas de seguridad concretas y experiencia previa en auditorías es mucho más fácil de verificar que uno que empieza de cero. Ese es el perfil que los servicios de desarrollo de software sanitario de HDWEBSOFT están construidos para satisfacer — con la advertencia que todo proveedor debería aceptar: el cumplimiento se demuestra con evidencia, no se garantiza con marketing.
Conclusión
El desarrollo de software offshore conforme a HIPAA es una secuencia, no un estado: determine si el BAA aplica al rol del proveedor → seleccione la arquitectura de acceso a PHI y de datos que encaje con el trabajo → evalúe la evidencia de seguridad del proveedor → establezca gobernanza continua. Salte un paso y los demás se debilitan — una arquitectura perfecta no puede rescatar a un proveedor sin BAA donde se necesita, y un BAA firmado no puede rescatar una arquitectura que entrega PHI a un equipo no auditado. La entrega offshore y HIPAA son compatibles cuando se identifican las obligaciones aplicables y los safeguards son reales, no papel. Para hablar de requisitos de desarrollo offshore o expectativas de seguridad de proveedores en un contrato sanitario, contacte con HDWEBSOFT — estaremos encantados de explicarle cómo abordamos la entrega con alta exigencia de cumplimiento.
FAQ
¿Puede un proveedor offshore firmar un Business Associate Agreement (BAA) de HIPAA?
Sí — nada en HIPAA restringe a los firmantes de BAA por geografía. Cualquier entidad que realice funciones que impliquen PHI puede firmar un BAA esté donde esté. Las cuestiones prácticas son si el BAA es obligatorio para los servicios concretos (lo es si el proveedor crea, recibe, mantiene o transmite PHI en su nombre) y si las obligaciones siguen siendo ejecutables y controlables a través de fronteras — por eso los términos contractuales deben combinarse con controles técnicos de acceso.
¿Exige HIPAA que los datos de pacientes permanezcan en EE. UU.?
No — HIPAA no impone un requisito general de residencia de datos solo en EE. UU. La guía de HHS confirma que el ePHI puede almacenarse en servidores fuera de Estados Unidos siempre que se apliquen las protecciones de las HIPAA Rules. La residencia es una decisión de riesgo, no un mandato legal: mantener el PHI alojado en EE. UU. con sesiones remotas controladas, o limitar el trabajo offshore a datos anonimizados, son formas habituales de reducir la exposición transfronteriza.
¿Qué debe incluir una checklist de auditoría de seguridad de proveedores HIPAA?
Cubra las dimensiones administrativas, físicas y técnicas de la Security Rule según apliquen a su contrato: alcance y vigencia de certificaciones, evaluación de riesgos documentada, control de acceso y MFA, cifrado, seguridad física y de dispositivos, registros de acceso a PHI, respuesta a incidentes, formación del personal, gestión de subcontratistas e historial de brechas. Para cada área, defina la pregunta del comprador y la evidencia a solicitar — y evalúe la implementación real, no solo documentos de políticas.
¿Cómo garantizar el cumplimiento de HIPAA al externalizar el desarrollo de software?
En secuencia: determine si las actividades del proveedor lo convierten en business associate y firme un BAA antes de divulgar PHI; seleccione una arquitectura acorde a la necesidad de acceso (acceso remoto controlado en EE. UU., datos anonimizados/sintéticos o entornos separados); audite al proveedor con evidencia; y mantenga la gobernanza — aprobación de subcontratistas, revisiones periódicas, seguimiento de remediación, escalado probado. No existe una certificación o documento único que haga conforme un contrato; es la combinación de acuerdos aplicables, controles técnicos y supervisión continua.
¿Sigue siendo responsable la covered entity si un proveedor offshore vulnera PHI?
La responsabilidad se comparte, no se transfiere. Los business associates tienen obligaciones HIPAA directas y pueden ser directamente responsables de las violaciones. Pero las covered entities siguen siendo responsables de sus propias decisiones de cumplimiento — selección de proveedores y, cuando proceda, notificación de brechas a personas y a HHS. La consecuencia práctica: elija proveedores con evidencia, documente su diligencia debida y asegúrese de que el BAA y la gobernanza le den visibilidad y recurso — porque “lo hizo el proveedor” es una explicación, no una defensa, cuando los datos de sus pacientes son los expuestos.