Ngành y tế vận hành dựa trên dữ liệu, và đây là một trong những loại dữ liệu nhạy cảm nhất mà bất kỳ ngành nào phải xử lý. Thông tin sức khỏe được bảo vệ dạng điện tử (ePHI) lưu chuyển qua hệ thống EHR, cổng thông tin bệnh nhân, nền tảng telehealth và thiết bị kết nối. Mọi hệ thống đó đều phải tuân thủ Health Insurance Portability and Accountability Act (HIPAA). Với các đội ngũ xây dựng hoặc mua phần mềm y tế, HIPAA không phải checkbox ở cuối dự án. Đó là tập hợp các ràng buộc thiết kế định hình kiến trúc ngay từ ngày đầu tiên.
Phần mềm tuân thủ HIPAA là phần mềm y tế được kỹ thuật hóa để đáp ứng HIPAA Privacy và Security Rules. Các khả năng như kiểm soát truy cập, mã hóa, audit logging và quy trình thông báo rò rỉ được tích hợp ngay từ đầu. Không tồn tại nhãn “HIPAA certified” chính thức cho phần mềm. Quy định ràng buộc covered entities và business associates — phần mềm hoặc hỗ trợ nghĩa vụ tuân thủ của họ, hoặc phá vỡ nó. Sự khác biệt nằm ở các safeguards và development practices cụ thể.
Bài viết này giải thích HIPAA thực sự yêu cầu gì ở phần mềm, tình trạng hiện tại của Security Rule, và các practices giúp bảo vệ dữ liệu bệnh nhân xuyên suốt vòng đời phát triển. Để có cái nhìn tổng quan hơn về cách xây dựng hệ thống y tế tuân thủ, xem hướng dẫn về phát triển phần mềm y tế tùy chỉnh của chúng tôi.
HIPAA Yêu Cầu Gì Ở Phần Mềm Y Tế
HIPAA áp dụng cho covered entities — nhà cung cấp dịch vụ y tế, health plans và clearinghouses. Quy định cũng áp dụng cho business associates tạo, nhận, lưu trữ hoặc truyền ePHI thay mặt họ. Các vendor phần mềm hầu như luôn thuộc nhóm thứ hai, khiến họ chịu trách nhiệm pháp lý trực tiếp với vi phạm và bị ràng buộc bởi Business Associate Agreements (BAAs).
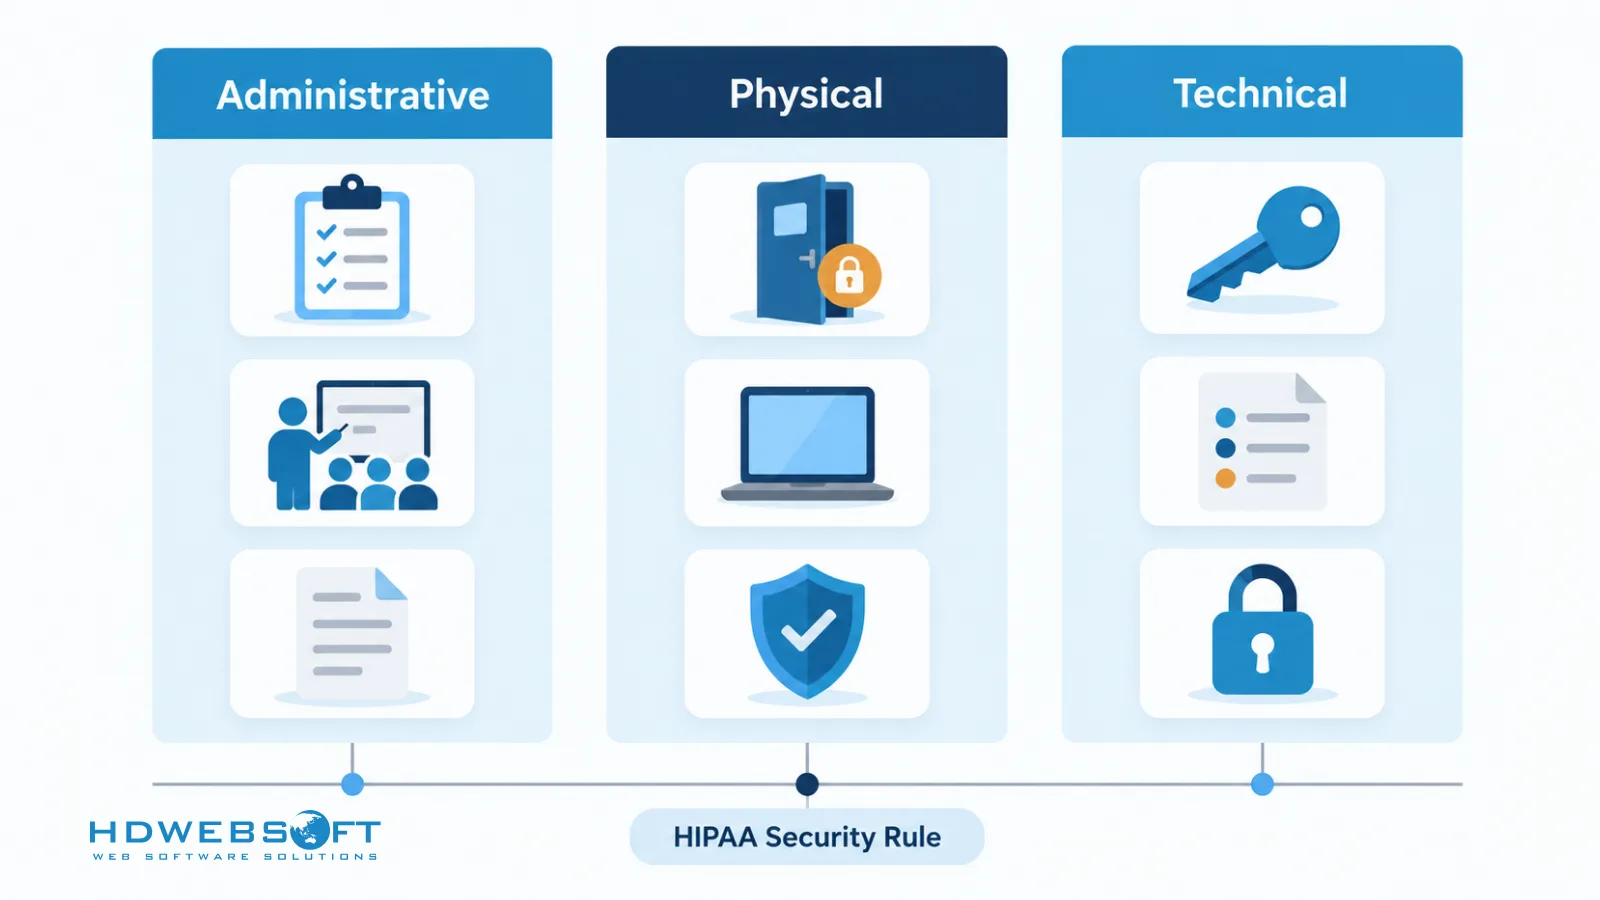
HIPAA Security Rule tổ chức các yêu cầu thành ba nhóm safeguard:
| Nhóm safeguard | Nội dung | Hàm ý với phần mềm |
|---|---|---|
| Administrative | Risk analysis, đào tạo nhân sự, ứng phó sự cố, BAA | Công cụ risk assessment, quy trình đào tạo, incident logging, quản lý vendor |
| Physical | Kiểm soát truy cập cơ sở và thiết bị | Kiểm soát workstation, mã hóa thiết bị, quy trình hủy an toàn |
| Technical | Kiểm soát truy cập, audit controls, integrity, xác thực, bảo mật truyền tải | RBAC, ID người dùng duy nhất, audit log bất biến, integrity check, MFA, mã hóa khi truyền và lưu trữ |
Bản cập nhật Security Rule được đề xuất vào tháng 12/2024 sẽ siết chặt các yêu cầu đáng kể — biến mã hóa và multi-factor authentication thành bắt buộc thay vì “addressable”, yêu cầu phân đoạn mạng, lập danh mục tài sản, penetration testing hằng năm và khả năng khôi phục trong 72 giờ. Ngay cả trước khi quy định được hoàn thiện, bối cảnh rò rỉ dữ liệu y tế và hoạt động enforcement của OCR đã biến các kiểm soát này thành baseline thực tế cho mọi nền tảng mới. Chúng cũng giao thoa với các xu hướng phát triển phần mềm y tế đang định hình lại công nghệ chăm sóc sức khỏe.
Best Practices Tuân Thủ HIPAA Cho Phần Mềm Y Tế
Thực Hiện Risk Assessment Kỹ Lưỡng
Mọi dự án phần mềm tuân thủ đều bắt đầu bằng risk assessment được ghi nhận bằng văn bản. Xác định các mối đe dọa phần mềm có thể đối mặt — rò rỉ dữ liệu, tấn công mạng, truy cập trái phép. Sau đó đánh giá lỗ hổng trong code, lưu trữ dữ liệu và kiểm soát truy cập. Ưu tiên rủi ro theo mức độ nghiêm trọng để các vấn đề then chốt nhận được nguồn lực trước. Risk analysis là yêu cầu administrative của HIPAA, và việc lặp lại đánh giá khi hệ thống thay đổi mới làm nó có ý nghĩa.
Triển Khai Các Technical Safeguards Cốt Lõi
Các technical safeguards của Security Rule chuyển hóa trực tiếp thành khả năng phần mềm:
- Mã hóa dữ liệu — mã hóa toàn bộ dữ liệu bệnh nhân khi lưu trữ và truyền tải bằng thuật toán mạnh, quản lý encryption key an toàn để ngăn truy cập trái phép.
- Kiểm soát truy cập — triển khai role-based access control (RBAC) chặt chẽ để người dùng chỉ tiếp cận thông tin bệnh nhân phù hợp vai trò, kèm ID người dùng duy nhất và quy trình truy cập khẩn cấp.
- Audit trail — duy trì log chi tiết, chống chỉnh sửa cho mọi lượt truy cập và thay đổi hồ sơ bệnh nhân, đồng thời rà soát thường xuyên để phát hiện hoạt động trái phép.
- Business Associate Agreements — mọi dịch vụ bên thứ ba mà phần mềm chạm tới — cloud hosting, analytics, messaging — đều phải hoạt động dưới BAA đã ký.
Chạy Security Audit Và Testing Định Kỳ
Tuân thủ không phải trạng thái của ngày ra mắt. Vulnerability assessment kết hợp quét tự động với kiểm thử thủ công để phát hiện điểm yếu mà scanner bỏ sót. Code review và static analysis phát hiện lỗi bảo mật ngay trong quá trình phát triển thay vì sau khi release. Penetration testing định kỳ mô phỏng tấn công thực tế để lộ ra các lỗ hổng có thể bị khai thác. Theo bản cập nhật Security Rule đề xuất, pen test hằng năm và quét lỗ hổng mỗi 6 tháng sẽ trở thành yêu cầu rõ ràng.
Tuân Theo Secure Development Practices
Bảo mật phải nằm trong vòng đời phát triển, không đứng bên cạnh nó. Đào tạo bảo mật bài bản trang bị cho developer khả năng nhận diện và giảm thiểu rủi ro trong chính công việc của họ. Secure coding standards — như hướng dẫn OWASP — đảm bảo bảo mật được nhúng vào quyết định kiến trúc và thiết kế ngay từ đầu. Điều này càng quan trọng khi xây dựng nền tảng telehealth bảo vệ dữ liệu bệnh nhân trên các điểm chạm từ xa.
Tối Thiểu Hóa Và Khử Danh Tính Dữ Liệu
Chỉ thu thập dữ liệu bệnh nhân mà phần mềm thực sự cần, và chỉ lưu giữ trong thời gian cần thiết — ít dữ liệu hơn đồng nghĩa ít rủi ro hơn khi có rò rỉ. Khi có thể, hãy ẩn danh hoặc giả danh hóa dữ liệu để ngay cả dataset bị xâm phạm cũng không truy vết về từng bệnh nhân. Case study nền tảng tri thức và cộng đồng y tế của chúng tôi cho thấy nguyên tắc này định hình các nền tảng dành cho cộng đồng bệnh nhân xử lý thông tin sức khỏe nhạy cảm như thế nào.
Bảo Mật API Và Interoperability
Phần mềm y tế liên tục trao đổi dữ liệu với EHR, thiết bị và hệ thống đối tác — mỗi interface là một điểm có thể bị lộ. Phát triển API được tài liệu hóa tốt, tuân theo chuẩn trao đổi dữ liệu y tế như HL7 FHIR, với authentication, authorization và mã hóa mạnh trên mọi kết nối. Thiết kế resource-based của FHIR đơn giản hóa tích hợp trong khi vẫn giữ luồng dữ liệu được kiểm soát và audit được.
Xây Dựng Privacy by Design
Cân nhắc về quyền riêng tư thuộc về quyết định kiến trúc, không phải bản vá sau ra mắt. Nhúng yêu cầu privacy vào giai đoạn thiết kế, và chạy Data Protection Impact Assessments (DPIA) để đánh giá rủi ro riêng tư trước khi tính năng ship. Với nền tảng phục vụ bệnh nhân EU, GDPR bổ sung nghĩa vụ song song: giả danh hóa, quản lý consent và quyền của chủ thể dữ liệu. Thiết kế sẵn các yêu cầu này rẻ hơn nhiều so với retrofit sau này.
Lên Kế Hoạch Disaster Recovery Và Continuity
Yêu cầu contingency plan của HIPAA biến đây thành nghĩa vụ tuân thủ, không chỉ là vận hành tốt. Đảm bảo các dịch vụ quan trọng vẫn khả dụng trong thiên tai, tấn công mạng và sự cố ngừng hoạt động. Test kế hoạch khôi phục thường xuyên và cập nhật khi mối đe dọa cùng công nghệ thay đổi. Yêu cầu khôi phục trong 72 giờ của bản quy định đề xuất biến thời gian phục hồi thành mục tiêu rõ ràng thay vì mục tiêu mơ hồ.
Đào Tạo Người Dùng Liên Tục
Phần lớn vụ rò rỉ bắt nguồn từ lỗi con người, không phải lỗi kỹ thuật. Đào tạo liên tục giúp người dùng, quản trị viên và nhân viên cập nhật cách xử lý dữ liệu an toàn. Nhận thức về phishing cần được chú trọng đặc biệt: phishing vẫn là điểm xâm nhập phổ biến nhất của kẻ tấn công nhắm vào hệ thống y tế. Không mức độ bảo mật hạ tầng nào bù đắp được cho đội ngũ không nhận ra nó.
Duy Trì Incident Response Plan
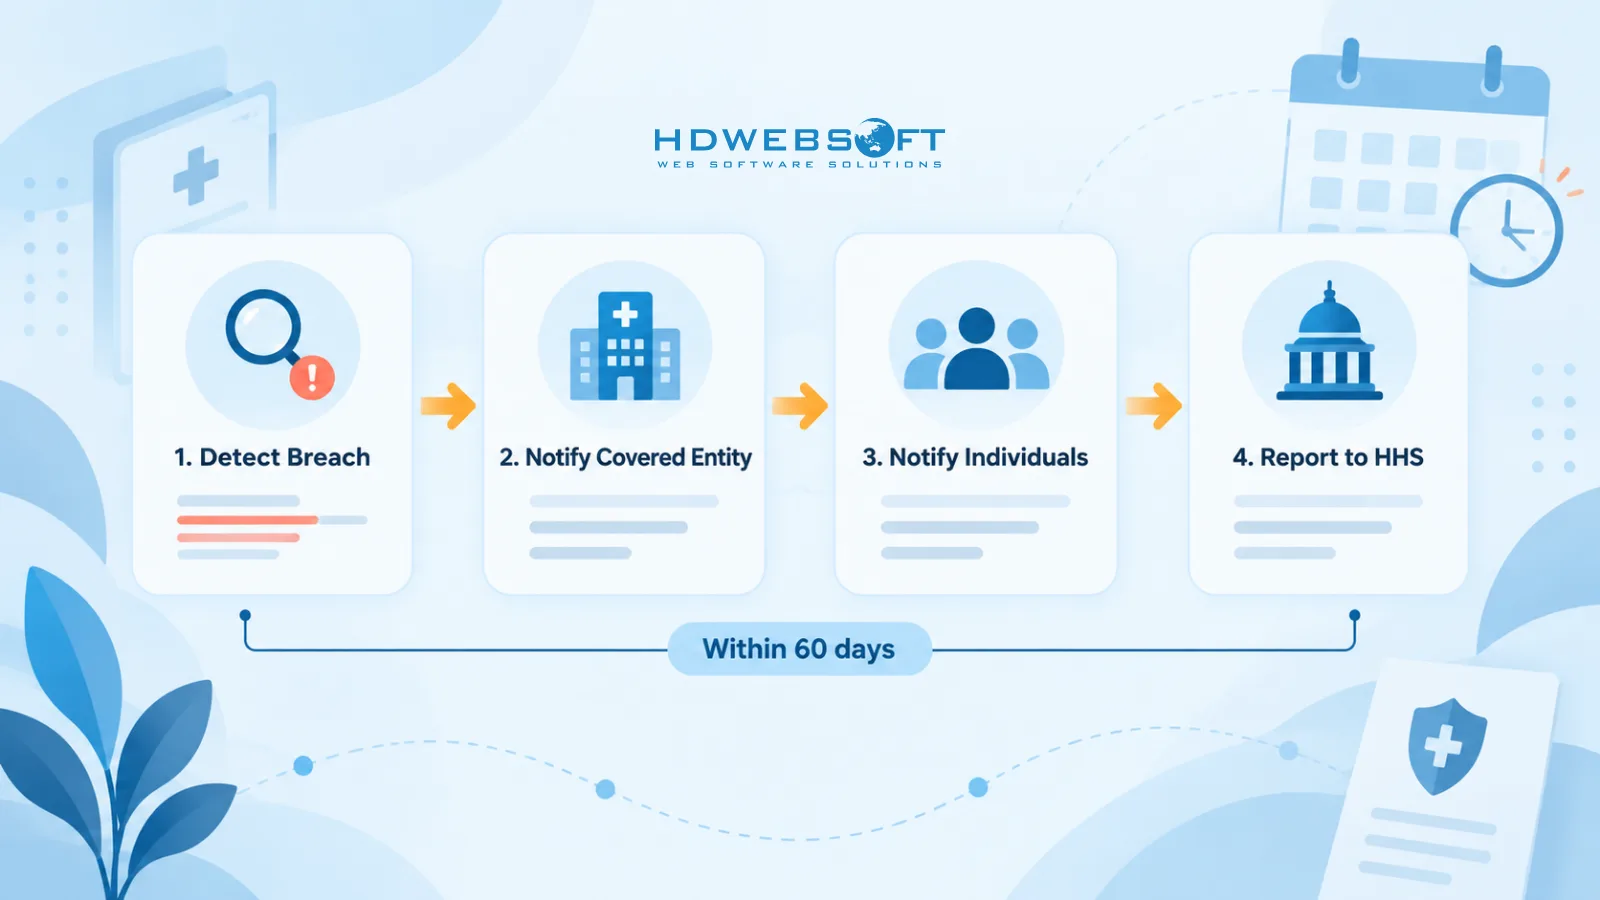
Kế hoạch ứng phó sự cố được tài liệu hóa định nghĩa các bước, vai trò và trách nhiệm khi xử lý rò rỉ — trước khi nó xảy ra. Theo HIPAA Breach Notification Rule, covered entities phải thông báo cho cá nhân bị ảnh hưởng trong 60 ngày, báo cáo lên HHS, và với vụ rò rỉ lớn phải thông báo báo chí. Business associates phải thông báo cho covered entity. Báo cáo kịp thời và chính xác phụ thuộc vào audit trail cùng logging đã xây dựng ở các mục trước.
Những Sai Lầm Tuân Thủ HIPAA Phổ Biến Trong Dự Án Phần Mềm
- Coi “HIPAA compliant” như tuyên bố sản phẩm — không có chứng nhận nào tồn tại; tuân thủ nằm ở cách phần mềm được triển khai, cấu hình và vận hành.
- Coi mã hóa là tùy chọn — “addressable” không bao giờ có nghĩa là tùy chọn, và bản quy định đề xuất xóa bỏ hoàn toàn sự mơ hồ này.
- Thiếu BAA với subcontractor — cloud provider, công cụ analytics và vendor hỗ trợ đều cần hợp đồng đã ký trước khi chạm vào ePHI.
- Audit log không bao giờ được rà soát — thu thập log mà không có quy trình rà soát chỉ thỏa mãn hình thức của quy định mà bỏ qua mục đích của nó.
- Gắn tuân thủ vào cuối dự án — retrofit kiểm soát truy cập và mã hóa vào sản phẩm hoàn thiện tốn chi phí gấp nhiều lần so với thiết kế ngay từ đầu. Với tổ chức đang cân nhắc build hay buy, phân tích về giải pháp y tế tùy chỉnh và outsourcing phần mềm của chúng tôi trình bày cách yêu cầu tuân thủ ảnh hưởng quyết định đó.
Câu Hỏi Thường Gặp
Phần mềm tuân thủ HIPAA là gì?
Phần mềm tuân thủ HIPAA là phần mềm y tế được thiết kế để đáp ứng các yêu cầu của HIPAA Privacy và Security Rules — bao gồm kiểm soát truy cập, mã hóa, audit trail và quy trình thông báo rò rỉ dữ liệu. Không tồn tại chứng nhận HIPAA chính thức; phần mềm chỉ hỗ trợ việc tuân thủ, còn covered entity hoặc business associate vẫn chịu trách nhiệm về cách triển khai và sử dụng.
HIPAA có bắt buộc mã hóa trong phần mềm y tế không?
Theo Security Rule hiện hành, mã hóa là biện pháp “addressable” — bắt buộc trừ khi tổ chức ghi nhận lý do áp dụng phương án thay thế tương đương. Bản cập nhật Security Rule được đề xuất cuối năm 2024 sẽ biến mã hóa thành yêu cầu bắt buộc, nên tích hợp mã hóa ngay từ đầu luôn là lựa chọn an toàn.
HIPAA yêu cầu những technical safeguards nào?
HIPAA Security Rule định nghĩa năm technical safeguards: kiểm soát truy cập (ID người dùng duy nhất, truy cập khẩn cấp), audit controls (ghi log hoạt động), integrity controls (bảo vệ ePHI khỏi bị thay đổi trái phép), xác thực người dùng hoặc tổ chức, và bảo mật truyền tải (bảo vệ ePHI khi truyền, bao gồm mã hóa).
Ai cần tuân thủ HIPAA?
HIPAA áp dụng cho covered entities — nhà cung cấp dịch vụ y tế, health plans và clearinghouses — và cho business associates, tức các vendor và nhà cung cấp phần mềm tạo, nhận, lưu trữ hoặc truyền thông tin sức khỏe được bảo vệ thay mặt họ. Business associates phải ký Business Associate Agreement (BAA) và chịu trách nhiệm pháp lý trực tiếp với các vi phạm.
Điều gì xảy ra khi phần mềm tuân thủ HIPAA bị rò rỉ dữ liệu?
HIPAA Breach Notification Rule yêu cầu covered entities thông báo cho cá nhân bị ảnh hưởng trong vòng 60 ngày và báo cáo lên HHS. Với vụ rò rỉ ảnh hưởng từ 500 cá nhân trở lên, phải thông báo cả báo chí. Business associates phải thông báo cho covered entity. Đây là lý do kế hoạch ứng phó sự cố và audit trail đầy đủ là bắt buộc, không phải tính năng tùy chọn.
Tuân thủ HIPAA có phải là việc làm một lần không?
Không. Tuân thủ HIPAA là liên tục: risk assessment phải lặp lại khi hệ thống thay đổi, audit log cần được rà soát thường xuyên, nhân viên cần đào tạo định kỳ và vendor phải duy trì BAA còn hiệu lực. Bản cập nhật Security Rule đề xuất còn bổ sung yêu cầu rõ ràng như penetration testing hằng năm và quét lỗ hổng mỗi 6 tháng.
Kết Luận
Tuân thủ HIPAA trong phần mềm y tế là một discipline kỹ thuật, không phải nhãn dán. Các tổ chức làm đúng coi các safeguard của Security Rule như đầu vào thiết kế — mã hóa, kiểm soát truy cập, khả năng audit và sẵn sàng ứng phó được tích hợp từ quyết định kiến trúc đầu tiên. Họ duy trì tuân thủ như một hoạt động vận hành liên tục thay vì cột mốc ra mắt.
HDWEBSOFT là công ty đạt chứng nhận ISO 9001 và ISO/IEC 27001 với kinh nghiệm xây dựng ứng dụng y tế an toàn, sẵn sàng tuân thủ. Nếu bạn đang lên kế hoạch cho dự án phần mềm y tế, khám phá dịch vụ phát triển phần mềm y tế của chúng tôi hoặc liên hệ để trao đổi về cách chúng tôi có thể hỗ trợ.