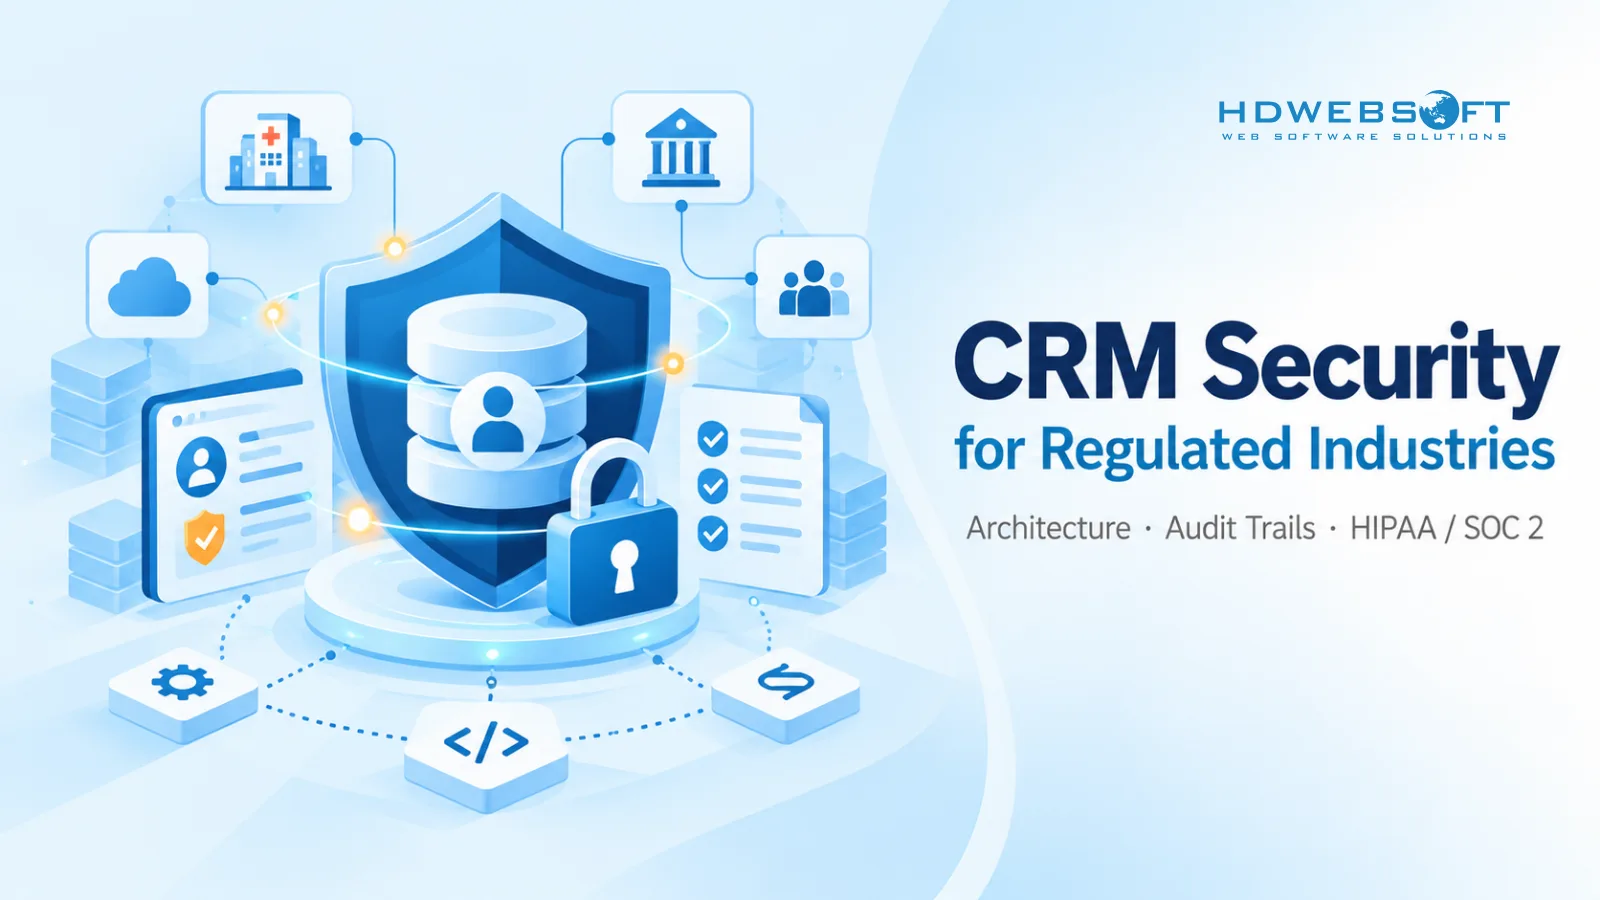
Bảo mật CRM cho các ngành chịu quy định nghiêm ngặt: Kiến trúc tùy chỉnh, Audit Trail & HIPAA/SOC 2
Bảo mật CRM cho các ngành chịu quy định: mã hóa, RBAC, audit trail, kiểm soát HIPAA/SOC 2 và tích hợp an toàn với hệ thống lõi.

Tag
Bảo mật CRM cho các ngành chịu quy định: mã hóa, RBAC, audit trail, kiểm soát HIPAA/SOC 2 và tích hợp an toàn với hệ thống lõi.
Quản lý bảo mật dữ liệu là thực hành bảo vệ dữ liệu nhạy cảm qua chính sách, kiểm soát và công cụ. Hướng dẫn này bao gồm CIA Triad, các mối đe dọa chính, thành phần cốt lõi, framework và kế hoạch triển khai 7 bước với số liệu 2025.
Liên hệ truyền thông
HDWEBSOFT sẵn sàng đồng hành cùng các nội dung truyền thông chất lượng
Nếu bạn là nhà báo, blogger, influencer hoặc diễn giả đang khai thác chủ đề CNTT và đổi mới số, đội ngũ chuyên gia của chúng tôi sẵn sàng chia sẻ kinh nghiệm thực tiễn và góc nhìn chuyên môn để hỗ trợ bạn xây dựng nội dung giá trị cho cộng đồng của mình.
Chúng tôi thường phản hồi trong vòng 1 ngày làm việc.
Hướng dẫn thực tế về khoảng cách kỹ năng bảo mật DevOps: lý do quan trọng, nguyên nhân, ảnh hưởng đến rủi ro doanh nghiệp, và cách thu hẹp khoảng cách với đào tạo theo vai trò, bảo mật pipeline, mô hình hóa mối đe dọa, security champions, và sử dụng AI có trách nhiệm.