
Các vấn đề bảo mật AWS tiếp tục làm tâm điểm chú ý, và mô hình khá nhất quán: bản thân nền tảng đám mây hiếm khi là nguyên nhân gốc. Theo Chỉ số Bảo mật Đám mây 2026 của Intruder, cấu hình sai ảnh hưởng đến 80% đến 98% tài khoản đám mây trên các nhà cung cấp, và AWS dẫn đầu trong năm trên sáu danh mục cấu hình sai. Các vấn đề bảo mật AWS phổ biến nhất — S3 bucket công khai, IAM quá rộng quyền, thiếu MFA, dịch vụ bị lộ — là vấn đề cấu hình phía khách hàng, không phải lỗi nền tảng AWS.
Hướng dẫn này trình bày các vấn đề bảo mật AWS hàng đầu và cách phòng tránh chúng — lập bản đồ các vấn đề xuất hiện thường xuyên nhất trong các báo cáo vi phạm 2025-2026 và đánh giá CIS AWS Foundations Benchmark, giải thích lý do mỗi vấn đề vẫn tồn tại, và chỉ ra cách ngăn chặn từng vấn đề trước khi trở thành vi phạm. Hướng dẫn bắt đầu từ Mô hình Trách nhiệm Chung AWS, vì ranh giới đó là nơi hầu hết các rủi ro bảo mật AWS thực sự bắt đầu.
Hiểu về Mô hình Trách nhiệm Chung AWS
Khi thảo luận về các vấn đề bảo mật AWS, khái niệm nền tảng là Mô hình Trách nhiệm Chung AWS. Mô hình này định nghĩa ai bảo mật phần nào trong hệ sinh thái AWS, và số lượng đáng ngạc nhiên các vấn đề bảo mật AWS không phát sinh từ lỗ hổng nền tảng mà từ việc hiểu sai hoặc áp dụng sai ranh giới này.
Mô hình Trách nhiệm Chung AWS là gì
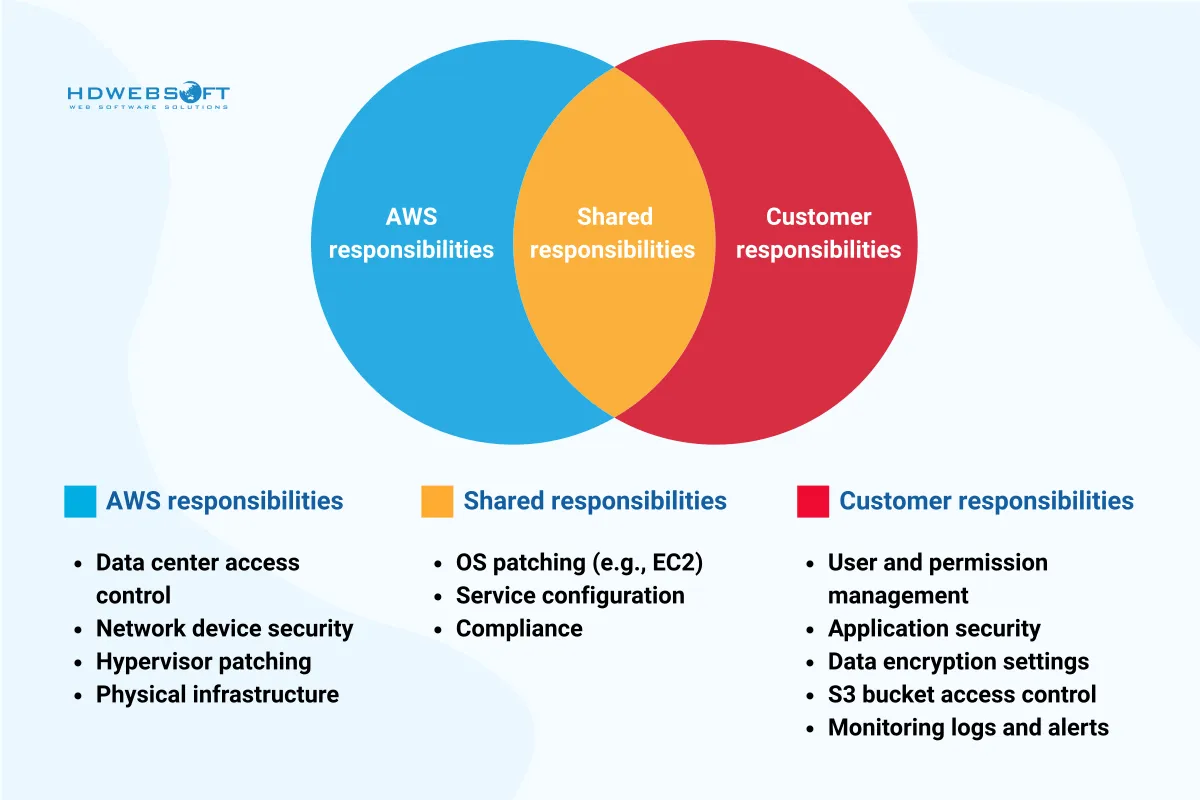
Mô hình Trách nhiệm Chung AWS nêu rõ ràng những khía cạnh nào của môi trường AWS bảo mật và những khía cạnh nào thuộc quyền kiểm soát của khách hàng:
- AWS chịu trách nhiệm bảo mật NỀN TẢNG đám mây — hạ tầng đám mây toàn cầu, data center vật lý, phần cứng mạng, hypervisor, và các lớp dịch vụ nền tảng.
- Bạn, với vai trò khách hàng, chịu trách nhiệm bảo mật TRONG đám mây — ứng dụng, dữ liệu, chính sách IAM, cấu hình, kiểm soát truy cập, mã hóa, và vá lỗi mọi thứ bạn triển khai hoặc quản lý.
Mặc dù mô hình có vẻ đơn giản, nhiều vấn đề bảo mật AWS phát sinh từ những giả định sai lầm về nơi trách nhiệm của AWS kết thúc và trách nhiệm của khách hàng bắt đầu.
Trách nhiệm của AWS: bảo mật NỀN TẢNG đám mây
AWS bảo mật hạ tầng cốt lõi hỗ trợ tất cả các dịch vụ của nó:
- Bảo mật vật lý của data center
- Hệ thống điện, mạng, và HVAC dự phòng
- Phân đoạn mạng và giảm thiểu DDoS
- Hypervisor và các lớp dịch vụ nền tảng
AWS liên tục giám sát, kiểm thử, và audit hạ tầng này để duy trì các chứng nhận tuân thủ bao gồm ISO 27001, SOC 1/2/3, và PCI DSS. Tuy nhiên, ngay cả với nền tảng mạnh mẽ này, các khoảng trống bảo mật vẫn xảy ra nếu lớp khách hàng không được bảo mật đúng cách.
Trách nhiệm của khách hàng: bảo mật TRONG đám mây
Khách hàng chịu trách nhiệm bảo mật ứng dụng, dữ liệu, và cấu hình trên đám mây của họ:
- Cấu hình đúng các dịch vụ như S3, EC2, và RDS
- Chính sách và vai trò Identity and Access Management (IAM)
- Bảo mật cấp ứng dụng, như kiểm tra đầu vào và code an toàn (xem thực hành tốt nhất bảo mật Node.js và phân tích chuyên sâu bảo mật Node.js production để biết các kiểm soát cấp ứng dụng bổ sung cho việc làm cứng AWS của bạn)
- Vá lỗi và duy trì hệ điều hành cùng stack phần mềm
- Bảo vệ dữ liệu nhạy cảm thông qua mã hóa khi lưu trữ và truyền tải
Nếu bạn có thể tạo, quản lý, hoặc cấu hình nó trong AWS, bạn có khả năng chịu trách nhiệm bảo mật nó. Đây là nơi phần lớn các vấn đề bảo mật AWS xảy ra. Một S3 bucket được cấu hình sai cho phép đọc hoặc ghi công khai không phải lỗi của AWS — đó là cấu hình sai phía khách hàng.
Quan niệm sai lầm dẫn đến rủi ro
Một số lượng đáng kể các vấn đề bảo mật AWS không phải do các cuộc tấn công tinh vi hoặc khai thác zero-day gây ra. Chúng do lỗi con người và việc hiểu sai mô hình trách nhiệm. Nhiều tổ chức vẫn hoạt động dưới niềm tin sai lầm rằng AWS “xử lý mọi thứ”, điều này không đúng.
Các ví dụ phổ biến bao gồm:
- Rò rỉ S3 bucket — truy cập công khai được bật mà không có kiểm soát, làm lộ dữ liệu nhạy cảm.
- Lạm dụng vai trò IAM — chính sách quá rộng quyền như
"Action": "*","Resource": "*"mở đường cho leo thang đặc quyền. - EC2 instance chưa vá lỗi — hệ điều hành cũ với các CVE đã biết mà kẻ tấn công khai thác trong vài phút sau khi phát hiện.
Giả định rằng AWS sẽ xử lý bảo mật ở mọi cấp độ là một tư duy nguy hiểm và là con đường trực tiếp dẫn đến các thất bại bảo mật có thể phòng tránh.
Ví dụ thực tế
Hãy hình dung AWS như một tòa nhà chung cư an toàn. AWS đảm bảo khóa cửa chính hoạt động, báo cháy hoạt động, và tòa nhà có bảo vệ 24/7. Khi bạn thuê một căn hộ (tài khoản hoặc tài nguyên đám mây), việc khóa cửa sổ, kéo rèm, và lắp két sắt nếu cần là trách nhiệm của bạn. Bỏ qua các trách nhiệm này sẽ dẫn đến vi phạm, giống như để cửa chính mở mời trộm vào.
Tại sao giáo dục lại quan trọng
Môi trường đám mây thay đổi nhanh và chu kỳ triển khai ngắn. Thiếu đào tạo đúng về trách nhiệm AWS, ngay cả kỹ sư có ý tốt cũng có thể tạo ra rủi ro bảo mật AWS nghiêm trọng bằng cách để dịch vụ lộ hoặc cấu hình không đúng. AWS giới thiệu dịch vụ và tính năng mới thường xuyên, và việc không thích ứng thường dẫn đến các thực hành lỗi thời — một nguồn khác của các thách thức bảo mật đám mây.
Các vấn đề bảo mật AWS hàng đầu năm 2025-2026
Mặc dù AWS là một trong những nền tảng đám mây an toàn nhất hiện có, các rủi ro bảo mật AWS vẫn xảy ra thường xuyên — không phải vì lỗi nền tảng, mà vì cách người dùng cấu hình và quản lý môi trường đám mây của họ. Dưới đây là các vấn đề phổ biến và cấp bách nhất, với các tác động thực tế và chiến lược phòng tránh.
1. Cấu hình sai S3 bucket
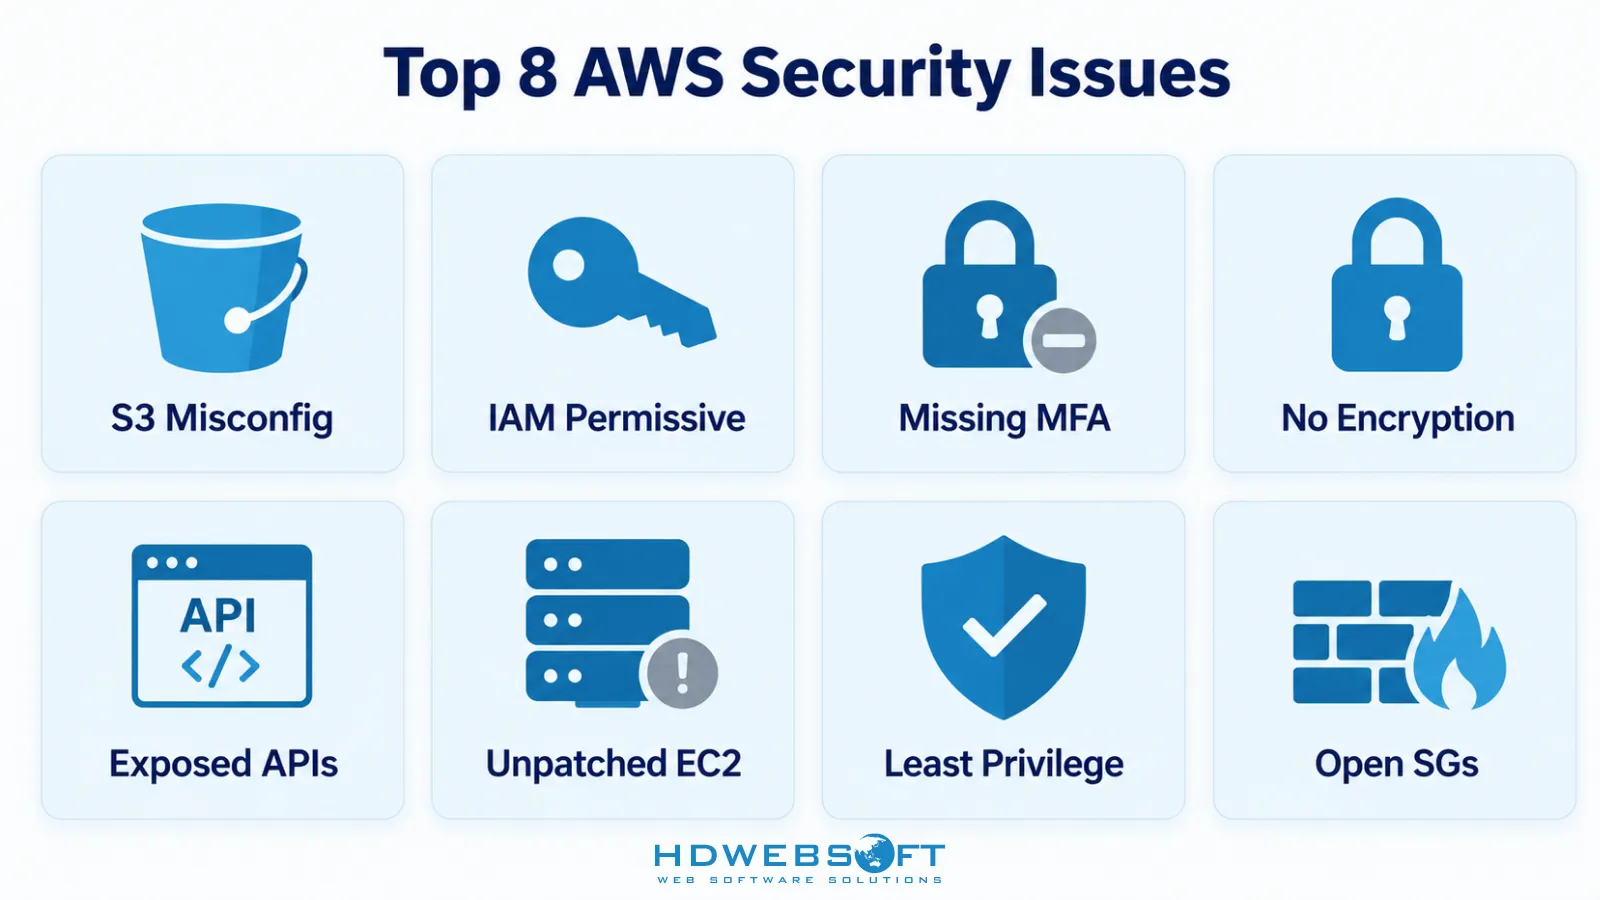
Rủi ro bảo mật AWS nổi tiếng nhất là cấu hình sai Amazon S3 bucket. Các tài nguyên lưu trữ này mạnh mẽ nhưng nguy hiểm nếu không được bảo mật đúng cách.
Trong nhiều vi phạm, S3 bucket đã vô tình được đặt cho phép truy cập công khai, nghĩa là bất kỳ ai có URL đều có thể đọc, và đôi khi ghi, dữ liệu. Verizon và Accenture đều gặp rò rỉ dữ liệu lớn do vấn đề này.
Cập nhật quan trọng: Kể từ ngày 5 tháng 4 năm 2023, AWS bật S3 Block Public Access và vô hiệu hóa ACL theo mặc định cho bucket mới. Tuy nhiên, cài đặt mặc định này không áp dụng ngược. Bucket tạo trước ngày đó giữ nguyên cài đặt truy cập công khai ban đầu trừ khi bạn bật Block Public Access. Bucket trước năm 2023 vẫn là nguồn phổ biến gây lộ dữ liệu S3.
Đọc vụ Verizon và vụ Accenture.
Tại sao nó xảy ra
- Quyền mặc định hoặc kế thừa trên bucket trước năm 2023
- Thiếu khả năng hiển thị cài đặt truy cập công khai
- Bỏ qua cảnh báo chính sách truy cập của AWS
Cách phòng tránh
- Bật S3 Block Public Access ở cấp tài khoản — điều này bao gồm tất cả bucket, kể cả bucket trước năm 2023
- Dùng AWS Config để giám sát bucket mở
- Áp dụng bucket policy tuân theo nguyên tắc quyền tối thiểu
- Bật mã hóa mặc định cho S3 bucket
2. Chính sách IAM quá rộng quyền
Một vector phổ biến khác cho các vấn đề bảo mật AWS là việc sử dụng chính sách IAM rộng hoặc quá rộng quyền. Nhiều team gán chính sách với "Effect": "Allow", "Action": "*", "Resource": "*" — điều này hiệu quả cấp quyền truy cập không giới hạn.
Cấu hình này tạo ra một quả bom hẹn giờ bảo mật, cho phép tác nhân nội bộ hoặc bên ngoài nâng quyền của họ hoặc truy cập tài nguyên không mong muốn. Theo Chỉ số Bảo mật Đám mây 2026, IAM Policy Cho phép Leo thang Đặc quyền ảnh hưởng đến 83% tài khoản AWS, và IAM Access Key Không được Luân chuyển ảnh hưởng đến 71%.
Kết quả bao gồm
- Chiếm đoạt tài khoản hoàn toàn
- Truy cập dữ liệu trái phép
- Di chuyển ngang qua các dịch vụ
Thực hành tốt nhất
- Triển khai quyền truy cập tối thiểu — bắt đầu không có quyền và chỉ thêm những gì cần thiết
- Định kỳ audit vai trò và chính sách IAM với IAM Access Analyzer
- Dùng AWS Identity Center (trước đây là SSO) cho truy cập người tập trung
- Tránh gắn chính sách trực tiếp cho user; dùng vai trò thay thế
3. Thiếu MFA trên root và IAM user
Xác thực đa yếu tố (MFA) là một trong những kiểm soát đơn giản và hiệu quả nhất trong AWS, nhưng vẫn chưa được thực thi đầy đủ. Chỉ số Bảo mật Đám mây 2026 phát hiện rằng Root Access Không được Quản lý Tập trung ảnh hưởng đến 72% tài khoản AWS.
Tài khoản root AWS có quyền truy cập đầy đủ, không giới hạn đến mọi tài nguyên trong tài khoản. Nếu kẻ tấn công xâm phạm thông tin xác thực root mà không có MFA, tài khoản thực sự bị mất. Điều tương tự áp dụng cho IAM user có quyền quản trị.
Cách phòng tránh
- Bật MFA trên tài khoản root ngay lập tức và lưu mã khôi phục an toàn
- Thực thi MFA cho tất cả IAM user, đặc biệt là những người có quyền admin hoặc ghi
- Dùng AWS Identity Center để thực thi MFA tập trung trên toàn tổ chức
- Vô hiệu hóa hoặc xóa IAM access key cho root user — root chỉ nên dùng console + MFA
4. Thiếu mã hóa
Bỏ qua mã hóa là một vấn đề bảo mật AWS nghiêm trọng. Không mã hóa dữ liệu khi lưu trữ hoặc truyền tải mở đường cho việc chặn, thao túng, và lộ dữ liệu. AWS cung cấp các dịch vụ như KMS (Key Management Service) và TLS cho dữ liệu truyền tải, nhưng mã hóa không phải lúc nào cũng được thực thi theo mặc định.
Nơi mã hóa thường bị bỏ qua
- EBS volume
- RDS snapshot
- Biến môi trường Lambda
- Đối tượng S3 trong bucket trước năm 2023
Mẹo giảm thiểu
- Bật mã hóa mặc định cho S3, EBS, và RDS ở cấp tài khoản hoặc dịch vụ
- Dùng customer-managed key (CMK) để kiểm soát chặt chẽ hơn việc luân chuyển và truy cập key
- Định kỳ luân chuyển encryption key qua KMS
- Thực thi TLS trong quá trình truyền tải cho tất cả API call và kết nối cơ sở dữ liệu
5. API không an toàn và endpoint bị lộ
Khi các tổ chức áp dụng kiến trúc microservice và serverless, bề mặt tấn công cho các rủi ro bảo mật AWS tăng lên. API Gateway và Lambda endpoint là những cách chính mà bề mặt này mở rộng.
API không được bảo vệ hoặc xác thực yếu có thể được phát hiện và khai thác bởi kẻ tấn công sử dụng công cụ quét tự động. Khi tìm thấy, chúng có thể được dùng để trích xuất dữ liệu, tấn công brute-force, hoặc gián đoạn dịch vụ. Chỉ số Bảo mật Đám mây 2026 phát hiện rằng 76% tài khoản AWS có ít nhất một dịch vụ bị lộ công khai.
Yếu tố góp phần
- Không xác thực hoặc sử dụng API key yếu
- Thiếu rate limiting hoặc throttling
- Chính sách CORS quá mở
Bảo mật API của bạn bằng
- Bật Amazon Cognito hoặc xác thực dựa trên IAM
- Triển khai quy tắc WAF (Web Application Firewall)
- Giám sát với AWS CloudWatch và GuardDuty
- Áp dụng rate limiting và request throttling ở cấp API Gateway
6. EC2 instance và AMI chưa vá lỗi
Ngay cả khi AWS xử lý hạ tầng vật lý, EC2 instance vẫn là trách nhiệm của khách hàng. Chúng đại diện cho một trong những nguồn phổ biến nhất của các rủi ro bảo mật AWS do quản lý vá lỗi kém.
Khi instance chạy hệ điều hành cũ hoặc phần mềm có lỗ hổng, kẻ tấn công có thể khai thác các CVE (Common Vulnerabilities and Exposures) đã biết. Các lỗ hổng này thường bị nhắm đến trong vài phút sau khi phát hiện.
Nguyên nhân điển hình
- Dùng AMI cũ không cập nhật
- Thiếu tự động hóa cho việc vá lỗi
- Bỏ qua bản tin bảo mật của vendor
Khắc phục bằng
- Dùng AWS Systems Manager Patch Manager để tự động hóa việc vá lỗi
- Định kỳ cập nhật và luân chuyển AMI
- Áp dụng bản cập nhật bảo mật tự động khi có thể
- Đăng ký AWS Security Bulletins
7. Bỏ qua nguyên tắc quyền tối thiểu
Quá thường xuyên, các tổ chức cấp cho user và dịch vụ nhiều quyền truy cập hơn cần thiết. Dù vô tình hay có ý, điều này làm tăng khả năng bị lạm dụng. Đây là một yếu tố góp phần âm thầm nhưng quan trọng vào các rủi ro bảo mật AWS.
Hậu quả bao gồm
- Leo thang đặc quyền bởi tác nhân đe dọa
- Rò rỉ dữ liệu từ vai trò có phạm vi quá rộng
- Tăng blast radius trong trường hợp bị xâm phạm
Để giải quyết
- Định kỳ xem xét quyền IAM với IAM Access Analyzer
- Dùng permission boundary và attribute-based access control (ABAC)
- Tích hợp thực thi quyền tối thiểu vào pipeline CI/CD
- Áp dụng tư thế deny-by-default và chỉ thêm quyền khi có lý do
8. Security group và network ACL cấu hình sai
Một trong những rủi ro bảo mật AWS tinh vi nhưng nguy hiểm hơn liên quan đến Security Group và Network Access Control List (ACL) được cấu hình không đúng trong Amazon VPC.
Nhiều tổ chức để cổng mở rộng, đặc biệt là SSH (port 22), RDP (port 3389), hoặc toàn bộ CIDR block như 0.0.0.0/0. Chỉ số Bảo mật Đám mây 2026 phát hiện rằng Permissive Ingress to Sensitive Ports ảnh hưởng đến 84% tài khoản AWS, và VPC Subnet Auto-Assigns Public IP ảnh hưởng đến 72%.
Điều thường xảy ra sai
- Lạm dụng quy tắc “allow all”
- Quên hạn chế lưu lượng outbound
- Không phân đoạn đúng các dịch vụ nội bộ
- Tự động gán public IP cho subnet nên private
Biện pháp bảo vệ chính
- Áp dụng cách tiếp cận default deny và chỉ cho phép cổng cần thiết từ CIDR đã biết
- Dùng VPC flow log để audit pattern lưu lượng
- Triển khai Network Firewall và PrivateLink cho dịch vụ nhạy cảm
- Vô hiệu hóa tự động gán public IP trên private subnet
Thực hành tốt nhất bảo mật AWS
Phòng tránh các rủi ro bảo mật AWS không đòi hỏi phát minh lại bánh xe. Nó đòi hỏi tính nhất quán, khả năng hiển thị, và tuân thủ các thực hành tốt nhất đã được chứng minh. Bằng cách chủ động triển khai các chiến lược dưới đây, các tổ chức có thể giảm đáng kể khả năng cấu hình sai và thất bại tuân thủ.
Thực thi nguyên tắc quyền tối thiểu
Một nguyên nhân gốc lặp lại của các rủi ro bảo mật AWS là quyền truy cập quá mức. Luôn tuân theo nguyên tắc quyền tối thiểu: user và dịch vụ chỉ nên nhận quyền mà họ thực sự cần. Dùng vai trò IAM, permission boundary, và kiểm soát truy cập chi tiết để giới hạn mỗi thực thể có thể làm gì.
Mẹo: Dùng IAM Access Analyzer để phát hiện và sửa quyền truy cập không mong muốn.
Bật logging và giám sát liên tục
Nhiều tổ chức gặp phải việc phát hiện vi phạm bị chậm vì họ thiếu khả năng hiển thị đúng. Bật AWS CloudTrail, Amazon GuardDuty, và AWS Config cho phép bạn theo dõi hoạt động trên toàn môi trường, phát hiện bất thường, và duy trì tuân thủ cả chính sách nội bộ lẫn quy định bên ngoài.
Lợi ích chính: Bạn nhận cảnh báo thời gian thực về các rủi ro bảo mật AWS tiềm năng trước khi chúng leo thang.
Tự động hóa kiểm tra bảo mật
Review thủ công không thể mở rộng trong môi trường đám mây. Dùng AWS Config Rules, Inspector, và Security Hub có thể thực thi cấu hình bảo mật cơ sở tự động. Các công cụ này phát hiện các cấu hình sai bảo mật như cổng mở, thiếu mã hóa, hoặc tài nguyên có thể truy cập công khai.
Bonus: Tích hợp các kiểm tra này vào pipeline CI/CD để phát hiện sớm trong quá trình phát triển.
Mã hóa mọi thứ — luôn luôn
Mã hóa là một trong những hình thức phòng thủ đơn giản nhưng hiệu quả nhất. Đảm bảo tất cả dữ liệu khi lưu trữ và truyền tải được mã hóa bằng AWS Key Management Service (KMS) hoặc customer-managed key. Bật mã hóa mặc định cho các dịch vụ như S3, RDS, và EBS volume.
Lưu ý: Thiếu mã hóa là một chủ đề lặp lại trong các vụ vi phạm bảo mật AWS lớn.
Định kỳ audit và luân chuyển thông tin xác thực
Thông tin xác thực cũ và key không được luân chuyển làm tăng rủi ro bị xâm phạm. Chỉ số Bảo mật Đám mây 2026 phát hiện rằng IAM Access Key Không được Luân chuyển ảnh hưởng đến 71% tài khoản AWS. Định kỳ audit IAM user, vô hiệu hóa tài khoản không dùng, và luân chuyển secret bằng AWS Secrets Manager.
Để có cái nhìn cấp chương trình rộng hơn về cách vận hành các thực hành này, xem hướng dẫn của chúng tôi về dịch vụ bảo mật đám mây có quản lý. Nếu bạn cũng đang xây dựng workload AI trên AWS, hướng dẫn bảo mật LLM cho agentic AI bao gồm các rủi ro bổ sung mà AI gateway và agent đưa ra.
Công cụ và tài nguyên để tăng cường bảo mật AWS
Khi nói đến việc giảm thiểu các rủi ro bảo mật AWS, các công cụ đúng tạo ra sự khác biệt. AWS cung cấp một hệ sinh thái dịch vụ native mạnh mẽ cho phép bạn chọn những dịch vụ phù hợp nhất với yêu cầu của mình.
AWS Security Hub
AWS Security Hub tổng hợp findings từ nhiều dịch vụ — GuardDuty, Inspector, và công cụ bên thứ ba — vào một dashboard duy nhất. Nó dùng các tiêu chuẩn ngành như CIS AWS Foundations Benchmark để đánh giá môi trường của bạn và xác định các rủi ro bảo mật AWS quan trọng.
Lợi ích cốt lõi
- Khả năng hiển thị thống nhất trên các tài khoản AWS
- Kiểm tra tuân thủ tự động
- Tích hợp với hệ thống ticketing và công cụ SOAR
Amazon GuardDuty
Dịch vụ phát hiện mối đe dọa này dùng machine learning để xác định hoạt động bất thường, bao gồm port scan, nỗ lực xâm phạm thông tin xác thực, và truy cập từ địa chỉ IP độc hại. Nó là một trong những tuyến phòng thủ đầu tiên chống lại các mối đe dọa thời gian thực trong AWS.
Lý do sử dụng
- Không ảnh hưởng đến hiệu suất
- Phát hiện xâm phạm tài khoản, lạm dụng EC2, và nhiều hơn nữa
- Gửi cảnh báo có thể hành động qua EventBridge
AWS Config và Config Rules
Các cấu hình sai bảo mật có thể được phát hiện sớm với AWS Config. Công cụ này theo dõi thay đổi trên tài nguyên AWS của bạn và đánh giá chúng so với quy tắc đã định hoặc tùy chỉnh. Bạn có thể xác định các vấn đề bảo mật gần thời gian thực, như S3 bucket công khai hoặc volume không được mã hóa.
Trường hợp sử dụng
- Phát hiện drift so với cấu hình cơ sở
- Tự động khắc phục bằng hàm Lambda
- Audit trail cho quản trị
IAM Access Analyzer
Một trong những rủi ro bảo mật AWS phổ biến nhất là quyền truy cập quá rộng. IAM Access Analyzer giúp bạn phát hiện tài nguyên được chia sẻ bên ngoài hoặc với quyền quá rộng.
Tính năng hàng đầu
- Quét vai trò, chính sách, và resource share IAM
- Flag quyền quá mức
- Tích hợp với AWS Organizations
CloudTrail và CloudWatch
Để phân tích pháp y và theo dõi hoạt động, CloudTrail ghi lại mọi API call được thực hiện trong môi trường AWS của bạn. CloudWatch cung cấp khả năng giám sát và cảnh báo.
Kết hợp lại, chúng cho phép bạn
- Phát hiện nỗ lực truy cập trái phép
- Thiết lập cảnh báo trên các hành động liên quan đến bảo mật cụ thể
- Đáp ứng yêu cầu audit và tuân thủ
AWS Trusted Advisor
AWS Trusted Advisor cung cấp insights dựa trên các thực hành tốt nhất AWS, bao gồm kiểm tra cấu hình bảo mật như cổng lộ, MFA trên tài khoản root, và sử dụng IAM.
Tính liên quan
- Tích hợp sẵn với gói AWS Business và Enterprise Support
- Bao gồm bảo mật, chi phí, khả năng chịu lỗi, và hiệu suất
- Giúp ưu tiên các nhiệm vụ khắc phục
Ví dụ thực tế về các vấn đề bảo mật AWS
Hiểu lý thuyết là một chuyện; nhìn thấy hậu quả trong thế giới thực làm cho bài học trở nên rõ ràng. Những vụ việc này đều xuất phát từ các rủi ro bảo mật AWS mà có thể tránh được với thực hành tốt hơn.
Vụ vi phạm dữ liệu Capital One (2019): Cấu hình sai IAM và SSRF
Một trong những vấn đề bảo mật AWS nổi tiếng nhất trong lịch sử liên quan đến Capital One, nơi một cựu nhân viên AWS khai thác lỗ hổng để truy cập hơn 100 triệu hồ sơ khách hàng.
Điều đã xảy ra sai
- Một EC2 instance có vai trò IAM quá rộng quyền, cho phép truy cập các S3 bucket nhạy cảm.
- Kẻ tấn công dùng server-side request forgery (SSRF) để lừa instance cấp thông tin xác thực.
- Logging không được tập trung đầy đủ, làm chậm việc phát hiện.
Bài học rút ra: Luôn xem xét vai trò IAM, áp dụng nguyên tắc quyền tối thiểu, và giám sát pattern request bất thường.
Vụ lộ S3 của Accenture (2017): bucket công khai lộ dữ liệu nhạy cảm
Công ty tư vấn IT toàn cầu Accenture đã để nhiều S3 bucket có thể truy cập công khai, chứa access key nội bộ, dữ liệu API, và thông tin xác thực khách hàng. Các cấu hình sai này xuất phát từ việc thiếu chính sách truy cập cấp bucket và giám sát.
Khắc phục: Dùng S3 bucket policy với kiểm soát truy cập nghiêm ngặt và tận dụng AWS Config để phát hiện lộ công khai theo thời gian thực.
Rò rỉ Booz Allen Hamilton (2017): S3 bucket mở với dữ liệu chính phủ
Một công ty tư vấn lớn khác, Booz Allen Hamilton, đã vô tình lộ các file quân sự mật và thông tin xác thực do một S3 bucket mở. Vi phạm này được phát hiện bởi nhà nghiên cứu bảo mật, không phải công cụ giám sát nội bộ.
Bài học rút ra: Không tài nguyên nào nên được lộ ra internet mà không có quyết định có chủ ý và được audit. Chính sách default-deny và công cụ tự động khắc phục có thể ngăn chặn các rủi ro bảo mật AWS tương tự.
Rò rỉ thông tin xác thực chuỗi cung ứng (2026): AI gateway lộ thông tin xác thực AWS
Năm 2026, công ty threat intelligence CloudSEK đã truy vết một cuộc tấn công chuỗi cung ứng thông qua thư viện AI gateway phổ biến, làm lộ thông tin xác thực đám mây, SSH key, và Kubernetes token trên hơn 2.500 tổ chức và khoảng 434.000 pipeline CI/CD. Mặc dù không phải lỗi nền tảng AWS, sự cố này cho thấy cách thông tin xác thực AWS có thể bị lộ thông qua công cụ bên thứ ba — một lời nhắc nhở rằng quản lý secret và vệ sinh thông tin xác thực quan trọng ngoài console AWS.
Bài học rút ra: Lưu trữ thông tin xác thực AWS trong secrets manager, không bao giờ trong file môi trường được commit vào repository, và luân chuyển key định kỳ. Coi các thư viện bên thứ ba có quyền truy cập thông tin xác thực đám mây của bạn như một phần của bề mặt tấn công.
Checklist bảo mật AWS
Dùng checklist này để audit môi trường AWS của bạn so với các rủi ro bảo mật AWS phổ biến nhất:
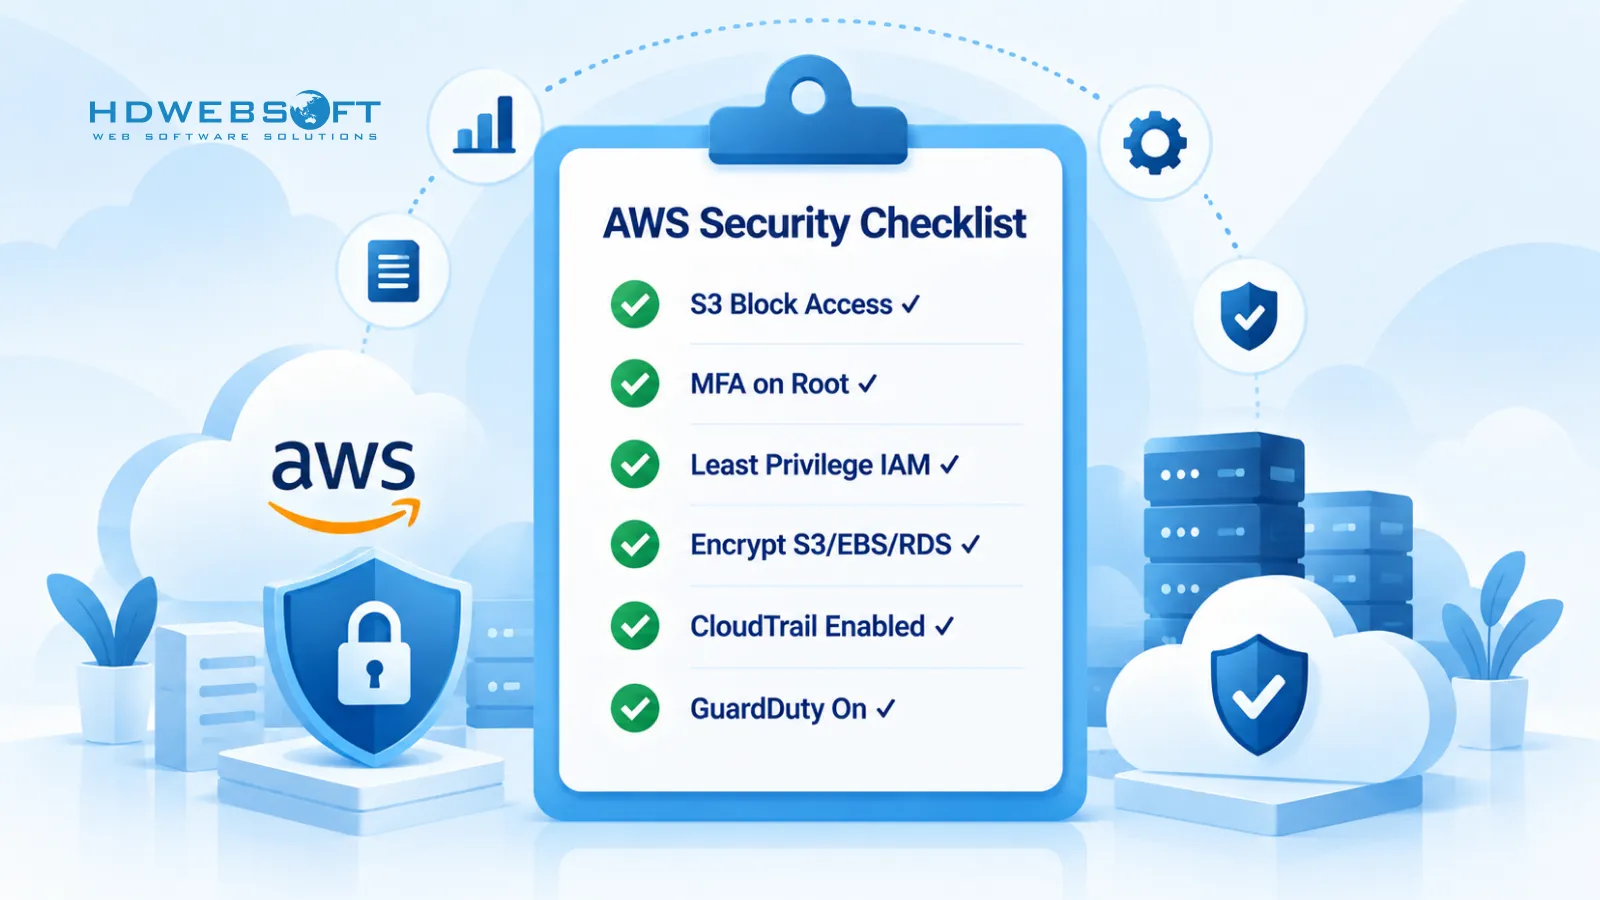
- Bật S3 Block Public Access ở cấp tài khoản (bao gồm cả bucket trước năm 2023)
- Thực thi MFA trên tài khoản root và tất cả IAM user có quyền ghi
- Áp dụng IAM quyền tối thiểu — không có chính sách
"Action": "*", "Resource": "*" - Bật mã hóa mặc định cho S3, EBS, và RDS
- Hạn chế security group — không có
0.0.0.0/0trên SSH, RDP, hoặc cổng cơ sở dữ liệu - Vô hiệu hóa tự động gán public IP trên private subnet
- Bật CloudTrail ở tất cả region để ghi log API call
- Bật GuardDuty để phát hiện mối đe dọa
- Bật AWS Config với quy tắc CIS AWS Foundations Benchmark
- Chạy Security Hub để tổng hợp findings trên các tài khoản
- Luân chuyển IAM access key ít nhất mỗi 90 ngày
- Dùng AWS Secrets Manager cho secret ứng dụng, không phải file
.envtrong repo - Vá lỗi EC2 instance bằng Systems Manager Patch Manager
- Đăng ký AWS Security Bulletins và hành động trên các CVE quan trọng
Câu hỏi thường gặp
Các vấn đề bảo mật AWS phổ biến nhất là gì?
Các vấn đề bảo mật AWS phổ biến nhất là cấu hình sai S3 bucket, chính sách IAM quá rộng quyền, thiếu MFA trên tài khoản root và IAM user, dữ liệu không được mã hóa khi lưu trữ và truyền tải, API và endpoint bị lộ, EC2 instance chưa vá lỗi, và security group cùng network ACL bị cấu hình sai. Hầu hết các vấn đề này xuất phát từ cấu hình sai phía khách hàng, không phải lỗi nền tảng AWS.
Mô hình Trách nhiệm Chung AWS là gì?
Mô hình Trách nhiệm Chung AWS định nghĩa ai bảo mật phần nào: AWS chịu trách nhiệm bảo mật NỀN TẢNG đám mây (data center vật lý, phần cứng mạng, hypervisor, dịch vụ nền tảng), trong khi khách hàng chịu trách nhiệm bảo mật TRONG đám mây (ứng dụng, dữ liệu, IAM, cấu hình, mã hóa, vá lỗi). Hầu hết các vấn đề bảo mật AWS xuất phát từ việc hiểu sai ranh giới này.
Làm thế nào để phòng tránh các vấn đề bảo mật AWS?
Phòng tránh các vấn đề bảo mật AWS bằng cách thực thi IAM quyền tối thiểu, bật MFA cho tất cả user, bật S3 Block Public Access ở cấp tài khoản, mã hóa dữ liệu khi lưu trữ và truyền tải, giám sát liên tục với CloudTrail và GuardDuty, tự động hóa kiểm tra bảo mật với AWS Config và Security Hub, và định kỳ luân chuyển IAM access key cùng secrets.
AWS có an toàn theo mặc định không?
AWS không phải là không an toàn theo mặc định, nhưng cũng không hoàn toàn an toàn theo mặc định. AWS bảo mật hạ tầng nền tảng, nhưng nhiều dịch vụ — S3 bucket tạo trước tháng 4/2023, chính sách IAM, security group, và cài đặt mã hóa — yêu cầu khách hàng áp dụng cấu hình an toàn. Cài đặt mặc định đã được cải thiện, nhưng cấu hình sai phía khách hàng vẫn là nguyên nhân hàng đầu gây ra vi phạm AWS.
Vụ vi phạm AWS của Capital One là gì?
Vụ vi phạm Capital One năm 2019 lộ hơn 100 triệu hồ sơ khách hàng. Kẻ tấn công đã khai thác lỗ hổng server-side request forgery (SSRF) trên một EC2 instance có vai trò IAM quá rộng quyền, sau đó dùng thông tin xác thực của instance để đọc dữ liệu S3 nhạy cảm. Nguyên nhân gốc là sự kết hợp của SSRF, quyền IAM quá mức, và phát hiện bị chậm — tất cả đều là vấn đề bảo mật phía khách hàng.
AWS Block Public Access có ngăn lộ S3 theo mặc định không?
Kể từ ngày 5 tháng 4 năm 2023, AWS bật S3 Block Public Access và vô hiệu hóa ACL theo mặc định cho bucket mới. Tuy nhiên, cài đặt mặc định này không áp dụng ngược — bucket tạo trước ngày đó giữ nguyên cài đặt truy cập công khai ban đầu trừ khi bạn bật Block Public Access ở cấp tài khoản hoặc bucket. Bucket trước năm 2023 vẫn là nguồn phổ biến gây lộ dữ liệu S3.
Kết luận
Bảo mật môi trường AWS đòi hỏi nhiều hơn là chỉ dựa vào các biện pháp bảo vệ tích hợp của AWS. Như hướng dẫn này cho thấy, các vấn đề bảo mật AWS phổ biến nhất năm 2025-2026 — cấu hình sai S3, IAM quá rộng quyền, thiếu MFA, dịch vụ bị lộ, instance chưa vá lỗi, và kiểm soát mạng yếu — là vấn đề phía khách hàng mà kỷ luật phía khách hàng có thể phòng tránh. Bắt đầu với Mô hình Trách nhiệm Chung AWS, thực thi quyền tối thiểu, mã hóa mọi thứ, tự động hóa kiểm tra bảo mật, và coi thông tin xác thực như một phần của bề mặt tấn công của bạn. Checklist trên là điểm khởi đầu thực tế; hãy chạy nó trên tài khoản của bạn ngay hôm nay.
Nếu bạn cần trợ giúp làm cứng môi trường AWS hoặc xây dựng workload đám mây an toàn, HDWEBSOFT cung cấp dịch vụ phát triển AWS và dịch vụ an ninh mạng để giúp bạn đạt được điều đó.
