
Los problemas de seguridad de AWS siguen haciendo titulares, y el patrón es notablemente consistente: la plataforma cloud en sí misma rara vez es la causa raíz. Según el Cloud Security Index 2026 de Intruder, la mala configuración afecta al 80% al 98% de las cuentas cloud entre proveedores, y AWS lidera en cinco de seis categorías de mala configuración. Los problemas de seguridad de AWS más comunes — buckets S3 públicos, IAM demasiado permisivo, MFA faltante, servicios expuestos — son problemas de configuración del lado del cliente, no fallos de la plataforma AWS.
Esta guía cubre los principales problemas de seguridad de AWS y cómo prevenirlos — mapeando los problemas que aparecen con mayor frecuencia en los informes de brechas 2025-2026 y en las auditorías CIS AWS Foundations Benchmark, explicando por qué cada uno persiste, y mostrando cómo prevenir cada uno antes de que se convierta en una brecha. Comienza desde el modelo de responsabilidad compartida de AWS, porque esa frontera es donde la mayoría de los riesgos de seguridad de AWS realmente comienzan.
Comprendiendo el modelo de responsabilidad compartida de AWS
Al discutir los problemas de seguridad de AWS, el concepto fundamental es el modelo de responsabilidad compartida de AWS. Este modelo define quién protege qué en el ecosistema AWS, y un número sorprendente de problemas de seguridad de AWS no surgen de vulnerabilidades de la plataforma sino de un malentendido o mala aplicación de esta frontera.
¿Qué es el modelo de responsabilidad compartida de AWS?
El modelo de responsabilidad compartida de AWS describe claramente qué aspectos del entorno AWS protege y cuáles caen bajo el control del cliente:
- AWS es responsable de la seguridad DE la nube — la infraestructura cloud global, centros de datos físicos, hardware de red, hipervisores y capas de servicios fundamentales.
- Usted, el cliente, es responsable de la seguridad EN la nube — sus aplicaciones, datos, políticas IAM, configuraciones, controles de acceso, cifrado y parcheo de todo lo que despliegue o gestione.
Aunque el modelo parece sencillo, muchos problemas de seguridad de AWS surgen de suposiciones incorrectas sobre dónde terminan las responsabilidades de AWS y dónde comienzan las del cliente.
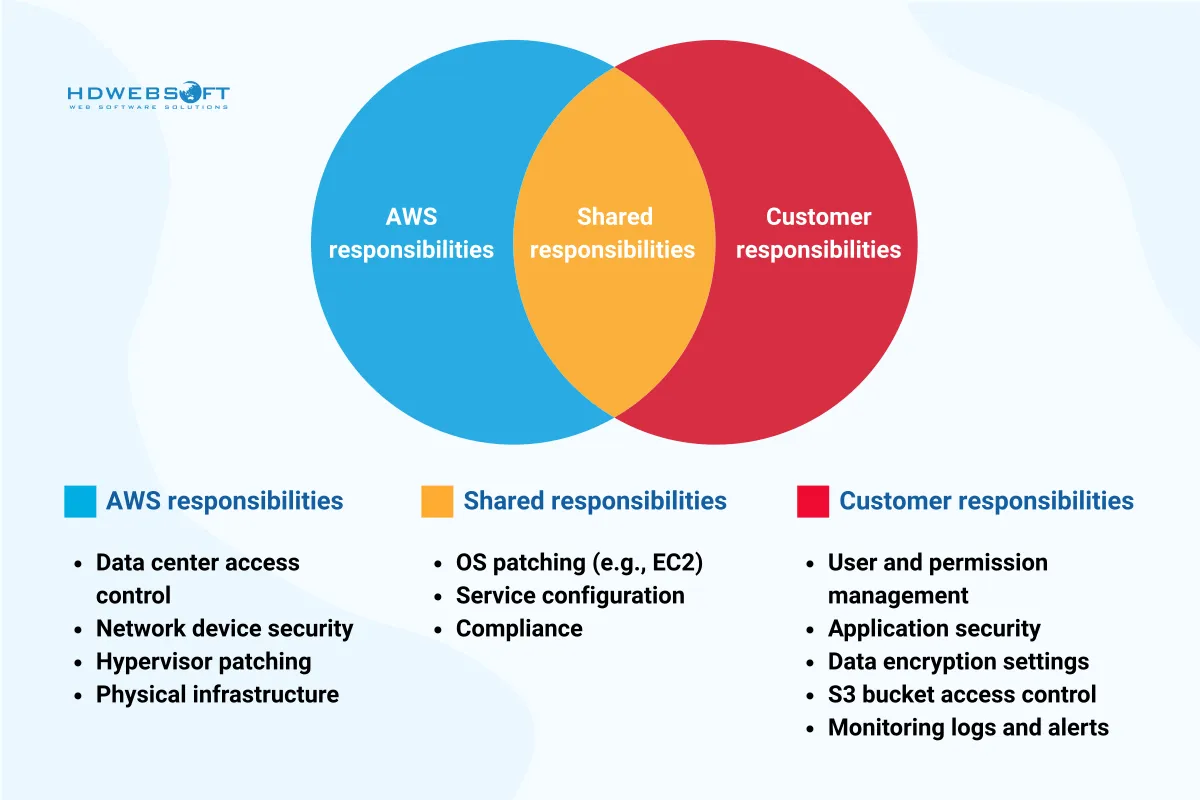
Responsabilidades de AWS: seguridad DE la nube
AWS protege la infraestructura central que soporta todos sus servicios:
- Seguridad física de los centros de datos
- Sistemas redundantes de energía, red y HVAC
- Segmentación de red y mitigación DDoS
- Hipervisores y capas de servicios fundamentales
AWS monitorea, prueba y audita continuamente esta infraestructura para mantener certificaciones de cumplimiento incluyendo ISO 27001, SOC 1/2/3 y PCI DSS. Sin embargo, incluso con esta sólida base, las brechas de seguridad aún ocurren si la capa del cliente no está correctamente protegida.
Responsabilidades del cliente: seguridad EN la nube
Los clientes son responsables de proteger sus aplicaciones, datos y configuraciones en la nube:
- Configuración adecuada de servicios como S3, EC2 y RDS
- Políticas y roles de Identity and Access Management (IAM)
- Seguridad a nivel de aplicación, como validación de entrada y codificación segura (consulte nuestras mejores prácticas de seguridad de Node.js y nuestro análisis profundo de seguridad de Node.js en producción para controles a nivel de aplicación que complementan su hardening de AWS)
- Parcheo y mantenimiento de sistemas operativos y pilas de software
- Protección de datos sensibles mediante cifrado en reposo y en tránsito
Si puede crearlo, gestionarlo o configurarlo en AWS, probablemente sea responsable de protegerlo. Aquí es donde ocurre la gran mayoría de los problemas de seguridad de AWS. Un bucket S3 mal configurado que permite acceso público de lectura o escritura no es culpa de AWS — es una mala configuración del lado del cliente.
La idea equivocada que lleva al riesgo
Un número significativo de problemas de seguridad de AWS no son causados por ataques sofisticados o exploits de día cero. Son causados por error humano y un malentendido del modelo de responsabilidad. Muchas organizaciones aún operan bajo la falsa creencia de que AWS «se encarga de todo», lo cual no es cierto.
Ejemplos comunes incluyen:
- Filtraciones de buckets S3 — acceso público habilitado sin controles, exponiendo datos sensibles.
- Abuso de roles IAM — políticas demasiado permisivas como
"Action": "*","Resource": "*"abriendo la puerta a la escalada de privilegios. - Instancias EC2 sin parchear — sistemas operativos obsoletos con CVE conocidos que los atacantes explotan en minutos tras su descubrimiento.
Suponer que AWS manejará la seguridad en todos los niveles es una mentalidad peligrosa y un camino directo hacia fallos de seguridad evitables.
Una analogía del mundo real
Piense en AWS como un edificio de apartamentos seguro. AWS se asegura de que las cerraduras de la puerta principal funcionen, las alarmas de incendio funcionen y el edificio tenga seguridad 24/7. Una vez que alquila un apartamento (una cuenta o recurso cloud), es su trabajo cerrar las ventanas, bajar las persianas e instalar una caja fuerte si es necesario. Ignorar estas responsabilidades conduce a brechas, al igual que dejar la puerta principal abierta invita al robo.
Por qué la educación es crítica
Los entornos cloud se mueven rápido y los ciclos de despliegue son cortos. Sin la formación adecuada sobre las responsabilidades de AWS, incluso ingenieros bien intencionados pueden introducir riesgos de seguridad de AWS graves dejando servicios expuestos o mal configurados. AWS introduce nuevos servicios y funciones regularmente, y no adaptarse a menudo conduce a prácticas obsoletas — otra fuente de desafíos de seguridad cloud.
Principales problemas de seguridad de AWS en 2025-2026
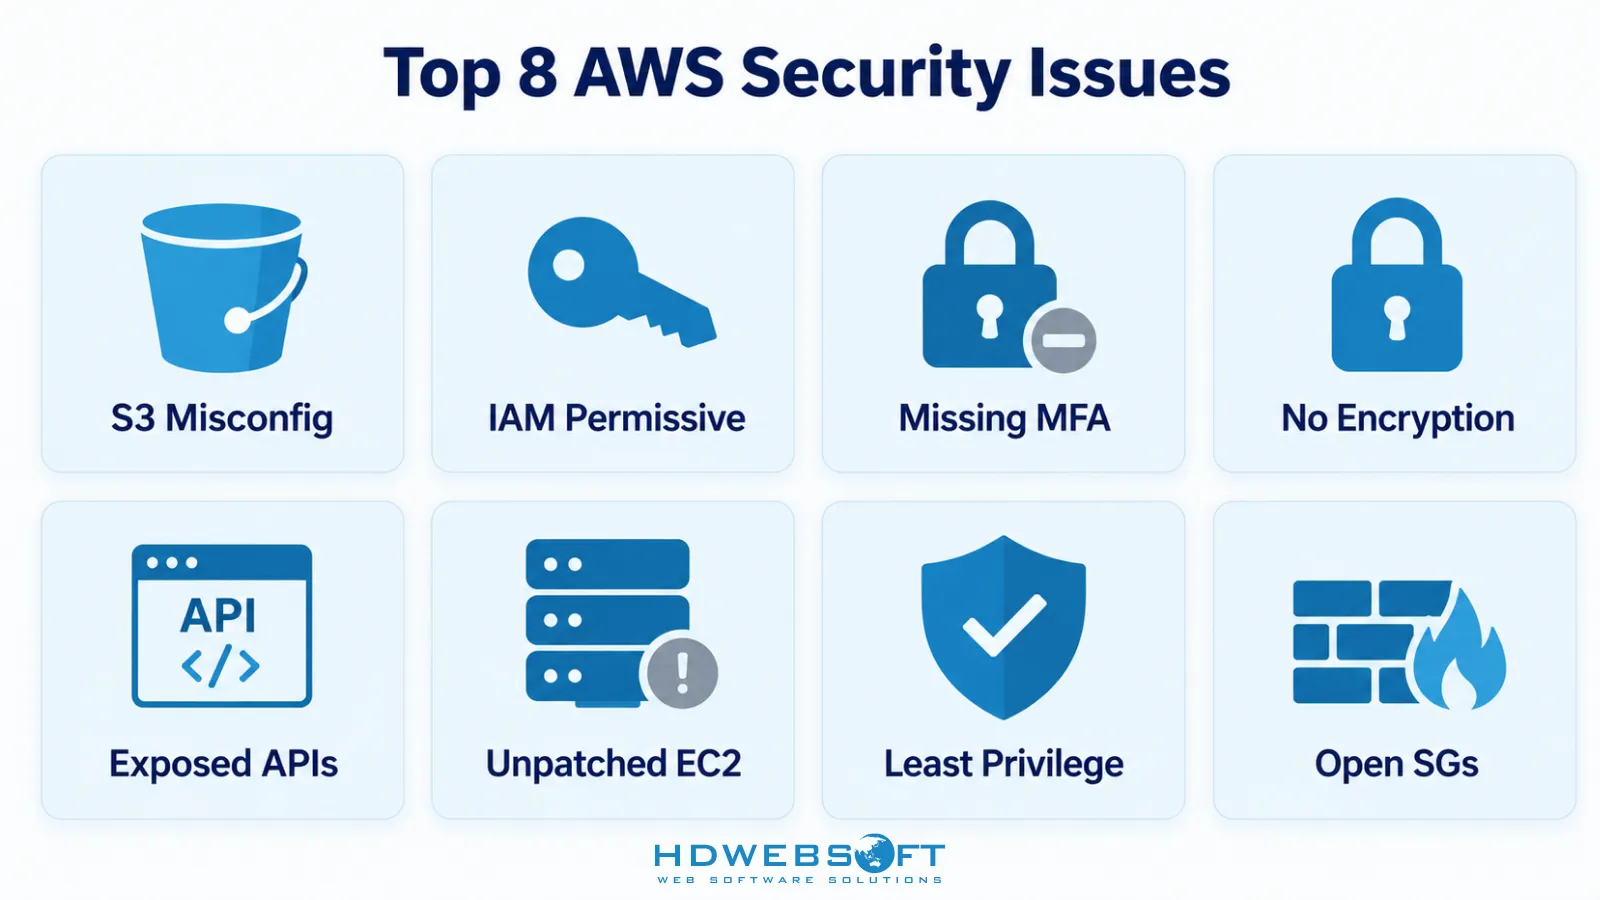
A pesar de que AWS es una de las plataformas cloud más seguras disponibles, los riesgos de seguridad de AWS aún ocurren con frecuencia — no por fallos de la plataforma, sino por cómo los usuarios configuran y gestionan sus entornos cloud. A continuación se presentan los problemas más urgentes y comúnmente encontrados, con implicaciones del mundo real y estrategias de prevención.
1. Buckets S3 mal configurados
El riesgo de seguridad de AWS más infame es la mala configuración de los buckets Amazon S3. Estos recursos de almacenamiento son potentes pero peligrosos si no se protegen adecuadamente.
En muchas brechas, los buckets S3 se han configurado inadvertidamente para permitir acceso público, lo que significa que cualquier persona con la URL puede leer, y a veces escribir, datos. Verizon y Accenture sufrieron filtraciones de datos de alto perfil debido a este problema.
Actualización importante: Desde el 5 de abril de 2023, AWS habilita S3 Block Public Access y deshabilita las ACL por defecto para nuevos buckets. Sin embargo, este valor por defecto no es retroactivo. Los buckets creados antes de esa fecha mantienen sus configuraciones de acceso público originales a menos que habilite explícitamente Block Public Access. Los buckets anteriores a 2023 siguen siendo una fuente común de filtraciones de datos S3.
Lea el caso Verizon y el caso Accenture.
Por qué sucede
- Permisos por defecto o heredados en buckets anteriores a 2023
- Falta de visibilidad en los ajustes de acceso público
- Ignorar las advertencias de política de acceso de AWS
Cómo prevenirlo
- Habilitar S3 Block Public Access a nivel de cuenta — esto cubre todos los buckets, incluidos los anteriores a 2023
- Usar AWS Config para monitorear buckets abiertos
- Aplicar políticas de bucket que sigan el principio de mínimo privilegio
- Habilitar cifrado por defecto para buckets S3
2. Políticas IAM demasiado permisivas
Otro vector común para los problemas de seguridad de AWS es el uso de políticas IAM amplias o permisivas. Muchos equipos asignan políticas con "Effect": "Allow", "Action": "*", "Resource": "*" — lo que efectivamente otorga acceso ilimitado.
Esta configuración crea una bomba de tiempo de seguridad, permitiendo que actores internos o externos eleven sus privilegios o accedan a recursos no previstos. Según el Cloud Security Index 2026, IAM Policy Allows Privilege Escalation afecta al 83% de las cuentas AWS, y IAM Access Key Not Rotated afecta al 71%.
Los resultados incluyen
- Toma de control completa de la cuenta
- Acceso no autorizado a datos
- Movimiento lateral entre servicios
Mejores prácticas
- Implementar acceso de mínimo privilegio — comenzar sin permisos y agregar solo lo necesario
- Auditar regularmente roles y políticas IAM con IAM Access Analyzer
- Usar AWS Identity Center (anteriormente SSO) para acceso humano centralizado
- Evitar adjuntar políticas directamente a usuarios; usar roles en su lugar
3. MFA faltante en usuarios root e IAM
La autenticación multifactor (MFA) es uno de los controles más simples y efectivos en AWS, pero sigue siendo insuficientemente aplicada. El Cloud Security Index 2026 encontró que Root Access Not Centrally Managed afecta al 72% de las cuentas AWS.
La cuenta root de AWS tiene acceso completo e ilimitado a cada recurso en la cuenta. Si un atacante compromete las credenciales root sin MFA, la cuenta se pierde efectivamente. Lo mismo aplica a usuarios IAM con privilegios administrativos.
Cómo prevenirlo
- Habilitar MFA en la cuenta root inmediatamente y almacenar los códigos de recuperación de forma segura
- Aplicar MFA para todos los usuarios IAM, especialmente aquellos con acceso de administrador o escritura
- Usar AWS Identity Center para aplicar MFA centralmente en toda la organización
- Deshabilitar o eliminar claves de acceso IAM para el usuario root — root solo debe usar consola + MFA
4. Falta de cifrado
Ignorar el cifrado es un grave problema de seguridad de AWS. No cifrar datos en reposo o en tránsito abre la puerta a la interceptación, manipulación y exposición. AWS proporciona servicios como KMS (Key Management Service) y TLS para datos en tránsito, pero el cifrado no siempre se aplica por defecto.
Dónde se omite con frecuencia el cifrado
- Volúmenes EBS
- Snapshots RDS
- Variables de entorno Lambda
- Objetos S3 en buckets anteriores a 2023
Consejos de mitigación
- Habilitar cifrado por defecto para S3, EBS y RDS a nivel de cuenta o servicio
- Usar claves gestionadas por el cliente (CMK) para un control más estricto sobre la rotación y el acceso a las claves
- Rotar regularmente las claves de cifrado mediante KMS
- Aplicar TLS en tránsito para todas las llamadas API y conexiones de base de datos
5. API inseguras y endpoints expuestos
A medida que las organizaciones adoptan arquitecturas de microservicios y serverless, la superficie de ataque para los riesgos de seguridad de AWS aumenta. API Gateway y los endpoints Lambda son las principales formas en que esta superficie crece.
Las API no protegidas o mal autenticadas pueden ser descubiertas y explotadas por atacantes que utilizan herramientas de escaneo automatizado. Una vez encontradas, pueden usarse para extracción de datos, ataques de fuerza bruta o interrupción de servicios. El Cloud Security Index 2026 encontró que el 76% de las cuentas AWS tienen al menos un servicio públicamente expuesto.
Factores contribuyentes
- Sin autenticación o uso débil de claves API
- Falta de limitación de velocidad o throttling
- Políticas CORS excesivamente expuestas
Proteja sus API mediante
- Habilitar Amazon Cognito o autenticación basada en IAM
- Implementar reglas de WAF (Web Application Firewall)
- Monitorear con AWS CloudWatch y GuardDuty
- Aplicar limitación de velocidad y throttling de solicitudes a nivel de API Gateway
6. Instancias EC2 y AMI sin parchear
Incluso con AWS gestionando la infraestructura física, las instancias EC2 siguen siendo responsabilidad del cliente. Representan una de las fuentes más comunes de riesgos de seguridad de AWS debido a una mala gestión de parches.
Cuando las instancias ejecutan sistemas operativos obsoletos o software vulnerable, los atacantes pueden explotar los CVE (Common Vulnerabilities and Exposures) conocidos. Estas vulnerabilidades a menudo se atacan en minutos tras su descubrimiento.
Causas típicas
- Usar AMI antiguas sin actualizaciones
- Falta de automatización para el parcheo
- Ignorar los boletines de seguridad del proveedor
Corrija mediante
- Usar AWS Systems Manager Patch Manager para automatizar el parcheo
- Actualizar y rotar regularmente las AMI
- Aplicar actualizaciones de seguridad automáticas donde sea posible
- Suscribirse a AWS Security Bulletins
7. Descuidar el principio de mínimo privilegio
Con demasiada frecuencia, las organizaciones otorgan a usuarios y servicios más acceso del necesario. Ya sea accidental o malicioso, esto aumenta la probabilidad de uso indebido. Es un contribuyente silencioso pero crítico a los riesgos de seguridad de AWS.
Las consecuencias incluyen
- Escalada de privilegios por actores de amenazas
- Filtración de datos desde roles con alcance excesivo
- Mayor radio de impacto en caso de compromiso
Para resolver esto
- Revisar regularmente los permisos IAM con IAM Access Analyzer
- Usar límites de permisos y control de acceso basado en atributos (ABAC)
- Integrar la aplicación del mínimo privilegio en sus pipelines CI/CD
- Adoptar una postura deny-by-default y agregar permisos solo cuando se justifique
8. Grupos de seguridad y ACLs de red mal configurados
Uno de los riesgos de seguridad de AWS más sutiles pero peligrosos implica grupos de seguridad y listas de control de acceso de red (ACL) mal configurados dentro del Amazon VPC.
Muchas organizaciones dejan puertos ampliamente abiertos, especialmente SSH (puerto 22), RDP (puerto 3389), o bloques CIDR enteros como 0.0.0.0/0. El Cloud Security Index 2026 encontró que Permissive Ingress to Sensitive Ports afecta al 84% de las cuentas AWS, y VPC Subnet Auto-Assigns Public IP afecta al 72%.
Lo que suele salir mal
- Abuso de reglas «allow all»
- Olvidar restringir el tráfico saliente
- No segmentar adecuadamente los servicios internos
- Asignar automáticamente IPs públicas a subredes que deberían ser privadas
Salvaguardas clave
- Aplicar el enfoque default deny y solo permitir puertos necesarios desde CIDR conocidos
- Usar registros de flujo VPC para auditar patrones de tráfico
- Implementar Network Firewalls y PrivateLink para servicios sensibles
- Deshabilitar la asignación automática de IP pública en subredes privadas
Mejores prácticas de seguridad de AWS
Prevenir los riesgos de seguridad de AWS no requiere reinventar la rueda. Requiere consistencia, visibilidad y adherencia a mejores prácticas probadas. Al implementar proactivamente las estrategias a continuación, las organizaciones pueden reducir drásticamente la probabilidad de malas configuraciones y fallos de cumplimiento.
Aplicar el principio de mínimo privilegio
Una causa raíz recurrente de los riesgos de seguridad de AWS es el acceso excesivo. Siga siempre el principio de mínimo privilegio: los usuarios y servicios solo deben obtener los permisos que absolutamente necesitan. Use roles IAM, límites de permisos y controles de acceso de grano fino para limitar lo que cada entidad puede hacer.
Consejo: Use IAM Access Analyzer para detectar y corregir accesos no intencionados.
Habilitar registro y monitoreo continuo
Muchas organizaciones sufren detección tardía de brechas porque carecen de visibilidad adecuada. Habilitar AWS CloudTrail, Amazon GuardDuty y AWS Config le permite rastrear la actividad en su entorno, detectar anomalías y mantener el cumplimiento con políticas internas y regulaciones externas.
Beneficio clave: Obtiene alertas en tiempo real sobre riesgos de seguridad de AWS potenciales antes de que escalen.
Automatizar las comprobaciones de seguridad
Las revisiones manuales no pueden escalar en entornos cloud. Usar AWS Config Rules, Inspector y Security Hub puede aplicar configuraciones de seguridad base automáticamente. Estas herramientas detectan malas configuraciones de seguridad como puertos abiertos, cifrado faltante o recursos accesibles públicamente.
Bonus: Integre estas comprobaciones en pipelines CI/CD para detección temprana durante el desarrollo.
Cifrar todo — siempre
El cifrado es una de las formas de defensa más simples pero efectivas. Asegúrese de que todos los datos en reposo y en tránsito estén cifrados usando AWS Key Management Service (KMS) o claves gestionadas por el cliente. Habilite el cifrado por defecto para servicios como S3, RDS y volúmenes EBS.
Recordatorio: La falta de cifrado es un tema recurrente en incidentes de seguridad de AWS de alto perfil.
Auditar y rotar regularmente las credenciales
Las credenciales antiguas y las claves no rotadas aumentan el riesgo de compromiso. El Cloud Security Index 2026 encontró que IAM Access Key Not Rotated afecta al 71% de las cuentas AWS. Audite regularmente los usuarios IAM, deshabilite cuentas no utilizadas y rote secretos con AWS Secrets Manager.
Para una visión más amplia a nivel de programa sobre cómo operacionalizar estas prácticas, consulte nuestra guía sobre servicios de seguridad cloud gestionados. Si también está construyendo cargas de trabajo de IA en AWS, nuestra guía sobre seguridad LLM para IA agéntica cubre los riesgos adicionales que introducen las puertas de enlace de IA y los agentes.
Herramientas y recursos para fortalecer la seguridad de AWS
Cuando se trata de minimizar los riesgos de seguridad de AWS, las herramientas adecuadas marcan la diferencia. AWS proporciona un ecosistema robusto de servicios nativos que le permite elegir los que mejor se adapten a sus necesidades.
AWS Security Hub
AWS Security Hub agrega hallazgos de múltiples servicios — GuardDuty, Inspector y herramientas de terceros — en un solo panel. Utiliza estándares de la industria como CIS AWS Foundations Benchmark para evaluar su entorno e identificar riesgos de seguridad de AWS críticos.
Beneficios principales
- Visibilidad unificada en cuentas AWS
- Comprobaciones de cumplimiento automatizadas
- Integración con sistemas de ticketing y herramientas SOAR
Amazon GuardDuty
Este servicio de detección de amenazas utiliza machine learning para identificar actividad anómala, incluidos escaneos de puertos, intentos de compromiso de credenciales y acceso desde direcciones IP maliciosas. Es una de las primeras líneas de defensa contra amenazas en tiempo real en AWS.
Por qué usarlo
- Sin impacto en el rendimiento
- Detecta compromiso de cuenta, abuso de EC2 y más
- Envía alertas accionables a través de EventBridge
AWS Config y Config Rules
Las malas configuraciones de seguridad pueden detectarse temprano con AWS Config. Esta herramienta rastrea los cambios en sus recursos AWS y los evalúa contra reglas predefinidas o personalizadas. Puede identificar problemas de seguridad como buckets S3 públicos o volúmenes sin cifrar en tiempo casi real.
Casos de uso
- Detección de deriva de las configuraciones base
- Remediación automatizada con funciones Lambda
- Pistas de auditoría para gobernanza
IAM Access Analyzer
Uno de los riesgos de seguridad de AWS más comunes es el acceso demasiado permisivo. IAM Access Analyzer le ayuda a descubrir recursos compartidos externamente o con permisos demasiado amplios.
Características principales
- Escanea roles, políticas y recursos compartidos IAM
- Señala permisos excesivos
- Se integra con AWS Organizations
CloudTrail y CloudWatch
Para análisis forense y seguimiento de actividad, CloudTrail registra cada llamada API realizada en su entorno AWS. CloudWatch proporciona capacidades de monitoreo y alerta.
Juntos le permiten
- Detectar intentos de acceso no autorizados
- Configurar alarmas en acciones relacionadas con la seguridad específicas
- Cumplir con los requisitos de auditoría y cumplimiento
AWS Trusted Advisor
AWS Trusted Advisor proporciona insights basados en las mejores prácticas de AWS, incluidas comprobaciones de configuración de seguridad como puertos expuestos, MFA en cuentas root y uso de IAM.
Relevancia
- Integrado en los planes AWS Business y Enterprise Support
- Cubre seguridad, costos, tolerancia a fallos y rendimiento
- Ayuda a priorizar las tareas de remediación
Ejemplos del mundo real de problemas de seguridad de AWS
Entender la teoría es una cosa; ver las consecuencias en el mundo real hace que las lecciones sean mucho más concretas. Estos incidentes surgieron de riesgos de seguridad de AWS que podrían haberse evitado con mejores prácticas.
Brecha de datos de Capital One (2019): Mala configuración IAM y SSRF
Uno de los problemas de seguridad de AWS más infames de la historia involucró a Capital One, donde un ex empleado de AWS explotó una vulnerabilidad para acceder a más de 100 millones de registros de clientes.
Lo que salió mal
- Una instancia EC2 tenía un rol IAM demasiado permisivo, permitiendo acceso a buckets S3 sensibles.
- El atacante usó server-side request forgery (SSRF) para engañar a la instancia y emitir credenciales.
- El registro no estaba completamente centralizado, retrasando la detección.
Lección aprendida: Revise siempre los roles IAM, aplique el principio de mínimo privilegio y monitoree patrones de solicitud anómalos.
Exposición S3 de Accenture (2017): Buckets públicos exponiendo datos sensibles
La consultora IT global Accenture dejó varios buckets S3 accesibles públicamente, conteniendo claves de acceso internas, datos de API y credenciales de clientes. Estas malas configuraciones resultaron de la falta de políticas de acceso a nivel de bucket y monitoreo.
Corrección: Use políticas de bucket S3 con controles de acceso estrictos y aproveche AWS Config para detectar exposiciones públicas en tiempo real.
Filtración de Booz Allen Hamilton (2017): Bucket S3 abierto con datos gubernamentales
Otra gran consultora, Booz Allen Hamilton, expuso inadvertidamente archivos militares clasificados y credenciales debido a un bucket S3 abierto. La brecha fue descubierta por investigadores de seguridad, no por herramientas de monitoreo internas.
Lección aprendida: Ningún recurso debe exponerse a Internet sin una decisión deliberada y auditada. Las políticas default-deny y las herramientas de remediación automatizada pueden prevenir riesgos de seguridad de AWS similares.
Filtración de credenciales de cadena de suministro (2026): Puerta de enlace de IA expone credenciales AWS
En 2026, la empresa de threat intelligence CloudSEK rastreó un ataque de cadena de suministro a través de una biblioteca de puerta de enlace de IA popular, exponiendo credenciales cloud, claves SSH y tokens Kubernetes en más de 2.500 organizaciones y aproximadamente 434.000 pipelines CI/CD. Aunque no es un fallo de la plataforma AWS, el incidente muestra cómo las credenciales AWS pueden filtrarse a través de herramientas de terceros — un recordatorio de que la gestión de secretos y la higiene de credenciales importan más allá de la consola AWS.
Lección aprendida: Almacene las credenciales AWS en un gestor de secretos, nunca en archivos de entorno commitidos en repositorios, y rote las claves regularmente. Trate las bibliotecas de terceros con acceso a sus credenciales cloud como parte de su superficie de ataque.
Lista de verificación de seguridad de AWS
Use esta lista de verificación para auditar su entorno AWS contra los riesgos de seguridad de AWS más comunes:
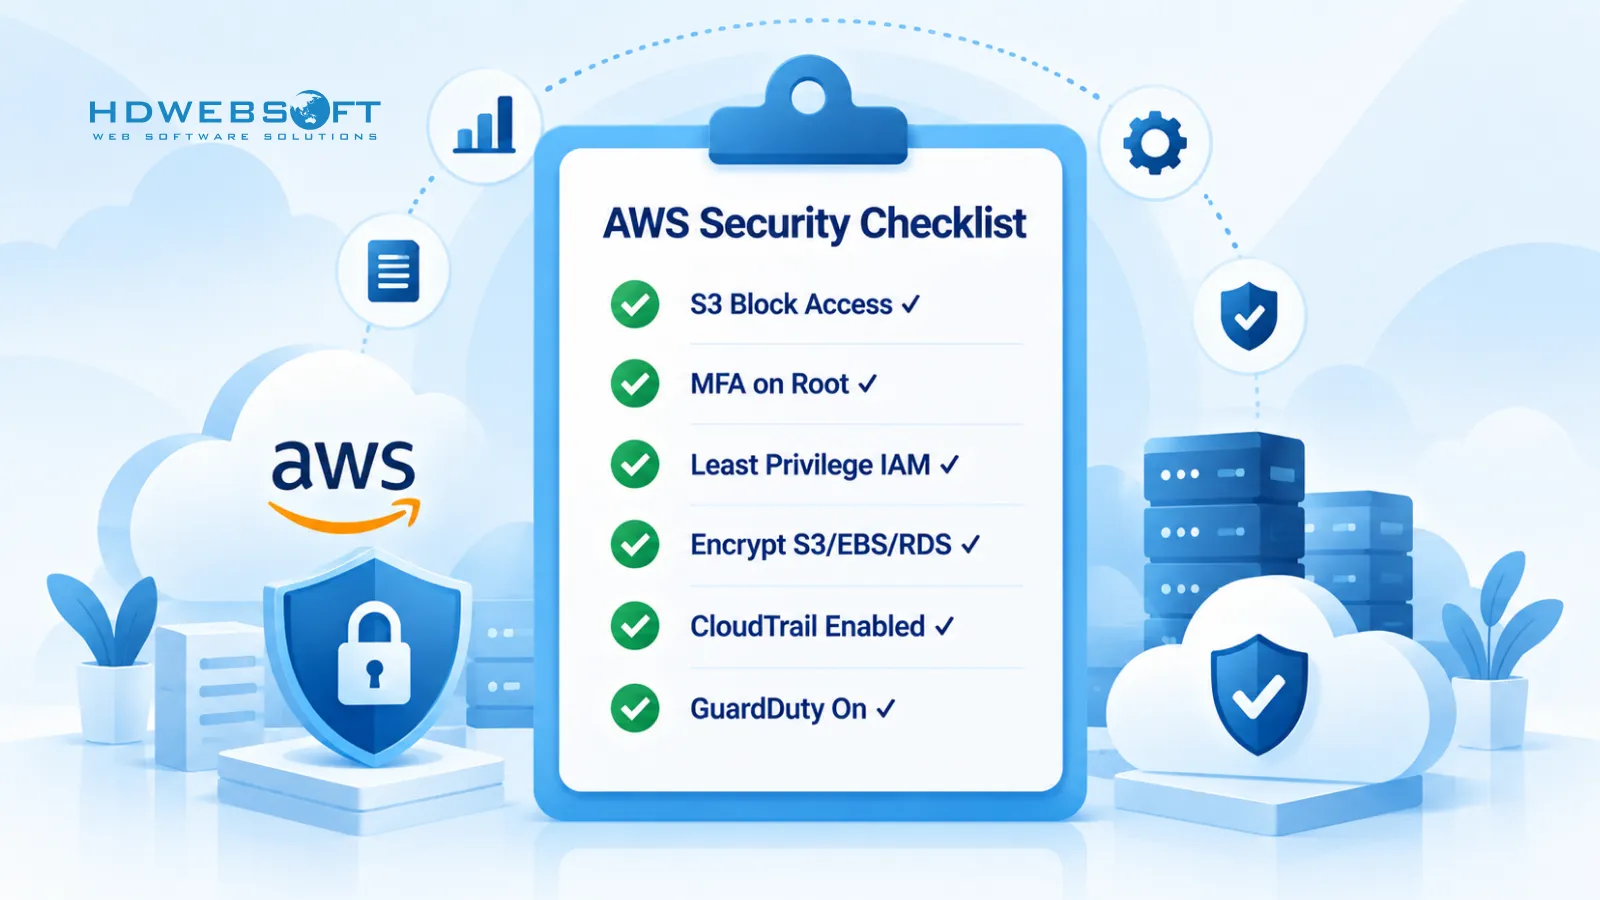
- Habilitar S3 Block Public Access a nivel de cuenta (cubre buckets anteriores a 2023)
- Aplicar MFA en la cuenta root y todos los usuarios IAM con acceso de escritura
- Aplicar IAM de mínimo privilegio — sin políticas
"Action": "*", "Resource": "*" - Habilitar cifrado por defecto para S3, EBS y RDS
- Restringir grupos de seguridad — sin
0.0.0.0/0en SSH, RDP o puertos de base de datos - Deshabilitar la asignación automática de IP pública en subredes privadas
- Habilitar CloudTrail en todas las regiones para el registro de llamadas API
- Habilitar GuardDuty para la detección de amenazas
- Habilitar AWS Config con reglas CIS AWS Foundations Benchmark
- Ejecutar Security Hub para agregar hallazgos en cuentas
- Rotar las claves de acceso IAM al menos cada 90 días
- Usar AWS Secrets Manager para secretos de aplicación, no archivos
.enven repositorios - Parchear instancias EC2 con Systems Manager Patch Manager
- Suscribirse a AWS Security Bulletins y actuar sobre CVE críticos
Preguntas frecuentes
¿Cuáles son los problemas de seguridad de AWS más comunes?
Los problemas de seguridad de AWS más comunes son la mala configuración de buckets S3, políticas IAM demasiado permisivas, MFA faltante en usuarios root e IAM, datos sin cifrar en reposo y en tránsito, API y endpoints expuestos, instancias EC2 sin parchear, y grupos de seguridad y ACLs de red mal configurados. La mayoría proviene de errores de configuración del lado del cliente, no de fallos de la plataforma AWS.
¿Qué es el modelo de responsabilidad compartida de AWS?
El modelo de responsabilidad compartida de AWS define quién protege qué: AWS es responsable de la seguridad DE la nube (centros de datos físicos, hardware de red, hipervisores, servicios fundamentales), mientras que el cliente es responsable de la seguridad EN la nube (aplicaciones, datos, IAM, configuraciones, cifrado, parcheo). La mayoría de los problemas de seguridad de AWS provienen de un malentendido de esta frontera.
¿Cómo se previenen los problemas de seguridad de AWS?
Prevenga los problemas de seguridad de AWS aplicando IAM de mínimo privilegio, habilitando MFA para todos los usuarios, habilitando S3 Block Public Access a nivel de cuenta, cifrando datos en reposo y en tránsito, monitoreando continuamente con CloudTrail y GuardDuty, automatizando las comprobaciones de seguridad con AWS Config y Security Hub, y rotando regularmente las claves de acceso IAM y los secretos.
¿AWS es seguro por defecto?
AWS no es inseguro por defecto, pero tampoco es completamente seguro por defecto. AWS protege la infraestructura subyacente, pero muchos servicios — buckets S3 creados antes de abril de 2023, políticas IAM, grupos de seguridad, configuraciones de cifrado — requieren que el cliente aplique configuraciones seguras. Los ajustes por defecto han mejorado, pero la mala configuración del lado del cliente sigue siendo la principal causa de brechas de AWS.
¿Qué fue la brecha de Capital One en AWS?
La brecha de Capital One de 2019 expuso más de 100 millones de registros de clientes. Un atacante explotó una vulnerabilidad de server-side request forgery (SSRF) en una instancia EC2 con un rol IAM demasiado permisivo, luego usó las credenciales de la instancia para leer datos S3 sensibles. La causa raíz fue una combinación de SSRF, permisos IAM excesivos y detección tardía — todos problemas de seguridad de AWS del lado del cliente.
¿AWS Block Public Access previene las filtraciones de S3 por defecto?
Desde el 5 de abril de 2023, AWS habilita S3 Block Public Access y deshabilita las ACL por defecto para nuevos buckets. Sin embargo, este valor por defecto no es retroactivo — los buckets creados antes de esa fecha mantienen sus configuraciones de acceso público originales a menos que habilite explícitamente Block Public Access a nivel de cuenta o bucket. Los buckets anteriores a 2023 siguen siendo una fuente común de filtraciones de datos S3.
Conclusión
Asegurar su entorno AWS requiere más que simplemente depender de las protecciones integradas de AWS. Como ha demostrado esta guía, los problemas de seguridad de AWS más comunes en 2025-2026 — mala configuración de S3, IAM demasiado permisivo, MFA faltante, servicios expuestos, instancias sin parchear y controles de red débiles — son problemas del lado del cliente que la disciplina del lado del cliente puede prevenir. Comience con el modelo de responsabilidad compartida de AWS, aplique el mínimo privilegio, cifre todo, automatice las comprobaciones de seguridad y trate las credenciales como parte de su superficie de ataque. La lista de verificación anterior es un punto de partida práctico; ejecútela en sus cuentas hoy.
Si necesita ayuda para fortalecer su entorno AWS o construir cargas de trabajo cloud seguras, HDWEBSOFT ofrece servicios de desarrollo AWS y servicios de ciberseguridad para ayudarle a lograrlo.
