Một ứng dụng Node.js chạy trong production xử lý dữ liệu người dùng thật, secret thật, kết nối mạng thật, và hàng trăm dependencies bên thứ ba. Bảo mật ở quy mô này không phải là một lớp bổ sung đặt lên trên code đang hoạt động — nó là một vấn đề kiến trúc định hình cách bạn chọn package, cấu hình runtime, quản lý secret, và ứng phó với sự cố.
Bảo mật Node.js trong production là tập hợp các thực hành, cấu hình, và quyết định kiến trúc nhằm bảo vệ một ứng dụng Node.js, các dependencies của nó, và môi trường runtime khỏi truy cập trái phép, rò rỉ dữ liệu, và các cuộc tấn công chuỗi cung ứng trong suốt vòng đời phát triển phần mềm.
Bài viết này là một phân tích chuyên sâu về kỹ thuật về cách đảm bảo bảo mật Node.js trong production, dành cho các đội ngũ kỹ thuật đang xây dựng hoặc duy trì các service Node.js production. Để có cái nhìn tổng quan về các lỗ hổng Node.js phổ biến và các thực hành giảm thiểu cơ bản, hãy xem hướng dẫn đồng hành của chúng tôi về thực hành bảo mật Node.js. Tại đây, chúng tôi tập trung vào các khía cạnh tạo nên sự khác biệt của một chương trình bảo mật cấp production: toàn vẹn chuỗi cung ứng, ánh xạ OWASP Top 10:2025, Node.js Permission Model, và một checklist bảo mật có thể triển khai.
Tại Sao Bảo Mật Node.js Cần Cách Tiếp Cận Cấp Production
Trong môi trường development, một dependency có lỗ hổng chỉ là một cảnh báo trong terminal. Trong production, nó là một bề mặt tấn công mà đối thủ có thể thăm dò liên tục. Hệ sinh thái npm giúp bạn có thể lắp ráp một backend giàu tính năng chỉ trong vài ngày, nhưng mỗi package bạn cài đặt trở thành một phần của ranh giới bảo mật của bạn. Một package bị xâm phạm duy nhất — dù thông qua chiếm quyền tài khoản, typosquatting, hay một maintainer độc hại — có thể chèn code vào build pipeline, runtime, và session của người dùng.
Sự cố xâm phạm họ npm chalk và debug vào tháng 9 năm 2025 đã minh họa việc này diễn ra nhanh như thế nào. Các thư viện đó có hơn 2,6 tỷ lượt tải hàng tuần kết hợp và nằm sâu trong dependency tree mà hầu hết các kỹ sư không bao giờ kiểm tra trực tiếp. Các phiên bản độc hại đã hoạt động trong khoảng hai giờ trước khi maintainer phát hiện và gỡ bỏ chúng — nhưng bất kỳ CI pipeline, build server, hay máy developer nào chạy npm install trong khoảng thời gian đó đều đã kéo mã độc về.
Bối cảnh production thay đổi những gì đang bị đe dọa. Bạn đang xử lý secret thật, dữ liệu người dùng thật, nghĩa vụ tuân thủ thật, và traffic thật. Một lỗ hổng mang tính lý thuyết trong một dự án phụ trở thành một sự cố phải báo cáo trong production. Khoảng cách đó là lý do tại sao một chương trình bảo mật Node.js cấp production không thể dừng lại ở “chạy npm audit và sửa những gì nó đánh dấu.” Nó cần giải quyết toàn bộ vòng đời: cách package đi vào dự án của bạn, cách runtime bị khóa, cách xác thực và dữ liệu được bảo vệ, và cách bạn phát hiện cũng như ứng phó khi có sự cố xảy ra.
Ánh Xạ OWASP Top 10:2025 Với Node.js
OWASP Top 10:2025 là phiên bản mới nhất của tài liệu nhận thức tiêu chuẩn ngành về rủi ro bảo mật ứng dụng web. Bản phát hành 2025 đã tái cấu trúc danh sách để phản ánh các mô hình tấn công hiện đại, nổi bật nhất là nâng Software Supply Chain Failures lên A03 và giới thiệu Mishandling of Exceptional Conditions làm A10. Ánh xạ các danh mục này với các rủi ro đặc thù Node.js mang lại cho các đội ngũ kỹ thuật một điểm khởi đầu cụ thể cho việc ưu tiên.
| OWASP 2025 | Rủi ro đặc thù Node.js | Giảm thiểu |
|---|---|---|
| A01 Broken Access Control | JWT token quá đặc quyền, thiếu RBAC middleware, IDOR trong API routes | Phạm vi token least-privilege, RBAC middleware, kiểm tra quyền sở hữu tài nguyên |
| A02 Security Misconfiguration | Debug mode trong production, CORS mở, cài đặt helmet mặc định, error response quá chi tiết | Cấu hình dựa trên environment, khóa CORS origins, helmet với CSP tùy chỉnh, đầu ra error được làm sạch |
| A03 Software Supply Chain Failures | Khai thác npm dependency, typosquatting, chiếm quyền tài khoản maintainer, lan truyền lỗ hổng transitive | Lockfile, xác minh npm provenance, npm audit signatures, tạo SBOM, pin registry |
| A04 Cryptographic Failures | Hash mật khẩu yếu, secret hardcoded, TLS lỗi thời, thiếu mã hóa at rest | Argon2id hoặc bcrypt, KMS/Vault cho secret, phiên bản TLS tối thiểu được phê duyệt, mã hóa cấp trường cho PII |
| A05 Injection | SQL/NoSQL injection qua đầu vào chưa làm sạch, command injection trong child_process, XSS trong đầu ra render | Xác thực schema Joi/Zod, parameterized queries (Prisma, Drizzle), express-mongo-sanitize, output encoding |
| A06 Insecure Design | Không có threat modeling, thiếu security control tích hợp vào kiến trúc, giả định an toàn cho tích hợp bên thứ ba | STRIDE threat modeling ở giai đoạn thiết kế, security review cho tính năng mới, zero-trust integration patterns |
| A07 Authentication Failures | JWT dài hạn không rotation, quản lý session yếu, thiếu MFA, token dễ đoán | JWT expiry ngắn với refresh token rotation, secure cookie flags, thực thi MFA, vô hiệu hóa session |
| A08 Software or Data Integrity Failures | npm package không ký, artifact CI bị can thiệp, không có build attestation | Sigstore provenance, ký CI pipeline, kiểm tra tính toàn vẹn trên artifact đã triển khai |
| A09 Security Logging and Alerting Failures | Không có log có cấu trúc, thiếu capture sự kiện bảo mật, không alerting trên bất thường | Structured logging với pino/winston, security event schema, alerting trên auth failure và trigger rate-limit |
| A10 Mishandling of Exceptional Conditions | Error bị nuốt rò rỉ stack trace, unhandled promise rejection làm crash process, lộ thông tin trong error response | Middleware xử lý lỗi tập trung, không có stack trace trong response production, graceful shutdown trên unhandled rejection |
Ánh xạ này không phải là một checklist để hoàn thành một lần. Nó là một lăng kính để xem xét mọi tính năng mới, dependency, và thay đổi cấu hình so với các danh mục quan trọng nhất trong bối cảnh Node.js.
Bảo Mật Chuỗi Cung Ứng Node.js
Bảo mật chuỗi cung ứng là lĩnh vực mà hầu hết các ứng dụng Node.js production yếu nhất, và đây là nơi hướng dẫn này khác biệt nhiều nhất so với một tổng quan bảo mật cơ bản. npm registry là hệ sinh thái package lớn nhất trong open source, và rào cản publish thấp khiến nó trở thành mục tiêu hấp dẫn cho kẻ tấn công. Chiếm quyền tài khoản, typosquatting, và pipeline tạo package tự động đều tăng mạnh, và các package bị nhắm đến không hề tối nghĩa — chúng nằm sâu trong dependency tree production.
Lockfile là tuyến phòng thủ đầu tiên của bạn
Một lockfile được commit (package-lock.json hoặc pnpm-lock.yaml) ghim mọi dependency vào một phiên bản và integrity hash cụ thể. Không có lockfile, npm install sẽ phân giải về phiên bản mới nhất thỏa mãn range trong package.json, nghĩa là một publish độc hại hoặc vô tình bị lỗi có thể xuất hiện trong build của bạn mà không có bất kỳ thay đổi code nào từ phía bạn.
Hãy commit lockfile vào version control. Xem xét lockfile diff trong pull request giống như cách bạn review code — một transitive dependency mới xuất hiện trong một minor update là một tín hiệu đáng điều tra.
Xác minh tính toàn vẹn package với npm audit signatures
npm audit xác định các lỗ hổng đã biết trong dependency tree của bạn, nhưng nó không xác minh rằng các package bạn tải xuống đúng với những gì publisher dự định. Đó là lúc npm audit signatures phát huy tác dụng. Nó xác minh registry signatures và provenance attestations trên các package đã cài đặt, cho bạn sự tự tin rằng tarball bạn có khớp với những gì đã được publish và, nơi có provenance, rằng nó được build bởi một CI workflow cụ thể từ một commit cụ thể.
# Verify registry signatures and provenance attestations
npm audit signatures
Chạy bước này trong CI như một gate step. Nếu một package thất bại trong việc xác minh chữ ký, build không nên tiếp tục.
Ưu tiên package có Sigstore provenance
npm provenance liên kết một package đã publish với lần chạy GitHub Actions hoặc GitLab CI cụ thể đã build nó, được ký qua Sigstore và ghi vào một transparency ledger công khai. Khi bạn có lựa chọn giữa hai package chất lượng tương đương, hãy ưu tiên cái publish với --provenance. Nó không đảm bảo package không có mã độc, nhưng nó cho bạn một liên kết có thể xác minh giữa source repository, build process, và artifact bạn cài đặt.
Tạo Software Bill of Materials
SBOM là một bản kê khai có thể đọc bằng máy của mọi thành phần trong ứng dụng của bạn, bao gồm cả transitive dependencies. Các công cụ như npm sbom (có sẵn trong npm 9+) hoặc cyclonedx-npm tạo SBOM ở các định dạng chuẩn như SPDX hoặc CycloneDX. SBOM cho phép bạn nhanh chóng trả lời “chúng tôi có bị ảnh hưởng bởi CVE này không?” mà không cần theo dõi thủ công dependency tree, và nó ngày càng được yêu cầu bởi các framework mua sắm doanh nghiệp và tuân thủ.
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
Pin registry và kiểm soát install scripts
Pin registry URL của bạn trong .npmrc để ngăn việc phân giải tình cờ từ một mirror không đáng tin cậy:
# .npmrc
registry=https://registry.npmjs.org/
audit-level=high
Install scripts có thể thực thi mã tùy ý trong quá trình npm install. Cài đặt ignore-scripts=true trong .npmrc sẽ vô hiệu hóa chúng, nhưng một số package yêu cầu install scripts để hoạt động — ví dụ, các package biên dịch native addons hoặc tải binary đặc thù nền tảng. Sử dụng ignore-scripts=true khi các dependencies và workflow của bạn cho phép, và xác minh trước khi áp dụng toàn cục. Nếu một dependency quan trọng bị hỏng khi tắt scripts, hãy đánh giá xem dependency đó có đáng với rủi ro hay không.
Node.js Permission Model — Sandboxing Cấp Process
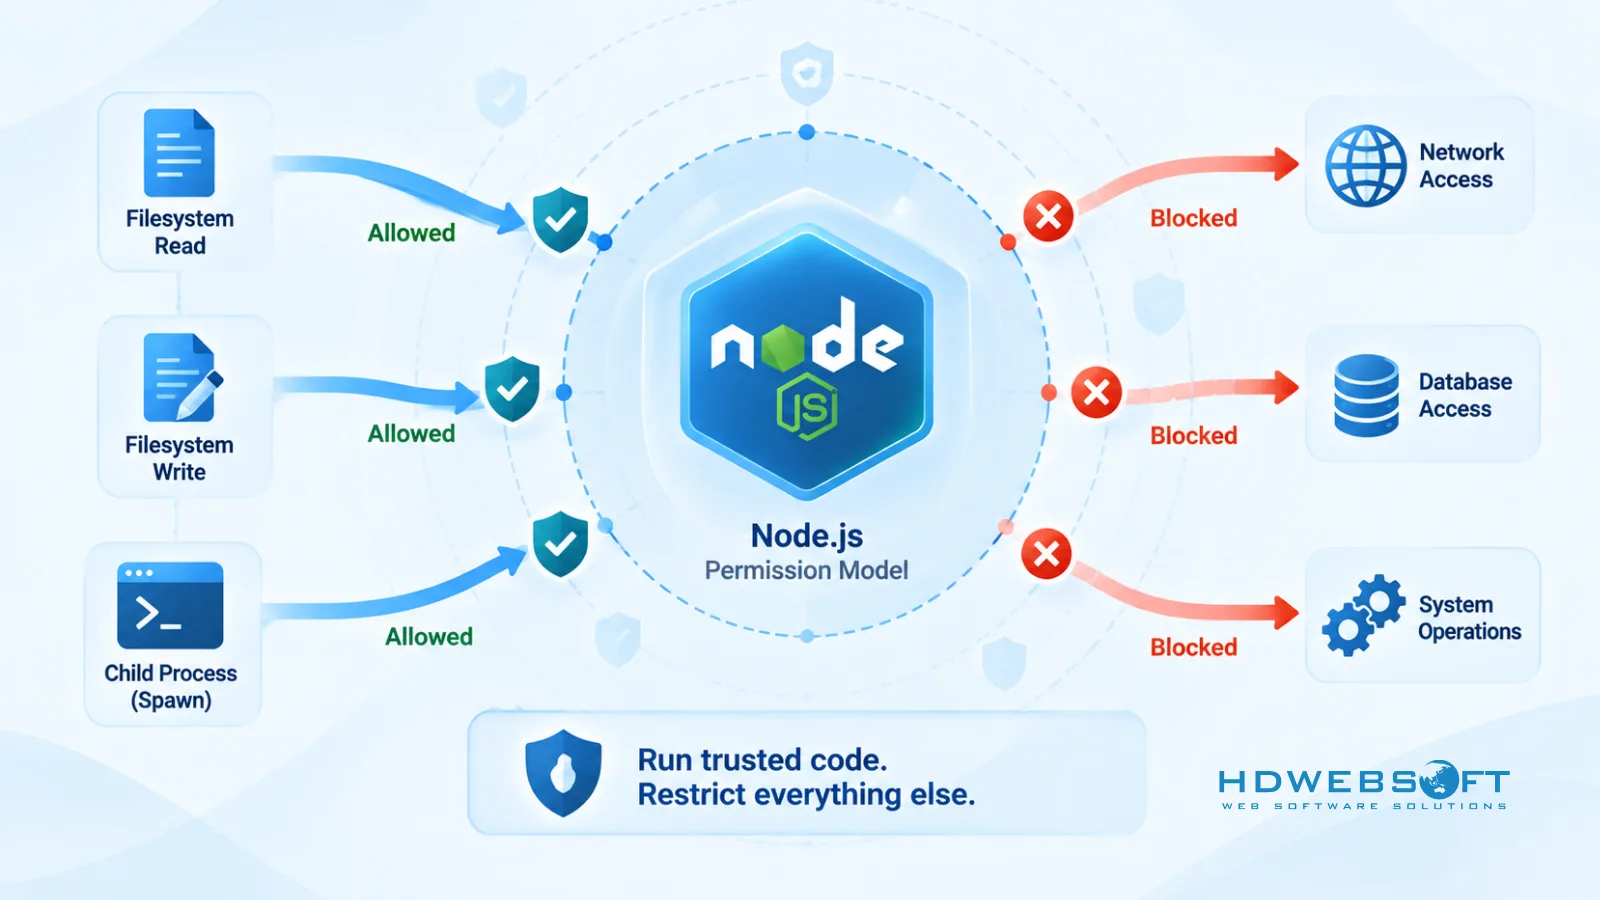
Node.js Permission Model là một cơ chế tích hợp để hạn chế các tài nguyên hệ thống mà một Node.js process có thể truy cập. Nó trở nên ổn định trong Node.js 22.13.0 và không còn là thử nghiệm.
Khi bạn khởi động Node.js với flag --permission, process bị từ chối truy cập filesystem, child processes, worker threads, native addons, WASI, và runtime inspector theo mặc định. Sau đó, bạn cấp quyền truy cập có chọn lọc bằng các flag --allow-*:
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsPermission Model là gì — và không phải là gì
Permission Model triển khai cách tiếp cận “dây an toàn”. Nó ngăn code đáng tin cậy vô tình thay đổi file hoặc sử dụng tài nguyên mà quyền truy cập chưa được cấp rõ ràng. Điều này hữu ích để giới hạn blast radius: nếu một dependency có bug cố ghi vào /etc/passwd, Permission Model sẽ chặn nó.
Tuy nhiên, Permission Model không phải là một sandbox bảo mật đầy đủ. Theo Node.js Security Policy chính thức, Node.js tin tưởng bất kỳ code nào nó được yêu cầu chạy. Mã độc có thể vượt qua permission model và thực thi mã tùy ý không bị các hạn chế mà nó áp đặt. Permission Model không cung cấp đảm bảo bảo mật khi có mã độc hoặc code không đáng tin cậy.
Sử dụng Permission Model như một lớp trong chiến lược defense-in-depth — cùng với container security, thực thi non-root, và network controls — không phải để thay thế bất kỳ lớp nào trong số đó.
| Khía cạnh | Permission Model | Container security |
|---|---|---|
| Phạm vi | Tài nguyên process Node.js (fs, child_process, workers, addons) | Cô lập cấp OS (filesystem, network, users, capabilities) |
| Threat model | Code đáng tin cậy vô tình gây lỗi | Process không đáng tin cậy hoặc bị xâm phạm |
| Khả năng chống vượt qua | Thấp — mã độc có thể vượt qua | Cao hơn — cô lập do kernel thực thi |
| Bổ sung cho nhau? | Có — sử dụng cả hai | Có — sử dụng cả hai |
Củng Cố Xác Thực và Phân Quyền
Xác thực và phân quyền là nơi hầu hết các sự cố production bắt nguồn. Một chính sách token yếu hoặc một kiểm tra access control thiếu sót có thể phơi bày dữ liệu của mọi người dùng trong một request duy nhất.
JWT: expiry ngắn với refresh token rotation
JWT dài hạn là một rủi ro. Nếu một token bị đánh cắp, nó vẫn hợp lệ cho đến khi hết hạn. Sử dụng access-token expiry ngắn (15 phút hoặc ít hơn) và rotate refresh token trên mỗi lần sử dụng. Khi một refresh token được dùng để mint access token mới, hãy cấp một refresh token mới và vô hiệu hóa cái cũ.
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
Hash mật khẩu: Ưu tiên Argon2id, bcrypt làm phương án dự phòng
Ưu tiên Argon2id khi stack của bạn hỗ trợ. Argon2id là thuật toán hash mật khẩu được khuyến nghị trong OWASP Password Storage Cheat Sheet vì nó kháng cả tấn công GPU lẫn side-channel. bcrypt vẫn là một lựa chọn trưởng thành, tương thích rộng rãi khi Argon2id không có sẵn hoặc khi bạn cần tương thích với cơ sở dữ liệu mật khẩu hiện có.
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
Không bao giờ sử dụng MD5, SHA1, hoặc plain text để lưu trữ mật khẩu.
Rate limiting và bảo vệ brute-force
Áp dụng rate limiting cho các endpoint xác thực cụ thể, không chỉ toàn cục. Cả express-rate-limit và @fastify/rate-limit đều hỗ trợ cấu hình per-route:
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
Xác thực service-to-service trong hệ thống phân tán
Khi các Node.js service của bạn giao tiếp với nhau, mutual TLS hoặc signed service token cung cấp đảm bảo mạnh hơn so với API key dùng chung. Để tìm hiểu sâu hơn về các mẫu xác thực và bảo mật trong kiến trúc Node.js phân tán, hãy xem hướng dẫn của chúng tôi về Node.js microservices.
Bảo Mật Dữ Liệu Khi Truyền và Khi Nghỉ
Cấu hình TLS
Ưu tiên TLS 1.3 và duy trì một phiên bản TLS tối thiểu được phê duyệt dựa trên yêu cầu tương thích của bạn. Thực thi chỉ TLS 1.3 có thể làm hỏng client hoặc tích hợp vẫn yêu cầu TLS 1.2. Tài liệu hóa phiên bản TLS tối thiểu của bạn và xem xét lại khi bạn cập nhật runtime hoặc hạ tầng.
Quản lý secret trong production
Không nên dựa vào file .env để quản lý secret production. File .env phù hợp cho development và testing cục bộ, nhưng secret production nên được quản lý qua một secret store chuyên dụng — AWS Secrets Manager, Google Secret Manager, HashiCorp Vault, hoặc secret store tích hợp của nền tảng. Các giải pháp này cung cấp rotation, audit logging, và access control mà file .env không thể.
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
Mã hóa cấp trường cho dữ liệu nhạy cảm
Đối với PII hoặc dữ liệu được quy định, hãy xem xét mã hóa cấp trường trước khi lưu trữ bản ghi. Điều này giới hạn phơi bày nếu cơ sở dữ liệu bị xâm phạm — kẻ tấn công có quyền đọc cơ sở dữ liệu chỉ thấy ciphertext, không phải plaintext.
Để có góc nhìn rộng hơn về lý do tại sao quản lý bảo mật dữ liệu quan trọng ở cấp tổ chức, hãy xem phân tích của chúng tôi về quản lý bảo mật dữ liệu.
Xác Thực Đầu Vào và Phòng Chống Injection
Xác thực đầu vào là biện pháp phòng thủ đáng tin cậy nhất chống lại tấn công injection. Xác thực mọi đầu vào dựa trên một schema tường minh trước khi nó đến business logic của bạn.
Xác thực schema với Joi hoặc Zod
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });NoSQL injection và parameterized queries
Nếu bạn sử dụng MongoDB, hãy làm sạch đầu vào để ngăn operator injection với express-mongo-sanitize. Đối với cơ sở dữ liệu SQL, sử dụng parameterized queries thông qua ORM hoặc query builder — Prisma, Drizzle, và Knex đều parameterize theo mặc định. Không bao giờ nối user input vào một query string.
Security Headers và Cấu Hình Server
helmet với CSP tùy chỉnh
helmet thiết lập các mặc định hợp lý, nhưng đối với production bạn nên tùy chỉnh Content-Security-Policy để khớp với resource origin thực tế của ứng dụng. CSP dựa trên nonce mạnh hơn CSP tĩnh vì nó ngăn chặn inline script injection ngay cả khi kẻ tấn công tìm thấy vector XSS.
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
CORS khóa theo origin cụ thể
Không bao giờ sử dụng cors({ origin: '*' }) trong production. Liệt kê chính xác các origin được phép:
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
Bảo Mật Container và Triển Khai cho Node.js
Chạy với user non-root
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
Pin base image đáng tin cậy và quét lỗ hổng
Không sử dụng latest làm base image tag. Pin vào một digest cụ thể để việc cập nhật base image không âm thầm thay đổi build của bạn:
FROM node:22-slim@sha256:<specific-digest>Image distroless và slim giảm bề mặt tấn công bằng cách loại bỏ shell tools và package managers, nhưng chúng không tự động an toàn. Quét mọi image — distroless hay không — với Trivy, Grype, hoặc scanner tích hợp của registry. Một image slim với một dependency có lỗ hổng vẫn là một image có lỗ hổng.
Filesystem read-only
Chạy container của bạn với root filesystem read-only và chỉ mount writable volume nơi ứng dụng cần:
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-appHealth check và graceful shutdown
Health check và graceful shutdown chủ yếu là các mối quan tâm về độ tin cậy, nhưng chúng cũng ngăn các trạng thái partial-failure có thể phơi bày vấn đề bảo mật. Đảm bảo ứng dụng của bạn đóng kết nối cơ sở dữ liệu và ngừng nhận request mới trước khi thoát.
Để xem xét rộng hơn về bảo mật triển khai cloud, hãy xem hướng dẫn của chúng tôi về bảo mật triển khai cloud.
Giám Sát, Logging, và Ứng Phó Sự Cố
Structured logging với security event schema
Sử dụng pino hoặc winston với một JSON schema nhất quán cho security event. Mọi lần xác thực, quyết định access control, trigger rate-limit, và lỗi nên được log với đủ ngữ cảnh để tái tạo lại những gì đã xảy ra:
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
Alerting trên bất thường
Chuyển tiếp log đến một hệ thống trung tâm — Datadog, New Relic, CloudWatch, hoặc ELK stack — và cấu hình alert cho:
- Xác thực thất bại lặp lại từ một IP duy nhất
- Rate-limit threshold hit trên endpoint nhạy cảm
- Kết nối mạng outbound bất ngờ
- Tăng đột biến error rate
- Xác minh tính toàn vẹn package thất bại trong CI
Runbook ứng phó sự cố
Duy trì một runbook bao gồm: ai được thông báo, cách thu hồi credential và token, cách rollback một deployment, cách cô lập một service bị xâm phạm, và cách giao tiếp với người dùng bị ảnh hưởng. Kiểm tra runbook định kỳ — một kế hoạch chưa được kiểm tra là một kế hoạch thất bại dưới áp lực.
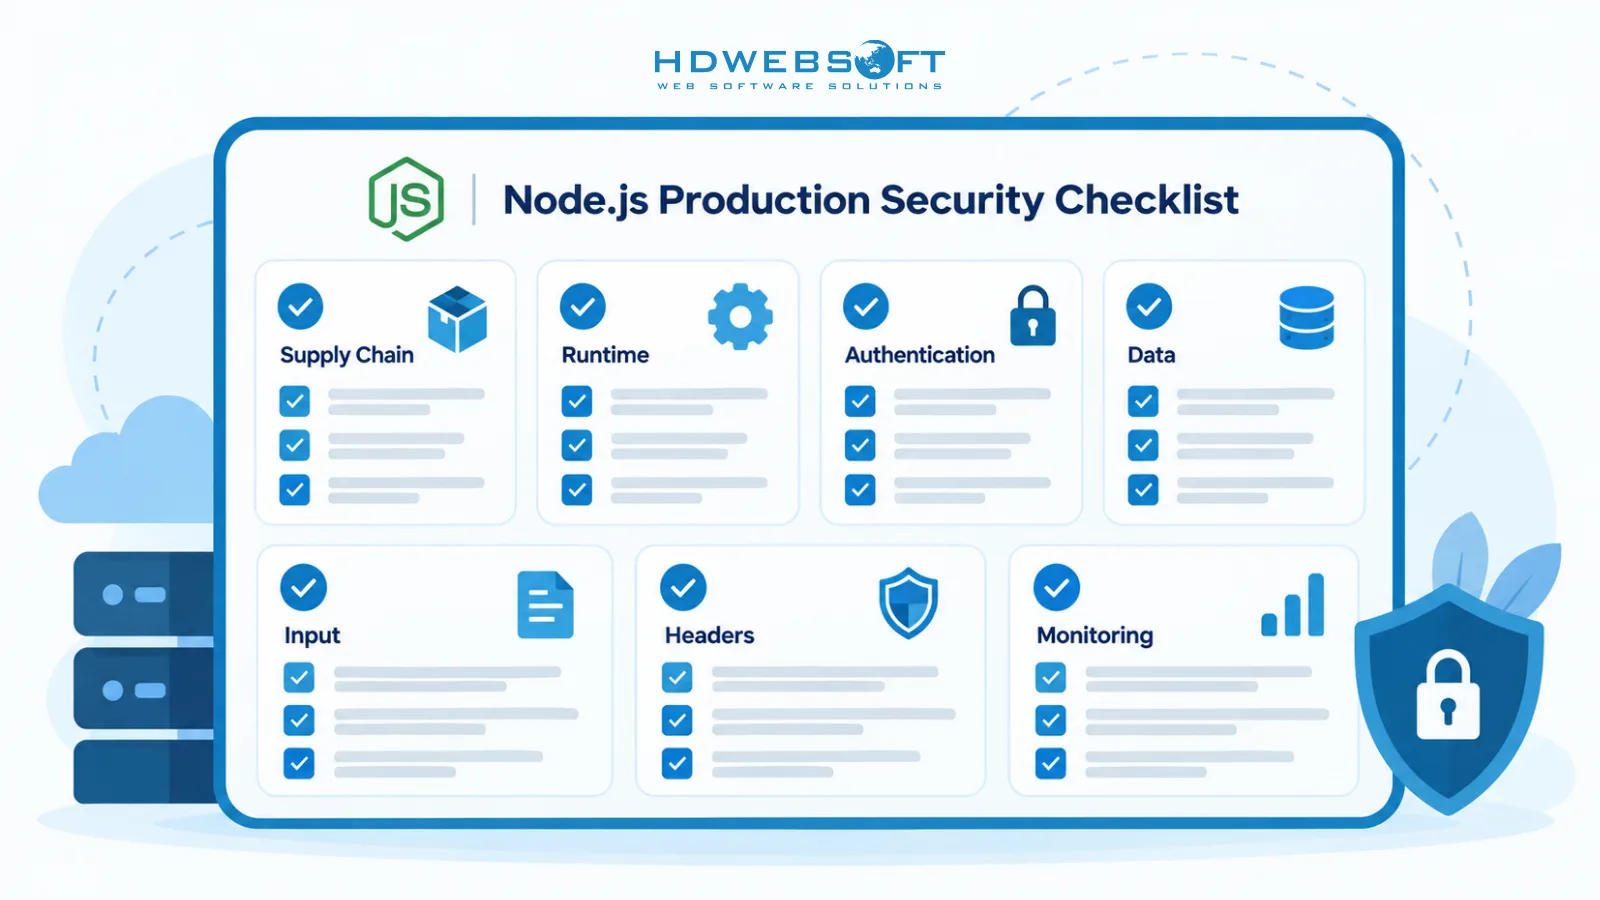
Checklist Bảo Mật Node.js Cho Production
-
Chuỗi cung ứng
- Commit và review lockfile trong mọi pull request
- Chạy
npm audit signaturestrong CI như một gate step - Ưu tiên package có Sigstore provenance attestations
- Tạo và lưu trữ SBOM cho mỗi release
- Pin registry URL trong
.npmrc; sử dụngignore-scriptskhi dependencies cho phép
-
Runtime
- Chạy Node.js với user non-root
- Áp dụng flag Permission Model (
--permission,--allow-fs-*) khi khả thi - Pin base image vào một digest cụ thể; quét mọi image
- Sử dụng container filesystem read-only với writable mount tường minh
-
Xác thực
- JWT expiry ngắn (15 phút) với refresh token rotation
- Argon2id cho hash mật khẩu (bcrypt làm phương án trưởng thành)
- MFA trên admin và endpoint đặc quyền cao
- Secure cookie flags:
httpOnly,secure,sameSite - Rate limiting trên auth endpoint
-
Dữ liệu
- Phiên bản TLS tối thiểu được phê duyệt dựa trên nhu cầu tương thích
- Secret production trong KMS, Vault, hoặc platform secret store — không phải
.env - Mã hóa cấp trường cho PII hoặc dữ liệu được quy định
-
Đầu vào
- Xác thực schema Joi hoặc Zod trên mọi request body
- Parameterized queries (Prisma, Drizzle, Knex)
express-mongo-sanitizecho MongoDB- Output encoding cho nội dung render
-
Headers
helmetvới CSP tùy chỉnh dựa trên nonce- HSTS với
includeSubDomainsvàpreload - CORS khóa theo origin cụ thể
-
Giám sát
- Structured JSON log với security event schema
- Alert cho auth failure, rate-limit hit, và integrity failure
- Runbook ứng phó sự cố đã được kiểm tra
Câu Hỏi Thường Gặp
Làm thế nào để đảm bảo bảo mật Node.js trong production?
Cần một cách tiếp cận đa lớp: toàn vẹn chuỗi cung ứng thông qua lockfile, npm provenance, và audit signatures; sandbox runtime qua Permission Model và thực thi non-root; xác thực mạnh với JWT rotation và Argon2id; kiểm tra đầu vào với Joi hoặc Zod; security headers với helmet; và giám sát liên tục với kế hoạch ứng phó sự cố.
Node.js Permission Model là gì?
Node.js Permission Model là một tính năng ổn định từ Node 22.13.0, hạn chế quyền truy cập process tới filesystem, child processes, workers, và native addons thông qua các flag --permission và --allow-*. Nó là “dây an toàn” cho code đáng tin cậy, không phải sandbox bảo mật đầy đủ chống lại mã độc.
Làm thế nào để bảo mật npm dependencies chống lại các cuộc tấn công chuỗi cung ứng?
Sử dụng lockfile, chạy npm audit signatures để xác minh provenance, ưu tiên các package có Sigstore provenance attestations, tạo SBOM, pin registry URL trong .npmrc, và vô hiệu hóa có điều kiện install scripts với ignore-scripts khi các dependencies và workflow của bạn cho phép.
Những lỗ hổng bảo mật Node.js phổ biến nhất là gì?
Ánh xạ theo OWASP Top 10:2025, các lỗ hổng phổ biến nhất bao gồm broken access control, security misconfiguration, software supply chain failures, cryptographic failures, injection, và authentication failures — với các vector đặc thù Node.js như khai thác npm dependency và event loop blocking.
npm audit có đủ để bảo mật Node.js dependencies không?
Không. npm audit xác định các lỗ hổng đã biết trong dependencies nhưng không xác minh tính toàn vẹn hoặc provenance của package. Sử dụng npm audit signatures để xác minh chữ ký và provenance, commit lockfile, ưu tiên các package có attestations Sigstore, và tạo SBOM để có đầy đủ tầm nhìn về chuỗi cung ứng.
Node.js Permission Model có phải là sandbox bảo mật không?
Không. Permission Model là “dây an toàn” hạn chế code đáng tin cậy vô tình truy cập tài nguyên ngoài phạm vi của nó. Nó không cung cấp đảm bảo bảo mật trước mã độc, mã độc có thể vượt qua model này. Sử dụng nó cùng với container security, không phải để thay thế.
Kết Luận
Bảo mật Node.js cấp production không phải là một công cụ duy nhất hay một lần audit. Nó là một chương trình trải dài từ toàn vẹn chuỗi cung ứng, củng cố runtime, xác thực, bảo vệ dữ liệu, đến giám sát liên tục. OWASP Top 10:2025 cung cấp cho bạn một framework để ưu tiên, Permission Model mang lại cho bạn một lớp kiểm soát runtime mới, và các thực hành chuỗi cung ứng như xác minh provenance và tạo SBOM đóng lại khoảng trống mà npm audit đơn thuần không thể.
Nếu đội ngũ của bạn đang xây dựng hoặc mở quy mô một ứng dụng Node.js và cần một đối tác coi bảo mật là một vấn đề kiến trúc thay vì một suy nghĩ muộn, HDWEBSOFT mang đến hơn một thập kỷ kinh nghiệm trong dịch vụ phát triển Node.js. Liên hệ với chúng tôi để thảo luận cách chúng tôi có thể giúp bạn ship các ứng dụng Node.js an toàn, bền vững, sẵn sàng production.