
AWS-Sicherheitsprobleme machen weiterhin Schlagzeilen, und das Muster ist bemerkenswert konsistent: Die Cloud-Plattform selbst ist selten die Ursache. Laut Intruders Cloud Security Index 2026 betrifft Fehlkonfiguration 80% bis 98% der Cloud-Konten über alle Anbieter hinweg, und AWS führt in fünf von sechs Fehlkonfigurationskategorien. Die häufigsten AWS-Sicherheitsprobleme — öffentliche S3-Buckets, übermäßig permissive IAM, fehlende MFA, exponierte Dienste — sind kundenseitige Konfigurationsprobleme, keine AWS-Plattformfehler.
Dieser Leitfaden behandelt die wichtigsten AWS-Sicherheitsprobleme und wie man sie verhindert — er kartiert die Probleme, die in den Verstoßberichten 2025-2026 und CIS AWS Foundations Benchmark-Audits am häufigsten auftreten, erklärt, warum jedes besteht, und zeigt, wie man jedes verhindert, bevor es zu einem Verstoß wird. Er beginnt mit dem AWS Shared Responsibility Model, denn diese Grenze ist der Ort, an dem die meisten AWS-Sicherheitsrisiken tatsächlich beginnen.
Das AWS Shared Responsibility Model verstehen
Bei der Diskussion über AWS-Sicherheitsprobleme ist das grundlegende Konzept das AWS Shared Responsibility Model. Dieses Modell definiert, wer was im AWS-Ökosystem sichert, und eine überraschende Anzahl von AWS-Sicherheitsproblemen entsteht nicht aus Plattform-Schwachstellen, sondern aus einem Missverständnis oder einer Fehlanwendung dieser Grenze.
Was ist das AWS Shared Responsibility Model
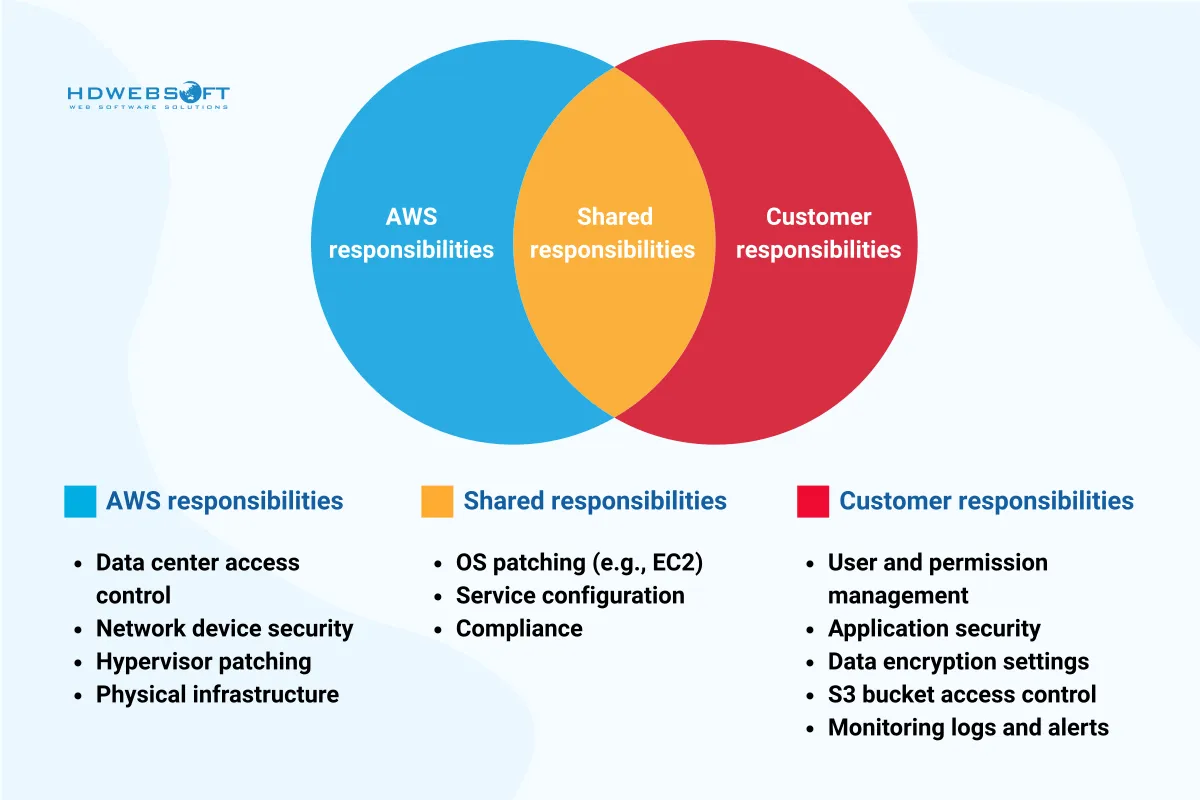
Das AWS Shared Responsibility Model umreißt klar, welche Aspekte der Umgebung AWS sichert und welche unter die Kontrolle des Kunden fallen:
- AWS ist verantwortlich für die Sicherheit DER Cloud — die globale Cloud-Infrastruktur, physische Rechenzentren, Netzwerkhardware, Hypervisoren und grundlegende Diensteschichten.
- Sie, der Kunde, sind verantwortlich für die Sicherheit IN der Cloud — Ihre Anwendungen, Daten, IAM-Richtlinien, Konfigurationen, Zugriffskontrollen, Verschlüsselung und das Patchen von allem, was Sie bereitstellen oder verwalten.
Obwohl das Modell einfach erscheint, entstehen viele AWS-Sicherheitsprobleme aus falschen Annahmen darüber, wo die Verantwortlichkeiten von AWS enden und die des Kunden beginnen.
Verantwortlichkeiten von AWS: Sicherheit DER Cloud
AWS sichert die Kerninfrastruktur, die alle seine Dienste unterstützt:
- Physische Sicherheit der Rechenzentren
- Redundante Strom-, Netzwerk- und HVAC-Systeme
- Netzwerksegmentierung und DDoS-Minderung
- Hypervisoren und grundlegende Diensteschichten
AWS überwacht, testet und auditiert diese Infrastruktur kontinuierlich, um Compliance-Zertifizierungen einschließlich ISO 27001, SOC 1/2/3 und PCI DSS aufrechtzuerhalten. Aber selbst mit dieser starken Grundlage treten Sicherheitslücken auf, wenn die Kundenebene nicht ordnungsgemäß gesichert ist.
Kundenverantwortlichkeiten: Sicherheit IN der Cloud
Kunden sind verantwortlich für die Sicherung ihrer Cloud-Anwendungen, Daten und Konfigurationen:
- Ordnungsgemäße Konfiguration von Diensten wie S3, EC2 und RDS
- Identity and Access Management (IAM)-Richtlinien und -Rollen
- Anwendungssicherheit auf Anwendungsebene, wie Eingabevalidierung und sicheres Codieren (siehe unsere Node.js-Sicherheits-Best-Practices und Node.js-Sicherheit in der Produktion für anwendungsbezogene Kontrollen, die Ihre AWS-Härtung ergänzen)
- Patchen und Warten von Betriebssystemen und Software-Stacks
- Schutz sensibler Daten durch Verschlüsselung bei Ruhe und Übertragung
Wenn Sie es in AWS erstellen, verwalten oder konfigurieren können, sind Sie wahrscheinlich dafür verantwortlich, es zu sichern. Hier treten die meisten AWS-Sicherheitsprobleme auf. Ein falsch konfigurierter S3-Bucket, der öffentlichen Lese- oder Schreibzugriff ermöglicht, ist nicht die Schuld von AWS — es ist eine kundenseitige Fehlkonfiguration.
Das Missverständnis, das zum Risiko führt
Eine erhebliche Anzahl von AWS-Sicherheitsproblemen wird nicht durch ausgeklügelte Angriffe oder Zero-Day-Exploits verursacht. Sie werden durch menschliche Fehler und ein Missverständnis des Verantwortungsmodells verursacht. Viele Organisationen arbeiten immer noch unter dem falschen Glauben, dass AWS “sich um alles kümmert”, was nicht stimmt.
Häufige Beispiele sind:
- S3-Bucket-Lecks — öffentlicher Zugriff ohne Kontrollen aktiviert, wodurch sensible Daten offengelegt werden.
- IAM-Rollenmissbrauch — übermäßig permissive Richtlinien wie
"Action": "*","Resource": "*"öffnen die Tür für Privilegienerweiterung. - Ungepatchte EC2-Instanzen — veraltete Betriebssysteme mit bekannten CVEs, die Angreifer innerhalb von Minuten nach der Entdeckung ausnutzen.
Die Annahme, dass AWS Sicherheit auf allen Ebenen handhabt, ist eine gefährliche Denkweise und ein direkter Weg zu vermeidbaren Sicherheitsversagen.
Eine realweltliche Analogie
Denken Sie an AWS als ein sicheres Apartmenthaus. AWS stellt sicher, dass die Schlösser an der Haustür funktionieren, die Feuermelder arbeiten und das Gebäude 24/7 Sicherheit hat. Sobald Sie eine Wohnung mieten (ein Cloud-Konto oder eine Ressource), ist es Ihre Aufgabe, Ihre Fenster zu verriegeln, die Jalousien zu schließen und bei Bedarf einen Safe zu installieren. Das Ignorieren dieser Verantwortlichkeiten führt zu Verstößen, genau wie das Offenlassen Ihrer Haustür zum Diebstahl einlädt.
Warum Bildung entscheidend ist
Cloud-Umgebungen bewegen sich schnell und Bereitstellungszyklen sind kurz. Ohne ordnungsgemäße Schulung zu AWS-Verantwortlichkeiten können selbst gutmeinende Ingenieure schwerwiegende AWS-Sicherheitsrisiken einführen, indem sie Dienste exponiert oder falsch konfiguriert lassen. AWS führt regelmäßig neue Dienste und Funktionen ein, und das Versagen bei der Anpassung führt oft zu veralteten Praktiken — eine weitere Quelle für Cloud-Sicherheitsherausforderungen.
Top AWS-Sicherheitsprobleme 2025-2026
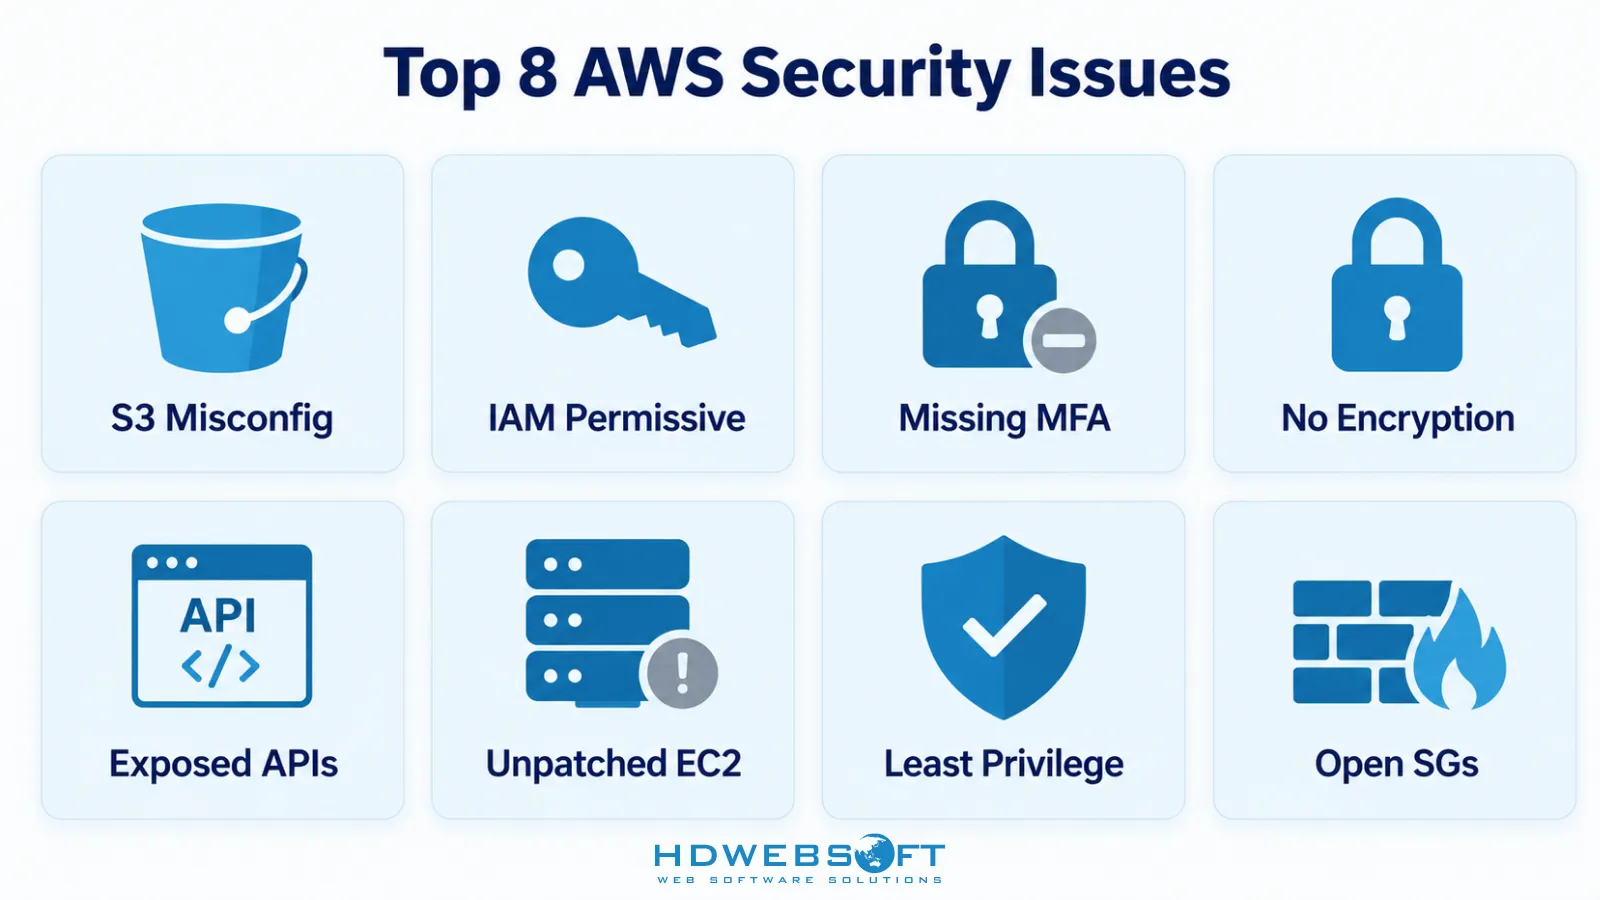
Obwohl AWS eine der sichersten verfügbaren Cloud-Plattformen ist, treten AWS-Sicherheitsrisiken immer noch häufig auf — nicht wegen Plattformfehlern, sondern wegen der Art und Weise, wie Benutzer ihre Cloud-Umgebungen konfigurieren und verwalten. Nachfolgend finden Sie die dringendsten und am häufigsten auftretenden Probleme mit realweltlichen Auswirkungen und Präventionsstrategien.
1. Falsch konfigurierte S3-Buckets
Das bekannteste AWS-Sicherheitsrisiko ist die Fehlkonfiguration von Amazon S3-Buckets. Diese Speicherressourcen sind leistungsstark, aber gefährlich, wenn sie nicht ordnungsgemäß gesichert sind.
Bei vielen Verstößen wurden S3-Buckets unbeabsichtigt auf öffentlichen Zugriff eingestellt, was bedeutet, dass jeder mit der URL Daten lesen und manchmal schreiben kann. Verizon und Accenture haben beide hochkarätige Datenlecks aufgrund dieses Problems erlitten.
Wichtiges Update: Seit dem 5. April 2023 aktiviert AWS S3 Block Public Access und deaktiviert ACLs standardmäßig für neue Buckets. Diese Standardeinstellung ist jedoch nicht rückwirkend. Buckets, die vor diesem Datum erstellt wurden, behalten ihre ursprünglichen öffentlichen Zugriffseinstellungen, es sei denn, Sie aktivieren Block Public Access. Vor-2023-Buckets bleiben eine häufige Quelle für S3-Datenlecks.
Lesen Sie den Verizon-Fall und den Accenture-Fall.
Warum es passiert
- Standard- oder geerbte Berechtigungen auf Vor-2023-Buckets
- Fehlende Sichtbarkeit der öffentlichen Zugriffseinstellungen
- Übersehen von AWS-Zugriffsrichtlinienwarnungen
Wie man es verhindert
- S3 Block Public Access auf Kontoebene aktivieren — dies deckt alle Buckets ab, einschließlich Vor-2023-Buckets
- AWS Config verwenden, um offene Buckets zu überwachen
- Bucket-Richtlinien anwenden, die dem Least-Privilege-Prinzip folgen
- Standardverschlüsselung für S3-Buckets aktivieren
2. Übermäßig permissive IAM-Richtlinien
Ein weiterer häufiger Vektor für AWS-Sicherheitsprobleme ist die Verwendung breiter oder permissiver IAM-Richtlinien. Viele Teams weisen Richtlinien mit "Effect": "Allow", "Action": "*", "Resource": "*" zu — was effektiv uneingeschränkten Zugriff gewährt.
Diese Konfiguration schafft eine Sicherheitszeitbombe, die es internen oder externen Akteuren ermöglicht, ihre Privilegien zu erweitern oder auf unbeabsichtigte Ressourcen zuzugreifen. Laut dem Cloud Security Index 2026 betrifft IAM Policy Allows Privilege Escalation 83% der AWS-Konten, und IAM Access Key Not Rotated betrifft 71%.
Ergebnisse umfassen
- Vollständige Kontenübernahme
- Unbefugten Datenzugriff
- Laterale Bewegung über Dienste hinweg
Best Practices
- Least-Privilege-Zugriff implementieren — beginnen Sie ohne Berechtigungen und fügen Sie nur hinzu, was benötigt wird
- IAM-Rollen und -Richtlinien regelmäßig mit IAM Access Analyzer auditieren
- AWS Identity Center (ehemals SSO) für zentralisierten menschlichen Zugriff verwenden
- Vermeiden Sie das direkte Anhängen von Richtlinien an Benutzer; verwenden Sie stattdessen Rollen
3. Fehlende MFA auf Root- und IAM-Benutzern
Multi-Faktor-Authentifizierung (MFA) ist eine der einfachsten und effektivsten Kontrollen in AWS, bleibt aber unterdurchschnittlich durchgesetzt. Der Cloud Security Index 2026 stellte fest, dass Root Access Not Centrally Managed 72% der AWS-Konten betrifft.
Das AWS-Root-Konto hat vollständigen, uneingeschränkten Zugriff auf jede Ressource im Konto. Wenn ein Angreifer Root-Anmeldeinformationen ohne MFA kompromittiert, ist das Konto effektiv verloren. Dasselbe gilt für IAM-Benutzer mit Administratorrechten.
Wie man es verhindert
- MFA auf dem Root-Konto sofort aktivieren und Wiederherstellungscodes sicher aufbewahren
- MFA für alle IAM-Benutzer durchsetzen, insbesondere für solche mit Admin- oder Schreibzugriff
- AWS Identity Center verwenden, um MFA zentral in der gesamten Organisation durchzusetzen
- IAM-Zugriffsschlüssel für den Root-Benutzer deaktivieren oder entfernen — Root sollte nur Konsole + MFA verwenden
4. Fehlende Verschlüsselung
Das Übersehen von Verschlüsselung ist ein ernstes AWS-Sicherheitsproblem. Das Versäumnis, Daten bei Ruhe oder Übertragung zu verschlüsseln, öffnet die Tür zu Abfangen, Manipulation und Offenlegung. AWS bietet Dienste wie KMS (Key Management Service) und TLS für Datenübertragung an, aber Verschlüsselung wird nicht immer standardmäßig durchgesetzt.
Wo Verschlüsselung oft übersprungen wird
- EBS-Volumes
- RDS-Snapshots
- Lambda-Umgebungsvariablen
- S3-Objekte in Vor-2023-Buckets
Minderungstipps
- Standardverschlüsselung für S3, EBS und RDS auf Konto- oder Diensteebene aktivieren
- Kundenverwaltete Schlüssel (CMKs) für strengere Kontrolle über Schlüsselrotation und -zugriff verwenden
- Verschlüsselungsschlüssel regelmäßig über KMS rotieren
- TLS bei Übertragung für alle API-Aufrufe und Datenbankverbindungen durchsetzen
5. Unsichere APIs und exponierte Endpunkte
Da Organisationen Microservices- und Serverless-Architekturen übernehmen, wächst die Angriffsfläche für AWS-Sicherheitsrisiken. API Gateway und Lambda-Endpunkte sind die Hauptwege, wie diese Oberfläche wächst.
Ungeschützte oder schlecht authentifizierte APIs können von Angreifern mit automatisierten Scan-Tools entdeckt und ausgenutzt werden. Sobald gefunden, können sie für Datenextraktion, Brute-Force-Angriffe oder Dienstunterbrechungen verwendet werden. Der Cloud Security Index 2026 stellte fest, dass 76% der AWS-Konten mindestens einen öffentlich exponierten Dienst haben.
Beitragende Faktoren
- Keine Authentifizierung oder schwache API-Schlüsselverwendung
- Fehlende Ratenbegrenzung oder Drosselung
- Übermäßig exponierte CORS-Richtlinien
Ihre APIs sichern durch
- Amazon Cognito oder IAM-basierte Authentifizierung aktivieren
- WAF (Web Application Firewall)-Regeln implementieren
- Überwachung mit AWS CloudWatch und GuardDuty
- Ratenbegrenzung und Anforderungsdrosselung auf API-Gateway-Ebene anwenden
6. Ungepatchte EC2-Instanzen und AMIs
Obwohl AWS die physische Infrastruktur handhabt, bleiben EC2-Instanzen in der Verantwortung des Kunden. Sie stellen eine der häufigsten Quellen für AWS-Sicherheitsrisiken aufgrund schlechter Patch-Verwaltung dar.
Wenn Instanzen veraltete Betriebssysteme oder anfällige Software ausführen, können Angreifer bekannte CVEs (Common Vulnerabilities and Exposures) ausnutzen. Diese Schwachstellen werden oft innerhalb von Minuten nach der Entdeckung angegriffen.
Typische Ursachen
- Verwendung alter AMIs ohne Updates
- Fehlende Automatisierung für das Patchen
- Ignorieren von Hersteller-Sicherheitsbulletins
Beheben durch
- AWS Systems Manager Patch Manager verwenden, um das Patchen zu automatisieren
- AMIs regelmäßig aktualisieren und rotieren
- Automatische Sicherheitsupdates anwenden, wo möglich
- AWS Security Bulletins abonnieren
7. Vernachlässigung des Least-Privilege-Prinzips
Viel zu oft gewähren Organisationen Benutzern und Diensten mehr Zugriff als nötig. Ob zufällig oder böswillig, dies erhöht die Wahrscheinlichkeit von Missbrauch. Es ist ein stiller, aber kritischer Beitrag zu AWS-Sicherheitsrisiken.
Konsequenzen umfassen
- Privilegienerweiterung durch Bedrohungsakteure
- Datenleckage aus übermäßig weit gefassten Rollen
- Erhöhter Blast-Radius im Falle einer Kompromittierung
Zur Behebung
- IAM-Berechtigungen regelmäßig mit IAM Access Analyzer überprüfen
- Berechtigungsgrenzen und attributbasierte Zugriffskontrolle (ABAC) verwenden
- Least-Privilege-Durchsetzung in CI/CD-Pipelines integrieren
- Deny-by-Default-Haltung einnehmen und Berechtigungen nur hinzufügen, wenn gerechtfertigt
8. Falsch konfigurierte Sicherheitsgruppen und Netzwerk-ACLs
Eines der subtileren, aber gefährlicheren AWS-Sicherheitsrisiken betrifft falsch konfigurierte Sicherheitsgruppen und Network Access Control Lists (ACLs) innerhalb der Amazon VPC.
Viele Organisationen lassen Ports weit offen, insbesondere SSH (Port 22), RDP (Port 3389) oder ganze CIDR-Blöcke wie 0.0.0.0/0. Der Cloud Security Index 2026 stellte fest, dass Permissive Ingress to Sensitive Ports 84% der AWS-Konten betrifft und VPC Subnet Auto-Assigns Public IP 72% betrifft.
Was oft schief geht
- Übermäßige Verwendung von “allow all”-Regeln
- Vergessen, ausgehenden Datenverkehr einzuschränken
- Interne Dienste nicht ordnungsgemäß segmentieren
- Öffentliche IPs automatisch Subnetzen zuweisen, die privat sein sollten
Wichtige Schutzmaßnahmen
- Default-deny-Ansatz anwenden und nur notwendige Ports von bekannten CIDRs zulassen
- VPC-Flow-Logs verwenden, um Datenverkehrsmuster zu auditieren
- Network Firewalls und PrivateLink für sensible Dienste implementieren
- Automatische Zuweisung öffentlicher IPs auf privaten Subnetzen deaktivieren
AWS-Sicherheitsbest-Practices
Die Verhinderung von AWS-Sicherheitsrisiken erfordert keine Neuerfindung des Rades. Es erfordert Konsistenz, Sichtbarkeit und Einhaltung bewährter Best Practices. Durch die proaktive Implementierung der folgenden Strategien können Organisationen die Wahrscheinlichkeit von Fehlkonfigurationen und Compliance-Versagen drastisch reduzieren.
Das Least-Privilege-Prinzip durchsetzen
Eine wiederkehrende Ursache für AWS-Sicherheitsrisiken ist übermäßiger Zugriff. Folgen Sie immer dem Least-Privilege-Prinzip: Benutzer und Dienste sollten nur die Berechtigungen erhalten, die sie absolut benötigen. Verwenden Sie IAM-Rollen, Berechtigungsgrenzen und fein abgestimmte Zugriffskontrollen, um einzuschränken, was jede Entität tun kann.
Tipp: Verwenden Sie IAM Access Analyzer, um unbeabsichtigten Zugriff zu erkennen und zu beheben.
Protokollierung und kontinuierliche Überwachung aktivieren
Viele Organisationen leiden unter verzögerter Verstoßerkennung, weil sie keine ordnungsgemäße Sichtbarkeit haben. Die Aktivierung von AWS CloudTrail, Amazon GuardDuty und AWS Config ermöglicht es Ihnen, Aktivitäten in Ihrer gesamten Umgebung zu verfolgen, Anomalien zu erkennen und die Einhaltung sowohl interner Richtlinien als auch externer Vorschriften aufrechtzuerhalten.
Hauptvorteil: Sie erhalten Echtzeit-Warnungen über potenzielle AWS-Sicherheitsrisiken, bevor sie eskalieren.
Sicherheitsprüfungen automatisieren
Manuelle Überprüfungen sind in Cloud-Umgebungen nicht skalierbar. Die Verwendung von AWS Config Rules, Inspector und Security Hub kann Basislinien-Sicherheitskonfigurationen automatisch durchsetzen. Diese Tools erkennen Sicherheitsfehlkonfigurationen wie offene Ports, fehlende Verschlüsselung oder öffentlich zugängliche Ressourcen.
Bonus: Integrieren Sie diese Prüfungen in CI/CD-Pipelines für frühzeitige Erkennung während der Entwicklung.
Alles verschlüsseln — immer
Verschlüsselung ist eine der einfachsten, aber effektivsten Verteidigungsformen. Stellen Sie sicher, dass alle Daten bei Ruhe und Übertragung mit AWS Key Management Service (KMS) oder kundenverwalteten Schlüsseln verschlüsselt sind. Aktivieren Sie die Standardverschlüsselung für Dienste wie S3, RDS und EBS-Volumes.
Erinnerung: Fehlende Verschlüsselung ist ein wiederkehrendes Thema bei hochkarätigen AWS-Sicherheitsvorfällen.
Anmeldeinformationen regelmäßig auditieren und rotieren
Alte Anmeldeinformationen und nicht rotierte Schlüssel erhöhen das Kompromittierungsrisiko. Der Cloud Security Index 2026 stellte fest, dass IAM Access Key Not Rotated 71% der AWS-Konten betrifft. Auditieren Sie IAM-Benutzer regelmäßig, deaktivieren Sie ungenutzte Konten und rotieren Sie Secrets mit AWS Secrets Manager.
Für eine umfassendere programmübergreifende Ansicht, wie man diese Praktiken operationalisiert, siehe unseren Leitfaden zu Cloud-Sicherheits-Managed-Services. Wenn Sie auch AI-Workloads auf AWS aufbauen, deckt unser Leitfaden zu LLM-Sicherheit für agentische KI zusätzliche Risiken ab, die AI-Gateways und Agenten mit sich bringen.
Tools und Ressourcen zur Stärkung der AWS-Sicherheit
Bei der Minimierung von AWS-Sicherheitsrisiken machen die richtigen Tools den ganzen Unterschied. AWS bietet ein robustes Ökosystem nativer Dienste, das es Ihnen ermöglicht, diejenigen auszuwählen, die am besten zu Ihren Anforderungen passen.
AWS Security Hub
AWS Security Hub aggregiert Ergebnisse aus mehreren Diensten — GuardDuty, Inspector und Drittanbieter-Tools — in einem einzigen Dashboard. Es verwendet Branchenstandards wie CIS AWS Foundations Benchmark, um Ihre Umgebung zu bewerten und kritische AWS-Sicherheitsrisiken zu identifizieren.
Kernvorteile
- Einheitliche Sichtbarkeit über AWS-Konten hinweg
- Automatisierte Compliance-Prüfungen
- Integration mit Ticketing-Systemen und SOAR-Tools
Amazon GuardDuty
Dieser Bedrohungserkennungsdienst verwendet maschinelles Lernen, um anomale Aktivitäten zu identifizieren, einschließlich Port-Scans, Kompromittierungsversuche von Anmeldeinformationen und Zugriff von bösartigen IP-Adressen. Er ist eine der ersten Verteidigungslinien gegen Echtzeit-Bedrohungen in AWS.
Warum verwenden
- Keine Auswirkung auf die Leistung
- Erkennt Konto-Kompromittierung, EC2-Missbrauch und mehr
- Sendet handlungsfähige Warnungen über EventBridge
AWS Config und Config Rules
Sicherheitsfehlkonfigurationen können mit AWS Config frühzeitig erkannt werden. Dieses Tool verfolgt Änderungen an Ihren AWS-Ressourcen und bewertet sie gegen vordefinierte oder benutzerdefinierte Regeln. Sie können Sicherheitsprobleme wie öffentliche S3-Buckets oder unverschlüsselte Volumes nahezu in Echtzeit identifizieren.
Anwendungsfälle
- Erkennung von Drift gegenüber Basiskonfigurationen
- Automatische Behebung mit Lambda-Funktionen
- Audit-Trails für Governance
IAM Access Analyzer
Eines der häufigsten AWS-Sicherheitsrisiken ist übermäßig permissiver Zugriff. IAM Access Analyzer hilft Ihnen, Ressourcen zu entdecken, die extern geteilt werden oder übermäßig breite Berechtigungen haben.
Top-Funktionen
- Scant IAM-Rollen, -Richtlinien und Ressourcenfreigaben
- Kennzeichnet übermäßige Berechtigungen
- Integration mit AWS Organizations
CloudTrail und CloudWatch
Für forensische Analyse und Aktivitätsverfolgung protokolliert CloudTrail jeden API-Aufruf, der in Ihrer AWS-Umgebung gemacht wird. CloudWatch bietet Überwachungs- und Alarmierungsfunktionen.
Zusammen ermöglichen sie Ihnen
- Unbefugte Zugriffsversuche zu erkennen
- Alarme für sicherheitsrelevante Aktionen einzurichten
- Audit- und Compliance-Anforderungen zu erfüllen
AWS Trusted Advisor
AWS Trusted Advisor bietet Einblicke basierend auf AWS-Best-Practices, einschließlich Sicherheitskonfigurationsprüfungen wie exponierte Ports, MFA auf Root-Konten und IAM-Nutzung.
Relevanz
- Eingebaut in AWS Business und Enterprise Support-Pläne
- Deckt Sicherheit, Kosten, Fehlertoleranz und Leistung ab
- Hilft bei der Priorisierung von Behebungsaufgaben
Realweltliche Beispiele für AWS-Sicherheitsprobleme
Theorie zu verstehen ist eine Sache; die Konsequenzen in der realen Welt zu sehen, macht die Lektionen wesentlich konkreter. Diese Vorfälle entstanden alle aus AWS-Sicherheitsrisiken, die mit besseren Praktiken vermieden worden wären.
Capital One-Datenverstoß (2019): IAM-Fehlkonfiguration und SSRF
Eines der berüchtigtsten AWS-Sicherheitsprobleme in der Geschichte betraf Capital One, wo ein ehemaliger AWS-Mitarbeiter eine Schwachstelle ausnutzte, um auf über 100 Millionen Kundendatensätze zuzugreifen.
Was schief ging
- Eine EC2-Instanz hatte eine übermäßig permissive IAM-Rolle, die Zugriff auf sensible S3-Buckets ermöglichte.
- Der Angreifer verwendete Server-Side Request Forgery (SSRF), um die Instanz zu veranlassen, Anmeldeinformationen auszugeben.
- Die Protokollierung war nicht vollständig zentralisiert, was die Erkennung verzögerte.
Gelernte Lektion: Überprüfen Sie immer IAM-Rollen, wenden Sie das Least-Privilege-Prinzip an und überwachen Sie anomale Anforderungsmuster.
Accenture S3-Exposition (2017): Öffentliche Buckets offenbarten sensible Daten
Das globale IT-Beratungsunternehmen Accenture ließ mehrere S3-Buckets öffentlich zugänglich, die interne Zugriffsschlüssel, API-Daten und Kundenanmeldeinformationen enthielten. Diese Fehlkonfigurationen resultierten aus fehlenden Bucket-Level-Zugriffsrichtlinien und -Überwachung.
Behebung: Verwenden Sie S3-Bucket-Richtlinien mit strengen Zugriffskontrollen und nutzen Sie AWS Config, um öffentliche Expositionen in Echtzeit zu erkennen.
Booz Allen Hamilton-Leck (2017): Offener S3-Bucket mit Regierungsdaten
Ein weiteres großes Beratungsunternehmen, Booz Allen Hamilton, offenbarte versehentlich klassifizierte Militärdateien und Anmeldeinformationen aufgrund eines offenen S3-Buckets. Der Verstoß wurde von Sicherheitsforschern entdeckt, nicht von internen Überwachungstools.
Gelernte Lektion: Keine Ressource sollte dem Internet ausgesetzt werden ohne eine bewusste, auditierte Entscheidung. Default-deny-Richtlinien und automatisierte Behebungstools können ähnliche AWS-Sicherheitsrisiken verhindern.
Supply-Chain-Anmeldeinformationen-Leck (2026): AI-Gateway offenbart AWS-Anmeldeinformationen
2026 verfolgte das Bedrohungsintelligenz-Unternehmen CloudSEK einen Supply-Chain-Angriff über eine beliebte AI-Gateway-Bibliothek, die Cloud-Anmeldeinformationen, SSH-Schlüssel und Kubernetes-Token über mehr als 2.500 Organisationen und etwa 434.000 CI/CD-Pipelines offenlegte. Obwohl kein AWS-Plattformfehler, zeigt dieser Vorfall, wie AWS-Anmeldeinformationen über Drittanbieter-Tools durchsickern können — eine Erinnerung daran, dass Geheimnisverwaltung und Anmeldeinformationen-Hygiene über die AWS-Konsole hinaus wichtig sind.
Gelernte Lektion: Speichern Sie AWS-Anmeldeinformationen in einem Secrets-Manager, niemals in Umgebungsdateien, die in Repositories committed werden, und rotieren Sie Schlüssel regelmäßig. Behandeln Sie Drittanbieter-Bibliotheken mit Zugriff auf Ihre Cloud-Anmeldeinformationen als Teil Ihrer Angriffsfläche.
AWS-Sicherheitscheckliste
Verwenden Sie diese Checkliste, um Ihre AWS-Umgebung gegen die häufigsten AWS-Sicherheitsrisiken zu auditieren:
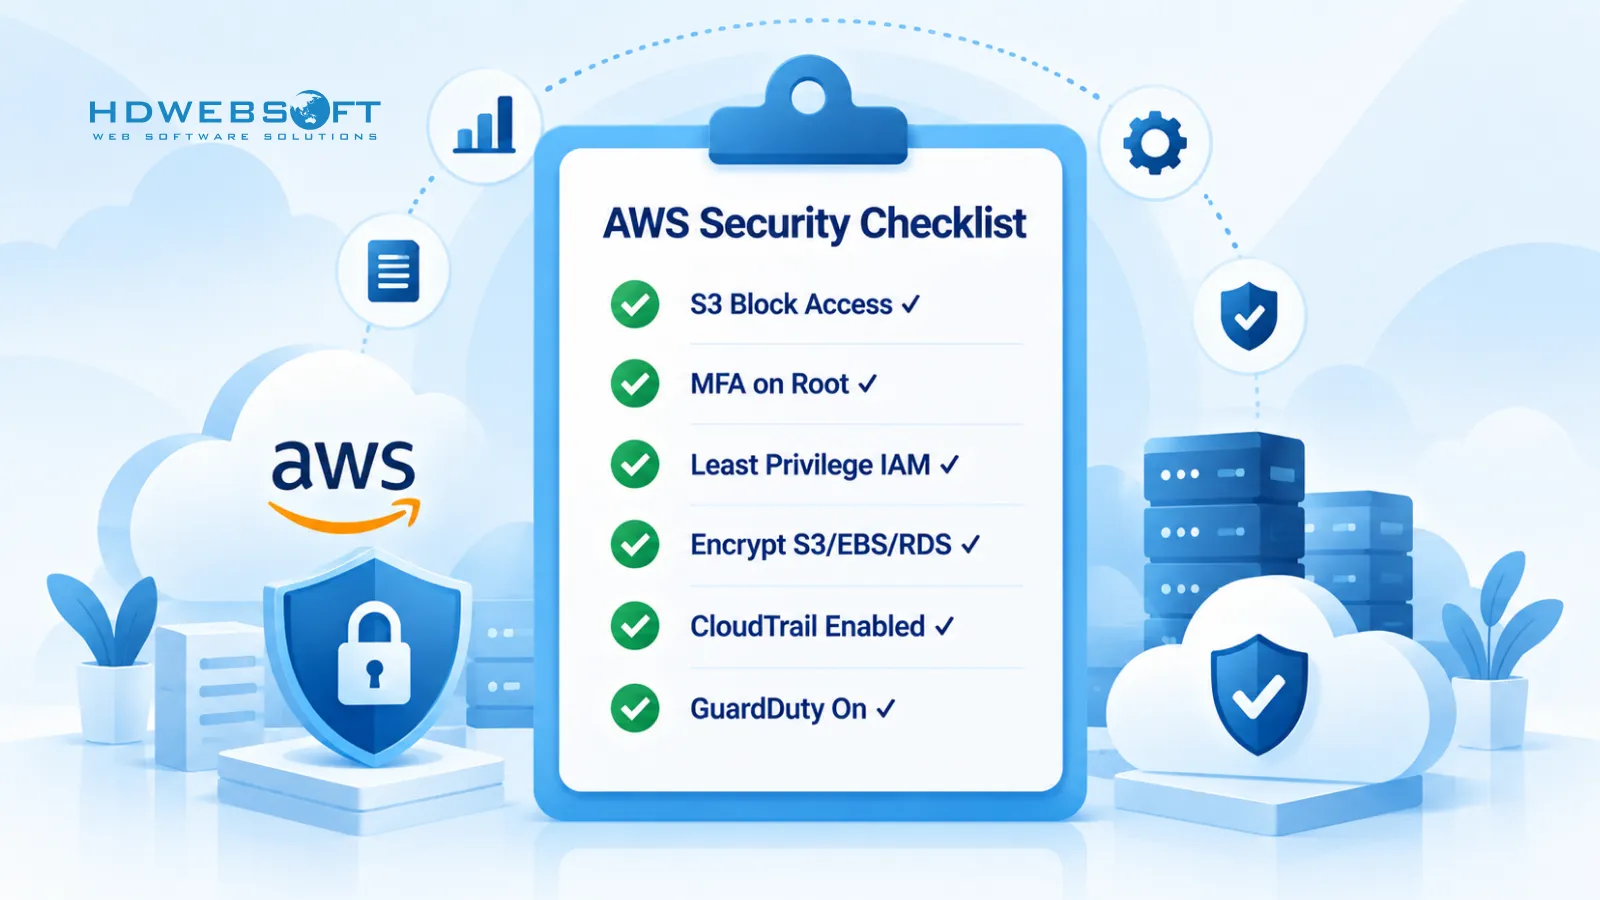
- S3 Block Public Access auf Kontoebene aktivieren (deckt Vor-2023-Buckets ab)
- MFA auf dem Root-Konto und allen IAM-Benutzern mit Schreibzugriff durchsetzen
- Least-Privilege-IAM anwenden — keine
"Action": "*", "Resource": "*"Richtlinien - Standardverschlüsselung für S3, EBS und RDS aktivieren
- Sicherheitsgruppen einschränken — kein
0.0.0.0/0auf SSH, RDP oder Datenbankports - Automatische Zuweisung öffentlicher IPs auf privaten Subnetzen deaktivieren
- CloudTrail in allen Regionen aktivieren für API-Aufrufprotokollierung
- GuardDuty für Bedrohungserkennung aktivieren
- AWS Config mit CIS AWS Foundations Benchmark-Regeln aktivieren
- Security Hub ausführen, um Ergebnisse über Konten hinweg zu aggregieren
- IAM-Zugriffsschlüssel mindestens alle 90 Tage rotieren
- AWS Secrets Manager für Anwendungsgeheimnisse verwenden, nicht
.env-Dateien im Repository - EC2-Instanzen mit Systems Manager Patch Manager patchen
- AWS Security Bulletins abonnieren und auf kritische CVEs reagieren
Häufig gestellte Fragen
Was sind die häufigsten AWS-Sicherheitsprobleme?
Die häufigsten AWS-Sicherheitsprobleme sind S3-Bucket-Fehlkonfiguration, übermäßig permissive IAM-Richtlinien, fehlende MFA auf Root- und IAM-Benutzern, unverschlüsselte Daten bei Ruhe und Übertragung, exponierte APIs und Endpunkte, ungepatchte EC2-Instanzen und falsch konfigurierte Sicherheitsgruppen und Netzwerk-ACLs. Die meisten dieser Probleme entstehen durch kundenseitige Fehlkonfiguration, nicht durch AWS-Plattformfehler.
Was ist das AWS Shared Responsibility Model?
Das AWS Shared Responsibility Model definiert, wer was sichert: AWS ist verantwortlich für die Sicherheit DER Cloud (physische Rechenzentren, Netzwerkhardware, Hypervisoren, grundlegende Dienste), während der Kunde verantwortlich ist für die Sicherheit IN der Cloud (Anwendungen, Daten, IAM, Konfigurationen, Verschlüsselung, Patching). Die meisten AWS-Sicherheitsprobleme entstehen aus einem Missverständnis dieser Grenze.
Wie verhindert man AWS-Sicherheitsprobleme?
AWS-Sicherheitsprobleme werden verhindert durch Durchsetzung von Least-Privilege-IAM, Aktivierung von MFA für alle Benutzer, Aktivierung von S3 Block Public Access auf Kontoebene, Verschlüsselung von Daten bei Ruhe und Übertragung, kontinuierliche Überwachung mit CloudTrail und GuardDuty, Automatisierung von Sicherheitsprüfungen mit AWS Config und Security Hub sowie regelmäßige Rotation von IAM-Zugriffsschlüsseln und Secrets.
Ist AWS standardmäßig sicher?
AWS ist nicht standardmäßig unsicher, aber auch nicht vollständig sicher. AWS sichert die zugrunde liegende Infrastruktur, aber viele Dienste — S3-Buckets, die vor April 2023 erstellt wurden, IAM-Richtlinien, Sicherheitsgruppen und Verschlüsselungseinstellungen — erfordern, dass der Kunde sichere Konfigurationen anwendet. Die Standardeinstellungen haben sich verbessert, aber kundenseitige Fehlkonfiguration bleibt die Hauptursache für AWS-Datenverstöße.
Was war der Capital One AWS-Datenverstoß?
Der Capital One-Datenverstoß 2019 hat über 100 Millionen Kundendatensätze offengelegt. Ein Angreifer nutzte eine Server-Side Request Forgery (SSRF)-Schwachstelle auf einer EC2-Instanz mit einer übermäßig permissiven IAM-Rolle aus und verwendete dann die Anmeldeinformationen der Instanz, um sensible S3-Daten zu lesen. Die Ursache war eine Kombination aus SSRF, übermäßigen IAM-Berechtigungen und verzögerter Erkennung — alles kundenseitige AWS-Sicherheitsprobleme.
Verhindert AWS Block Public Access S3-Leaks standardmäßig?
Seit dem 5. April 2023 aktiviert AWS S3 Block Public Access und deaktiviert ACLs standardmäßig für neue Buckets. Diese Standardeinstellung ist jedoch nicht rückwirkend — Buckets, die vor diesem Datum erstellt wurden, behalten ihre ursprünglichen öffentlichen Zugriffseinstellungen, es sei denn, Sie aktivieren Block Public Access auf Konto- oder Bucket-Ebene. Vor-2023-Buckets bleiben eine häufige Quelle für S3-Datenlecks.
Fazit
Die Sicherung Ihrer AWS-Umgebung erfordert mehr als nur das Vertrauen auf die integrierten Schutzmaßnahmen von AWS. Wie dieser Leitfaden gezeigt hat, sind die häufigsten AWS-Sicherheitsprobleme 2025-2026 — S3-Fehlkonfiguration, übermäßig permissive IAM, fehlende MFA, exponierte Dienste, ungepatchte Instanzen und schwache Netzwerkkontrollen — kundenseitige Probleme, die kundenseitige Disziplin verhindern kann. Beginnen Sie mit dem AWS Shared Responsibility Model, setzen Sie Least Privilege durch, verschlüsseln Sie alles, automatisieren Sie Sicherheitsprüfungen und behandeln Sie Anmeldeinformationen als Teil Ihrer Angriffsfläche. Die obige Checkliste ist ein praktischer Ausgangspunkt; führen Sie sie noch heute auf Ihren Konten aus.
Wenn Sie Hilfe beim Härten Ihrer AWS-Umgebung oder beim Aufbau sicherer Cloud-Workloads benötigen, bietet HDWEBSOFT AWS-Entwicklungsdienste und Cybersicherheitsdienste an, um Ihnen dabei zu helfen.
