
Một ứng dụng Node.js an toàn là ứng dụng bảo vệ dữ liệu người dùng và tính toàn vẹn hệ thống bằng cách ngăn các tấn công phổ biến (như injection và chiếm quyền tài khoản), giảm rò rỉ dữ liệu do vô tình, và hạn chế hành vi rủi ro trong runtime lẫn dependency.
Đây là hướng dẫn nền tảng cho lập trình viên và trưởng nhóm muốn áp dụng các thực hành tốt nhất cho ứng dụng Node.js an toàn ngay từ đầu. Bài viết tập trung vào các thói quen thực tế, dễ lặp lại, giúp nâng cơ sở bảo mật mà không biến dự án thành một nỗ lực nghiên cứu bảo mật.
Tóm tắt nhanh (làm trước)
- Kiểm tra mọi đầu vào bằng schema chặt.
- Dùng truy vấn tham số hóa; không bao giờ nối chuỗi đầu vào người dùng vào query.
- Băm mật khẩu bằng Argon2id khi hỗ trợ (bcrypt là phương án thay thế trưởng thành).
- Bảo vệ phiên và token (cookie flags, JWT hygiene).
- Áp dụng các biện pháp bảo vệ cơ bản như security headers và CORS allowlist chặt.
- Vệ sinh ghi log: ghi sự kiện bảo mật, không ghi secrets hoặc token.
- Tự động hoá kiểm tra dependency/bảo mật — và xem chúng như tín hiệu, không phải bảo chứng.
Cơ sở bảo mật cho ứng dụng Node.js (bắt đầu từ đây)
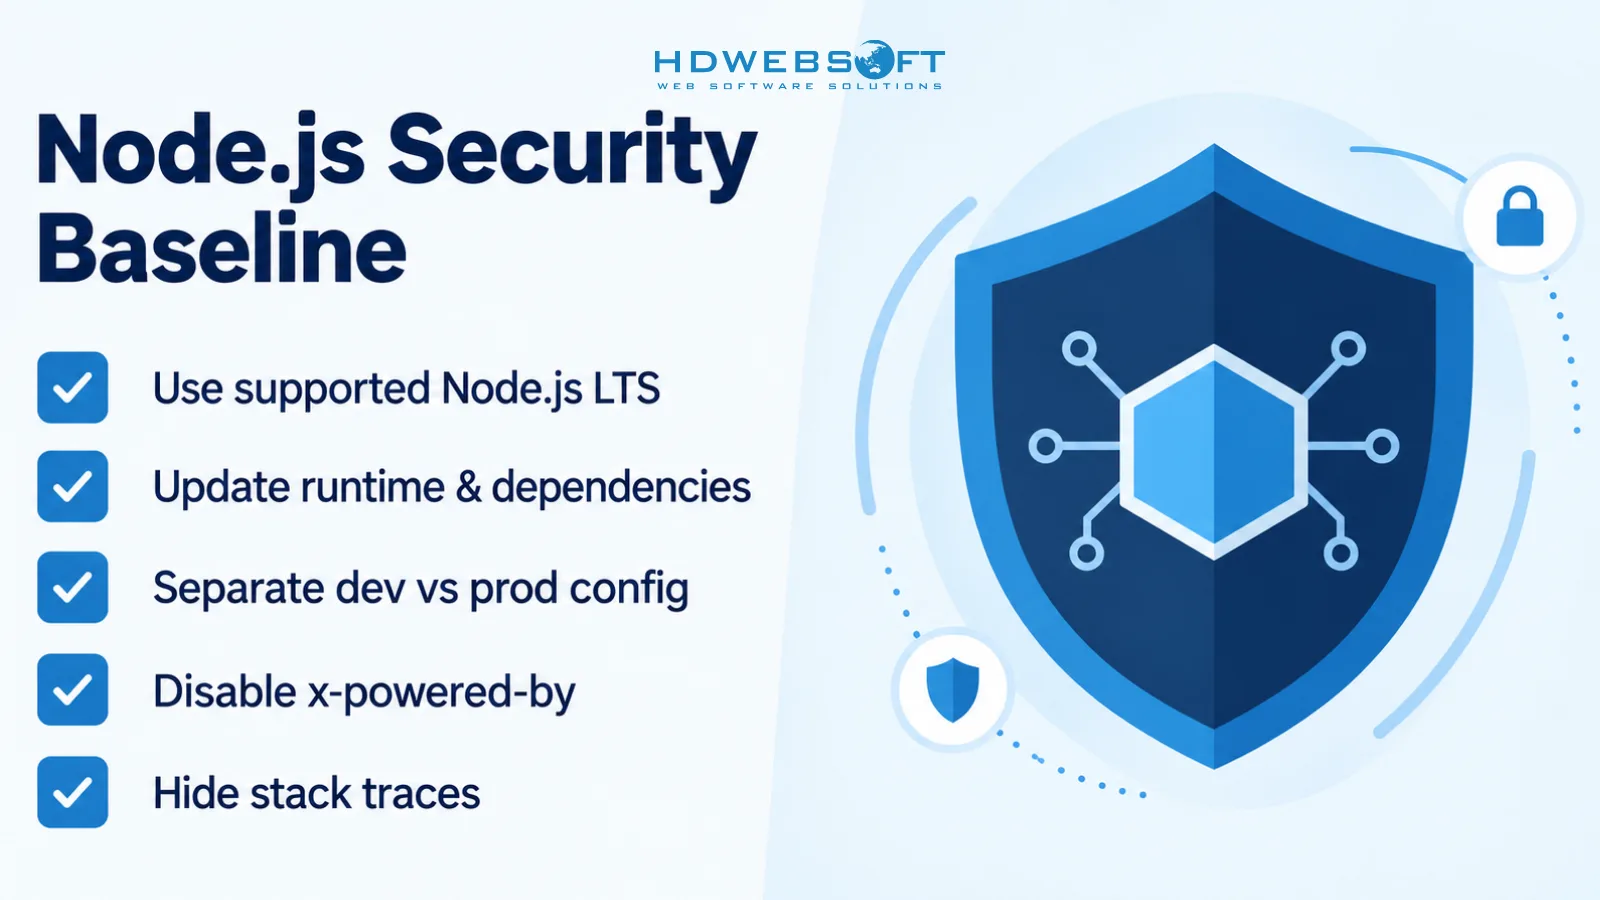
Hãy bắt đầu với một cơ sở sạch. Nhiều sự cố không xảy ra vì team bỏ lỡ một kỹ thuật nâng cao, mà vì các mặc định không an toàn bị giữ nguyên quá lâu.
- Dùng Node.js LTS đang được hỗ trợ cho production.
- Luôn cập nhật runtime và dependency.
- Tách cấu hình dev/prod (feature flags, env vars, mức ghi log).
- Tắt các thông tin lộ server không cần thiết như
x-powered-by. - Không trả stack traces trong response ở production.
Xem checklist chính thức ngắn gọn tại Node.js security best practices.
Ví dụ: tắt server disclosure và sanitize lỗi
// Express example
app.disable('x-powered-by');

app.use((err, req, res, next) => {
  req.log?.error({ err }, 'Unhandled error');
  res.status(500).json({ error: 'Something went wrong.' });
});
Kiểm tra đầu vào và ngăn injection
Bắt đầu từ nguyên tắc, sau đó chọn công cụ.
Nguyên tắc 1: kiểm tra tại ranh giới
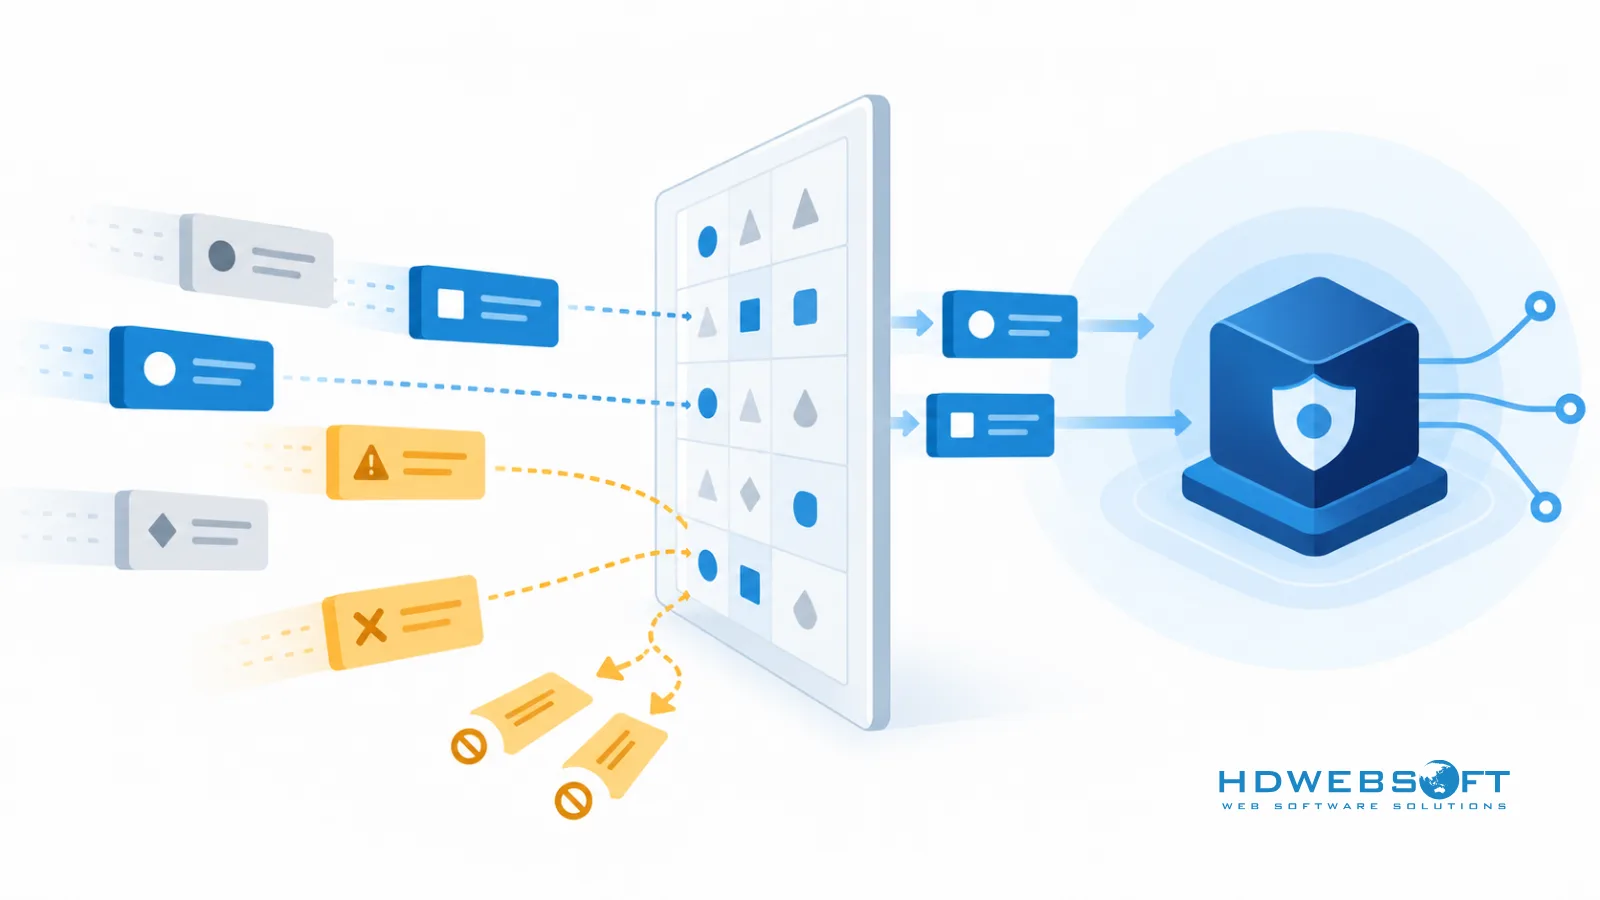
Kiểm tra đầu vào càng sớm càng tốt — trước business logic và trước bất kỳ database call nào. Các thư viện schema validation như Joi hoặc Zod có thể giúp, nhưng ý chính là: chỉ chấp nhận những gì bạn mong đợi.
Nguyên tắc 2: dùng truy vấn tham số hóa
Tránh xây query string bằng đầu vào người dùng. Hãy dùng truy vấn tham số hóa thông qua ORM hoặc query builder. Prisma, Drizzle, Knex và hầu hết database client trưởng thành đều hỗ trợ parameterization.
Nguyên tắc 3: encode output theo ngữ cảnh
Nếu ứng dụng render nội dung do người dùng tạo, hãy encode output theo nơi nó được dùng (HTML, attributes, URLs). Chỉ cần nhắc đến HTML sanitizer như DOMPurify khi ứng dụng thực sự chấp nhận hoặc render HTML.
Ví dụ: schema validation tại API boundary
// Zod example (library choice is optional)
const { z } = require('zod');

const createUserSchema = z.object({
  email: z.string().email(),
  password: z.string().min(12).max(128),
});

const parsed = createUserSchema.safeParse(req.body);
if (!parsed.success) {
  return res.status(400).json({ error: 'Invalid input.' });
}
Triển khai xác thực và bảo mật phiên đúng cách
Sai sót trong xác thực có thể biến một bug nhỏ thành chiếm quyền tài khoản. Hãy giữ implementation đơn giản, rõ ràng và dễ kiểm chứng.
Băm mật khẩu: ưu tiên Argon2id, bcrypt là fallback
Ưu tiên Argon2id khi stack hỗ trợ. bcrypt là fallback trưởng thành khi Argon2id không khả dụng hoặc khi bạn cần tương thích với password store hiện có.
Xem hướng dẫn tham số an toàn tại OWASP password storage guidance.
Phiên và token an toàn
- Dùng cookie flags khi phù hợp:
httpOnly,secure,sameSite. - Xem JWT là credential sống ngắn. Tránh đưa dữ liệu nhạy cảm vào payload.
- Tránh các storage pattern yếu khiến token dễ bị XSS lấy cắp.
Bật MFA cho tài khoản admin
Ngay cả khi không bắt buộc MFA cho mọi người dùng, hãy bắt buộc cho admin và các tài khoản đặc quyền.
Rate limit endpoint đăng nhập và token
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
});

app.post('/auth/login', authLimiter, loginHandler);
Nếu bạn cần chương trình bảo mật production đầy đủ hơn, xem hướng dẫn nâng cao về bảo mật Node.js trong production.
Xử lý secrets và dữ liệu nhạy cảm an toàn
.envphù hợp cho phát triển local, nhưng không phải giải pháp quản lý secrets cho production.- Ở production, ưu tiên secret store như KMS, Secrets Manager, Vault hoặc secret management tích hợp của nền tảng.
- Dùng HTTPS và mã hoá dữ liệu nhạy cảm khi lưu trữ nếu phù hợp.
- Không log secrets, mật khẩu, token hoặc toàn bộ request body mặc định.
Để hiểu tổng quan ở mức chương trình, xem quản lý bảo mật dữ liệu.
Thêm kiểm tra bảo mật vào quy trình phát triển
Dùng npm audit (nhưng đừng dựa vào nó một mình)
npm audit hữu ích để phát hiện lỗ hổng đã biết, nhưng không đủ nếu đứng một mình. Hãy coi nó là một tín hiệu trong nhiều tín hiệu.
Thêm các kiểm tra nhẹ
- ESLint security plugin (bắt các pattern rủi ro phổ biến)
- Basic SAST scanning (ít nhất trên pull request)
- Unit test cho quy tắc phân quyền (các route quan trọng)
- PR security checklist đơn giản (đầu vào, authz, secrets, ghi log)
Checklist ứng dụng Node.js an toàn
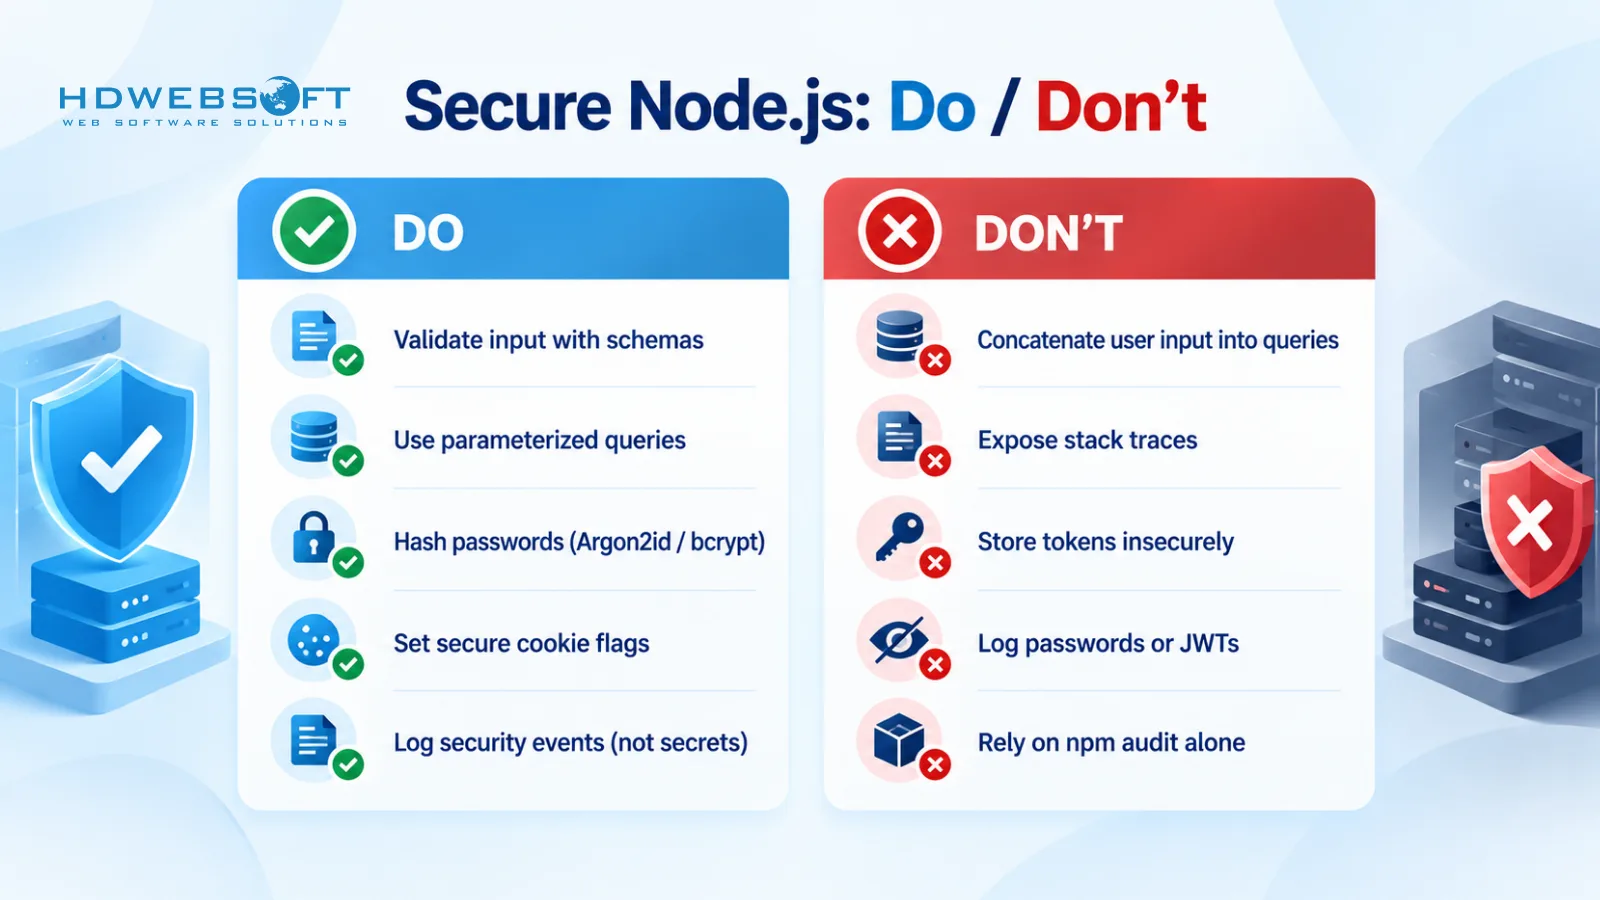
- Dùng Node.js LTS đang được hỗ trợ.
- Cập nhật dependency và loại bỏ package không dùng.
- Kiểm tra đầu vào bằng schema chặt.
- Dùng truy vấn tham số hóa và tránh nối chuỗi.
- Băm mật khẩu bằng Argon2id (bcrypt fallback).
- Áp dụng secure cookie flags và JWT hygiene.
- Cấu hình security headers cơ bản và CORS allowlist chặt.
- Không lộ stack traces ở production.
- Không log secrets, token hoặc payload nhạy cảm.
- Chạy
npm auditđịnh kỳ và xem như điểm bắt đầu. - Thêm kiểm tra bảo mật vào CI và PR review.
Câu hỏi thường gặp
Thực hành tốt nhất cho ứng dụng Node.js an toàn là gì?
Tập trung vào việc giảm bề mặt tấn công ngay từ đầu: kiểm tra mọi đầu vào, dùng truy vấn tham số hóa, băm mật khẩu bằng Argon2id (hoặc bcrypt), bảo vệ phiên/token, cấu hình security headers và CORS chặt, giữ secrets không nằm trong mã/nhật ký, và thêm kiểm tra dependency/bảo mật tự động vào quy trình.
Node.js có an toàn theo mặc định không?
Node.js không phải “không an toàn” theo mặc định, nhưng mức độ an toàn phụ thuộc vào mã và cấu hình của bạn. Một ứng dụng Node.js an toàn cần các mặc định có chủ đích cho việc kiểm tra đầu vào, xác thực, xử lý lỗi, quản lý secrets và bảo trì dependency.
Cách tốt nhất để lưu mật khẩu trong Node.js là gì?
Ưu tiên Argon2id khi stack hỗ trợ. bcrypt là phương án thay thế trưởng thành và tương thích rộng. Không bao giờ lưu mật khẩu dạng plain text và tránh dùng các hash nhanh như MD5 hoặc SHA1 để lưu mật khẩu.
Làm sao để kiểm tra đầu vào trong Node.js APIs?
Kiểm tra tại ranh giới của hệ thống bằng schema chặt (ví dụ Joi hoặc Zod). Kết hợp schema validation với truy vấn tham số hóa và output encoding theo ngữ cảnh để giảm rủi ro injection và XSS.
Làm sao để bảo mật xác thực JWT trong Node.js?
Giữ JWT thời hạn ngắn, không đưa dữ liệu nhạy cảm vào payload, và chọn cách lưu/truyền an toàn. Dùng secure cookies khi phù hợp, triển khai rotation khi cần, và rate-limit các endpoint đăng nhập/token.
npm audit có đủ không?
Không. npm audit hữu ích để phát hiện lỗ hổng đã biết, nhưng không đảm bảo an toàn tổng thể. Hãy kết hợp với secure coding, kiểm thử và quy trình rà soát để giảm rủi ro thực tế.
Kết luận
Bảo mật khi phát triển Node.js chủ yếu nằm ở các nền tảng nhất quán: kiểm tra đầu vào, bảo vệ xác thực, giữ secrets không nằm trong mã/nhật ký, và đưa kiểm tra bảo mật vào quy trình. Hãy bắt đầu với các thực hành cơ bản trong hướng dẫn này, sau đó nâng cấp theo tốc độ phát triển của ứng dụng.
Nếu bạn cần hỗ trợ xây dựng ứng dụng Node.js an toàn với nền tảng kỹ thuật vững, HDWEBSOFT cung cấp dịch vụ phát triển Node.js.
