ปัญหาความปลอดภัย AWS ยังคงเป็นข่าวพาดหัว และรูปแบบมีความสม่ำเสมออย่างน่าทึ่ง: แพลตฟอร์มคลาวด์เองแทบไม่เคยเป็นสาเหตุรากฐาน ตาม Cloud Security Index 2026 ของ Intruder การตั้งค่าผิดพลาดส่งผลกระทบต่อบัญชีคลาวด์ 80% ถึง 98% ทั่วทั้งผู้ให้บริการ และ AWS นำหน้าในห้าจากหกหมวดการตั้งค่าผิดพลาด ปัญหาความปลอดภัย AWS ที่พบบ่อยที่สุด — S3 bucket สาธารณะ, IAM กว้างเกินไป, การขาด MFA, บริการที่เปิดเผย — เป็นปัญหาการตั้งค่าฝั่งลูกค้า ไม่ใช่ข้อบกพร่องของแพลตฟอร์ม AWS
คู่มือนี้ครอบคลุมปัญหาความปลอดภัย AWS หลักและวิธีป้องกัน — จับคู่ปัญหาที่ปรากฏบ่อยที่สุดในรายงานการละเมิด 2025-2026 และการตรวจสอบ CIS AWS Foundations Benchmark อธิบายว่าทำไมแต่ละรายการยังคงอยู่ และแสดงวิธีป้องกันแต่ละรายการก่อนที่จะกลายเป็นการละเมิด มันเริ่มต้นจากโมเดลความรับผิดชอบร่วม AWS เพราะขอบเขตนั้นคือจุดที่ความเสี่ยงด้านความปลอดภัย AWS ส่วนใหญ่เริ่มต้นจริง
ทำความเข้าใจโมเดลความรับผิดชอบร่วม AWS
เมื่อพูดถึงปัญหาความปลอดภัย AWS แนวคิดพื้นฐานคือ โมเดลความรับผิดชอบร่วม AWS โมเดลนี้กำหนดว่าใครปกป้องอะไรในระบบนิเวศ AWS และปัญหาความปลอดภัย AWS จำนวนมากไม่ได้เกิดจากช่องโหว่ของแพลตฟอร์มแต่จากการเข้าใจหรือใช้งานขอบเขตนี้ผิด
โมเดลความรับผิดชอบร่วม AWS คืออะไร
โมเดลความรับผิดชอบร่วม AWS ระบุชัดเจนว่าแง่มุมใดของสภาพแวดล้อมที่ AWS ปกป้องและแง่มุมใดอยู่ภายใต้การควบคุมของลูกค้า:
- AWS รับผิดชอบความปลอดภัย OF คลาวด์ — โครงสร้างพื้นฐานคลาวด์ทั่วโลก, ศูนย์ข้อมูลทางกายภาพ, ฮาร์ดแวร์เครือข่าย, hypervisor, และชั้นบริการพื้นฐาน
- คุณ ในฐานะลูกค้า รับผิดชอบความปลอดภัย IN คลาวด์ — แอปพลิเคชัน, ข้อมูล, นโยบาย IAM, การตั้งค่า, การควบคุมการเข้าถึง, การเข้ารหัส, และการ patch ทุกอย่างที่คุณ deploy หรือจัดการ
แม้ว่าโมเดลจะดูตรงไปตรงมา ปัญหาความปลอดภัย AWS หลายประการเกิดจากสมมติฐานที่ไม่ถูกต้องเกี่ยวกับจุดที่ความรับผิดชอบของ AWS สิ้นสุดและความรับผิดชอบของลูกค้าเริ่มต้น
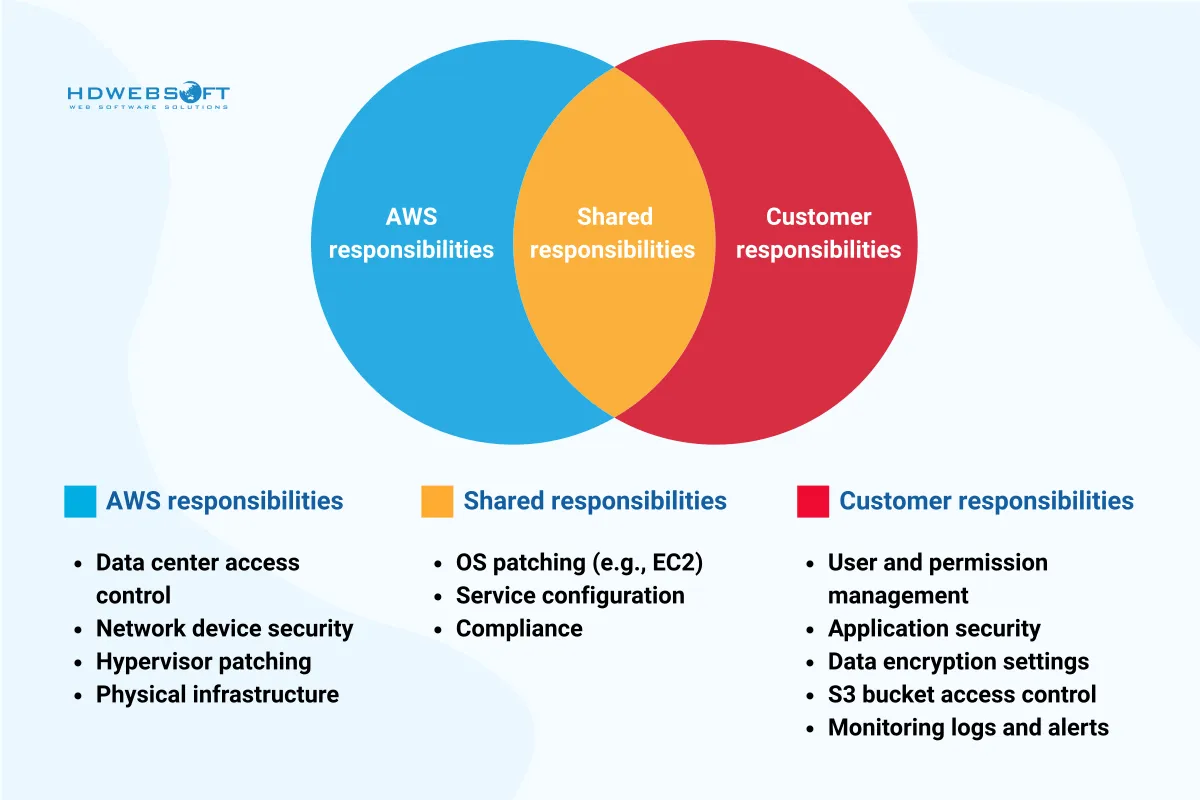
ความรับผิดชอบของ AWS: ความปลอดภัย OF คลาวด์
AWS ปกป้องโครงสร้างพื้นฐานหลักที่สนับสนุนบริการทั้งหมดของมัน:
- ความปลอดภัยทางกายภาพของศูนย์ข้อมูล
- ระบบไฟฟ้า, เครือข่าย, และ HVAC แบบสำรอง
- การแบ่งส่วนเครือข่ายและการลดผลกระทบ DDoS
- Hypervisor และชั้นบริการพื้นฐาน
AWS ตรวจสอบ, ทดสอบ, และตรวจสอบโครงสร้างพื้นฐานนี้อย่างต่อเนื่องเพื่อรักษาการรับรองการปฏิบัติตามข้อกำหนดรวมถึง ISO 27001, SOC 1/2/3, และ PCI DSS อย่างไรก็ตาม แม้ด้วยรากฐานที่แข็งแกร่งนี้ ช่องโหว่ความปลอดภัยยังคงเกิดขึ้นหากชั้นลูกค้าไม่ได้รับการปกป้องอย่างเหมาะสม
ความรับผิดชอบของลูกค้า: ความปลอดภัย IN คลาวด์
ลูกค้ารับผิดชอบในการปกป้องแอปพลิเคชัน, ข้อมูล, และการตั้งค่าบนคลาวด์ของพวกเขา:
- การตั้งค่าที่เหมาะสมของบริการเช่น S3, EC2, และ RDS
- นโยบายและบทบาท Identity and Access Management (IAM)
- ความปลอดภัยระดับแอปพลิเคชัน เช่น การตรวจสอบ input และการเขียนโค้ดที่ปลอดภัย (ดู แนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัย Node.js และ การวิเคราะห์เชิงลึกความปลอดภัย Node.js production สำหรับการควบคุมระดับแอปพลิเคชันที่เสริมการทำให้ AWS ของคุณแข็งแกร่ง)
- การ patch และบำรุงรักษาระบบปฏิบัติการและ software stack
- การปกป้องข้อมูลที่ละเอียดอ่อนผ่านการเข้ารหัสเมื่อจัดเก็บและส่ง
หากคุณสามารถสร้าง, จัดการ, หรือตั้งค่ามันใน AWS คุณมีแนวโน้มที่จะรับผิดชอบในการปกป้องมัน นี่คือจุดที่ปัญหาความปลอดภัย AWS ส่วนใหญ่เกิดขึ้น S3 bucket ที่ตั้งค่าผิดพลาดซึ่งอนุญาตให้เข้าถึงสาธารณะเพื่ออ่านหรือเขียนไม่ใช่ความผิดของ AWS — มันคือการตั้งค่าผิดพลาดฝั่งลูกค้า
ความเข้าใจผิดที่นำไปสู่ความเสี่ยง
ปัญหาความปลอดภัย AWS จำนวนมากไม่ได้เกิดจากการโจมตีที่ซับซ้อนหรือช่องโหว่ zero-day พวกมันเกิดจากข้อผิดพลาดของมนุษย์และความเข้าใจผิดเกี่ยวกับโมเดลความรับผิดชอบ องค์กรหลายแห่งยังคงดำเนินงานภายใต้ความเชื่อที่ผิดพลาดว่า AWS “จัดการทุกอย่าง” ซึ่งไม่เป็นความจริง
ตัวอย่างทั่วไปรวมถึง:
- การรั่วไหลของ S3 bucket — การเข้าถึงสาธารณะเปิดใช้งานโดยไม่มีการควบคุม เปิดเผยข้อมูลที่ละเอียดอ่อน
- การใช้บทบาท IAM ในทางที่ผิด — นโยบายที่กว้างเกินไปเช่น
"Action": "*"、"Resource": "*"เปิดทางสำหรับการเพิ่มสิทธิ์ - EC2 instance ที่ไม่ได้ patch — ระบบปฏิบัติการที่ล้าสมัยพร้อม CVE ที่รู้จักซึ่งผู้โจมตีใช้ประโยชน์ภายในไม่กี่นาทีหลังจากการค้นพบ
การสันนิษฐานว่า AWS จะจัดการความปลอดภัยในทุกระดับเป็นกรอบความคิดที่อันตรายและเป็นเส้นทางตรงสู่ความล้มเหลวด้านความปลอดภัยที่ป้องกันได้
ตัวอย่างจากโลกจริง
ลองนึกถึง AWS เป็นอาคารอพาร์ตเมนต์ที่ปลอดภัย AWS รับประกันว่าล็อกประตูหน้าทำงาน, สัญญาณเตือนอัคคีภัยทำงาน, และอาคารมีรักษาการณ์ 24/7 เมื่อคุณเช่าอพาร์ตเมนต์ (บัญชีหรือทรัพยากรคลาวด์) การล็อกหน้าต่าง, ปิดม่าน, และติดตั้งตู้เซฟหากจำเป็นเป็นหน้าที่ของคุณ การละเลยความรับผิดชอบเหล่านี้นำไปสู่การละเมิด เช่นเดียวกับการทิ้งประตูหน้าเปิดเชิญชวนให้เกิดการโจรกรรม
ทำไมการศึกษาจึงสำคัญ
สภาพแวดล้อมคลาวด์เคลื่อนที่เร็วและวงจรการ deploy สั้น หากไม่มีการฝึกอบรมที่เหมาะสมเกี่ยวกับความรับผิดชอบของ AWS แม้แต่วิศวกรที่มีเจตนาดีก็สามารถแนะนำความเสี่ยงด้านความปลอดภัย AWS ที่ร้ายแรงโดยปล่อยให้บริการเปิดเผยหรือตั้งค่าผิดพลาด AWS แนะนำบริการและคุณสมบัติใหม่เป็นประจำ และความล้มเหลวในการปรับตัวมักนำไปสู่แนวทางปฏิบัติที่ล้าสมัย — อีกแหล่งของความท้าทายด้านความปลอดภัยคลาวด์
ปัญหาความปลอดภัย AWS หลักในปี 2025-2026
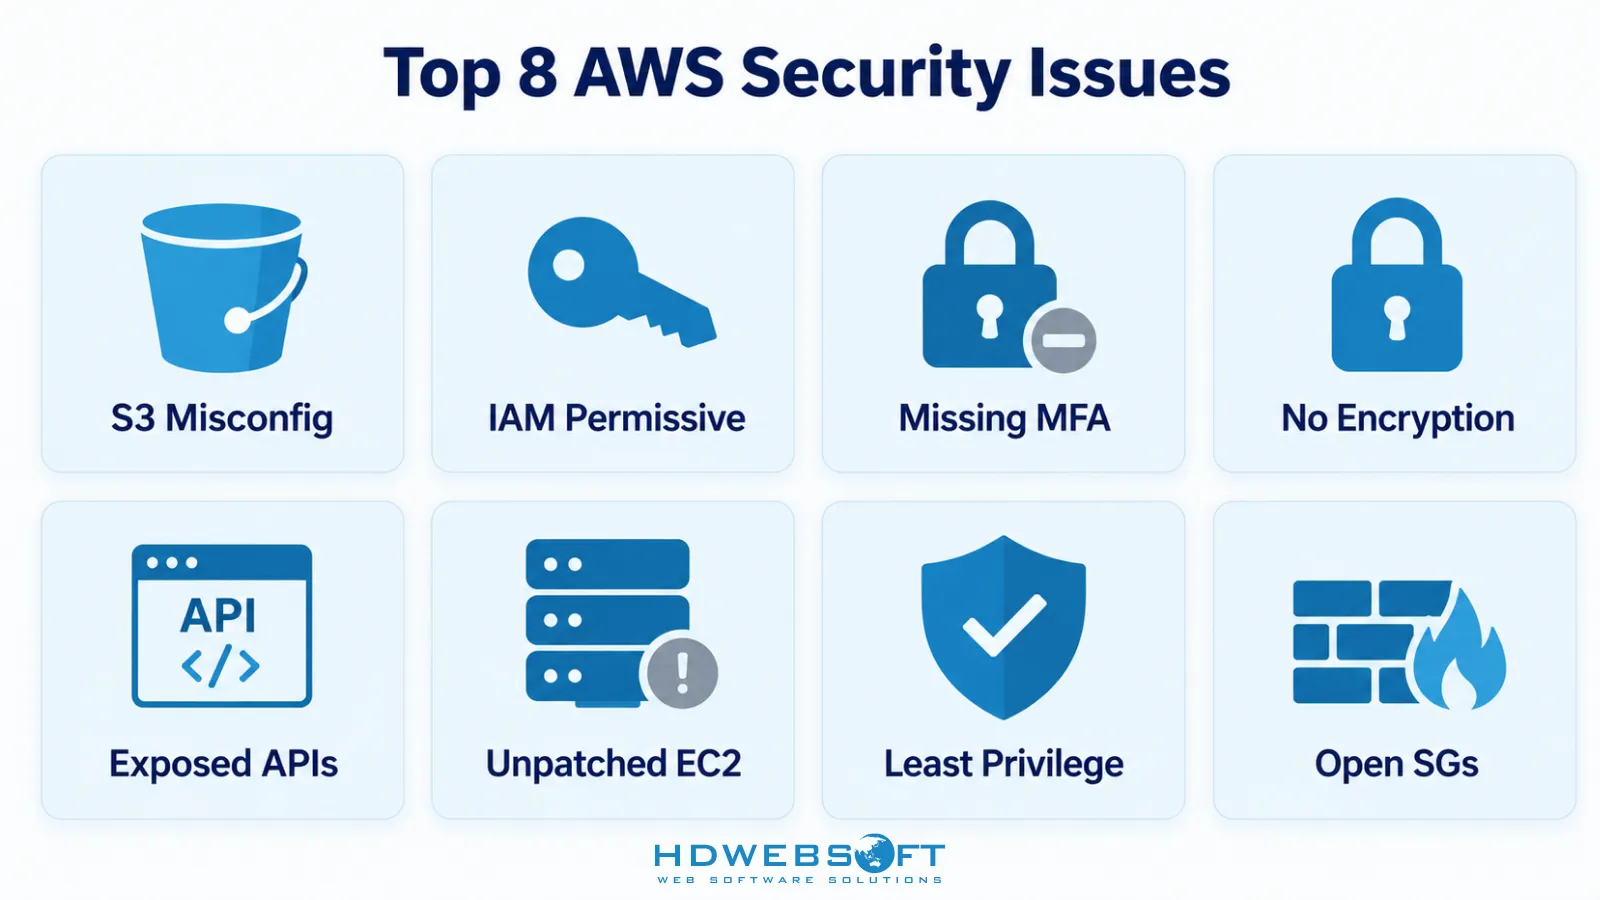
แม้ว่า AWS จะเป็นหนึ่งในแพลตฟอร์มคลาวด์ที่ปลอดภัยที่สุดที่มีอยู่ ความเสี่ยงด้านความปลอดภัย AWS ยังคงเกิดขึ้นบ่อยครั้ง — ไม่ใช่เพราะข้อบกพร่องของแพลตฟอร์ม แต่เพราะวิธีที่ผู้ใช้ตั้งค่าและจัดการสภาพแวดล้อมคลาวด์ของพวกเขา ด้านล่างนี้เป็นปัญหาที่เร่งด่วนและพบบ่อยที่สุด พร้อมผลกระทบในโลกจริงและกลยุทธ์การป้องกัน
1. S3 bucket ที่ตั้งค่าผิดพลาด
ความเสี่ยงด้านความปลอดภัย AWS ที่น่าอับอายที่สุดคือการตั้งค่าผิดพลาดของ Amazon S3 bucket ทรัพยากรการจัดเก็บเหล่านี้ทรงพลังแต่อันตรายหากไม่ได้รับการปกป้องอย่างเหมาะสม
ในการละเมิดหลายครั้ง S3 bucket ถูกตั้งค่าโดยไม่ได้ตั้งใจให้อนุญาตการเข้าถึงสาธารณะ หมายความว่าใครก็ตามที่มี URL สามารถอ่าน และบางครั้งเขียน ข้อมูล Verizon และ Accenture ต่างประสบการรั่วไหลข้อมูลที่มีชื่อเสียงเนื่องจากปัญหานี้
อัปเดตสำคัญ: ตั้งแต่วันที่ 5 เมษายน 2023 AWS เปิดใช้งาน S3 Block Public Access และปิดใช้งาน ACL ตามค่าเริ่มต้นสำหรับ bucket ใหม่ อย่างไรก็ตาม การตั้งค่าเริ่มต้นนี้ไม่มีผลย้อนหลัง bucket ที่สร้างก่อนวันที่นั้นรักษาการตั้งค่าการเข้าถึงสาธารณะเดิมเว้นแต่คุณจะเปิดใช้งาน Block Public Access อย่างชัดเจน bucket ก่อนปี 2023 ยังคงเป็นแหล่งรั่วไหลของข้อมูล S3 ที่พบบ่อย
อ่าน กรณี Verizon และ กรณี Accenture
ทำไมมันเกิดขึ้น
- สิทธิ์เริ่มต้นหรือสืบทอดบน bucket ก่อนปี 2023
- ขาดการมองเห็นการตั้งค่าการเข้าถึงสาธารณะ
- มองข้ามคำเตือนนโยบายการเข้าถึงของ AWS
วิธีป้องกัน
- เปิดใช้งาน S3 Block Public Access ในระดับบัญชี — สิ่งนี้ครอบคลุม bucket ทั้งหมดรวมถึงก่อนปี 2023
- ใช้ AWS Config เพื่อตรวจสอบ bucket ที่เปิด
- ใช้ bucket policy ที่ปฏิบัติตามหลักการ สิทธิ์ขั้นต่ำ
- เปิดใช้งานการเข้ารหัสเริ่มต้นสำหรับ S3 bucket
2. นโยบาย IAM ที่กว้างเกินไป
อีกเวกเตอร์ทั่วไปสำหรับปัญหาความปลอดภัย AWS คือการใช้นโยบาย IAM ที่กว้างหรือกว้างเกินไป ทีมหลายทีมกำหนดนโยบายด้วย "Effect": "Allow"、"Action": "*"、"Resource": "*" — ซึ่งให้การเข้าถึงไม่จำกัดอย่างมีประสิทธิภาพ
การตั้งค่านี้สร้างระเบิดเวลาด้านความปลอดภัย อนุญาตให้ผู้กระทำภายในหรือภายนอกเพิ่มสิทธิ์หรือเข้าถึงทรัพยากรที่ไม่ได้ตั้งใจ ตาม Cloud Security Index 2026 IAM Policy Allows Privilege Escalation ส่งผลกระทบต่อบัญชี AWS 83% และ IAM Access Key Not Rotated ส่งผลกระทบต่อ 71%
ผลลัพธ์รวมถึง
- การยึดครองบัญชีอย่างสมบูรณ์
- การเข้าถึงข้อมูลที่ไม่ได้รับอนุญาต
- การเคลื่อนไหวด้านข้างข้ามบริการ
แนวทางปฏิบัติที่ดีที่สุด
- นำ การเข้าถึงสิทธิ์ขั้นต่ำ ไปใช้ — เริ่มต้นโดยไม่มีสิทธิ์และเพิ่มเฉพาะสิ่งที่จำเป็น
- ตรวจสอบบทบาทและนโยบาย IAM เป็นประจำด้วย IAM Access Analyzer
- ใช้ AWS Identity Center (เดิมชื่อ SSO) สำหรับการเข้าถึงของมนุษย์แบบรวมศูนย์
- หลีกเลี่ยงการแนบนโยบายโดยตรงกับผู้ใช้; ใช้บทบาทแทน
3. การขาด MFA บนผู้ใช้ root และ IAM
การยืนยันตัวตนหลายปัจจัย (MFA) เป็นหนึ่งในการควบคุมที่ง่ายและมีประสิทธิภาพที่สุดใน AWS แต่ยังคงไม่ได้รับการบังคับใช้อย่างเพียงพอ Cloud Security Index 2026 พบว่า Root Access Not Centrally Managed ส่งผลกระทบต่อบัญชี AWS 72%
บัญชี root AWS มีการเข้าถึงที่สมบูรณ์และไม่จำกัดสำหรับทุกทรัพยากรในบัญชี หากผู้โจมตีบุกรุกข้อมูลรับรอง root โดยไม่มี MFA บัญชีจะสูญหายอย่างมีประสิทธิภาพ สิ่งเดียวกันใช้กับผู้ใช้ IAM ที่มีสิทธิ์ผู้ดูแลระบบ
วิธีป้องกัน
- เปิดใช้งาน MFA บนบัญชี root ทันทีและจัดเก็บรหัสกู้คืนอย่างปลอดภัย
- บังคับใช้ MFA สำหรับผู้ใช้ IAM ทั้งหมด โดยเฉพาะผู้ที่มีสิทธิ์ผู้ดูแลระบบหรือเขียน
- ใช้ AWS Identity Center เพื่อบังคับใช้ MFA แบบรวมศูนย์ทั่วทั้งองค์กร
- ปิดใช้งานหรือลบ access key IAM สำหรับผู้ใช้ root — root ควรใช้ console + MFA เท่านั้น
4. การขาดการเข้ารหัส
การมองข้ามการเข้ารหัสเป็นปัญหาความปลอดภัย AWS ที่ร้ายแรง การไม่เข้ารหัสข้อมูลเมื่อจัดเก็บหรือส่งเปิดประตูสู่การดักจับ, การบิดเบือน, และการเปิดเผย AWS ให้บริการเช่น KMS (Key Management Service) และ TLS สำหรับข้อมูลที่ส่ง แต่การเข้ารหัสไม่ได้บังคับใช้ตามค่าเริ่มต้นเสมอไป
จุดที่การเข้ารหัสมักถูกข้าม
- EBS volume
- RDS snapshot
- ตัวแปรสภาพแวดล้อม Lambda
- วัตถุ S3 ใน bucket ก่อนปี 2023
เคล็ดลับการบรรเทา
- เปิดใช้งานการเข้ารหัสเริ่มต้นสำหรับ S3, EBS, และ RDS ในระดับบัญชีหรือบริการ
- ใช้ customer-managed key (CMK) เพื่อการควบคุมที่เข้มงวดกว่าเกี่ยวกับการหมุนเวียนและการเข้าถึงคีย์
- หมุนเวียนคีย์เข้ารหัสเป็นประจำผ่าน KMS
- บังคับใช้ TLS ในการส่งสำหรับการเรียก API และการเชื่อมต่อฐานข้อมูลทั้งหมด
5. API ที่ไม่ปลอดภัยและ endpoint ที่เปิดเผย
เมื่อองค์กรนำสถาปัตยกรรม microservice และ serverless มาใช้ พื้นผิวการโจมตีสำหรับความเสี่ยงด้านความปลอดภัย AWS เพิ่มขึ้น API Gateway และ Lambda endpoint เป็นวิธีหลักที่พื้นผิวนี้เติบโต
API ที่ไม่ได้รับการปกป้องหรือการยืนยันตัวตนที่อ่อนแอสามารถถูกค้นพบและใช้ประโยชน์โดยผู้โจมตีที่ใช้เครื่องมือสแกนอัตโนมัติ เมื่อพบแล้ว พวกมันสามารถใช้สำหรับการแยกข้อมูล, การโจมตี brute-force, หรือการหยุดชะงักของบริการ Cloud Security Index 2026 พบว่า 76% ของบัญชี AWS มีอย่างน้อยหนึ่งบริการที่เปิดเผยต่อสาธารณะ
ปัจจัยที่มีส่วนร่วม
- ไม่มีการยืนยันตัวตนหรือการใช้ API key ที่อ่อนแอ
- ขาดการจำกัดอัตราหรือ throttling
- นโยบาย CORS ที่เปิดเผยมากเกินไป
ปกป้อง API ของคุณโดย
- เปิดใช้งาน Amazon Cognito หรือการยืนยันตัวตนแบบ IAM
- ใช้กฎ WAF (Web Application Firewall)
- ตรวจสอบด้วย AWS CloudWatch และ GuardDuty
- ใช้การจำกัดอัตราและการ throttle คำขอในระดับ API Gateway
6. EC2 instance และ AMI ที่ไม่ได้ patch
แม้ว่า AWS จะจัดการโครงสร้างพื้นฐานทางกายภาพ EC2 instance ยังคงเป็นความรับผิดชอบของลูกค้า พวกมันแสดงถึงหนึ่งในแหล่งที่พบบ่อยที่สุดของความเสี่ยงด้านความปลอดภัย AWS เนื่องจากการจัดการ patch ที่ไม่ดี
เมื่อ instance รันระบบปฏิบัติการที่ล้าสมัยหรือซอฟต์แวร์ที่มีช่องโหว่ ผู้โจมตีสามารถใช้ประโยชน์ CVE (Common Vulnerabilities and Exposures) ที่รู้จัก ช่องโหว่เหล่านี้มักถูกโจมตีภายในไม่กี่นาทีหลังจากการค้นพบ
สาเหตุทั่วไป
- ใช้ AMI เก่าโดยไม่มีการอัปเดต
- ขาดระบบอัตโนมัติสำหรับการ patch
- ละเว้นจากประกาศความปลอดภัยของผู้ขาย
แก้ไขโดย
- ใช้ AWS Systems Manager Patch Manager เพื่อทำให้การ patch เป็นอัตโนมัติ
- อัปเดตและหมุนเวียน AMI เป็นประจำ
- ใช้การอัปเดตความปลอดภัยอัตโนมัติเมื่อเป็นไปได้
- สมัครรับ AWS Security Bulletins
7. การละเลยหลักการสิทธิ์ขั้นต่ำ
บ่อยครั้งมากเกินไป องค์กรให้ผู้ใช้และบริการเข้าถึงมากกว่าที่จำเป็น ไม่ว่าจะโดยไม่ได้ตั้งใจหรือเป็นอันตราย สิ่งนี้เพิ่มโอกาสในการใช้ในทางที่ผิด มันเป็นผู้มีส่วนร่วมที่เงียบแต่สำคัญต่อความเสี่ยงด้านความปลอดภัย AWS
ผลลัพธ์รวมถึง
- การเพิ่มสิทธิ์โดยผู้กระทำภัยคุกคาม
- การรั่วไหลของข้อมูลจากบทบาทที่มีขอบเขตกว้างเกินไป
- เพิ่ม blast radius ในกรณีของการบุกรุก
เพื่อแก้ไขปัญหานี้
- ตรวจสอบสิทธิ์ IAM เป็นประจำด้วย IAM Access Analyzer
- ใช้ ขอบเขตสิทธิ์ และ การควบคุมการเข้าถึงแบบ attribute-based (ABAC)
- รวม การบังคับใช้สิทธิ์ขั้นต่ำ เข้ากับ pipeline CI/CD ของคุณ
- นำท่าที deny-by-default มาใช้และเพิ่มสิทธิ์เฉพาะเมื่อมีเหตุผล
8. Security group และ network ACL ที่ตั้งค่าผิดพลาด
หนึ่งในความเสี่ยงด้านความปลอดภัย AWS ที่ละเอียดอ่อนกว่าแต่อันตรายกว่าเกี่ยวข้องกับ Security Group และ Network Access Control List (ACL) ที่ตั้งค่าผิดพลาดภายใน Amazon VPC
องค์กรหลายแห่งปล่อยให้พอร์ตเปิดกว้าง โดยเฉพาะ SSH (พอร์ต 22), RDP (พอร์ต 3389), หรือบล็อก CIDR ทั้งหมดเช่น 0.0.0.0/0 Cloud Security Index 2026 พบว่า Permissive Ingress to Sensitive Ports ส่งผลกระทบต่อบัญชี AWS 84% และ VPC Subnet Auto-Assigns Public IP ส่งผลกระทบต่อ 72%
สิ่งที่มักผิดพลาด
- การใช้กฎ “allow all” มากเกินไป
- ลืมจำกัดการจราจรขาออก
- ไม่แบ่งส่วนบริการภายในอย่างเหมาะสม
- กำหนด IP สาธารณะอัตโนมัติให้กับ subnet ที่ควรเป็น private
มาตรการป้องกันหลัก
- ใช้แนวทาง default deny และอนุญาตเฉพาะพอร์ตที่จำเป็นจาก CIDR ที่รู้จัก
- ใช้ VPC flow log เพื่อตรวจสอบรูปแบบการจราจร
- ใช้ Network Firewall และ PrivateLink สำหรับบริการที่ละเอียดอ่อน
- ปิดใช้งานการกำหนด IP สาธารณะอัตโนมัติบน subnet ส่วนตัว
แนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัย AWS
การป้องกันความเสี่ยงด้านความปลอดภัย AWS ไม่จำเป็นต้องคิดค้นล้อใหม่ มันต้องการความสม่ำเสมอ, การมองเห็น, และการปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดที่พิสูจน์แล้ว โดยการนำกลยุทธ์ด้านล่างไปใช้เชิงรุก องค์กรสามารถลดโอกาสในการตั้งค่าผิดพลาดและความล้มเหลวในการปฏิบัติตามข้อกำหนดอย่างมาก
บังคับใช้หลักการสิทธิ์ขั้นต่ำ
สาเหตุรากฐานที่เกิดซ้ำของความเสี่ยงด้านความปลอดภัย AWS คือการเข้าถึงที่มากเกินไป ปฏิบัติตามหลักการสิทธิ์ขั้นต่ำเสมอ: ผู้ใช้และบริการควรได้รับเฉพาะสิทธิ์ที่พวกเขาจำเป็นจริงๆ ใช้บทบาท IAM, ขอบเขตสิทธิ์, และการควบคุมการเข้าถึงแบบละเอียดเพื่อจำกัดสิ่งที่แต่ละเอนทิตีสามารถทำได้
เคล็ดลับ: ใช้ IAM Access Analyzer เพื่อตรวจจับและแก้ไขการเข้าถึงที่ไม่ได้ตั้งใจ
เปิดใช้งานการบันทึกและการตรวจสอบอย่างต่อเนื่อง
องค์กรหลายแห่งประสบกับการตรวจจับการละเมิดที่ล่าช้าเพราะพวกเขาขาดการมองเห็นที่เหมาะสม การเปิดใช้งาน AWS CloudTrail, Amazon GuardDuty, และ AWS Config ช่วยให้คุณติดตามกิจกรรมทั่วทั้งสภาพแวดล้อม, ตรวจจับความผิดปกติ, และรักษาการปฏิบัติตามข้อกำหนดกับนโยบายภายในและข้อบังคับภายนอก
ประโยชน์หลัก: คุณได้รับการแจ้งเตือนแบบเรียลไทม์เกี่ยวกับความเสี่ยงด้านความปลอดภัย AWS ที่อาจเกิดขึ้นก่อนที่พวกมันจะยกระดับ
ทำให้การตรวจสอบความปลอดภัยเป็นอัตโนมัติ
การตรวจสอบด้วยตนเองไม่สามารถขยายได้ในสภาพแวดล้อมคลาวด์ การใช้ AWS Config Rules, Inspector, และ Security Hub สามารถบังคับใช้การตั้งค่าความปลอดภัยพื้นฐานโดยอัตโนมัติ เครื่องมือเหล่านี้ตรวจจับการตั้งค่าผิดพลาดด้านความปลอดภัยเช่นพอร์ตที่เปิด, การเข้ารหัสที่ขาด, หรือทรัพยากรที่เข้าถึงได้ต่อสาธารณะ
โบนัส: รวมการตรวจสอบเหล่านี้เข้ากับ pipeline CI/CD เพื่อการตรวจจับตั้งแต่เนิ่นๆ ในระหว่างการพัฒนา
เข้ารหัสทุกอย่าง — เสมอ
การเข้ารหัสเป็นหนึ่งในรูปแบบการป้องกันที่ง่ายแต่มีประสิทธิภาพที่สุด ตรวจสอบให้แน่ใจว่าข้อมูลทั้งหมดเมื่อจัดเก็บและส่งถูกเข้ารหัสโดยใช้ AWS Key Management Service (KMS) หรือ customer-managed key เปิดใช้งานการเข้ารหัสเริ่มต้นสำหรับบริการเช่น S3, RDS, และ EBS volume
เตือน: การขาดการเข้ารหัสเป็นธีมที่เกิดซ้ำในเหตุการณ์ความปลอดภัย AWS ที่มีชื่อเสียง
ตรวจสอบและหมุนเวียนข้อมูลรับรองเป็นประจำ
ข้อมูลรับรองเก่าและคีย์ที่ไม่ได้หมุนเวียนเพิ่มความเสี่ยงในการบุกรุก Cloud Security Index 2026 พบว่า IAM Access Key Not Rotated ส่งผลกระทบต่อบัญชี AWS 71% ตรวจสอบผู้ใช้ IAM เป็นประจำ, ปิดใช้งานบัญชีที่ไม่ได้ใช้, และหมุนเวียน secret ด้วย AWS Secrets Manager
สำหรับมุมมองระดับโปรแกรมที่กว้างขึ้นเกี่ยวกับวิธีนำแนวทางปฏิบัติเหล่านี้ไปใช้งาน ดูคู่มือของเราเกี่ยวกับ บริการความปลอดภัยคลาวด์ที่มีการจัดการ หากคุณกำลังสร้าง workload AI บน AWS ด้วย คู่มือ ความปลอดภัย LLM สำหรับ agentic AI ของเราครอบคลุมความเสี่ยงเพิ่มเติมที่ AI gateway และ agent นำมา
เครื่องมือและทรัพยากรเพื่อเสริมความปลอดภัย AWS
เมื่อพูดถึงการลดความเสี่ยงด้านความปลอดภัย AWS เครื่องมือที่เหมาะสมสร้างความแตกต่างทั้งหมด AWS ให้ระบบนิเวศของบริการ native ที่แข็งแกร่งซึ่งช่วยให้คุณเลือกบริการที่เหมาะสมที่สุดกับความต้องการของคุณ
AWS Security Hub
AWS Security Hub รวมผลลัพธ์จากบริการหลายอย่าง — GuardDuty, Inspector, และเครื่องมือบุคคลที่สาม — ลงในแดชบอร์ดเดียว มันใช้มาตรฐานอุตสาหกรรมเช่น CIS AWS Foundations Benchmark เพื่อประเมินสภาพแวดล้อมของคุณและระบุความเสี่ยงด้านความปลอดภัย AWS ที่สำคัญ
ประโยชน์หลัก
- การมองเห็นแบบรวมทั่วบัญชี AWS
- การตรวจสอบการปฏิบัติตามข้อกำหนดอัตโนมัติ
- การรวมกับระบบ ticketing และเครื่องมือ SOAR
Amazon GuardDuty
บริการ การตรวจจับภัยคุกคาม นี้ใช้ machine learning เพื่อระบุกิจกรรมที่ผิดปกติ รวมถึงการสแกนพอร์ต, ความพยายามบุกรุกข้อมูลรับรอง, และการเข้าถึงจากที่อยู่ IP ที่เป็นอันตราย มันเป็นหนึ่งในแนวป้องกันแรกต่อภัยคุกคามแบบเรียลไทม์ใน AWS
ทำไมต้องใช้
- ไม่มีผลกระทบต่อประสิทธิภาพ
- ตรวจจับการบุกรุกบัญชี, การใช้ EC2 ในทางที่ผิด, และอื่นๆ
- ส่งการแจ้งเตือนที่ดำเนินการได้ผ่าน EventBridge
AWS Config และ Config Rules
การตั้งค่าผิดพลาดด้านความปลอดภัยสามารถตรวจจับได้ตั้งแต่เนิ่นๆ ด้วย AWS Config เครื่องมือนี้ติดตามการเปลี่ยนแปลงทรัพยากร AWS ของคุณและประเมินพวกมันเทียบกับกฎที่กำหนดไว้ล่วงหน้าหรือกำหนดเอง คุณสามารถระบุปัญหาความปลอดภัยเช่น S3 bucket สาธารณะหรือ volume ที่ไม่ได้เข้ารหัสในเวลาเกือบเรียลไทม์
กรณีการใช้งาน
- การตรวจจับ drift จากการตั้งค่าพื้นฐาน
- การแก้ไขอัตโนมัติด้วยฟังก์ชัน Lambda
- ร่องรอยการตรวจสอบสำหรับการกำกับดูแล
IAM Access Analyzer
หนึ่งในความเสี่ยงด้านความปลอดภัย AWS ที่พบบ่อยที่สุดคือการเข้าถึงที่กว้างเกินไป IAM Access Analyzer ช่วยคุณค้นพบทรัพยากรที่แชร์ภายนอกหรือมีสิทธิ์กว้างเกินไป
คุณสมบัติหลัก
- สแกนบทบาท, นโยบาย, และการแชร์ทรัพยากร IAM
- ตั้งค่าสถานะสิทธิ์ที่มากเกินไป
- รวมกับ AWS Organizations
CloudTrail และ CloudWatch
สำหรับการวิเคราะห์ทางนิติวิทยาศาสตร์และการติดตามกิจกรรม CloudTrail บันทึกทุกการเรียก API ที่ทำในสภาพแวดล้อม AWS ของคุณ CloudWatch ให้ความสามารถในการตรวจสอบและการแจ้งเตือน
รวมกัน พวกมันช่วยให้คุณ
- ตรวจจับความพยายามเข้าถึงที่ไม่ได้รับอนุญาต
- ตั้งค่าการเตือนบนการกระทำที่เกี่ยวข้องกับความปลอดภัยเฉพาะ
- ตอบสนองความต้องการการตรวจสอบและการปฏิบัติตามข้อกำหนด
AWS Trusted Advisor
AWS Trusted Advisor ให้ข้อมูลเชิงลึกตามแนวทางปฏิบัติที่ดีที่สุดของ AWS รวมถึงการตรวจสอบการตั้งค่าความปลอดภัยเช่นพอร์ตที่เปิดเผย, MFA บนบัญชี root, และการใช้ IAM
ความเกี่ยวข้อง
- สร้างอยู่ในแผน AWS Business และ Enterprise Support
- ครอบคลุมความปลอดภัย, ค่าใช้จ่าย, ความทนทานต่อข้อผิดพลาด, และประสิทธิภาพ
- ช่วยจัดลำดับความสำคัญของงานแก้ไข
ตัวอย่างจากโลกจริงของปัญหาความปลอดภัย AWS
การเข้าใจทฤษฎีเป็นอย่างหนึ่ง; การเห็นผลลัพธ์ในโลกจริงทำให้บทเรียนมีความชัดเจนมากขึ้น เหตุการณ์เหล่านี้ทั้งหมดเกิดจากความเสี่ยงด้านความปลอดภัย AWS ที่สามารถหลีกเลี่ยงได้ด้วยแนวทางปฏิบัติที่ดีกว่า
การละเมิดข้อมูล Capital One (2019): การตั้งค่า IAM ผิดพลาดและ SSRF
หนึ่งในปัญหาความปลอดภัย AWS ที่น่าอับอายที่สุดในประวัติศาสตร์เกี่ยวข้องกับ Capital One ซึ่งอดีตพนักงาน AWS ใช้ประโยชน์ช่องโหว่เพื่อเข้าถึงบันทึกลูกค้ากว่า 100 ล้าน รายการ
สิ่งที่ผิดพลาด
- EC2 instance มี บทบาท IAM ที่กว้างเกินไป อนุญาตให้เข้าถึง S3 bucket ที่ละเอียดอ่อน
- ผู้โจมตีใช้ server-side request forgery (SSRF) เพื่อหลอกให้ instance ออกข้อมูลรับรอง
- การบันทึกไม่ได้รวมศูนย์อย่างสมบูรณ์ ทำให้การตรวจจับล่าช้า
บทเรียนที่ได้เรียนรู้: ตรวจสอบบทบาท IAM เสมอ, ใช้หลักการสิทธิ์ขั้นต่ำ, และตรวจสอบรูปแบบคำขอที่ผิดปกติ
การเปิดเผย S3 ของ Accenture (2017): bucket สาธารณะเปิดเผยข้อมูลที่ละเอียดอ่อน
บริษัทที่ปรึกษา IT ระดับโลก Accenture ปล่อยให้ S3 bucket หลายตัวเข้าถึงได้ต่อสาธารณะ ประกอบด้วย access key ภายใน, ข้อมูล API, และข้อมูลรับรองลูกค้า การตั้งค่าผิดพลาดเหล่านี้เกิดจากการขาดนโยบายการเข้าถึงระดับ bucket และการตรวจสอบ
การแก้ไข: ใช้นโยบาย S3 bucket ด้วยการควบคุมการเข้าถึงที่เข้มงวดและใช้ประโยชน์ AWS Config เพื่อตรวจจับการเปิดเผยสาธารณะแบบเรียลไทม์
การรั่วไหลของ Booz Allen Hamilton (2017): S3 bucket เปิดพร้อมข้อมูลรัฐบาล
บริษัทที่ปรึกษาขนาดใหญ่อีกแห่ง Booz Allen Hamilton เปิดเผยไฟล์ทหารที่จัดประเภทและข้อมูลรับรองโดยไม่ได้ตั้งใจเนื่องจาก S3 bucket เปิด การละเมิดถูกค้นพบโดยนักวิจัยความปลอดภัย ไม่ใช่เครื่องมือตรวจสอบภายใน
บทเรียนที่ได้เรียนรู้: ไม่มีทรัพยากรใดควรเปิดเผยต่ออินเทอร์เน็ตโดยไม่มีการตัดสินใจโดยเจตนาและได้รับการตรวจสอบ นโยบาย default-deny และเครื่องมือแก้ไขอัตโนมัติสามารถป้องกันความเสี่ยงด้านความปลอดภัย AWS ที่คล้ายกัน
การรั่วไหลของข้อมูลรับรองห่วงโซ่อุปทาน (2026): AI gateway เปิดเผยข้อมูลรับรอง AWS
ในปี 2026 บริษัท threat intelligence CloudSEK ได้ติดตามการโจมตีห่วงโซ่อุปทานผ่านไลบรารี AI gateway ที่ได้รับความนิยม เปิดเผยข้อมูลรับรองคลาวด์, SSH key, และ Kubernetes token ในองค์กรกว่า 2,500 แห่งและ pipeline CI/CD ประมาณ 434,000 รายการ แม้ว่าจะไม่ใช่ข้อบกพร่องของแพลตฟอร์ม AWS เหตุการณ์นี้แสดงให้เห็นว่าข้อมูลรับรอง AWS สามารถรั่วไหลผ่านเครื่องมือบุคคลที่สาม — เตือนความจำว่าการจัดการ secret และสุขอนามัยข้อมูลรับรองมีความสำคัญนอกเหนือจาก console AWS
บทเรียนที่ได้เรียนรู้: จัดเก็บข้อมูลรับรอง AWS ใน secrets manager ไม่ใช่ในไฟล์สภาพแวดล้อมที่ commit เข้า repository และหมุนเวียนคีย์เป็นประจำ พิจารณาไลบรารีบุคคลที่สามที่มีการเข้าถึงข้อมูลรับรองคลาวด์ของคุณเป็นส่วนหนึ่งของพื้นผิวการโจมตีของคุณ
รายการตรวจสอบความปลอดภัย AWS
ใช้รายการตรวจสอบนี้เพื่อตรวจสอบสภาพแวดล้อม AWS ของคุณเทียบกับความเสี่ยงด้านความปลอดภัย AWS ที่พบบ่อยที่สุด:
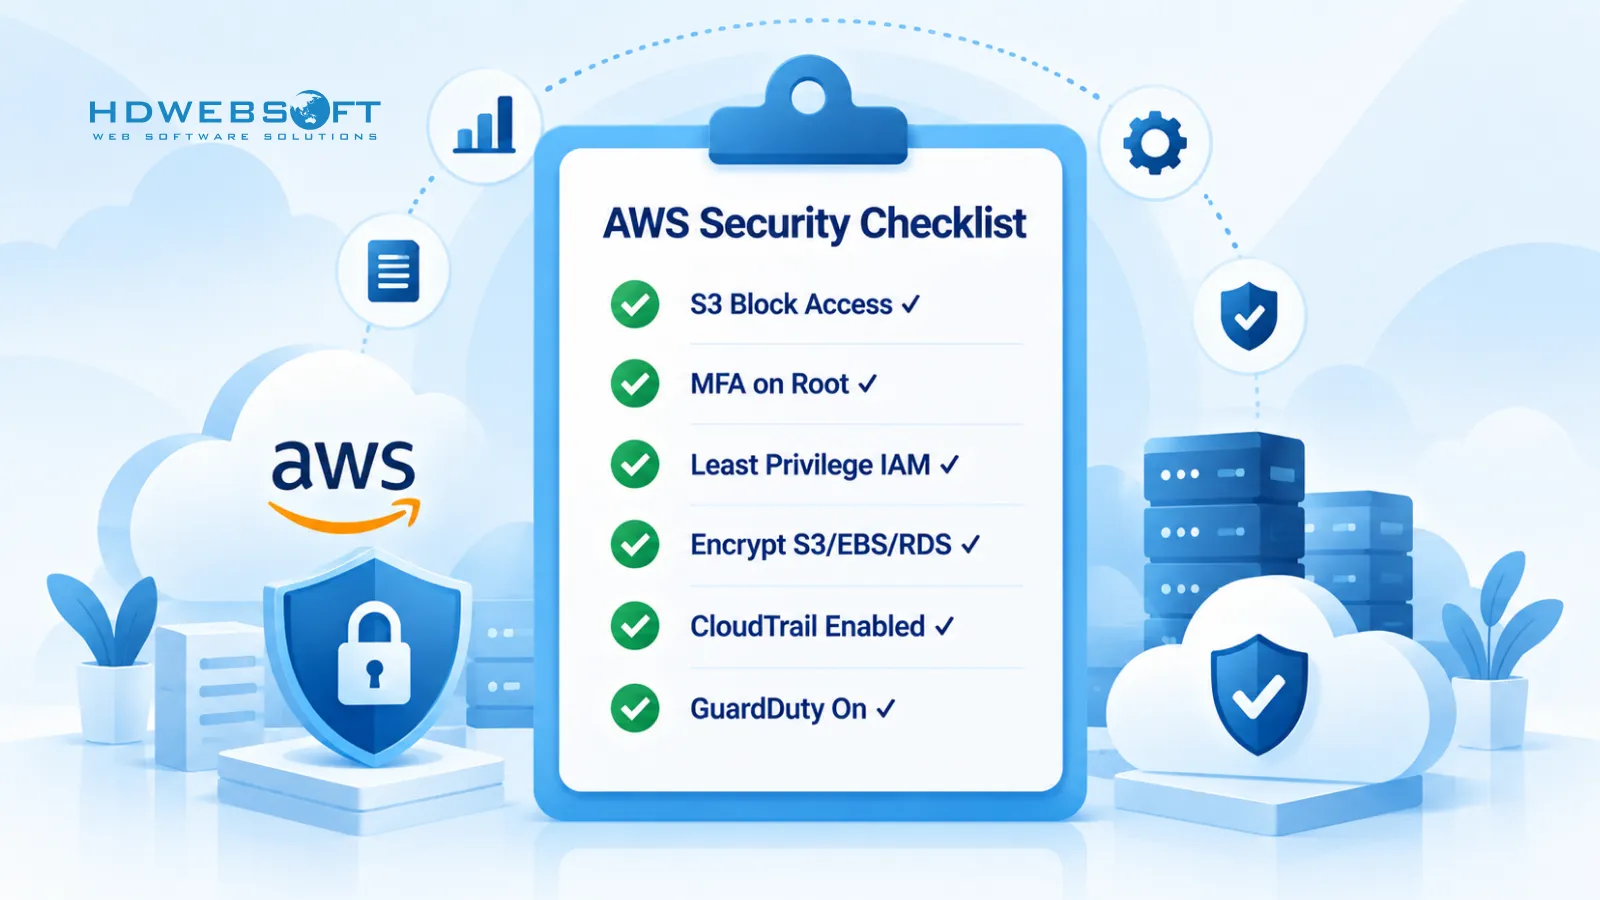
- เปิดใช้งาน S3 Block Public Access ในระดับบัญชี (ครอบคลุม bucket ก่อนปี 2023)
- บังคับใช้ MFA บนบัญชี root และผู้ใช้ IAM ทั้งหมดที่มีการเข้าถึงเขียน
- ใช้ IAM สิทธิ์ขั้นต่ำ — ไม่มีนโยบาย
"Action": "*", "Resource": "*" - เปิดใช้งาน การเข้ารหัสเริ่มต้น สำหรับ S3, EBS, และ RDS
- จำกัด security group — ไม่มี
0.0.0.0/0บน SSH, RDP, หรือพอร์ตฐานข้อมูล - ปิดใช้งาน การกำหนด IP สาธารณะอัตโนมัติ บน subnet ส่วนตัว
- เปิดใช้งาน CloudTrail ในทุก region สำหรับการบันทึกการเรียก API
- เปิดใช้งาน GuardDuty สำหรับการตรวจจับภัยคุกคาม
- เปิดใช้งาน AWS Config พร้อมกฎ CIS AWS Foundations Benchmark
- เรียกใช้ Security Hub เพื่อรวมผลลัพธ์ทั่วบัญชี
- หมุนเวียน access key IAM อย่างน้อยทุก 90 วัน
- ใช้ AWS Secrets Manager สำหรับ secret แอปพลิเคชัน ไม่ใช่ไฟล์
.envใน repository - Patch EC2 instance ด้วย Systems Manager Patch Manager
- สมัครรับ AWS Security Bulletins และดำเนินการกับ CVE ที่สำคัญ
คำถามที่พบบ่อย
ปัญหาความปลอดภัย AWS ที่พบบ่อยที่สุดคืออะไร?
ปัญหาความปลอดภัย AWS ที่พบบ่อยที่สุดคือการตั้งค่า S3 bucket ผิดพลาด, นโยบาย IAM ที่กว้างเกินไป, การขาด MFA บนผู้ใช้ root และ IAM, ข้อมูลที่ไม่ได้เข้ารหัสเมื่อจัดเก็บและส่ง, API และ endpoint ที่เปิดเผย, EC2 instance ที่ไม่ได้ patch, และ security group กับ network ACL ที่ตั้งค่าผิดพลาด ส่วนใหญ่มาจากการตั้งค่าผิดพลาดฝั่งลูกค้า ไม่ใช่ข้อบกพร่องของแพลตฟอร์ม AWS
โมเดลความรับผิดชอบร่วม AWS คืออะไร?
โมเดลความรับผิดชอบร่วม AWS กำหนดว่าใครปกป้องอะไร: AWS รับผิดชอบความปลอดภัย OF คลาวด์ (ศูนย์ข้อมูลทางกายภาพ, ฮาร์ดแวร์เครือข่าย, hypervisor, บริการพื้นฐาน) ในขณะที่ลูกค้ารับผิดชอบความปลอดภัย IN คลาวด์ (แอปพลิเคชัน, ข้อมูล, IAM, การตั้งค่า, การเข้ารหัส, การ patch) ปัญหาความปลอดภัย AWS ส่วนใหญ่เกิดจากการเข้าใจขอบเขตนี้ผิด
จะป้องกันปัญหาความปลอดภัย AWS ได้อย่างไร?
ป้องกันปัญหาความปลอดภัย AWS โดยบังคับใช้ IAM สิทธิ์ขั้นต่ำ, เปิดใช้งาน MFA สำหรับผู้ใช้ทั้งหมด, เปิดใช้งาน S3 Block Public Access ในระดับบัญชี, เข้ารหัสข้อมูลเมื่อจัดเก็บและส่ง, ตรวจสอบอย่างต่อเนื่องด้วย CloudTrail และ GuardDuty, ทำให้การตรวจสอบความปลอดภัยเป็นอัตโนมัติด้วย AWS Config และ Security Hub, และหมุนเวียน access key และ secret ของ IAM อย่างสม่ำเสมอ
AWS ปลอดภัยตามค่าเริ่มต้นหรือไม่?
AWS ไม่ใช่ไม่ปลอดภัยตามค่าเริ่มต้น แต่ก็ไม่ปลอดภัยอย่างสมบูรณ์ตามค่าเริ่มต้นเช่นกัน AWS ปกป้องโครงสร้างพื้นฐาน แต่บริการหลายอย่าง — S3 bucket ที่สร้างก่อนเดือนเมษายน 2023, นโยบาย IAM, security group, การตั้งค่าการเข้ารหัส — ต้องการให้ลูกค้าใช้การตั้งค่าที่ปลอดภัย การตั้งค่าเริ่มต้นได้รับการปรับปรุง แต่การตั้งค่าผิดพลาดฝั่งลูกค้ายังคงเป็นสาเหตุหลักของการละเมิด AWS
การละเมิด AWS ของ Capital One คืออะไร?
การละเมิด Capital One ปี 2019 เปิดเผยบันทึกลูกค้ากว่า 100 ล้านรายการ ผู้โจมตีใช้ช่องโหว่ server-side request forgery (SSRF) บน EC2 instance ที่มีบทบาท IAM กว้างเกินไป จากนั้นใช้ข้อมูลรับรองของ instance เพื่ออ่านข้อมูล S3 ที่ละเอียดอ่อน สาเหตุรากฐานคือการรวมกันของ SSRF, สิทธิ์ IAM ที่มากเกินไป, และการตรวจจับที่ล่าช้า — ทั้งหมดเป็นปัญหาความปลอดภัย AWS ฝั่งลูกค้า
AWS Block Public Access ป้องกันการรั่วไหลของ S3 ตามค่าเริ่มต้นหรือไม่?
ตั้งแต่วันที่ 5 เมษายน 2023 AWS เปิดใช้งาน S3 Block Public Access และปิดใช้งาน ACL ตามค่าเริ่มต้นสำหรับ bucket ใหม่ อย่างไรก็ตาม การตั้งค่าเริ่มต้นนี้ไม่มีผลย้อนหลัง — bucket ที่สร้างก่อนวันที่นั้นรักษาการตั้งค่าการเข้าถึงสาธารณะเดิมเว้นแต่คุณจะเปิดใช้งาน Block Public Access อย่างชัดเจนในระดับบัญชีหรือ bucket bucket ก่อนปี 2023 ยังคงเป็นแหล่งรั่วไหลของข้อมูล S3 ที่พบบ่อย
บทสรุป
การปกป้องสภาพแวดล้อม AWS ของคุณต้องการมากกว่าการพึ่งพาการป้องกันในตัวของ AWS เท่านั้น ตามที่คู่มือนี้แสดงให้เห็น ปัญหาความปลอดภัย AWS ที่พบบ่อยที่สุดในปี 2025-2026 — การตั้งค่า S3 ผิดพลาด, IAM กว้างเกินไป, การขาด MFA, บริการที่เปิดเผย, instance ที่ไม่ได้ patch, และการควบคุมเครือข่ายที่อ่อน — เป็นปัญหาฝั่งลูกค้าที่วินัยฝั่งลูกค้าสามารถป้องกันได้ เริ่มต้นด้วยโมเดลความรับผิดชอบร่วม AWS, บังคับใช้สิทธิ์ขั้นต่ำ, เข้ารหัสทุกอย่าง, ทำให้การตรวจสอบความปลอดภัยเป็นอัตโนมัติ, และพิจารณาข้อมูลรับรองเป็นส่วนหนึ่งของพื้นผิวการโจมตีของคุณ รายการตรวจสอบด้านบนเป็นจุดเริ่มต้นที่เป็นประโยชน์; เรียกใช้มันบนบัญชีของคุณวันนี้
หากคุณต้องการความช่วยเหลือในการทำให้สภาพแวดล้อม AWS ของคุณแข็งแกร่งหรือสร้าง workload คลาวด์ที่ปลอดภัย HDWEBSOFT ให้บริการ บริการพัฒนา AWS และ บริการความปลอดภัยทางไซเบอร์ เพื่อช่วยคุณบรรลุเป้าหมาย