
Les problèmes de sécurité AWS continuent de faire la une des journaux, et le schéma est remarquablement cohérent : la plateforme cloud elle-même est rarement la cause profonde. Selon le Cloud Security Index 2026 d’Intruder, la mauvaise configuration affecte 80% à 98% des comptes cloud parmi les fournisseurs, et AWS mène dans cinq des six catégories de mauvaise configuration. Les problèmes de sécurité AWS les plus courants — buckets S3 publics, IAM trop permissif, MFA manquante, services exposés — sont des problèmes de configuration côté client, pas des défauts de la plateforme AWS.
Ce guide couvre les principaux problèmes de sécurité AWS et comment les prévenir — en cartographiant les problèmes qui apparaissent le plus souvent dans les rapports de violation 2025-2026 et les audits CIS AWS Foundations Benchmark, en expliquant pourquoi chacun persiste, et en montrant comment prévenir chacun avant qu’il ne devienne une violation. Il commence par le modèle de responsabilité partagée AWS, car cette frontière est où la plupart des risques de sécurité AWS commencent réellement.
Comprendre le modèle de responsabilité partagée AWS
Lorsque vous discutez des problèmes de sécurité AWS, le concept fondamental est le modèle de responsabilité partagée AWS. Ce modèle définit qui sécurise quoi dans l’écosystème AWS, et un nombre surprenant de problèmes de sécurité AWS ne proviennent pas de vulnérabilités de la plateforme mais d’une mauvaise compréhension ou d’une mauvaise application de cette frontière.
Qu’est-ce que le modèle de responsabilité partagée AWS
Le modèle de responsabilité partagée AWS décrit clairement quels aspects de l’environnement AWS sécurise et lesquels relèvent du contrôle du client :
- AWS est responsable de la sécurité DU cloud — l’infrastructure cloud mondiale, les centres de données physiques, le matériel réseau, les hyperviseurs et les couches de services fondamentaux.
- Vous, le client, êtes responsable de la sécurité DANS le cloud — vos applications, données, politiques IAM, configurations, contrôles d’accès, chiffrement et patching de tout ce que vous déployez ou gérez.
Bien que le modèle semble simple, de nombreux problèmes de sécurité AWS découlent de suppositions incorrectes sur où se terminent les responsabilités d’AWS et où commencent celles du client.
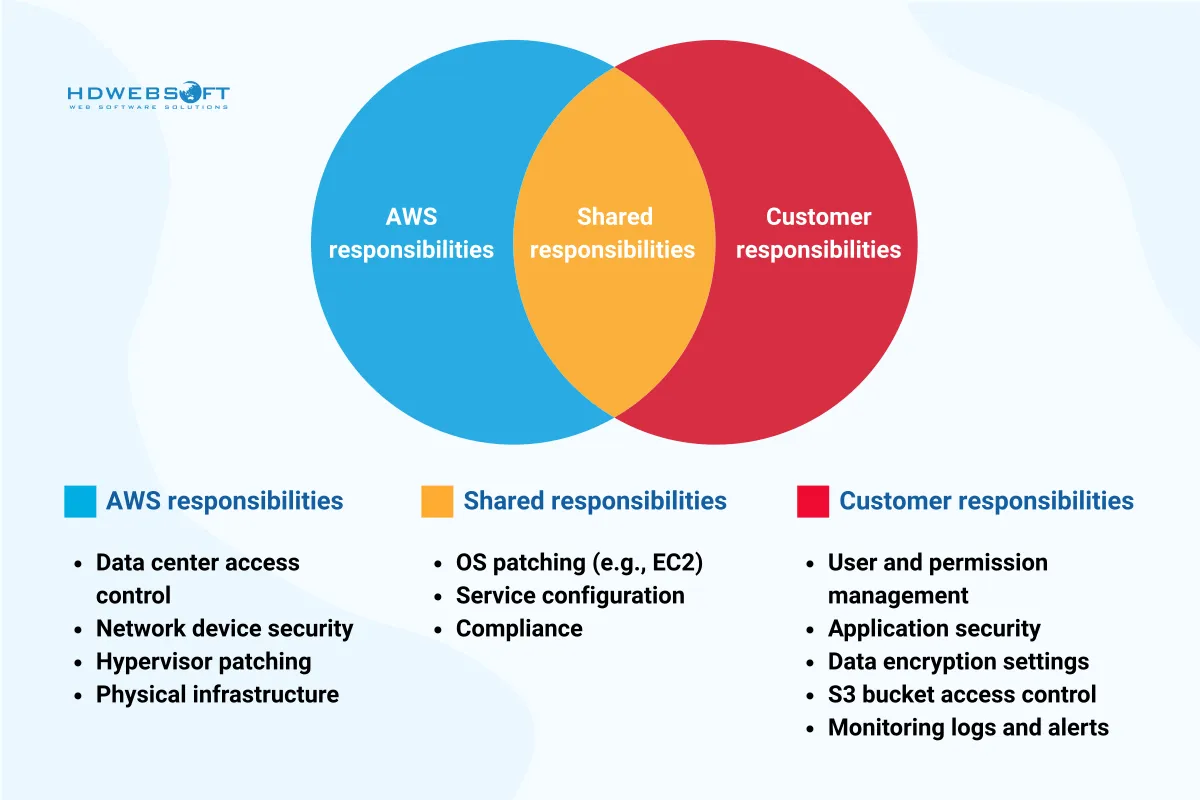
Responsabilités d’AWS : sécurité DU cloud
AWS sécurise l’infrastructure de base qui prend en charge tous ses services :
- Sécurité physique des centres de données
- Systèmes d’alimentation, réseau et HVAC redondants
- Segmentation réseau et atténuation DDoS
- Hyperviseurs et couches de services fondamentaux
AWS surveille, teste et audite continuellement cette infrastructure pour maintenir des certifications de conformité incluant ISO 27001, SOC 1/2/3 et PCI DSS. Cependant, même avec cette base solide, des lacunes de sécurité se produisent si la couche client n’est pas correctement sécurisée.
Responsabilités du client : sécurité DANS le cloud
Les clients sont responsables de la sécurisation de leurs applications, données et configurations cloud :
- Configuration appropriée des services comme S3, EC2 et RDS
- Politiques et rôles Identity and Access Management (IAM)
- Sécurité au niveau de l’application, comme la validation d’entrée et le codage sécurisé (voir nos meilleures pratiques de sécurité Node.js et notre approfondissement de la sécurité Node.js en production pour les contrôles au niveau de l’application qui complètent votre durcissement AWS)
- Patching et maintenance des systèmes d’exploitation et des stacks logiciels
- Protection des données sensibles par le chiffrement au repos et en transit
Si vous pouvez le créer, le gérer ou le configurer dans AWS, vous êtes probablement responsable de sa sécurisation. C’est là que se produisent la grande majorité des problèmes de sécurité AWS. Un bucket S3 mal configuré qui permet un accès public en lecture ou en écriture n’est pas la faute d’AWS — c’est une mauvaise configuration côté client.
L’idée fausse qui mène au risque
Un nombre significatif de problèmes de sécurité AWS ne sont pas causés par des attaques sophistiquées ou des exploits zero-day. Ils sont causés par l’erreur humaine et une mauvaise compréhension du modèle de responsabilité. De nombreuses organisations fonctionnent encore sous la fausse croyance qu’AWS « s’occupe de tout », ce qui n’est pas vrai.
Exemples courants :
- Fuites de buckets S3 — accès public activé sans contrôles, exposant des données sensibles.
- Abus de rôle IAM — politiques trop permissives comme
"Action": "*","Resource": "*"ouvrant la voie à l’escalade de privilèges. - Instances EC2 non patchées — systèmes d’exploitation obsolètes avec des CVE connus que les attaquants exploitent dans les minutes suivant leur découverte.
Supposer qu’AWS gérera la sécurité à tous les niveaux est un état d’esprit dangereux et un chemin direct vers des défaillances de sécurité évitables.
Une analogie du monde réel
Pensez à AWS comme à un immeuble d’appartements sécurisé. AWS s’assure que les serrures de la porte d’entrée fonctionnent, que les alarmes incendie fonctionnent et que le bâtiment a une sécurité 24h/24. Une fois que vous louez un appartement (un compte ou une ressource cloud), c’est votre travail de verrouiller vos fenêtres, fermer les stores et installer un coffre-fort si nécessaire. Ignorer ces responsabilités mène à des violations, tout comme laisser votre porte d’entrée ouverte invite au vol.
Pourquoi l’éducation est critique
Les environnements cloud évoluent rapidement et les cycles de déploiement sont courts. Sans formation appropriée sur les responsabilités AWS, même des ingénieurs bien intentionnés peuvent introduire de sérieux risques de sécurité AWS en laissant des services exposés ou mal configurés. AWS introduit régulièrement de nouveaux services et fonctionnalités, et l’échec d’adaptation conduit souvent à des pratiques obsolètes — une autre source de défis de sécurité cloud.
Principaux problèmes de sécurité AWS en 2025-2026
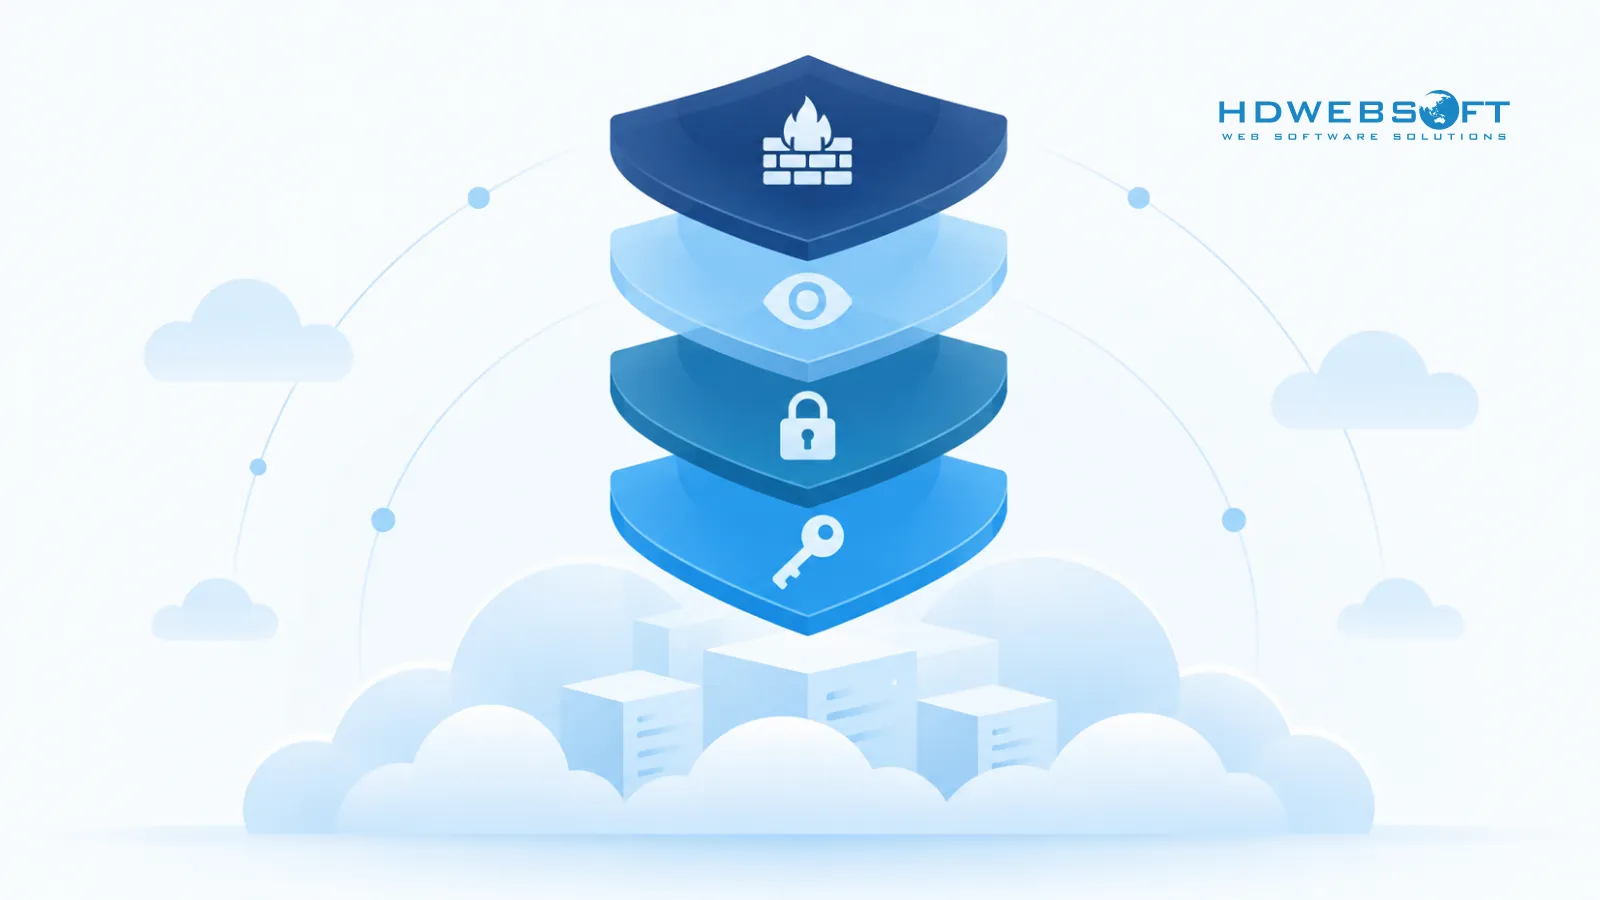
Bien qu’AWS soit l’une des plateformes cloud les plus sécurisées disponibles, les risques de sécurité AWS se produisent encore fréquemment — pas à cause de défauts de la plateforme, mais à cause de la façon dont les utilisateurs configurent et gèrent leurs environnements cloud. Voici les problèmes les plus urgents et les plus couramment rencontrés, avec des implications du monde réel et des stratégies de prévention.
1. Buckets S3 mal configurés
Le risque de sécurité AWS le plus infâme est la mauvaise configuration des buckets Amazon S3. Ces ressources de stockage sont puissantes mais dangereuses si elles ne sont pas correctement sécurisées.
Dans de nombreuses violations, les buckets S3 ont été involontairement configurés pour permettre un accès public, ce qui signifie que quiconque possède l’URL peut lire, et parfois écrire, des données. Verizon et Accenture ont tous deux subi des fuites de données très médiatisées à cause de ce problème.
Mise à jour importante : Depuis le 5 avril 2023, AWS active S3 Block Public Access et désactive les ACL par défaut pour les nouveaux buckets. Cependant, ce paramètre par défaut n’est pas rétroactif. Les buckets créés avant cette date conservent leurs paramètres d’accès public d’origine sauf si vous activez explicitement Block Public Access. Les buckets antérieurs à 2023 restent une source courante de fuites de données S3.
Lisez le cas Verizon et le cas Accenture.
Pourquoi cela se produit
- Permissions par défaut ou héritées sur les buckets antérieurs à 2023
- Manque de visibilité sur les paramètres d’accès public
- Ignorer les avertissements de politique d’accès AWS
Comment le prévenir
- Activer S3 Block Public Access au niveau du compte — cela couvre tous les buckets, y compris les antérieurs à 2023
- Utiliser AWS Config pour surveiller les buckets ouverts
- Appliquer des politiques de bucket qui suivent le principe du moindre privilège
- Activer le chiffrement par défaut pour les buckets S3
2. Politiques IAM trop permissives
Un autre vecteur courant pour les problèmes de sécurité AWS est l’utilisation de politiques IAM larges ou permissives. De nombreuses équipes attribuent des politiques avec "Effect": "Allow", "Action": "*", "Resource": "*" — ce qui accorde effectivement un accès illimité.
Cette configuration crée une bombe à retardement de sécurité, permettant aux acteurs internes ou externes d’élever leurs privilèges ou d’accéder à des ressources non prévues. Selon le Cloud Security Index 2026, IAM Policy Allows Privilege Escalation affecte 83% des comptes AWS, et IAM Access Key Not Rotated affecte 71%.
Les résultats incluent
- Prise de contrôle complète du compte
- Accès non autorisé aux données
- Mouvement latéral à travers les services
Meilleures pratiques
- Implémenter l’accès au moindre privilège — commencer sans permissions et n’ajouter que ce qui est nécessaire
- Auditer régulièrement les rôles et politiques IAM avec IAM Access Analyzer
- Utiliser AWS Identity Center (anciennement SSO) pour l’accès humain centralisé
- Éviter d’attacher des politiques directement aux utilisateurs ; utiliser des rôles à la place
3. MFA manquante sur les utilisateurs root et IAM
L’authentification multi-facteurs (MFA) est l’un des contrôles les plus simples et les plus efficaces dans AWS, mais elle reste sous-appliquée. Le Cloud Security Index 2026 a constaté que Root Access Not Centrally Managed affecte 72% des comptes AWS.
Le compte root AWS a un accès complet et illimité à chaque ressource du compte. Si un attaquant compromet les identifiants root sans MFA, le compte est effectivement perdu. Il en va de même pour les utilisateurs IAM avec des privilèges administratifs.
Comment le prévenir
- Activer MFA sur le compte root immédiatement et stocker les codes de récupération en toute sécurité
- Appliquer MFA pour tous les utilisateurs IAM, en particulier ceux avec un accès admin ou en écriture
- Utiliser AWS Identity Center pour appliquer MFA de manière centralisée dans toute l’organisation
- Désactiver ou supprimer les clés d’accès IAM pour l’utilisateur root — root ne devrait utiliser que la console + MFA
4. Absence de chiffrement
Ignorer le chiffrement est un grave problème de sécurité AWS. Ne pas chiffrer les données au repos ou en transit ouvre la porte à l’interception, la manipulation et l’exposition. AWS fournit des services comme KMS (Key Management Service) et TLS pour les données en transit, mais le chiffrement n’est pas toujours appliqué par défaut.
Où le chiffrement est souvent omis
- Volumes EBS
- Snapshots RDS
- Variables d’environnement Lambda
- Objets S3 dans les buckets antérieurs à 2023
Conseils de mitigation
- Activer le chiffrement par défaut pour S3, EBS et RDS au niveau du compte ou du service
- Utiliser des clés gérées par le client (CMK) pour un contrôle plus strict sur la rotation et l’accès des clés
- Rotation régulière des clés de chiffrement via KMS
- Appliquer TLS en transit pour tous les appels API et connexions de base de données
5. API non sécurisées et endpoints exposés
À mesure que les organisations adoptent des architectures microservices et serverless, la surface d’attaque pour les risques de sécurité AWS augmente. API Gateway et les endpoints Lambda sont les principaux moyens par lesquels cette surface croît.
Les API non protégées ou mal authentifiées peuvent être découvertes et exploitées par des attaquants utilisant des outils de scan automatisés. Une fois trouvées, elles peuvent être utilisées pour l’extraction de données, les attaques par force brute ou la perturbation de services. Le Cloud Security Index 2026 a constaté que 76% des comptes AWS ont au moins un service publiquement exposé.
Facteurs contributifs
- Pas d’authentification ou utilisation faible de clés API
- Absence de limitation de débit ou de throttling
- Politiques CORS trop exposées
Sécurisez vos API en
- Activant Amazon Cognito ou l’authentification basée sur IAM
- Implémentant des règles WAF (Web Application Firewall)
- Surveillant avec AWS CloudWatch et GuardDuty
- Appliquant la limitation de débit et le throttling des requêtes au niveau API Gateway
6. Instances EC2 et AMI non patchées
Même avec AWS gérant l’infrastructure physique, les instances EC2 restent la responsabilité du client. Elles représentent l’une des sources les plus courantes de risques de sécurité AWS en raison d’une mauvaise gestion des patchs.
Lorsque les instances exécutent des systèmes d’exploitation obsolètes ou des logiciels vulnérables, les attaquants peuvent exploiter les CVE (Common Vulnerabilities and Exposures) connus. Ces vulnérabilités sont souvent ciblées dans les minutes suivant leur découverte.
Causes typiques
- Utilisation d’anciennes AMI sans mises à jour
- Manque d’automatisation pour le patching
- Ignorer les bulletins de sécurité des fournisseurs
Corriger en
- Utilisant AWS Systems Manager Patch Manager pour automatiser le patching
- Mettant à jour et rotationnant régulièrement les AMI
- Appliquant les mises à jour de sécurité automatiques lorsque possible
- S’abonnant aux AWS Security Bulletins
7. Négliger le principe du moindre privilège
Trop souvent, les organisations accordent aux utilisateurs et services plus d’accès que nécessaire. Que ce soit accidentel ou malveillant, cela augmente la probabilité d’abus. C’est un contributeur silencieux mais critique aux risques de sécurité AWS.
Les conséquences incluent
- Escalade de privilèges par des acteurs de la menace
- Fuite de données à partir de rôles trop étendus
- Augmentation du rayon d’impact en cas de compromission
Pour résoudre cela
- Revoir régulièrement les permissions IAM avec IAM Access Analyzer
- Utiliser les limites de permissions et le contrôle d’accès basé sur les attributs (ABAC)
- Intégrer l’application du moindre privilège dans vos pipelines CI/CD
- Adopter une posture deny-by-default et ajouter des permissions uniquement lorsque justifié
8. Groupes de sécurité et ACL réseau mal configurés
L’un des risques de sécurité AWS les plus subtils mais dangereux implique des groupes de sécurité et des listes de contrôle d’accès réseau (ACL) mal configurés au sein de l’Amazon VPC.
De nombreuses organisations laissent des ports largement ouverts, en particulier SSH (port 22), RDP (port 3389), ou des blocs CIDR entiers comme 0.0.0.0/0. Le Cloud Security Index 2026 a constaté que Permissive Ingress to Sensitive Ports affecte 84% des comptes AWS, et VPC Subnet Auto-Assigns Public IP affecte 72%.
Ce qui va souvent mal
- Abus des règles « allow all »
- Oublier de restreindre le trafic sortant
- Ne pas segmenter correctement les services internes
- Attribuer automatiquement des IP publiques à des sous-réseaux qui devraient être privés
Mesures de protection clés
- Appliquer l’approche default deny et n’autoriser que les ports nécessaires depuis des CIDR connus
- Utiliser les journaux de flux VPC pour auditer les modèles de trafic
- Implémenter Network Firewalls et PrivateLink pour les services sensibles
- Désactiver l’attribution automatique d’IP publiques sur les sous-réseaux privés
Meilleures pratiques de sécurité AWS
Prévenir les risques de sécurité AWS ne nécessite pas de réinventer la roue. Cela nécessite de la cohérence, de la visibilité et le respect des meilleures pratiques éprouvées. En implémentant proactivement les stratégies ci-dessous, les organisations peuvent réduire considérablement la probabilité de mauvaises configurations et de défaillances de conformité.
Appliquer le principe du moindre privilège
Une cause récurrente des risques de sécurité AWS est l’accès excessif. Suivez toujours le principe du moindre privilège : les utilisateurs et services ne devraient obtenir que les permissions dont ils ont absolument besoin. Utilisez les rôles IAM, les limites de permissions et les contrôles d’accès fins pour limiter ce que chaque entité peut faire.
Astuce : Utilisez IAM Access Analyzer pour détecter et corriger les accès non intentionnels.
Activer la journalisation et la surveillance continue
De nombreuses organisations souffrent d’une détection tardive des violations parce qu’elles manquent de visibilité appropriée. Activer AWS CloudTrail, Amazon GuardDuty et AWS Config vous permet de suivre l’activité dans votre environnement, de détecter les anomalies et de maintenir la conformité avec les politiques internes et les réglementations externes.
Avantage clé : Vous recevez des alertes en temps réel sur les risques de sécurité AWS potentiels avant qu’ils ne s’aggravent.
Automatiser les contrôles de sécurité
Les revues manuelles ne peuvent pas évoluer dans les environnements cloud. L’utilisation de AWS Config Rules, Inspector et Security Hub peut appliquer automatiquement les configurations de sécurité de base. Ces outils détectent les mauvaises configurations de sécurité comme les ports ouverts, le chiffrement manquant ou les ressources accessibles publiquement.
Bonus : Intégrez ces contrôles dans les pipelines CI/CD pour une détection précoce pendant le développement.
Chiffrer tout — toujours
Le chiffrement est l’une des formes de défense les plus simples mais les plus efficaces. Assurez-vous que toutes les données au repos et en transit sont chiffrées en utilisant AWS Key Management Service (KMS) ou des clés gérées par le client. Activez le chiffrement par défaut pour les services comme S3, RDS et les volumes EBS.
Rappel : L’absence de chiffrement est un thème récurrent dans les incidents de sécurité AWS très médiatisés.
Auditer et rotationner régulièrement les identifiants
Les identifiants anciens et les clés non rotationnées augmentent le risque de compromission. Le Cloud Security Index 2026 a constaté que IAM Access Key Not Rotated affecte 71% des comptes AWS. Auditez régulièrement les utilisateurs IAM, désactivez les comptes inutilisés et rotationnez les secrets avec AWS Secrets Manager.
Pour une vue plus large au niveau du programme sur la façon d’opérationnaliser ces pratiques, consultez notre guide sur les services de sécurité cloud gérés. Si vous construisez également des charges de travail IA sur AWS, notre guide sur la sécurité LLM pour l’IA agentique couvre les risques supplémentaires introduits par les passerelles IA et les agents.
Outils et ressources pour renforcer la sécurité AWS
Lorsqu’il s’agit de minimiser les risques de sécurité AWS, les bons outils font toute la différence. AWS fournit un écosystème robuste de services natifs qui vous permet de choisir ceux qui correspondent le mieux à vos besoins.
AWS Security Hub
AWS Security Hub agrège les résultats de plusieurs services — GuardDuty, Inspector et outils tiers — dans un seul tableau de bord. Il utilise des normes industrielles comme CIS AWS Foundations Benchmark pour évaluer votre environnement et identifier les risques de sécurité AWS critiques.
Avantages principaux
- Visibilité unifiée sur les comptes AWS
- Contrôles de conformité automatisés
- Intégration avec les systèmes de ticketing et les outils SOAR
Amazon GuardDuty
Ce service de détection de menaces utilise le machine learning pour identifier les activités anormales, y compris les scans de ports, les tentatives de compromission d’identifiants et l’accès depuis des adresses IP malveillantes. C’est l’une des premières lignes de défense contre les menaces en temps réel dans AWS.
Pourquoi l’utiliser
- Aucun impact sur les performances
- Détecte la compromission de compte, l’abus EC2 et plus
- Envoie des alertes exploitables via EventBridge
AWS Config et Config Rules
Les mauvaises configurations de sécurité peuvent être détectées tôt avec AWS Config. Cet outil suit les modifications apportées à vos ressources AWS et les évalue par rapport à des règles prédéfinies ou personnalisées. Vous pouvez identifier les problèmes de sécurité comme les buckets S3 publics ou les volumes non chiffrés en temps quasi réel.
Cas d’utilisation
- Détection de dérive par rapport aux configurations de base
- Remédiation automatisée avec des fonctions Lambda
- Pistes d’audit pour la gouvernance
IAM Access Analyzer
L’un des risques de sécurité AWS les plus courants est l’accès trop permissif. IAM Access Analyzer vous aide à découvrir les ressources partagées en externe ou avec des permissions trop larges.
Fonctionnalités principales
- Scanne les rôles, politiques et partages de ressources IAM
- Signale les permissions excessives
- S’intègre à AWS Organizations
CloudTrail et CloudWatch
Pour l’analyse forensique et le suivi d’activité, CloudTrail enregistre chaque appel API effectué dans votre environnement AWS. CloudWatch fournit des capacités de surveillance et d’alerte.
Ensemble, ils vous permettent de
- Détecter les tentatives d’accès non autorisées
- Configurer des alarmes sur les actions liées à la sécurité spécifiques
- Répondre aux exigences d’audit et de conformité
AWS Trusted Advisor
AWS Trusted Advisor fournit des insights basés sur les meilleures pratiques AWS, y compris les contrôles de configuration de sécurité comme les ports exposés, MFA sur les comptes root et l’utilisation d’IAM.
Pertinence
- Intégré aux plans AWS Business et Enterprise Support
- Couvre la sécurité, les coûts, la tolérance aux pannes et les performances
- Aide à prioriser les tâches de remédiation
Exemples du monde réel de problèmes de sécurité AWS
Comprendre la théorie est une chose ; voir les conséquences dans le monde réel rend les leçons beaucoup plus concrètes. Ces incidents ont tous découlé de risques de sécurité AWS qui auraient pu être évités avec de meilleures pratiques.
Violation de données Capital One (2019) : Mauvaise configuration IAM et SSRF
L’un des problèmes de sécurité AWS les plus infâmes de l’histoire a impliqué Capital One, où un ancien employé AWS a exploité une vulnérabilité pour accéder à plus de 100 millions de dossiers clients.
Ce qui a mal tourné
- Une instance EC2 avait un rôle IAM trop permissif, permettant l’accès à des buckets S3 sensibles.
- L’attaquant a utilisé server-side request forgery (SSRF) pour tromper l’instance en émettant des identifiants.
- La journalisation n’était pas entièrement centralisée, retardant la détection.
Leçon apprise : Revoyez toujours les rôles IAM, appliquez le principe du moindre privilège et surveillez les modèles de requêtes anormaux.
Exposition S3 d’Accenture (2017) : Buckets publics exposant des données sensibles
Le cabinet de conseil IT mondial Accenture a laissé plusieurs buckets S3 accessibles publiquement, contenant des clés d’accès internes, des données API et des identifiants clients. Ces mauvaises configurations résultaient de l’absence de politiques d’accès au niveau du bucket et de surveillance.
Correction : Utilisez des politiques de bucket S3 avec des contrôles d’accès stricts et exploitez AWS Config pour détecter les expositions publiques en temps réel.
Fuite Booz Allen Hamilton (2017) : Bucket S3 ouvert avec des données gouvernementales
Un autre grand cabinet de conseil, Booz Allen Hamilton, a accidentellement exposé des fichiers militaires classifiés et des identifiants en raison d’un bucket S3 ouvert. La violation a été découverte par des chercheurs en sécurité, pas par des outils de surveillance internes.
Leçon apprise : Aucune ressource ne devrait être exposée à Internet sans une décision délibérée et auditée. Les politiques default-deny et les outils de remédiation automatisée peuvent prévenir des risques de sécurité AWS similaires.
Fuite d’identifiants de chaîne d’approvisionnement (2026) : Passerelle IA exposant des identifiants AWS
En 2026, l’entreprise de threat intelligence CloudSEK a retracé une attaque de chaîne d’approvisionnement via une bibliothèque de passerelle IA populaire, exposant des identifiants cloud, des clés SSH et des tokens Kubernetes à travers plus de 2 500 organisations et environ 434 000 pipelines CI/CD. Bien que n’étant pas un défaut de la plateforme AWS, cet incident montre comment les identifiants AWS peuvent fuiter via des outils tiers — un rappel que la gestion des secrets et l’hygiène des identifiants comptent au-delà de la console AWS.
Leçon apprise : Stockez les identifiants AWS dans un gestionnaire de secrets, jamais dans des fichiers d’environnement commités dans des dépôts, et rotationnez les clés régulièrement. Traitez les bibliothèques tierces ayant accès à vos identifiants cloud comme faisant partie de votre surface d’attaque.
Checklist de sécurité AWS
Utilisez cette checklist pour auditer votre environnement AWS par rapport aux risques de sécurité AWS les plus courants :
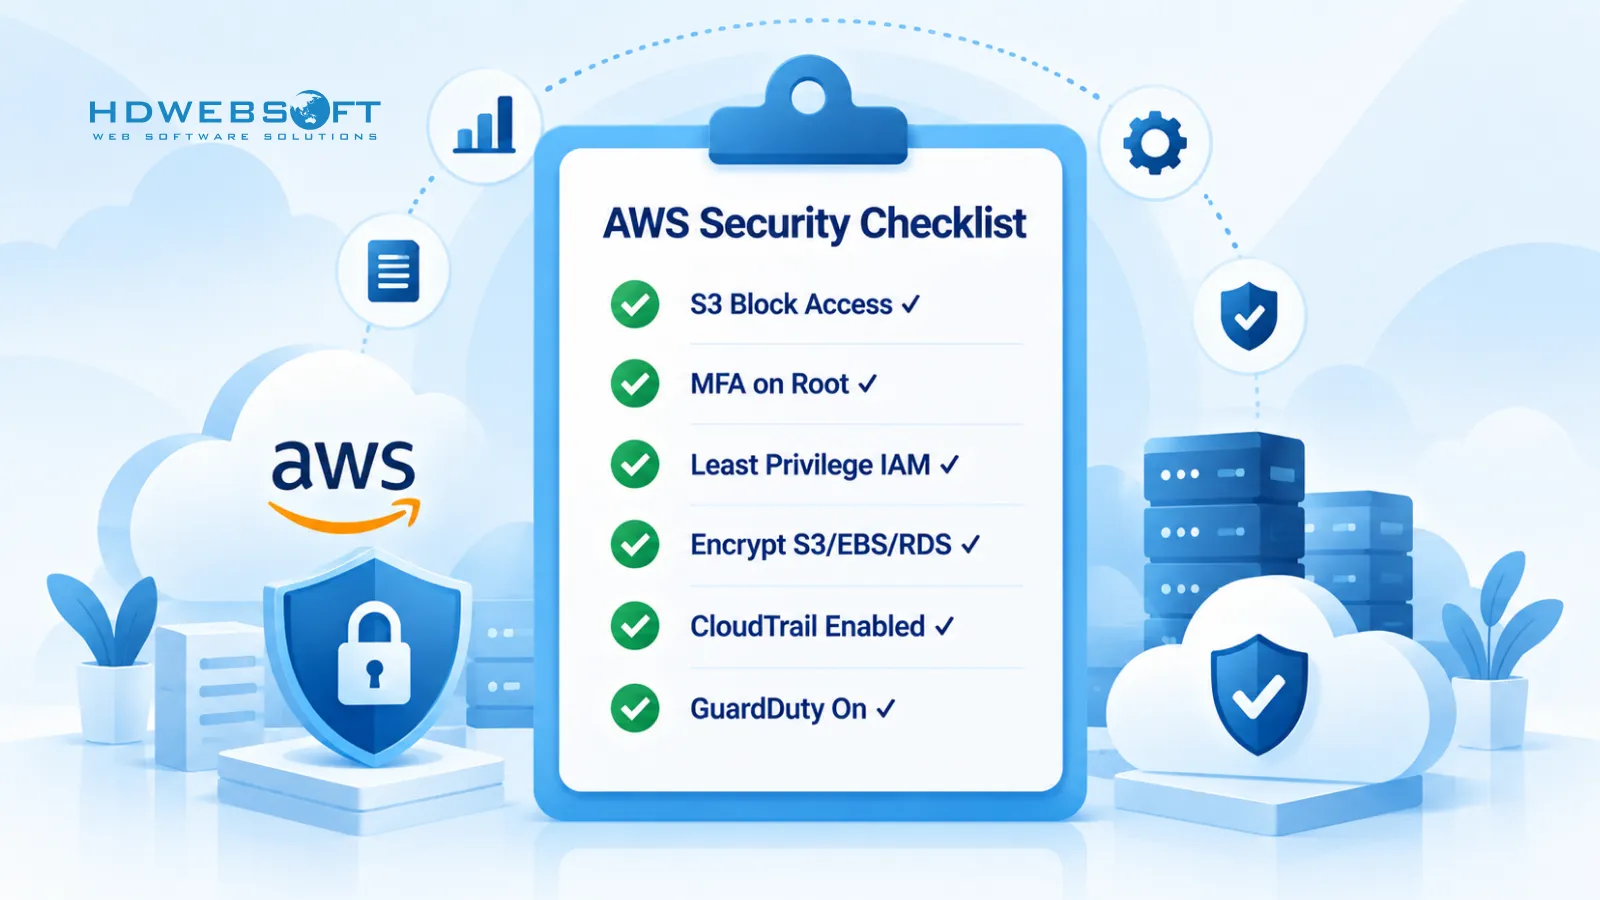
- Activer S3 Block Public Access au niveau du compte (couvre les buckets antérieurs à 2023)
- Appliquer MFA sur le compte root et tous les utilisateurs IAM avec accès en écriture
- Appliquer IAM au moindre privilège — pas de politiques
"Action": "*", "Resource": "*" - Activer le chiffrement par défaut pour S3, EBS et RDS
- Restreindre les groupes de sécurité — pas de
0.0.0.0/0sur SSH, RDP ou ports de base de données - Désactiver l’attribution automatique d’IP publiques sur les sous-réseaux privés
- Activer CloudTrail dans toutes les régions pour la journalisation des appels API
- Activer GuardDuty pour la détection de menaces
- Activer AWS Config avec les règles CIS AWS Foundations Benchmark
- Exécuter Security Hub pour agréger les résultats sur les comptes
- Rotationner les clés d’accès IAM au moins tous les 90 jours
- Utiliser AWS Secrets Manager pour les secrets d’application, pas les fichiers
.envdans les dépôts - Patcher les instances EC2 avec Systems Manager Patch Manager
- S’abonner aux AWS Security Bulletins et agir sur les CVE critiques
Questions fréquemment posées
Quels sont les problèmes de sécurité AWS les plus courants ?
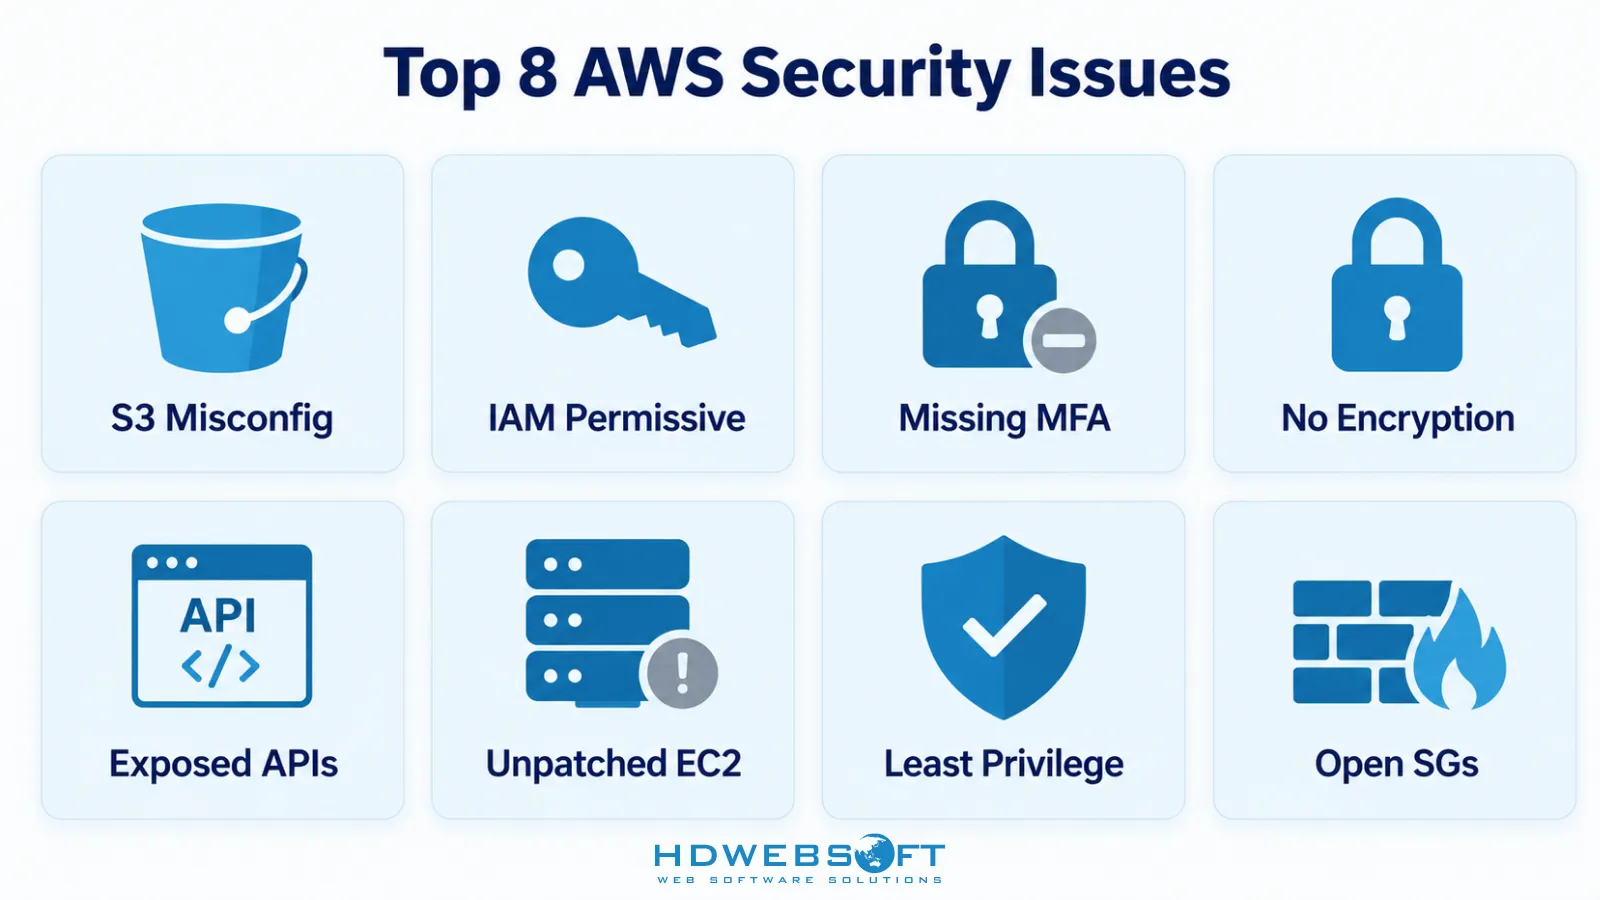
Les problèmes de sécurité AWS les plus courants sont la mauvaise configuration des buckets S3, les politiques IAM trop permissives, l’absence de MFA sur les utilisateurs root et IAM, les données non chiffrées au repos et en transit, les API et endpoints exposés, les instances EC2 non patchées, et les groupes de sécurité et ACL réseau mal configurés. La plupart proviennent d’erreurs de configuration côté client, pas de défauts de la plateforme AWS.
Qu’est-ce que le modèle de responsabilité partagée AWS ?
Le modèle de responsabilité partagée AWS définit qui sécurise quoi : AWS est responsable de la sécurité DU cloud (centres de données physiques, matériel réseau, hyperviseurs, services fondamentaux), tandis que le client est responsable de la sécurité DANS le cloud (applications, données, IAM, configurations, chiffrement, patching). La plupart des problèmes de sécurité AWS découlent d’une mauvaise compréhension de cette frontière.
Comment prévenir les problèmes de sécurité AWS ?
Prévenez les problèmes de sécurité AWS en appliquant le moindre privilège IAM, en activant MFA pour tous les utilisateurs, en activant S3 Block Public Access au niveau du compte, en chiffrant les données au repos et en transit, en surveillant continuellement avec CloudTrail et GuardDuty, en automatisant les contrôles de sécurité avec AWS Config et Security Hub, et en rotation régulière des clés d’accès IAM et des secrets.
AWS est-il sécurisé par défaut ?
AWS n’est pas insecure par défaut, mais n’est pas non plus entièrement sécurisé par défaut. AWS sécurise l’infrastructure sous-jacente, mais de nombreux services — buckets S3 créés avant avril 2023, politiques IAM, groupes de sécurité, paramètres de chiffrement — exigent que le client applique une configuration sécurisée. Les paramètres par défaut se sont améliorés, mais la mauvaise configuration côté client reste la principale cause de violations AWS.
Quelle était la violation AWS de Capital One ?
La violation Capital One de 2019 a exposé plus de 100 millions de dossiers clients. Un attaquant a exploité une vulnérabilité de type server-side request forgery (SSRF) sur une instance EC2 avec un rôle IAM trop permissif, puis a utilisé les identifiants de l’instance pour lire des données S3 sensibles. La cause profonde était une combinaison de SSRF, de permissions IAM excessives et de détection tardive — tous des problèmes de sécurité AWS côté client.
AWS Block Public Access empêche-t-il les fuites S3 par défaut ?
Depuis le 5 avril 2023, AWS active S3 Block Public Access et désactive les ACL par défaut pour les nouveaux buckets. Cependant, ce paramètre par défaut n’est pas rétroactif — les buckets créés avant cette date conservent leurs paramètres d’accès public d’origine sauf si vous activez Block Public Access au niveau du compte ou du bucket. Les buckets antérieurs à 2023 restent une source courante de fuites de données S3.
Conclusion
Sécuriser votre environnement AWS nécessite plus que de simplement compter sur les protections intégrées d’AWS. Comme ce guide l’a montré, les problèmes de sécurité AWS les plus courants en 2025-2026 — mauvaise configuration S3, IAM trop permissif, MFA manquante, services exposés, instances non patchées et contrôles réseau faibles — sont des problèmes côté client que la discipline côté client peut prévenir. Commencez par le modèle de responsabilité partagée AWS, appliquez le moindre privilège, chiffrez tout, automatisez les contrôles de sécurité et traitez les identifiants comme faisant partie de votre surface d’attaque. La checklist ci-dessus est un point de départ pratique ; exécutez-la sur vos comptes aujourd’hui.
Si vous avez besoin d’aide pour durcir votre environnement AWS ou construire des charges de travail cloud sécurisées, HDWEBSOFT propose des services de développement AWS et des services de cybersécurité pour vous aider à y parvenir.
