AIエージェントのデプロイは、多くの有望なパイロットが破綻する地点です。制御された環境で質問に答えるデモは、実際のユーザー、実際のデータ、実際の予算に触れるとほとんど生き残れません。Gartnerは、2027年末までにエージェント型AIプロジェクトの40%以上がキャンセルされると予測しており、コストの増大とリスク管理の不備が主な理由として挙げられています。パイロットと本番環境のエージェント型AIの間のギャップは、単なる技術の問題ではありません。本番環境に移行する前に予期するチームが少ない、エンジニアリングの規律の問題です。
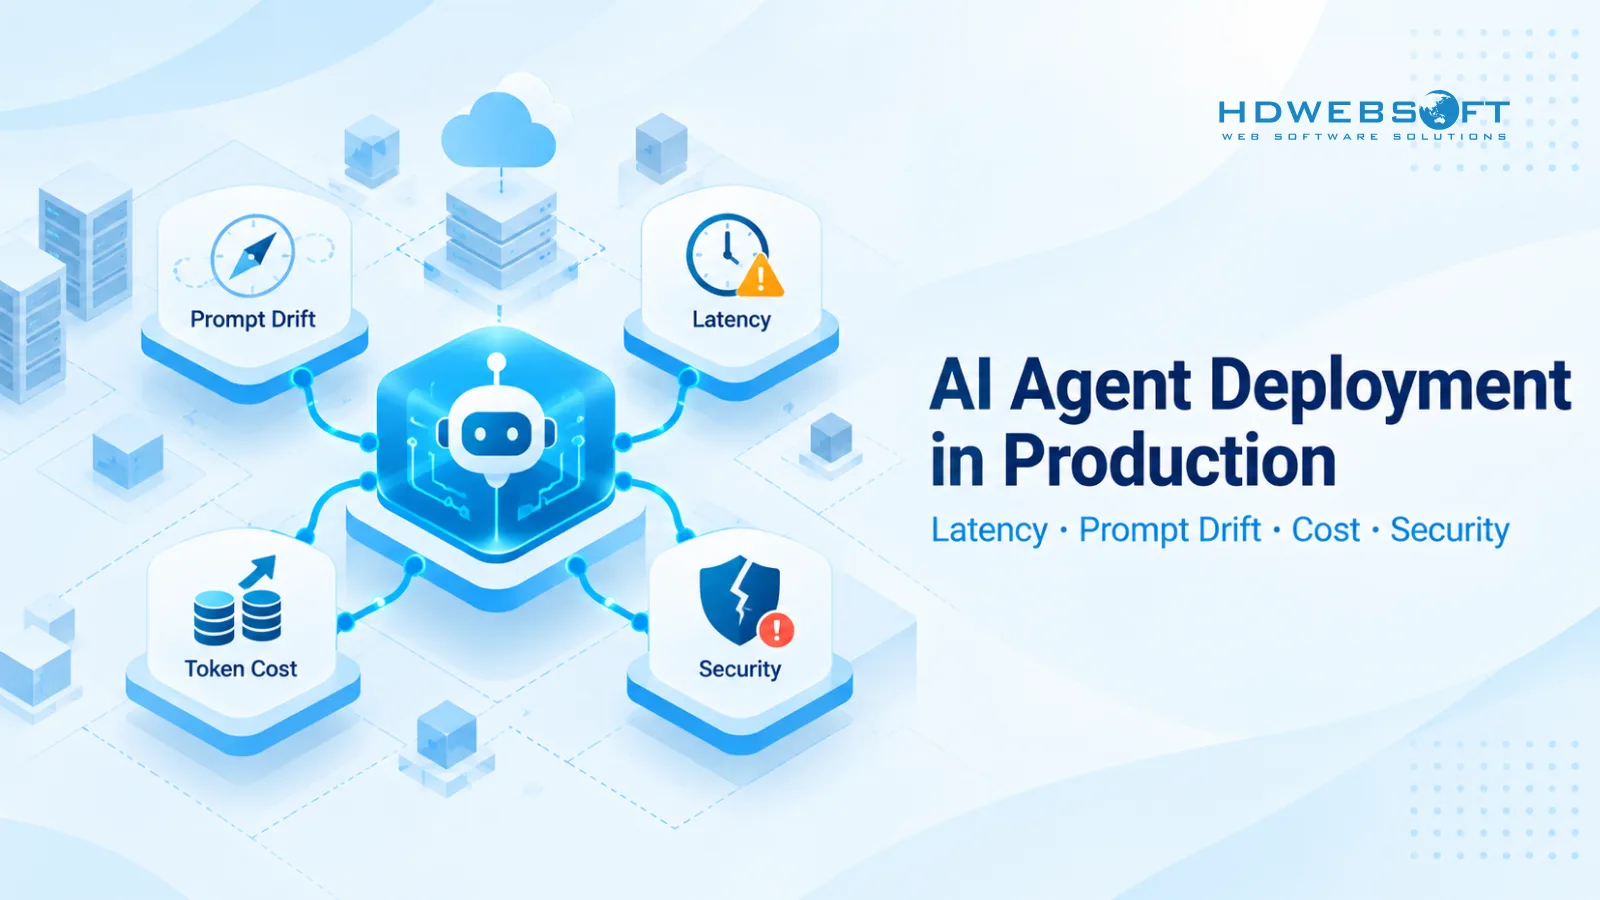
パイロットが成功するのは、ユーザーが少なく、エッジケースが少なく、実際のコスト圧力がない制御された環境で動作するからです。本番環境はエージェントを、パイロットでは再現されないトラフィックスパイク、曖昧な入力、敵対的コンテンツ、予算制約にさらします。本番を前提としたガードレール、オブザーバビリティ、コスト管理が当初から設計されていなければ、エージェントはドリフトし、遅延し、トークンを消費し、データを漏洩します。本記事では、本番環境におけるAIエージェントデプロイを破綻させる4つの技術的ボトルネック(プロンプトドリフト、APIレイテンシ、トークンコスト、セキュリティギャップ)を分解し、多層ガードレール、スマートなコンテキストキャッシュ、構造化されたオブザーバビリティがチームが本番環境でAIエージェントを信頼性高くデプロイするためにどう役立つかを説明します。
主要なポイント
- Gartnerは2027年末までにエージェント型AIプロジェクトの40%以上がキャンセルされると予測しており、コストの増大とリスク管理の不備が主な理由として挙げられています。
- プロンプトドリフト、APIレイテンシ、トークンコスト、セキュリティギャップの4つの技術的ボトルネックが本番デプロイを破綻させます。
- 多層ガードレール(決定論的ルール、モデルベースのチェック、アクセス制御、人間の承認の組み合わせ)がAIエージェントの信頼性の骨格を形成します。
- マルチエージェントループは、反復するコンテキスト、リトライ、分岐によりトークンコストを急速に、あるいは超線形的に増大させる可能性があります。ループ制限、モデルルーティング、コンテキストキャッシュが不可欠な制御手段です。
- 予算しきい値と停止・エスカレーションポリシーを備えたトークンコスト予測は、本番デプロイの前提条件であり、事後の対応ではありません。
- AIエージェントのオブザーバビリティには、データのマスキング、データ分類、保持ポリシーが必要です。PIIや機密情報が含まれる場合は、プロンプトやコンテキスト全体をログに記録してはなりません。
本番環境におけるAIエージェントデプロイの本当の意味
本番環境におけるAIエージェントのデプロイとは、単にサーバー上でモデルを実行することではありません。実負荷の下、実際のユーザーと実際の結果を伴いながら、推論し、ツールを呼び出し、アクションを実行する自律システムを運用することです。本番環境とは、トラフィックが急増し、入力が複雑になり、予算が厳しくなっても、システムが信頼性、安全性、コスト管理を維持しなければならない状態を指します。
パイロットと本番の違い:プロジェクトを破綻させるギャップ
パイロットと本番のギャップこそが、ほとんどのプロジェクトが破綻する場所です。パイロットはユーザーが少なく、エッジケースが少なく、実際のコスト圧力のない制御された環境で動作します。本番環境はエージェントを、パイロットでは再現されないトラフィックスパイク、曖昧な入力、敵対的コンテンツ、予算制約にさらします。
| 項目 | パイロット | 本番環境 |
|---|---|---|
| ユーザー | 少数のテスター | 数千以上、予測不能なパターン |
| エッジケース | 選別済み、限定的 | 無限、敵対的 |
| SLA | ベストエフォート | 契約またはユーザー期待に基づく |
| 予算 | 余裕あり | 厳格な上限、コストアラート、エスカレーション |
| オブザーバビリティ | 手動確認 | リアルタイムダッシュボード、アラート、監査ログ |
| ロールバック | デモを再起動 | 制御されたロールバック、フェイルセーフの既定値 |
パイロットを実験として扱い、本番のプロトタイプとして扱わないチームは、スケール化に成功することはほとんどありません。最も成功するチームは当初から本番を前提に設計し、ガードレール、オブザーバビリティ、コスト管理を事後の対応ではなく中核の要件として組み込みます。
本番デプロイを破綻させる4つの技術的ボトルネック
エージェントがパイロットから本番に移行する際、4つの技術的ボトルネックがAIエージェントデプロイの失敗の大部分を占めます。
- プロンプトドリフト — コンテキストが増大し中間出力が蓄積するにつれて、エージェントが元の指示への準拠を徐々に失う現象。
- APIレイテンシ — LLM推論、ツール呼び出し、オーケストレーションにまたがる逐次呼び出しが、リアルタイムワークフローを破綻させるレイテンシを蓄積する。
- トークンコスト — マルチエージェントループ、リトライ、分岐がトークン使用量を急速に、あるいは超線形的に増大させる。
- セキュリティギャップ — 従来のAppSecでは完全にカバーできない間接的プロンプトインジェクション、安全でないツール呼び出し、データ流出リスク。
各ボトルネックは予測可能で、診断可能で、対処可能です。ただし、それは本番の後ではなく、本番前に設計した場合に限ります。エンタープライズAIエージェントのデプロイにおいて、この4つの問題が本番失敗の大部分を占めます。
ボトルネック1:プロンプトドリフトがエージェントの信頼性を損なう
プロンプトドリフト(コンテキストドリフトや指示ドリフトとも呼ばれます)は、エージェントがより長い会話やマルチターンループを処理するにつれて、指示への準拠が徐々に失われる現象です。エージェントは最初は元の指示に沿っていますが、やり取りが進むにつれて、出力が意図された動作からますます乖離していきます。
マルチターンエージェントループでプロンプトドリフトを引き起こす要因
本番のAIエージェントデプロイにおいて、いくつかのメカニズムがプロンプトドリフトを引き起こします。
- コンテキストの増大: 会話やエージェントループが長引くにつれて、コンテキストウィンドウが中間出力、ツール呼び出しの結果、ユーザーメッセージで埋まります。元のシステムプロンプトと制約はモデルの注意を占める割合が縮小していきます。
- 切り詰め: コンテキストがモデルのウィンドウを超えると、古いコンテンツ(多くの場合、重要な指示を含む)が切り詰められたり要約されたりして、精度が失われます。
- 矛盾する指示: ツール出力、ユーザーメッセージ、他のエージェントからの新たな指示が元のシステムプロンプトと矛盾する可能性があり、明示的な優先順位ルールがない場合、モデルはより新しい指示に従うことがあります。
- 古い記憶: メモリや検索システムに保存された情報が古くなり、エージェントがもはや現実を反映しないコンテキストに基づいて行動する可能性があります。
- 中間出力: マルチエージェントチェーンの初期ステップの出力は、後続ステップの推論に影響を与えます。初期の出力が微妙に誤っている場合、エラーは下流で累積します。
これらのメカニズムは、モデルが「最近のコンテキストを優先する」ことを必要としません。コンテキスト管理、切り詰め、本番エージェントが生成する中間コンテンツの膨大な量という現実から生じます。
プロンプトドリフトが時間とともに出力品質を低下させる仕組み
ドリフトの影響は長いセッションやマルチエージェントチェーンにわたって累積し、AIエージェントの信頼性を損ないます。エージェントはハルシネーションを起こし始め、間違ったツールを呼び出し、制約に違反し、元の目標を見失います。マルチエージェントループではドリフトは特に危険です。エージェントAがエージェントBにコンテキストを渡し、BがCに渡す際、それぞれの受け渡しが指示の喪失の機会となります。
本番のログでは、ドリフトは見逃しやすい微妙な品質低下として現れます。出力は表面上は妥当に見えても、もはや元の制約を満たしていません。カスタマーサポートエージェントが必須の免責事項を省略し始めたり、データ分析エージェントが信頼区間を省略し始めたり、コーディングエージェントがチームのスタイルガイドに従わなくなったりします。ドリフト検出のメトリクスがなければ、こうした回帰はユーザーが不満を訴えるか監査で指摘されるまで気づかれないことがよくあります。
プロンプトドリフトの検出と封じ込め
ドリフトの制御には予防と検出の両方が必要です。予防の手法には以下が含まれます。
- 定期的な再注入: 長いセッション全体で元のプロンプトが可視状態に保たれることに頼るのではなく、定期的な間隔でシステムプロンプトと重要な制約を再注入します。
- コンテキストウィンドウの管理: 元の指示を目立たせるため、中間コンテキストを要約または削除します。次のステップに必要なものだけを残します。
- 決定論的チェックポイント: セッションの終わりだけでなく、各ターンでエージェントの出力を元の制約に対して検証します。
検出には単一のメトリクスではなく複数のシグナルが必要です。効果的なドリフト検出は以下を組み合わせます。
- タスク成功率: エージェントは依然としてタスクを正しく完了しているか。
- 制約違反率: エージェントはどの程度の頻度で明示的なルールを破るか。
- ツール呼び出しの正確性: 適切なツールが適切なパラメータで呼び出されているか。
- 回帰評価: 既知のベースラインに対する品質の回帰を捉えるため、固定の評価スイートを定期的に実行する。
- 意味的距離: 多数のシグナルの一つとして、出力が意図された動作からどの程度ドリフトしたかを測定する。
単一のメトリクスですべてのドリフトを捉えることはできません。意味的距離のみ、あるいはタスク成功率のみに頼るチームは、他方のシグナルが捉える回帰を見逃します。マルチシグナルのアプローチのみが、本番のAIエージェントデプロイにおけるドリフトを信頼性高く検出する方法です。
ボトルネック2:APIレイテンシがリアルタイムエージェントワークフローを破綻させる
レイテンシは本番デプロイを破綻させる2番目のボトルネックです。エージェントのワークフローは複数の呼び出し(LLM推論、ツール実行、検索、オーケストレーション)を連鎖させ、レイテンシは各逐次ステップにわたって蓄積します。分岐やリトライが加わると、合計応答時間は急増する可能性があり、本番環境でのAIエージェントデプロイを許容可能な応答時間内に保つことが難しくなります。
エージェント呼び出しチェーンでレイテンシが潜む場所
AIエージェントデプロイにおけるレイテンシは複数の要因から生じます。
- LLM推論: モデル自身の生成時間。出力長とモデルサイズに応じてスケールします。
- ツール呼び出しのレイテンシ: エージェントが呼び出す外部API、データベース、サービス。それぞれが往復時間を追加します。
- RAG検索のオーバーヘッド: 検索、エンベディング、ランキングが、モデルが生成を開始する前に時間を追加します。
- マルチエージェントオーケストレーション: エージェント間の調整(ルーティング、引き渡し、結果集約)が、個別の呼び出しレイテンシの上にオーバーヘッドを追加します。
- シリアライズとデシリアライズ: 各呼び出しでフォーマットを変換することが、小さいが累積的な遅延を追加します。
マルチエージェントループでは、レイテンシは逐次呼び出しにわたって蓄積します。各ステップが数秒かかり、ループが複数のステップを実行する場合、合計応答時間は数十秒に達する可能性があります。エージェントが複数のアプローチを試す分岐や、失敗したステップを再試行するリトライは、合計レイテンシをさらに押し上げます。例示として、単一のエージェント呼び出しは3〜8秒かかる可能性があり、複数ステップのマルチエージェントチェーンは30〜60秒に達する可能性があります。これらの数値は例示であり、普遍的ではありません。実際のレイテンシはモデルの選択、ツールのパフォーマンス、オーケストレーション設計に依存します。
本番AIエージェントのレイテンシ予算
レイテンシ予算とは、特定のタスクに対する最大許容応答時間であり、エージェントチェーンの各ステップに配分されます。予算がなければ、チームはレイテンシが許容可能か、アーキテクチャの変更が必要かを判断する基準を持ちません。
レイテンシ予算の例(例示であり、普遍的なSLAではありません):
- リアルタイムのやり取り(チャット、ライブサポートなど): 5秒以内
- 擬似リアルタイムのタスク(データ分析、レポート生成など): 30秒以内
- バックグラウンドタスク(バッチ処理、スケジュールされたエージェントなど): 5分以内
予算を設定したら、エージェントチェーンの各ステップに配分します。推定合計が予算を超える場合、アーキテクチャを変更する必要があります。ツール呼び出しの並列化、推論の短縮、単純なタスクのより高速なモデルへのルーティング、あるいはバックグラウンド処理への移行などです。
推論の深さを犠牲にせずにレイテンシを削減する
エージェントの推論の深さを犠牲にせずにレイテンシを削減する手法はいくつかあります。
- ストリーミング応答: 出力が生成されるたびにユーザーにストリーミングし、完全な応答を待つ代わりに進捗をユーザーに示します。
- モデルルーティング: 単純なタスクをより小さく高速なモデルにルーティングし、深い推論を必要とするタスクに大型モデルを確保します。ルーティングの決定は、固定の比率ではなく、タスクの複雑さ、リスク、品質要件に基づくべきです。
- 並列ツール呼び出し: 独立したツール呼び出しを逐次的ではなく並列に実行し、合計待機時間を削減します。
- キャッシュ: 類似入力に対するLLM出力やツール結果をキャッシュし、冗長な呼び出しを回避します。
- 投機的実行(オプション、高度): 予測可能なパターンを持つステップについて、現在のステップが完了する前に次に可能性の高いステップを実行します。
検索拡張生成はレイテンシのトレードオフをよく示しています。RAGは検索のオーバーヘッドを追加しますが、適切なグラウンディングはエージェントに必要なリトライや推論ループの数を減らすことができ、合計レイテンシを下げる可能性があります。正味の効果は実装に依存します。RAGが常にレイテンシを削減するわけではありませんが、適切に設計された検索は削減できます。
ボトルネック3:マルチエージェントループにおけるトークンコストの爆発
トークンコストは、チームが予期せず直面するボトルネックです。パイロットは少ないユーザーと少ないエッジケースで動作するため、トークン使用量は管理可能な範囲に収まります。本番は使用量をスケールさせ、マルチエージェントループはパイロットのデータでは明らかにならなかった形でコストを増幅します。コスト予測がなければ、本番環境でのAIエージェントデプロイは誰も気づかないうちに予算を使い果たす可能性があります。
マルチエージェントループが予測不能にトークンを消費する理由
マルチエージェントループは、いくつかの要因によりAIエージェントデプロイでトークンコストを急速に、あるいは超線形的に増大させます。
- 反復するコンテキスト: ループの各ターンはコンテキスト(システムプロンプト、会話履歴、ツール結果)をモデルに再送します。コンテキストが増大するにつれて、各ターンは前のターンより多くのトークンを消費します。
- リトライ: エージェントが無効な出力を生成した場合、ループはリトライし、完全なコンテキストに加えてエラーフィードバックを再送します。
- 分岐: エージェントが複数のアプローチを試す場合、各分岐がトークンを消費し、使用されるのは1つの分岐の出力のみかもしれません。
- マルチエージェント間のやり取り: エージェント同士が通信する際、すべてのメッセージでトークンを消費し、単一エージェントシステムにはないオーバーヘッドを追加します。
例示として、パイロットセッションは5,000トークンを使用するかもしれません。本番で1日1,000セッションになると、1日500万トークンになります。これは本番トラフィックがもたらすリトライ、分岐、コンテキスト増大を考慮する前の数値です。これらの要因が累積すると、コストは線形的ではなく、急速に、あるいは超線形的に増加する可能性があります。
コスト制御手段:コンテキストキャッシュ、モデルルーティング、ループ制限
本番でトークンコストを制御する手段はいくつかあります。
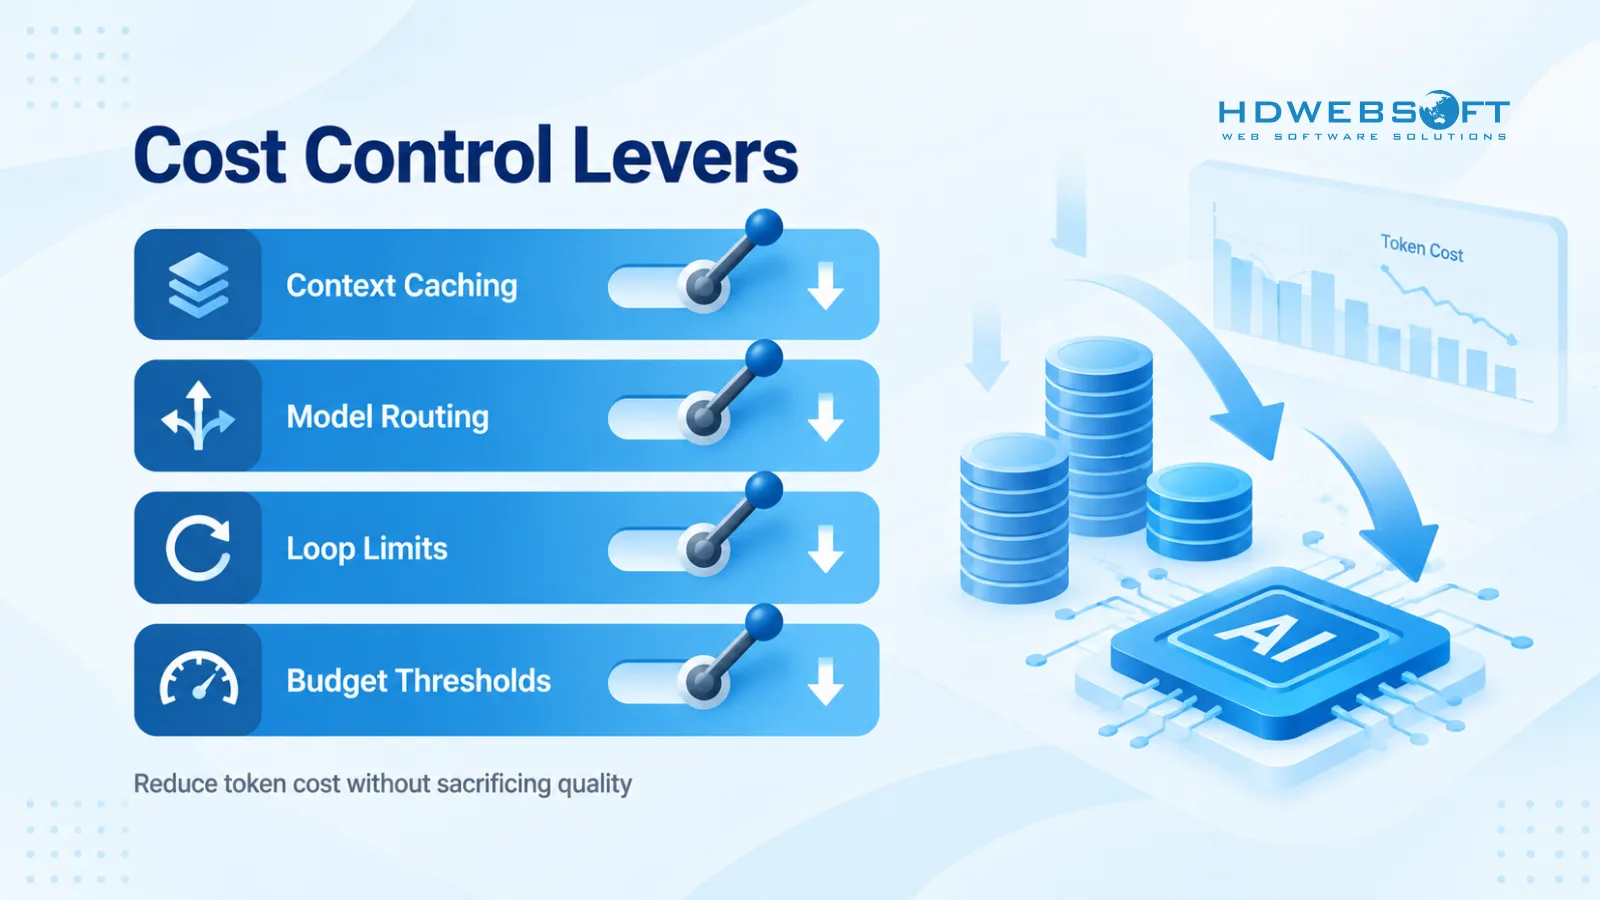
- コンテキストキャッシュ: プロンプトのプレフィックス、ツール結果、類似入力に対するLLM出力をキャッシュし、同じコンテキストの再送や再生成を回避します。
- モデルルーティング: 品質要件を満たす最小のモデルにタスクをルーティングします。ルーティングの決定は、80%小型・20%大型のような固定比率ではなく、タスクの複雑さ、リスク、品質要件に基づくべきです。
- ループ制限: セッションあたりの最大ターン数を設定します。制限に達した場合、ループを終了し、人間またはフォールバックパスにエスカレーションします。
- プロンプト圧縮: 毎ターン完全な履歴を再送する代わりに、コンテキストを要約または圧縮します。
- バッチ処理: 非リアルタイムのタスクをバッチ処理に移行し、レイテンシの圧力なしにコストを最適化します。
デプロイ前にトークンコスト予測を構築する
トークンコスト予測は、本番のAIエージェントデプロイの前提条件であり、事後の対応ではありません。ローンチ前に予測を構築します。
- セッションあたりの平均トークンを見積もる: システムプロンプト、コンテキスト、ツール結果、出力を含めます。リトライと分岐を考慮に入れます。
- 1日あたりの予想セッション数を掛ける: パイロットのボリュームではなく、現実的な本番のボリュームを使用します。
- モデルの価格を適用する: 現在のトークン価格で日次および月次のコストを計算します。
- 変動分のバッファを追加する: 本番のトラフィックは予測不能です。予期せぬスパイクのためのバッファを追加します。
- 固定コストと変動コストを分離する: 固定コストにはシステムプロンプトとベースラインコンテキストが含まれます。変動コストはターン、ツール呼び出し、リトライに応じてスケールします。
予測が整ったら、停止またはエスカレーションポリシーを伴う予算しきい値を設定します。支出がしきい値を超えた場合、システムはエージェントを停止し、人間にエスカレーションし、より安価なモデルに切り替えるか、チームにアラートを送ることができます。ポリシーはユースケースに依存します。重要なのは、ローンチ前にポリシーを持つことであり、請求書が届いた後に予算超過を発見することではありません。
ボトルネック4:セキュリティギャップと制御されないエージェント出力
セキュリティは4番目のボトルネックであり、従来のアプリケーションセキュリティチームが最も準備不足の領域です。エージェントは単にテキストを生成するだけでなく、ツールを呼び出し、データにアクセスし、アクションを実行します。これにより、従来のAppSecの制御では対応できなかった脅威が導入されます。エージェント固有のガードレールなしに本番環境でAIエージェントをデプロイすると、組織はインジェクション攻撃、データ流出、安全でないツール呼び出しにさらされます。
間接的プロンプトインジェクションと安全でないツール呼び出し
間接的プロンプトインジェクションは本番エージェントの主要なセキュリティリスクであり、AIエージェントデプロイの失敗の主な原因です。攻撃者がプロンプトを直接操作する直接プロンプトインジェクションとは異なり、間接的インジェクションは、エージェントが検索または処理するデータ(ユーザー生成コンテンツ、検索されたドキュメント、ツール出力、外部ウェブページ)の中に悪意のある指示を隠します。
エージェントがこのコンテンツを読むと、注入された指示を正当なものとして従う可能性があります。隠された指示を含む顧客メールを読むエージェントは、データを漏洩し、機密ツールを呼び出し、触れるべきでないレコードを変更する可能性があります。インジェクションはプロンプト自体ではなくデータを経由するため、入力の検証だけでは捕捉できません。
エージェントがツール呼び出しの機能を持つ場合、リスクはさらに高まります。メール送信、データベースの変更、支払いの開始ができるエージェントは、テキストのみを生成するエージェントよりはるかに大きなリスクを伴います。すべてのツール呼び出しは実際の結果を伴う潜在的なアクションであり、制御されないツール呼び出しは誰も気づかないうちに損害を引き起こす可能性があります。
エージェントワークフローにおけるデータ流出リスク
エージェントは多くの場合、複数のデータソース(データベース、API、ファイルストア)にアクセスでき、そのアクセスが流出リスクを生みます。機密データを読み取り、メール送信や外部API呼び出しができるエージェントは、その出力やツール呼び出しを通じてデータを流出させる可能性があります。
マルチエージェントシステムはリスクを増幅します。エージェントAはタスクのために広範なデータアクセスを持つ一方、エージェントBはより狭いスコープを持つかもしれません。エージェントBがエージェントAにデータを要求でき、エージェントBの出力が外部チャネルに流れる場合、どちらのエージェントも自身のスコープを明示的に違反することなく、データが高アクセスのエージェントから外部の宛先に移動する可能性があります。
緩和策には以下が含まれます。
- 最小権限の原則: 各エージェントにタスクが必要とする最小限のデータアクセスを、可能な限り厳格にスコープして付与します。
- 出力フィルタリング: エージェントの出力が外部チャネルに到達する前に検証し、機密データを含むコンテンツをブロックします。
- 監査ログ: すべてのツール呼び出し、そのパラメータ、結果をログに記録し、流出の試みを追跡可能にします。
従来のAppSecは必要だが十分ではない理由
従来のアプリケーションセキュリティは依然として必要ですが、エージェント固有のリスクに対しては十分ではありません。WAF、入力の検証、認証、認可は依然として重要であり、基盤となります。しかし、エージェントが導入する脅威はカバーしません。
- プロンプトインジェクションは従来のコードインジェクションではありません。コードの脆弱性ではなくモデルの指示追従動作を悪用するため、WAFルールや入力のサニタイズでは捕捉できません。
- エージェントはどのツールを呼ぶかを動的に決定します。フィルタリングすべき固定ルートがありません。エージェント自身の推論がアクションを決定し、従来のセキュリティ制御は考えられるすべてのツール呼び出しパスを予測またはフィルタできません。
- エージェントの出力は機密データを含む可能性があります。基盤のデータストアが適切に保護されていても、ログ、メール、外部API呼び出しを通じて漏洩する可能性があります。
従来のAppSecの上に、エージェント固有のガードレールが必要です。出力の検証、ツール呼び出しの許可リスト、機密アクションに対する人間の承認、完全な監査ログです。LLM固有の脅威モデルと緩和策の詳細については、エージェント型AIのためのLLMセキュリティを参照してください。
本番環境でAIエージェントを信頼性高くデプロイする方法
4つのボトルネックへの対処には、ガードレール、キャッシュ、オブザーバビリティを組み合わせた構造化されたアプローチが必要です。各コンポーネントは1つ以上のボトルネックに対処し、全体としてパイロットにはない本番の基盤を形成します。本番環境でAIエージェントをデプロイする方法を学ぶチームにとって、以下のコンポーネントは不可欠です。
多層ガードレール:エージェント信頼性の骨格
多層ガードレールは、それぞれ異なる障害モードに対処する複数のタイプの制御を組み合わせます。
- 決定論的制御: 出力のスキーマ検証、ツール呼び出しの許可リスト、ループ制限、権限チェック。これらはモデルに依存しないルールであり、エージェントが何を生成しても制約を強制し、AIエージェントの信頼性の第1層を形成します。
- モデルベースまたは分類器ベースのチェック: コンテンツフィルタ、ハルシネーション検出器、出力分類器。決定論的ルールでは捕捉できない問題を捉えます。これらはより小さなモデルや分類器を使用して、出力がユーザーやツールに到達する前にエージェントの出力を評価します。
- アクセス制御: すべてのエージェントに対する最小権限の原則、スコープされたツール権限、エージェントの役割に紐づいたデータアクセス制限。
- 人間の承認: 機密アクション(支払い、データ変更、外部通信)に対し、エージェントがアクションを実行する前に明示的な人間の承認を要求します。
単一の層で十分なことはありません。決定論的ルールはスキーマ違反や不正なツール呼び出しを捕捉しますが、微妙なコンテンツの問題を見逃します。モデルベースのチェックはコンテンツの問題を捕捉しますが、それ自体が敵対的入力に対して脆弱になる可能性があります。人間の承認は高リスクのアクションを捕捉しますが、すべての決定にスケールしません。多層ガードレールの強みは、各層が他の層が残したギャップをカバーし、本番のAIエージェントデプロイを単一の制御よりもはるかに信頼性高くすることです。
レイテンシとコストを同時に削減するスマートコンテキストキャッシュ
コンテキストキャッシュは、冗長な作業を削減することでレイテンシとコストを同時に解決します。
- システムプロンプトと安定したコンテキストのキャッシュ: 毎ターン同じプロンプトプレフィックスを再送するのを回避します。
- ツール結果のキャッシュ: 複数のターンが同じツール出力を必要とする場合、ツールを再呼び出しする代わりにキャッシュします。
- LLM出力のセマンティックキャッシュ: 類似入力に対して、再生成する代わりにキャッシュされた出力を返します。
キャッシュは本番チームが管理すべき独自のリスクも導入します。
- キャッシュの無効化: 基盤のデータが変更された場合、キャッシュされた結果を無効化または更新する必要があります。古いキャッシュは誤った回答につながります。
- テナントの分離: あるテナントのキャッシュ結果を別のテナントに提供してはなりません。キャッシュキーにはテナントのコンテキストを含める必要があります。
- データの鮮度: データの更新頻度に合ったTTLを設定します。古すぎるキャッシュはキャッシュなしより悪くなります。
- 機密または高リスクの出力: キャッシュ層に同等のセキュリティ制御がない限り、PII、金融判断、医療アドバイス、その他の機密コンテンツを含む出力をキャッシュしてはなりません。不確かな場合はキャッシュしません。
本番の要件としてのオブザーバビリティと評価
AIエージェントのオブザーバビリティは、従来のアプリケーションのオブザーバビリティとは異なります。エージェントは動的な決定を行い、外部ツールを呼び出し、単純な合格/不合格のチェックでは検証が難しい出力を生成します。本番のAIエージェントデプロイには以下をカバーするオブザーバビリティが必要です。
- ツールの決定: どのツールが、どのパラメータで呼び出され、どの結果が返されたか。
- ルーティングの決定: どのモデルまたは分岐が選択され、その理由。
- 中間状態: エージェントチェーンの各ステップの出力。モデルの隠れた思考連鎖ではありません。
- モデルとツールのメタデータ: モデルのバージョン、ツールのバージョン、使用されたパラメータ。回帰を特定のバージョンに追跡可能にします。
- ガードレールの結果: 各層が合格したか不合格だったか、ガードレールがアクションをブロックした場合の拒否理由。
- レイテンシとコストのトレース: ステップごとの時間とトークンコストの内訳。ボトルネックを可視化します。
- 最終結果: エージェントの作業の最終結果。成功または失敗のステータス付き。
データのマスキング、データ分類、保持ポリシーは必須です。 PIIや機密情報が存在する可能性がある場合、完全なプロンプトや完全なコンテキストをログに記録してはなりません。ログに記録する前にデータを分類し、機密フィールドをマスキングし、保持期間を強制して、ログが負債にならないようにします。モデルの隠れた思考連鎖をログに記録しようとしてはなりません。それは信頼性高く利用可能ではなく、強制すると出力品質を低下させる可能性があります。
評価は最終出力のテストにとどまりません。エージェントチェーンの各ステップをテストし、回帰が最後だけでなく、それが発生したステップで捕捉されるようにします。ドリフトメトリクス、レイテンシ予算の超過、コストしきい値、ガードレールの拒否率に対してアラートを設定し、問題がユーザーより前に表面化するようにします。
ドリフトとコストを削減するグラウンディング検索
検索拡張生成は、適切に実装されれば、ドリフトとコストの両方を削減できます。正確なグラウンディングはエージェントに適切で最新のコンテキストを与え、必要な推論ターンの数とハルシネーションの可能性を減らします。ターンが少ないことはトークンが少なくレイテンシが低いことを意味します。グラウンディングはまた、エージェントの推論を固定する具体的な検索コンテキストを提供することで、元の指示を強化します。
RAGは無償の恩恵ではありません。検索のオーバーヘッドを追加し、検索品質が低い場合は独自の障害モードを導入します。しかし、適切に設計された検索はリトライや推論ループを減らし、ドリフト、コスト、レイテンシに対して正味の利益をもたらす可能性があります。検索のオーケストレーション、評価、グラウンディングの詳細については、エージェント型RAGにおける検索のオーケストレーションとグラウンディングを参照してください。
HDWEBSOFTがAIエージェントの本番ローンチのリスクを軽減する方法
HDWEBSOFTは、適切にスコープされたデプロイのための構造化されたローンチフレームワークを通じて、チームがAIエージェントをパイロットから本番へ移行するのを支援します。このフレームワークは、固定スコープ・固定スケジュールのパッケージではなく、ユースケースの複雑さ、既存のエージェントロジックの成熟度、組織の本番準備度に適応する段階的アプローチです。エンタープライズAIエージェントのデプロイにおいて、この構造化されたアプローチはチームが初日から4つのボトルネックを回避するのに役立ちます。
ローンチフレームワークがカバーする内容
このフレームワークは、本番のAIエージェントデプロイに必要だがパイロットでは通常スキップされるコンポーネントをカバーします。
- アーキテクチャ設計: ガードレール、オブザーバビリティ、コスト管理を当初から組み込んだ本番対応のアーキテクチャ。
- 多層ガードレールの実装: ユースケースのリスクプロファイルに合わせた決定論的制御、モデルベースのチェック、アクセス制御、人間の承認ゲート。
- コンテキストキャッシュの設定: 無効化、テナント分離、機密出力の取り扱いを含むキャッシュ戦略。
- オブザーバビリティスタック: データのマスキング、データ分類、保持ポリシーを組み込んだログ、アラート、評価。
- 制御されたロールアウト: 狭いスコープで開始し、実証された結果に基づいて拡大する段階的デプロイ。
このフレームワークは、明確なスコープと既存または単純なエージェントロジックを持つユースケースに適しています。ゼロからの構築スプリントではなく、パイロットで価値を実証し、スケールで生き残るためのエンジニアリングの厳格さが必要なエージェントのための本番への構造化された道筋です。
固定スケジュールではなく段階的アプローチ
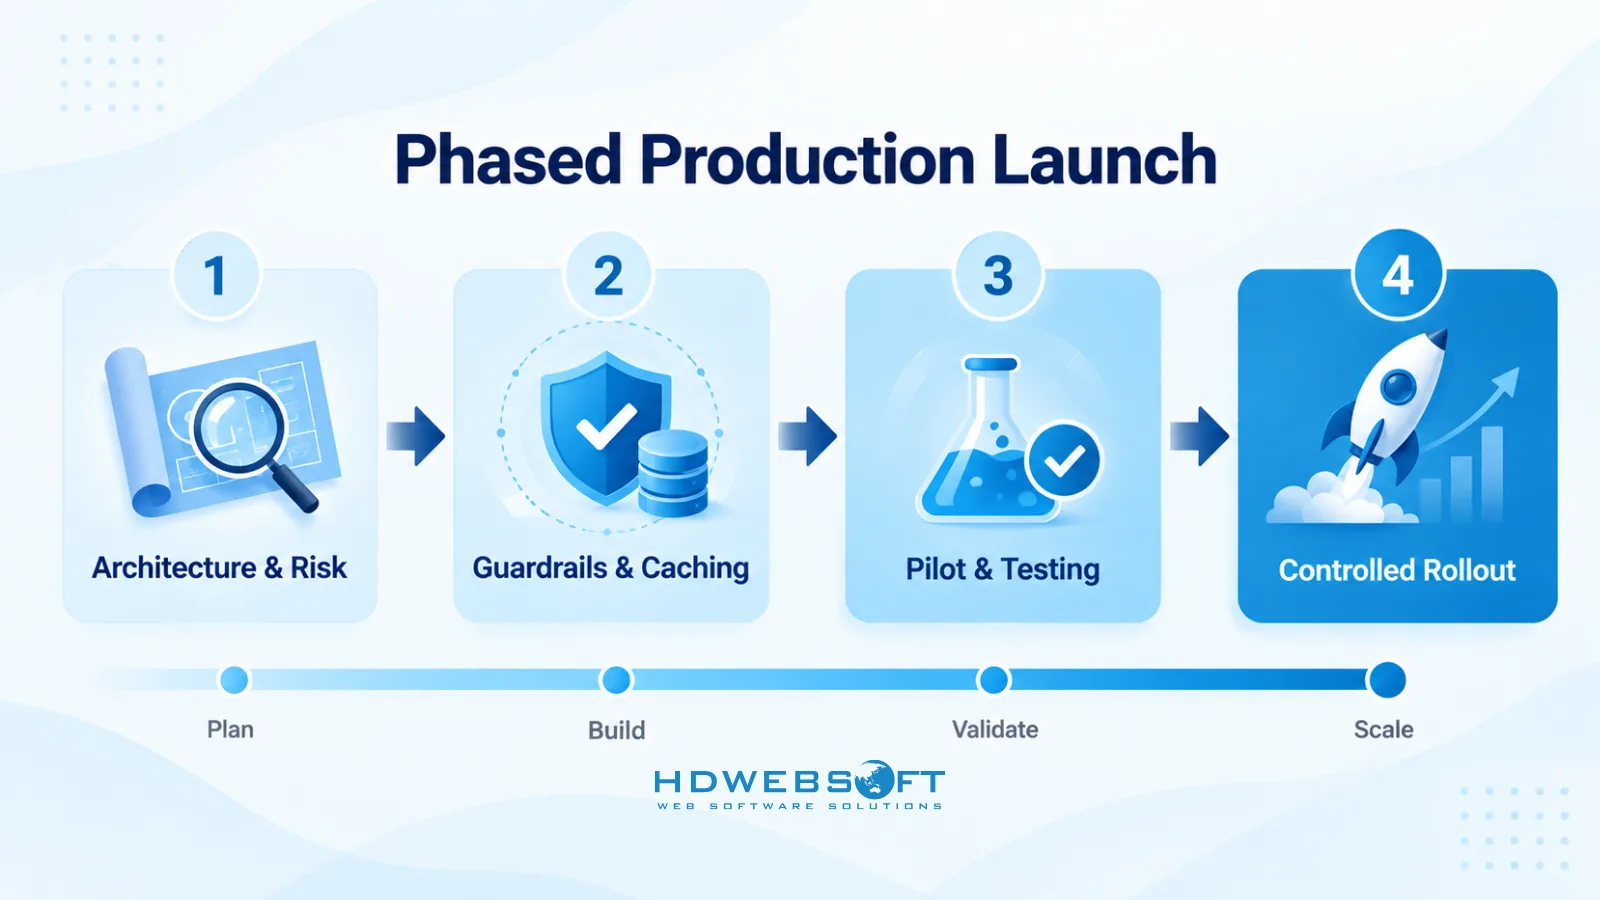
ローンチは固定スケジュールではなく、段階的アプローチに従います。各フェーズは以下の通りです。
- アーキテクチャセッションとリスク評価: ユースケース、成功指標、リスクプロファイル、本番要件を定義します。ドリフト、レイテンシ、コスト、セキュリティのうち、どのボトルネックがデプロイに最も関連するかを特定します。
- ガードレール、キャッシュ、オブザーバビリティの実装: エージェントが実際のトラフィックに触れる前に本番の基盤を構築します。多層ガードレール、無効化を伴うキャッシュ、マスキングを伴うオブザーバビリティをこのフェーズで設定します。
- パイロットデプロイとテスト: 本番を反映した制御された環境にエージェントをデプロイし、完全なガードレールとオブザーバビリティを有効化します。現実的な負荷、エッジケース、障害モードに対してテストします。
- 制御されたロールアウトと監視: 段階的にロールアウトし、ドリフトメトリクス、レイテンシ、コスト、ガードレールの結果を監視し、実証された結果に基づいてスコープを拡大します。
各フェーズの期間は、ユースケースの複雑さ、既存のエージェントロジックの成熟度、組織の本番準備度に依存します。このフレームワークは構造と規律を提供するものであり、厳格なスケジュールではありません。
構造化されたローンチが本番デプロイのリスクを軽減する理由
構造化されたローンチは、いくつかの方法で本番のAIエージェントデプロイのリスクを軽減します。
- スコープの明確化: 適切にスコープされたユースケースはスコープの蔓延を防ぎます。スコープの蔓延は本番デプロイが予算とスケジュールを超過する最も一般的な理由です。
- 1つの高価値ユースケースへの集中: すべてのエージェントを一度にデプロイしようとするのではなく、成功の可能性が最も高く価値が最も高い1つのユースケースに集中します。
- 当初からのガードレールとオブザーバビリティ: 本番の基盤は最初のインシデントの後ではなく、ローンチ前に構築されます。
- スケーリングのベースライン: 成功した制御されたロールアウトは、将来のスケーリングの決定が依拠するベースライン(メトリクス、ガードレールのしきい値、コストパターン)を提供します。
パイロットから本番への移行を準備したチームにとって、次のステップはAIリードとの技術アーキテクチャセッションであり、ユースケースをマッピングし、関連するボトルネックを特定し、本番要件を定義します。AIリードとの技術アーキテクチャセッションを予約して、対話を始めましょう。
結論
本番環境におけるAIエージェントのデプロイは、モデルの能力ではなく、エンジニアリングの規律です。4つのボトルネック(プロンプトドリフト、APIレイテンシ、トークンコスト、セキュリティギャップ)は予測可能で、診断可能で、対処可能です。ただし、それは本番の後ではなく、最初のインシデントの前に設計した場合に限ります。成功するAIエージェントのデプロイには、当初からの多層ガードレール、スマートなコンテキストキャッシュ、構造化されたオブザーバビリティが必要です。
多層ガードレール、適切な無効化とテナント分離を伴うスマートなコンテキストキャッシュ、マスキングと保持ポリシーを伴う構造化されたオブザーバビリティが、パイロットにはない本番の基盤を形成します。予算しきい値と停止・エスカレーションポリシーを伴うトークンコスト予測は前提条件であり、事後の対応ではありません。そして、構造化されたローンチフレームワーク(厳格なスケジュールではなく段階的)は、チームに次へスケールする前に1つのユースケースを適切にデプロイする規律を与えます。
HDWEBSOFTは、エージェントが実際のトラフィックに触れる前に本番の基盤を構築する段階的ローンチフレームワークを通じて、チームがこの移行を進めるのを支援します。前進の準備ができた組織にとって、次のステップは技術アーキテクチャセッションであり、ユースケースを定義し、関連するボトルネックを特定し、デプロイを計画することです。
FAQ
本番環境におけるAIエージェントのデプロイとは何ですか?
本番環境におけるAIエージェントのデプロイとは、実負荷の下、実際のユーザーと実際の結果を伴いながら、推論し、ツールを呼び出し、アクションを実行する自律的なAIシステムの運用です。これには、パイロットには通常ない多層ガードレール、オブザーバビリティ、コスト管理、ロールバック手順が必要です。成功するAIエージェントのデプロイは、信頼性、安全性、コスト管理を中核のエンジニアリング要件として扱います。
AIエージェントのパイロットは本番移行時になぜ失敗するのですか?
パイロットは4つの技術的ボトルネック(プロンプトドリフト、APIレイテンシ、トークンコスト、セキュリティギャップ)により本番で失敗します。パイロットはユーザーが少なく、エッジケースが少なく、実際のコスト圧力のない制御された環境で動作するため、チームはこれらを過小評価します。本番を前提としたガードレール、オブザーバビリティ、コスト予測がなければ、エージェントがドリフトし、遅延し、トークンを消費し、データを漏洩する際にAIエージェントのデプロイは失敗します。
プロンプトドリフトとは何か、どう制御しますか?
プロンプトドリフト(コンテキストドリフトや指示ドリフトとも呼ばれます)は、エージェントがより長いセッションやマルチターンループを処理するにつれて、指示への準拠が徐々に失われる現象です。コンテキストの増大、切り詰め、矛盾する指示、古い記憶、中間出力によって引き起こされます。制御するには、制約を定期的に再注入し、コンテキストウィンドウを管理し、決定論的チェックポイントを追加し、複数のシグナル(タスク成功率、制約違反率、ツール呼び出しの正確性、回帰評価、意味的距離)でドリフトを検出します。
本番でAIエージェントを運用するコストはどのくらいですか?
コストはセッションあたりの平均トークン、1日あたりのセッション数、モデルの価格に依存します。マルチエージェントループは、反復するコンテキスト、リトライ、分岐によりコストを急速に、あるいは超線形的に増大させる可能性があります。ローンチ前にトークンコスト予測を構築し、停止・エスカレーションポリシーを伴う予算しきい値を設定し、請求書が届く前に支出の超過を捕捉してください。
AIエージェントの多層ガードレールとは何ですか?
多層ガードレールは複数のタイプの制御を組み合わせます。決定論的ルール(スキーマ検証、ツール呼び出しの許可リスト、ループ制限、権限チェック)、モデルベースまたは分類器ベースのチェック(コンテンツフィルタ、ハルシネーション検出器)、アクセス制御(最小権限、スコープされたツール権限)、機密アクションに対する人間の承認です。単一の層で十分なことはありません。各層が他の層が残したギャップをカバーし、全体として本番のAIエージェントの信頼性の骨格を形成します。
HDWEBSOFTのAIエージェントローンチフレームワークはどのように機能しますか?
HDWEBSOFTのローンチフレームワークは、適切にスコープされたデプロイのための段階的アプローチです。アーキテクチャセッションとリスク評価、ガードレールとキャッシュとオブザーバビリティの実装、パイロットデプロイとテスト、制御されたロールアウトと監視で構成されます。このフレームワークは固定スケジュールに従うのではなく、ユースケースの複雑さと組織の準備度に適応します。エンタープライズAIエージェントのデプロイにおいて、この構造化されたアプローチはチームが当初から4つのボトルネックを回避するのに役立ちます。