Triển khai AI agent là nơi hầu hết các dự án thử nghiệm đầy hứa hẹn đổ vỡ. Một bản demo trả lời câu hỏi trong môi trường kiểm soát hiếm khi sống sót khi tiếp xúc với người dùng thật, dữ liệu thật và ngân sách thật. Gartner dự báo hơn 40% dự án agentic AI sẽ bị hủy vào cuối năm 2027, với chi phí leo thang và kiểm soát rủi ro chưa đầy đủ nằm trong những nguyên nhân chính. Khoảng cách giữa thử nghiệm và agentic AI trong production không chỉ là vấn đề công nghệ — đó là vấn đề về kỷ luật kỹ thuật mà ít đội nào lường trước được trước khi chạm ngõ production.
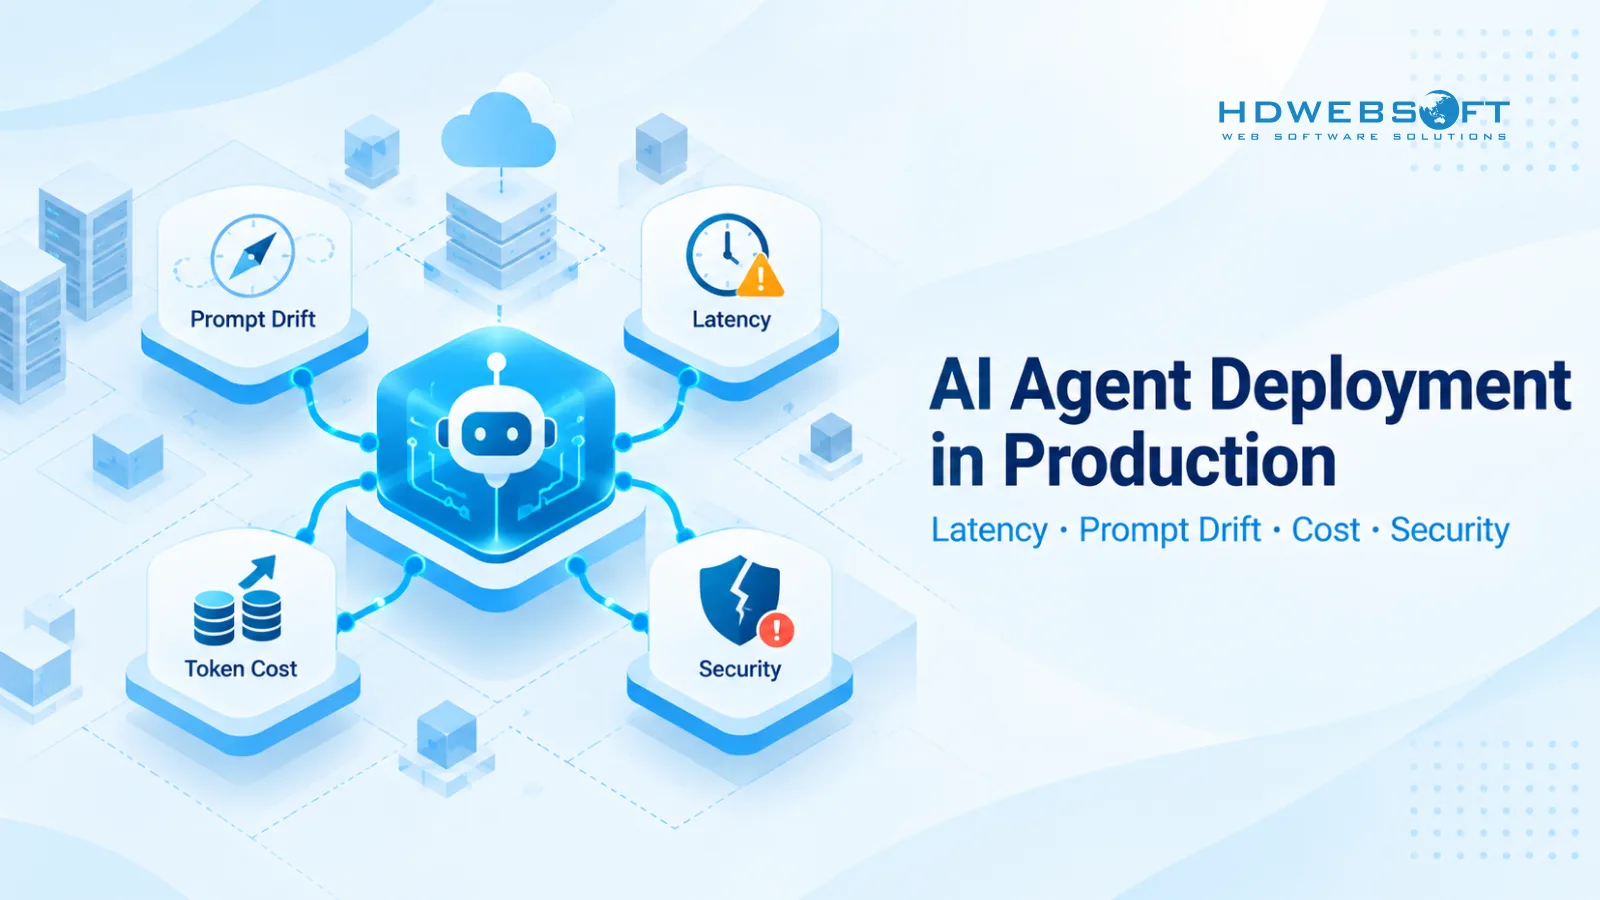
Các dự án thử nghiệm thành công vì chúng chạy trong môi trường kiểm soát với ít người dùng, ít trường hợp biên và không bị áp lực chi phí thực sự. Production đưa agent vào tiếp xúc với lượng truy cập tăng đột biến, đầu vào mơ hồ, nội dung mang tính đối kháng và giới hạn ngân sách mà thử nghiệm không bao giờ mô phỏng. Nếu thiếu hàng rào bảo vệ, khả năng quan sát và kiểm soát chi phí được thiết kế cho production ngay từ đầu, agent sẽ trệch hướng, chậm lại, tiêu hao token và rò rỉ dữ liệu. Bài viết này phân tích bốn điểm nghẽn kỹ thuật làm đổ triển khai AI agent trong production — prompt drift, độ trễ API, chi phí token và lỗ hổng bảo mật — đồng thời giải thích cách hàng rào bảo vệ nhiều lớp, cache ngữ cảnh thông minh và khả năng quan sát có cấu trúc giúp các đội triển khai AI agent trong production một cách ổn định.
Điểm chính
- Gartner dự báo hơn 40% dự án agentic AI sẽ bị hủy vào cuối năm 2027, với chi phí leo thang và kiểm soát rủi ro chưa đầy đủ nằm trong những nguyên nhân chính.
- Bốn điểm nghẽn kỹ thuật làm đổ triển khai production: prompt drift, độ trễ API, chi phí token và lỗ hổng bảo mật.
- Hàng rào bảo vệ nhiều lớp — kết hợp quy tắc deterministic, kiểm tra dựa trên model, kiểm soát truy cập và phê duyệt con người — tạo nên xương sống của độ tin cậy AI agent.
- Vòng lặp multi-agent có thể đẩy chi phí token tăng nhanh hoặc siêu tuyến tính do ngữ cảnh lặp lại, retry và phân nhánh; giới hạn vòng lặp, model routing và context caching là những đòn bẩy thiết yếu.
- Dự báo chi phí token với ngưỡng ngân sách và chính sách dừng hoặc leo thang là điều kiện tiên quyết cho triển khai production, không phải việc làm sau.
- Khả năng quan sát cho AI agent yêu cầu làm ẩn, phân loại dữ liệu và chính sách lưu giữ — không bao ghi log toàn bộ prompt hoặc ngữ cảnh khi có PII hoặc thông tin nhạy cảm.
Triển khai AI Agent trong Production Thực Sự Có Nghĩa Là Gì
Triển khai AI agent trong production không đơn thuần là chạy một model trên server. Đó là vận hành một hệ thống tự chủ có khả năng suy luận, gọi tool và thực hiện hành động dưới tải thật, với người dùng thật và hậu quả thật. Production nghĩa là hệ thống phải duy trì độ tin cậy, an toàn và kiểm soát chi phí khi truy cập tăng đột biến, đầu vào trở nên lộn xộn và ngân sách thắt chặt.
Thử nghiệm so với Production: Khoảng Cách Làm Chết Dự Án
Khoảng cách giữa thử nghiệm và production là nơi hầu hết dự án chết yểu. Thử nghiệm chạy trong môi trường kiểm soát với ít người dùng, ít trường hợp biên và không bị áp lực chi phí thực sự. Production đưa agent vào tiếp xúc với lượng truy cập tăng đột biến, đầu vào mơ hồ, nội dung đối kháng và giới hạn ngân sách mà thử nghiệm không bao giờ mô phỏng.
| Tiêu chí | Thử nghiệm | Production |
|---|---|---|
| Người dùng | Vài người thử nghiệm | Hàng ngàn trở lên, mẫu không thể dự đoán |
| Trường hợp biên | Đã chọn lọc, giới hạn | Không giới hạn, mang tính đối kháng |
| SLA | Best-effort | Ràng buộc theo hợp đồng hoặc kỳ vọng người dùng |
| Ngân sách | Dung sai cao | Giới hạn cứng, cảnh báo chi phí, quy trình leo thang |
| Khả năng quan sát | Kiểm tra thủ công | Dashboard thời gian thực, cảnh báo, dấu vết kiểm toán |
| Rollback | Khởi động lại demo | Rollback có kiểm soát, giá trị mặc định an toàn |
Các đội coi thử nghiệm chỉ là thí nghiệm thay vì nguyên mẫu production hiếm khi thành công khi mở rộng. Những đội thành công nhất thiết kế cho production ngay từ đầu, xây dựng hàng rào bảo vệ, khả năng quan sát và kiểm soát chi phí như yêu cầu cốt lõi thay vì việc làm thêm sau.
Bốn Điểm Nghẽn Kỹ Thuật Làm Đổ Triển Khai Production
Khi agent chuyển từ thử nghiệm sang production, bốn điểm nghẽn kỹ thuật chịu trách nhiệm cho hầu hết các thất bại triển khai AI agent:
- Prompt drift — agent dần mất đi sự tuân thủ hướng dẫn ban đầu khi ngữ cảnh tăng và output trung gian tích lũy.
- Độ trễ API — các lệnh gọi tuần tự qua suy diễn LLM, tool call và điều phối tích lũy độ trễ làm gãy workflow thời gian thực.
- Chi phí token — vòng lặp multi-agent, retry và phân nhánh đẩy mức sử dụng token tăng nhanh hoặc siêu tuyến tính.
- Lỗ hổng bảo mật — indirect prompt injection, tool call không an toàn và rủi ro rò rỉ dữ liệu mà AppSec truyền thống không bao phủ đầy đủ.
Mỗi điểm nghẽn đều có thể dự đoán, chẩn đoán và xử lý — nhưng chỉ khi các đội thiết kế cho chúng trước production, không phải sau. Đối với triển khai AI agent doanh nghiệp, bốn vấn đề này chiếm phần lớn các thất bại production.
Điểm nghẽn 1: Prompt Drift Làm Xói Mòn Độ Tin Cậy Của Agent
Prompt drift, còn gọi là context drift hay instruction drift, là sự suy giảm dần mức độ tuân thủ hướng dẫn khi agent xử lý các cuộc hội thoại dài hơn hoặc vòng lặp nhiều lượt. Agent bắt đầu đồng nhất với hướng dẫn ban đầu, nhưng khi tương tác kéo dài, output của nó ngày càng lệch khỏi hành vi dự kiến.
Nguyên Nhân Gây Prompt Drift trong Vòng Lặp Agent Nhiều Lượt
Một số cơ chế gây prompt drift trong triển khai AI agent production:
- Sự tăng trưởng ngữ cảnh: Khi cuộc hội thoại hoặc vòng lặp agent kéo dài, cửa sổ ngữ cảnh chứa đầy output trung gian, kết quả tool call và tin nhắn người dùng. Prompt hệ thống và các ràng buộc ban đầu chiếm một phần ngày càng nhỏ trong sự chú ý của model.
- Cắt bớt: Khi ngữ cảnh vượt quá cửa sổ của model, nội dung cũ hơn — thường bao gồm hướng dẫn quan trọng — bị cắt bớt hoặc tóm tắt, làm mất độ chính xác.
- Hướng dẫn xung đột: Hướng dẫn mới từ output của tool, tin nhắn người dùng hoặc agent khác có thể xung đột với prompt hệ thống ban đầu, và model có thể tuân theo hướng dẫn gần hơn mà không có quy tắc ưu tiên rõ ràng.
- Bộ nhớ cũ: Thông tin lưu trong memory hoặc hệ thống truy xuất có thể lỗi thời, khiến agent hành động dựa trên ngữ cảnh không còn phản ánh thực tế.
- Output trung gian: Output từ các bước sớm trong chuỗi multi-agent ảnh hưởng đến suy luận ở các bước sau. Nếu một output sớm sai tinh tế, lỗi sẽ khuếch đại xuôi dòng.
Không cơ chế nào trong số này đòi hỏi model phải “ưu tiên ngữ cảnh gần” — chúng phát sinh từ thực tế quản lý ngữ cảnh, cắt bớt và khối lượng lớn nội dung trung gian mà agent production tạo ra.
Cách Prompt Drift Làm Suy Giảm Chất Lượng Output Theo Thời Gian
Hậu quả của drift tích lũy qua các phiên dài và chuỗi multi-agent, làm suy yếu độ tin cậy AI agent. Agent bắt đầu ảo giác, gọi sai tool, vi phạm ràng buộc hoặc mất dấu mục tiêu ban đầu. Trong vòng lặp multi-agent, drift đặc biệt nguy hiểm: agent A truyền ngữ cảnh cho agent B, agent B truyền cho agent C, và mỗi lần bàn giao tạo thêm cơ hội mất hướng dẫn.
Trong log production, drift xuất hiện dưới dạng suy giảm chất lượng tinh tế mà dễ bỏ qua. Output vẫn có vẻ hợp lý trên bề mặt, nhưng không còn đáp ứng các ràng buộc ban đầu — một agent hỗ trợ khách hàng bắt đầu bỏ qua tuyên bố từ chối bắt buộc, một agent phân tích dữ liệu bắt đầu bỏ qua khoảng tin cậy, hoặc một agent lập trình ngừng tuân thủ hướng dẫn phong cách của đội. Nếu không có metric phát hiện drift, những hồi quy này thường không được chú ý cho đến khi người dùng phàn nàn hoặc kiểm toán phát hiện khoảng trống.
Phát Hiện và Kiểm Soát Prompt Drift
Kiểm soát drift đòi hỏi cả phòng ngừa lẫn phát hiện. Các kỹ thuật phòng ngừa bao gồm:
- Tiêm lại định kỳ: Tiêm lại prompt hệ thống và các ràng buộc quan trọng theo khoảng đều, thay vì dựa vào prompt ban đầu luôn hiển thị xuyên suốt phiên dài.
- Quản lý cửa sổ ngữ cảnh: Tóm tắt hoặc cắt bớt nội dung trung gian để giữ hướng dẫn ban đầu nổi bật. Chỉ giữ lại những gì bước tiếp theo cần.
- Điểm kiểm tra deterministic: Xác thực output của agent ở mỗi lượt so với các ràng buộc ban đầu, không chỉ ở cuối phiên.
Phát hiện đòi hỏi nhiều tín hiệu, không phải một metric duy nhất. Phát hiện drift hiệu quả kết hợp:
- Tỷ lệ thành công tác vụ: Agent có còn hoàn thành đúng tác vụ không?
- Tỷ lệ vi phạm ràng buộc: Agent vi phạm quy tắc rõ ràng bao thường xuyên?
- Tính đúng đắn của tool call: Tool đúng có được gọi với tham số đúng không?
- Đánh giá hồi quy: Chạy bộ đánh giá cố định định kỳ để phát hiện hồi quy chất lượng so với chuẩn tham chiếu đã biết.
- Khoảng cách ngữ nghĩa: Đo mức độ output đã trệch khỏi hành vi dự kiến, như một tín hiệu trong số nhiều tín hiệu.
Không có metric đơn lẻ nào bắt được toàn bộ drift. Các đội chỉ dựa vào khoảng cách ngữ nghĩa hoặc chỉ dựa vào tỷ lệ thành công tác vụ sẽ bỏ sót những hồi quy mà các tín hiệu khác bắt được. Cách tiếp cận đa tín hiệu là cách duy nhất đáng tin cậy để phát hiện drift trong triển khai AI agent production.
Điểm nghẽn 2: Độ Trễ API Làm Gãy Workflow Agent Thời Gian Thực
Độ trễ là điểm nghẽn thứ hai làm đổ triển khai production. Workflow agent chuỗi nhiều lệnh gọi — suy diễn LLM, thực thi tool, truy xuất, điều phối — và độ trễ tích lũy qua từng bước tuần tự. Khi phân nhánh hoặc retry xuất hiện, tổng thời gian phản hồi có thể tăng mạnh, khiến triển khai AI agent trong production khó giữ trong thời gian phản hồi chấp nhận được.
Độ Trễ Nấp Ở Đâu trong Chuỗi Lệnh Gọi Agent
Độ trễ trong triển khai AI agent đến từ nhiều nguồn:
- Suy diễn LLM: Thời gian sinh của chính model, tỷ lệ thuận với độ dài output và kích thước model.
- Độ trễ tool call: API bên ngoài, database và service mà agent gọi, mỗi cái cộng thêm thời gian khứ hồi.
- Chi phí phụ truy xuất RAG: Truy xuất, embedding và xếp hạng cộng thời gian trước khi model bắt đầu sinh.
- Điều phối multi-agent: Phối hợp giữa các agent — định tuyến, bàn giao, tổng hợp kết quả — cộng chi phí phụ lên trên độ trễ lệnh gọi riêng lẻ.
- Tuần tự hóa và giải tuần tự hóa: Chuyển đổi định dạng cho mỗi lệnh gọi cộng thêm độ trễ nhỏ nhưng tích lũy.
Trong vòng lặp multi-agent, độ trễ tích lũy qua các lệnh gọi tuần tự. Nếu mỗi bước mất vài giây và vòng lặp chạy nhiều bước, tổng thời gian phản hồi có thể đạt hàng chục giây. Phân nhánh — khi agent thử nhiều cách tiếp cận — và retry — khi agent thử lại bước thất bại — có thể đẩy tổng độ trễ cao hơn nữa. Để minh họa, một lệnh gọi agent đơn lẻ có thể mất 3 đến 8 giây, và chuỗi multi-agent nhiều bước có thể đạt 30 đến 60 giây. Đây là con số minh họa, không phổ quát — độ trễ thực tế phụ thuộc vào lựa chọn model, hiệu năng tool và thiết kế điều phối.
Ngân Sách Độ Trễ cho AI Agent Production
Ngân sách độ trễ là thời gian phản hồi tối đa chấp nhận được cho một tác vụ nhất định, phân bổ qua từng bước trong chuỗi agent. Nếu không có ngân sách, đội không có cách quyết định khi nào độ trễ chấp nhận được hoặc khi nào kiến trúc cần thay đổi.
Ví dụ ngân sách độ trễ — đây là minh họa, không phải SLA phổ quát:
- Tương tác thời gian thực (ví dụ: chat, hỗ trợ trực tiếp): dưới 5 giây
- Tác vụ gần thời gian thực (ví dụ: phân tích dữ liệu, tạo báo cáo): dưới 30 giây
- Tác vụ nền (ví dụ: xử lý batch, agent theo lịch): dưới 5 phút
Khi ngân sách được đặt, phân bổ qua các bước trong chuỗi agent. Nếu tổng ước tính vượt ngân sách, kiến trúc phải thay đổi — song song hóa tool call, rút ngắn suy luận, định tuyến tác vụ đơn giản hơn sang model nhanh hơn, hoặc chuyển công việc sang xử lý nền.
Giảm Độ Trễ Mà Không Hy Sinh Độ Sâu Suy Luận
Một số kỹ thuật giảm độ trễ mà không buộc agent suy luận nông hơn:
- Streaming response: Stream output cho người dùng khi được sinh, để người dùng thấy tiến trình thay vì chờ response hoàn chỉnh.
- Model routing: Định tuyến tác vụ đơn giản sang model nhỏ, nhanh hơn và dành model lớn cho tác vụ cần suy luận sâu hơn. Quyết định định tuyến nên dựa trên độ phức tạp tác vụ, rủi ro và yêu cầu chất lượng — không phải tỷ lệ cố định.
- Tool call song song: Thực thi các tool call độc lập song song thay vì tuần tự, cắt tổng thời gian chờ.
- Caching: Cache output LLM và kết quả tool cho đầu vào tương tự để tránh lệnh gọi thừa.
- Thực thi suy đoán (tùy chọn, nâng cao): Cho các bước có mẫu dự đoán được, thực thi bước kế tiếp có khả năng xảy ra trước khi bước hiện tại hoàn tất.
Retrieval-augmented generation minh họa tốt sự đánh đổi độ trễ. RAG cộng chi phí phụ truy xuất, nhưng neo dữ liệu tốt có thể giảm số retry và vòng suy luận mà agent cần, từ đó giảm tổng độ trễ. Hiệu ứng thực tế phụ thuộc vào triển khai — RAG không phải lúc nào cũng giảm độ trễ, nhưng truy xuất được thiết kế tốt có thể.
Điểm nghẽn 3: Bùng Nổ Chi Phí Token trong Vòng Lặp Multi-Agent
Chi phí token là điểm nghẽn khiến các đội bị bất ngờ. Thử nghiệm chạy với ít người dùng và ít trường hợp biên, nên mức sử dụng token dễ kiểm soát. Production mở rộng sử dụng, và vòng lặp multi-agent khuếch đại chi phí theo cách mà dữ liệu thử nghiệm chưa từng tiết lộ. Nếu không có dự báo chi phí, triển khai AI agent trong production có thể vượt ngân sách trước khi ai nhận ra.
Tại Sao Vòng Lặp Multi-Agent Tiêu Hao Token Không Dự Đoán Được
Vòng lặp multi-agent đẩy chi phí token tăng nhanh hoặc siêu tuyến tính trong triển khai AI agent do một số yếu tố:
- Ngữ cảnh lặp lại: Mỗi lượt trong vòng lặp gửi lại ngữ cảnh — prompt hệ thống, lịch sử hội thoại, kết quả tool — cho model. Khi ngữ cảnh tăng, mỗi lượt tốn nhiều token hơn lượt trước.
- Retry: Khi agent tạo output không hợp lệ, vòng lặp retry, gửi lại toàn bộ ngữ cảnh cộng với phản hồi lỗi.
- Phân nhánh: Khi agent thử nhiều cách tiếp cận, mỗi nhánh tiêu hao token, và chỉ output của một nhánh có thể được sử dụng.
- Trao đổi multi-agent: Agent giao tiếp với nhau tiêu hao token cho mỗi tin nhắn, cộng chi phí phụ mà hệ thống single-agent không có.
Để minh họa, một phiên thử nghiệm có thể dùng 5.000 token. Với 1.000 phiên mỗi ngày ở production, con số đó trở thành 5 triệu token mỗi ngày — và đó là trước khi tính đến retry, phân nhánh và sự tăng trưởng ngữ cảnh mà lưu lượng production mang lại. Chi phí có thể tăng nhanh hoặc siêu tuyến tính, không phải tuyến tính, khi các yếu tố này cộng dồn.
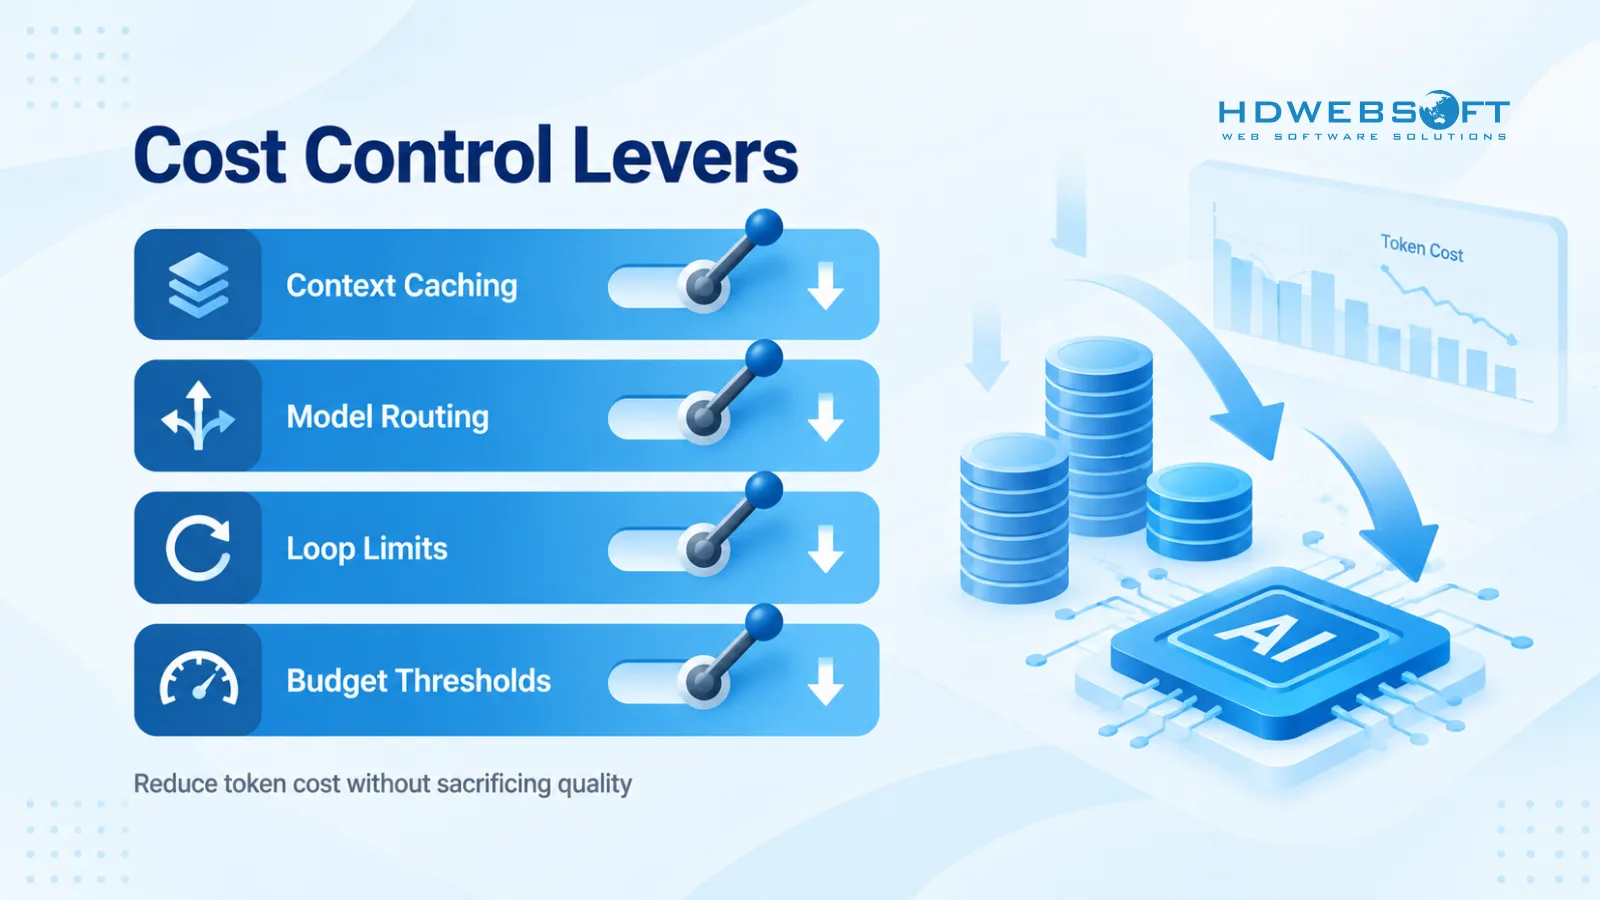
Đòn Bẩy Chi Phí: Context Caching, Model Routing, Giới Hạn Vòng Lặp
Một số đòn bẩy kiểm soát chi phí token trong production:
- Context caching: Cache prompt prefix, kết quả tool và output LLM cho đầu vào tương tự để tránh gửi lại hoặc sinh lại cùng nội dung.
- Model routing: Định tuyến tác vụ sang model nhỏ nhất đáp ứng yêu cầu chất lượng. Quyết định định tuyến nên dựa trên độ phức tạp tác vụ, rủi ro và yêu cầu chất lượng — không phải tỷ lệ cố định như 80% nhỏ và 20% lớn.
- Giới hạn vòng lặp: Đặt số lượt tối đa mỗi phiên. Khi đạt giới hạn, chấm dứt vòng lặp và leo thang cho con người hoặc đường dẫn fallback.
- Nén prompt: Tóm tắt hoặc nén ngữ cảnh thay vì gửi lại toàn bộ lịch sử mỗi lượt.
- Xử lý batch: Chuyển tác vụ không thời gian thực sang xử lý batch, nơi chi phí có thể tối ưu mà không bị áp lực độ trễ.
Xây Dựng Dự Báo Chi Phí Token Trước Khi Triển Khai
Dự báo chi phí token là điều kiện tiên quyết cho triển khai AI agent trong production, không phải việc làm sau. Xây dựng dự báo trước khi ra mắt:
- Ước tính token trung bình mỗi phiên: Bao gồm prompt hệ thống, ngữ cảnh, kết quả tool và output. Tính đến retry và phân nhánh.
- Nhân với số phiên dự kiến mỗi ngày: Dùng lưu lượng production thực tế, không phải lưu lượng thử nghiệm.
- Áp dụng giá model: Tính chi phí ngày và tháng theo giá token hiện tại.
- Cộng biên độ cho phương sai: Lưu lượng production khó dự đoán; cộng biên độ cho đợt tăng đột biến bất ngờ.
- Tách chi phí cố định và biến đổi: Chi phí cố định bao gồm prompt hệ thống và ngữ cảnh chuẩn tham chiếu; chi phí biến đổi tỷ lệ với số lượt, tool call và retry.
Khi dự báo sẵn sàng, đặt ngưỡng ngân sách với chính sách dừng hoặc leo thang. Khi chi tiêu vượt ngưỡng, hệ thống có thể dừng agent, leo thang cho con người, chuyển sang model rẻ hơn hoặc cảnh báo đội — chính sách phụ thuộc vào use case. Điều quan trọng là có chính sách trước khi ra mắt, không phải phát hiện vi phạm ngân sách sau khi hóa đơn đến.
Điểm nghẽn 4: Lỗ Hổng Bảo Mật và Output Agent Không Kiểm Soát
Bảo mật là điểm nghẽn thứ tư, và là điểm mà đội bảo mật ứng dụng truyền thống ít chuẩn bị nhất. Agent không chỉ sinh văn bản — chúng gọi tool, truy cập dữ liệu và thực hiện hành động, tạo ra các mối đe dọa mà kiểm soát AppSec truyền thống không được thiết kế để xử lý. Triển khai AI agent trong production mà thiếu hàng rào bảo vệ dành riêng cho agent sẽ để tổ chức hở trước tấn công tiêm, rò rỉ dữ liệu và tool call không an toàn.
Indirect Prompt Injection và Tool Call Không An Toàn
Indirect prompt injection là rủi ro bảo mật chính cho agent production và là nguyên nhân hàng đầu gây thất bại triển khai AI agent. Khác với direct prompt injection, nơi kẻ tấn công thao túng trực tiếp prompt, indirect injection giấu hướng dẫn độc hại bên trong dữ liệu mà agent truy xuất hoặc xử lý — nội dung do người dùng tạo, tài liệu truy xuất, output tool hoặc trang web bên ngoài.
Khi agent đọc nội dung này, nó có thể tuân theo hướng dẫn được tiêm như thể chúng hợp lệ. Một agent đọc email khách hàng chứa hướng dẫn ẩn có thể rò rỉ dữ liệu, gọi tool nhạy cảm hoặc sửa bản ghi mà không nên động vào. Vì injection đến qua dữ liệu, không qua chính prompt, nên chỉ xác thực đầu vào không thể bắt được.
Rủi ro càng trầm trọng khi agent có khả năng gọi tool. Một agent có thể gửi email, sửa database hoặc khởi tạo thanh toán mang rủi ro cao hơn nhiều so với agent chỉ sinh văn bản. Mỗi tool call là một hành động tiềm năng với hậu quả thật, và tool call không kiểm soát có thể gây thiệt hại trước khi ai nhận ra.
Rủi Ro Rò Rỉ Dữ Liệu trong Workflow Agent
Agent thường có quyền truy cập nhiều nguồn dữ liệu — database, API, file store — và quyền truy cập đó tạo rủi ro rò rỉ. Một agent có thể đọc dữ liệu nhạy cảm và gửi email hoặc gọi API bên ngoài có thể rò rỉ dữ liệu đó qua output hoặc tool call.
Hệ thống multi-agent khuếch đại rủi ro. Agent A có thể có quyền truy cập dữ liệu rộng vì tác vụ yêu cầu, trong khi agent B có phạm vi hẹp hơn. Nếu agent B có thể yêu cầu dữ liệu từ agent A, và output của agent B chảy ra kênh bên ngoài, dữ liệu có thể di chuyển từ agent quyền cao đến đích bên ngoài mà không agent nào rõ ràng vi phạm phạm vi của riêng mình.
Các biện pháp giảm thiểu bao gồm:
- Nguyên tắc đặc quyền tối thiểu: Cho mỗi agent quyền truy cập dữ liệu tối thiểu mà tác vụ yêu cầu, giới hạn chặt nhất có thể.
- Lọc output: Xác thực output agent trước khi đến kênh bên ngoài, chặn nội dung chứa dữ liệu nhạy cảm.
- Ghi log kiểm toán: Ghi log mỗi tool call, tham số và kết quả, để mọi nỗ lực rò rỉ có thể truy vết.
Tại Sao AppSec Truyền Thống Cần Nhưng Chưa Đủ
Bảo mật ứng dụng truyền thống vẫn cần nhưng chưa đủ cho rủi ro dành riêng cho agent. WAF, xác thực đầu vào, authentication và authorization vẫn quan trọng — đó là nền tảng. Nhưng chúng không bao phủ các mối đe dọa mà agent tạo ra:
- Prompt injection không phải code injection truyền thống. Nó khai thác hành vi tuân theo hướng dẫn của model, không phải lỗ hổng code, nên quy tắc WAF và vệ sinh đầu vào không bắt được.
- Agent tự quyết định gọi tool nào một cách động. Không có định tuyến cố định để lọc — chính suy luận của agent xác định hành động, và kiểm soát bảo mật truyền thống không thể dự đoán hoặc lọc mọi đường tool call có thể.
- Output agent có thể chứa dữ liệu nhạy cảm rò rỉ qua log, email hoặc lệnh gọi API bên ngoài, ngay cả khi data store cơ sở được bảo mật đúng.
Hàng rào bảo vệ dành riêng cho agent là bắt buộc trên nền AppSec truyền thống: xác thực output, danh sách cho phép tool call, phê duyệt con người cho hành động nhạy cảm và dấu vết kiểm toán hoàn chỉnh. Để tìm hiểu sâu hơn về mô hình mối đe dọa LLM và biện pháp giảm thiểu, xem bảo mật LLM cho agentic AI.
Cách Triển Khai AI Agent trong Production Ổn Định
Giải quyết bốn điểm nghẽn đòi hỏi cách tiếp cận có cấu trúc kết hợp hàng rào bảo vệ, caching và khả năng quan sát. Mỗi thành phần xử lý một hoặc nhiều điểm nghẽn, và cùng nhau chúng tạo nên nền tảng production mà thử nghiệm thiếu. Đối với các đội đang tìm hiểu cách triển khai AI agent trong production, các thành phần sau là thiết yếu.
Hàng Rào Bảo Vệ Nhiều Lớp: Xương Sống Của Độ Tin Cậy Agent
Hàng rào bảo vệ nhiều lớp kết hợp nhiều loại kiểm soát, mỗi loại xử lý các chế độ thất bại khác nhau:
- Kiểm soát deterministic: Xác thực schema cho output, danh sách cho phép tool call, giới hạn vòng lặp và kiểm tra quyền. Đây là quy tắc không phụ thuộc model — chúng ép buộc ràng buộc bất kể agent sinh gì, tạo lớp đầu tiên của độ tin cậy AI agent.
- Kiểm tra dựa trên model hoặc bộ phân loại: Bộ lọc nội dung, bộ phát hiện ảo giác và bộ phân loại output bắt các vấn đề mà quy tắc deterministic không thể. Chúng dùng model nhỏ hơn hoặc bộ phân loại để đánh giá output agent trước khi đến người dùng hoặc tool.
- Kiểm soát truy cập: Nguyên tắc đặc quyền tối thiểu cho mỗi agent, quyền tool giới hạn theo phạm vi và giới hạn truy cập dữ liệu gắn với vai trò agent.
- Phê duyệt con người: Cho hành động nhạy cảm — thanh toán, sửa dữ liệu, giao tiếp bên ngoài — yêu cầu phê duyệt con người rõ ràng trước khi agent thực thi hành động.
Không lớp đơn lẻ nào là đủ. Quy tắc deterministic bắt vi phạm schema và tool call trái phép nhưng bỏ sót vấn đề nội dung tinh tế. Kiểm tra dựa trên model bắt vấn đề nội dung nhưng bản thân có thể bị tổn thương trước đầu vào đối kháng. Phê duyệt con người bắt hành động rủi ro cao nhưng không mở rộng được cho mọi quyết định. Sức mạnh của hàng rào bảo vệ nhiều lớp là mỗi lớp che khoảng trống mà lớp khác để lại, khiến triển khai AI agent trong production ổn định hơn nhiều so với bất kỳ kiểm soát đơn lẻ nào.
Context Caching Thông Minh để Cắt Độ Trễ và Chi Phí Cùng Lúc
Context caching giải quyết độ trễ và chi phí đồng thời bằng cách giảm công việc thừa:
- Cache prompt hệ thống và ngữ cảnh ổn định: Tránh gửi lại cùng prompt prefix mỗi lượt.
- Cache kết quả tool: Nếu nhiều lượt cần cùng output tool, cache thay vì gọi lại tool.
- Cache ngữ nghĩa cho output LLM: Cho đầu vào tương tự, trả output đã cache thay vì sinh lại.
Caching tạo ra rủi ro riêng mà đội production phải quản lý:
- Hủy hiệu lực cache: Khi dữ liệu cơ sở thay đổi, kết quả cache phải hủy hiệu lực hoặc làm mới. Cache cũ dẫn đến câu trả lời sai.
- Cô lập tenant: Không bao giờ phục vụ kết quả cache của tenant này cho tenant khác. Cache key phải bao gồm ngữ cảnh tenant.
- Độ tươi dữ liệu: Đặt TTL khớp với tần suất cập nhật dữ liệu. Cache quá cũ tệ hơn không cache.
- Output nhạy cảm hoặc rủi ro cao: Không cache output chứa PII, quyết định tài chính, lời khuyên y tế hoặc nội dung nhạy cảm khác trừ khi lớp caching có kiểm soát bảo mật tương đương. Khi nghi ngờ, không cache.
Khả Năng Quan Sát và Đánh Giá Là Yêu Cầu Production
Khả năng quan sát cho AI agent khác với khả năng quan sát ứng dụng truyền thống. Agent ra quyết định động, gọi tool bên ngoài và tạo output khó xác thực bằng kiểm tra pass/fail đơn giản. Triển khai AI agent production đòi hỏi khả năng quan sát bao phủ:
- Quyết định tool: Tool nào được gọi, với tham số gì, và kết quả gì trả về.
- Quyết định định tuyến: Model hoặc nhánh nào được chọn và tại sao.
- Trạng thái trung gian: Output từ mỗi bước trong chuỗi agent, không phải chuỗi suy luận ẩn của model.
- Siêu dữ liệu model và tool: Phiên bản model, phiên bản tool và tham số sử dụng, để hồi quy có thể truy về phiên bản cụ thể.
- Kết quả hàng rào bảo vệ: Mỗi lớp pass hay fail, và lý do từ chối khi hàng rào bảo vệ chặn hành động.
- Truy vết độ trễ và chi phí: Phân tích thời gian và chi phí token theo bước, để điểm nghẽn hiển thị.
- Kết quả cuối: Kết quả cuối cùng của công việc agent, với trạng thái thành công hay thất bại.
Làm ẩn, phân loại dữ liệu và chính sách lưu giữ là bắt buộc. Không bao giờ ghi log toàn bộ prompt hoặc toàn bộ ngữ cảnh khi có thể có PII hoặc bí mật. Phân loại dữ liệu trước khi ghi log, làm ẩn trường nhạy cảm và áp dụng giới hạn lưu giữ để log không trở thành gánh nặng. Không cố ghi log chuỗi suy luận ẩn của model — nó không đáng tin cậy, và ép buộc có thể làm giảm chất lượng output.
Đánh giá vượt ra ngoài kiểm tra output cuối. Kiểm tra từng bước trong chuỗi agent, để hồi quy bị bắt tại bước xuất phát thay vì chỉ ở cuối. Đặt cảnh báo cho metric drift, vi phạm ngân sách độ trễ, ngưỡng chi phí và tỷ lệ từ chối hàng rào bảo vệ, để vấn đề nổi lên trước người dùng.
Neo Dữ Liệu Truy Xuất để Giảm Drift và Chi Phí
Retrieval-augmented generation, khi triển khai tốt, có thể giảm cả drift lẫn chi phí. Neo dữ liệu chính xác cho agent ngữ cảnh liên quan, cập nhật, giảm số lượt suy luận cần thiết và khả năng ảo giác. Ít lượt hơn nghĩa là ít token hơn và độ trễ thấp hơn. Neo dữ liệu cũng củng cố hướng dẫn ban đầu bằng cách cung cấp ngữ cảnh cụ thể, đã truy xuất, neo suy luận của agent.
RAG không phải là chiến thắng miễn phí — nó cộng chi phí phụ truy xuất và tạo chế độ thất bại riêng nếu chất lượng truy xuất kém. Nhưng truy xuất được thiết kế tốt có thể giảm retry và vòng suy luận, mang lại lợi ích thực cho drift, chi phí và độ trễ. Để tìm hiểu sâu hơn về điều phối truy xuất, đánh giá và neo dữ liệu, xem điều phối truy xuất và neo dữ liệu trong agentic RAG.
Cách HDWEBSOFT Giảm Rủi Ro Cho Ra Mắt AI Agent Production
HDWEBSOFT giúp các đội chuyển AI agent từ thử nghiệm sang production thông qua khung ra mắt có cấu trúc cho triển khai có phạm vi rõ ràng. Khung không phải gói cố định phạm vi, cố định thời gian — đó là cách tiếp cận theo giai đoạn thích ứng với độ phức tạp use case, mức độ trưởng thành logic agent hiện có và mức độ sẵn sàng production của tổ chức. Đối với triển khai AI agent doanh nghiệp, cách tiếp cận có cấu trúc này giúp các đội tránh bốn điểm nghẽn ngay từ ngày đầu.
Khung Ra Mắt Bao Gồm Những Gì
Khung bao phủ các thành phần mà triển khai AI agent trong production đòi hỏi nhưng thử nghiệm thường bỏ qua:
- Thiết kế kiến trúc: Kiến trúc sẵn sàng production tính đến hàng rào bảo vệ, khả năng quan sát và kiểm soát chi phí ngay từ đầu.
- Triển khai hàng rào bảo vệ nhiều lớp: Kiểm soát deterministic, kiểm tra dựa trên model, kiểm soát truy cập và cổng phê duyệt con người được điều chỉnh theo hồ sơ rủi ro của use case.
- Thiết lập context caching: Chiến lược caching với hủy hiệu lực, cô lập tenant và xử lý output nhạy cảm.
- Stack khả năng quan sát: Logging, cảnh báo và đánh giá tích hợp sẵn làm ẩn, phân loại dữ liệu và chính sách lưu giữ.
- Rollout có kiểm soát: Triển khai theo giai đoạn bắt đầu với phạm vi hẹp và mở rộng dựa trên kết quả đã chứng minh.
Khung phù hợp với use case có phạm vi rõ ràng và logic agent hiện có hoặc đơn giản. Nó không phải sprint xây từ không — đó là đường dẫn có cấu trúc đến production cho agent đã chứng minh giá trị trong thử nghiệm và cần sự nghiêm ngặt kỹ thuật để tồn tại ở quy mô.
Cách Tiếp Cận Theo Giai Đoạn, Không Phải Thời Gian Cố Định
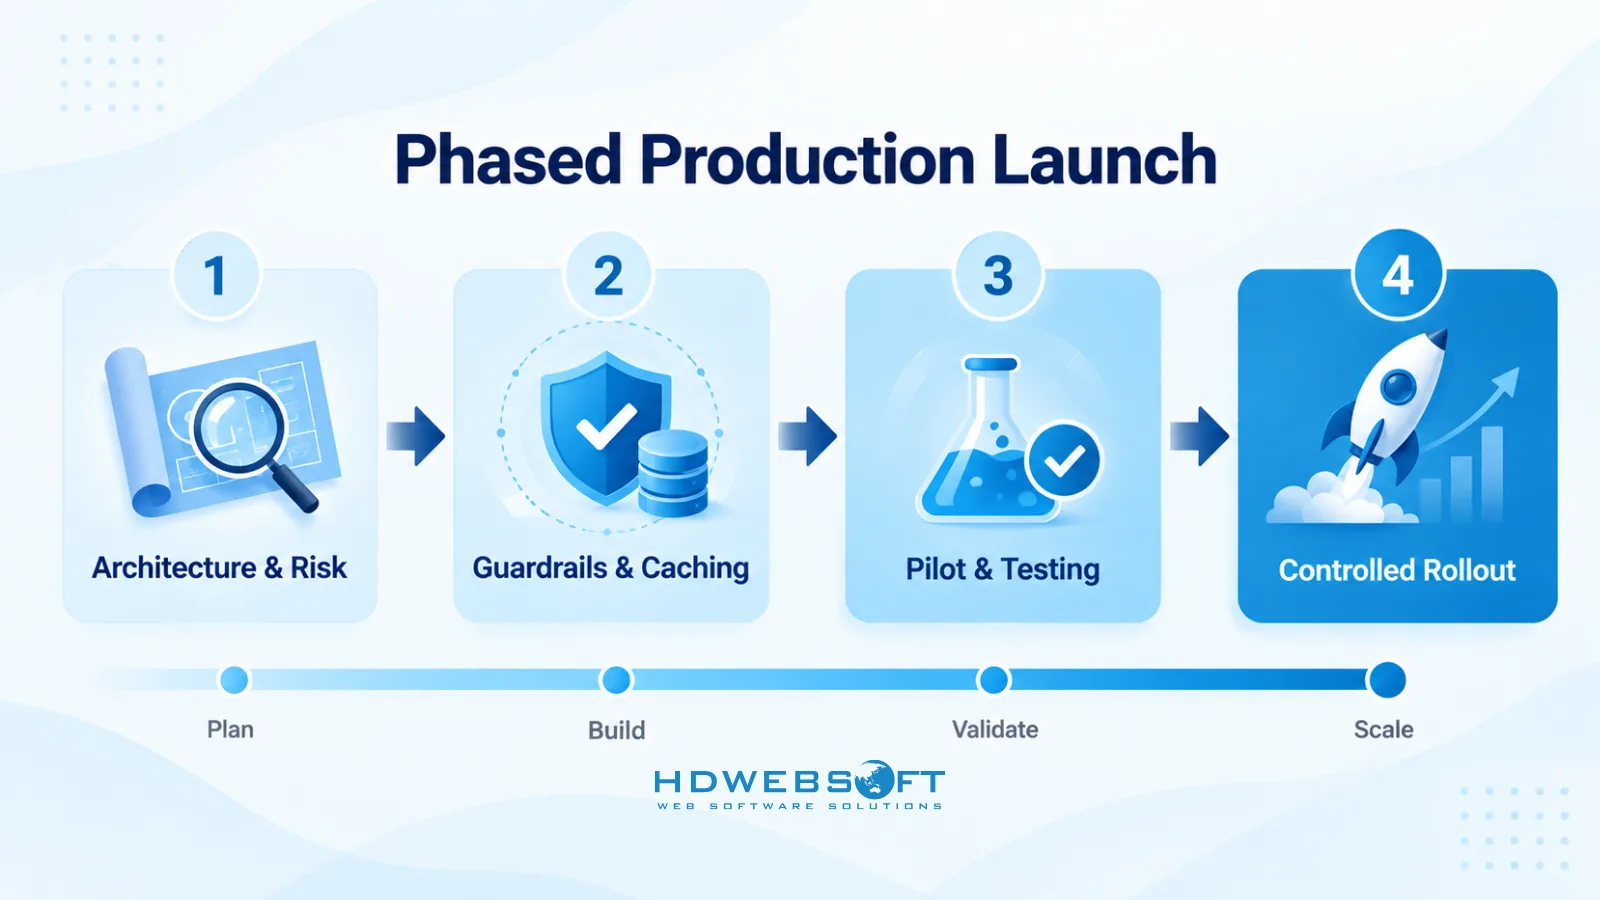
Ra mắt theo cách tiếp cận giai đoạn thay vì thời gian cố định. Các giai đoạn:
- Phiên kiến trúc và đánh giá rủi ro: Xác định use case, metric thành công, hồ sơ rủi ro và yêu cầu production. Nhận diện điểm nghẽn nào — drift, độ trễ, chi phí, bảo mật — liên quan nhất đến triển khai.
- Triển khai hàng rào bảo vệ, caching và khả năng quan sát: Xây nền tảng production trước khi agent tiếp xúc lưu lượng thật. Hàng rào bảo vệ nhiều lớp, caching với hủy hiệu lực và khả năng quan sát với làm ẩn được thiết lập trong giai đoạn này.
- Triển khai thử nghiệm và kiểm thử: Triển khai agent trong môi trường kiểm soát phản ánh production, với hàng rào bảo vệ và khả năng quan sát đầy đủ hoạt động. Kiểm thử với tải thực tế, trường hợp biên và chế độ thất bại.
- Rollout có kiểm soát và giám sát: Rollout dần dần, giám sát metric drift, độ trễ, chi phí và kết quả hàng rào bảo vệ, mở rộng phạm vi dựa trên kết quả đã chứng minh.
Thời lượng mỗi giai đoạn phụ thuộc vào độ phức tạp use case, mức độ trưởng thành logic agent hiện có và mức độ sẵn sàng production của tổ chức. Khung cung cấp cấu trúc và kỷ luật, không phải lịch trình cứng nhắc.
Tại Sao Ra Mắt Có Cấu Trúc Giảm Rủi Ro Triển Khai Production
Ra mắt có cấu trúc giảm rủi ro cho triển khai AI agent trong production theo nhiều cách:
- Rõ ràng phạm vi: Use case có phạm vi rõ ràng ngăn trượt phạm vi, nguyên nhân phổ biến nhất khiến triển khai production vượt ngân sách và thời gian.
- Tập trung một use case giá trị cao: Thay vì cố triển khai mọi agent cùng lúc, khung tập trung một use case nơi thành công khả dĩ nhất và giá trị cao nhất.
- Hàng rào bảo vệ và khả năng quan sát ngay từ đầu: Nền tảng production được xây trước ra mắt, không gắn thêm sau sự cố đầu tiên.
- Chuẩn tham chiếu để mở rộng: Rollout có kiểm soát thành công cung cấp chuẩn tham chiếu — metric, ngưỡng hàng rào bảo vệ, mẫu chi phí — mà quyết định mở rộng tương lai dựa vào.
Đối với các đội sẵn sàng chuyển từ thử nghiệm sang production, bước tiếp theo là phiên kiến trúc kỹ thuật với trưởng nhóm AI của chúng tôi để lập bản đồ use case, nhận diện điểm nghẽn liên quan và xác định yêu cầu production. Lên lịch phiên kiến trúc kỹ thuật với trưởng nhóm AI của chúng tôi để bắt đầu cuộc trò chuyện.
Kết luận
Triển khai AI agent trong production là một kỷ luật kỹ thuật, không phải khả năng model. Bốn điểm nghẽn — prompt drift, độ trễ API, chi phí token và lỗ hổng bảo mật — đều có thể dự đoán, chẩn đoán và xử lý, nhưng chỉ khi các đội thiết kế cho chúng trước production thay vì sau sự cố đầu tiên. Triển khai AI agent thành công đòi hỏi hàng rào bảo vệ nhiều lớp, context caching thông minh và khả năng quan sát có cấu trúc ngay từ đầu.
Hàng rào bảo vệ nhiều lớp, context caching thông minh với hủy hiệu lực và cô lập tenant đúng, cùng khả năng quan sát có cấu trúc với làm ẩn và chính sách lưu giữ tạo nên nền tảng production mà thử nghiệm thiếu. Dự báo chi phí token với ngưỡng ngân sách và chính sách dừng hoặc leo thang là điều kiện tiên quyết, không phải việc làm sau. Và khung ra mắt có cấu trúc — theo giai đoạn, không thời gian cứng — cho các đội kỷ luật để triển khai một use case tốt trước khi mở rộng sang cái tiếp theo.
HDWEBSOFT giúp các đội điều hướng chuyển đổi này với khung ra mắt theo giai đoạn xây nền tảng production trước khi agent tiếp xúc lưu lượng thật. Đối với tổ chức sẵn sàng tiến lên, bước tiếp theo là phiên kiến trúc kỹ thuật để xác định use case, nhận diện điểm nghẽn liên quan và lập kế hoạch triển khai.
FAQ
Triển khai AI agent trong production là gì?
Triển khai AI agent trong production là việc vận hành một hệ thống AI tự chủ suy luận, gọi tool và thực hiện hành động dưới tải thật, với người dùng thật và hậu quả thật. Nó đòi hỏi hàng rào bảo vệ nhiều lớp, khả năng quan sát, kiểm soát chi phí và quy trình rollback mà thử nghiệm thường thiếu. Triển khai AI agent thành công coi độ tin cậy, an toàn và kiểm soát chi phí là yêu cầu kỹ thuật cốt lõi.
Tại sao thử nghiệm AI agent thất bại khi chuyển sang production?
Thử nghiệm thất bại ở production do bốn điểm nghẽn kỹ thuật: prompt drift, độ trễ API, chi phí token và lỗ hổng bảo mật. Các đội đánh giá thấp chúng vì thử nghiệm chạy trong môi trường kiểm soát với ít người dùng, ít trường hợp biên và không áp lực chi phí thực sự. Nếu thiếu hàng rào bảo vệ, khả năng quan sát và dự báo chi phí thiết kế cho production, triển khai AI agent thất bại khi agent trệch hướng, chậm lại, tiêu hao token và rò rỉ dữ liệu.
Prompt drift là gì và làm sao kiểm soát?
Prompt drift, còn gọi là context drift hay instruction drift, là sự suy giảm dần mức độ tuân thủ hướng dẫn khi agent xử lý phiên dài hơn hoặc vòng lặp nhiều lượt. Nguyên nhân do tăng trưởng ngữ cảnh, cắt bớt, hướng dẫn xung đột, bộ nhớ cũ và output trung gian. Kiểm soát bằng cách tiêm lại ràng buộc định kỳ, quản lý cửa sổ ngữ cảnh, thêm điểm kiểm tra deterministic và phát hiện drift với nhiều tín hiệu — tỷ lệ thành công tác vụ, tỷ lệ vi phạm ràng buộc, tính đúng đắn tool call, đánh giá hồi quy và khoảng cách ngữ nghĩa.
Chi phí chạy AI agent trong production là bao nhiêu?
Chi phí phụ thuộc vào token trung bình mỗi phiên, số phiên mỗi ngày và giá model. Vòng lặp multi-agent có thể đẩy chi phí tăng nhanh hoặc siêu tuyến tính do ngữ cảnh lặp lại, retry và phân nhánh. Xây dựng dự báo chi phí token trước khi ra mắt và đặt ngưỡng ngân sách với chính sách dừng hoặc leo thang để vi phạm chi tiêu bị bắt trước khi hóa đơn đến.
Hàng rào bảo vệ nhiều lớp cho AI agent là gì?
Hàng rào bảo vệ nhiều lớp kết hợp nhiều loại kiểm soát: quy tắc deterministic (xác thực schema, danh sách cho phép tool call, giới hạn vòng lặp, kiểm tra quyền), kiểm tra dựa trên model hoặc bộ phân loại (bộ lọc nội dung, bộ phát hiện ảo giác), kiểm soát truy cập (đặc quyền tối thiểu, quyền tool giới hạn phạm vi) và phê duyệt con người cho hành động nhạy cảm. Không lớp đơn lẻ nào đủ — mỗi lớp che khoảng trống mà lớp khác để lại, và cùng nhau chúng tạo xương sống của độ tin cậy AI agent trong production.
Khung ra mắt AI agent của HDWEBSOFT hoạt động thế nào?
Khung ra mắt của HDWEBSOFT là cách tiếp cận theo giai đoạn cho triển khai có phạm vi rõ ràng: phiên kiến trúc và đánh giá rủi ro, triển khai hàng rào bảo vệ và caching và khả năng quan sát, triển khai thử nghiệm và kiểm thử, rollout có kiểm soát và giám sát. Khung thích ứng với độ phức tạp use case và mức độ sẵn sàng của tổ chức, thay vì theo thời gian cố định. Đối với triển khai AI agent doanh nghiệp, cách tiếp cận có cấu trúc này giúp các đội tránh bốn điểm nghẽn ngay từ đầu.