
Eine sichere Node.js-Anwendung schützt Nutzerdaten und Systemintegrität, indem sie häufige Angriffe (wie Injection und Account Takeover) verhindert, unbeabsichtigte Datenexposition reduziert und riskantes Verhalten im Runtime- und Dependency-Umfeld vermeidet.
Dieser Artikel ist ein Grundlagenleitfaden für Entwickler und Team Leads, die die Best Practices für sichere Node.js-Anwendungen von Anfang an umsetzen möchten. Er konzentriert sich auf praktische, wiederholbare Gewohnheiten, die Ihre Baseline-Sicherheit heben, ohne Ihr Projekt in einen Security-Research-Aufwand zu verwandeln.
Wichtigste Punkte (zuerst umsetzen)
- Jede Eingabe mit einem strikten Schema validieren.
- parameterized queries verwenden; User Input nie in Queries zusammenkonkatenieren.
- Passwörter mit Argon2id hashen (bcrypt ist ein ausgereifter Fallback).
- Sessions und Tokens sicher schützen (Cookie-Flags, JWT hygiene).
- Baseline-Schutz wie Security Header und striktes CORS-Allowlisting aktivieren.
- Logging-Hygiene praktizieren: Security Events loggen, aber keine Secrets oder Tokens.
- Dependency- und Security-Checks automatisieren — als Signal, nicht als Garantie.
Security Baseline für Node.js Apps (Startpunkt)
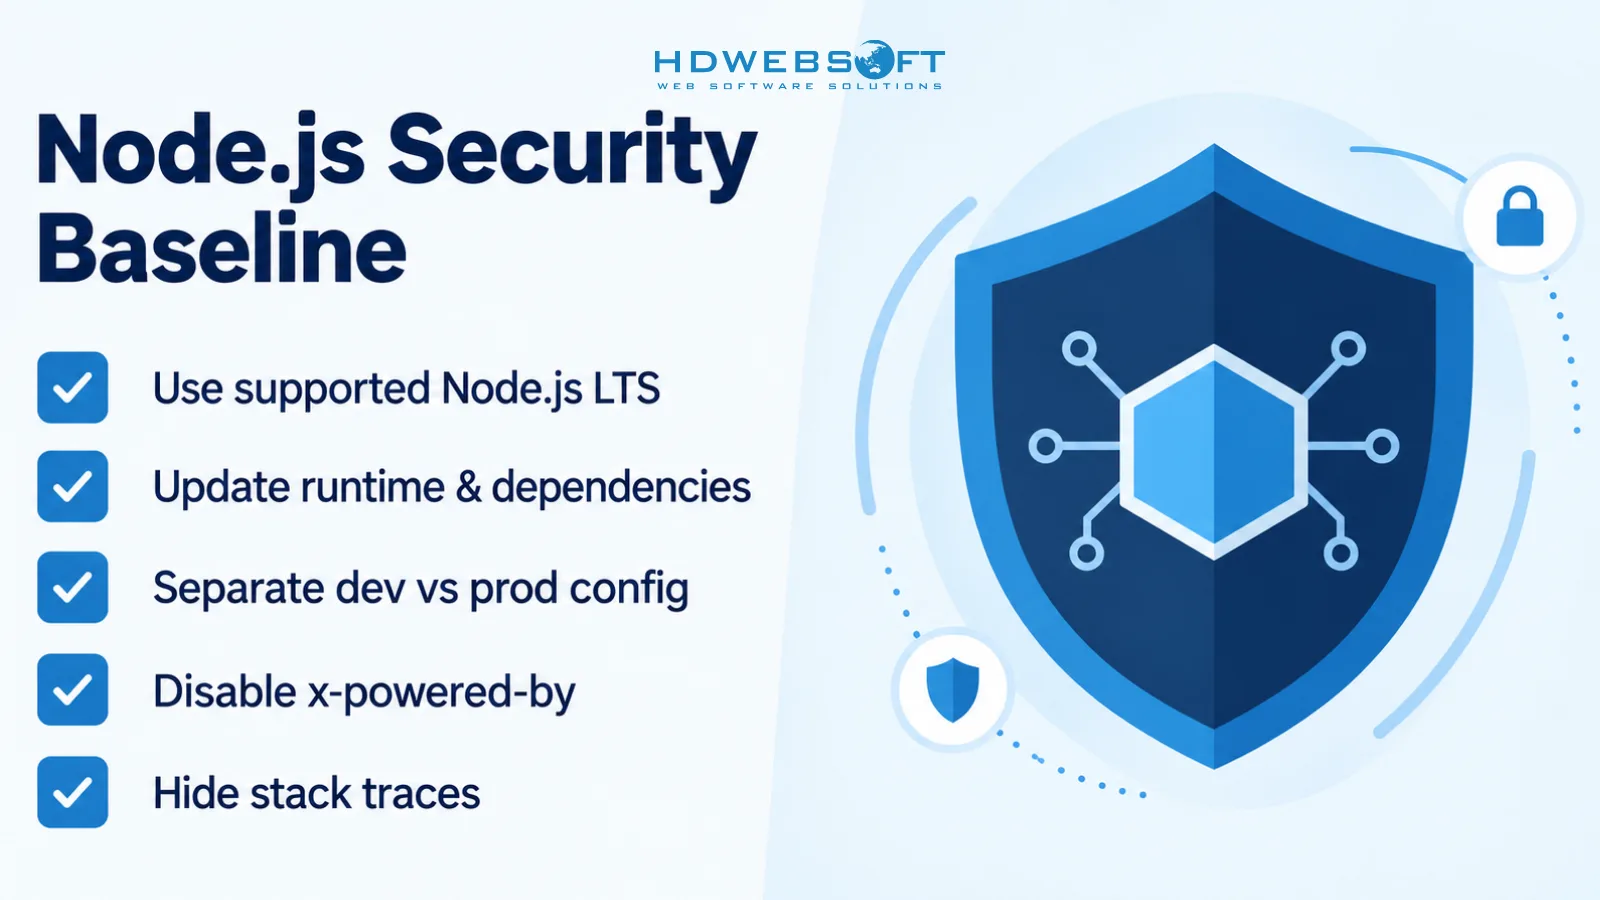
Beginnen Sie mit einer sauberen Baseline. Die meisten Vorfälle passieren nicht, weil ein Team eine fortgeschrittene Technik übersehen hat, sondern weil unsichere Defaults zu lange bestehen blieben.
- Eine unterstützte Node.js LTS-Version für Produktion verwenden.
- Runtime und Dependencies aktuell halten.
- Dev/Prod-Konfiguration trennen (Feature Flags, Env Vars, Logging Levels).
- Unnötige Server-Disclosure wie
x-powered-bydeaktivieren. - Keine Stack Traces in Production-Responses ausgeben.
Für eine offizielle Kurzliste siehe Node.js security best practices.
Beispiel: Server-Disclosure reduzieren und Fehler sanitisieren
// Express example
app.disable('x-powered-by');

app.use((err, req, res, next) => {
  req.log?.error({ err }, 'Unhandled error');
  res.status(500).json({ error: 'Something went wrong.' });
});
Input validieren und Injection verhindern
Starten Sie mit Prinzipien — Tools sind nur Mittel zum Zweck.
Prinzip 1: Validieren an der Boundary
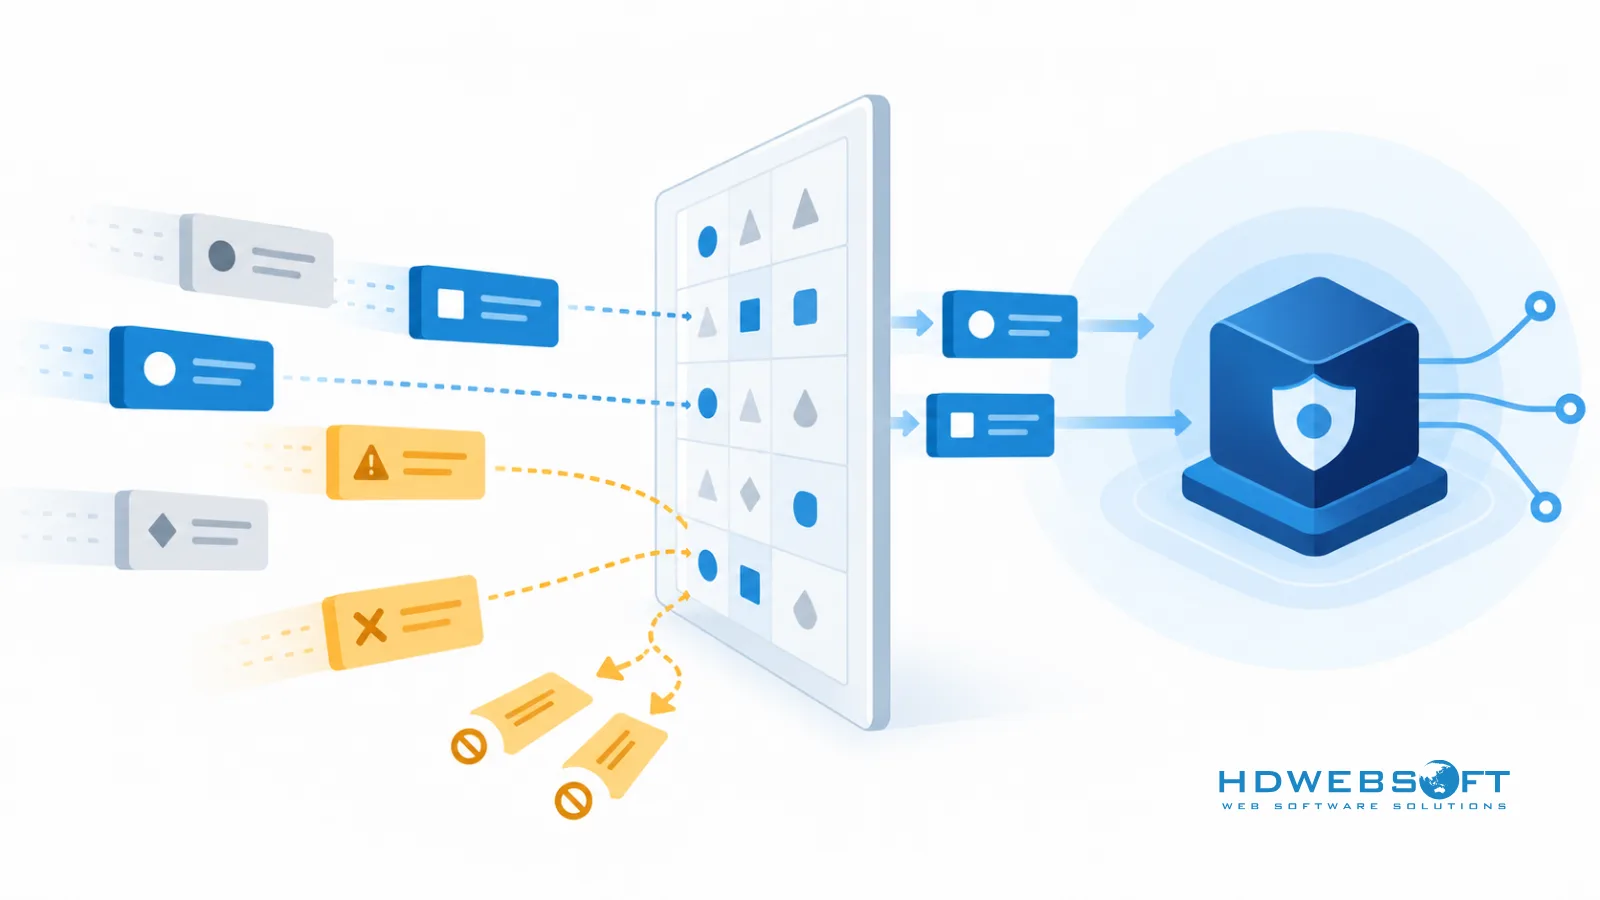
Validieren Sie Input so früh wie möglich: vor der Business-Logik und vor Datenbankzugriffen. Schema-Validation-Bibliotheken wie Joi oder Zod können helfen, entscheidend ist aber: nur erwartete Werte zulassen.
Prinzip 2: parameterized queries
Bauen Sie keine Query-Strings mit User Input. Nutzen Sie Parameterbindung über ORM oder Query Builder. Prisma, Drizzle, Knex und die meisten ausgereiften Datenbank-Clients unterstützen Parameterisierung.
Prinzip 3: Output kontextbezogen encoden
Wenn Ihre Anwendung User Content rendert, encoden Sie den Output je nach Verwendungsort (HTML, Attribute, URLs). DOMPurify und ähnliche Sanitizer sind nur relevant, wenn die App wirklich HTML akzeptiert oder rendert.
Beispiel: Schema-Validierung an der API-Grenze
// Zod example (library choice is optional)
const { z } = require('zod');

const createUserSchema = z.object({
  email: z.string().email(),
  password: z.string().min(12).max(128),
});

const parsed = createUserSchema.safeParse(req.body);
if (!parsed.success) {
  return res.status(400).json({ error: 'Invalid input.' });
}
Authentifizierung und Session Security korrekt umsetzen
Auth-Fehler können aus einem kleinen Bug einen vollständigen Account-Compromise machen. Halten Sie die Implementierung „langweilig” und gut verständlich.
Password Hashing: Argon2id bevorzugt, bcrypt Fallback
Bevorzugen Sie Argon2id, wenn Ihr Stack es unterstützt. bcrypt ist ein ausgereifter Fallback, wenn Argon2id nicht verfügbar ist oder Kompatibilität mit einem bestehenden Password Store erforderlich ist.
Für Hinweise zur sicheren Parameterwahl siehe OWASP password storage guidance.
Sessions und Tokens sicher schützen
- Secure Cookie Flags verwenden, wo anwendbar:
httpOnly,secure,sameSite. - JWTs als kurzlebige Credentials behandeln. Keine sensiblen Daten im Payload.
- Schwache Storage-Patterns vermeiden, die Tokens XSS aussetzen.
MFA für Admin Accounts hinzufügen
Auch wenn MFA nicht für jeden Nutzer gilt: für Admins und High-Privilege Accounts sollte es Pflicht sein.
Rate Limiting für Login/Token Endpoints
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
});

app.post('/auth/login', authLimiter, loginHandler);
Wenn Sie über die Grundlagen hinaus ein vollständiges Produktions-Sicherheitsprogramm brauchen, lesen Sie die fortgeschrittene Anleitung zur Node.js-Sicherheit in der Produktion.
Secrets und sensible Daten sicher handhaben
.envist für lokale Entwicklung in Ordnung, aber keine Production-Secret-Management-Lösung.- In Produktion Secret Stores wie KMS, Secrets Manager, Vault oder das integrierte Secret Management der Plattform bevorzugen.
- HTTPS verwenden und sensible Daten bei Bedarf at rest verschlüsseln.
- Standardmäßig keine Secrets, Passwörter, Tokens oder komplette Request Bodies loggen.
Für eine breitere Perspektive auf Praktiken auf Programmebene siehe unseren Leitfaden zum Datensicherheitsmanagement.
Security Checks in den Entwicklungsworkflow integrieren
npm audit nutzen (aber nicht allein darauf verlassen)
npm audit hilft, bekannte Schwachstellen zu finden, reicht aber allein nicht aus. Behandeln Sie es als eines von vielen Signalen.
Lightweight Checks ergänzen
- ESLint Security Plugins (häufige riskante Patterns erkennen)
- Basic SAST (mindestens in PRs)
- Unit Tests für Authorization Rules (kritische Routen)
- Eine einfache PR Security Checklist (Inputs, authz, Secrets, Logging)
Checklist für sichere Node.js-Anwendungen
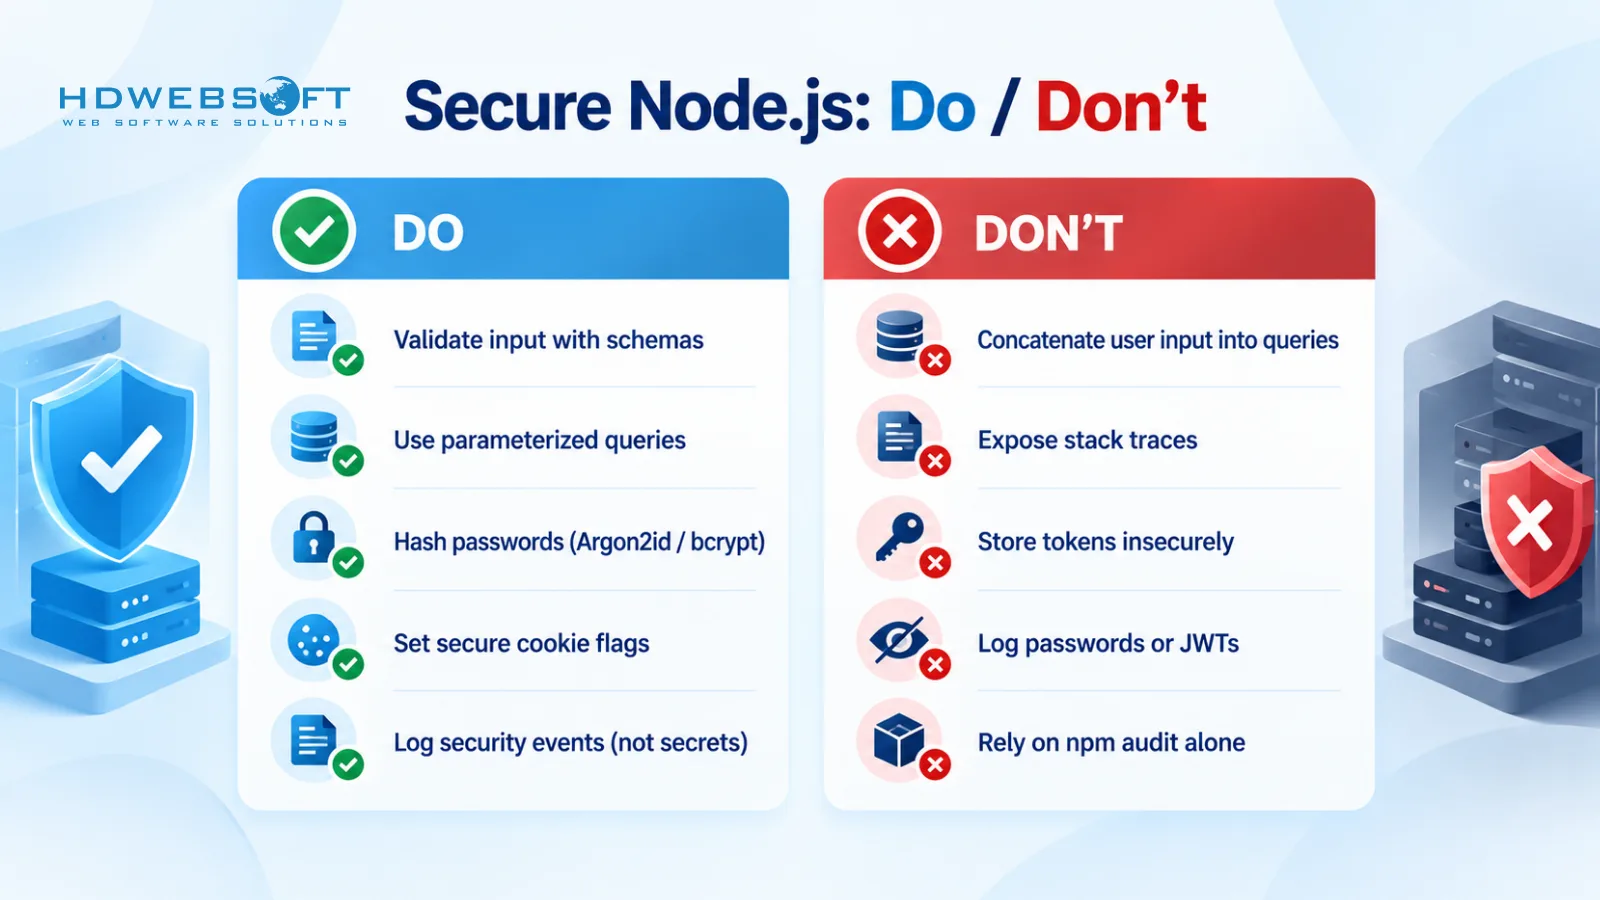
- Unterstützte Node.js LTS-Version verwenden.
- Dependencies aktualisieren und ungenutzte Pakete entfernen.
- Inputs mit strikten Schemas validieren.
- parameterized queries nutzen und String-Konkatenation vermeiden.
- Passwörter mit Argon2id hashen (bcrypt Fallback).
- Secure Cookie Flags und JWT hygiene anwenden.
- Baseline Security Header und striktes CORS-Allowlisting setzen.
- Keine Stack Traces in Produktion exponieren.
- Keine Secrets/Tokens/sensiblen Payloads loggen.
npm auditregelmäßig laufen lassen (als Startpunkt).- Basic Security Checks in CI und PR Review ergänzen.
Häufige Fragen
Was sind Best Practices für sichere Node.js-Anwendungen?
Die Best Practices konzentrieren sich darauf, die Angriffsfläche von Anfang an zu reduzieren: alle Eingaben validieren, parameterized queries verwenden, Passwörter mit Argon2id (oder bcrypt) hashen, Sessions und Tokens schützen, Security Header und striktes CORS setzen, Secrets aus Code und Logs fernhalten und Dependency- sowie Security-Checks im Workflow automatisieren.
Ist Node.js standardmäßig sicher?
Node.js ist nicht per se unsicher, aber die Sicherheit hängt vom Code und der Konfiguration Ihrer Anwendung ab. Eine sichere Node.js-Anwendung erfordert bewusste Defaults für Input-Validierung, Authentifizierung, Fehlerbehandlung, Secrets-Management und Dependency-Pflege.
Wie speichert man Passwörter in Node.js am besten?
Bevorzugen Sie Argon2id, wenn Ihr Stack es unterstützt. bcrypt ist ein ausgereifter, weit kompatibler Fallback. Speichern Sie Passwörter nie im Klartext und vermeiden Sie schnelle Hashes wie MD5 oder SHA1 für die Passwortspeicherung.
Wie validiert man Input in Node.js APIs?
Validieren Sie an der Systemgrenze mit einem strikten Schema (z. B. mit Bibliotheken wie Joi oder Zod). Kombinieren Sie Schema-Validierung mit parameterized queries und kontextbezogenem Output-Encoding, um Injection- und XSS-Risiken zu reduzieren.
Wie sichert man JWT-Authentifizierung in Node.js?
Halten Sie JWTs kurzlebig, vermeiden Sie sensible Daten im Payload und wählen Sie sichere Speicher- und Transport-Patterns. Nutzen Sie wo angemessen sichere Cookies, implementieren Sie wo nötig Token-Rotation und wenden Sie Rate Limiting auf Login- und Token-Endpunkte an.
Reicht npm audit aus?
Nein. npm audit ist nützlich, um bekannte Schwachstellen zu entdecken, garantiert aber nicht die Sicherheit der gesamten Anwendung. Kombinieren Sie es mit Secure-Coding-Praktiken, Tests und Review-Prozessen, um das reale Risiko zu senken.
Fazit
Sichere Node.js-Entwicklung dreht sich vor allem um konsistente Grundlagen: Inputs validieren, Authentifizierung schützen, Secrets aus Code und Logs fernhalten und Security-Checks in den Workflow integrieren. Starten Sie mit den Baseline-Praktiken aus diesem Leitfaden und steigern Sie sich, sobald Ihre Anwendung wächst.
Wenn Sie Unterstützung beim Aufbau einer sicheren Node.js-Anwendung mit soliden Engineering-Grundlagen brauchen, bietet HDWEBSOFT Node.js-Entwicklungsdienste.
