
Une application Node.js sécurisée protège les données des utilisateurs et l’intégrité du système en empêchant les attaques courantes (comme l’injection et le account takeover), en réduisant l’exposition accidentelle des données et en écartant les comportements risqués du runtime et des dépendances.
Cet article est un guide fondation pour les développeurs et les leads qui veulent appliquer les meilleures pratiques pour des applications Node.js sécurisées dès le départ. Il se concentre sur des habitudes pratiques et répétables qui élèvent votre baseline de sécurité sans transformer votre projet en un effort de recherche en sécurité.
Points clés (à faire en premier)
- Valider chaque entrée avec un schéma strict.
- Utiliser des parameterized queries ; ne jamais concaténer l’entrée utilisateur dans une requête.
- Hacher les mots de passe avec Argon2id quand possible (bcrypt est un fallback mature).
- Sécuriser les sessions et tokens (cookie flags, JWT hygiene).
- Appliquer des protections de base : security headers et CORS strict en allowlist.
- Pratiquer la logging hygiene : logger les événements de sécurité, jamais les secrets ou tokens.
- Automatiser les checks de dépendances/sécurité — comme signaux, pas comme garanties.
Baseline sécurité pour les apps Node.js (commencer ici)
Commencez par une baseline propre. La plupart des incidents ne viennent pas d’un manque de techniques avancées, mais de défauts non sécurisés conservés trop longtemps.
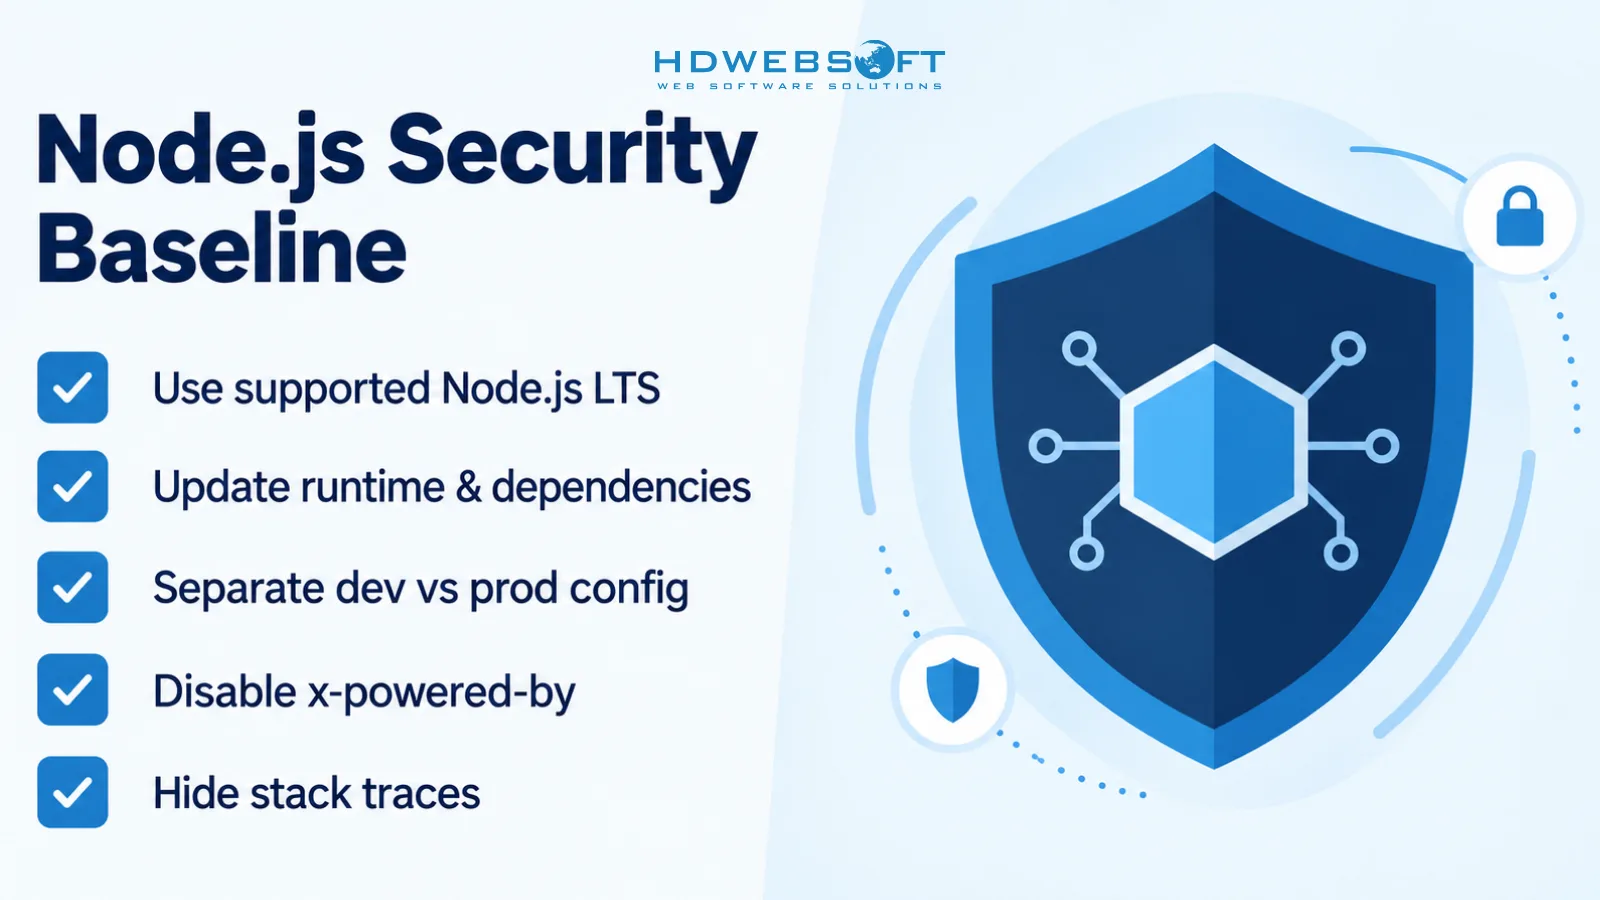
- Utiliser une version Node.js LTS supportée.
- Mettre à jour le runtime et les dépendances.
- Séparer la configuration dev/prod (feature flags, env vars, niveaux de logs).
- Désactiver les disclosures inutiles comme
x-powered-by. - Ne pas exposer de stack traces dans les réponses en production.
Pour une checklist officielle concise, voir Node.js security best practices.
Exemple : réduire la divulgation serveur et assainir les erreurs
// Express example
app.disable('x-powered-by');

app.use((err, req, res, next) => {
  req.log?.error({ err }, 'Unhandled error');
  res.status(500).json({ error: 'Something went wrong.' });
});
Valider les entrées et prévenir l’injection
Commencez par les principes, puis choisissez les outils.
Principe 1 : valider à la frontière
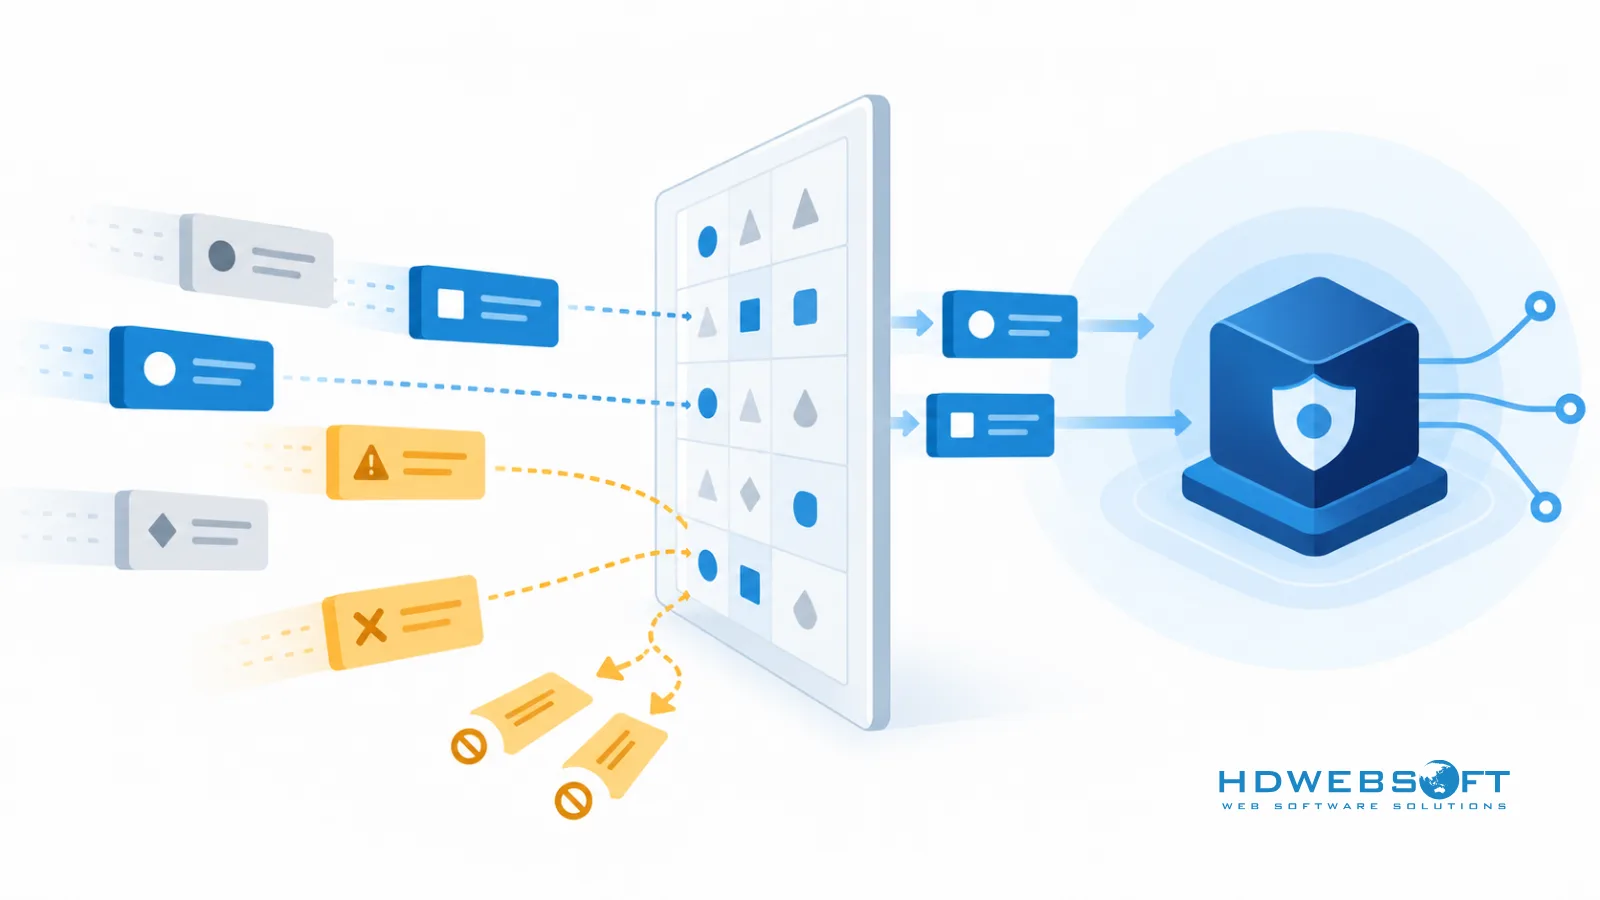
Validez l’entrée le plus tôt possible — avant la logique métier et avant tout appel à la base de données. Des bibliothèques de schema validation comme Joi ou Zod peuvent aider, mais l’idée centrale est la même : n’accepter que ce qui est attendu.
Principe 2 : utiliser des parameterized queries
Évitez de construire des strings de requête avec l’entrée utilisateur. Utilisez la paramétrisation via ORM ou query builder. Prisma, Drizzle, Knex et la plupart des database clients matures supportent la paramétrisation.
Principe 3 : encoder la sortie selon le contexte
Si l’application rend du contenu utilisateur, encodez la sortie selon le contexte d’utilisation (HTML, attributs, URLs). Ne mentionnez les HTML sanitizer comme DOMPurify que si l’app accepte ou rend réellement du HTML.
Exemple : schema validation à la frontière API
// Zod example (library choice is optional)
const { z } = require('zod');

const createUserSchema = z.object({
  email: z.string().email(),
  password: z.string().min(12).max(128),
});

const parsed = createUserSchema.safeParse(req.body);
if (!parsed.success) {
  return res.status(400).json({ error: 'Invalid input.' });
}
Implémenter correctement l’authentification et la sécurité des sessions
Les erreurs d’auth peuvent transformer un petit bug en compromission complète du compte. Gardez l’implémentation ennuyeuse et bien comprise.
Password hashing : Argon2id préféré, bcrypt en fallback
Préférez Argon2id quand votre stack le supporte. bcrypt est un fallback mature quand Argon2id n’est pas disponible ou quand la compatibilité avec un password store existant est nécessaire.
Pour des conseils sur le choix sécurisé des paramètres, voir OWASP password storage guidance.
Sessions et tokens sécurisés
- Utiliser des cookie flags quand applicable :
httpOnly,secure,sameSite. - Traiter les JWT comme des credentials à courte durée de vie. Éviter les données sensibles dans le payload.
- Éviter les patterns de stockage faibles qui exposent les tokens au XSS.
Ajouter la MFA pour les comptes admin
Même si la MFA n’est pas imposée à tous les utilisateurs, imposez-la pour les comptes admin et à privilèges élevés.
Rate limiting des endpoints login/token
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
});

app.post('/auth/login', authLimiter, loginHandler);
Si vous voulez aller au-delà des bases vers un programme complet de sécurité en production, voir le guide avancé sur la sécurité de Node.js en production.
Gérer les secrets et les données sensibles en toute sécurité
- Les fichiers
.envconviennent pour le développement local, mais ne constituent pas une solution de gestion des secrets pour la production. - En production, privilégiez un secret store comme KMS, Secrets Manager, Vault ou la gestion des secrets intégrée à votre plateforme.
- Utilisez HTTPS et chiffrez les données sensibles au repos quand c’est approprié.
- Ne loggez jamais par défaut de secrets, mots de passe, tokens ou corps de requête complets.
Pour une perspective plus large sur les pratiques au niveau programme, voir notre guide sur la gestion de la sécurité des données.
Ajouter des checks de sécurité dans le workflow de développement
Utiliser npm audit (mais ne pas s’y fier seul)
npm audit est utile pour découvrir des vulnérabilités connues, mais ne suffit pas à lui seul. Considérez-le comme un signal parmi d’autres.
Ajouter des checks légers
- Plugins de sécurité ESLint (pour intercepter les patterns risqués courants)
- SAST scanning de base (au moins sur les pull requests)
- Tests unitaires pour les règles d’autorisation (routes critiques)
- Une simple PR security checklist (entrées, authz, secrets, logging)
Checklist pour application Node.js sécurisée
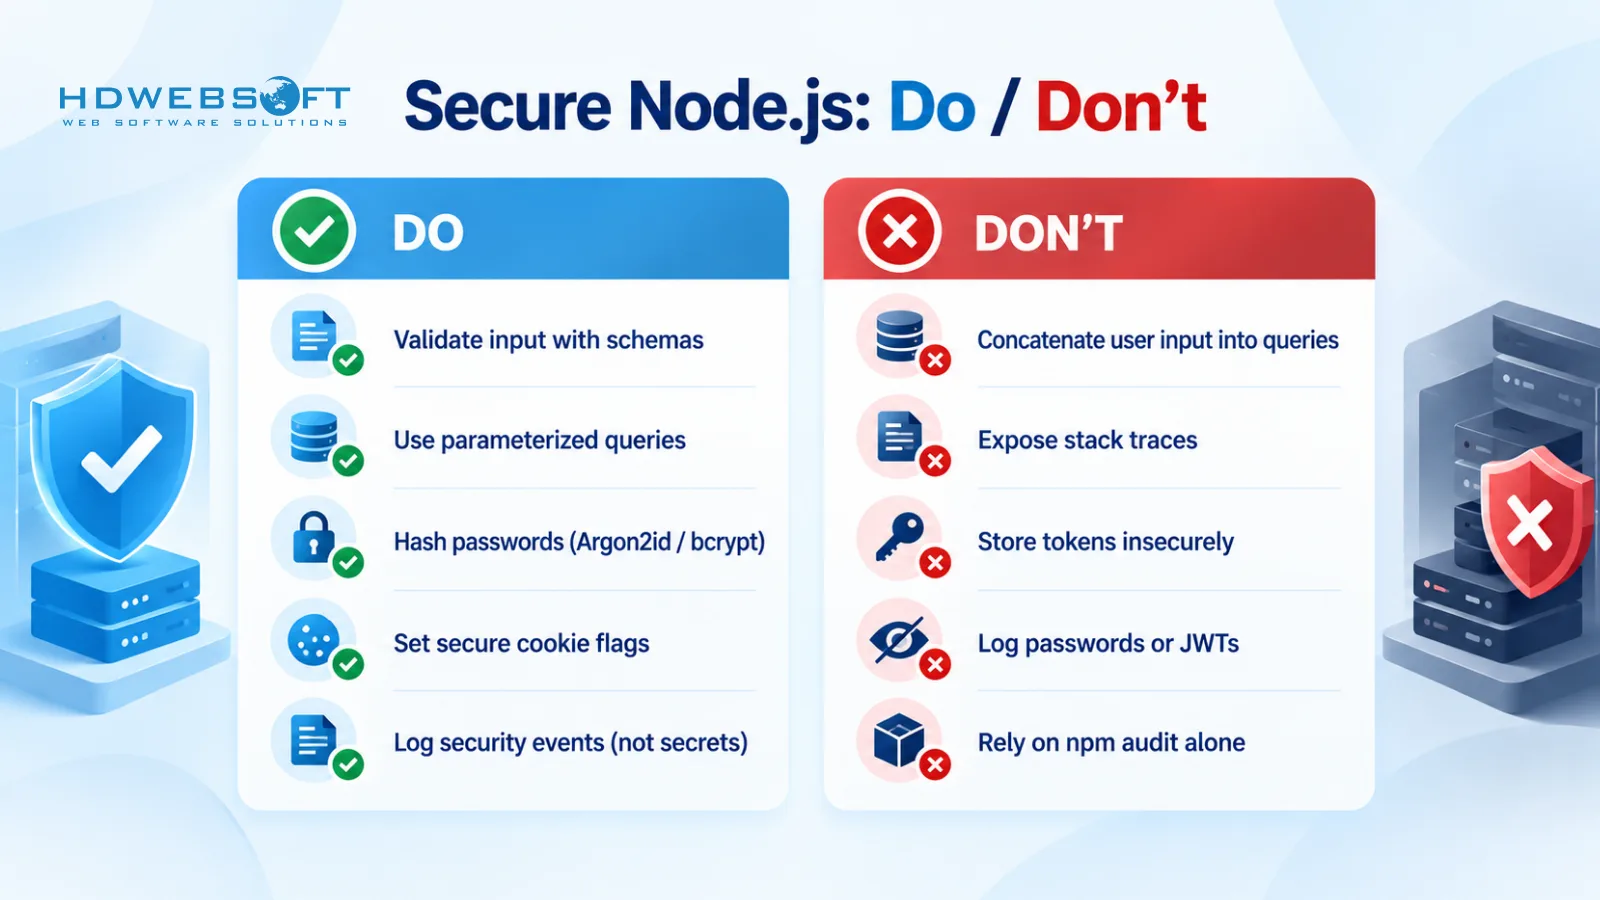
- Utiliser une version Node.js LTS supportée.
- Mettre à jour les dépendances et supprimer les paquets inutilisés.
- Valider les entrées avec des schémas stricts.
- Utiliser des parameterized queries et éviter la concaténation.
- Hacher les mots de passe avec Argon2id (bcrypt fallback).
- Appliquer les cookie flags et la JWT hygiene.
- Définir des security headers de base et un CORS strict en allowlist.
- Ne pas exposer de stack traces en production.
- Ne pas logger de secrets/tokens/payloads sensibles.
- Exécuter
npm auditrégulièrement (point de départ). - Ajouter des checks de base dans CI et PR review.
Questions fréquentes
Quelles sont les meilleures pratiques pour des applications Node.js sécurisées ?
Les meilleures pratiques visent à réduire la surface d’attaque dès le premier jour : valider toutes les entrées, utiliser des parameterized queries, hacher les mots de passe avec Argon2id (ou bcrypt), sécuriser les sessions et tokens, appliquer des security headers et un CORS strict, garder les secrets hors du code et des logs, et automatiser les checks de dépendances et de sécurité dans le workflow.
Node.js est-il sécurisé par défaut ?
Node.js n’est pas intrinsèquement non sécurisé, mais la sécurité dépend de votre code et de votre configuration. Une application Node.js sécurisée nécessite des défauts intentionnels pour la validation des entrées, l’authentification, la gestion des erreurs, la gestion des secrets et la maintenance des dépendances.
Quelle est la meilleure façon de stocker des mots de passe en Node.js ?
Préférez Argon2id si votre stack le supporte. bcrypt est un fallback mature et largement compatible. Ne stockez jamais les mots de passe en clair et évitez les hash rapides comme MD5 ou SHA1 pour le stockage des mots de passe.
Comment valider les entrées dans des APIs Node.js ?
Validez à la frontière du système avec un schéma strict (par exemple avec des bibliothèques comme Joi ou Zod). Combinez la validation du schéma avec des parameterized queries et un encodage de sortie contextuel pour réduire les risques d’injection et de XSS.
Comment sécuriser l’authentification JWT en Node.js ?
Gardez les JWT de courte durée, évitez les données sensibles dans le payload et choisissez des patterns de stockage et de transport sûrs. Utilisez des secure cookies quand c’est approprié, implémentez la rotation des tokens là où c’est nécessaire et appliquez du rate limiting aux endpoints de login et de token.
npm audit suffit-il ?
Non. npm audit est utile pour découvrir des vulnérabilités connues, mais il ne garantit pas la sécurité globale de l’application. Combinez-le avec des pratiques de secure coding, des tests et des processus de review pour réduire le risque réel.
Conclusion
Le développement sécurisé en Node.js repose surtout sur des fondamentaux cohérents : valider les entrées, protéger l’authentification, garder les secrets hors du code et des logs et intégrer les checks de sécurité dans le workflow. Commencez par les pratiques de baseline de ce guide, puis montez en niveau au rythme de croissance de votre application.
Si vous avez besoin d’aide pour construire une application Node.js sécurisée avec des bases d’ingénierie solides, HDWEBSOFT propose des services de développement Node.js.
