안전한 Node.js 애플리케이션이란, injection이나 계정 탈취 같은 흔한 공격을 예방하고, 우발적인 데이터 노출을 줄이며, 런타임과 의존성에서 위험한 동작을 배제함으로써 사용자 데이터와 시스템 무결성을 보호하는 애플리케이션을 말합니다.
이 글은 개발자와 팀 리드가 처음부터 안전한 Node.js 애플리케이션을 위한 베스트 프랙티스를 적용할 수 있도록 돕는 기초 가이드입니다. 프로젝트를 보안 연구 과제로 바꾸지 않으면서 베이스라인 보안을 높이는, 실용적이고 반복 가능한 습관에 집중합니다.
먼저 할 일
- 모든 입력을 엄격한 스키마로 검증합니다.
- parameterized queries를 사용하고, 사용자 입력을 쿼리에 문자열로 연결하지 않습니다.
- 비밀번호는 Argon2id로 해시합니다(불가하면 bcrypt는 성숙한 대안).
- 세션과 토큰을 안전하게 보호합니다(cookie flags, JWT hygiene).
- 보안 헤더와 엄격한 CORS allowlist 같은 기본 보호를 적용합니다.
- 로깅 위생을 실천합니다: 보안 이벤트는 기록하되, 시크릿이나 토큰은 기록하지 않습니다.
- 의존성과 보안 점검을 자동화하되, 보증이 아니라 신호로 취급합니다.
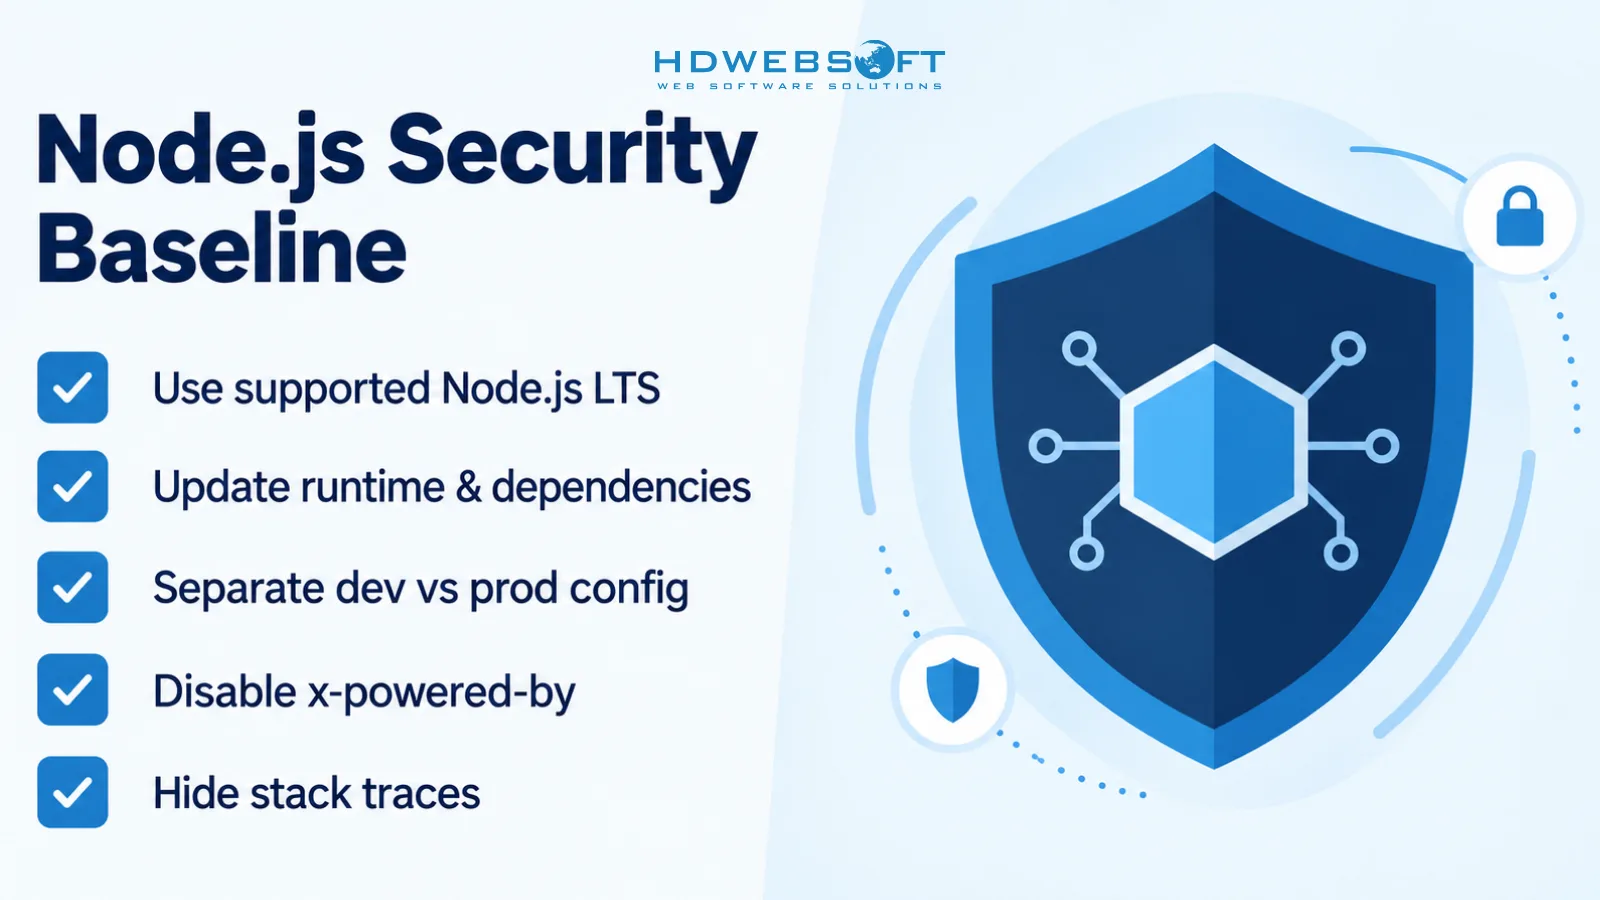
Node.js 앱 보안 베이스라인(여기서 시작)
깨끗한 베이스라인부터 시작하세요. 많은 침해 사고는 고급 기법의 부재가 아니라, 안전하지 않은 기본값이 방치되기 때문에 발생합니다.
- 프로덕션에서는 지원되는 Node.js LTS 버전을 사용합니다.
- 런타임과 의존성을 최신 상태로 유지합니다.
- 개발과 프로덕션 설정을 분리합니다(feature flags, env vars, logging levels).
x-powered-by같은 불필요한 서버 노출을 비활성화합니다.- 프로덕션 응답에서 stack traces를 노출하지 않습니다.
공식 간결 체크리스트는 Node.js security best practices를 참고하세요.
예시: 서버 노출을 줄이고 에러를 안전하게 처리하기
// Express example
app.disable('x-powered-by');

app.use((err, req, res, next) => {
  req.log?.error({ err }, 'Unhandled error');
  res.status(500).json({ error: 'Something went wrong.' });
});
입력을 검증하고 injection을 예방하기
원칙을 먼저 정하고, 그 다음에 도구를 선택하세요.
원칙 1: 경계에서 검증하기
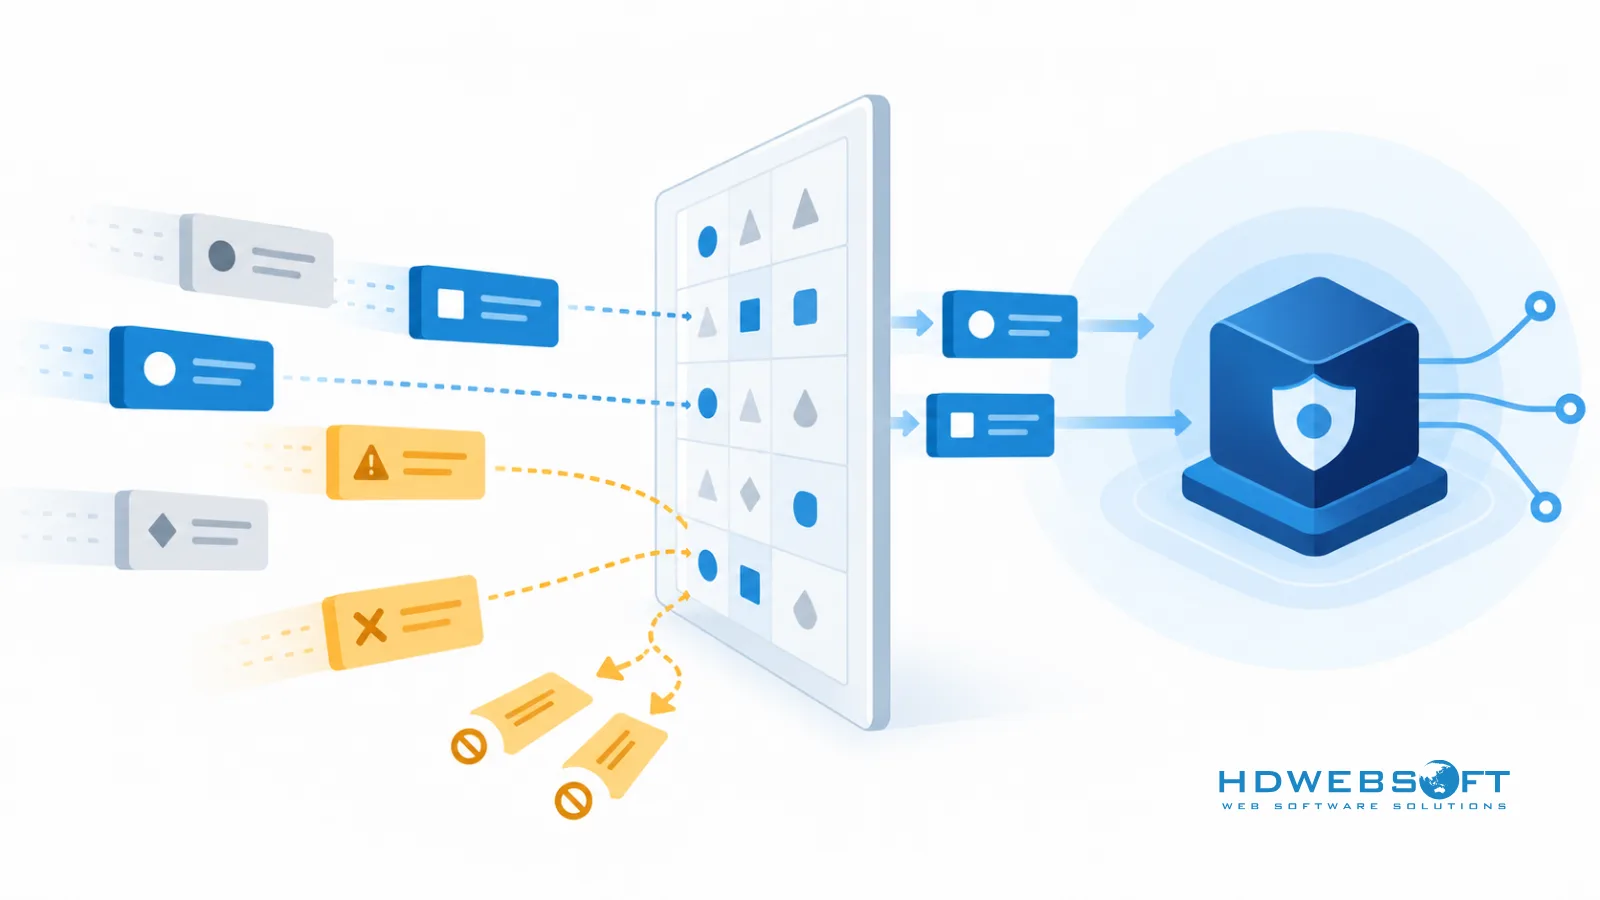
입력은 가능한 한 빨리 검증하세요 — 비즈니스 로직 전, 그리고 데이터베이스 호출 전에. Joi나 Zod 같은 스키마 검증 라이브러리가 도움이 되지만, 핵심은 “예상한 값만 받는다”는 것입니다.
원칙 2: parameterized queries 사용
사용자 입력으로 쿼리 문자열을 만들지 마세요. ORM이나 query builder를 통해 parameterized queries를 사용합니다. Prisma, Drizzle, Knex, 그리고 대부분의 성숙한 데이터베이스 클라이언트가 parameterization을 지원합니다.
원칙 3: 문맥에 맞게 출력 인코딩
애플리케이션이 사용자 생성 콘텐츠를 렌더링하는 경우, 사용되는 문맥(HTML, 속성, URL)에 맞춰 출력을 인코딩합니다. DOMPurify 같은 HTML sanitizer는 앱이 실제로 HTML을 받거나 렌더링할 때만 고려하세요.
예시: API 경계에서 스키마 검증
// Zod example (library choice is optional)
const { z } = require('zod');

const createUserSchema = z.object({
  email: z.string().email(),
  password: z.string().min(12).max(128),
});

const parsed = createUserSchema.safeParse(req.body);
if (!parsed.success) {
  return res.status(400).json({ error: 'Invalid input.' });
}
인증과 세션 보안을 올바르게 구현하기
인증 실수는 작은 버그를 전체 계정 탈취로 바꿀 수 있습니다. 구현은 지루하고 잘 이해된 방식으로 유지하세요.
비밀번호 해시: Argon2id 우선, bcrypt는 fallback
스택이 지원한다면 Argon2id를 우선합니다. Argon2id가 불가능하거나 기존 password store와의 호환이 필요할 때 bcrypt는 성숙한 대안입니다.
안전한 파라미터 설정 가이드는 OWASP password storage guidance를 참고하세요.
세션과 토큰을 안전하게
- 해당하는 경우 보안 cookie flags를 사용합니다:
httpOnly,secure,sameSite. - JWT는 짧게 살아있는 자격증명으로 취급합니다. 페이로드에 민감 정보를 넣지 마세요.
- 토큰을 XSS에 노출하는 약한 저장 패턴을 피합니다.
관리자 계정에 MFA 추가하기
모든 사용자에게 MFA를 강제하지 않더라도, 관리자 및 고권한 계정에는 MFA를 강제하세요.
로그인/토큰 엔드포인트에 rate limiting
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
});

app.post('/auth/login', authLimiter, loginHandler);
기본을 넘어 프로덕션 수준의 완전한 보안 프로그램이 필요하다면, 프로덕션 환경의 Node.js 보안 고급 가이드를 참고하세요.
시크릿과 민감 데이터를 안전하게 다루기
.env는 로컬 개발에는 유용하지만, 프로덕션 시크릿 관리 솔루션은 아닙니다.- 프로덕션에서는 KMS, Secrets Manager, Vault 또는 플랫폼의 내장 시크릿 관리를 우선합니다.
- HTTPS를 사용하고, 적절한 경우 저장 시 암호화도 적용합니다.
- 기본적으로 시크릿, 비밀번호, 토큰, 전체 요청 바디를 로그로 남기지 마세요.
프로그램 수준 실천에 대한 더 넓은 관점은 데이터 보안 관리 가이드를 참고하세요.
개발 워크플로에 보안 점검 추가하기
npm audit 사용(단, 이것만으로는 부족)
npm audit는 알려진 취약점 발견에 유용하지만, 그것만으로는 충분하지 않습니다. 여러 신호 중 하나로 취급하세요.
가벼운 점검 추가
- ESLint 보안 플러그인(흔한 위험 패턴 탐지)
- 기본 SAST 스캐닝(최소한 PR에서)
- 인가 규칙에 대한 unit tests(핵심 라우트)
- 간단한 PR 보안 체크리스트(입력, authz, 시크릿, 로깅)
안전한 Node.js 애플리케이션 체크리스트
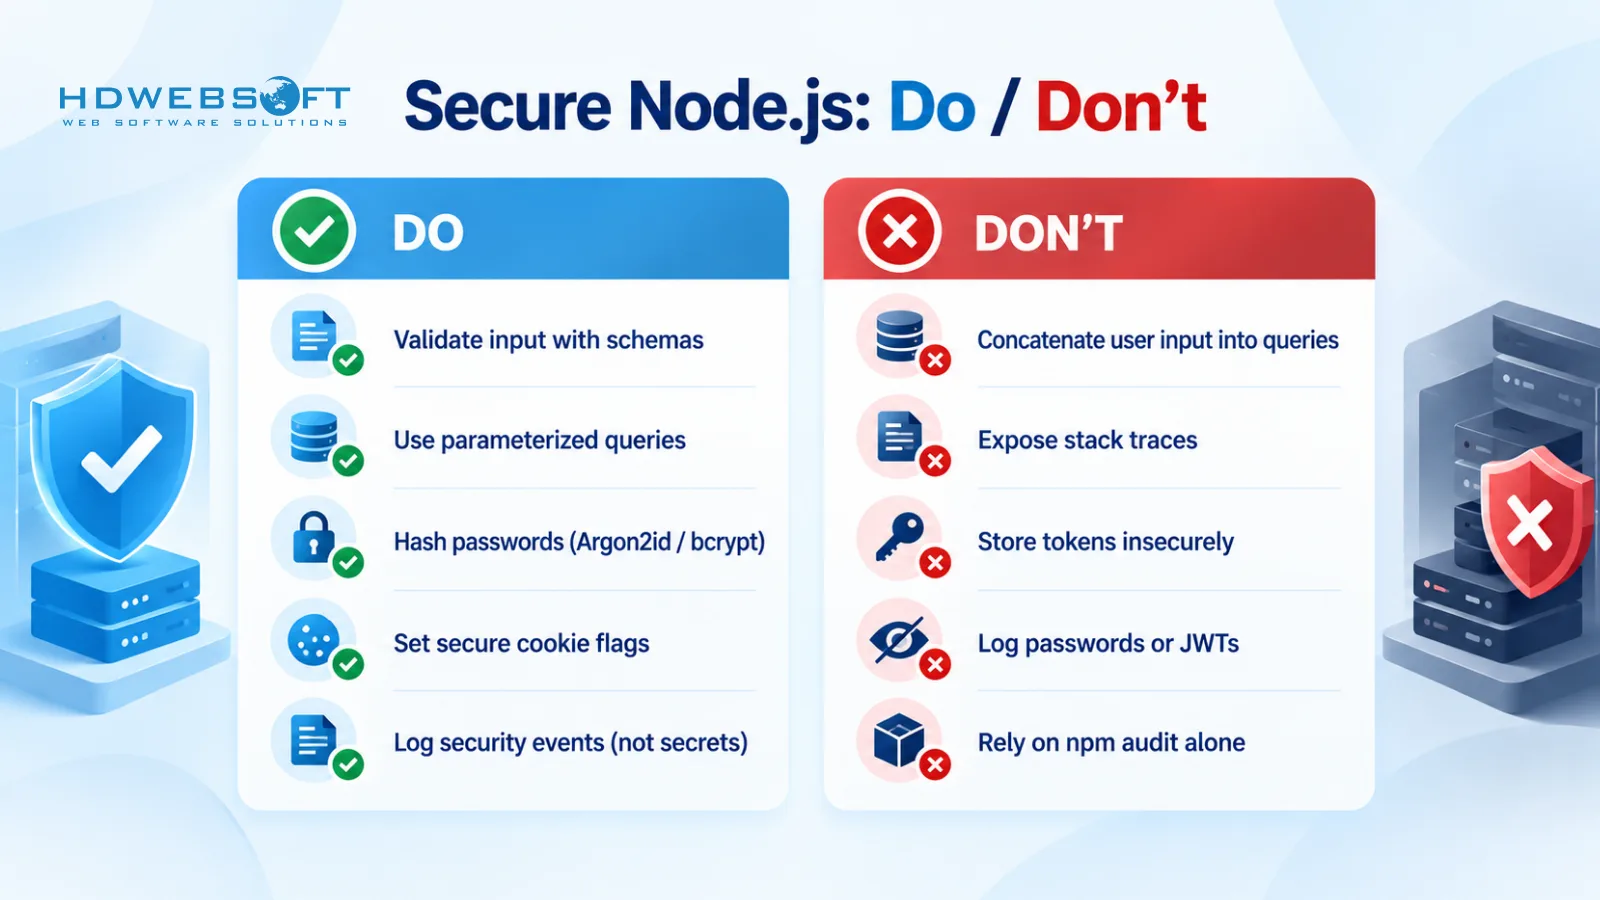
- 지원되는 Node.js LTS 버전을 사용합니다.
- 의존성을 업데이트하고 사용하지 않는 패키지를 제거합니다.
- 엄격한 스키마로 입력을 검증합니다.
- parameterized queries를 사용하고 문자열 연결을 피합니다.
- 비밀번호는 Argon2id(bcrypt fallback)로 해시합니다.
- 보안 cookie flags와 JWT hygiene를 적용합니다.
- 기본 보안 헤더와 엄격한 CORS allowlist를 설정합니다.
- 프로덕션에서 stack traces를 노출하지 않습니다.
- 시크릿/토큰/민감 페이로드를 로그로 남기지 않습니다.
npm audit를 정기적으로 실행하고 출발점으로 취급합니다.- CI와 PR 리뷰에 기본 보안 점검을 추가합니다.
자주 묻는 질문
안전한 Node.js 애플리케이션을 위한 베스트 프랙티스는 무엇인가요?
베스트 프랙티스는 첫날부터 공격 표면을 줄이는 데 집중합니다. 모든 입력을 검증하고, parameterized queries를 사용하며, 비밀번호는 Argon2id(또는 bcrypt)로 해시하고, 세션과 토큰을 안전하게 보호하고, 보안 헤더와 엄격한 CORS를 설정하고, 시크릿을 코드와 로그에서 배제하며, 의존성 및 보안 점검을 워크플로에 자동화하는 것이 핵심입니다.
Node.js는 기본적으로 안전한가요?
Node.js 자체가 기본적으로 불안전한 것은 아니지만, 보안은 애플리케이션 코드와 설정에 달려 있습니다. 안전한 Node.js 애플리케이션은 입력 검증, 인증, 에러 처리, 시크릿 관리, 의존성 유지보수에 대해 의도적인 기본값을 필요로 합니다.
Node.js에서 비밀번호를 저장하는 가장 좋은 방법은 무엇인가요?
스택이 지원한다면 Argon2id를 우선하세요. bcrypt는 성숙하고 폭넓게 호환되는 대안입니다. 비밀번호를 평문으로 저장하지 말고, 비밀번호 저장에 MD5나 SHA1 같은 빠른 해시를 사용하지 마세요.
Node.js API에서 입력을 어떻게 검증하나요?
시스템 경계에서 엄격한 스키마로 검증하세요(예: Joi나 Zod 같은 라이브러리). 스키마 검증에 parameterized queries와 문맥에 맞춘 출력 인코딩을 결합해 injection 및 XSS 위험을 줄입니다.
Node.js에서 JWT 인증을 어떻게 안전하게 하나요?
JWT는 짧은 만료로 운영하고, 페이로드에 민감 데이터를 넣지 않으며, 안전한 저장 및 전송 패턴을 선택하세요. 적절한 경우 보안 쿠키를 사용하고, 필요한 곳에 토큰 로테이션을 구현하며, 로그인 및 토큰 엔드포인트에 rate limiting을 적용합니다.
npm audit만으로 충분한가요?
아니요. npm audit는 알려진 취약점 발견에 유용하지만, 애플리케이션 전체의 보안을 보장하지는 않습니다. 보안 코딩, 테스트, 리뷰 프로세스와 결합해 실제 위험을 줄여야 합니다.
결론
안전한 Node.js 개발은 주로 일관된 기본기에 관한 것입니다: 입력을 검증하고, 인증을 보호하고, 시크릿을 코드와 로그에서 배제하고, 보안 점검을 워크플로에 통합하는 것입니다. 이 가이드의 베이스라인 실천부터 시작한 뒤, 애플리케이션이 성장함에 따라 수준을 높여가세요.
견고한 엔지니어링 기반을 갖춘 안전한 Node.js 애플리케이션 구축에 도움이 필요하다면, HDWEBSOFT는 Node.js 개발 서비스를 제공합니다.