
Una aplicación Node.js segura es aquella que protege los datos de los usuarios y la integridad del sistema previniendo ataques comunes (como injection y account takeover), reduciendo la exposición accidental de datos y manteniendo los comportamientos riesgosos fuera del runtime y las dependencias.
Este es un guía foundational para desarrolladores y team leads que quieren aplicar las mejores prácticas para aplicaciones Node.js seguras desde el inicio. Se centra en hábitos prácticos y repetibles que elevan su baseline de seguridad sin convertir su proyecto en un esfuerzo de investigación de seguridad.
Puntos clave (haga esto primero)
- Validar cada entrada con un esquema estricto.
- Usar parameterized queries; nunca concatenar input del usuario en queries.
- Hashear contraseñas con Argon2id cuando sea posible (bcrypt es un fallback maduro).
- Proteger sesiones y tokens (cookie flags, JWT hygiene).
- Aplicar protecciones de base como security headers y un CORS allowlist estricto.
- Practicar logging hygiene: registrar eventos de seguridad, nunca secretos ni tokens.
- Automatizar checks de dependencias/seguridad — como señales, no como garantías.
Security baseline para apps Node.js (empiece aquí)
Comience con una baseline limpia. La mayoría de los incidentes no ocurren porque un equipo haya pasado por alto una técnica avanzada, sino porque los defaults inseguros permanecieron demasiado tiempo.
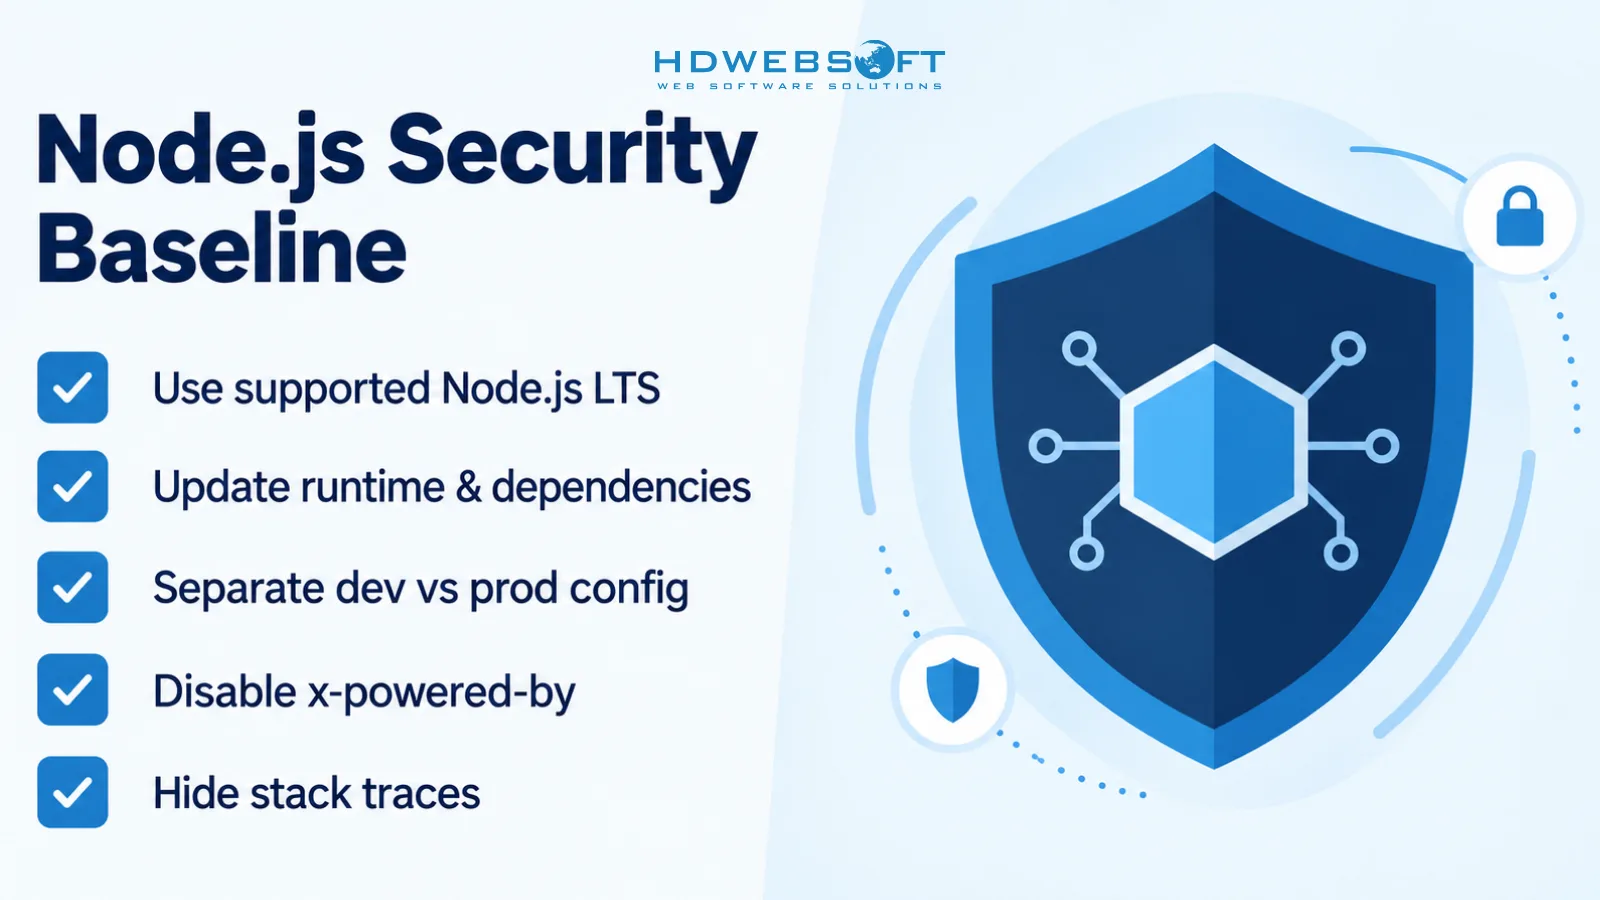
- Use una versión Node.js LTS soportada para producción.
- Mantenga runtime y dependencias actualizados.
- Separe la configuración dev/prod (feature flags, env vars, niveles de logging).
- Desactive divulgación innecesaria del servidor como
x-powered-by. - No exponga stack traces en respuestas de producción.
Para una checklist oficial concisa, vea Node.js security best practices.
Ejemplo: desactivar divulgación del servidor y sanear errores
// Express example
app.disable('x-powered-by');

app.use((err, req, res, next) => {
  req.log?.error({ err }, 'Unhandled error');
  res.status(500).json({ error: 'Something went wrong.' });
});
Validar input y prevenir injection
Empiece con principios y luego elija herramientas.
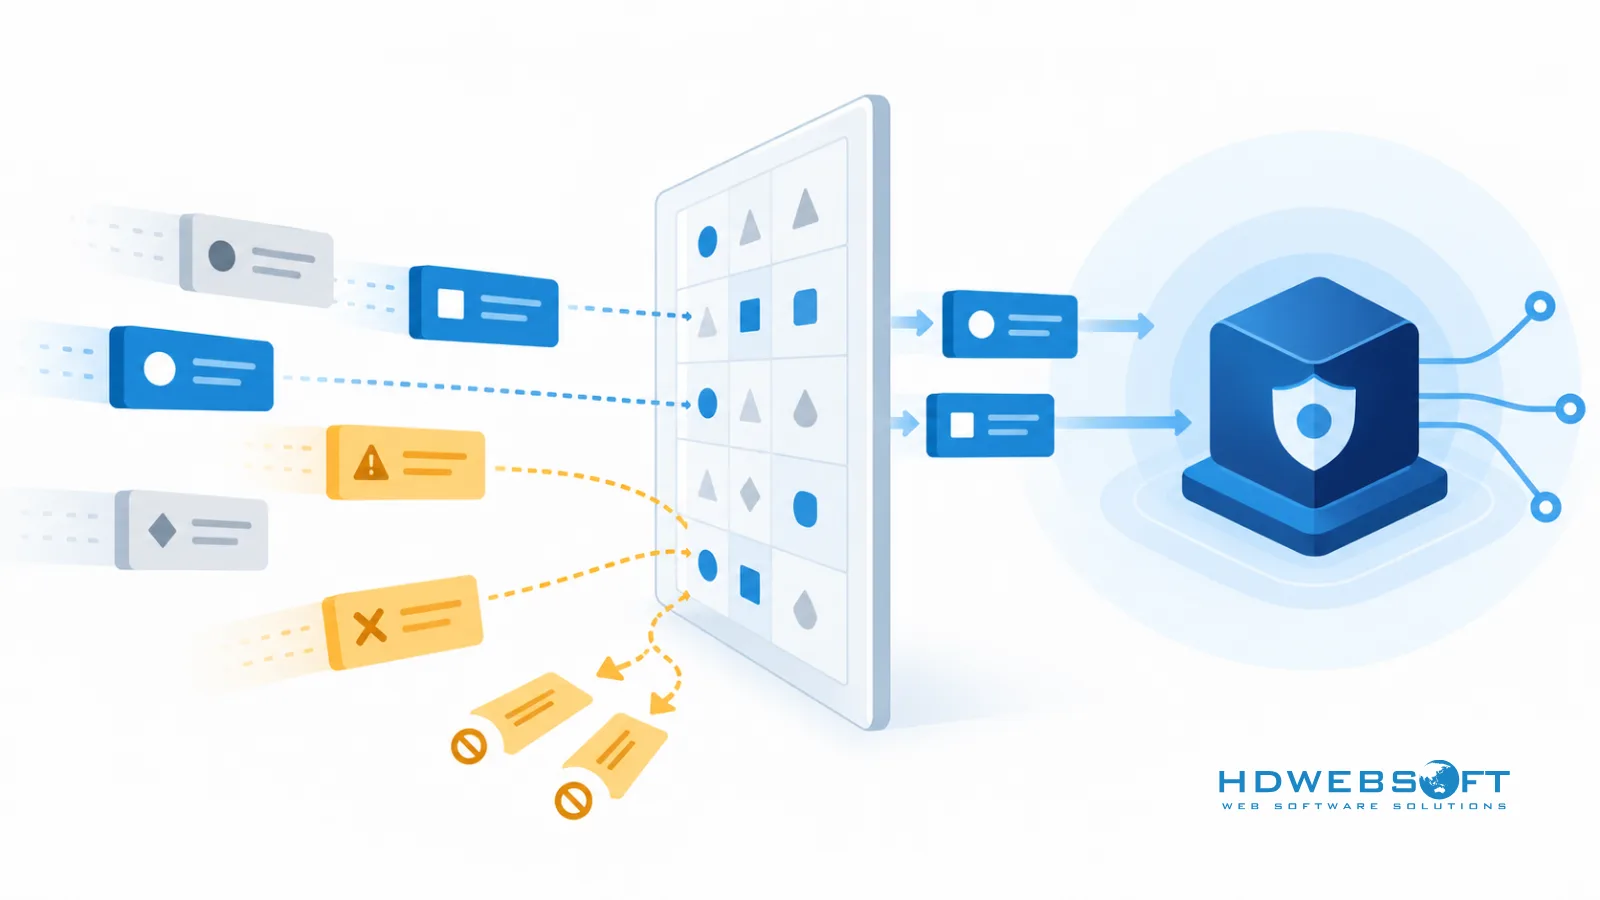
Principio 1: validar en el boundary
Valide el input lo antes posible — antes de la lógica de negocio y antes de cualquier llamada a la base de datos. Librerías de schema validation como Joi o Zod pueden ayudar, pero la idea central es la misma: aceptar solo lo que se espera.
Principio 2: usar parameterized queries
Evite construir strings de queries con input del usuario. Use parameterized queries a través de ORM o query builder. Prisma, Drizzle, Knex y la mayoría de los database clients maduros soportan parametrización.
Principio 3: output encoding contextual
Si la aplicación renderiza contenido de usuarios, haga output encoding según el contexto de uso (HTML, atributos, URLs). Mencione HTML sanitizer como DOMPurify solo si la app realmente acepta o renderiza HTML.
Ejemplo: schema validation en el boundary API
// Zod example (library choice is optional)
const { z } = require('zod');

const createUserSchema = z.object({
  email: z.string().email(),
  password: z.string().min(12).max(128),
});

const parsed = createUserSchema.safeParse(req.body);
if (!parsed.success) {
  return res.status(400).json({ error: 'Invalid input.' });
}
Implementar correctamente autenticación y session security
Los errores de auth pueden convertir un bug pequeño en un compromiso completo de cuenta. Mantenga la implementación aburrida y bien comprendida.
Password hashing: Argon2id preferido, bcrypt como fallback
Prefiera Argon2id cuando el stack lo soporte. bcrypt es un fallback maduro cuando Argon2id no está disponible o cuando se necesita compatibilidad con un password store existente.
Para orientación sobre la elección segura de parámetros, vea OWASP password storage guidance.
Sesiones y tokens seguros
- Use cookie flags donde aplique:
httpOnly,secure,sameSite. - Trate los JWT como credenciales de vida corta. Evite datos sensibles en el payload.
- Evite patrones de almacenamiento débiles que exponen tokens a XSS.
Agregar MFA para cuentas admin
Incluso si no impone MFA para todos los usuarios, impóngala para cuentas admin y de alto privilegio.
Rate limiting para endpoints login/token
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
});

app.post('/auth/login', authLimiter, loginHandler);
Si quiere ir más allá de lo básico hacia un programa completo de seguridad en producción, vea la guía avanzada sobre seguridad de Node.js en producción.
Manejar secretos y datos sensibles de forma segura
- Los archivos
.envestán bien para desarrollo local, pero no son una solución de gestión de secretos para producción. - En producción, prefiera un secret store como KMS, Secrets Manager, Vault o la gestión de secretos integrada de su plataforma.
- Use HTTPS y cifre datos sensibles at rest cuando sea apropiado.
- Nunca registre por defecto secretos, contraseñas, tokens ni bodies de request completos.
Para una perspectiva más amplia sobre prácticas a nivel de programa, vea nuestra guía sobre gestión de seguridad de datos.
Agregar checks de seguridad al workflow de desarrollo
Usar npm audit (pero no confiar solo en él)
npm audit es útil para descubrir vulnerabilidades conocidas, pero no es suficiente por sí solo. Trátelo como una señal entre muchas.
Agregar checks ligeros
- Plugins de seguridad ESLint (para atrapar patrones riesgosos comunes)
- SAST scanning básico (al menos en pull requests)
- Unit tests para reglas de autorización (rutas críticas)
- Una simple PR security checklist (inputs, authz, secrets, logging)
Checklist para aplicación Node.js segura
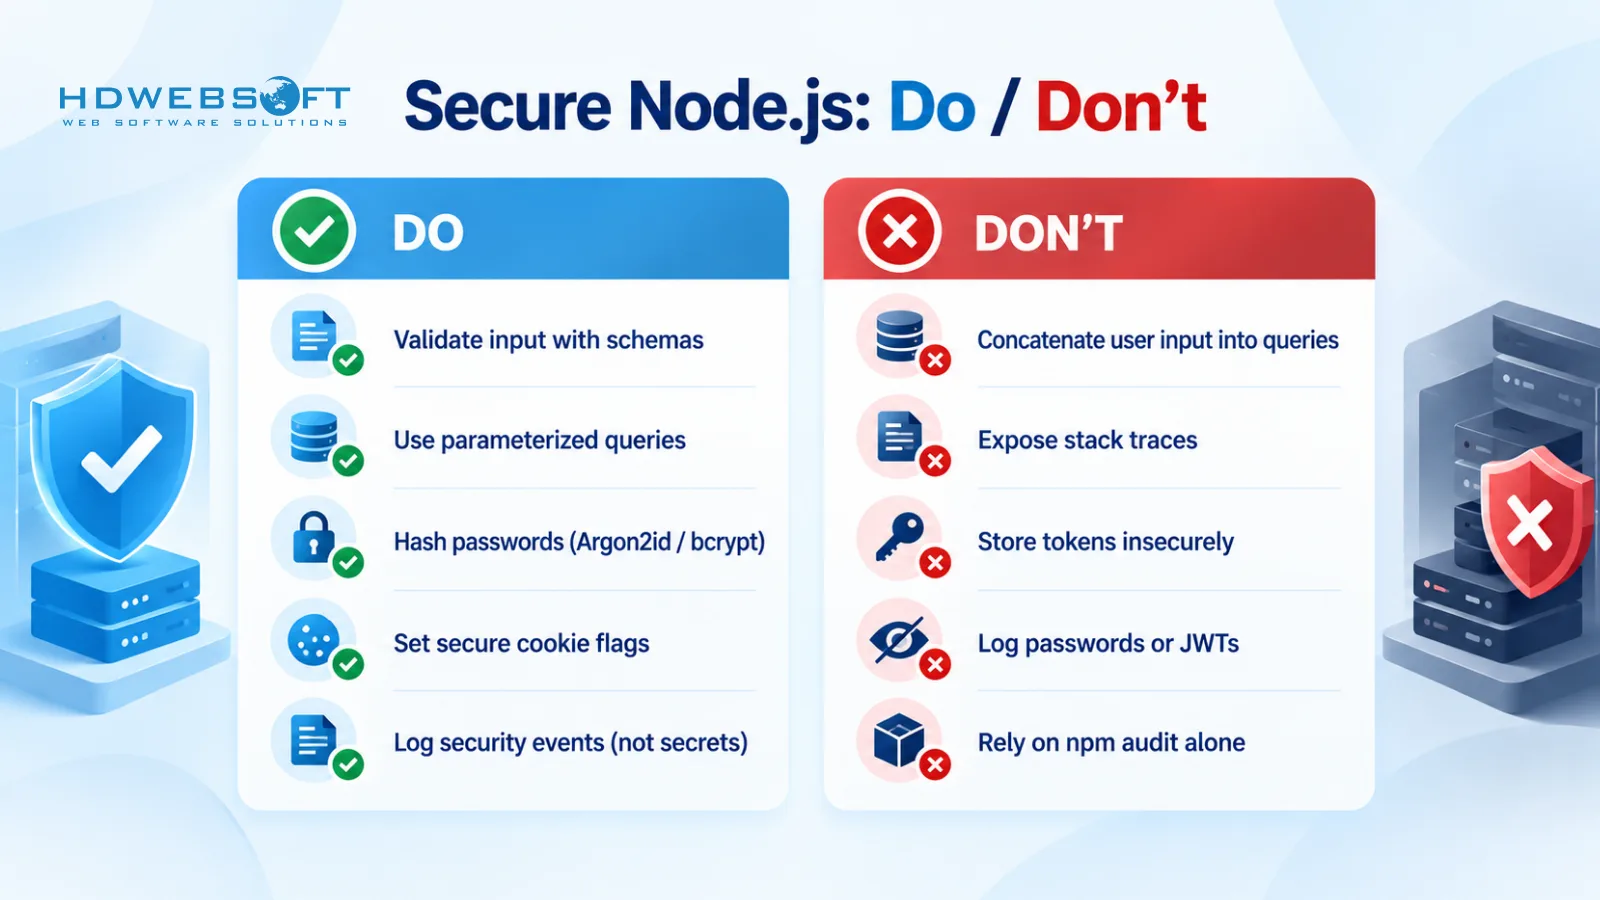
- Usar una versión Node.js LTS soportada.
- Mantener dependencias actualizadas y eliminar paquetes no usados.
- Validar inputs con esquemas estrictos.
- Usar parameterized queries y evitar concatenación de strings.
- Hashear contraseñas con Argon2id (bcrypt fallback).
- Aplicar cookie flags y JWT hygiene.
- Configurar security headers base y CORS allowlist estricto.
- No exponer stack traces en producción.
- No registrar secretos/tokens/payloads sensibles.
- Ejecutar
npm auditregularmente (como punto de partida). - Agregar checks básicos en CI y PR review.
Preguntas frecuentes
¿Cuáles son las mejores prácticas para aplicaciones Node.js seguras?
Las mejores prácticas se centran en reducir la superficie de ataque desde el día uno: validar todas las entradas, usar parameterized queries, hashear contraseñas con Argon2id (o bcrypt), proteger sesiones y tokens, configurar security headers y CORS estricto, mantener los secretos fuera del código y los logs, y automatizar los checks de dependencias y seguridad en el workflow.
¿Node.js es seguro por defecto?
Node.js no es inherentemente inseguro, pero la seguridad depende del código y la configuración de su aplicación. Una aplicación Node.js segura requiere defaults intencionales para validación de entradas, autenticación, manejo de errores, gestión de secretos y mantenimiento de dependencias.
¿Cuál es la mejor forma de almacenar contraseñas en Node.js?
Prefiera Argon2id cuando el stack lo soporte. bcrypt es un fallback maduro y ampliamente compatible. Nunca guarde contraseñas en texto plano y evite hashes rápidos como MD5 o SHA1 para el almacenamiento de contraseñas.
¿Cómo valida entradas en APIs Node.js?
Valide en el boundary del sistema con un esquema estricto (por ejemplo con librerías como Joi o Zod). Combine la validación del esquema con parameterized queries y output encoding contextual para reducir el riesgo de injection y XSS.
¿Cómo asegura la autenticación JWT en Node.js?
Mantenga JWTs de vida corta, evite datos sensibles en el payload y elija patrones seguros de almacenamiento y transporte. Use secure cookies cuando sea apropiado, implemente rotación de tokens donde sea necesario y aplique rate limiting a los endpoints de login y token.
¿npm audit es suficiente?
No. npm audit es útil para descubrir vulnerabilidades conocidas, pero no garantiza la seguridad global de la aplicación. Combínelo con prácticas de secure coding, pruebas y procesos de review para reducir el riesgo real.
Conclusión
El desarrollo seguro en Node.js trata principalmente de fundamentos consistentes: validar inputs, proteger la autenticación, mantener los secretos fuera del código y los logs, e integrar checks de seguridad en el workflow. Comience con las prácticas de baseline de esta guía y suba de nivel a medida que su aplicación crece.
Si necesita ayuda para construir una aplicación Node.js segura con bases de ingeniería sólidas, HDWEBSOFT ofrece servicios de desarrollo Node.js.
