
Bảo mật telehealth là tập hợp các công nghệ, quy trình và kiểm soát tuân thủ nhằm bảo vệ dữ liệu bệnh nhân trong suốt quá trình chăm sóc sức khỏe từ xa — từ khám bệnh qua video, giám sát từ xa, cổng thông tin bệnh nhân cho đến các hệ thống kết nối chúng. Khi dịch vụ y tế chuyển lên môi trường trực tuyến, mỗi điểm chạm đó đều có thể trở thành điểm lộ thông tin sức khỏe được bảo vệ (PHI).
Bài viết này giải thích vì sao bảo mật telehealth quan trọng, những rủi ro mà chăm sóc từ xa mang lại, các biện pháp bảo vệ tương ứng, các quy định liên quan, và cách đánh giá một nền tảng telehealth có thực sự an toàn hay không.
Tại Sao Bảo Mật Telehealth Quan Trọng
Việc chuyển sang chăm sóc từ xa là một thay đổi mang tính cấu trúc trong cách cung cấp dịch vụ y tế, không phải xu hướng nhất thời. Thay đổi này đặt ra yêu cầu cao hơn về việc bảo vệ dữ liệu bệnh nhân ở mọi bước của quá trình tương tác.
Gia Tăng Sử Dụng Dịch Vụ Y Tế Số
Khám bệnh trực tuyến và giám sát bệnh nhân từ xa đã đẩy lượng tương tác y tế số vượt xa mức trước năm 2020. Bệnh nhân kết nối với bác sĩ ngay tại nhà, còn nhà cung cấp dịch vụ mở rộng phạm vi tiếp cận đến các nhóm dân cư thiếu dịch vụ. Mỗi tương tác đều truyền và lưu trữ dữ liệu nhạy cảm — nên lượng tương tác càng lớn, bề mặt tấn công mà bảo mật telehealth phải bảo vệ càng rộng.
Xử Lý Dữ Liệu Bệnh Nhân Nhạy Cảm
Mọi tương tác y tế đều xoay quanh thông tin sức khỏe được bảo vệ (PHI) — bệnh sử, chẩn đoán, phác đồ điều trị, thông tin thanh toán, định danh cá nhân và cả dữ liệu gen. Tính bảo mật và toàn vẹn của dữ liệu này là tối quan trọng, vì một vụ xâm phạm có thể dẫn đến đánh cắp danh tính, gian lận tài chính và phân biệt đối xử. Do đó, các cơ chế xử lý PHI trong môi trường y tế số cần được thiết kế an toàn ngay từ đầu, chứ không phải dựa trên giả định.
Mối Đe Dọa Mạng Nhắm Vào Nhà Cung Cấp Y Tế
Y tế là một trong những mục tiêu hấp dẫn nhất của tội phạm mạng nhờ giá trị bán lại của hồ sơ sức khỏe. Tính đến cuối năm 2024, hồ sơ sức khỏe của 259 triệu người Mỹ đã bị đánh cắp hoặc xâm phạm một phần hoặc toàn bộ — mức kỷ lục vượt xa các năm trước.
Hậu quả vượt xa khoản phạt vi phạm. Rò rỉ dữ liệu gây tổn hại uy tín, gián đoạn vận hành, ảnh hưởng tinh thần bệnh nhân, và trong trường hợp xấu nhất là đe dọa an toàn bệnh nhân. Đó là lý do tư thế bảo mật đã trở thành mối quan tâm cấp ban lãnh đạo của mọi tổ chức cung cấp dịch vụ chăm sóc từ xa.
Các Rủi Ro Bảo Mật Telehealth Phổ Biến
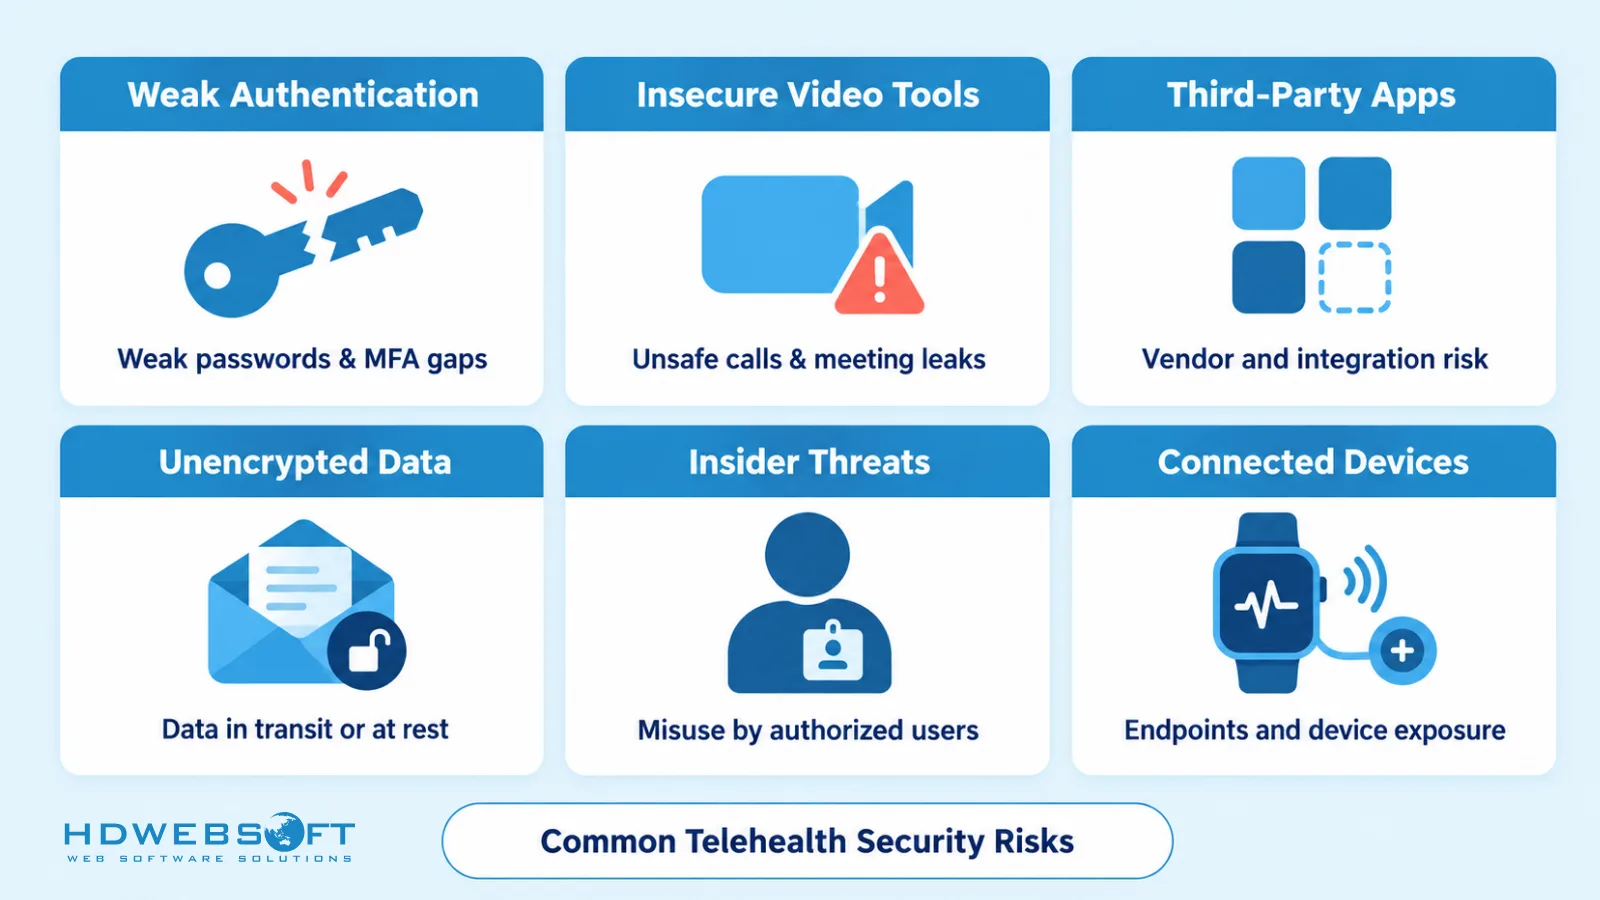
Chăm sóc từ xa kế thừa lỗ hổng của mọi hệ thống mà nó tiếp xúc. Hiểu rõ bảo mật telehealth thường thất bại ở đâu là bước đầu tiên để xây dựng hệ thống phòng thủ vững chắc.
Xác Thực và Kiểm Soát Truy Cập Yếu
Nếu nền tảng không xác minh danh tính người dùng bằng nhiều lớp kiểm tra mạnh, người không được phép có thể truy cập hồ sơ bệnh nhân nhạy cảm. Rủi ro không chỉ đến từ kẻ tấn công bên ngoài — người trong tổ chức cũng có thể lợi dụng kiểm soát lỏng lẻo, dù cố ý hay do sơ suất. Thiếu xác minh danh tính mạnh, phần còn lại của hệ thống bảo mật như xây trên nền cát.
Công Cụ Hội Nghị Video Không An Toàn
Chính các công cụ tạo ra chăm sóc từ xa có thể là mắt xích yếu nhất. Các sản phẩm hội nghị video phổ thông có thể thiếu mã hóa đầu-cuối, kiểm soát truy cập chuyên biệt cho y tế, hoặc từ chối ký Business Associate Agreement. Điều đó khiến buổi khám có nguy cơ bị nghe lén, ghi hình trái phép và chặn dữ liệu. Xây dựng hội nghị trên hạ tầng chuẩn y tế là bài toán có thể giải — case study nền tảng hội nghị web và mobile của chúng tôi cho thấy một triển khai chuyên dụng trông như thế nào.
Ứng Dụng và Thiết Bị Bên Thứ Ba
Các ứng dụng và thiết bị bên thứ ba tích hợp vào quy trình chăm sóc từ xa tạo thêm vector tấn công mà nhà cung cấp không kiểm soát hoàn toàn. Vendor bên ngoài có thể mang theo lỗ hổng riêng, và một tích hợp yếu có thể trở thành cửa hậu vào dữ liệu bệnh nhân. Tổ chức y tế cần thẩm định vendor nghiêm ngặt để tư thế bảo mật của mọi thành phần đáp ứng yêu cầu bảo vệ dữ liệu bệnh nhân.
Truyền Thông Không Mã Hóa
Mã hóa là nguyên tắc nền tảng của bảo mật telehealth. Dữ liệu truyền đi mà không có mã hóa mạnh sẽ bị bất kỳ ai chặn được đọc — và dữ liệu bệnh nhân di chuyển liên tục giữa thiết bị, máy chủ, ứng dụng và mạng. Kênh truyền không mã hóa biến lưu lượng thông thường thành rủi ro rò rỉ thường trực.
Mối Đe Dọa Từ Bên Trong
Rủi ro nội bộ rất dễ bị đánh giá thấp. Sự bất cẩn của nhân viên — chia sẻ thông tin nhạy cảm thiếu cẩn trọng, bỏ qua quy trình bảo mật, mắc lừa phishing — đều gây ra rò rỉ thật. Ý đồ xấu cũng vậy: nhân viên lạm dụng quyền truy cập hợp lệ để đánh cắp hoặc chỉnh sửa dữ liệu bệnh nhân. Cả hai tình huống đều đòi hỏi kiểm soát con người bên cạnh kiểm soát kỹ thuật: đào tạo, quyền tối thiểu và giám sát.
Thiết Bị Kết Nối và Giám Sát Bệnh Nhân Từ Xa
Giám sát bệnh nhân từ xa mở rộng bảo mật telehealth ra ngoài phòng khám và cuộc gọi video. Thiết bị đeo, bộ kit xét nghiệm tại nhà và cảm biến y tế kết nối liên tục truyền PHI qua mạng gia đình — mạng mà nhà cung cấp không kiểm soát và thường không nhìn thấy. Mỗi thiết bị là một endpoint có thể chưa cập nhật bản vá, cấu hình sai hoặc bị chặn, nên lớp này cần xác thực thiết bị, truyền mã hóa và quy tắc xử lý dữ liệu rõ ràng. Đây cũng là hướng đi của ngành: chăm sóc kết nối là một trong những xu hướng phát triển phần mềm y tế đang định hình lại cách cung cấp dịch vụ y tế.
Các Thành Phần Chính Của Bảo Mật Telehealth
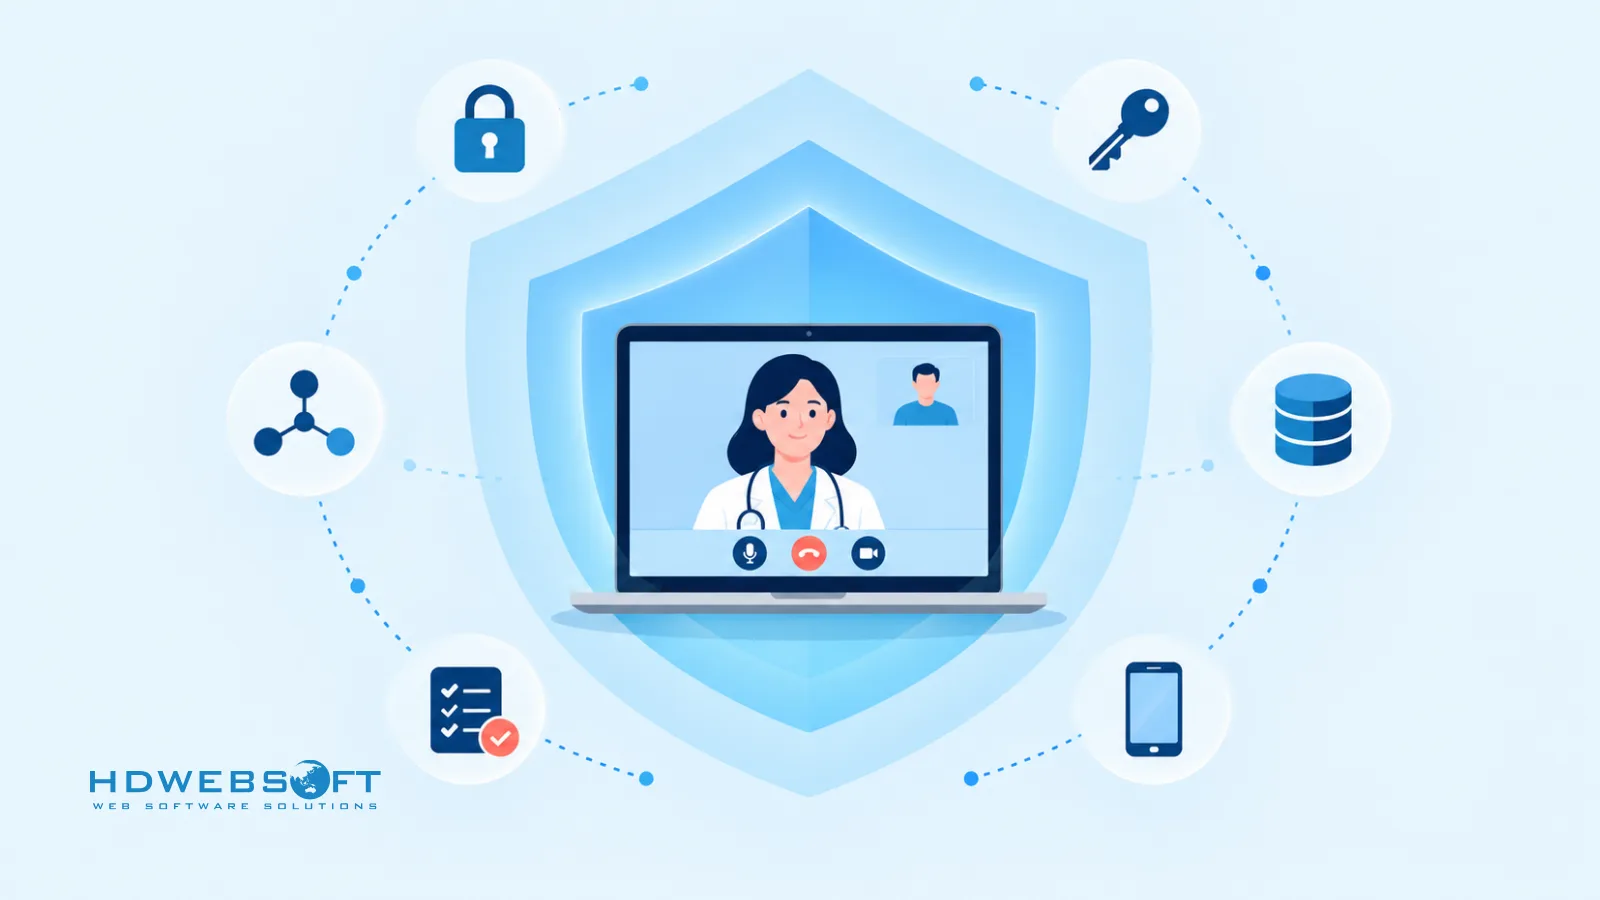
Giảm thiểu các rủi ro trên đòi hỏi cách tiếp cận nhiều lớp — không một kiểm soát đơn lẻ nào bao phủ toàn bộ bề mặt tấn công. Đây là các thành phần tạo nên một môi trường telehealth an toàn.
Mã Hóa
Mã hóa bảo vệ dữ liệu bệnh nhân khi truyền và khi lưu trữ — trên đường truyền trong buổi khám video, và trong cloud, máy chủ, cơ sở dữ liệu, thiết bị nơi hồ sơ nằm. Chuẩn mã hóa mạnh và hiện đại đảm bảo dữ liệu dù bị chặn hoặc đánh cắp vẫn không đọc được và không dùng được.
Xác Thực và Phân Quyền
Xác thực đa yếu tố (MFA) yêu cầu người dùng chứng minh danh tính qua ít nhất hai yếu tố khác nhau — ví dụ mật khẩu cộng mã từ ứng dụng di động hoặc quét sinh trắc học. Kiểm soát truy cập theo vai trò (RBAC) sau đó giới hạn mỗi người dùng đã xác thực chỉ vào dữ liệu và chức năng công việc của họ thực sự cần. Nguyên tắc đặc quyền tối thiểu này giới hạn thiệt hại mà một tài khoản bị xâm phạm có thể gây ra.
Mạng An Toàn
Mạng riêng ảo (VPN) tạo đường hầm mã hóa cho truyền dữ liệu, và chúng quan trọng nhất khi nhân viên truy cập hệ thống telehealth từ mạng công cộng hoặc mạng gia đình. Firewall giám sát và kiểm soát lưu lượng theo các quy tắc bảo mật đã định, chặn truy cập trái phép và xâm nhập độc hại trước khi chúng chạm tới dữ liệu bệnh nhân.
Lưu Trữ và Sao Lưu Dữ Liệu
Dữ liệu bệnh nhân nên nằm trên hạ tầng cloud-native tuân thủ HIPAA, được kiểm toán độc lập định kỳ và có chính sách rõ ràng về nơi lưu trữ dữ liệu và quyền riêng tư. Kế hoạch khôi phục thảm họa đã được kiểm thử cũng quan trọng không kém — quy trình giữ dịch vụ hoạt động và dữ liệu sẵn sàng qua sự cố hệ thống, tấn công mạng, thiên tai, và khôi phục truy cập nhanh khi phòng ngừa thất bại.
Audit Log và Giám Sát
Mã hóa và kiểm soát truy cập quyết định ai có thể vào dữ liệu; audit log ghi lại ai đã thực sự vào. Log chống chỉnh sửa về mọi truy cập, thay đổi và tiết lộ hồ sơ bệnh nhân cho phép phát hiện rò rỉ, điều tra pháp y và đáp ứng nghĩa vụ báo cáo mà các quy định như HIPAA áp đặt. Giám sát liên tục biến log từ hồ sơ tuân thủ thành hệ thống cảnh báo sớm, vì pattern truy cập bất thường thường là dấu hiệu đầu tiên của một vụ rò rỉ đang diễn ra. Tổ chức chưa có năng lực giám sát nội bộ thường kết hợp các kiểm soát này với dịch vụ an ninh mạng chuyên dụng để phát hiện và ứng phó mối đe dọa.
Bảo Mật Thiết Bị
Bảo mật phải mở rộng đến endpoint ở cả hai đầu cuộc gọi. Nhà cung cấp cần thiết bị được quản lý với antivirus cập nhật, mật khẩu mạnh duy nhất và bản vá kịp thời. Bệnh nhân cần hướng dẫn cơ bản để bảo mật thiết bị và mạng gia đình của họ, vì mắt xích yếu ở phía bệnh nhân cũng làm lộ dữ liệu như ở phía nhà cung cấp. Endpoint di động cần chú ý riêng — xem hướng dẫn của chúng tôi về các cách tăng cường bảo mật ứng dụng di động.
Các Chuẩn Quy Định và Tuân Thủ
Bảo mật telehealth nằm trong một hệ quy định dày đặc. Các framework này định nghĩa sàn pháp lý cho việc bảo vệ dữ liệu bệnh nhân — và ngày càng chồng lấn với các nền tảng phục vụ người dùng quốc tế.
HIPAA
Tại Mỹ, HIPAA là nền tảng của bảo vệ dữ liệu bệnh nhân. Privacy Rule quy định cách PHI được sử dụng và tiết lộ, trong khi Security Rule bắt buộc các biện pháp bảo vệ hành chính, kỹ thuật và vật lý cho PHI điện tử (ePHI). Nhà cung cấp telehealth phải đảm bảo nền tảng và quy trình đáp ứng cả hai. Bài phân tích sâu của chúng tôi về phần mềm tuân thủ HIPAA trình bày Security Rule đòi hỏi gì ở chính phần mềm.
GDPR
Với dịch vụ telehealth chạm tới người dùng châu Âu, General Data Protection Regulation (GDPR) bổ sung yêu cầu nghiêm ngặt về cách dữ liệu cá nhân được thu thập, xử lý và lưu trữ. Phạm vi của nó rất rộng: phán quyết ECJ tháng 10/2024 xác nhận ngay cả dữ liệu đơn hàng cho thuốc chỉ bán tại nhà thuốc cũng được tính là dữ liệu sức khỏe theo GDPR, đòi hỏi sự đồng ý rõ ràng. Nền tảng telehealth toàn cầu thường phải đáp ứng đồng thời HIPAA và GDPR — hình phạt khi sai bất kỳ bên nào đều đáng kể.
Đạo Luật HITECH
Đạo luật HITECH tăng sức mạnh thực thi của HIPAA — nâng mức phạt dân sự và hình sự cho vi phạm, thúc đẩy áp dụng công nghệ thông tin y tế và áp đặt yêu cầu thông báo rò rỉ liên quan trực tiếp đến nhà cung cấp telehealth. Rủi ro là cụ thể: điều trần trước House Committee on Energy and Commerce tháng 4/2025 nhấn mạnh tính cấp thiết của việc xử lý lỗ hổng an ninh mạng trong y tế, và không tuân thủ có thể bị phạt tới 1,5 triệu USD cho mỗi nhóm vi phạm mỗi năm.
Chuẩn ISO/IEC
Các chuẩn quốc tế như ISO/IEC 27001 cung cấp framework để thiết lập, triển khai và cải tiến liên tục hệ thống quản lý an toàn thông tin (ISMS). Chuẩn này không chuyên về y tế nhưng rất liên quan: chứng nhận cho thấy tổ chức quản lý dữ liệu nhạy cảm bằng quy trình đã được kiểm toán và lặp lại được, đồng thời hỗ trợ tuân thủ các quy định riêng của y tế.
Ai Chịu Trách Nhiệm Về Bảo Mật Telehealth?
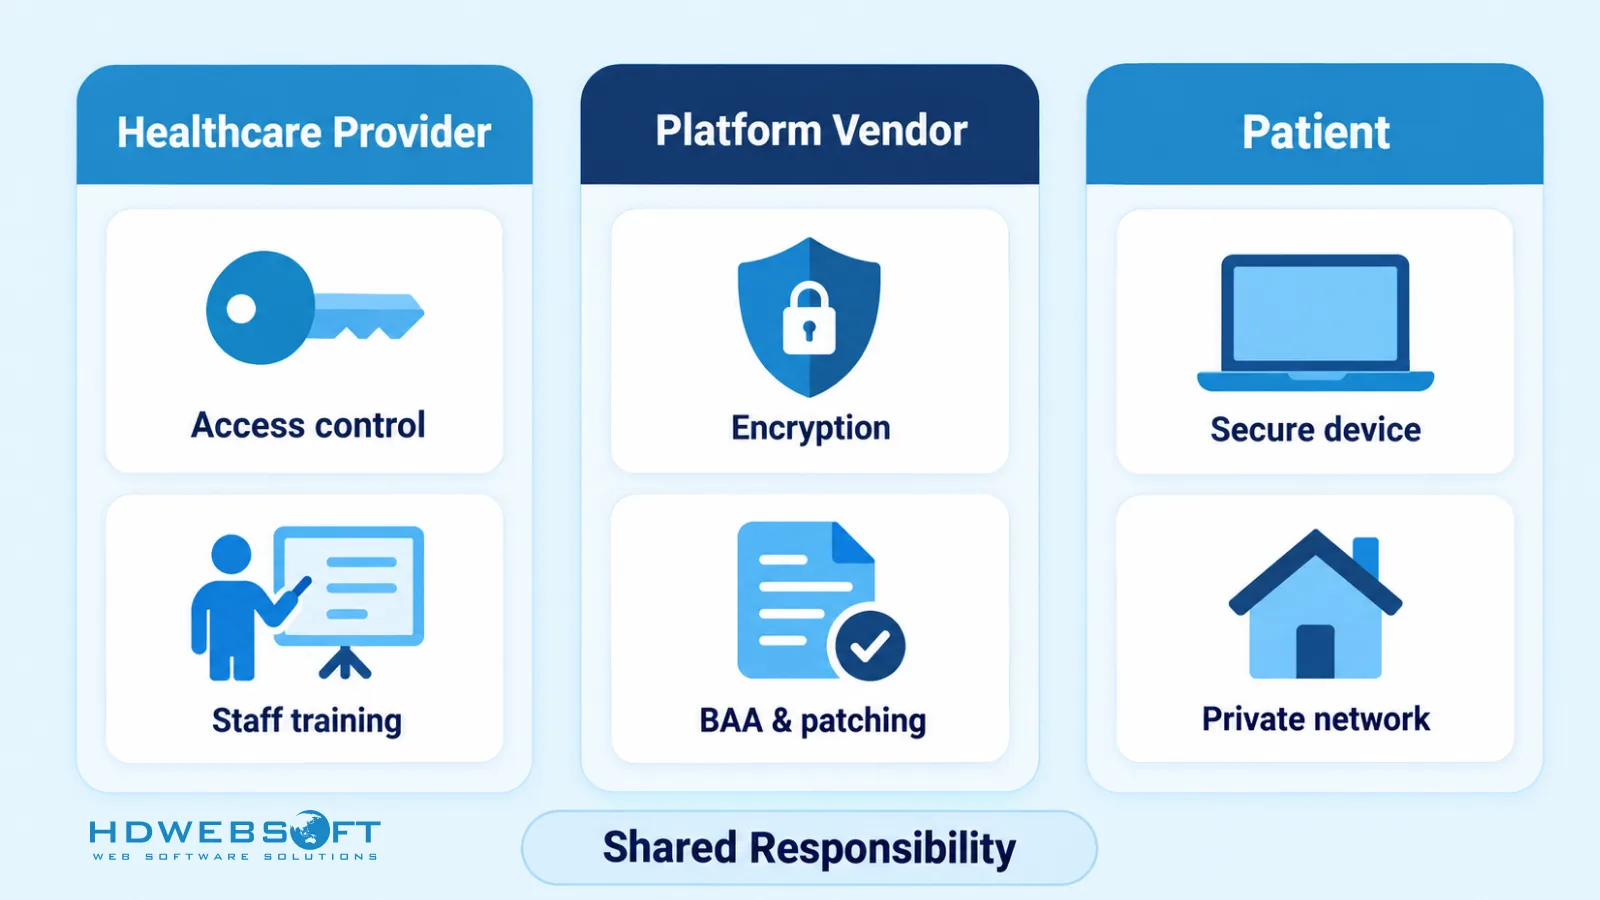
Bảo mật telehealth là trách nhiệm chung, và các vụ rò rỉ thường xảy ra ở khoảng trống giữa các bên khi mỗi bên đều cho rằng người khác chịu trách nhiệm. Ba nhóm cùng chia sẻ công việc:
| Bên | Trách nhiệm chính |
|---|---|
| Nhà cung cấp y tế | Chọn nền tảng tuân thủ, cấu hình kiểm soát truy cập, đào tạo nhân viên, xin đồng ý của bệnh nhân, thẩm định vendor, chạy risk assessment |
| Vendor nền tảng và phần mềm | Tích hợp mã hóa, MFA, RBAC, audit log và lưu trữ an toàn; ký BAA; vá lỗ hổng; ghi nhận tư thế bảo mật |
| Bệnh nhân | Bảo mật thiết bị cá nhân và mạng gia đình, dùng app và link chính thức, giữ kín thông tin đăng nhập |
Nhà cung cấp chịu trách nhiệm quản trị, vendor chịu trách nhiệm về các biện pháp bảo vệ của nền tảng, và bệnh nhân chịu trách nhiệm về endpoint của mình. Chương trình bảo mật telehealth nào bỏ quên một trong ba đều có lỗ hổng.
Cách Đánh Giá Một Nền Tảng Telehealth An Toàn
Trang marketing nào cũng nói mình “an toàn”. Những câu hỏi sau phân biệt nền tảng an toàn thực sự trong thực tế:
- Vendor có chịu ký BAA không? Từ chối là dấu hiệu loại ngay với bất kỳ nền tảng nào xử lý PHI theo HIPAA.
- Video và messaging có được mã hóa đầu-cuối không? Mã hóa phải bao phủ dữ liệu khi lưu trữ lẫn khi truyền.
- Có hỗ trợ MFA và phân quyền theo vai trò không? Cả hai là kiểm soát nền tảng để bảo vệ tài khoản bệnh nhân và nhân viên.
- Audit log có đầy đủ và export được không? Bạn không thể điều tra hay báo cáo thứ mình không nhìn thấy.
- Dữ liệu lưu ở đâu và ai có thể truy cập? Nơi lưu trữ dữ liệu, subprocessor và chính sách retention phải được ghi thành văn bản, không phải ngụ ý.
- Nền tảng được kiểm thử thế nào? Tìm tần suất penetration testing được công bố, quy trình quản lý lỗ hổng và chứng nhận như ISO/IEC 27001 hoặc SOC 2.
- Điều gì xảy ra sau rò rỉ? Cam kết incident response và timeline thông báo phải nằm trong hợp đồng, không phải trong thông cáo báo chí.
Tổ chức tự xây nền tảng thay vì mua sẵn cũng đối mặt checklist tương tự ở phía ngược lại — hướng dẫn của chúng tôi về phát triển phần mềm y tế tùy chỉnh trình bày các yêu cầu này định hình quyết định kiến trúc như thế nào ngay từ đầu.
Best Practices Tăng Cường Bảo Mật và Quyền Riêng Tư Telehealth
Ngoài chọn nền tảng và tuân thủ, bảo mật telehealth bền vững là một thực hành liên tục. Một vài thói quen chiếm phần lớn hiệu quả.
Đào Tạo Nhân Viên Y Tế Liên Tục
Công nghệ tiến hóa, và phương thức tấn công cũng vậy. Các buổi đào tạo định kỳ, hấp dẫn giúp bác sĩ và nhân viên cập nhật nhận diện phishing, vệ sinh mật khẩu và xử lý dữ liệu an toàn trên các kênh số. Đội ngũ được đào tạo là tuyến phòng thủ đầu tiên — và thường là hiệu quả nhất.
Xin Đồng Ý Có Hiểu Biết Của Bệnh Nhân
Bệnh nhân cần biết dữ liệu của họ sẽ được thu thập, lưu trữ, sử dụng và chia sẻ thế nào trong các tương tác trực tuyến. Form đồng ý cần rõ ràng, ngắn gọn, dễ đọc — nêu rủi ro, lợi ích và quyền của bệnh nhân. Phương pháp teach-back — để bệnh nhân tự giải thích điều họ đã hiểu bằng lời của mình — xác nhận mức độ hiểu và xây dựng niềm tin mà chăm sóc số an toàn cần.
Chạy Risk Assessment và Diễn Tập Incident Response
Risk assessment toàn diện nhận diện lỗ hổng trên hệ thống, quy trình và yếu tố con người — và cần lặp lại khi môi trường thay đổi. Kế hoạch incident response được ghi nhận và diễn tập là nửa còn lại: khi rò rỉ xảy ra, các bước, vai trò và lộ trình thông báo đã định sẽ giảm thiểu thiệt hại và giữ tổ chức trong deadline quy định.
Rà Soát Vendor và Tích Hợp Định Kỳ
Mỗi tích hợp là một quyết định tin cậy liên tục. Duy trì inventory các công cụ bên thứ ba chạm vào dữ liệu bệnh nhân, xác nhận mỗi cái hoạt động dưới BAA còn hiệu lực, và rà soát tư thế bảo mật theo lịch. Loại bỏ tích hợp không còn xứng đáng với rủi ro — exposure từ vendor lớn dần âm thầm với mỗi connector được thêm mà không được xem lại.
Câu Hỏi Thường Gặp
Bảo mật telehealth là gì?
Bảo mật telehealth là tổ hợp công nghệ, chính sách và thực hành nhằm bảo vệ dữ liệu bệnh nhân trong chăm sóc từ xa — bao gồm khám bệnh qua video, giám sát từ xa, nhắn tin và các hệ thống kết nối chúng. Các kiểm soát cốt lõi gồm mã hóa, xác thực đa yếu tố, phân quyền theo vai trò, audit log và lưu trữ dữ liệu an toàn.
Rủi ro bảo mật telehealth lớn nhất là gì?
Các rủi ro phổ biến nhất là xác thực và kiểm soát truy cập yếu, công cụ hội nghị video không an toàn, lỗ hổng trong ứng dụng bên thứ ba và thiết bị kết nối, truyền thông không mã hóa, và mối đe dọa nội bộ — cả bất cẩn lẫn cố ý. Giám sát bệnh nhân từ xa tạo thêm rủi ro qua mạng gia đình và thiết bị IoT mà nhà cung cấp không kiểm soát.
Telehealth có bắt buộc tuân thủ HIPAA không?
Với covered entities tại Mỹ, có. Nền tảng telehealth tạo, nhận, lưu trữ hoặc truyền thông tin sức khỏe được bảo vệ điện tử phải đáp ứng HIPAA Privacy và Security Rules, và vendor phải ký Business Associate Agreement. Không tồn tại chứng nhận HIPAA chính thức — tuân thủ phụ thuộc vào cách nền tảng được xây dựng và vận hành.
Telehealth có bắt buộc mã hóa không?
Trên thực tế, có. HIPAA Security Rule hiện xếp mã hóa là biện pháp “addressable” — bắt buộc trừ khi có phương án thay thế tương đương được ghi nhận — và bản cập nhật Security Rule đề xuất cuối 2024 sẽ biến nó thành bắt buộc. GDPR cũng kỳ vọng biện pháp bảo vệ tiên tiến cho dữ liệu sức khỏe.
Ai chịu trách nhiệm về bảo mật telehealth?
Trách nhiệm được chia sẻ giữa ba bên. Nhà cung cấp y tế chịu trách nhiệm quản trị — chọn nền tảng, cấu hình truy cập, đào tạo và xin đồng ý. Vendor nền tảng chịu trách nhiệm về các biện pháp bảo vệ tích hợp như mã hóa và audit log. Bệnh nhân chịu trách nhiệm về endpoint của mình — thiết bị an toàn, mạng riêng và thông tin đăng nhập được bảo vệ.
Bệnh nhân có thể bảo vệ dữ liệu của mình trong buổi khám telehealth như thế nào?
Bệnh nhân nên dùng thiết bị đã cập nhật bản vá bảo mật, kết nối qua mạng gia đình riêng thay vì Wi-Fi công cộng, tham gia buổi khám chỉ qua app hoặc link đã xác minh, và bật xác thực đa yếu tố trên tài khoản cổng thông tin bệnh nhân.
Kết Luận
Telehealth đã làm dịch vụ y tế dễ tiếp cận hơn — và cũng làm dữ liệu bệnh nhân lộ ra nhiều hơn. Thu hẹp khoảng cách đó cần hơn một nền tảng tuân thủ: cần các biện pháp bảo vệ kỹ thuật nhiều lớp, con người được đào tạo, giao tiếp rõ ràng với bệnh nhân và vendor bị ràng buộc bởi cam kết bảo mật cụ thể.
Chăm sóc từ xa sẽ tiếp tục mở rộng vào nhà, thiết bị và giám sát liên tục, và mỗi lần mở rộng lại nới rộng bề mặt mà bảo mật telehealth phải bảo vệ. Tổ chức xem bảo mật là thực hành liên tục chứ không phải checkbox ngày ra mắt sẽ là những bên giành được — và giữ được — niềm tin bệnh nhân mà chăm sóc từ xa phụ thuộc vào.
HDWEBSOFT là công ty đạt chứng nhận ISO 9001 và ISO/IEC 27001 với kinh nghiệm xây dựng ứng dụng y tế an toàn, sẵn sàng tuân thủ. Nếu bạn đang lên kế hoạch cho một nền tảng telehealth hoặc cần tăng cường nền tảng hiện có, hãy khám phá dịch vụ phát triển phần mềm y tế của chúng tôi hoặc liên hệ để trao đổi thêm.
