
La sicurezza della telemedicina è l’insieme di tecnologie, pratiche e controlli normativi che proteggono i dati dei pazienti in tutta l’assistenza virtuale — dai videoconsulti al monitoraggio remoto, dai portali pazienti ai sistemi che li collegano. Man mano che l’assistenza sanitaria si sposta online, ciascuno di questi punti di contatto diventa un potenziale punto di esposizione per le informazioni sanitarie protette (PHI).
Questa guida spiega perché la sicurezza della telemedicina è importante, quali rischi introduce l’assistenza virtuale, le contromisure che li affrontano, le normative applicabili e come capire se una piattaforma di telemedicina è davvero sicura.
Perché la sicurezza della telemedicina è importante
Il passaggio all’assistenza virtuale è un cambiamento strutturale nel modo in cui vengono erogati i servizi medici, non una tendenza passeggera. Questo cambiamento porta un’attenzione più intensa su come vengono protetti i dati dei pazienti in ogni fase dell’interazione.
Uso crescente dell’assistenza sanitaria digitale
I consulti virtuali e il monitoraggio remoto dei pazienti hanno portato il volume delle interazioni sanitarie digitali ben oltre i livelli precedenti al 2020. I pazienti si collegano con i medici da casa, e i provider estendono la loro portata a popolazioni sottoservite. Ogni interazione trasmette e archivia dati sensibili — più alto il volume, più ampia la superficie di attacco che la sicurezza della telemedicina deve coprire.
Gestione di dati sensibili dei pazienti
Ogni interazione sanitaria ruota attorno alle informazioni sanitarie protette (PHI) — cartelle cliniche, diagnosi, piani di trattamento, dati di fatturazione, identificatori personali e persino dati genetici. La loro riservatezza e integrità sono fondamentali, perché una compromissione può portare a furto d’identità, frode finanziaria e discriminazione. I meccanismi che gestiscono le PHI negli ambienti sanitari digitali devono quindi essere sicuri per progettazione, non per presunzione.
Minacce informatiche rivolte ai provider sanitari
La sanità è uno degli obiettivi più attraenti per i criminali informatici a causa del valore di rivendita delle cartelle cliniche. Entro la fine del 2024, le cartelle cliniche di 259 milioni di americani erano state rubate o compromesse in parte o per intero — un record ben superiore agli anni precedenti.
Le conseguenze vanno ben oltre le multe normative. Le violazioni comportano danni reputazionali, interruzioni operative, disagio personale per i pazienti e, nel peggiore dei casi, compromissione della sicurezza del paziente. Ecco perché la postura di sicurezza è oggi una preoccupazione a livello dirigenziale per qualsiasi organizzazione che offre assistenza virtuale.
Rischi comuni di sicurezza della telemedicina
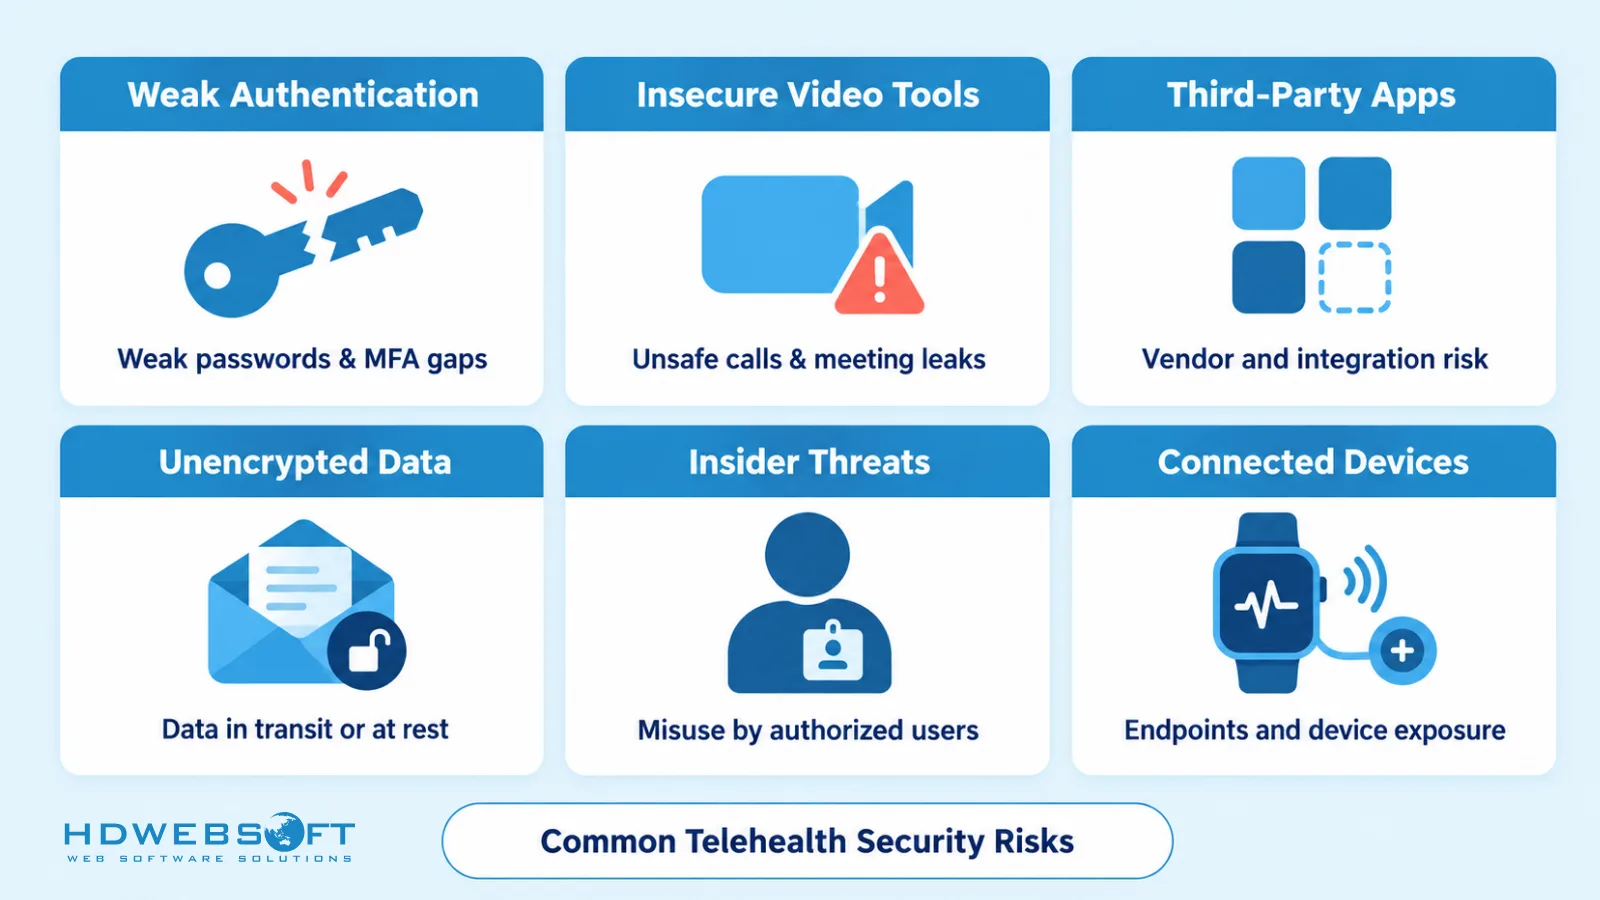
L’assistenza virtuale eredita le vulnerabilità di ogni sistema che tocca. Capire dove la sicurezza della telemedicina fallisce tipicamente è il primo passo per costruire una difesa resiliente.
Autenticazione e controllo degli accessi deboli
Se una piattaforma non verifica le identità degli utenti con controlli forti a più livelli, persone non autorizzate possono raggiungere cartelle cliniche sensibili. Il rischio va oltre gli attaccanti esterni — attori interni possono sfruttare controlli laschi, intenzionalmente o per negligenza. Senza una verifica d’identità robusta, il resto dello stack di sicurezza è costruito sulla sabbia.
Strumenti di videoconferenza non sicuri
Gli strumenti che abilitano l’assistenza virtuale possono essere essi stessi l’anello più debole. I prodotti di videoconferenza generici possono mancare di crittografia end-to-end, controlli di accesso specifici per la sanità o la disponibilità a firmare un Business Associate Agreement. Questo lascia i consulti esposti a intercettazioni, registrazioni non autorizzate e intercettazione dei dati. Costruire la videoconferenza su infrastruttura di livello sanitario è un problema risolvibile — il nostro case study sulla piattaforma di conferenze web e mobile mostra come appare un’implementazione dedicata.
App e dispositivi di terze parti
Le applicazioni e i dispositivi di terze parti integrati nei flussi di lavoro dell’assistenza virtuale aggiungono vettori d’attacco che il provider non controlla completamente. I fornitori esterni portano le proprie vulnerabilità, e un’integrazione debole può diventare una backdoor verso i dati dei pazienti. Le organizzazioni sanitarie hanno bisogno di una valutazione rigorosa dei fornitori affinché la postura di sicurezza di ogni componente soddisfi i requisiti di protezione dei dati dei pazienti.
Comunicazioni non crittografate
La crittografia è un principio fondamentale della sicurezza della telemedicina. I dati trasmessi senza crittografia forte sono leggibili da chiunque li intercetti — e i dati dei pazienti si muovono costantemente tra dispositivi, server, applicazioni e reti. I canali non crittografati trasformano il traffico ordinario in un rischio di violazione permanente.
Minacce interne
Il rischio interno è facilmente sottovalutato. La negligenza del personale — condivisione incauta di informazioni sensibili, salto dei protocolli di sicurezza, caduta nel phishing — causa violazioni reali. L’intento malevolo è altrettanto problematico: dipendenti che abusano dell’accesso legittimo per rubare o alterare i dati dei pazienti. Entrambi gli scenari richiedono controlli centrati sulle persone accanto a quelli tecnici: formazione, privilegio minimo e monitoraggio.
Dispositivi connessi e monitoraggio remoto dei pazienti
Il monitoraggio remoto dei pazienti estende la sicurezza della telemedicina oltre l’ambulatorio e la videochiamata. Wearable, kit diagnostici domestici e sensori medici connessi trasmettono PHI in continuo attraverso reti domestiche — reti che il provider non controlla e spesso non può nemmeno vedere. Ogni dispositivo è un endpoint che può essere non patchato, mal configurato o intercettato, quindi questo livello ha bisogno di autenticazione dei dispositivi, trasmissione crittografata e regole chiare di gestione dei dati. È anche la direzione in cui sta andando il settore: l’assistenza connessa è una delle tendenze dello sviluppo di software medico che sta rimodellando l’erogazione dell’assistenza.
Componenti chiave della sicurezza della telemedicina
Mitigare questi rischi richiede un approccio a livelli — nessun controllo singolo copre l’intera superficie di attacco. Questi sono i componenti che compongono un ambiente di telemedicina sicuro.
Crittografia
La crittografia protegge i dati dei pazienti in transito e a riposo — sulla linea durante un videoconsulto, e nel cloud, sui server, nei database e sui dispositivi dove risiedono le cartelle. Standard crittografici forti e aggiornati garantiscono che anche i dati intercettati o esfiltrati restino illeggibili e inutilizzabili.
Autenticazione e autorizzazione
L’autenticazione multifattore (MFA) richiede agli utenti di provare la propria identità attraverso almeno due fattori distinti — ad esempio una password più un codice da un’app mobile o una scansione biometrica. Il controllo degli accessi basato sui ruoli (RBAC) limita poi ogni utente autenticato ai dati e alle funzioni di cui il suo ruolo ha effettivamente bisogno. Questo principio del privilegio minimo limita i danni che un account compromesso può causare.
Reti sicure
Le reti private virtuali (VPN) creano tunnel crittografati per la trasmissione dei dati e sono particolarmente importanti quando il personale accede ai sistemi di telemedicina tramite reti pubbliche o domestiche. I firewall monitorano e controllano il traffico secondo regole di sicurezza definite, bloccando accessi non autorizzati e intrusioni dannose prima che raggiungano i dati dei pazienti.
Archiviazione e backup dei dati
I dati dei pazienti dovrebbero risiedere su infrastruttura cloud-native conforme a HIPAA, sottoposta ad audit indipendenti regolari e con policy chiare di residenza dei dati e privacy. Altrettanto importante è un piano di disaster recovery testato — procedure che mantengono servizi e disponibilità dei dati durante guasti di sistema, attacchi informatici e disastri naturali, e che ripristinano rapidamente l’accesso quando la prevenzione fallisce.
Log di audit e monitoraggio
Crittografia e controllo degli accessi decidono chi può raggiungere i dati; il log di audit registra chi li ha effettivamente raggiunti. Log a prova di manomissione di ogni accesso, modifica e divulgazione delle cartelle dei pazienti abilitano il rilevamento delle violazioni, le indagini forensi e gli obblighi di reportistica che normative come HIPAA impongono. Il monitoraggio continuo trasforma questi log da artefatto di conformità a sistema di allerta precoce, perché schemi di accesso insoliti sono spesso il primo segnale visibile di una violazione in corso. Le organizzazioni senza un monitoraggio interno maturo spesso abbinano questi controlli a servizi di cybersecurity dedicati per il rilevamento e la risposta alle minacce.
Sicurezza dei dispositivi
La sicurezza deve estendersi agli endpoint su entrambi i lati della chiamata. I provider hanno bisogno di dispositivi gestiti con antivirus aggiornato, password forti e univoche e patch tempestive. I pazienti hanno bisogno di indicazioni di base per proteggere i propri dispositivi e reti domestiche, perché un anello debole dal lato del paziente espone i dati tanto certamente quanto uno dal lato del provider. Gli endpoint mobili meritano attenzione particolare — consulta la nostra guida su modi per migliorare la sicurezza delle app mobili.
Standard normativi e di conformità
La sicurezza della telemedicina si colloca in un denso panorama normativo. Questi framework definiscono il pavimento legale per la protezione dei dati dei pazienti — e si sovrappongono sempre di più per le piattaforme che servono utenti internazionali.
HIPAA
Negli Stati Uniti, HIPAA è la pietra angolare della protezione dei dati dei pazienti. La Privacy Rule regola come le PHI possono essere usate e divulgate, mentre la Security Rule prescrive misure di protezione amministrative, tecniche e fisiche per le PHI elettroniche (ePHI). I provider di telemedicina devono assicurare che le loro piattaforme e pratiche soddisfino entrambe. La nostra analisi approfondita sul software conforme a HIPAA copre ciò che la Security Rule richiede al software stesso.
GDPR
Per i servizi di telemedicina che raggiungono utenti europei, il Regolamento Generale sulla Protezione dei Dati (GDPR) aggiunge requisiti rigorosi su come i dati personali vengono raccolti, trattati e archiviati. Il suo ambito è ampio: una sentenza CGUE di ottobre 2024 ha confermato che persino i dati degli ordini di farmaci riservati alle farmacie contano come dati sanitari ai sensi del GDPR, richiedendo il consenso esplicito. Le piattaforme globali di telemedicina devono generalmente soddisfare HIPAA e GDPR contemporaneamente — le sanzioni per l’errore su uno dei due sono significative.
HITECH Act
L’HITECH Act rafforza i poteri applicativi di HIPAA — ha aumentato le sanzioni civili e penali per le violazioni, promosso l’adozione dell’IT sanitario e imposto obblighi di notifica delle violazioni direttamente rilevanti per i provider di telemedicina. Le poste in gioco sono concrete: una testimonianza davanti alla House Committee on Energy and Commerce nell’aprile 2025 ha sottolineato l’urgenza di affrontare le vulnerabilità di cybersecurity nella sanità, e la non conformità può comportare multe fino a 1,5 milioni di dollari per categoria di violazione all’anno.
Standard ISO/IEC
Standard internazionali come ISO/IEC 27001 forniscono un framework per stabilire, implementare e migliorare continuamente un sistema di gestione della sicurezza delle informazioni (SGSI). Lo standard non è specifico della sanità, ma è altamente rilevante: la certificazione mostra che un’organizzazione gestisce dati sensibili con processi auditati e ripetibili, e supporta la conformità alle normative specifiche del settore.
Chi è responsabile della sicurezza della telemedicina?
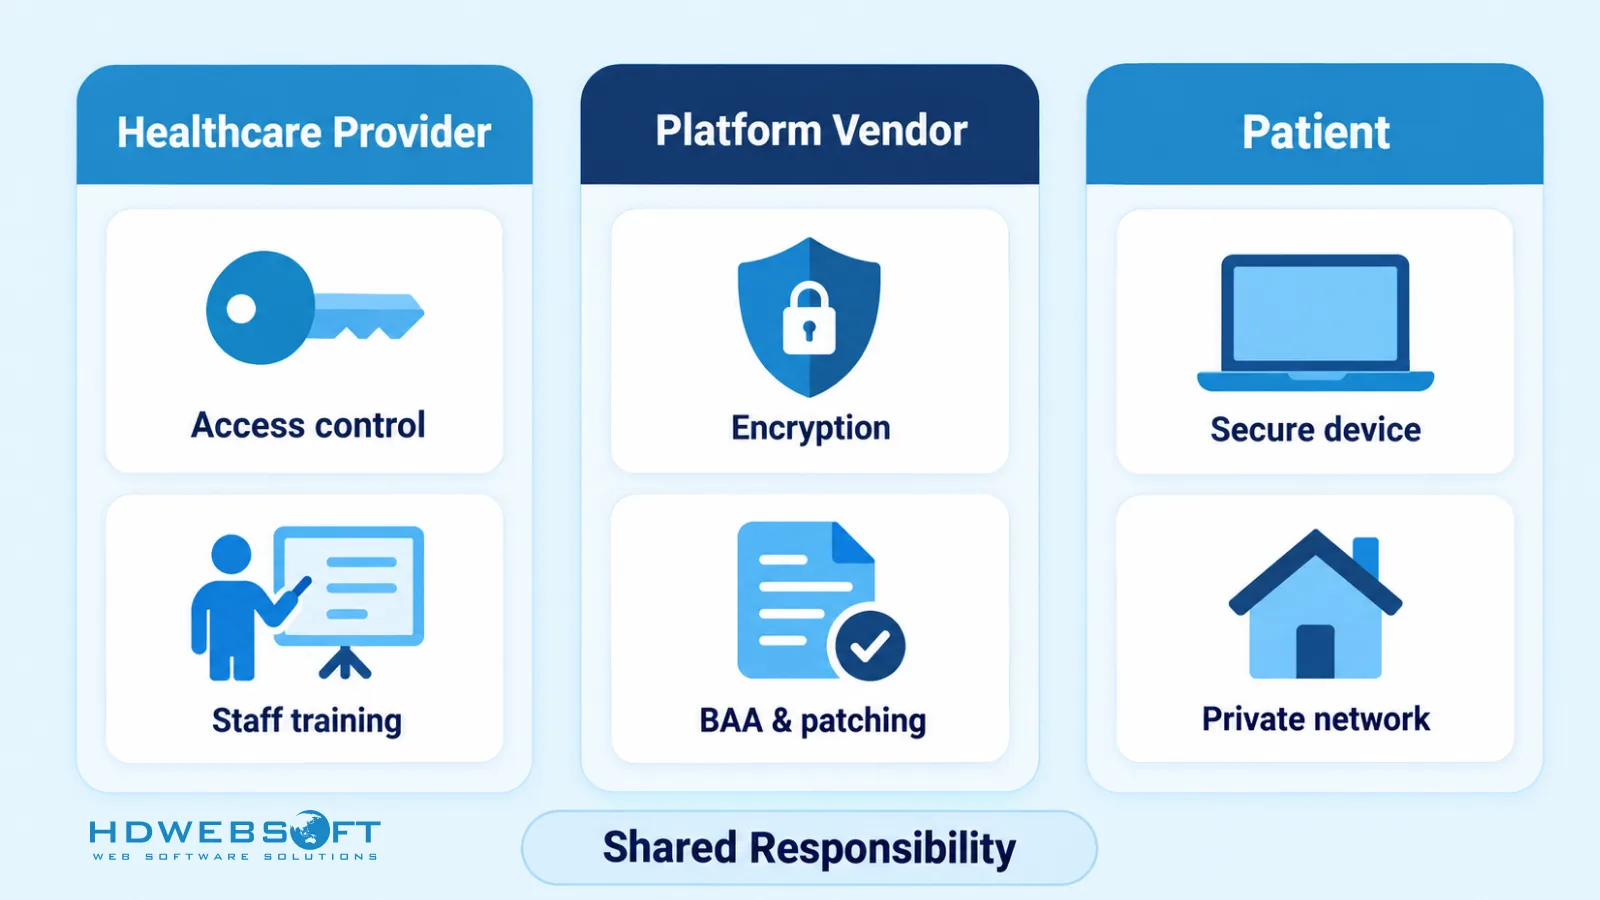
La sicurezza della telemedicina è una responsabilità condivisa, e le violazioni spesso accadono negli spazi tra parti che presumevano ciascuna che qualcun altro fosse il proprietario del problema. Tre gruppi condividono il lavoro:
| Parte | Responsabilità principali |
|---|---|
| Provider sanitario | Sceglie piattaforme conformi, configura i controlli di accesso, forma il personale, ottiene il consenso dei pazienti, valuta i fornitori, conduce valutazioni del rischio |
| Fornitore di piattaforma e software | Integra crittografia, MFA, RBAC, log di audit e archiviazione sicura; firma i BAA; corregge le vulnerabilità; documenta la propria postura di sicurezza |
| Paziente | Protegge i dispositivi personali e la rete domestica, usa app e link ufficiali, mantiene private le credenziali |
Il provider possiede la governance, il fornitore possiede le misure di protezione della piattaforma e il paziente possiede il proprio endpoint. Un programma di sicurezza della telemedicina che ignora uno dei tre ha una falla.
Come valutare una piattaforma di telemedicina sicura
Ogni pagina di prodotto dichiara di essere sicura. Queste domande separano le piattaforme che lo sono nella pratica:
- Il fornitore firmerà un BAA? Un rifiuto è un motivo di esclusione immediato per qualsiasi piattaforma che gestisca PHI sotto HIPAA.
- Video e messaggistica sono crittografati end-to-end? La crittografia dovrebbe coprire i dati a riposo oltre che in transito.
- Supporta MFA e accesso basato sui ruoli? Entrambi sono controlli di base per proteggere gli account di pazienti e personale.
- I log di audit sono completi ed esportabili? Non puoi indagare o riportare ciò che non puoi vedere.
- Dove sono archiviati i dati e chi può accedervi? Residenza dei dati, sub-responsabili e policy di conservazione dovrebbero essere documentati, non impliciti.
- Come viene testata la piattaforma? Cerca una frequenza dichiarata di penetration test, gestione delle vulnerabilità e certificazioni come ISO/IEC 27001 o SOC 2.
- Cosa succede dopo una violazione? Gli impegni di risposta agli incidenti e le tempistiche di notifica appartengono al contratto, non a un comunicato stampa.
Le organizzazioni che costruiscono una piattaforma propria invece di acquistarne una affrontano la stessa checklist dall’altro lato — la nostra guida allo sviluppo di software sanitario personalizzato copre come questi requisiti modellano le decisioni architetturali fin dal primo giorno.
Best practice per rafforzare la sicurezza e la privacy della telemedicina
Oltre alla selezione della piattaforma e alla conformità, una sicurezza della telemedicina duratura è una pratica continua. Poche abitudini portano la maggior parte dell’efficacia.
Formare il personale in modo continuativo
La tecnologia evolve, e i metodi di attacco anche. Sessioni di formazione regolari e coinvolgenti mantengono medici e personale aggiornati su riconoscimento del phishing, igiene delle password e gestione sicura dei dati sui canali digitali. Un personale formato è la prima linea di difesa — e spesso la più efficace.
Ottenere il consenso informato del paziente
I pazienti dovrebbero sapere come i loro dati saranno raccolti, archiviati, usati e condivisi durante le interazioni virtuali. I moduli di consenso devono essere chiari, concisi e leggibili, illustrando rischi, benefici e diritti del paziente. Il metodo teach-back — chiedere ai pazienti di spiegare ciò che hanno capito con parole proprie — conferma la comprensione e costruisce la fiducia da cui dipende l’assistenza digitale sicura.
Condurre valutazioni del rischio e simulazioni di risposta agli incidenti
Le valutazioni del rischio complete identificano vulnerabilità in sistemi, processi e fattori umani — e devono essere ripetute man mano che l’ambiente cambia. Un piano di risposta agli incidenti documentato ed esercitato è l’altra metà: quando una violazione accade, passi, ruoli e percorsi di notifica definiti minimizzano i danni e mantengono l’organizzazione entro le scadenze normative.
Rivedere fornitori e integrazioni regolarmente
Ogni integrazione è una decisione di fiducia continua. Mantieni un inventario degli strumenti di terze parti che toccano i dati dei pazienti, conferma che ciascuno opera sotto un BAA corrente e rivedi la loro postura di sicurezza secondo un calendario. Ritira le integrazioni che non giustificano più il loro rischio — l’esposizione ai fornitori cresce silenziosamente con ogni connettore aggiunto e mai riesaminato.
Domande frequenti
Cos’è la sicurezza della telemedicina?
La sicurezza della telemedicina è l’insieme di tecnologie, policy e pratiche che proteggono i dati dei pazienti durante l’assistenza virtuale — comprendendo videoconsulti, monitoraggio remoto, messaggistica e i sistemi che li collegano. I controlli fondamentali includono crittografia, autenticazione multifattore, controllo degli accessi basato sui ruoli, log di audit e archiviazione sicura dei dati.
Quali sono i maggiori rischi di sicurezza della telemedicina?
I rischi più comuni sono autenticazione e controllo degli accessi deboli, strumenti di videoconferenza non sicuri, vulnerabilità in app di terze parti e dispositivi connessi, comunicazioni non crittografate e minacce interne — sia negligenti che dolose. Il monitoraggio remoto dei pazienti aggiunge ulteriore esposizione attraverso reti domestiche e dispositivi IoT che il provider non controlla.
La telemedicina deve essere conforme a HIPAA?
Per le covered entity statunitensi, sì. Le piattaforme di telemedicina che creano, ricevono, mantengono o trasmettono informazioni sanitarie protette elettroniche devono rispettare le HIPAA Privacy e Security Rules, e il fornitore deve firmare un Business Associate Agreement (BAA). Non esiste una certificazione HIPAA ufficiale — la conformità dipende da come la piattaforma è costruita e gestita.
La crittografia è obbligatoria per la telemedicina?
In pratica, sì. La HIPAA Security Rule classifica attualmente la crittografia come misura “addressable” — obbligatoria a meno che non esista un’alternativa equivalente documentata — e l’aggiornamento proposto della Security Rule pubblicato a fine 2024 la renderebbe obbligatoria. Il GDPR si attende anch’esso una protezione all’avanguardia per i dati sanitari.
Chi è responsabile della sicurezza della telemedicina?
La responsabilità è condivisa tra tre parti. Il provider sanitario possiede la governance — selezione della piattaforma, configurazione degli accessi, formazione e consenso. Il fornitore della piattaforma possiede le misure di protezione integrate come crittografia e log di audit. Il paziente possiede il proprio endpoint — un dispositivo sicuro, una rete privata e credenziali protette.
Come possono i pazienti proteggere i propri dati durante gli appuntamenti di telemedicina?
I pazienti dovrebbero usare dispositivi aggiornati con le ultime patch di sicurezza, connettersi tramite reti domestiche private anziché Wi-Fi pubblico, partecipare agli appuntamenti solo tramite app o link ufficiali verificati, e attivare l’autenticazione multifattore sugli account del portale pazienti.
Conclusione
La telemedicina ha reso l’assistenza più accessibile — e reso i dati dei pazienti più esposti. Chiudere quel divario richiede più di una piattaforma conforme: richiede misure di protezione tecniche a livelli, persone formate, comunicazione chiara con i pazienti e fornitori vincolati a impegni di sicurezza espliciti.
L’assistenza virtuale continuerà a espandersi in case, dispositivi e monitoraggio continuo, e ogni espansione amplia la superficie che la sicurezza della telemedicina deve difendere. Le organizzazioni che trattano la sicurezza come una pratica continua piuttosto che una casella di lancio saranno quelle che guadagneranno — e manterranno — la fiducia del paziente da cui dipende l’assistenza virtuale.
HDWEBSOFT è un’azienda certificata ISO 9001 e ISO/IEC 27001 con esperienza nella costruzione di applicazioni sanitarie sicure e pronte per la conformità. Se stai pianificando una piattaforma di telemedicina o rafforzando una esistente, esplora i nostri servizi di sviluppo software sanitario o contattaci per discutere come possiamo aiutarti.
