ความปลอดภัยของ telehealth คือชุดของเทคโนโลยี แนวทางปฏิบัติ และมาตรการด้านกฎระเบียบที่ปกป้องข้อมูลผู้ป่วยในการดูแลทางไกลทั้งหมด ตั้งแต่การปรึกษาทางวิดีโอและการติดตามทางไกลไปจนถึงพอร์ทัลผู้ป่วยและระบบที่เชื่อมต่อสิ่งเหล่านี้ เมื่อการดูแลสุขภาพย้ายไปสู่ออนไลน์ จุดสัมผัสแต่ละจุดจะกลายเป็นจุดเสี่ยงที่อาจเปิดเผยข้อมูลสุขภาพที่ได้รับการคุ้มครอง (PHI)
คู่มือนี้จะอธิบายว่าทำไมความปลอดภัยของ telehealth จึงสำคัญ ความเสี่ยงที่การดูแลทางไกลนำมา มาตรการป้องกันที่รับมือกับความเสี่ยงเหล่านั้น กฎระเบียบที่เกี่ยวข้อง และวิธีประเมินว่าแพลตฟอร์ม telehealth ปลอดภัยจริงหรือไม่
ทำไมความปลอดภัยของ telehealth จึงสำคัญ
การเปลี่ยนไปสู่การดูแลทางไกลเป็นการเปลี่ยนแปลงเชิงโครงสร้างในวิธีการให้บริการทางการแพทย์ ไม่ใช่เพียงเทรนด์ชั่วคราว การเปลี่ยนแปลงนี้ทำให้ความสนใจในการปกป้องข้อมูลผู้ป่วยในทุกขั้นตอนของปฏิสัมพันธ์เข้มข้นขึ้น
การใช้งานการดูแลสุขภาพดิจิทัลเพิ่มขึ้น
การปรึกษาแบบเสมือนและการติดตามผู้ป่วยทางไกลได้เพิ่มปริมาณปฏิสัมพันธ์ด้านสุขภาพดิจิทัลให้สูงกว่าระดับก่อนปี 2020 มาก ผู้ป่วยสามารถเชื่อมต่อกับแพทย์จากที่บ้าน และผู้ให้บริการขยายขอบเขตการดูแลไปยังกลุ่มประชากรที่ขาดแคลนบริการ ทุกปฏิสัมพันธ์จะส่งและจัดเก็บข้อมูลที่ละเอียดอ่อน ยิ่งมีปริมาณมาก พื้นผิวการโจมตีที่ความปลอดภัยของ telehealth ต้องครอบคลุมก็ยิ่งกว้าง
การจัดการข้อมูลผู้ป่วยที่ละเอียดอ่อน
ทุกปฏิสัมพันธ์ด้านสุขภาพหมุนรอบข้อมูลสุขภาพที่ได้รับการคุ้มครอง (PHI) — ประวัติทางการแพทย์ การวินิจฉัย แผนการรักษา ข้อมูลการเรียกเก็บเงิน ตัวระบุส่วนบุคคล และแม้กระทั่งข้อมูลทางพันธุกรรม ความลับและความสมบูรณ์ของข้อมูลเหล่านี้สำคัญยิ่ง เพราะการถูกละเมิดอาจนำไปสู่การขโมยตัวตน การฉ้อโกงทางการเงิน และการเลือกปฏิบัติ กลไกที่จัดการ PHI ในสภาพแวดล้อมสุขภาพดิจิทัลจึงต้องปลอดภัยโดยการออกแบบ ไม่ใช่ตั้งอยู่บนข้อสมมติ
ภัยคุกคามทางไซเบอร์ที่มุ่งเป้าผู้ให้บริการด้านสุขภาพ
ภาคสุขภาพเป็นหนึ่งในเป้าหมายที่น่าสนใจที่สุดสำหรับอาชญากรไซเบอร์ เนื่องจากมูลค่าการขายต่อของข้อมูลสุขภาพ จนถึงปลายปี 2024 ข้อมูลสุขภาพของชาวอเมริกัน 259 ล้านคนถูกขโมยหรือถูกละเมิดบางส่วนหรือทั้งหมด ซึ่งเป็นสถิติที่สูงกว่าปีก่อนหน้าอย่างมีนัยสำคัญ
ผลกระทบนั้นไกลเกินกว่าค่าปรับตามกฎระเบียบ การละเมิดนำมาซึ่งความเสียหายต่อชื่อเสียง การหยุดชะงักของการดำเนินงาน ความทุกข์ส่วนตัวของผู้ป่วย และในกรณีที่ร้ายแรงที่สุดคือการกระทบต่อความปลอดภัยของผู้ป่วย นั่นคือเหตุผลที่ท่าทีด้านความปลอดภัยกลายเป็นประเด็นระดับผู้บริหารสำหรับทุกองค์กรที่ให้บริการดูแลทางไกล
ความเสี่ยงด้านความปลอดภัยของ telehealth ที่พบบ่อย
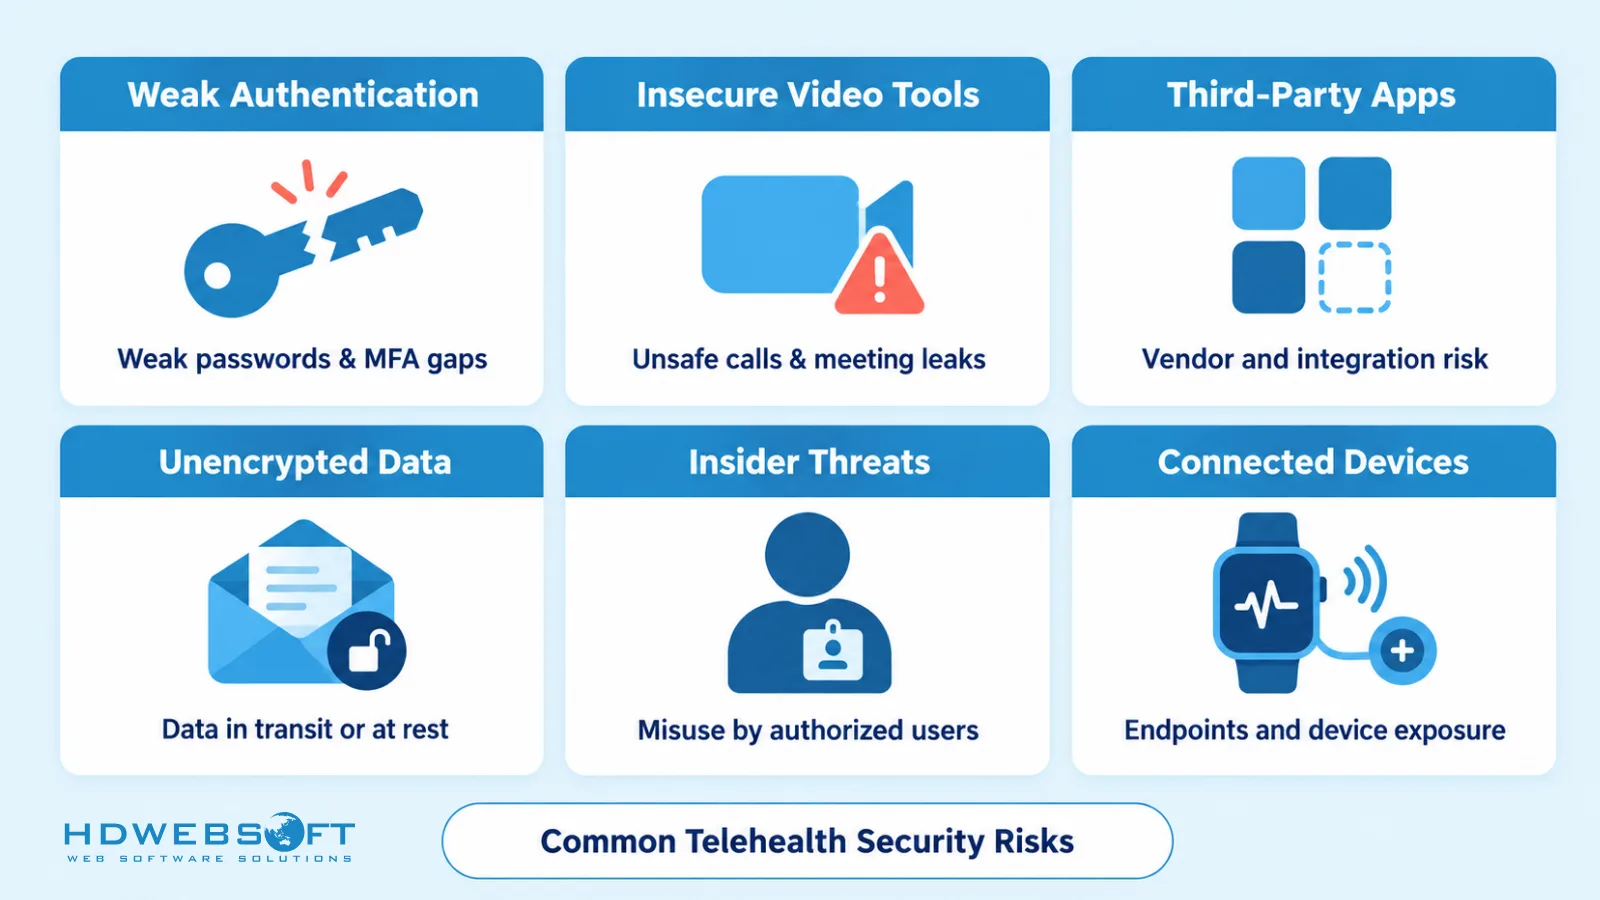
การดูแลทางไกลสืบทอดช่องโหว่ของทุกระบบที่มันสัมผัส การเข้าใจว่าความปลอดภัยของ telehealth มักล้มเหลวตรงไหนคือก้าวแรกสู่การสร้างการป้องกันที่ยืดหยุ่น
การยืนยันตัวตนและการควบคุมการเข้าถึงที่อ่อนแอ
หากแพลตฟอร์มไม่ยืนยันตัวตนผู้ใช้ด้วยการตรวจสอบหลายชั้นที่แข็งแกร่ง บุคคลที่ไม่ได้รับอนุญาตสามารถเข้าถึงข้อมูลผู้ป่วยที่ละเอียดอ่อนได้ ความเสี่ยงนี้ไม่จำกัดเพียงผู้โจมตีภายนอก ผู้ที่อยู่ภายในก็สามารถใช้ประโยชน์จากการควบคุมที่หละหลวมได้เช่นกัน ไม่ว่าจะโดยเจตนาหรือประมาท หากไม่มีการยืนยันตัวตนที่แข็งแกร่ง ระบบความปลอดภัยส่วนที่เหลือก็เหมือนสร้างบนพื้นทราย
เครื่องมือการประชุมทางวิดีโอที่ไม่ปลอดภัย
เครื่องมือที่ทำให้การดูแลทางไกลเป็นไปได้อาจเป็นจุดอ่อนที่สุดเสียเอง ผลิตภัณฑ์การประชุมทางวิดีโอทั่วไปอาจขาดการเข้ารหัสแบบ end-to-end การควบคุมการเข้าถึงเฉพาะทางด้านสุขภาพ หรือความเต็มใจที่จะลงนาม Business Associate Agreement ซึ่งทำให้การปรึกษาเสี่ยงต่อการดักฟัง การบันทึกโดยไม่ได้รับอนุญาต และการดักจับข้อมูล การสร้างการประชุมบนโครงสร้างพื้นฐานระดับสุขภาพเป็นปัญหาที่แก้ไขได้ — กรณีศึกษาแพลตฟอร์มการประชุมเว็บและมือถือของเราแสดงให้เห็นว่าการนำไปใช้เฉพาะทางมีลักษณะอย่างไร
แอปและอุปกรณ์ของบุคคลที่สาม
แอปพลิเคชันและอุปกรณ์ของบุคคลที่สามที่ผสานรวมเข้ากับเวิร์กโฟลว์การดูแลทางไกลเพิ่มช่องทางการโจมตีที่ผู้ให้บริการไม่สามารถควบคุมได้ทั้งหมด ผู้ให้บริการภายนอกนำช่องโหว่ของตนเองมาด้วย และการผสานรวมที่อ่อนแออาจกลายเป็นประตูหลังสู่ข้อมูลผู้ป่วย องค์กรด้านสุขภาพต้องตรวจสอบผู้ให้บริการอย่างเข้มงวด เพื่อให้ท่าทีด้านความปลอดภัยของทุกองค์ประกอบเป็นไปตามข้อกำหนดการปกป้องข้อมูลผู้ป่วย
การสื่อสารที่ไม่เข้ารหัส
การเข้ารหัสเป็นหลักการพื้นฐานของความปลอดภัยของ telehealth ข้อมูลที่ส่งโดยไม่มีการเข้ารหัสที่แข็งแกร่งสามารถถูกอ่านได้โดยใครก็ตามที่ดักจับ และข้อมูลผู้ป่วยเคลื่อนที่อยู่ตลอดเวลาระหว่างอุปกรณ์ เซิร์ฟเวอร์ แอปพลิเคชัน และเครือข่าย ช่องทางที่ไม่เข้ารหัสเปลี่ยนการจราจรปกติให้กลายเป็นความเสี่ยงละเมิดตลอดเวลา
ภัยคุกคามจากภายใน
ความเสี่ยงจากภายในมักถูกประเมินต่ำเกินไป ความประมาทของพนักงาน เช่น การแบ่งปันข้อมูลที่ละเอียดอ่อนโดยไม่ระวัง การข้ามโปรโตคอลความปลอดภัย การตกเป็นเหยื่อฟิชชิง ล้วนทำให้เกิดการละเมิดจริง เจตนาร้ายก็เป็นปัญหาไม่แพ้กัน เช่น พนักงานที่ใช้สิทธิ์เข้าถึงที่ชอบด้วยกฎหมายในทางที่ผิดเพื่อขโมยหรือแก้ไขข้อมูลผู้ป่วย ทั้งสองสถานการณ์ต้องการมาตรการควบคุมที่เน้นคน ควบคู่กับมาตรการทางเทคนิค ได้แก่ การฝึกอบรม สิทธิ์ขั้นต่ำ และการติดตาม
อุปกรณ์ที่เชื่อมต่อและการติดตามผู้ป่วยทางไกล
การติดตามผู้ป่วยทางไกลขยายความปลอดภัยของ telehealth ให้ไกลกว่าห้องตรวจและการโทรวิดีโอ อุปกรณ์สวมใส่ ชุดวินิจฉัยที่บ้าน และเซ็นเซอร์ทางการแพทย์ที่เชื่อมต่อส่ง PHI อย่างต่อเนื่องผ่านเครือข่ายในบ้าน เครือข่ายที่ผู้ให้บริการไม่สามารถควบคุมและมักมองไม่เห็น อุปกรณ์แต่ละตัวเป็นปลายทางที่อาจไม่ได้อัปเดต ตั้งค่าผิดพลาด หรือถูกดักจับได้ ชั้นนี้จึงต้องการการยืนยันตัวตนอุปกรณ์ การส่งข้อมูลที่เข้ารหัส และกฎการจัดการข้อมูลที่ชัดเจน นี่คือทิศทางที่อุตสาหกรรมกำลังมุ่งหน้าไปเช่นกัน การดูแลแบบเชื่อมต่อเป็นหนึ่งในเทรนด์การพัฒนาซอฟต์แวร์ทางการแพทย์ที่กำลังเปลี่ยนรูปแบบการให้บริการดูแลสุขภาพ
องค์ประกอบหลักของความปลอดภัยของ telehealth
การบรรเทาความเสี่ยงเหล่านี้ต้องใช้แนวทางหลายชั้น ไม่มีมาตรการเดียวที่ครอบคลุมพื้นผิวการโจมตีทั้งหมด ต่อไปนี้คือองค์ประกอบที่ประกอบขึ้นเป็นสภาพแวดล้อม telehealth ที่ปลอดภัย
การเข้ารหัส
การเข้ารหัสปกป้องข้อมูลผู้ป่วยทั้งขณะส่งและขณะจัดเก็บ บนเส้นทางการสื่อสารระหว่างการปรึกษาทางวิดีโอ และในระบบคลาวด์ เซิร์ฟเวอร์ ฐานข้อมูล และอุปกรณ์ที่จัดเก็บข้อมูล มาตรฐานการเข้ารหัสที่แข็งแกร่งและทันสมัยทำให้แม้ข้อมูลที่ถูกดักจับหรือถูกขโมยก็ยังคงอ่านไม่ได้และใช้งานไม่ได้
การยืนยันตัวตนและการอนุญาต
การยืนยันตัวตนแบบหลายปัจจัย (MFA) กำหนดให้ผู้ใช้พิสูจน์ตัวตนด้วยปัจจัยที่แตกต่างกันอย่างน้อยสองอย่าง เช่น รหัสผ่านบวกกับรหัสจากแอปมือถือหรือการสแกนชีวมิติ การควบคุมการเข้าถึงตามบทบาท (RBAC) จากนั้นจำกัดผู้ใช้ที่ผ่านการยืนยันแต่ละคนให้เข้าถึงเฉพาะข้อมูลและฟังก์ชันที่หน้าที่ของพวกเขาจำเป็นจริง ๆ หลักการสิทธิ์ขั้นต่ำนี้จำกัดความเสียหายที่บัญชีที่ถูกละเมิดสามารถก่อให้เกิดได้
เครือข่ายที่ปลอดภัย
เครือข่ายส่วนตัวเสมือน (VPN) สร้างอุโมงค์เข้ารหัสสำหรับการส่งข้อมูล และมีความสำคัญที่สุดเมื่อพนักงานเข้าถึงระบบ telehealth ผ่านเครือข่ายสาธารณะหรือเครือข่ายในบ้าน ไฟร์วอลล์ติดตามและควบคุมการจราจรตามกฎความปลอดภัยที่กำหนด ป้องกันการเข้าถึงที่ไม่ได้รับอนุญาตและการบุกรุกที่เป็นอันตรายก่อนที่จะถึงข้อมูลผู้ป่วย
การจัดเก็บข้อมูลและการสำรองข้อมูล
ข้อมูลผู้ป่วยควรอยู่บนโครงสร้างพื้นฐาน cloud-native ที่สอดคล้องกับ HIPAA ซึ่งได้รับการตรวจสอบอิสระอย่างสม่ำเสมอและมีนโยบายที่ชัดเจนเกี่ยวกับที่ตั้งข้อมูลและความเป็นส่วนตัว แผนกู้คืนจากภัยพิบัติที่ผ่านการทดสอบก็สำคัญไม่แพ้กัน คือขั้นตอนที่รักษาบริการและความพร้อมใช้งานของข้อมูลผ่านความล้มเหลวของระบบ การโจมตีทางไซเบอร์ และภัยธรรมชาติ พร้อมฟื้นฟูการเข้าถึงอย่างรวดเร็วเมื่อการป้องกันล้มเหลว
บันทึกการตรวจสอบและการติดตาม
การเข้ารหัสและการควบคุมการเข้าถึงกำหนดว่าใครสามารถเข้าถึงข้อมูลได้ ส่วนบันทึกการตรวจสอบบันทึกว่าใครเข้าถึงจริง บันทึกที่ป้องกันการแก้ไขของทุกการเข้าถึง การเปลี่ยนแปลง และการเปิดเผยข้อมูลผู้ป่วยช่วยให้ตรวจจับการละเมิดได้ สนับสนุนการสืบสวนเชิงนิติวิทยาศาสตร์ และตอบสนองข้อผูกพันด้านการรายงานที่กฎระเบียบอย่าง HIPAA กำหนด การติดตามอย่างต่อเนื่องเปลี่ยนบันทึกเหล่านี้จากเอกสารเพื่อการปฏิบัติตามกฎระเบียบให้กลายเป็นระบบเตือนภัยล่วงหน้า เพราะรูปแบบการเข้าถึงที่ผิดปกติมักเป็นสัญญาณแรกที่มองเห็นได้ของการละเมิดที่กำลังเกิดขึ้น องค์กรที่ไม่มีการติดตามภายในที่เข้มแข็งมักรวมมาตรการเหล่านี้เข้ากับบริการด้านความปลอดภัยทางไซเบอร์เฉพาะทางเพื่อการตรวจจับและตอบสนองภัยคุกคาม
ความปลอดภัยของอุปกรณ์
ความปลอดภัยต้องขยายไปถึงปลายทางทั้งสองฝั่งของการสนทนา ผู้ให้บริการต้องการอุปกรณ์ที่ได้รับการจัดการซึ่งมีแอนตี้ไวรัสที่อัปเดต รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน และการอัปเดตแพตช์อย่างทันท่วงที ผู้ป่วยต้องการคำแนะนำพื้นฐานในการรักษาความปลอดภัยอุปกรณ์และเครือข่ายในบ้านของตนเอง เพราะจุดอ่อนฝั่งผู้ป่วยก็เปิดเผยข้อมูลได้เท่าเทียมกับฝั่งผู้ให้บริการ ปลายทางมือถือสมควรได้รับความสนใจเป็นพิเศษ ดูคู่มือของเราเกี่ยวกับวิธีเพิ่มความปลอดภัยแอปมือถือ
มาตรฐานด้านกฎระเบียบและการปฏิบัติตาม
ความปลอดภัยของ telehealth ตั้งอยู่ในภูมิทัศน์กฎระเบียบที่หนาแน่น กรอบการทำงานเหล่านี้กำหนดขั้นต่ำทางกฎหมายสำหรับการปกป้องข้อมูลผู้ป่วย และมันทับซ้อนกันมากขึ้นเรื่อย ๆ สำหรับแพลตฟอร์มที่ให้บริการผู้ใช้ระดับนานาชาติ
HIPAA
ในสหรัฐอเมริกา HIPAA เป็นรากฐานของการปกป้องข้อมูลผู้ป่วย Privacy Rule กำหนดว่า PHI สามารถถูกใช้และเปิดเผยอย่างไรได้บ้าง ส่วน Security Rule กำหนดมาตรการป้องกันด้านการบริหาร ทางเทคนิค และทางกายภาพสำหรับ PHI ในรูปแบบอิเล็กทรอนิกส์ (ePHI) ผู้ให้บริการ telehealth ต้องมั่นใจว่าแพลตฟอร์มและแนวทางปฏิบัติของพวกเขาตอบสนองทั้งสองอย่าง การวิเคราะห์เชิงลึกของเราเกี่ยวกับซอฟต์แวร์ที่สอดคล้องกับ HIPAAครอบคลุมสิ่งที่ Security Rule ต้องการจากตัวซอฟต์แวร์เอง
GDPR
สำหรับบริการ telehealth ที่เกี่ยวข้องกับผู้ใช้ในยุโรป กฎระเบียบคุ้มครองข้อมูลส่วนบุคคลทั่วไป (GDPR) เพิ่มข้อกำหนดที่เข้มงวดเกี่ยวกับวิธีการเก็บรวบรวม ประมวลผล และจัดเก็บข้อมูลส่วนบุคคล ขอบเขตของมันกว้างมาก คำตัดสินของศาลยุติธรรมยุโรปในเดือนตุลาคม 2024ยืนยันว่าแม้แต่ข้อมูลการสั่งซื้อยาที่จำหน่ายเฉพาะในร้านขายยาก็นับเป็นข้อมูลสุขภาพภายใต้ GDPR ซึ่งต้องการความยินยอมที่ชัดแจ้ง แพลตฟอร์ม telehealth ระดับโลกโดยทั่วไปต้องปฏิบัติตามทั้ง HIPAA และ GDPR พร้อมกัน บทลงโทษสำหรับการทำผิดในฝั่งใดฝั่งหนึ่งนั้นมีนัยสำคัญ
พระราชบัญญัติ HITECH
พระราชบัญญัติ HITECH เสริมกำลังการบังคับใช้ของ HIPAA โดยเพิ่มบทลงโทษทางแพ่งและอาญาสำหรับการละเมิด ส่งเสริมการนำเทคโนโลยีสารสนเทศด้านสุขภาพมาใช้ และกำหนดข้อผูกพันการแจ้งเตือนการละเมิดที่เกี่ยวข้องโดยตรงกับผู้ให้บริการ telehealth ความเสี่ยงมีตัวตนอย่างชัดเจน คำให้การต่อคณะกรรมาธิการพลังงานและการพาณิชย์สภาผู้แทนราษฎรในเดือนเมษายน 2025 เน้นย้ำถึงความเร่งด่วนในการแก้ไขช่องโหว่ความปลอดภัยทางไซเบอร์ในภาคสุขภาพ และการไม่ปฏิบัติตามอาจนำไปสู่ค่าปรับสูงสุด 1.5 ล้านดอลลาร์ต่อหมวดการละเมิดต่อปี
มาตรฐาน ISO/IEC
มาตรฐานสากลเช่น ISO/IEC 27001 ให้กรอบการทำงานสำหรับการจัดตั้ง นำไปใช้ และปรับปรุงระบบการจัดการความมั่นคงปลอดภัยของสารสนเทศ (ISMS) อย่างต่อเนื่อง มาตรฐานนี้ไม่ได้เฉพาะเจาะจงกับสุขภาพแต่มีความเกี่ยวข้องสูง การรับรองแสดงให้เห็นว่าองค์กรจัดการข้อมูลที่ละเอียดอ่อนภายใต้กระบวนการที่ได้รับการตรวจสอบและทำซ้ำได้ และสนับสนุนการปฏิบัติตามกฎระเบียบเฉพาะด้านสุขภาพ
ใครเป็นผู้รับผิดชอบความปลอดภัยของ telehealth?
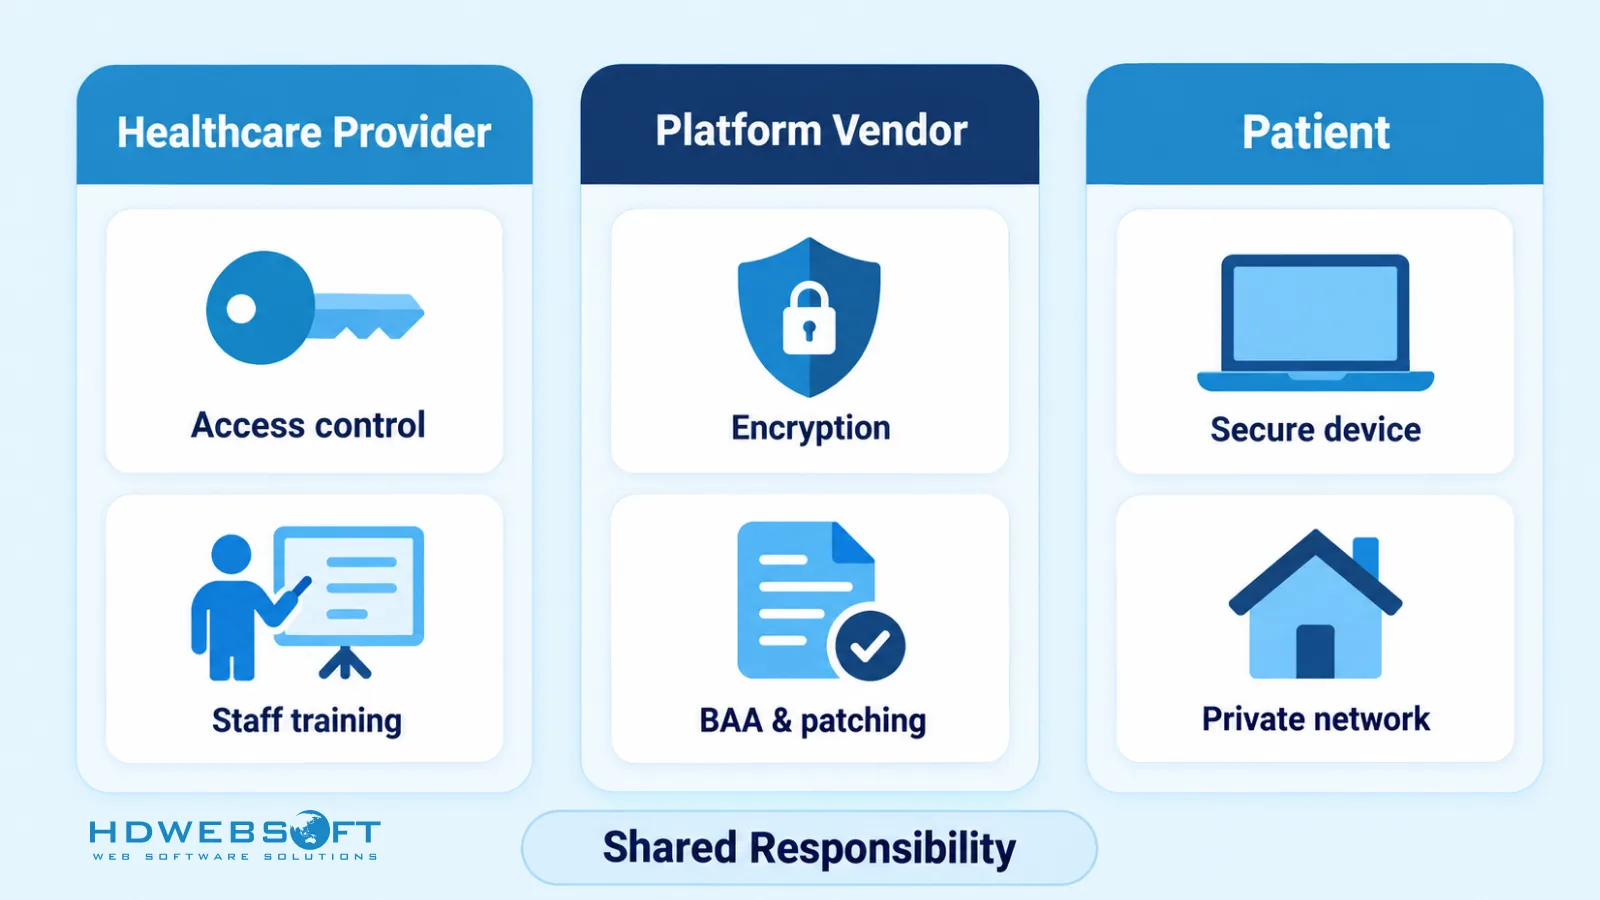
ความปลอดภัยของ telehealth เป็นความรับผิดชอบร่วมกัน และการละเมิดมักเกิดขึ้นในช่องว่างระหว่างฝ่ายต่าง ๆ ที่ต่างคิดว่าอีกฝ่ายเป็นเจ้าของปัญหา สามกลุ่มแบ่งปันงานนี้:
| ฝ่าย | ความรับผิดชอบหลัก |
|---|---|
| ผู้ให้บริการด้านสุขภาพ | เลือกแพลตฟอร์มที่สอดคล้อง ตั้งค่าการควบคุมการเข้าถึง ฝึกอบรมพนักงาน ขอความยินยอมจากผู้ป่วย ตรวจสอบผู้ให้บริการ ดำเนินการประเมินความเสี่ยง |
| ผู้ให้บริการแพลตฟอร์มและซอฟต์แวร์ | ฝังการเข้ารหัส MFA RBAC บันทึกการตรวจสอบ และการจัดเก็บที่ปลอดภัย ลงนาม BAA แพตช์ช่องโหว่ บันทึกท่าทีด้านความปลอดภัย |
| ผู้ป่วย | รักษาความปลอดภัยอุปกรณ์ส่วนตัวและเครือข่ายในบ้าน ใช้แอปและลิงก์อย่างเป็นทางการ เก็บข้อมูลประจำตัวเป็นส่วนตัว |
ผู้ให้บริการรับผิดชอบด้านการกำกับดูแล ผู้ให้บริการแพลตฟอร์มรับผิดชอบมาตรการป้องกันของแพลตฟอร์ม และผู้ป่วยรับผิดชอบปลายทางของตนเอง โปรแกรมความปลอดภัย telehealth ที่ละเลยฝ่ายใดฝ่ายหนึ่งในสามนี้จะมีช่องว่าง
วิธีประเมินแพลตฟอร์ม telehealth ที่ปลอดภัย
ทุกหน้าผลิตภัณฑ์อ้างว่าปลอดภัย คำถามเหล่านี้แยกแพลตฟอร์มที่ปลอดภัยจริงในทางปฏิบัติออกมา:
- ผู้ให้บริการจะลงนาม BAA หรือไม่? การปฏิเสธเป็นเหตุขัดข้องทันทีสำหรับแพลตฟอร์มใด ๆ ที่จัดการ PHI ภายใต้ HIPAA
- วิดีโอและการส่งข้อความเข้ารหัสแบบ end-to-end หรือไม่? การเข้ารหัสควรครอบคลุมข้อมูลขณะจัดเก็บเช่นเดียวกับขณะส่ง
- รองรับ MFA และการเข้าถึงตามบทบาทหรือไม่? ทั้งสองเป็นมาตรการพื้นฐานสำหรับปกป้องบัญชีผู้ป่วยและพนักงาน
- บันทึกการตรวจสอบสมบูรณ์และส่งออกได้หรือไม่? คุณไม่สามารถสืบสวนหรือรายงานสิ่งที่มองไม่เห็นได้
- ข้อมูลถูกจัดเก็บที่ไหนและใครเข้าถึงได้? ที่ตั้งข้อมูล ผู้ประมวลผลรอง และนโยบายการเก็บรักษาควรได้รับการบันทึกไว้ ไม่ใช่แค่เข้าใจโดยนัย
- แพลตฟอร์มถูกทดสอบอย่างไร? มองหารอบการทดสอบเจาะระบบที่ระบุไว้ การจัดการช่องโหว่ และการรับรองเช่น ISO/IEC 27001 หรือ SOC 2
- จะเกิดอะไรขึ้นหลังจากการละเมิด? ข้อผูกพันด้านการตอบสนองเหตุการณ์และกรอบเวลาการแจ้งเตือนควรอยู่ในสัญญา ไม่ใช่ในข่าวประชาสัมพันธ์
องค์กรที่สร้างแพลตฟอร์มของตนเองแทนที่จะซื้อจะเผชิญกับเช็กลิสต์เดียวกันจากอีกด้านหนึ่ง — คู่มือของเราเกี่ยวกับการพัฒนาซอฟต์แวร์สุขภาพแบบกำหนดเองครอบคลุมว่าข้อกำหนดเหล่านี้กำหนดรูปแบบการตัดสินใจด้านสถาปัตยกรรมตั้งแต่วันแรกอย่างไร
แนวทางปฏิบัติที่ดีที่สุดสำหรับเสริมความปลอดภัยและความเป็นส่วนตัวของ telehealth
นอกเหนือจากการเลือกแพลตฟอร์มและการปฏิบัติตามกฎระเบียบ ความปลอดภัยของ telehealth ที่ยั่งยืนคือแนวทางปฏิบัติที่ต่อเนื่อง นิสัยไม่กี่อย่างรับผิดชอบผลลัพธ์ส่วนใหญ่
ฝึกอบรมพนักงานอย่างต่อเนื่อง
เทคโนโลยีพัฒนาไปเรื่อย ๆ และวิธีการโจมตีก็เช่นกัน เซสชันการฝึกอบรมที่สม่ำเสมอและมีส่วนร่วมช่วยให้แพทย์และพนักงานทันสมัยเกี่ยวกับการรับรู้ฟิชชิง สุขอนามัยรหัสผ่าน และการจัดการข้อมูลอย่างปลอดภัยผ่านช่องทางดิจิทัล พนักงานที่ผ่านการฝึกอบรมเป็นแนวป้องกันแรก และมักเป็นแนวที่มีประสิทธิภาพที่สุด
ขอความยินยอมอย่างมีสติจากผู้ป่วย
ผู้ป่วยควรรู้ว่าข้อมูลของพวกเขาจะถูกเก็บรวบรวม จัดเก็บ ใช้ และแบ่งปันอย่างไรระหว่างปฏิสัมพันธ์ทางดิจิทัล แบบฟอร์มความยินยอมต้องชัดเจน กระชับ และอ่านได้ พร้อมวางเค้าความเสี่ยง ประโยชน์ และสิทธิของผู้ป่วย วิธี teach-back — ให้ผู้ป่วยอธิบายสิ่งที่เข้าใจเป็นคำพูดของตนเอง — ยืนยันความเข้าใจและสร้างความไว้วางใจที่การดูแลดิจิทัลที่ปลอดภัยต้องพึ่งพา
ดำเนินการประเมินความเสี่ยงและฝึกซ้อมตอบสนองเหตุการณ์
การประเมินความเสี่ยงที่ครอบคลุมระบุช่องโหว่ในระบบ กระบวนการ และปัจจัยด้านมนุษย์ และต้องทำซ้ำเมื่อสภาพแวดล้อมเปลี่ยนไป แผนตอบสนองเหตุการณ์ที่ได้รับการบันทึกและฝึกซ้อมคืออีกครึ่งหนึ่ง เมื่อการละเมิดเกิดขึ้น ขั้นตอน บทบาท และเส้นทางการแจ้งเตือนที่กำหนดไว้จะลดความเสียหายและรักษาองค์กรให้อยู่ภายในกรอบเวลาตามกฎระเบียบ
ทบทวนผู้ให้บริการและการผสานรวมอย่างสม่ำเสมอ
การผสานรวมแต่ละรายการคือการตัดสินใจไว้วางใจอย่างต่อเนื่อง รักษาบัญชีรายชื่อเครื่องมือของบุคคลที่สามที่สัมผัสข้อมูลผู้ป่วย ยืนยันว่าแต่ละรายการดำเนินการภายใต้ BAA ที่ยังมีผล และทบทวนท่าทีด้านความปลอดภัยตามกำหนดการ เลิกใช้การผสานรวมที่ไม่สมเหตุสมผลกับความเสี่ยงอีกต่อไป — การเปิดเผยต่อผู้ให้บริการเติบโตอย่างเงียบ ๆ กับตัวเชื่อมต่อทุกตัวที่เพิ่มเข้ามาและไม่เคยถูกทบทวน
คำถามที่พบบ่อย
ความปลอดภัยของ telehealth คืออะไร?
ความปลอดภัยของ telehealth คือการผสมผสานระหว่างเทคโนโลยี นโยบาย และแนวทางปฏิบัติที่ปกป้องข้อมูลผู้ป่วยระหว่างการดูแลทางไกล ครอบคลุมการปรึกษาทางวิดีโอ การติดตามทางไกล การส่งข้อความ และระบบที่เชื่อมต่อสิ่งเหล่านี้ มาตรการหลักประกอบด้วยการเข้ารหัส การยืนยันตัวตนแบบหลายปัจจัย การควบคุมการเข้าถึงตามบทบาท บันทึกการตรวจสอบ และการจัดเก็บข้อมูลที่ปลอดภัย
ความเสี่ยงด้านความปลอดภัยของ telehealth ที่ใหญ่ที่สุดคืออะไร?
ความเสี่ยงที่พบบ่อยที่สุดคือการยืนยันตัวตนและการควบคุมการเข้าถึงที่อ่อนแอ เครื่องมือการประชุมทางวิดีโอที่ไม่ปลอดภัย ช่องโหว่ในแอปของบุคคลที่สามและอุปกรณ์ที่เชื่อมต่อ การสื่อสารที่ไม่เข้ารหัส และภัยคุกคามจากภายใน ทั้งที่เกิดจากความประมาทและเจตนาร้าย การติดตามผู้ป่วยทางไกลยังเพิ่มความเสี่ยงผ่านเครือข่ายภายในบ้านและอุปกรณ์ IoT ที่ผู้ให้บริการไม่สามารถควบคุมได้
telehealth จำเป็นต้องปฏิบัติตาม HIPAA หรือไม่?
สำหรับองค์กรที่อยู่ภายใต้กฎหมายของสหรัฐอเมริกา ใช่ แพลตฟอร์ม telehealth ที่สร้าง รับ จัดเก็บ หรือส่งข้อมูลสุขภาพที่ได้รับการคุ้มครองในรูปแบบอิเล็กทรอนิกส์ต้องปฏิบัติตาม HIPAA Privacy Rule และ Security Rule และผู้ให้บริการต้องลงนาม Business Associate Agreement (BAA) ไม่มีการรับรอง HIPAA อย่างเป็นทางการ การปฏิบัติตามขึ้นอยู่กับวิธีที่แพลตฟอร์มถูกสร้างและดำเนินการ
การเข้ารหัสจำเป็นสำหรับ telehealth หรือไม่?
ในทางปฏิบัติ ใช่ HIPAA Security Rule ปัจจุบันจัดการเข้ารหัสเป็นมาตรการประเภท “addressable” ซึ่งหมายความว่าจำเป็น เว้นแต่จะมีทางเลือกที่เทียบเท่าที่ได้รับการบันทึกไว้ และร่างปรับปรุง Security Rule ที่เผยแพร่ปลายปี 2024 จะทำให้การเข้ารหัสเป็นข้อบังคับ GDPR ก็คาดหวังการป้องกันข้อมูลสุขภาพในระดับที่ทันสมัยเช่นกัน
ใครเป็นผู้รับผิดชอบความปลอดภัยของ telehealth?
ความรับผิดชอบถูกแบ่งกันระหว่างสามฝ่าย ผู้ให้บริการด้านสุขภาพรับผิดชอบด้านการกำกับดูแล — การเลือกแพลตฟอร์ม การตั้งค่าการเข้าถึง การฝึกอบรม และการขอความยินยอม ผู้ให้บริการแพลตฟอร์มรับผิดชอบมาตรการป้องกันที่ฝังอยู่ เช่น การเข้ารหัสและบันทึกการตรวจสอบ ผู้ป่วยรับผิดชอบปลายทางของตนเอง — อุปกรณ์ที่ปลอดภัย เครือข่ายส่วนตัว และข้อมูลประจำตัวที่ได้รับการปกป้อง
ผู้ป่วยสามารถปกป้องข้อมูลของตนระหว่างการนัดหมาย telehealth ได้อย่างไร?
ผู้ป่วยควรใช้อุปกรณ์ที่อัปเดตแพตช์ความปลอดภัยล่าสุด เชื่อมต่อผ่านเครือข่ายส่วนตัวในบ้านแทน Wi-Fi สาธารณะ เข้าร่วมการนัดหมายผ่านแอปอย่างเป็นทางการหรือลิงก์ที่ผ่านการยืนยันเท่านั้น และเปิดใช้งานการยืนยันตัวตนแบบหลายปัจจัยสำหรับบัญชีพอร์ทัลผู้ป่วย
สรุป
Telehealth ทำให้การดูแลเข้าถึงได้ง่ายขึ้น — และทำให้ข้อมูลผู้ป่วยถูกเปิดเผยมากขึ้น การปิดช่องว่างนั้นต้องการมากกว่าแพลตฟอร์มที่สอดคล้อง มันต้องการมาตรการป้องกันทางเทคนิคหลายชั้น บุคลากรที่ผ่านการฝึกอบรม การสื่อสารที่ชัดเจนกับผู้ป่วย และผู้ให้บริการที่ถูกผูกมัดด้วยข้อผูกพันด้านความปลอดภัยที่ชัดเจน
การดูแลทางไกลจะขยายต่อไปสู่บ้าน อุปกรณ์ และการติดตามอย่างต่อเนื่อง และการขยายแต่ละครั้งจะเพิ่มพื้นผิวที่ความปลอดภัยของ telehealth ต้องป้องกัน องค์กรที่ปฏิบัติต่อความปลอดภัยเป็นแนวทางปฏิบัติต่อเนื่อง ไม่ใช่เช็กบ็อกซ์เมื่อเปิดตัว จะเป็นองค์กรที่ได้รับและรักษาความไว้วางใจของผู้ป่วยที่การดูแลทางไกลต้องพึ่งพา
HDWEBSOFT เป็นบริษัทที่ได้รับการรับรอง ISO 9001 และ ISO/IEC 27001 มีประสบการณ์ในการสร้างแอปพลิเคชันด้านสุขภาพที่ปลอดภัยและพร้อมรองรับการปฏิบัติตามกฎระเบียบ หากคุณกำลังวางแผนแพลตฟอร์ม telehealth หรือเสริมความแข็งแกร่งของแพลตฟอร์มที่มีอยู่ สำรวจบริการพัฒนาซอฟต์แวร์ด้านสุขภาพของเรา หรือติดต่อเราเพื่อหารือว่าเราสามารถช่วยได้อย่างไร