
La sécurité de la télésanté est l’ensemble des technologies, pratiques et mesures réglementaires qui protègent les données des patients dans l’ensemble des soins virtuels — des consultations vidéo à la surveillance à distance, en passant par les portails patients et les systèmes qui les relient. À mesure que la prestation de soins migre en ligne, chacun de ces points de contact devient un point d’exposition potentiel pour les informations de santé protégées (PHI).
Ce guide explique pourquoi la sécurité de la télésanté est importante, les risques que les soins virtuels introduisent, les mesures de protection qui y répondent, les réglementations applicables, et comment déterminer si une plateforme de télésanté est réellement sécurisée.
Pourquoi la sécurité de la télésanté est importante
Le passage aux soins virtuels est un changement structurel dans la façon dont les services médicaux sont dispensés, pas une tendance passagère. Ce changement met davantage l’accent sur la protection des données des patients à chaque étape de l’interaction.
Utilisation croissante des soins de santé numériques
Les consultations virtuelles et la surveillance à distance des patients ont poussé le volume des interactions de santé numériques bien au-delà des niveaux d’avant 2020. Les patients se connectent avec des cliniciens depuis leur domicile, et les prestataires étendent leur portée aux populations mal desservies. Chaque interaction transmet et stocke des données sensibles — plus le volume est important, plus la surface d’attaque que la sécurité de la télésanté doit couvrir est grande.
Traitement des données sensibles des patients
Chaque interaction de santé tourne autour des informations de santé protégées (PHI) — antécédents médicaux, diagnostics, plans de traitement, informations de facturation, identifiants personnels, et même données génétiques. Leur confidentialité et leur intégrité sont primordiales, car une compromission peut mener au vol d’identité, à la fraude financière et à la discrimination. Les mécanismes qui traitent les PHI dans les environnements de santé numériques doivent donc être sécurisés dès la conception, pas sur la base de suppositions.
Cybermenaces ciblant les prestataires de soins
La santé est l’une des cibles les plus attractives pour les cybercriminels en raison de la valeur de revente des dossiers médicaux. Fin 2024, les dossiers médicaux de 259 millions d’Américains avaient été volés ou compromis en partie ou en totalité — un record dépassant largement les années précédentes.
Les conséquences vont bien au-delà des amendes réglementaires. Les violations entraînent des atteintes à la réputation, des interruptions opérationnelles, de la détresse personnelle pour les patients et, dans le pire des cas, une compromission de la sécurité des patients. C’est pourquoi la posture de sécurité est désormais une préoccupation au niveau de la direction pour toute organisation offrant des soins virtuels.
Risques courants de sécurité de la télésanté
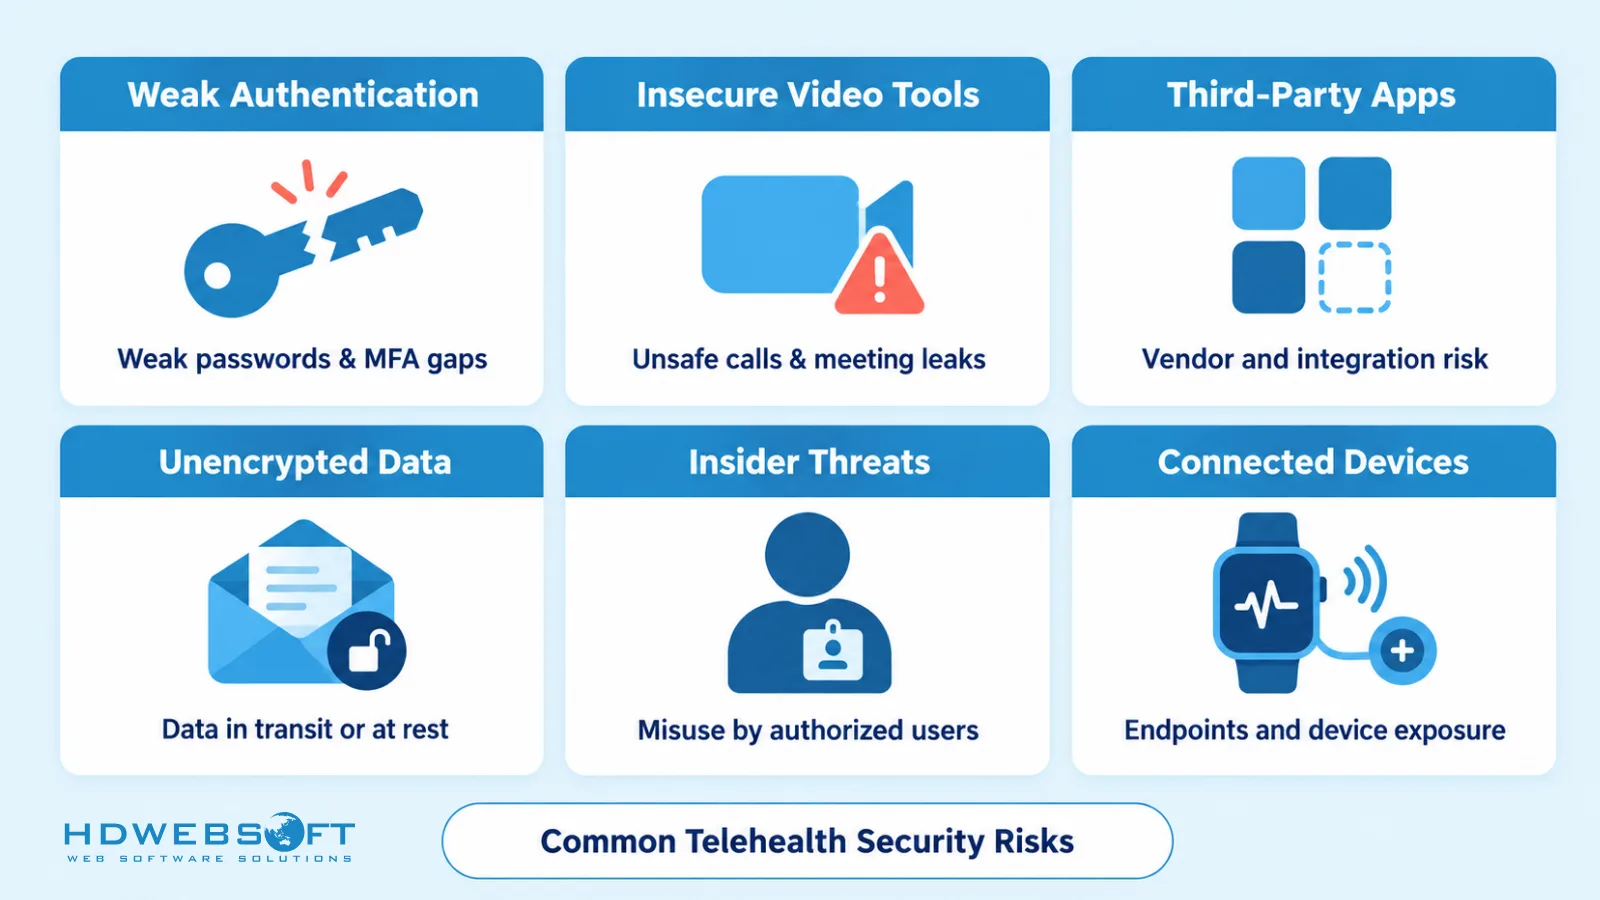
Les soins virtuels héritent des vulnérabilités de chaque système qu’ils touchent. Comprendre où la sécurité de la télésanté échoue généralement est la première étape pour construire une défense résiliente.
Authentification et contrôle d’accès faibles
Si une plateforme ne vérifie pas les identités des utilisateurs avec des contrôles multicouches forts, des personnes non autorisées peuvent atteindre des dossiers patients sensibles. Le risque va au-delà des attaquants externes — des acteurs internes peuvent exploiter des contrôles laxistes, intentionnellement ou par négligence. Sans vérification d’identité robuste, le reste de la pile de sécurité est bâti sur du sable.
Outils de visioconférence non sécurisés
Les outils qui permettent les soins virtuels peuvent eux-mêmes être le maillon le plus faible. Les produits de visioconférence génériques peuvent manquer de chiffrement de bout en bout, de contrôles d’accès spécifiques à la santé, ou de volonté de signer un Business Associate Agreement. Cela expose les consultations à l’écoute clandestine, à l’enregistrement non autorisé et à l’interception de données. Construire la visioconférence sur une infrastructure de qualité santé est un problème résoluble — notre étude de cas sur la plateforme de conférence web et mobile montre à quoi ressemble une implémentation dédiée.
Applications et appareils tiers
Les applications et appareils tiers intégrés aux workflows de soins virtuels ajoutent des vecteurs d’attaque que le prestataire ne contrôle pas entièrement. Les fournisseurs externes apportent leurs propres vulnérabilités, et une intégration faible peut devenir une porte dérobée vers les données des patients. Les organisations de santé doivent évaluer rigoureusement leurs fournisseurs pour que la posture de sécurité de chaque composant réponde aux exigences de protection des données patients.
Communications non chiffrées
Le chiffrement est un principe fondamental de la sécurité de la télésanté. Les données transmises sans chiffrement fort sont lisibles par quiconque les intercepte — et les données des patients circulent constamment entre appareils, serveurs, applications et réseaux. Les canaux non chiffrés transforment le trafic courant en risque de violation permanent.
Menaces internes
Le risque interne est facilement sous-estimé. La négligence du personnel — partage imprudent d’informations sensibles, non-respect des protocoles de sécurité, victime de phishing — cause des violations réelles. L’intention malveillante est tout aussi problématique : des employés qui abusent de leurs accès légitimes pour voler ou altérer des données patients. Les deux scénarios exigent des contrôles humains aux côtés des contrôles techniques : formation, moindre privilège et surveillance.
Appareils connectés et surveillance à distance des patients
La surveillance à distance des patients étend la sécurité de la télésanté au-delà du cabinet et de l’appel vidéo. Les objets connectés, les kits de diagnostic à domicile et les capteurs médicaux connectés transmettent en continu des PHI via les réseaux domestiques — des réseaux que le prestataire ne contrôle pas et qu’il ne peut souvent pas voir. Chaque appareil est un point d’accès qui peut être non patché, mal configuré ou intercepté. Cette couche nécessite donc l’authentification des appareils, la transmission chiffrée et des règles claires de traitement des données. C’est aussi la direction du secteur : les soins connectés sont l’une des tendances du développement de logiciels médicaux qui redéfinissent la prestation de soins.
Composants clés de la sécurité de la télésanté
Atténuer ces risques demande une approche en couches — aucun contrôle unique ne couvre toute la surface d’attaque. Voici les composants qui constituent un environnement de télésanté sécurisé.
Chiffrement
Le chiffrement protège les données des patients en transit et au repos — sur le réseau pendant une consultation vidéo, et dans le cloud, les serveurs, les bases de données et les appareils où résident les dossiers. Des standards cryptographiques forts et actuels garantissent que même les données interceptées ou exfiltrées restent illisibles et inutilisables.
Authentification et autorisation
L’authentification multifacteur (MFA) exige que les utilisateurs prouvent leur identité via au moins deux facteurs distincts — par exemple un mot de passe plus un code d’une application mobile ou un scan biométrique. Le contrôle d’accès basé sur les rôles (RBAC) limite ensuite chaque utilisateur authentifié aux données et fonctions dont son poste a réellement besoin. Ce principe du moindre privilège plafonne les dégâts qu’un compte compromis peut causer.
Réseaux sécurisés
Les réseaux privés virtuels (VPN) créent des tunnels chiffrés pour la transmission des données et sont surtout importants quand le personnel accède aux systèmes de télésanté depuis des réseaux publics ou domestiques. Les pare-feux surveillent et contrôlent le trafic selon des règles de sécurité définies, bloquant les accès non autorisés et les intrusions malveillantes avant qu’ils n’atteignent les données des patients.
Stockage et sauvegarde des données
Les données des patients doivent résider sur une infrastructure cloud-native conforme à HIPAA, soumise à des audits indépendants réguliers et offrant des politiques claires de résidence des données et de confidentialité. Tout aussi important : un plan de reprise d’activité testé — des procédures qui maintiennent les services et la disponibilité des données pendant les pannes système, cyberattaques et catastrophes naturelles, et qui restaurent rapidement l’accès quand la prévention échoue.
Journalisation d’audit et surveillance
Le chiffrement et le contrôle d’accès décident qui peut atteindre les données ; la journalisation d’audit enregistre qui les a réellement atteintes. Des journaux inviolables de chaque accès, modification et divulgation des dossiers patients permettent la détection des violations, les enquêtes forensiques et les obligations de reporting qu’imposent des réglementations comme HIPAA. La surveillance continue transforme ces journaux d’artefact de conformité en système d’alerte précoce, car des schémas d’accès inhabituels sont souvent le premier signe visible d’une violation en cours. Les organisations sans surveillance interne mature associent souvent ces contrôles à des services de cybersécurité dédiés pour la détection et la réponse aux menaces.
Sécurité des appareils
La sécurité doit s’étendre aux points d’accès des deux côtés de l’appel. Les prestataires ont besoin d’appareils gérés avec antivirus à jour, mots de passe forts et uniques, et correctifs rapides. Les patients ont besoin de conseils de base pour sécuriser leurs propres appareils et réseaux domestiques, car un maillon faible du côté du patient expose les données aussi sûrement que du côté du prestataire. Les points d’accès mobiles méritent une attention particulière — consultez notre guide sur les façons de renforcer la sécurité des applications mobiles.
Normes réglementaires et de conformité
La sécurité de la télésanté s’inscrit dans un paysage réglementaire dense. Ces cadres définissent le plancher légal pour la protection des données des patients — et ils se recoupent de plus en plus pour les plateformes servant des utilisateurs internationaux.
HIPAA
Aux États-Unis, HIPAA est la pierre angulaire de la protection des données des patients. La Privacy Rule régit comment les PHI peuvent être utilisées et divulguées, tandis que la Security Rule impose des mesures de protection administratives, techniques et physiques pour les PHI électroniques (ePHI). Les prestataires de télésanté doivent s’assurer que leurs plateformes et pratiques satisfont aux deux. Notre analyse approfondie sur les logiciels conformes à HIPAA couvre ce que la Security Rule exige du logiciel lui-même.
RGPD
Pour les services de télésanté touchant des utilisateurs européens, le Règlement général sur la protection des données (RGPD) ajoute des exigences strictes sur la façon dont les données personnelles sont collectées, traitées et stockées. Sa portée est large : un arrêt de la CJUE d’octobre 2024 a confirmé que même les données de commande de médicaments réservés aux pharmacies comptent comme des données de santé au sens du RGPD, exigeant un consentement explicite. Les plateformes de télésanté mondiales doivent généralement satisfaire HIPAA et RGPD simultanément — les sanctions en cas d’erreur sur l’un ou l’autre sont significatives.
Loi HITECH
La loi HITECH renforce les pouvoirs d’application de HIPAA — elle a augmenté les sanctions civiles et pénales pour les violations, promu l’adoption de l’informatique de santé et imposé des obligations de notification des violations directement pertinentes pour les prestataires de télésanté. Les enjeux sont concrets : une audition devant le House Committee on Energy and Commerce en avril 2025 a souligné l’urgence de traiter les vulnérabilités de cybersécurité dans la santé, et la non-conformité peut entraîner des amendes jusqu’à 1,5 million de dollars par catégorie de violation et par an.
Normes ISO/IEC
Les normes internationales comme ISO/IEC 27001 fournissent un cadre pour établir, mettre en œuvre et améliorer continuellement un système de management de la sécurité de l’information (SMSI). La norme n’est pas spécifique à la santé, mais très pertinente : la certification montre qu’une organisation gère les données sensibles avec des processus audités et reproductibles, et elle soutient la conformité aux réglementations propres à la santé.
Qui est responsable de la sécurité de la télésanté ?
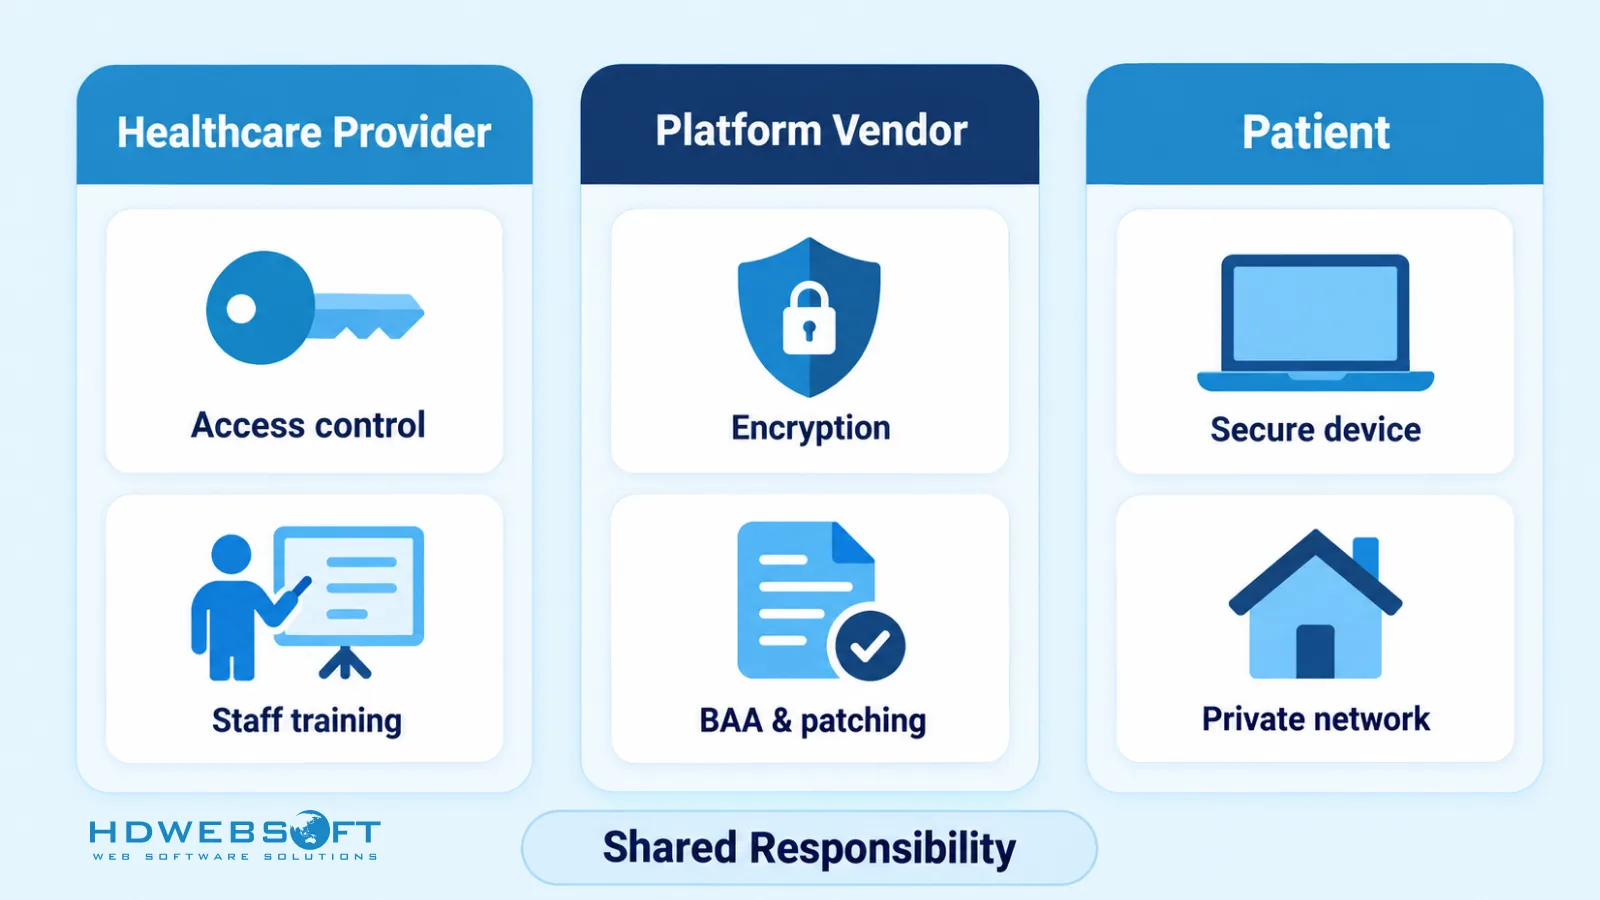
La sécurité de la télésanté est une responsabilité partagée, et les violations surviennent souvent dans les interstices entre des parties qui supposaient chacune qu’un autre s’occupait du problème. Trois groupes partagent le travail :
| Partie | Responsabilités principales |
|---|---|
| Prestataire de soins | Choisit des plateformes conformes, configure les contrôles d’accès, forme le personnel, obtient le consentement des patients, évalue les fournisseurs, mène des évaluations de risques |
| Fournisseur de plateforme et de logiciels | Intègre chiffrement, MFA, RBAC, journaux d’audit et stockage sécurisé ; signe les BAA ; corrige les vulnérabilités ; documente sa posture de sécurité |
| Patient | Sécurise ses appareils personnels et son réseau domestique, utilise les applications et liens officiels, garde ses identifiants privés |
Le prestataire possède la gouvernance, le fournisseur possède les mesures de protection de la plateforme, et le patient possède son point d’accès. Un programme de sécurité de télésanté qui ignore l’un des trois présente une faille.
Comment évaluer une plateforme de télésanté sécurisée
Chaque page produit prétend être sécurisée. Ces questions distinguent les plateformes qui le sont en pratique :
- Le fournisseur signera-t-il un BAA ? Un refus est un motif d’élimination immédiat pour toute plateforme traitant des PHI sous HIPAA.
- La vidéo et la messagerie sont-elles chiffrées de bout en bout ? Le chiffrement doit couvrir les données au repos ainsi qu’en transit.
- Prend-elle en charge le MFA et l’accès basé sur les rôles ? Ce sont des contrôles de base pour protéger les comptes patients et du personnel.
- Les journaux d’audit sont-ils complets et exportables ? Vous ne pouvez ni enquêter ni rapporter ce que vous ne pouvez pas voir.
- Où les données sont-elles stockées et qui peut y accéder ? La résidence des données, les sous-traitants et les politiques de conservation doivent être documentés, pas implicites.
- Comment la plateforme est-elle testée ? Recherchez une fréquence de tests d’intrusion déclarée, la gestion des vulnérabilités et des certifications comme ISO/IEC 27001 ou SOC 2.
- Que se passe-t-il après une violation ? Les engagements de réponse aux incidents et les délais de notification appartiennent au contrat, pas à un communiqué de presse.
Les organisations qui construisent une plateforme sur mesure plutôt que d’en acheter une font face à la même checklist de l’autre côté — notre guide du développement de logiciels de santé sur mesure explique comment ces exigences façonnent les décisions d’architecture dès le premier jour.
Bonnes pratiques pour renforcer la sécurité et la confidentialité de la télésanté
Au-delà du choix de plateforme et de la conformité, une sécurité de télésanté durable est une pratique continue. Quelques habitudes portent l’essentiel de l’efficacité.
Former le personnel en continu
La technologie évolue, et les méthodes d’attaque aussi. Des sessions de formation régulières et engageantes maintiennent les cliniciens et le personnel à jour sur la reconnaissance du phishing, l’hygiène des mots de passe et la manipulation sécurisée des données sur les canaux numériques. Un personnel formé est la première ligne de défense — et souvent la plus efficace.
Obtenir le consentement éclairé des patients
Les patients doivent savoir comment leurs données seront collectées, stockées, utilisées et partagées lors des interactions virtuelles. Les formulaires de consentement doivent être clairs, concis et lisibles, exposant les risques, les bénéfices et les droits des patients. La méthode teach-back — demander aux patients d’expliquer ce qu’ils ont compris dans leurs propres mots — confirme la compréhension et construit la confiance dont dépendent les soins numériques sécurisés.
Mener des évaluations de risques et des exercices de réponse aux incidents
Les évaluations de risques complètes identifient les vulnérabilités dans les systèmes, les processus et les facteurs humains — et elles doivent être répétées à mesure que l’environnement change. Un plan de réponse aux incidents documenté et répété est l’autre moitié : quand une violation survient, des étapes, des rôles et des chemins de notification définis minimisent les dégâts et maintiennent l’organisation dans les délais réglementaires.
Réviser régulièrement les fournisseurs et les intégrations
Chaque intégration est une décision de confiance continue. Maintenez un inventaire des outils tiers qui touchent les données des patients, confirmez que chacun opère sous un BAA en cours de validité, et révisez leur posture de sécurité selon un calendrier. Retirez les intégrations qui ne justifient plus leur risque — l’exposition aux fournisseurs croît silencieusement avec chaque connecteur ajouté et jamais réexaminé.
Questions fréquemment posées
Qu’est-ce que la sécurité de la télésanté ?
La sécurité de la télésanté est l’ensemble des technologies, politiques et pratiques qui protègent les données des patients pendant les soins virtuels — couvrant les consultations vidéo, la surveillance à distance, la messagerie et les systèmes qui les relient. Les contrôles essentiels incluent le chiffrement, l’authentification multifacteur, le contrôle d’accès basé sur les rôles, les journaux d’audit et le stockage sécurisé des données.
Quels sont les principaux risques de sécurité de la télésanté ?
Les risques les plus courants sont l’authentification et le contrôle d’accès faibles, les outils de visioconférence non sécurisés, les vulnérabilités des applications tierces et des appareils connectés, les communications non chiffrées et les menaces internes — négligentes comme malveillantes. La surveillance à distance des patients ajoute une exposition supplémentaire via les réseaux domestiques et les appareils IoT que le prestataire ne contrôle pas.
La télésanté doit-elle être conforme à HIPAA ?
Pour les entités couvertes américaines, oui. Les plateformes de télésanté qui créent, reçoivent, conservent ou transmettent des informations de santé protégées électroniques doivent respecter les règles HIPAA Privacy et Security, et le fournisseur doit signer un Business Associate Agreement (BAA). Il n’existe pas de certification HIPAA officielle — la conformité dépend de la façon dont la plateforme est construite et exploitée.
Le chiffrement est-il obligatoire pour la télésanté ?
Dans la pratique, oui. La HIPAA Security Rule classe actuellement le chiffrement comme mesure “addressable” — obligatoire sauf si une alternative équivalente documentée existe — et la mise à jour proposée de la Security Rule publiée fin 2024 la rendrait obligatoire. Le RGPD attend également une protection de pointe pour les données de santé.
Qui est responsable de la sécurité de la télésanté ?
La responsabilité est partagée entre trois parties. Le prestataire de soins possède la gouvernance — choix de la plateforme, configuration des accès, formation et consentement. Le fournisseur de la plateforme possède les mesures de protection intégrées comme le chiffrement et les journaux d’audit. Le patient possède son point d’accès — un appareil sécurisé, un réseau privé et des identifiants protégés.
Comment les patients peuvent-ils protéger leurs données lors des consultations de télésanté ?
Les patients doivent utiliser des appareils à jour avec les derniers correctifs de sécurité, se connecter via des réseaux domestiques privés plutôt que le Wi-Fi public, rejoindre les consultations uniquement via des applications ou liens officiels vérifiés, et activer l’authentification multifacteur sur leurs comptes de portail patient.
Conclusion
La télésanté a rendu les soins plus accessibles — et rendu les données des patients plus exposées. Combler cet écart demande plus qu’une plateforme conforme : il faut des mesures de protection techniques en couches, des personnes formées, une communication claire avec les patients et des fournisseurs tenus à des engagements de sécurité explicites.
Les soins virtuels continueront de s’étendre dans les foyers, les appareils et la surveillance continue, et chaque expansion élargit la surface que la sécurité de la télésanté doit défendre. Les organisations qui traitent la sécurité comme une pratique continue plutôt qu’une case à cocher au lancement sont celles qui gagneront — et conserveront — la confiance des patients dont dépendent les soins virtuels.
HDWEBSOFT est une entreprise certifiée ISO 9001 et ISO/IEC 27001 avec une expérience dans la construction d’applications de santé sécurisées et prêtes pour la conformité. Si vous planifiez une plateforme de télésanté ou souhaitez renforcer une plateforme existante, découvrez nos services de développement de logiciels de santé ou contactez-nous pour discuter de la façon dont nous pouvons vous aider.
