テレヘルスセキュリティとは、ビデオ診療、遠隔モニタリング、患者ポータル、およびそれらを接続するシステムを含む遠隔医療全体で患者データを保護する、技術・実践・規制管理策の集合です。医療提供がオンラインへ移行するにつれ、これらの接点はすべて保護対象医療情報(PHI)の潜在的な漏洩ポイントとなります。
本ガイドでは、テレヘルスセキュリティが重要な理由、遠隔医療がもたらすリスク、それに対応するセーフガード、適用される規制、そしてテレヘルスプラットフォームが真に安全かどうかを見極める方法を解説します。
テレヘルスセキュリティが重要な理由
遠隔医療への移行は一時的なトレンドではなく、医療サービスの提供方法における構造的な変化です。この変化により、やり取りのあらゆる段階で患者データを保護することへの注目が高まっています。
デジタル医療利用の拡大
オンライン診療と遠隔患者モニタリングにより、デジタル医療のやり取り量は2020年以前の水準を大きく上回りました。患者は自宅から医師とつながり、医療提供者は医療過疎地域へのリーチを拡大しています。各やり取りは機密データを送受信・保存するため、量が増えるほど、テレヘルスセキュリティがカバーすべき攻撃対象領域も拡大します。
機密性の高い患者データの取り扱い
あらゆる医療行為は保護対象医療情報(PHI)を中心に展開します。病歴、診断、治療計画、請求情報、個人識別情報、さらには遺伝子データまで含まれます。これらの機密性と完全性は最優先事項です。侵害は個人情報盗難、金銭詐欺、差別につながる可能性があるため、デジタル医療環境でPHIを扱う仕組みは、想定ではなく設計によって安全でなければなりません。
医療提供者を標的とするサイバー脅威
医療は、医療記録の転売価値の高さからサイバー犯罪者にとって最も魅力的な標的の一つです。2024年末までに、2億5,900万人分の米国人の医療記録が一部または全部が盗まれ、または侵害されました。これは過去の記録を大きく上回る数字です。
その影響は規制上の罰金にとどまりません。侵害は評判の低下、事業の中断、患者の精神的苦痛、そして最悪の場合は患者の安全への脅威をもたらします。だからこそ、セキュリティ体制は今や遠隔医療を提供するあらゆる組織にとって経営層レベルの課題となっています。
一般的なテレヘルスセキュリティリスク
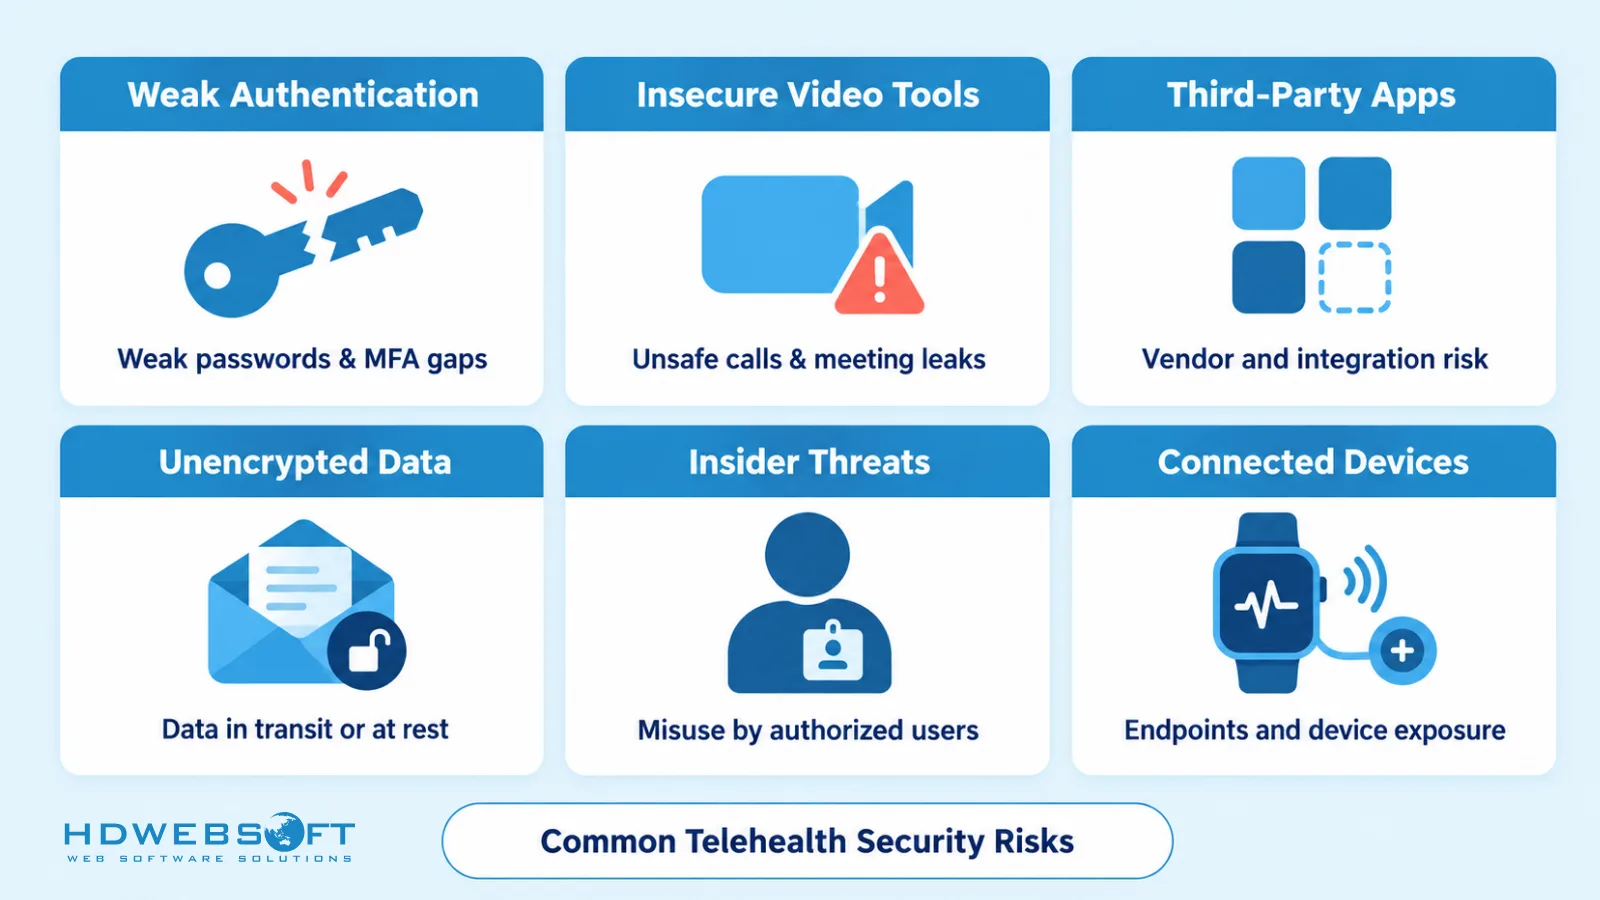
遠隔医療は、接するすべてのシステムの脆弱性を引き継ぎます。テレヘルスセキュリティがどこで失敗しやすいかを理解することが、強靱な防御を築く第一歩です。
弱い認証とアクセス制御
プラットフォームが強力な多層チェックでユーザーIDを検証しなければ、権限のない者が機密性の高い患者記録に到達する可能性があります。このリスクは外部の攻撃者に限りません。内部の関係者も、故意であれ過失であれ、緩い管理を悪用する可能性があります。堅牢な本人確認がなければ、セキュリティスタックの残りは砂上の楼閣です。
安全でないビデオ会議ツール
遠隔医療を可能にするツールそのものが最弱のリンクになり得ます。汎用のビデオ会議製品は、エンドツーエンド暗号化、医療特化のアクセス制御、またはBusiness Associate Agreementへの署名意欲を欠く場合があります。これにより、診療は盗聴、無許可の録画、データ傍受にさらされます。医療グレードのインフラ上に会議機能を構築することは解決可能な課題です。当社のWeb・モバイル会議プラットフォームのケーススタディは、専用実装がどのようなものかを示しています。
サードパーティアプリとデバイス
遠隔医療ワークフローに統合されるサードパーティアプリケーションやデバイスは、提供者が完全に管理できない攻撃ベクトルを追加します。外部ベンダーは独自の脆弱性を持ち込み、弱い統合は患者データへのバックドアになり得ます。医療機関は厳格なベンダー審査を行い、すべてのコンポーネントのセキュリティ体制が患者データ保護の要件を満たすよう確保する必要があります。
暗号化されていない通信
暗号化はテレヘルスセキュリティの基本原則です。強力な暗号化なしに送信されるデータは、傍受した者なら誰でも読み取ることができます。そして患者データはデバイス、サーバー、アプリケーション、ネットワーク間を常に移動しています。暗号化されていないチャネルは、日常的なトラフィックを恒常的な侵害リスクに変えてしまいます。
内部脅威
内部リスクは過小評価されがちです。従業員の過失(機密情報の不用意な共有、セキュリティプロトコルの省略、フィッシングへの引っかかり)は実際の侵害を引き起こします。悪意も同様に問題です。従業員が正当なアクセス権を悪用して患者データを盗んだり改ざんしたりするケースです。どちらのシナリオも、技術的管理策と並行して、トレーニング、最小権限、モニタリングといった人間中心の管理策を求めます。
接続デバイスと遠隔患者モニタリング
遠隔患者モニタリングは、テレヘルスセキュリティを診療所やビデオ通話の外へと拡大します。ウェアラブル、在宅検査キット、接続医療センサーは、ホームネットワーク経由でPHIを継続的に送信します。これらのネットワークは提供者が管理しておらず、多くの場合可視化もできません。各デバイスは、パッチ未適用、設定ミス、傍受の可能性があるエンドポイントです。そのため、この層にはデバイス認証、暗号化送信、明確なデータ取り扱いルールが必要です。これは業界の進む方向でもあります。コネクテッドケアは、医療提供を再構築する代表的な医療ソフトウェア開発トレンドの一つです。
テレヘルスセキュリティの主要コンポーネント
これらのリスクを軽減するには多層的なアプローチが必要です。単一の管理策では攻撃対象領域全体をカバーできません。以下が安全なテレヘルス環境を構成するコンポーネントです。
暗号化
暗号化は、転送中および保存時の患者データを保護します。ビデオ診療中の通信経路上、そして記録が保存されるクラウド、サーバー、データベース、デバイスのすべてで機能します。強力で最新の暗号化標準により、傍受または窃取されたデータであっても読み取り不可能・使用不可能な状態が保たれます。
認証と認可
多要素認証(MFA)は、ユーザーに少なくとも2つの異なる要素で本人確認を求めます。例えば、パスワードに加えてモバイルアプリのコードや生体スキャンなどです。ロールベースアクセス制御(RBAC)は、認証済みユーザーそれぞれを職務上実際に必要なデータと機能のみに制限します。この最小権限の原則により、アカウント侵害時の被害を抑えられます。
安全なネットワーク
仮想プライベートネットワーク(VPN)はデータ送信のための暗号化トンネルを作り、スタッフが公共ネットワークやホームネットワークからテレヘルスシステムにアクセスする際に最も重要になります。ファイアウォールは定義されたセキュリティルールに基づいてトラフィックを監視・制御し、不正アクセスや悪意ある侵入が患者データに到達する前にブロックします。
データストレージとバックアップ
患者データは、定期的な独立監査を受け、明確なデータレジデンシーとプライバシーポリシーを持つHIPAA準拠のクラウドネイティブインフラに置くべきです。テスト済みの災害復旧計画も同様に重要です。システム障害、サイバー攻撃、自然災害を通じてサービスとデータの可用性を維持し、予防が失敗した場合に迅速にアクセスを復旧する手順を定めます。
監査ログとモニタリング
暗号化とアクセス制御は「誰がデータに到達できるか」を決め、監査ログは「誰が実際に到達したか」を記録します。患者記録へのすべてのアクセス、変更、開示を記録する改ざん耐性のあるログは、侵害検出、フォレンジック調査、HIPAAなどの規制が課す報告義務を可能にします。継続的なモニタリングは、これらのログをコンプライアンス上の記録から早期警告システムへと変えます。異常なアクセスパターンは、進行中の侵害の最初の目に見える兆候であることが多いからです。成熟した社内モニタリングを持たない組織は、これらの管理策と専門のサイバーセキュリティサービスを組み合わせ、脅威の検出と対応を強化することが一般的です。
デバイスセキュリティ
セキュリティは通話の両端のエンドポイントにまで及ぶ必要があります。提供者側は、最新のアンチウイルス、強固な一意のパスワード、タイムリーなパッチ適用を備えた管理対象デバイスが必要です。患者側には、自身のデバイスとホームネットワークを保護するための基本的なガイダンスが必要です。患者側の弱いリンクは、提供者側のものと同様に確実にデータをさらします。モバイルエンドポイントは特に注意が必要です。モバイルアプリのセキュリティを高める方法のガイドもご参照ください。
規制・コンプライアンス基準
テレヘルスセキュリティは複雑な規制環境の中に位置します。これらのフレームワークは患者データ保護の法的最低限を定義し、国際的なユーザーを持つプラットフォームではますます重複してきています。
HIPAA
米国では、HIPAAが患者データ保護の基盤です。プライバシールールはPHIの使用と開示方法を規定し、セキュリティルールは電子PHI(ePHI)に対する管理上・技術上・物理上のセーフガードを義務付けています。テレヘルス提供者は、プラットフォームと実践の両方がこれらを満たすことを確保しなければなりません。HIPAAコンプライアンスソフトウェアに関する当社の詳細解説では、セキュリティルールがソフトウェア自体に何を求めるかを説明しています。
GDPR
欧州のユーザーに関わるテレヘルスサービスでは、一般データ保護規則(GDPR)が個人データの収集・処理・保存方法に厳格な要件を追加します。その範囲は広範です。2024年10月のECJ判決は、薬局限定医薬品の注文データでさえGDPR上の健康データに該当し、明示的な同意を必要とすると確認しました。グローバルなテレヘルスプラットフォームは一般にHIPAAとGDPRの両方を同時に満たす必要があり、どちらかを誤るペナルティは甚大です。
HITECH法
HITECH法はHIPAAの執行力を強化しています。違反に対する民事・刑事罰を引き上げ、医療ITの採用を促進し、テレヘルス提供者に直接関係する侵害通知要件を課しました。リスクは具体的です。2025年4月のエネルギー・商業委員会での証言は、医療サイバーセキュリティの脆弱性への対処の緊急性を強調しており、非準拠は違反カテゴリーごとに年間最大150万ドルの罰金を課す可能性があります。
ISO/IEC規格
ISO/IEC 27001などの国際規格は、情報セキュリティマネジメントシステム(ISMS)の確立・実装・継続的改善のためのフレームワークを提供します。この規格は医療特化ではありませんが、非常に関連性が高いものです。認証は、組織が監査済みの再現可能なプロセスで機密データを管理していることを示し、医療固有の規制への準拠を支援します。
テレヘルスセキュリティの責任は誰に?
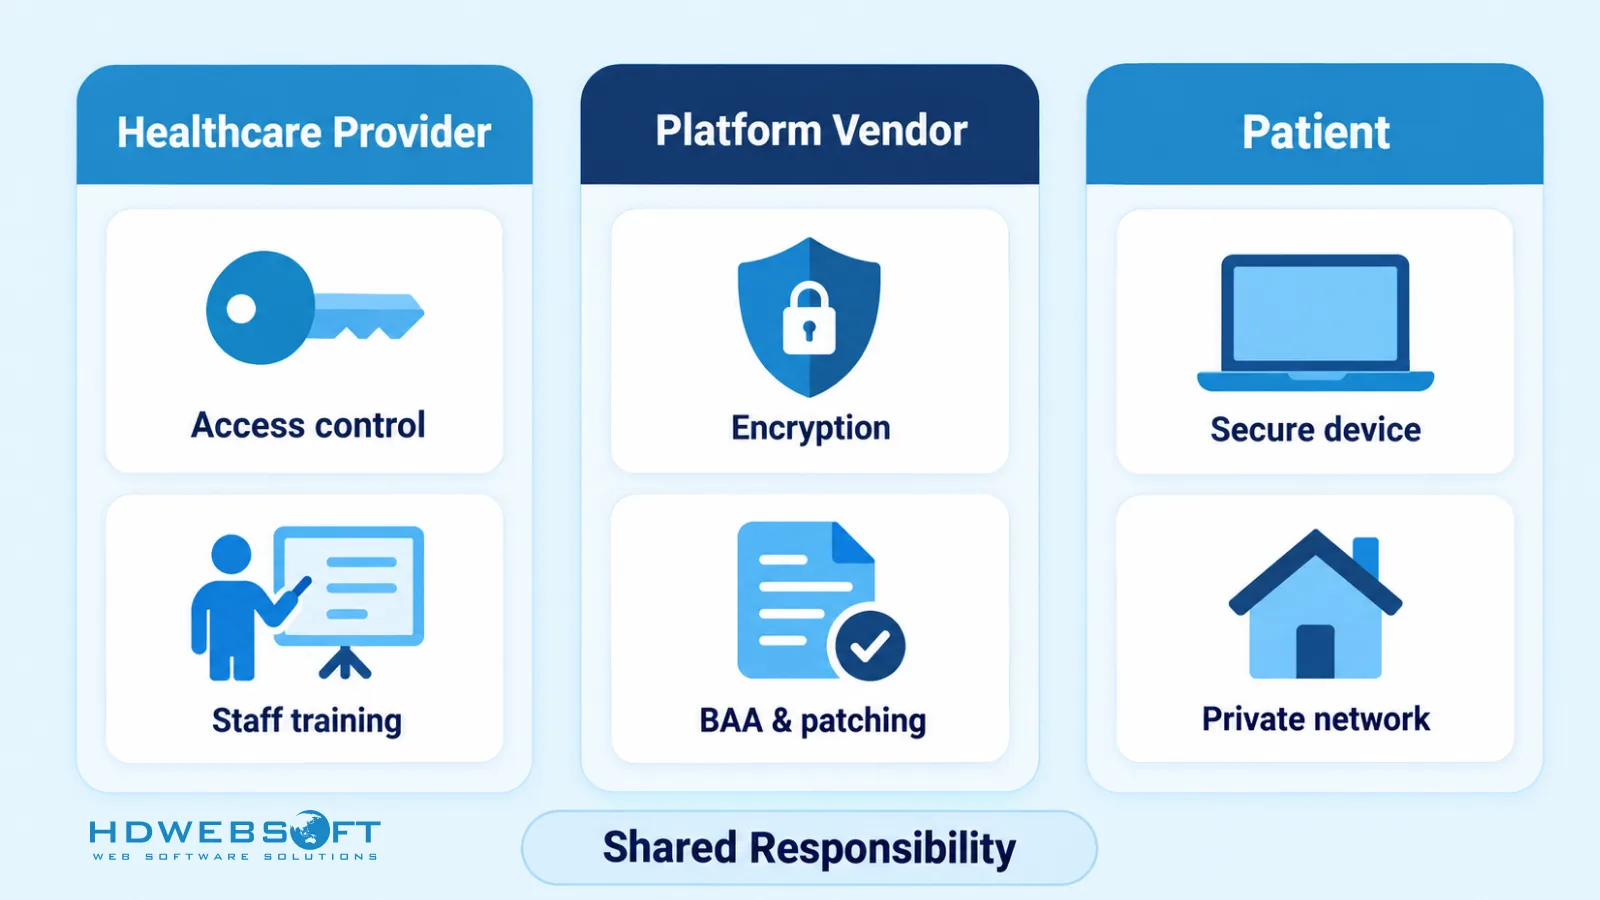
テレヘルスセキュリティは共有責任であり、侵害はしばしば「他者が担当している」と各者が思い込んだ隙間で発生します。3つのグループがこの役割を分担します:
| 当事者 | 主な責任 |
|---|---|
| 医療提供者 | 準拠プラットフォームの選定、アクセス制御の設定、スタッフトレーニング、患者の同意取得、ベンダー審査、リスク評価の実施 |
| プラットフォーム・ソフトウェアベンダー | 暗号化、MFA、RBAC、監査ログ、安全なストレージの組み込み。BAAの署名、脆弱性のパッチ適用、セキュリティ体制の文書化 |
| 患者 | 個人デバイスとホームネットワークの保護、公式アプリとリンクの使用、認証情報の秘匿 |
提供者はガバナンスを、ベンダーはプラットフォームのセーフガードを、患者は自身のエンドポイントを担います。この3者のいずれかを無視するテレヘルスセキュリティプログラムには、穴が開いています。
安全なテレヘルスプラットフォームの評価方法
どの製品ページも「安全」と謳っています。以下の質問が、実際に安全なプラットフォームを見分けます:
- ベンダーはBAAに署名しますか? HIPAA下でPHIを扱うプラットフォームでは、拒否は即座に失格です。
- ビデオとメッセージングはエンドツーエンドで暗号化されていますか? 暗号化は転送中だけでなく保存時のデータもカバーすべきです。
- MFAとロールベースアクセスをサポートしていますか? どちらも患者・スタッフアカウントを保護する基本的管理策です。
- 監査ログは完全でエクスポート可能ですか? 見えないものは調査も報告もできません。
- データはどこに保存され、誰がアクセスできますか? データレジデンシー、再委託先、保持ポリシーは、暗示ではなく文書化されているべきです。
- プラットフォームはどのようにテストされていますか? 明示されたペネトレーションテストの頻度、脆弱性管理、ISO/IEC 27001やSOC 2などの認証を確認してください。
- 侵害後はどうなりますか? インシデント対応のコミットメントと通知タイムラインは、プレスリリースではなく契約に含めるべきです。
購入ではなく自社プラットフォームを構築する組織は、同じチェックリストに反対側から向き合います。カスタム医療ソフトウェア開発のガイドでは、これらの要件が初日からアーキテクチャの決定をどう形作るかを解説しています。
テレヘルスセキュリティとプライバシー強化のベストプラクティス
プラットフォーム選定とコンプライアンスを超えて、持続可能なテレヘルスセキュリティは継続的な実践です。いくつかの習慣が効果の大半を占めます。
提供者への継続的なトレーニング
技術は進化し、攻撃手法も進化します。定期的で参加型のトレーニングは、医師やスタッフにフィッシング認識、パスワード衛生、デジタルチャネルでの安全なデータ取り扱いの最新情報を提供します。訓練されたスタッフは防御の最前線であり、しばしば最も効果的な防衛線です。
患者のインフォームドコンセントの取得
患者は、仮想診療中に自身のデータがどのように収集、保存、使用、共有されるかを知るべきです。同意書は明確で簡潔、読みやすいものである必要があり、リスク、利益、患者の権利を記載します。患者が理解した内容を自分の言葉で説明してもらうティーチバック法は、理解度を確認し、安全なデジタル医療が依存する信頼を構築します。
リスク評価とインシデント対応訓練の実施
包括的なリスク評価は、システム、プロセス、人的要因の脆弱性を特定し、環境の変化に応じて繰り返す必要があります。文書化され訓練されたインシデント対応計画がもう半分です。侵害が発生したとき、定義された手順、役割、通知経路が被害を最小限に抑え、組織を規制の期限内に収めます。
ベンダーと統合の定期的な見直し
すべての統合は継続的な信頼の決定です。患者データに触れるサードパーティツールのインベントリを維持し、それぞれが有効なBAAの下で運用されていることを確認し、セキュリティ体制を定期的に見直してください。リスクに見合わなくなった統合は廃止しましょう。ベンダーからのリスク曝露は、追加され見直されないコネクタごとに静かに増大します。
よくある質問
テレヘルスセキュリティとは何ですか?
テレヘルスセキュリティとは、遠隔医療において患者データを保護する技術、ポリシー、実践の組み合わせです。ビデオ診療、遠隔モニタリング、メッセージング、およびそれらを接続するシステムを対象とします。主要な管理策には、暗号化、多要素認証、ロールベースのアクセス制御、監査ログ、安全なデータストレージが含まれます。
テレヘルスセキュリティの最大のリスクは何ですか?
最も一般的なリスクは、弱い認証・アクセス制御、安全でないビデオ会議ツール、サードパーティアプリや接続デバイスの脆弱性、暗号化されていない通信、内部脅威(過失・悪意の両方)です。遠隔患者モニタリングは、提供者が管理できないホームネットワークやIoTデバイスを通じてさらなるリスクを加えます。
テレヘルスはHIPAA準拠が必要ですか?
米国のカバードエンティティにとっては、はい。電子保護対象医療情報を作成、受領、維持、送信するテレヘルスプラットフォームは、HIPAAプライバシールールおよびセキュリティルールを満たす必要があり、ベンダーはBusiness Associate Agreement(BAA)に署名する必要があります。公式なHIPAA認証は存在せず、コンプライアンスはプラットフォームの構築・運用方法に依存します。
テレヘルスに暗号化は必須ですか?
実質的には必須です。HIPAAセキュリティルールは現在、暗号化を「対応可能(addressable)」なセーフガードとして位置づけており、文書化された同等の代替策がない限り必須です。2024年末に公表されたセキュリティルール改定案では必須となる見込みです。GDPRも健康データに対して最新水準の保護を求めています。
テレヘルスセキュリティの責任は誰にありますか?
責任は3者で分担されます。医療提供者はガバナンス(プラットフォーム選定、アクセス設定、トレーニング、同意取得)を担います。プラットフォームベンダーは暗号化や監査ログなどの組み込みセーフガードを担います。患者は自身のエンドポイント(安全なデバイス、プライベートネットワーク、保護された認証情報)を担います。
患者はテレヘルス診療中にどうやってデータを守れますか?
患者は、最新のセキュリティパッチを適用したデバイスを使用し、公共Wi-Fiではなく自宅のプライベートネットワーク経由で接続し、公式アプリまたは確認済みリンクからのみ診療に参加し、患者ポータルアカウントで多要素認証を有効にすべきです。
まとめ
テレヘルスは医療へのアクセスを向上させましたが、同時に患者データの露出も増やしました。このギャップを埋めるには、準拠プラットフォーム以上のものが必要です。多層の技術的セーフガード、訓練された人材、患者との明確なコミュニケーション、そして明示的なセキュリティコミットメントに縛られたベンダーが求められます。
遠隔医療は家庭、デバイス、継続的モニタリングへと拡大を続けており、そのたびにテレヘルスセキュリティが守るべき領域は広がります。セキュリティをリリース時のチェックボックスではなく継続的な実践として扱う組織こそが、遠隔医療が依存する患者の信頼を獲得し、維持できるでしょう。
HDWEBSOFTはISO 9001およびISO/IEC 27001認証取得企業であり、安全でコンプライアンス対応の医療アプリケーション構築の経験があります。テレヘルスプラットフォームの構築や既存プラットフォームの強化をお考えでしたら、当社の医療ソフトウェア開発サービスをご覧いただくか、お問い合わせください。