
La seguridad de la telesalud es el conjunto de tecnologías, prácticas y controles regulatorios que protegen los datos de los pacientes en toda la atención virtual — desde consultas por video y monitoreo remoto hasta portales de pacientes y los sistemas que los conectan. A medida que la atención médica migra en línea, cada uno de esos puntos de contacto se convierte en un punto de exposición potencial para la información de salud protegida (PHI).
Esta guía explica por qué importa la seguridad de la telesalud, los riesgos que la atención virtual introduce, las medidas de protección que los abordan, las regulaciones aplicables y cómo saber si una plataforma de telesalud es realmente segura.
Por qué importa la seguridad de la telesalud
El paso a la atención virtual es un cambio estructural en la forma de prestar servicios médicos, no una tendencia pasajera. Ese cambio pone un foco más intenso en cómo se protegen los datos de los pacientes en cada paso de la interacción.
Mayor uso de la atención médica digital
Las consultas virtuales y el monitoreo remoto de pacientes han llevado el volumen de interacciones de salud digital muy por encima de los niveles anteriores a 2020. Los pacientes se conectan con médicos desde casa, y los proveedores amplían su alcance a poblaciones desatendidas. Cada interacción transmite y almacena datos sensibles — cuanto mayor el volumen, mayor la superficie de ataque que la seguridad de la telesalud debe cubrir.
Manejo de datos sensibles de pacientes
Toda interacción de salud gira en torno a la información de salud protegida (PHI): historiales médicos, diagnósticos, planes de tratamiento, datos de facturación, identificadores personales e incluso datos genéticos. Su confidencialidad e integridad son primordiales, porque una compromiso puede llevar a robo de identidad, fraude financiero y discriminación. Por tanto, los mecanismos que manejan PHI en entornos de salud digital deben ser seguros por diseño, no por suposición.
Ciberamenazas dirigidas a proveedores de salud
La salud es uno de los objetivos más atractivos para los ciberdelincuentes por el valor de reventa de los registros médicos. A finales de 2024, los registros médicos de 259 millones de estadounidenses habían sido robados o comprometidos en parte o en su totalidad — un récord muy superior a años anteriores.
Las consecuencias van mucho más allá de las multas regulatorias. Las brechas traen daño reputacional, interrupción operativa, angustia personal para los pacientes y, en el peor de los casos, compromiso de la seguridad del paciente. Por eso la postura de seguridad es hoy una preocupación de nivel ejecutivo para cualquier organización que ofrece atención virtual.
Riesgos comunes de seguridad de la telesalud
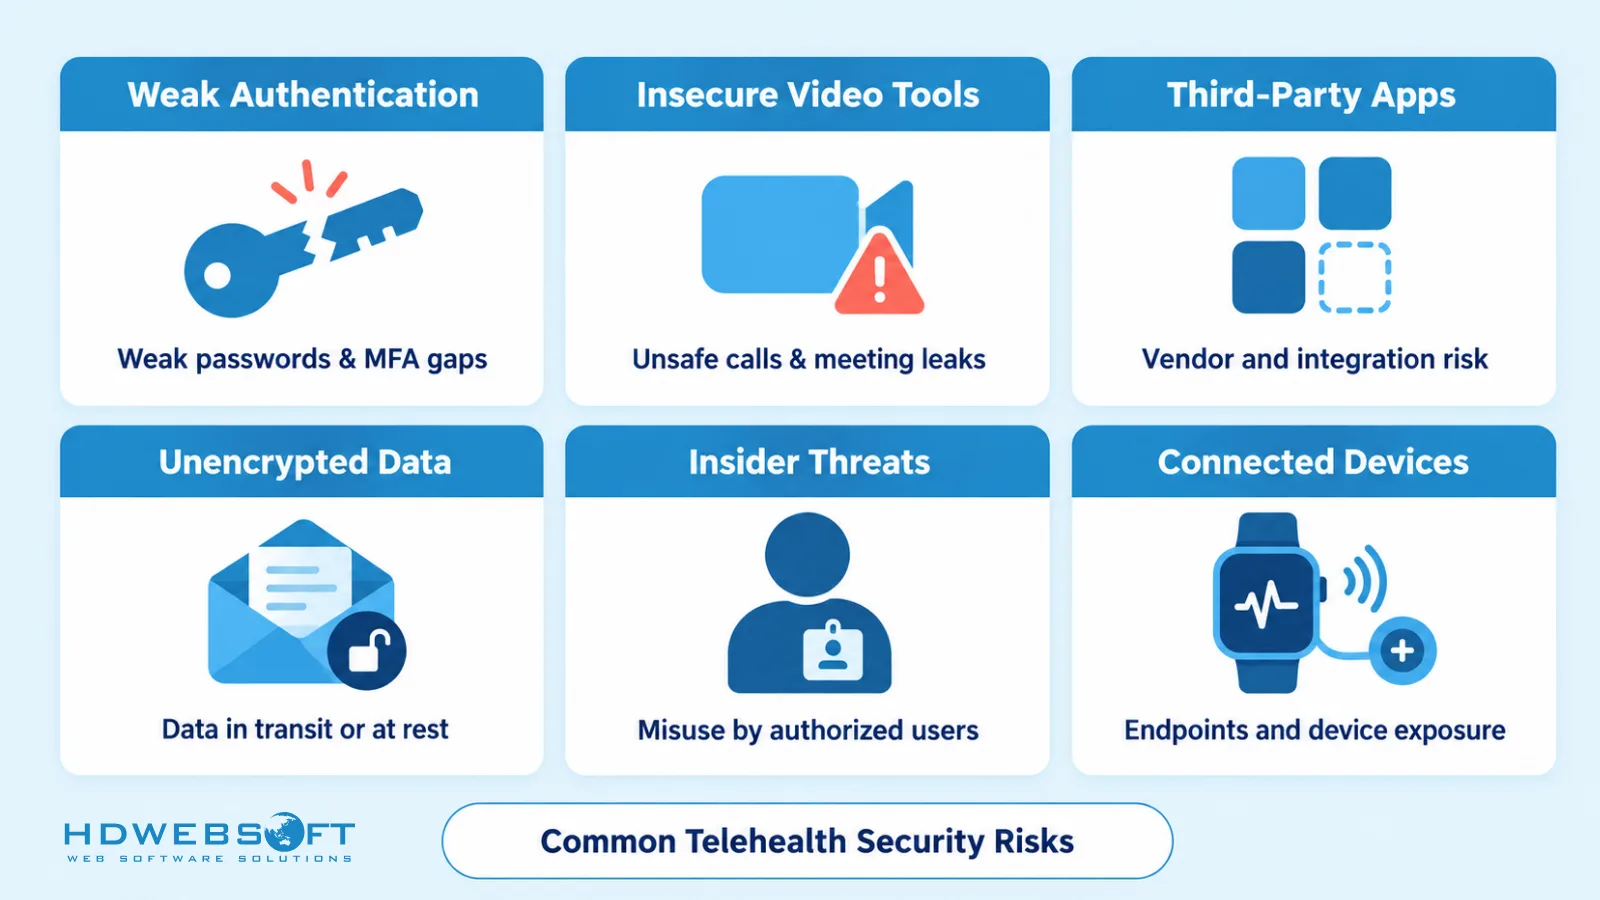
La atención virtual hereda las vulnerabilidades de cada sistema que toca. Entender dónde suele fallar la seguridad de la telesalud es el primer paso para construir una defensa resiliente.
Autenticación y control de acceso débiles
Si una plataforma no verifica las identidades de los usuarios con controles multicapa fuertes, personas no autorizadas pueden llegar a registros de pacientes sensibles. El riesgo va más allá de los atacantes externos — los actores internos pueden explotar controles laxos, ya sea intencionalmente o por negligencia. Sin una verificación de identidad robusta, el resto de la pila de seguridad está construido sobre arena.
Herramientas de videoconferencia inseguras
Las herramientas que habilitan la atención virtual pueden ser el eslabón más débil. Los productos de videoconferencia genéricos pueden carecer de cifrado de extremo a extremo, controles de acceso específicos para la salud o la voluntad de firmar un Business Associate Agreement. Eso deja las consultas expuestas a escuchas, grabaciones no autorizadas e intercepción de datos. Construir videoconferencia sobre infraestructura de grado sanitario es un problema resoluble — nuestro caso de estudio de la plataforma de conferencias web y móvil muestra cómo luce una implementación dedicada.
Aplicaciones y dispositivos de terceros
Las aplicaciones y dispositivos de terceros integrados en los flujos de trabajo de atención virtual añaden vectores de ataque que el proveedor no controla por completo. Los proveedores externos traen sus propias vulnerabilidades, y una integración débil puede convertirse en una puerta trasera hacia los datos de los pacientes. Las organizaciones de salud necesitan una evaluación rigurosa de proveedores para que la postura de seguridad de cada componente cumpla los requisitos de protección de datos de pacientes.
Comunicaciones sin cifrar
El cifrado es un principio fundamental de la seguridad de la telesalud. Los datos transmitidos sin cifrado fuerte son legibles por cualquiera que los intercepte — y los datos de los pacientes se mueven constantemente entre dispositivos, servidores, aplicaciones y redes. Los canales sin cifrar convierten el tráfico rutinario en un riesgo de brecha permanente.
Amenazas internas
El riesgo interno es fácil de subestimar. La negligencia del personal — compartir información sensible sin cuidado, omitir protocolos de seguridad, caer en phishing — causa brechas reales. La intención maliciosa es igual de problemática: empleados que abusan de su acceso legítimo para robar o alterar datos de pacientes. Ambos escenarios exigen controles centrados en las personas junto a los controles técnicos: capacitación, privilegio mínimo y monitoreo.
Dispositivos conectados y monitoreo remoto de pacientes
El monitoreo remoto de pacientes extiende la seguridad de la telesalud más allá del consultorio y la videollamada. Los wearables, kits de diagnóstico doméstico y sensores médicos conectados transmiten PHI continuamente a través de redes domésticas — redes que el proveedor no controla y a menudo no puede ver. Cada dispositivo es un endpoint que puede estar sin parches, mal configurado o interceptado, por lo que esta capa necesita autenticación de dispositivos, transmisión cifrada y reglas claras de manejo de datos. También es hacia donde se dirige el sector: la atención conectada es una de las tendencias de desarrollo de software médico que está redefiniendo la prestación de atención.
Componentes clave de la seguridad de la telesalud
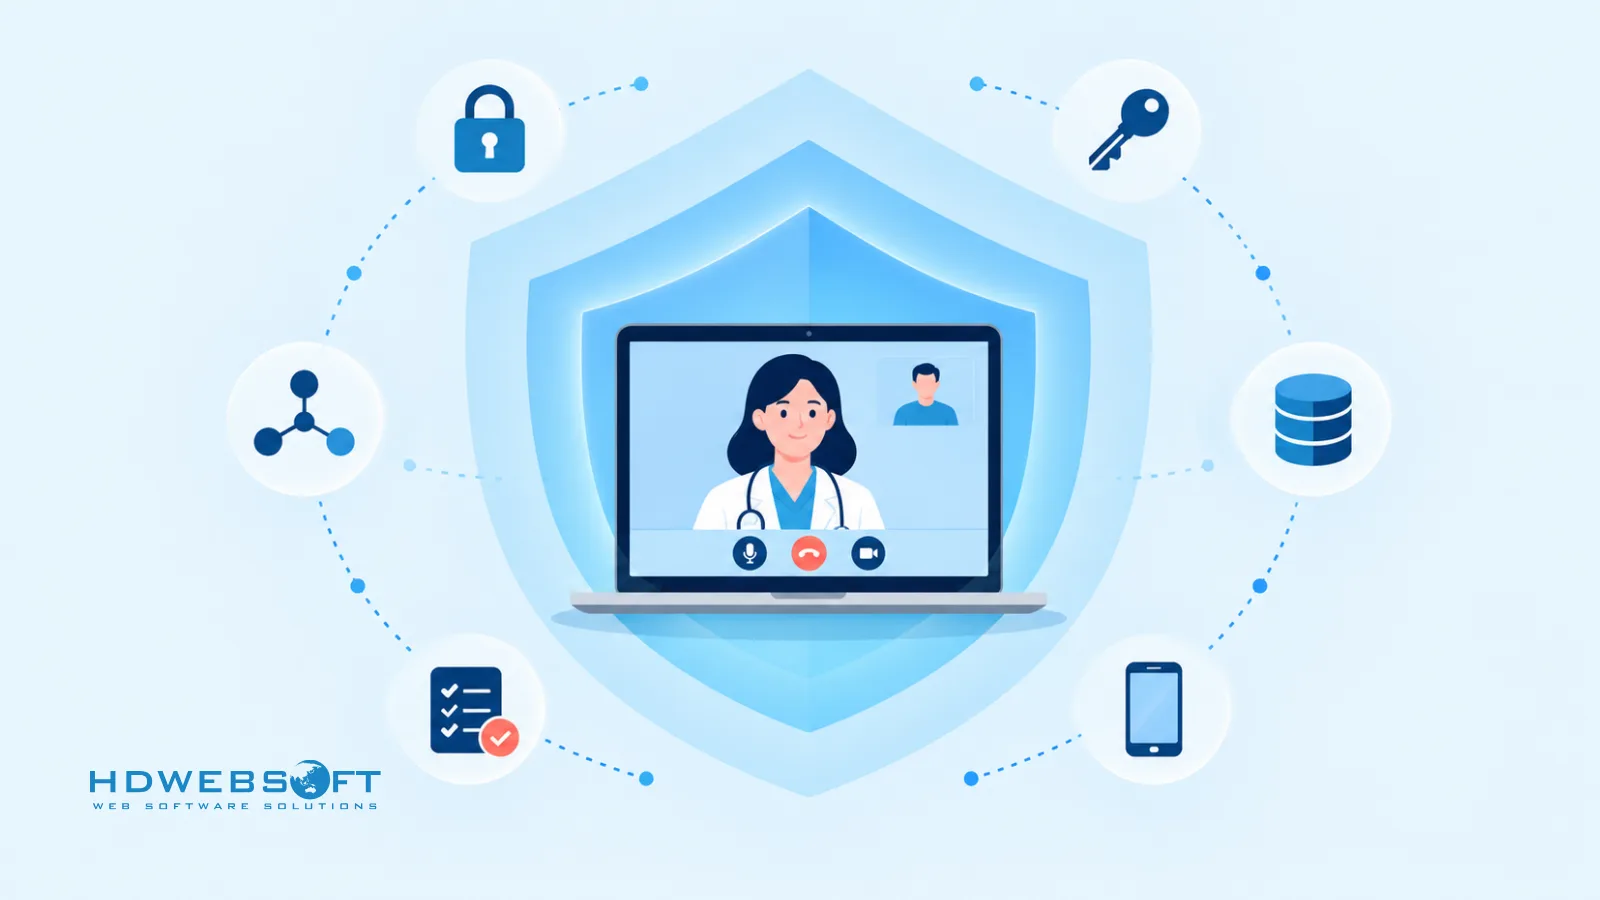
Mitigar estos riesgos requiere un enfoque en capas — ningún control único cubre toda la superficie de ataque. Estos son los componentes que forman un entorno de telesalud seguro.
Cifrado
El cifrado protege los datos de los pacientes en tránsito y en reposo — en la línea durante una consulta por video, y en la nube, servidores, bases de datos y dispositivos donde residen los registros. Estándares criptográficos fuertes y actuales aseguran que incluso los datos interceptados o exfiltrados permanezcan ilegibles e inutilizables.
Autenticación y autorización
La autenticación multifactor (MFA) exige que los usuarios prueben su identidad con al menos dos factores distintos — por ejemplo, una contraseña más un código de una aplicación móvil o un escaneo biométrico. El control de acceso basado en roles (RBAC) limita después a cada usuario autenticado a los datos y funciones que su trabajo realmente necesita. Este principio de privilegio mínimo limita el daño que una cuenta comprometida puede causar.
Redes seguras
Las redes privadas virtuales (VPN) crean túneles cifrados para la transmisión de datos, y son especialmente importantes cuando el personal accede a sistemas de telesalud desde redes públicas o domésticas. Los firewalls monitorean y controlan el tráfico según reglas de seguridad definidas, bloqueando accesos no autorizados e intrusiones maliciosas antes de que lleguen a los datos de los pacientes.
Almacenamiento y respaldo de datos
Los datos de los pacientes deben residir en infraestructura cloud-native conforme con HIPAA, sometida a auditorías independientes regulares y con políticas claras de residencia de datos y privacidad. Igual de importante es un plan de recuperación ante desastres probado — procedimientos que mantienen servicios y datos disponibles durante fallas de sistema, ciberataques y desastres naturales, y que restauran el acceso rápidamente cuando la prevención falla.
Registro de auditoría y monitoreo
El cifrado y el control de acceso deciden quién puede llegar a los datos; el registro de auditoría registra quién lo hizo realmente. Registros resistentes a la manipulación de cada acceso, cambio y divulgación de registros de pacientes permiten la detección de brechas, la investigación forense y las obligaciones de reporte que regulaciones como HIPAA imponen. El monitoreo continuo convierte esos registros de un artefacto de cumplimiento en un sistema de alerta temprana, porque los patrones de acceso inusuales suelen ser la primera señal visible de una brecha en curso. Las organizaciones sin monitoreo interno maduro suelen combinar estos controles con servicios de ciberseguridad dedicados para detección y respuesta a amenazas.
Seguridad de dispositivos
La seguridad debe extenderse a los endpoints en ambos lados de la llamada. Los proveedores necesitan dispositivos gestionados con antivirus actualizado, contraseñas fuertes y únicas, y parches oportunos. Los pacientes necesitan orientación básica para asegurar sus propios dispositivos y redes domésticas, porque un eslabón débil del lado del paciente expone los datos tan seguramente como uno del lado del proveedor. Los endpoints móviles merecen atención particular — consulte nuestra guía sobre formas de mejorar la seguridad de las aplicaciones móviles.
Normas regulatorias y de cumplimiento
La seguridad de la telesalud se sitúa dentro de un denso panorama regulatorio. Estos marcos definen el piso legal para proteger los datos de los pacientes — y se superponen cada vez más para plataformas que sirven a usuarios internacionales.
HIPAA
En Estados Unidos, HIPAA es la piedra angular de la protección de datos de pacientes. La Privacy Rule rige cómo se puede usar y divulgar la PHI, mientras que la Security Rule exige medidas de protección administrativas, técnicas y físicas para la PHI electrónica (ePHI). Los proveedores de telesalud deben asegurar que sus plataformas y prácticas satisfagan ambas. Nuestro análisis en profundidad sobre software de cumplimiento HIPAA cubre lo que la Security Rule exige del propio software.
RGPD
Para servicios de telesalud que tocan usuarios europeos, el Reglamento General de Protección de Datos (RGPD) añade requisitos estrictos sobre cómo se recogen, procesan y almacenan los datos personales. Su alcance es amplio: un fallo del TJUE de octubre de 2024 confirmó que incluso los datos de pedidos de medicamentos de venta exclusiva en farmacias cuentan como datos de salud bajo el RGPD, exigiendo consentimiento explícito. Las plataformas globales de telesalud generalmente deben satisfacer HIPAA y RGPD simultáneamente — las sanciones por fallar en cualquiera de los dos son significativas.
Ley HITECH
La ley HITECH refuerza los dientes de cumplimiento de HIPAA — elevó las sanciones civiles y penales por violaciones, promovió la adopción de TI en salud e impuso requisitos de notificación de brechas directamente relevantes para los proveedores de telesalud. Los riesgos son concretos: un testimonio ante el House Committee on Energy and Commerce en abril de 2025 subrayó la urgencia de abordar las vulnerabilidades de ciberseguridad en salud, y el incumplimiento puede acarrear multas de hasta 1,5 millones de dólares por categoría de violación al año.
Normas ISO/IEC
Normas internacionales como ISO/IEC 27001 proporcionan un marco para establecer, implementar y mejorar continuamente un sistema de gestión de seguridad de la información (SGSI). La norma no es específica de salud, pero es muy relevante: la certificación muestra que una organización gestiona datos sensibles bajo procesos auditados y repetibles, y apoya el cumplimiento de regulaciones específicas de salud.
¿Quién es responsable de la seguridad de la telesalud?
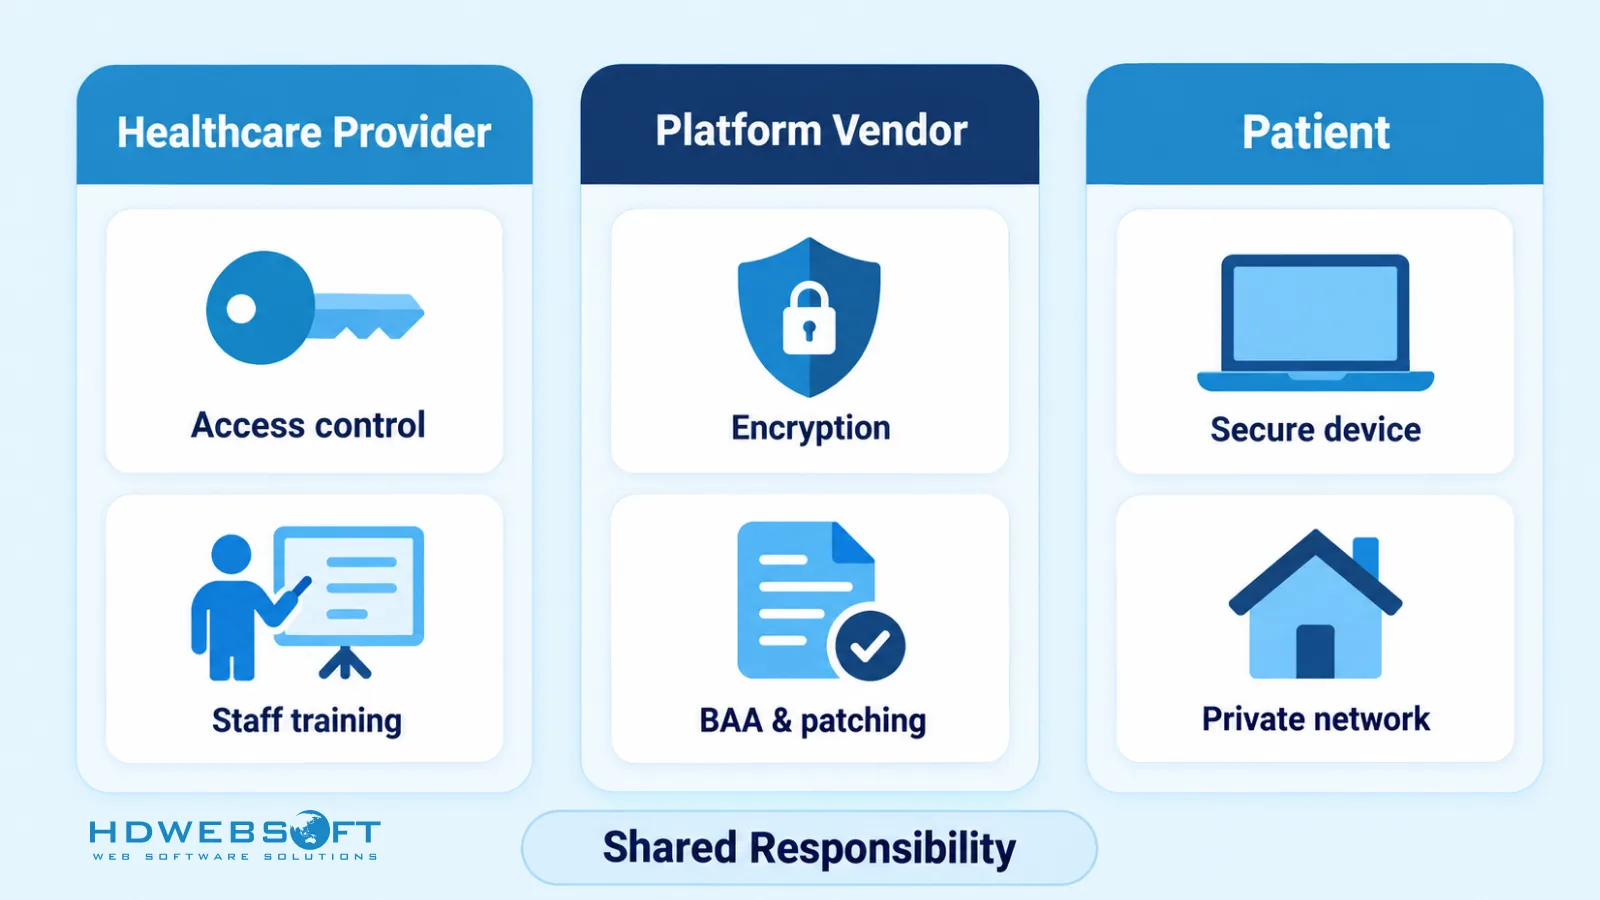
La seguridad de la telesalud es una responsabilidad compartida, y las brechas suelen ocurrir en los huecos entre partes que asumieron que otro era dueño del problema. Tres grupos comparten el trabajo:
| Parte | Responsabilidades principales |
|---|---|
| Proveedor de atención | Selecciona plataformas conformes, configura controles de acceso, capacita al personal, obtiene el consentimiento del paciente, evalúa proveedores, realiza evaluaciones de riesgo |
| Proveedor de plataforma y software | Integra cifrado, MFA, RBAC, registros de auditoría y almacenamiento seguro; firma BAAs; aplica parches a vulnerabilidades; documenta su postura de seguridad |
| Paciente | Asegura sus dispositivos personales y red doméstica, usa aplicaciones y enlaces oficiales, mantiene privadas sus credenciales |
El proveedor posee la gobernanza, el proveedor de plataforma posee las medidas de protección de la plataforma, y el paciente posee su punto de acceso. Un programa de seguridad de telesalud que ignora a cualquiera de los tres tiene un agujero.
Cómo evaluar una plataforma de telesalud segura
Toda página de producto afirma ser segura. Estas preguntas separan las plataformas que lo son en la práctica:
- ¿El proveedor firmará un BAA? Una negativa es un descalificador inmediato para cualquier plataforma que maneje PHI bajo HIPAA.
- ¿El video y la mensajería están cifrados de extremo a extremo? El cifrado debe cubrir datos en reposo así como en tránsito.
- ¿Soporta MFA y acceso basado en roles? Ambos son controles base para proteger cuentas de pacientes y personal.
- ¿Los registros de auditoría son completos y exportables? No puede investigar ni reportar lo que no puede ver.
- ¿Dónde se almacenan los datos y quién puede acceder? La residencia de datos, subprocesadores y políticas de retención deben estar documentados, no implícitos.
- ¿Cómo se prueba la plataforma? Busque una cadencia declarada de pruebas de penetración, gestión de vulnerabilidades y certificaciones como ISO/IEC 27001 o SOC 2.
- ¿Qué ocurre tras una brecha? Los compromisos de respuesta a incidentes y los plazos de notificación pertenecen al contrato, no a un comunicado de prensa.
Las organizaciones que construyen una plataforma propia en lugar de comprar una enfrentan la misma lista desde el otro lado — nuestra guía de desarrollo de software sanitario a medida cubre cómo estos requisitos moldean las decisiones de arquitectura desde el primer día.
Mejores prácticas para fortalecer la seguridad y privacidad de la telesalud
Más allá de la selección de plataforma y el cumplimiento, la seguridad de telesalud duradera es una práctica continua. Unos pocos hábitos concentran la mayor parte del impacto.
Capacitar al personal continuamente
La tecnología evoluciona, y los métodos de ataque también. Sesiones de capacitación regulares y atractivas mantienen a médicos y personal al día en reconocimiento de phishing, higiene de contraseñas y manejo seguro de datos en canales digitales. El personal capacitado es la primera línea de defensa — y a menudo la más efectiva.
Obtener el consentimiento informado del paciente
Los pacientes deben saber cómo se recogerán, almacenarán, usarán y compartirán sus datos durante las interacciones virtuales. Los formularios de consentimiento deben ser claros, concisos y legibles, exponiendo riesgos, beneficios y derechos del paciente. El método teach-back — pedir a los pacientes que expliquen lo que entendieron con sus propias palabras — confirma la comprensión y construye la confianza de la que depende la atención digital segura.
Ejecutar evaluaciones de riesgo y simulacros de respuesta a incidentes
Las evaluaciones de riesgo integrales identifican vulnerabilidades en sistemas, procesos y factores humanos — y deben repetirse a medida que el entorno cambia. Un plan de respuesta a incidentes documentado y ensayado es la otra mitad: cuando ocurre una brecha, pasos, roles y rutas de notificación definidos minimizan el daño y mantienen a la organización dentro de los plazos regulatorios.
Revisar proveedores e integraciones regularmente
Cada integración es una decisión de confianza permanente. Mantenga un inventario de herramientas de terceros que tocan datos de pacientes, confirme que cada una opera bajo un BAA vigente y revise su postura de seguridad según un calendario. Retire integraciones que ya no justifican su riesgo — la exposición a proveedores crece silenciosamente con cada conector añadido y nunca revisado.
Preguntas frecuentes
¿Qué es la seguridad de la telesalud?
La seguridad de la telesalud es el conjunto de tecnologías, políticas y prácticas que protegen los datos de los pacientes durante la atención virtual — cubriendo consultas por video, monitoreo remoto, mensajería y los sistemas que los conectan. Los controles esenciales incluyen cifrado, autenticación multifactor, control de acceso basado en roles, registros de auditoría y almacenamiento seguro de datos.
¿Cuáles son los mayores riesgos de seguridad de la telesalud?
Los riesgos más comunes son la autenticación y el control de acceso débiles, las herramientas de videoconferencia inseguras, las vulnerabilidades en aplicaciones de terceros y dispositivos conectados, las comunicaciones sin cifrar y las amenazas internas — tanto negligentes como malintencionadas. El monitoreo remoto de pacientes añade exposición adicional a través de redes domésticas y dispositivos IoT que el proveedor no controla.
¿La telesalud debe cumplir con HIPAA?
Para las entidades cubiertas de EE. UU., sí. Las plataformas de telesalud que crean, reciben, mantienen o transmiten información de salud protegida electrónica deben cumplir las reglas HIPAA de Privacidad y Seguridad, y el proveedor debe firmar un Business Associate Agreement (BAA). No existe una certificación HIPAA oficial — el cumplimiento depende de cómo se construye y opera la plataforma.
¿Es obligatorio el cifrado para la telesalud?
En la práctica, sí. La HIPAA Security Rule clasifica actualmente el cifrado como una medida “addressable” — obligatoria salvo que exista una alternativa equivalente documentada — y la actualización propuesta de la Security Rule publicada a finales de 2024 la haría obligatoria. El RGPD también exige protección de vanguardia para los datos de salud.
¿Quién es responsable de la seguridad de la telesalud?
La responsabilidad se comparte entre tres partes. El proveedor de atención posee la gobernanza — selección de plataforma, configuración de accesos, capacitación y consentimiento. El proveedor de la plataforma posee las medidas de protección integradas como el cifrado y los registros de auditoría. El paciente posee su punto de acceso — un dispositivo seguro, una red privada y credenciales protegidas.
¿Cómo pueden los pacientes proteger sus datos durante las consultas de telesalud?
Los pacientes deben usar dispositivos actualizados con los últimos parches de seguridad, conectarse a través de redes domésticas privadas en lugar de Wi-Fi público, unirse a las consultas solo a través de aplicaciones o enlaces oficiales verificados, y activar la autenticación multifactor en sus cuentas de portal de pacientes.
Conclusión
La telesalud hizo la atención más accesible — y los datos de los pacientes más expuestos. Cerrar esa brecha requiere más que una plataforma conforme: requiere medidas de protección técnicas en capas, personas capacitadas, comunicación clara con los pacientes y proveedores obligados por compromisos de seguridad explícitos.
La atención virtual seguirá expandiéndose hacia hogares, dispositivos y monitoreo continuo, y cada expansión amplía la superficie que la seguridad de la telesalud debe defender. Las organizaciones que tratan la seguridad como una práctica continua y no como una casilla de lanzamiento serán las que ganen — y conserven — la confianza del paciente de la que depende la atención virtual.
HDWEBSOFT es una empresa certificada ISO 9001 e ISO/IEC 27001 con experiencia construyendo aplicaciones de salud seguras y preparadas para el cumplimiento. Si está planificando una plataforma de telesalud o reforzando una existente, explore nuestros servicios de desarrollo de software sanitario o contáctenos para conversar sobre cómo podemos ayudar.
