
Telemedizin-Sicherheit ist die Gesamtheit der Technologien, Praktiken und regulatorischen Maßnahmen, die Patientendaten in der gesamten virtuellen Versorgung schützen — von Videokonsultationen über Fernüberwachung und Patientenportale bis hin zu den Systemen, die diese verbinden. Mit der Verlagerung der Gesundheitsversorgung ins Internet wird jeder dieser Berührungspunkte zu einem potenziellen Gefährdungspunkt für geschützte Gesundheitsinformationen (PHI).
Dieser Leitfaden erklärt, warum Telemedizin-Sicherheit wichtig ist, welche Risiken die virtuelle Versorgung mit sich bringt, welche Schutzmaßnahmen sie adressieren, welche Vorschriften gelten und wie Sie erkennen, ob eine Telemedizin-Plattform wirklich sicher ist.
Warum Telemedizin-Sicherheit wichtig ist
Der Wechsel zur virtuellen Versorgung ist eine strukturelle Veränderung in der Erbringung medizinischer Leistungen, kein vorübergehender Trend. Diese Veränderung rückt den Schutz von Patientendaten in jedem Schritt der Interaktion in den Fokus.
Zunehmende Nutzung digitaler Gesundheitsdienste
Virtuelle Konsultationen und die Fernüberwachung von Patienten haben das Volumen digitaler Gesundheitsinteraktionen weit über das Niveau vor 2020 hinaus getrieben. Patienten verbinden sich von zu Hause aus mit Ärzten, und Leistungserbringer erweitern ihre Reichweite auf unterversorgte Bevölkerungsgruppen. Jede Interaktion überträgt und speichert sensible Daten — je größer das Volumen, desto größer die Angriffsfläche, die die Telemedizin-Sicherheit abdecken muss.
Umgang mit sensiblen Patientendaten
Jede Gesundheitsinteraktion dreht sich um geschützte Gesundheitsinformationen (PHI) — Krankengeschichten, Diagnosen, Behandlungspläne, Abrechnungsdaten, persönliche Identifikatoren und sogar genetische Daten. Ihre Vertraulichkeit und Integrität sind von größter Bedeutung, da eine Kompromittierung zu Identitätsdiebstahl, Finanzbetrug und Diskriminierung führen kann. Die Mechanismen, die PHI in digitalen Gesundheitsumgebungen verarbeiten, müssen daher von Grund auf sicher konzipiert sein — nicht auf Annahmen basieren.
Cyber-Bedrohungen gegen Leistungserbringer
Das Gesundheitswesen ist aufgrund des Wiederverkaufswerts von Gesundheitsdaten eines der attraktivsten Ziele für Cyberkriminelle. Bis Ende 2024 waren die Gesundheitsdaten von 259 Millionen Amerikanern teilweise oder vollständig gestohlen oder kompromittiert worden — ein Rekord, der frühere Jahre weit übertrifft.
Die Folgen gehen weit über Bußgelder hinaus. Datenschutzverletzungen bringen Reputationsschäden, Betriebsunterbrechungen, persönliche Belastungen für Patienten und im schlimmsten Fall eine Beeinträchtigung der Patientensicherheit mit sich. Deshalb ist die Sicherheitslage heute ein Thema auf Vorstandsebene für jede Organisation, die virtuelle Versorgung anbietet.
Häufige Sicherheitsrisiken der Telemedizin
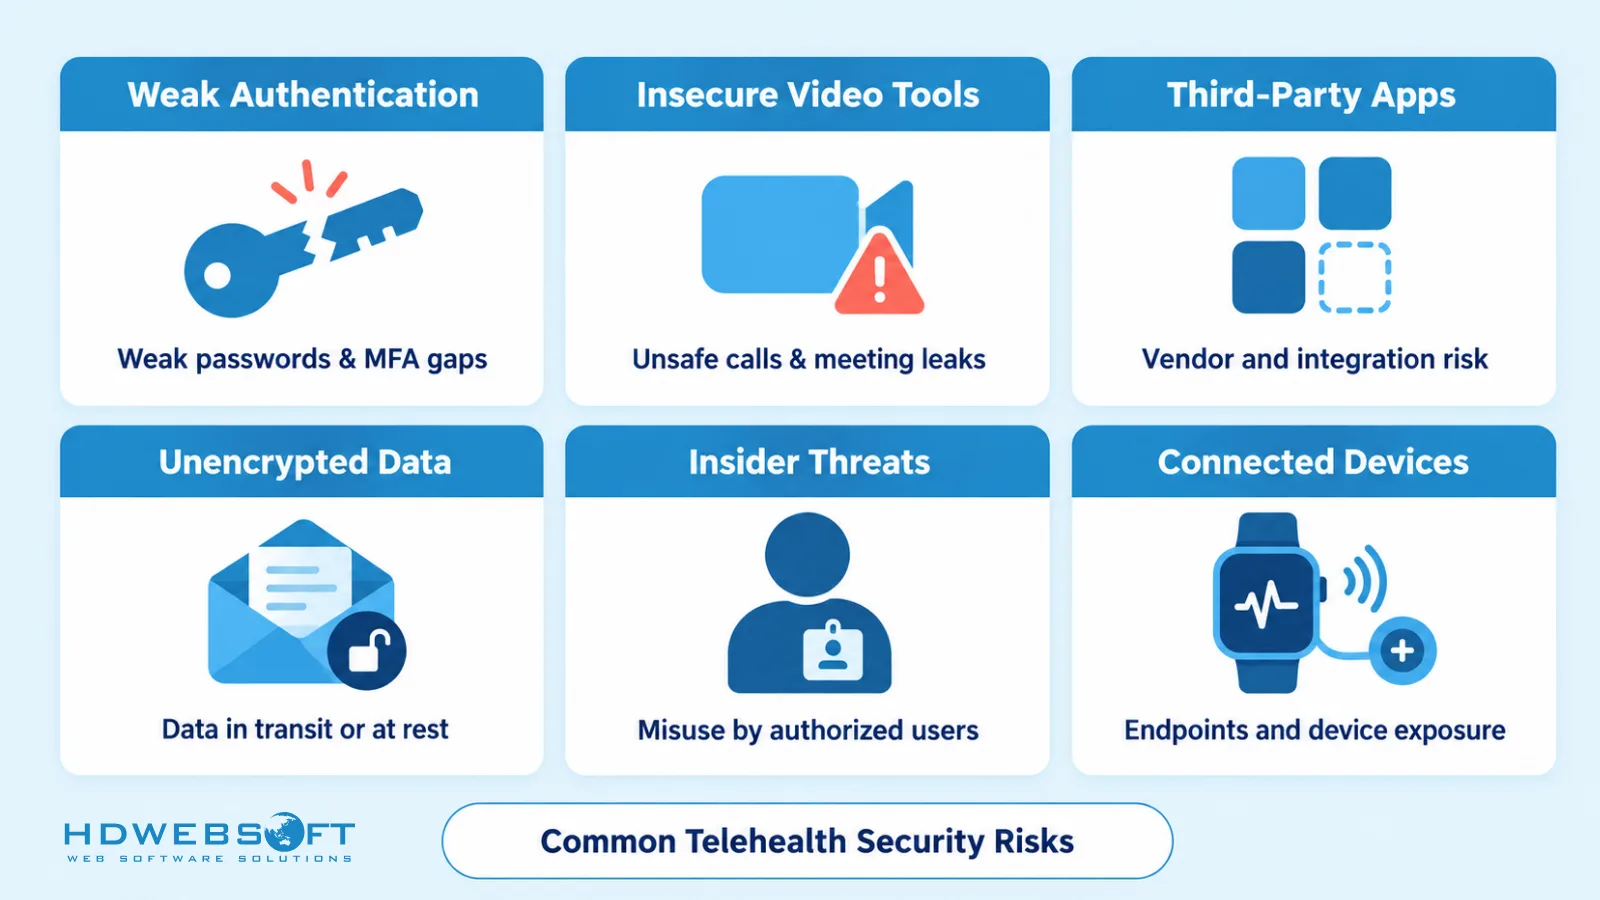
Die virtuelle Versorgung erbt die Schwachstellen jedes Systems, das sie berührt. Zu verstehen, wo Telemedizin-Sicherheit typischerweise versagt, ist der erste Schritt zum Aufbau einer widerstandsfähigen Verteidigung.
Schwache Authentifizierung und Zugriffskontrolle
Wenn eine Plattform Benutzeridentitäten nicht mit starken, mehrschichtigen Prüfungen verifiziert, können unbefugte Personen auf sensible Patientendaten zugreifen. Das Risiko geht über externe Angreifer hinaus — interne Akteure können laxe Kontrollen ausnutzen, sei es vorsätzlich oder fahrlässig. Ohne robuste Identitätsprüfung ist der Rest des Sicherheitsstacks auf Sand gebaut.
Unsichere Videokonferenz-Tools
Die Werkzeuge, die virtuelle Versorgung ermöglichen, können selbst das schwächste Glied sein. Generische Videokonferenzprodukte fehlen möglicherweise Ende-zu-Ende-Verschlüsselung, gesundheitsspezifische Zugriffskontrollen oder die Bereitschaft, eine Business Associate Agreement zu unterzeichnen. Dadurch werden Konsultationen dem Abhören, unbefugten Aufzeichnungen und dem Abfangen von Daten ausgesetzt. Konferenzen auf einer infrastrukturellen Basis im Gesundheitswesen aufzubauen ist ein lösbares Problem — unsere Fallstudie zur Web- und Mobil-Konferenzplattform zeigt, wie eine zweckgebaute Implementierung aussieht.
Drittanbieter-Apps und -Geräte
Drittanbieter-Anwendungen und -Geräte, die in Workflows der virtuellen Versorgung integriert sind, fügen Angriffsvektoren hinzu, die der Anbieter nicht vollständig kontrolliert. Externe Anbieter bringen ihre eigenen Schwachstellen mit, und eine schwache Integration kann zu einer Hintertür zu Patientendaten werden. Gesundheitsorganisationen müssen Anbieter rigoros prüfen, damit die Sicherheitslage jeder Komponente den Anforderungen des Patientendatenschutzes entspricht.
Unverschlüsselte Kommunikation
Verschlüsselung ist ein Grundprinzip der Telemedizin-Sicherheit. Daten, die ohne starke Verschlüsselung übertragen werden, sind für jeden lesbar, der sie abfängt — und Patientendaten bewegen sich ständig zwischen Geräten, Servern, Anwendungen und Netzwerken. Unverschlüsselte Kanäle verwandeln Routineverkehr in ein ständiges Verletzungsrisiko.
Insider-Bedrohungen
Interne Risiken werden leicht unterschätzt. Nachlässigkeit der Mitarbeiter — das unvorsichtige Teilen sensibler Informationen, das Überspringen von Sicherheitsprotokollen, das Opfern von Phishing — verursacht reale Verletzungen. Böswillige Absicht ist ebenso problematisch: Mitarbeiter, die legitime Zugriffsrechte missbrauchen, um Patientendaten zu stehlen oder zu verändern. Beide Szenarien erfordern neben technischen Maßnahmen auch menschenzentrierte Kontrollen: Schulung, geringste Rechte und Überwachung.
Vernetzte Geräte und Fernüberwachung von Patienten
Die Fernüberwachung von Patienten erweitert die Telemedizin-Sicherheit über die Klinik und den Videoanruf hinaus. Wearables, Heimdiagnose-Kits und vernetzte medizinische Sensoren streamen PHI kontinuierlich über Heimnetzwerke — Netzwerke, die der Anbieter nicht kontrolliert und oft nicht einsehen kann. Jedes Gerät ist ein Endpunkt, der ungepatcht, falsch konfiguriert oder abgefangen werden kann. Diese Ebene benötigt daher Geräteauthentifizierung, verschlüsselte Übertragung und klare Datenverarbeitungsregeln. Das ist auch die Richtung, in die sich die Branche entwickelt: Connected Care ist einer der prägenden Trends in der medizinischen Softwareentwicklung, der die Gesundheitsversorgung neu gestaltet.
Kernkomponenten der Telemedizin-Sicherheit
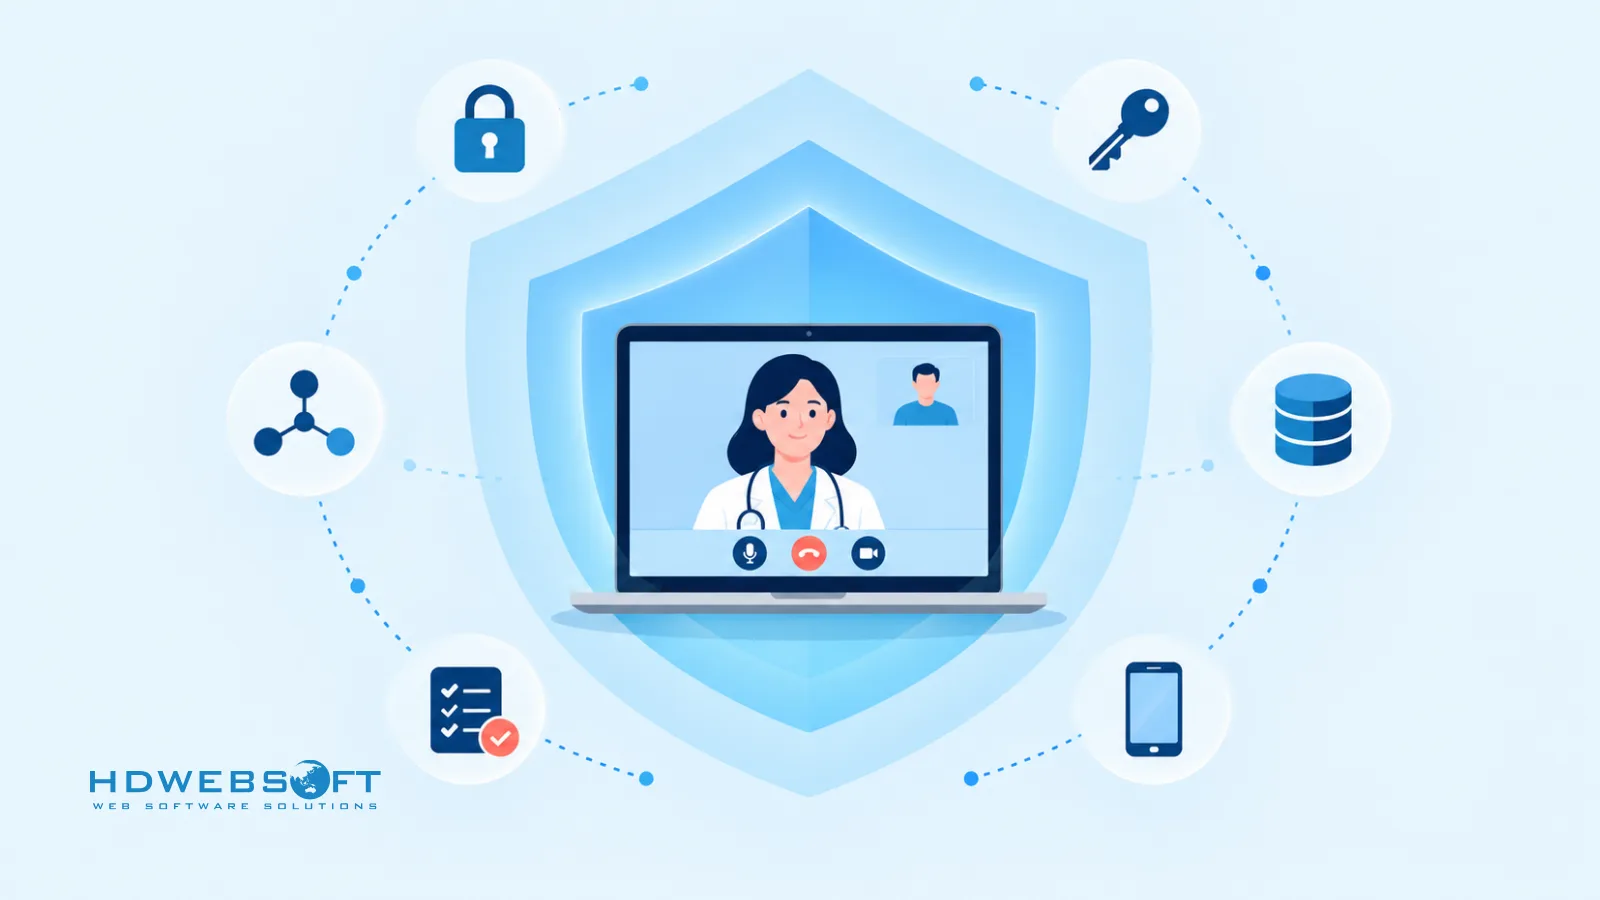
Die Minderung dieser Risiken erfordert einen mehrschichtigen Ansatz — keine einzelne Maßnahme deckt die gesamte Angriffsfläche ab. Dies sind die Komponenten, aus denen eine sichere Telemedizin-Umgebung besteht.
Verschlüsselung
Verschlüsselung schützt Patientendaten bei der Übertragung und im Ruhezustand — auf der Leitung während eines Videobesuchs und in der Cloud, auf Servern, in Datenbanken und auf Geräten, auf denen Datensätze gespeichert sind. Starke, aktuelle kryptografische Standards stellen sicher, dass selbst abgefangene oder entwendete Daten unlesbar und unbrauchbar bleiben.
Authentifizierung und Autorisierung
Die Multi-Faktor-Authentifizierung (MFA) verlangt von Benutzern, ihre Identität über mindestens zwei unterschiedliche Faktoren nachzuweisen — zum Beispiel ein Passwort plus ein Code aus einer mobilen App oder ein biometrischer Scan. Die rollenbasierte Zugriffskontrolle (RBAC) beschränkt dann jeden authentifizierten Benutzer auf die Daten und Funktionen, die seine Rolle tatsächlich benötigt. Dieses Need-to-know-Prinzip begrenzt den Schaden, den ein kompromittiertes Konto anrichten kann.
Sichere Netzwerke
Virtuelle private Netzwerke (VPNs) schaffen verschlüsselte Tunnel für die Datenübertragung und sind besonders wichtig, wenn Mitarbeiter über öffentliche oder private Netzwerke auf Telemedizin-Systeme zugreifen. Firewalls überwachen und kontrollieren den Datenverkehr anhand definierter Sicherheitsregeln und blockieren unbefugten Zugriff und schädliche Eindringlinge, bevor sie Patientendaten erreichen.
Datenspeicherung und Backup
Patientendaten sollten auf einer HIPAA-konformen, cloud-nativen Infrastruktur liegen, die regelmäßig unabhängigen Audits unterzogen wird und klare Datenresidenz- und Datenschutzrichtlinien bietet. Ebenso wichtig ist ein getesteter Disaster-Recovery-Plan — Verfahren, die Dienste und Datenverfügbarkeit während Systemausfällen, Cyberangriffen und Naturkatastrophen aufrechterhalten und den Zugriff schnell wiederherstellen, wenn die Prävention versagt.
Audit-Logging und Überwachung
Verschlüsselung und Zugriffskontrolle entscheiden, wer Daten erreichen kann; Audit-Logging zeichnet auf, wer es tatsächlich getan hat. Manipulationssichere Protokolle über jeden Zugriff, jede Änderung und jede Offenlegung von Patientendaten ermöglichen die Erkennung von Verletzungen, forensische Untersuchungen und die Berichtspflichten, die Vorschriften wie HIPAA auferlegen. Kontinuierliche Überwachung verwandelt diese Protokolle von einem Compliance-Artefakt in ein Frühwarnsystem, da ungewöhnliche Zugriffsmuster oft das erste sichtbare Zeichen eines laufenden Einbruchs sind. Organisationen ohne ausgereifte interne Überwachung kombinieren diese Maßnahmen häufig mit dedizierten Cybersecurity-Dienstleistungen zur Bedrohungserkennung und -abwehr.
Gerätesicherheit
Die Sicherheit muss sich auf die Endpunkte auf beiden Seiten des Anrufs erstrecken. Anbieter benötigen verwaltete Geräte mit aktueller Antivirensoftware, starken individuellen Passwörtern und zeitnahen Patches. Patienten benötigen grundlegende Anleitungen zur Sicherung ihrer eigenen Geräte und Heimnetzwerke, da ein schwaches Glied auf der Patientenseite Daten genauso sicher exponiert wie eines auf der Anbieterseite. Mobile Endpunkte verdienen besondere Aufmerksamkeit — siehe unseren Leitfaden zu Möglichkeiten zur Verbesserung der mobilen App-Sicherheit.
Regulatorische und Compliance-Standards
Die Telemedizin-Sicherheit befindet sich in einer dichten regulatorischen Landschaft. Diese Rahmenwerke definieren die rechtliche Untergrenze für den Schutz von Patientendaten — und sie überschneiden sich zunehmend für Plattformen, die internationale Nutzer bedienen.
HIPAA
In den Vereinigten Staaten ist HIPAA der Grundstein des Patientendatenschutzes. Die Privacy Rule regelt, wie PHI verwendet und offengelegt werden darf, während die Security Rule administrative, technische und physische Schutzmaßnahmen für elektronische PHI (ePHI) vorschreibt. Telemedizin-Anbieter müssen sicherstellen, dass ihre Plattformen und Praktiken beides erfüllen. Unsere ausführliche Analyse zu HIPAA-konformer Software behandelt, was die Security Rule von der Software selbst verlangt.
DSGVO
Für Telemedizin-Dienste, die europäische Nutzer erreichen, fügt die Datenschutz-Grundverordnung (DSGVO) strenge Anforderungen an die Erhebung, Verarbeitung und Speicherung personenbezogener Daten hinzu. Ihre Reichweite ist breit: Ein EuGH-Urteil vom Oktober 2024 bestätigte, dass selbst Bestelldaten für apothekenpflichtige Arzneimittel als Gesundheitsdaten im Sinne der DSGVO gelten und eine ausdrückliche Einwilligung erfordern. Globale Telemedizin-Plattformen müssen in der Regel HIPAA und DSGVO gleichzeitig erfüllen — die Strafen für Verstöße gegen eine der beiden sind erheblich.
HITECH Act
Der HITECH Act verstärkt die Durchsetzungskraft von HIPAA — er erhöhte die zivil- und strafrechtlichen Strafen für Verstöße, förderte die Einführung von Gesundheits-IT und verhängte Meldepflichten bei Datenschutzverletzungen, die für Telemedizin-Anbieter direkt relevant sind. Die Risiken sind konkret: Eine Anhörung vor dem House Committee on Energy and Commerce im April 2025 betonte die Dringlichkeit, Cybersicherheitslücken im Gesundheitswesen zu schließen, und Nichteinhaltung kann Bußgelder von bis zu 1,5 Millionen US-Dollar pro Verletzungskategorie und Jahr nach sich ziehen.
ISO/IEC-Standards
Internationale Standards wie ISO/IEC 27001 bieten einen Rahmen für die Einrichtung, Implementierung und kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS). Der Standard ist nicht gesundheitsspezifisch, aber hochrelevant: Eine Zertifizierung zeigt, dass eine Organisation sensible Daten mit geprüften, wiederholbaren Prozessen verwaltet, und unterstützt die Einhaltung gesundheitsspezifischer Vorschriften.
Wer ist für die Telemedizin-Sicherheit verantwortlich?
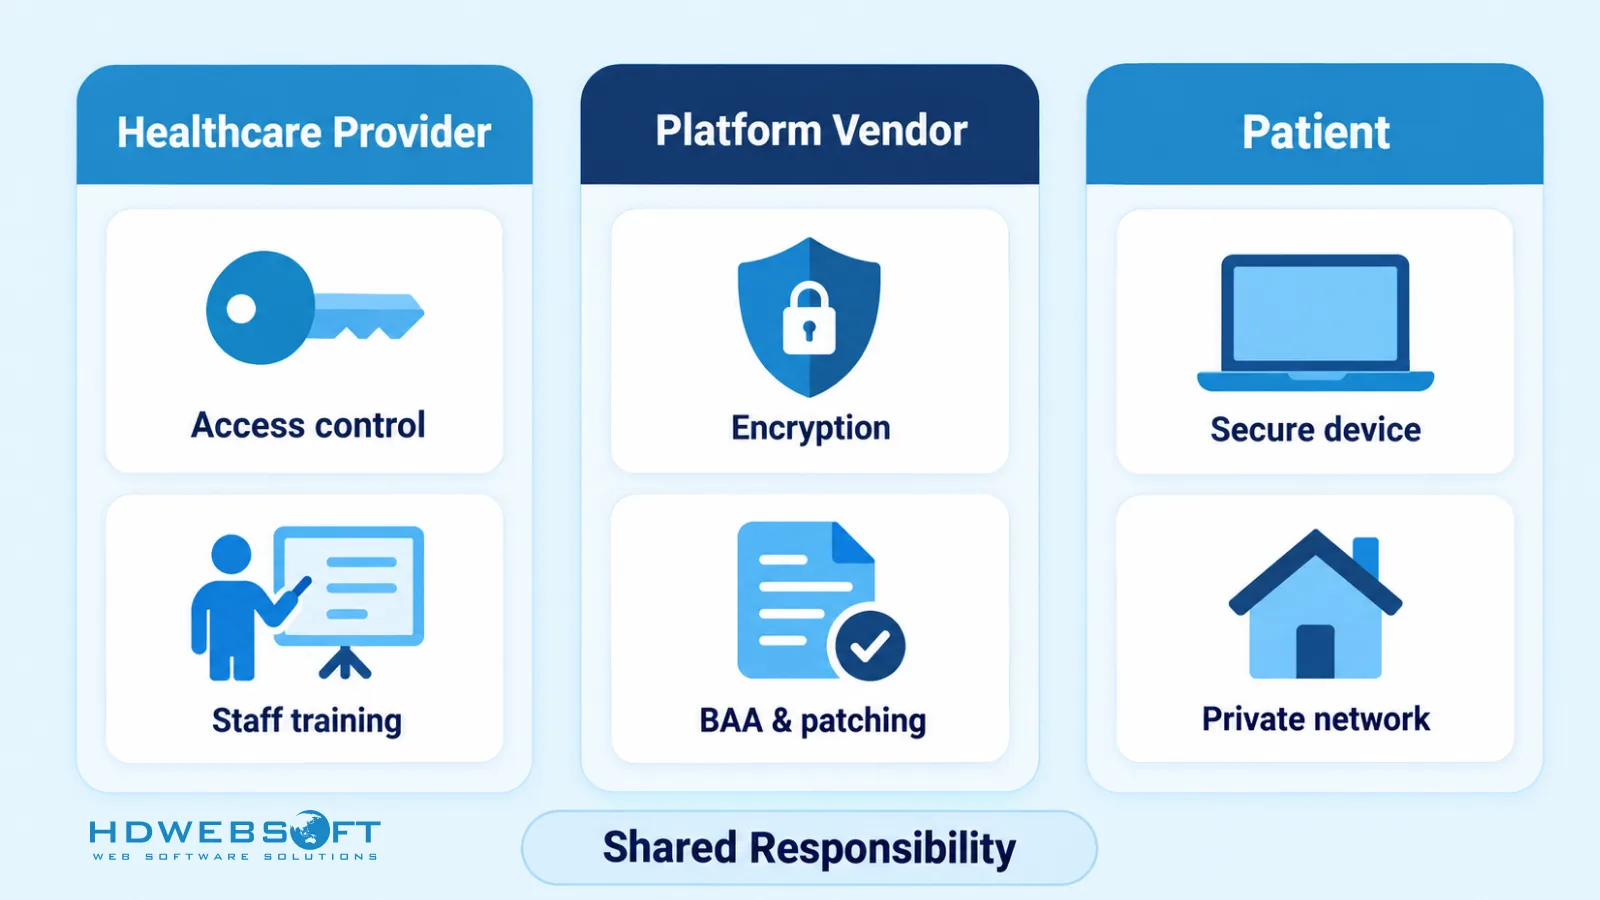
Die Telemedizin-Sicherheit ist eine gemeinsame Verantwortung, und Verletzungen entstehen oft in den Lücken zwischen Parteien, von denen jede annahm, ein anderer sei für das Problem zuständig. Drei Gruppen teilen sich die Arbeit:
| Partei | Kernverantwortlichkeiten |
|---|---|
| Leistungserbringer | Wählt konforme Plattformen, konfiguriert Zugriffskontrollen, schult Mitarbeiter, holt Patienteneinwilligungen ein, prüft Anbieter, führt Risikobewertungen durch |
| Plattform- und Software-Anbieter | Integriert Verschlüsselung, MFA, RBAC, Audit-Logs und sichere Speicherung; unterzeichnet BAAs; patched Schwachstellen; dokumentiert die Sicherheitslage |
| Patient | Sichert persönliche Geräte und Heimnetzwerk, verwendet offizielle Apps und Links, hält Zugangsdaten geheim |
Der Anbieter trägt die Governance, der Hersteller die Schutzmaßnahmen der Plattform und der Patient seinen Endpunkt. Ein Telemedizin-Sicherheitsprogramm, das einen der drei ignoriert, hat eine Lücke.
Wie man eine sichere Telemedizin-Plattform bewertet
Jede Produktseite behauptet, sicher zu sein. Diese Fragen unterscheiden Plattformen, die in der Praxis sicher sind:
- Unterzeichnet der Anbieter eine BAA? Eine Ablehnung ist ein sofortiges Ausschlusskriterium für jede Plattform, die PHI unter HIPAA verarbeitet.
- Sind Video und Messaging Ende-zu-Ende verschlüsselt? Die Verschlüsselung sollte Daten im Ruhezustand ebenso abdecken wie bei der Übertragung.
- Unterstützt sie MFA und rollenbasierten Zugriff? Beides sind Basiskontrollen zum Schutz von Patienten- und Mitarbeiterkonten.
- Sind Audit-Logs vollständig und exportierbar? Sie können nicht untersuchen oder melden, was Sie nicht sehen können.
- Wo werden Daten gespeichert und wer kann darauf zugreifen? Datenresidenz, Unterauftragnehmer und Aufbewahrungsrichtlinien sollten dokumentiert sein, nicht impliziert.
- Wie wird die Plattform getestet? Achten Sie auf eine angegebene Penetrationstest-Frequenz, Schwachstellenmanagement und Zertifizierungen wie ISO/IEC 27001 oder SOC 2.
- Was passiert nach einer Verletzung? Incident-Response-Verpflichtungen und Meldefristen gehören in den Vertrag, nicht in eine Pressemitteilung.
Organisationen, die eine eigene Plattform bauen statt zu kaufen, stehen vor derselben Checkliste von der anderen Seite — unser Leitfaden zur individuellen Gesundheitssoftware-Entwicklung behandelt, wie diese Anforderungen Architekturentscheidungen von Anfang an prägen.
Best Practices zur Stärkung von Telemedizin-Sicherheit und Datenschutz
Über Plattformauswahl und Compliance hinaus ist nachhaltige Telemedizin-Sicherheit eine fortlaufende Praxis. Einige Gewohnheiten tragen den größten Teil der Wirkung.
Mitarbeiter kontinuierlich schulen
Technologie entwickelt sich weiter, und Angriffsmethoden ebenso. Regelmäßige, ansprechende Schulungen halten Ärzte und Mitarbeiter über Phishing-Erkennung, Passwort-Hygiene und sicheren Datenverkehr über digitale Kanäle auf dem Laufenden. Geschultes Personal ist die erste Verteidigungslinie — und oft die effektivste.
Informierte Patienteneinwilligung einholen
Patienten sollten wissen, wie ihre Daten bei virtuellen Interaktionen erhoben, gespeichert, verwendet und geteilt werden. Einwilligungsformulare müssen klar, prägnant und lesbar sein und Risiken, Nutzen und Patientenrechte darlegen. Die Teach-back-Methode — bei der Patienten das Verstandene in eigenen Worten erklären — bestätigt das Verständnis und baut das Vertrauen auf, von dem sichere digitale Versorgung abhängt.
Risikobewertungen und Incident-Response-Übungen durchführen
Umfassende Risikobewertungen identifizieren Schwachstellen in Systemen, Prozessen und menschlichen Faktoren — und müssen wiederholt werden, wenn sich die Umgebung ändert. Ein dokumentierter, geübter Incident-Response-Plan ist die andere Hälfte: Wenn eine Verletzung eintritt, minimieren definierte Schritte, Rollen und Benachrichtigungswege den Schaden und halten die Organisation innerhalb regulatorischer Fristen.
Anbieter und Integrationen regelmäßig überprüfen
Jede Integration ist eine fortlaufende Vertrauensentscheidung. Führen Sie ein Inventar der Drittanbieter-Tools, die Patientendaten berühren, bestätigen Sie, dass jede unter einer aktuellen BAA läuft, und überprüfen Sie deren Sicherheitslage regelmäßig. Retireren Sie Integrationen, die ihr Risiko nicht mehr rechtfertigen — die Anbieter-Exposition wächst still mit jedem hinzugefügten und nie überprüften Konnektor.
Häufig gestellte Fragen
Was ist Telemedizin-Sicherheit?
Telemedizin-Sicherheit ist die Kombination aus Technologien, Richtlinien und Praktiken, die Patientendaten während der virtuellen Versorgung schützen — einschließlich Videokonsultationen, Fernüberwachung, Messaging und der Systeme, die diese verbinden. Zu den zentralen Maßnahmen gehören Verschlüsselung, Multi-Faktor-Authentifizierung, rollenbasierte Zugriffskontrolle, Audit-Logs und sichere Datenspeicherung.
Was sind die größten Sicherheitsrisiken der Telemedizin?
Die häufigsten Risiken sind schwache Authentifizierung und Zugriffskontrolle, unsichere Videokonferenz-Tools, Schwachstellen in Drittanbieter-Apps und vernetzten Geräten, unverschlüsselte Kommunikation sowie Insider-Bedrohungen — sowohl fahrlässig als auch böswillig. Die Fernüberwachung von Patienten erhöht das Risiko zusätzlich über Heimnetzwerke und IoT-Geräte, die der Anbieter nicht kontrolliert.
Muss Telemedizin HIPAA-konform sein?
Für US-amerikanische Covered Entities ja. Telemedizin-Plattformen, die elektronische geschützte Gesundheitsinformationen erstellen, empfangen, speichern oder übertragen, müssen die HIPAA Privacy und Security Rules erfüllen, und der Anbieter muss eine Business Associate Agreement (BAA) unterzeichnen. Es gibt keine offizielle HIPAA-Zertifizierung — die Konformität hängt davon ab, wie die Plattform gebaut und betrieben wird.
Ist Verschlüsselung für Telemedizin erforderlich?
In der Praxis ja. Die HIPAA Security Rule stuft Verschlüsselung derzeit als “addressable” Maßnahme ein — erforderlich, sofern keine dokumentierte gleichwertige Alternative existiert. Der Ende 2024 veröffentlichte Entwurf zur Aktualisierung der Security Rule würde sie verpflichtend machen. Die DSGVO erwartet ebenfalls einen dem Stand der Technik entsprechenden Schutz von Gesundheitsdaten.
Wer ist für die Sicherheit der Telemedizin verantwortlich?
Die Verantwortung wird von drei Parteien geteilt. Der Leistungserbringer trägt die Governance — Plattformauswahl, Zugriffskonfiguration, Schulung und Einwilligung. Der Plattform-Anbieter trägt die eingebauten Schutzmaßnahmen wie Verschlüsselung und Audit-Logs. Der Patient trägt die Verantwortung für seinen Endpunkt — ein sicheres Gerät, ein privates Netzwerk und geschützte Zugangsdaten.
Wie können Patienten ihre Daten bei Telemedizin-Terminen schützen?
Patienten sollten aktuelle Geräte mit den neuesten Sicherheitspatches verwenden, über private Heimnetzwerke statt öffentliches WLAN verbinden, nur über offizielle Apps oder verifizierte Links an Terminen teilnehmen und die Multi-Faktor-Authentifizierung für ihre Patientenportal-Konten aktivieren.
Fazit
Telemedizin hat die Versorgung zugänglicher gemacht — und Patientendaten exponierter. Diese Lücke zu schließen erfordert mehr als eine konforme Plattform: Es braucht mehrschichtige technische Schutzmaßnahmen, geschultes Personal, klare Patientenkommunikation und Anbieter, die an explizite Sicherheitsverpflichtungen gebunden sind.
Die virtuelle Versorgung wird sich weiter in Haushalte, Geräte und kontinuierliche Überwachung ausbreiten, und jede Ausweitung vergrößert die Fläche, die die Telemedizin-Sicherheit verteidigen muss. Organisationen, die Sicherheit als fortlaufende Praxis statt als Start-Checkbox behandeln, werden das Patientenvertrauen gewinnen — und halten — von dem die virtuelle Versorgung abhängt.
HDWEBSOFT ist ein ISO 9001- und ISO/IEC 27001-zertifiziertes Unternehmen mit Erfahrung im Aufbau sicherer, compliance-bereiter Gesundheitsanwendungen. Wenn Sie eine Telemedizin-Plattform planen oder eine bestehende absichern möchten, entdecken Sie unsere Softwareentwicklungsdienstleistungen im Gesundheitswesen oder kontaktieren Sie uns, um zu besprechen, wie wir helfen können.
