AI開発契約とは、AIシステムがどのように構築・納品・支払われるかを定める法的枠組みです。開発がオフショアで行われる場合、契約はエンゲージメント全体における主要なリスク管理手段となります。AI開発パートナーの選び方の次のステップとして、契約は評価結果を強制力のある義務へと変える場所です。つまり、モデルの所有権は誰か、システムが証明すべきことは何か、データはどこへ行けるか、問題が起きたとき誰が払うか、ということです。
従来のソフトウェア契約とは異なり、AI開発契約は、従来の開発では生まれなかった成果物 — 訓練済み重み、ファインチューン済みモデル、評価セット、プロンプトパイプライン — や、目視では検証できない義務を扱います。本ガイドでは、最も重要な10の条項、それらを割り当てる責任マトリクス、契約の曖昧さを示す危険信号、そして署名前に実行すべきチェックリストを解説します。
要点
- オフショアAI開発契約は単一の文書ではなく、MSA・SOW・DPA・セキュリティ附属書のスタックです。ほとんどの隙間はそれらの継ぎ目に存在します。
- AI特有のリスクは4つの領域に集中します:IP・モデル所有権、データ処理、確率的アウトプットの受入基準、サードパーティモデルの挙動に対する責任です。
- 「動くソフトウェア」は受入基準ではありません。AI契約には測定可能なベンチマークと定義済みのテストプロトコルが必要です。
- 支払いマイルストーンはカレンダーではなく受入イベントに結びつけましょう。
- 契約失敗の多くは曖昧さの失敗です:曖昧なIP文言、みなし受入、制限のない「合理的努力」。
AI開発契約とは何か?
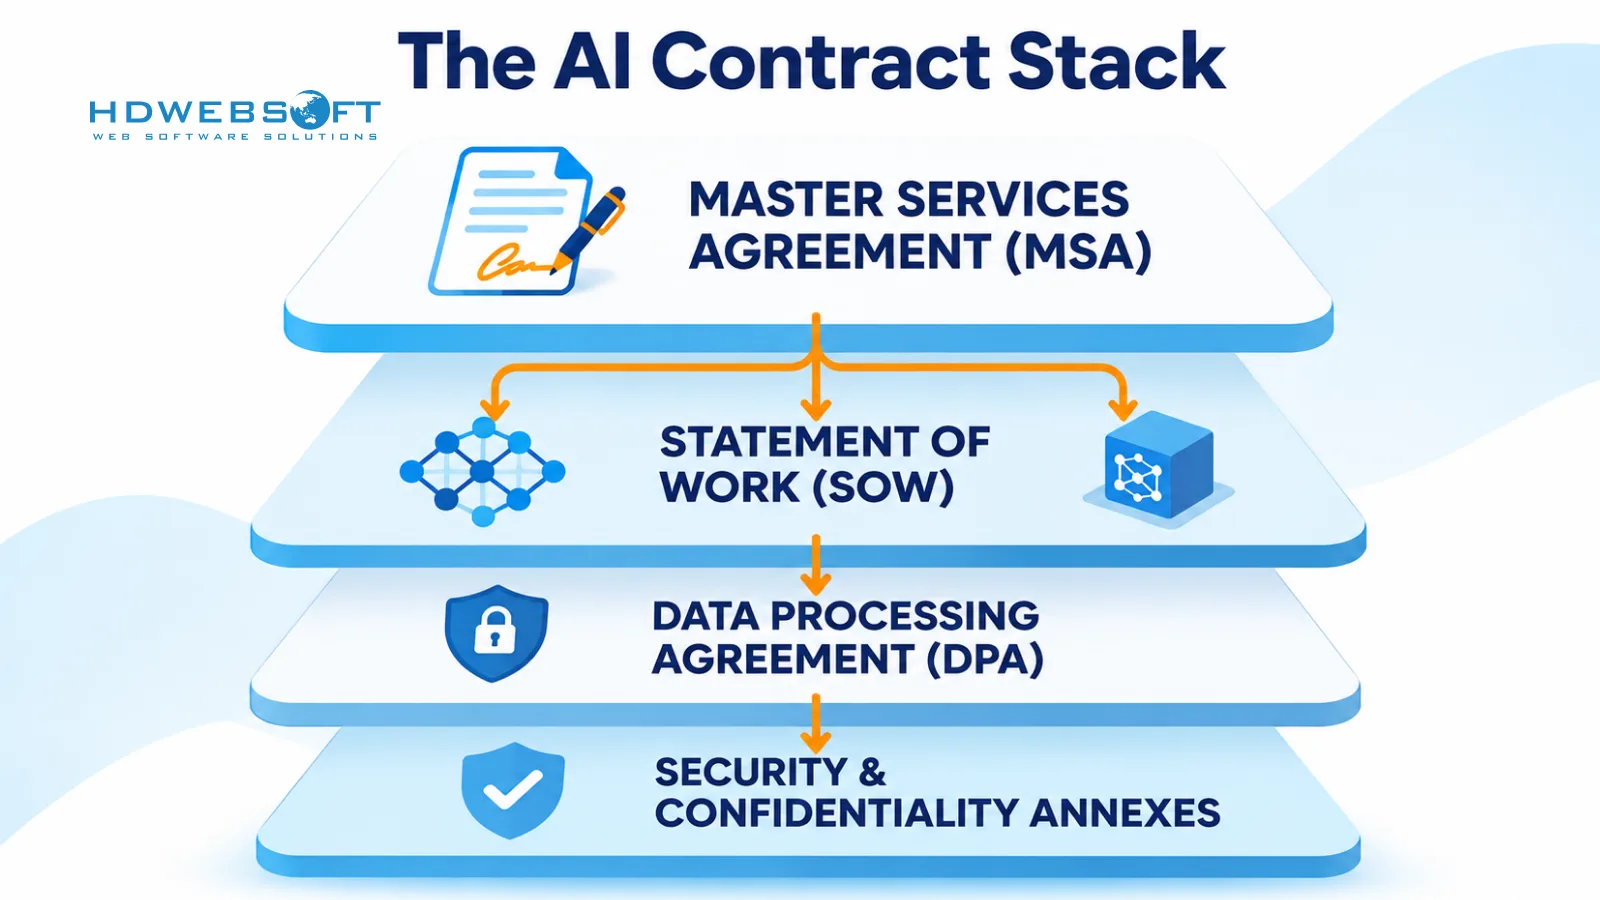
AI開発契約とは、AIシステム — またはより大きなシステムのAIコンポーネント — がどのように範囲定義・構築・納品・支払われるかを定める商業契約です。単一の文書であることは稀で、ほとんどのエンゲージメントは、法的条項を担うマスターサービス契約(MSA)、プロジェクト範囲を定める業務委託明細書(SOW)、個人データや規制データが関わる場合のデータ処理契約(DPA)、そしてセキュリティや機密保持の附属書を重ねて構成されます。
AI開発契約を通常のソフトウェア契約と分ける3つの特性があります。成果物には従来の契約が想定しなかったものが含まれます — 訓練済み重み、ファインチューンバリアント、評価データセット、プロンプトパイプラインです。性能は確率的です — デモで印象的なモデルでも、お客様のデータ分布では失敗しうるため、「動く」は受入基準になりえません。そしてシステムはサードパーティの基盤に依存します — 基盤モデル、API、事前訓練済みコンポーネント — これらのライセンスと挙動は両当事者のコントロールの外にあります。
もう1つ分けておくべき区別は、契約が何を納品し誰がリスクを負うかを定めるのに対し、AIソフトウェア開発ライフサイクルが作業をどう実行するかを定めることです。政府調達ガイダンスも同じ見方です — Australian Government SolicitorによるAIモデル契約条項の概説は、AI契約にはデータ、IP、説明責任、規制エクスポージャーを専門に扱う条項が必要だと論じています。
なぜオフショアAI開発には追加の契約上の保護が必要なのか
AI契約のすべてのリスクは国内にも存在します。オフショア納品は新しいリスクカテゴリーを作るのではなく、既存の4つを増幅させます:
- 執行可能性。 自国の裁判所の判決は、資産が別の法域にあるベンダーに対して執行が困難な場合があります — 準拠法と紛争解決がオフショアで重みを持つ理由です。
- データ所在とリモートアクセス。 オフショアのエンジニアがデータセットを開いた時点でデータは国境を越えます — 国外からデータを「閲覧」することも多くの法制度では移転として扱われます。契約はデータの所在、誰がアクセスできるか、どの法的メカニズムを通じてかを定めなければなりません。
- IP制度の違い。 お客様の法で権利をきれいに移転する条項が、ベンダーの法では異なる働きをすることがあります — 特にエンジニアからベンダー、そしてお客様へと権利を移すチェーンです。
- 下請けの可視性。 オフショアベンダーは、お客様が一度も会わないサブプロセッサーを日常的に使います。契約上の承認権がなければ、サプライチェーンは見えないまま膨らみます。
これはオフショアAI開発が危険だという意味ではありません — データとコードが国境を越えた後、契約が唯一の強制可能なコントロールになることが多いという意味です。こうした保護は成熟したオフショアソフトウェア開発サービスのエンゲージメントでは標準的な慣行です。AIが変えるのは、保護される資産 — モデル、データ、派生IP — と、それに伴うあまり馴染みのない障害モードです。
オフショアAI開発契約の10必須条項
条項はほとんどの契約が使う順序で並んでいます:範囲、受入と所有権、リスク配分、そして退出です。
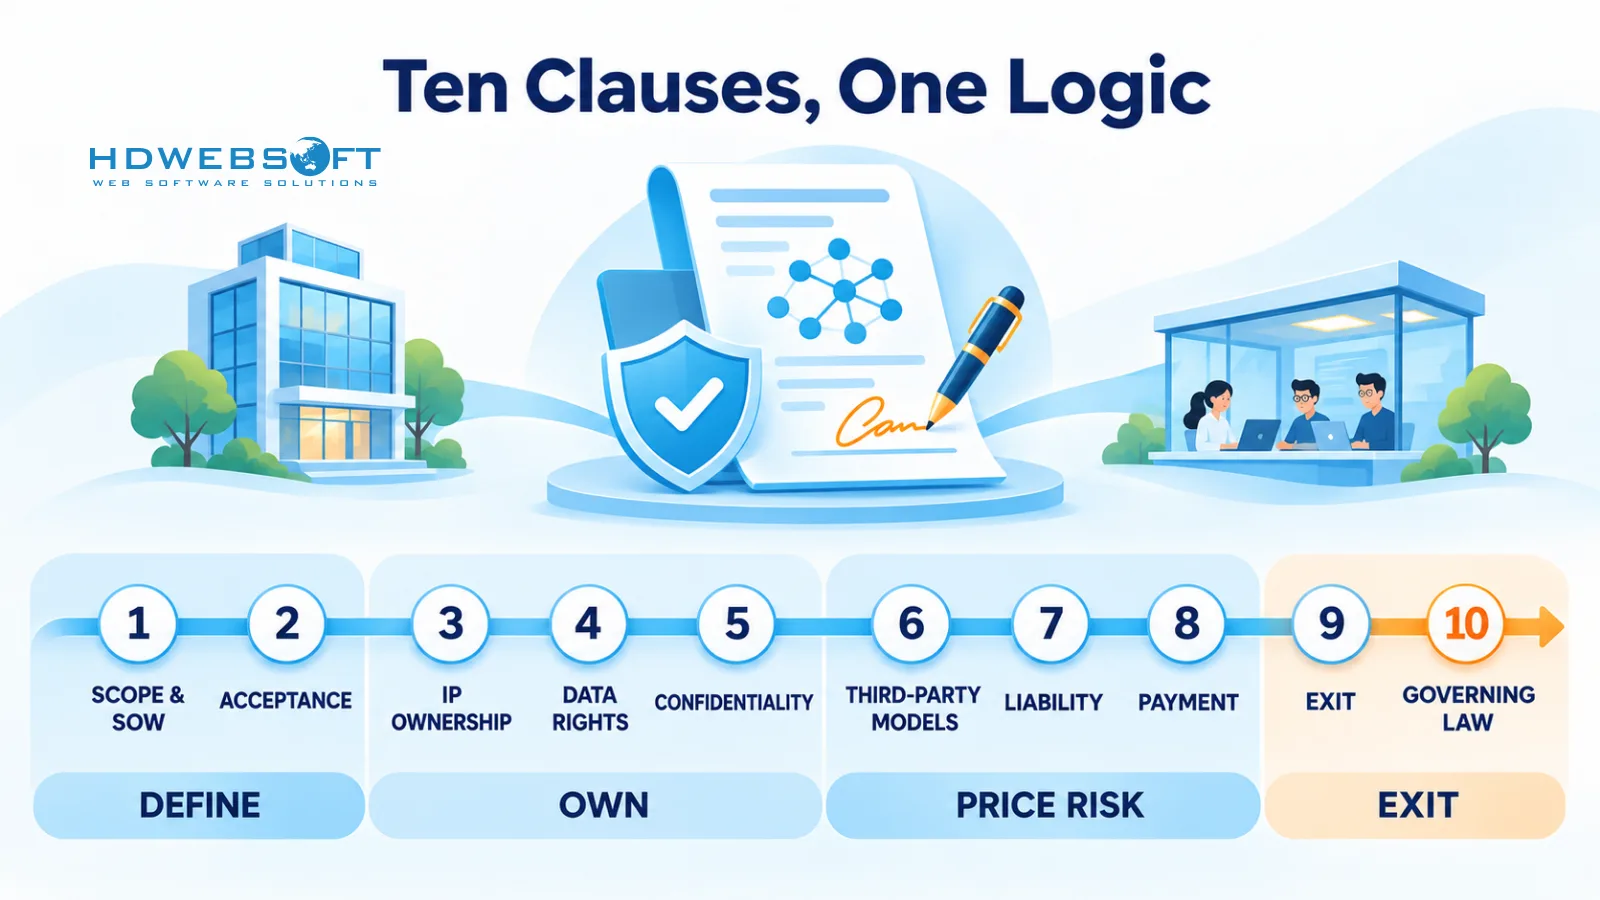
1. 範囲、成果物 & Statement of Work
すべてのオフショアAI開発契約はstatement of workで決まります。MSAが法的文脈を設定し、SOWが取引を定義します — そしてAIプロジェクトでは、成果物リストに曖昧さが潜みます。よく起草されたAI開発SOWは活動ではなく成果物を列挙します:ソースコード、訓練・ファインチューニングパイプライン、モデル重みとチェックポイント、評価ハーネスとデータセット、ドキュメント、デプロイ定義です。また、本番監視、再訓練、アノテーションなど範囲外も明示し、両者が同じエンゲージメントに価格をつけられるようにします。オフショアではさらに2点:成果物の作業言語を定め、受入環境(誰のインフラか、誰のデータか)を指定します — 「納品済み」の意味は12時間の時差では異なるからです。
2. 受入基準 & 評価ベンチマーク
決定的ソフトウェアでは、受入は機能チェックリストで済みます。AIプロジェクトの受入基準は、測定可能なテストを定義する必要があります:合意した評価セット上の精度またはタスク成功の閾値、指定負荷下のレイテンシ、生成アウトプットの品質限界(ルーブリック採点またはサンプリング人間レビュー)、列挙されたエッジケースでの挙動です。条項は評価セットも固定すべきです — 誰が提供するか、凍結されるか、受入後に実際のデータ分布が変動したらどうなるか。交渉メモ:修正ラウンドに上限を設け、受入に達しない場合の退出 — 一部返金、解除権、タイム&マテリアルへの転換 — を定義してください。これがなければ、受入失敗は両者にとって無限の義務になります。
3. 知的財産権
AI開発のIP所有権は3つの層に分かれ、契約はそれぞれを明示すべきです。既存IP — 各当事者のライブラリ、ツール、内部モデル — は保持され、必要時のみライセンスされます。新規IP — お客様のために作成されたコード、訓練済み重み、ファインチューン、プロンプト、評価セット、ドキュメント — は通常、支払い時にクライアントへ譲渡されます。組み込みサードパーティIP — オープンソースコンポーネントと基盤モデル — は独自のライセンスに従います(条項6)。オフショアではもう1つ:譲渡はベンダーの現地法で有効でなければならず、雇用条件がエンジニアからベンダー、そしてお客様へと権利を移さなければなりません — IPの「権利連鎖」です。ライセンスバック条項も精査してください:「一般的なスキルとノウハウ」の再利用は妥当ですが、訓練済みモデルやデータへの権利は違います。
4. データ権利 & 越境データ処理
この条項は4つの質問に答えます:ベンダーはどのデータを、どの目的で、どこで、誰を通じて処理できるのか。個人データが関わる場合、コントローラー/プロセッサーの役割を定めDPAを締結します。DPAは範囲、セキュリティ対策、サブプロセッサー同意、定義された期間内の侵害通知(24〜72時間が一般的な契約範囲)、各マイルストーンでの返還・削除 — 終了時だけでなく — をカバーすべきです。越境AIデータ処理は移転レイヤーを加えます:メカニズムの明示 — GDPR適用データ向け標準契約条項 — 訓練と推論をホストする法域の開示、リモートアクセスの明示的な扱い — EUや米国のデータをオフショアエンジニアが閲覧することは、ほとんどの法制度で移転のままです。ICOのAI契約と第三者データ責任ガイダンスは、これらの責任配分の実務的な参考になります。コストゼロの追加も1つ:お客様のデータを他顧客向けモデルの訓練に使うことをベンダーに禁じましょう。
5. 機密保持、セキュリティ & アクセス管理
一般的なNDA文言はAIエンゲージメントを過小評価します。秘密が普通ではないからです — 訓練データ、モデル重み、評価セット、プロンプトロジック — 漏洩しても「返還」できない資産です。これらを機密資料として明示的に列挙してください。セキュリティでは、環境分離(ベンダー環境は本番データに到達しない)、MFA付き名義アカウントによる最小権限アクセス、アクセスログ義務 — 誰が何に触れ、どれだけ保持し、誰がレビューできるか — 条項4に適合する侵害通知の仕組みを定めた附属書を組み込みます。オフショア納品では、人事スクリーニング基準、キーパーソンリスト、同意なき再委託の制限を加えます。
6. サードパーティAIモデル、ライセンス & 性能コミットメント
本番AIシステムのほとんどはゼロから作られません — 基盤モデル、API、事前訓練済みコンポーネントの上に立ち、その条件は誰かが書き留めようとしまいと契約に流れ込みます。この条項はその流れを明示します。ソリューションが使うサードパーティモデルとプロバイダーを特定します。プロバイダー関係とAPIアカウントを誰が保持するか決めます — クライアント保持のアカウントは移植性を守ります。プロバイダー条件が両者をどう拘束するか(API利用制限、データ利用ポリシー、アウトプット利用制限)、および寛容ライセンスから非商用ライセンスまで幅のあるオープンソース・オープンウェイトのライセンス義務を定めます。そして変化への対応:プロバイダーは独自のスケジュールでバージョンを廃止します — ロードマップを誰が追い、移行費を誰が払い、どの期限内に行うかを定めます。性能コミットメントもここに属します:プロプライエタリなコンポーネントについて、ベンダーが正直に約束できるのは帯域(文書化されたプロバイダーベンチマークとベンダー評価結果)だけです — 条項はどの基準がどのコンポーネントに適用されるかを定めるべきです。
7. 責任、補償 & リスク配分
ここは両当事者が前の条項で特定したリスクに価格を付ける場所です。まず保証範囲:標準的な非侵害保証に加え、AIに適した性能保証 — 定義された評価セットで条項2のベンチマークを満たすという、修正義務付きの限定コミットメントです。確率的システムは完全なアウトプットを正直に保証できません。責任上限:支払い済み料金に連動する上限が標準ですが、IP侵害、データ侵害、機密情報の悪用については例外を交渉してください。補償は、ベンダー選択コンポーネントの訓練データ侵害やライセンス違反に起因する第三者請求をカバーすべきです。
より難しい境界は自律性です — Mayer BrownのエージェンティックAI実装における契約リスクの分析は、AIがアウトプットの生成から行動の実行へ移るにつれ、補償構造がどこでこじれるかを詳述しています。システムが世界に作用するなら — エージェンティックワークフロー、自動化された意思決定 — 交渉でその配分を明示的に提起してください。
8. 価格、支払いマイルストーン & 変更管理
支払いはカレンダーではなく受入イベントを中心に構成します:着手金、条項2の受入に結ぶマイルストーン、引き渡し時の最終支払い — ベンダーのインセンティブを実証可能な納品に合わせます。変更管理も同じく重要です:AIプロジェクトは絶えず範囲を発見するため、コストとスケジュールへの影響を伴う書面の変更要求を、作業開始前に承認する仕組みが必要です — さもなければ範囲の発見は請求争いになります。オフショア固有の点:通貨と為替の扱い、源泉徴収税の配分、受入後作業(サポート、再訓練、機能強化)の料金表です。
9. 期間、解除 & 退出支援
解除権は退出が実行可能な場合にのみ意味を持ちます。原因による解除(治癒期間付きの重大な違反)と都合による解除(通知期間プラス受入済み作業の支払い)をカバーし、あらゆる解除の退出パッケージ — 進行中のモデル重み、訓練コード、評価セット、使用可能な形のドキュメントを含む、その時点までの全作業成果の引き渡し — お客様チームまたは後継ベンダーへの有償ナレッジトランスファー期間、そしてIP譲渡、機密保持、データ削除義務の存続を定めます。高依存のエンゲージメントでは、ソースコードとモデルのエスクローを検討するか、すべての成果物が初日からお客様のリポジトリとレジストリに置かれることを要求してください。最も安い退出保険は、ベンダーがお客様の資産の単独保管にならないことです。
10. 準拠法、紛争解決 & 規制コンプライアンス
越境執行可能性はオフショアの問題を1行で表します:自国裁判所の判決は、ベンダーの資産がある場所では執行できないかもしれません。準拠法は意図的に選び、越境執行が重要な場合は仲裁(ICC、SIACなど)を選好してください — 仲裁判断はニューヨーク条約の下で裁判所判決よりはるかに確実に国境を越えます。次にコンプライアンスレイヤー:適用される場合の輸出管理エクスポージャー、新興AI規制下の義務配分 — たとえばEU AI Actはプロバイダーとデプロイヤーの責任を分けますが、契約はどちらがどちらかを定めるべきです — そして新しい要件を範囲に吸収するための法律変更条項です。
オフショアAI契約責任マトリクス(例)
条項は契約が何を言うかを定め、マトリクスは誰が何をするかを定めます。SOWドラフトと照合してください — 両列が空欄の行は、共有責任ではなく隙間です。
| 契約領域 | クライアントの責任 | ベンダーの責任 |
|---|---|---|
| 訓練・テストデータ | データと利用権を提供 | DPA通り処理;二次利用なし |
| 評価セット | 評価セット承認;エッジケース提供 | ハーネス構築;結果報告 |
| サードパーティモデルアカウント | プロバイダーアカウントとAPIキー保持 | プロバイダー条件内で実装 |
| セキュリティ・アクセス | スコープ付きアクセス付与;ログ確認 | 分離、ログ、人事審査の維持 |
| IP譲渡 | マイルストーン支払い(譲渡トリガー) | 権利連鎖確保;譲渡実行 |
| サブプロセッサー変更 | 定められた期間で承認/拒否 | 下請け開示;義務の伝達 |
| インシデント通知 | 対応連絡先提供 | SLA内で定義内容で通知 |
| モデル廃止 | 移行期間承認 | ロードマップ追跡;移行提案 |
| 退出引き継ぎ | 後継環境提供 | 成果物とナレッジトランスファー引き渡し |
契約交渉でよくある危険信号
これらはベンダー評価の判断ではなく契約上のシグナルです — いずれも合意ではなく曖昧さによってリスクをお客様に移す文言です。
- IPの定義のない「全額支払い時にIP譲渡」。 重み、評価セット、ドキュメント、プロンプトを含みますか?エンゲージメントが80%支払いで終わったら、何か譲渡されるのですか?
- みなし受入。 「N日以内に拒否しなければ受入とみなす」は、最も速くテストできない側を罰します — 受入に評価実行が必要な場合は特に危険です。
- 測定可能なコミットメントの代わりの「商業的に合理的な努力」。 ベンダーは努力を約束し、結果は約束しません — 努力は後で争うのがほぼ不可能です。
- データエクスポージャー価値を下回る責任上限。 1か月分の料金上限は、訓練コーパス全体の侵害の前では意味をなしません。
- サブプロセッサーの承認権なし。 お客様のデータを処理する主体が、お客様が評価したことのない存在になる可能性があります。
- 引き継ぎ義務を伴わない解除権。 契約を離れてもモデル、データ、ドキュメントを持ち出せません — 紙の上だけの権利です。
- エスカレーター付きの静かな自動更新。 SOWが更新され料金が上がるのに承認イベントがなく、請求書で発覚します。
署名前のオフショアAI開発契約チェックリスト
署名前に、ドラフトをこのチェックリストと照合してください。各行は文書または条項参照を生み出すはずです — 口頭でしか確認されていないものは、まだ契約にありません。
| 契約要素 | 確認すること | 必要な証拠 |
|---|---|---|
| SOWと成果物 | モデル成果物と範囲外項目の列挙 | 署名済みSOW附属書 |
| 受入基準 | 測定可能な閾値、プロトコル、固定評価セット | ベンチマーク文書 |
| IP所有権 | 新規IPが重み、ファインチューン、プロンプトを含む | ベンダー法で有効な譲渡条項 |
| データ処理 | 役割、移転メカニズム、侵害SLA | 締結済みDPA+サブプロセッサーリスト |
| サードパーティモデル | プロバイダー条件の伝達、更新責任 | ライセンスまたはモデル附属書 |
| セキュリティ管理 | 分離、アクセスログ、通知期間 | セキュリティ附属書 |
| 保証と責任 | 限定保証;侵害/IP例外 | 責任条項 |
| 支払いマイルストーン | 受入イベント連動 | マイルストーン計画 |
| 解除と退出 | 退出パッケージ、ナレッジトランスファー、存続 | 退出支援条項 |
| 準拠法 | 執行可能な裁判地;仲裁 | 紛争解決条項 |
まとめ
オフショアAI開発契約とは、リスクが存在する前に書き記すリスク管理です。10の条項は1つのロジックに従います:成果物を正確に定義し、受入を測定可能にし、IPとデータの所有を明示的に保ち、残りのリスクに正直に価格を付け、実行可能な退出を残す。署名済み文書で指し示せないものは、合意ではなく仮定です。
同じ規律 — 定義された受入、明示的な所有、管理されたデータ取扱い — は成熟したデリバリーチームがエンゲージメントを構成する方法でもあります。HDWEBSOFTのAI開発サービスは、SOWレベルの成果物定義からマイルストーン受入まで、まさにこれらのコントロールを中心に構築されています。オフショアAIエンゲージメントを準備していて、このようなプロジェクトの範囲設定と納品について相談したい場合は、お問い合わせください — 私たちがどう構造化しているか喜んでご説明します。
FAQ
AI開発契約には何を含めるべきですか?
最低限:法的枠組みを担うMSA、コードだけでなくモデル成果物を定義するSOW、測定可能な受入基準、訓練済み重みとファインチューンを含むIP所有権、越境データのためのDPA、セキュリティ条項、サードパーティモデルのライセンス、責任と補償、マイルストーン支払い、そして実行可能な退出支援を伴う解除です。
アウトソーシングした開発プロジェクトでAIモデルの所有権は誰にありますか?
契約が定める相手のみです — 信頼できるデフォルトはありません。契約は既存IP(各当事者が保持)、新規IP(お客様のために作成されたコード、訓練済み重み、ファインチューン、評価セット — 通常は支払い時にクライアントへ)、サードパーティIP(独自ライセンスに従う基盤モデルとオープンソースコンポーネント)を分離すべきです。譲渡がベンダーの現地法でも有効か確認してください。
AI開発のstatement of workとは何ですか?
SOWは基本契約の下で取引を定義するプロジェクト文書です:列挙された成果物 — ソースコード、訓練パイプライン、モデル重み、評価ハーネス、ドキュメント — プラス受入ベンチマーク、スケジュール、価格、範囲外項目。最も多い起草ミスは、成果物(「定義されたベンチマークを満たす訓練済み重み」)ではなく活動(「モデル開発」)を列挙することです。
オフショアAI契約で越境データ処理はどう扱うべきですか?
コントローラー/プロセッサーの役割を定め、許可される目的を定義し、合法的な移転メカニズム — GDPR適用データ向け標準契約条項など — を明示し、ホスティング法域を開示し、サブプロセッサー同意を求め、侵害通知期間を設定し、お客様のデータの二次利用を禁止するDPAを通じてです。
オフショアでAI開発を委託する際の最大の契約上の危険信号は何ですか?
定義のないIP譲渡文言、実際にテストする前に期限切れとなるみなし受入条項、測定可能な保証に代わる「商業的に合理的な努力」、データエクスポージャー価値を下回る責任上限、サブプロセッサーの承認権なし、実行可能な引き継ぎを伴わない解除、そしてエスカレーター付きの静かな更新です。対処法は常に同じ:物に名前を付け、数値を定め、証拠を求めることです。