Un contratto di sviluppo AI è il quadro giuridico che regola come un sistema di AI viene costruito, consegnato e pagato — e quando lo sviluppo avviene offshore, diventa il principale meccanismo di controllo del rischio dell’intero incarico. Dopo aver scelto un partner di sviluppo AI, il contratto è dove le conclusioni della valutazione diventano obblighi esigibili: chi possiede il modello, cosa deve dimostrare il sistema, dove possono andare i vostri dati e chi paga quando qualcosa fallisce.
A differenza di un accordo software convenzionale, un contratto di sviluppo AI regola artefatti che lo sviluppo tradizionale non ha mai prodotto — pesi addestrati, modelli affinati, set di valutazione, pipeline di prompt — e obblighi che non si verificano a semplice ispezione. Questa guida copre le dieci clausole più importanti, una matrice di responsabilità per assegnarle, i campanelli d’allarme che segnalano ambiguità contrattuale e una checklist da eseguire prima della firma.
Punti Chiave
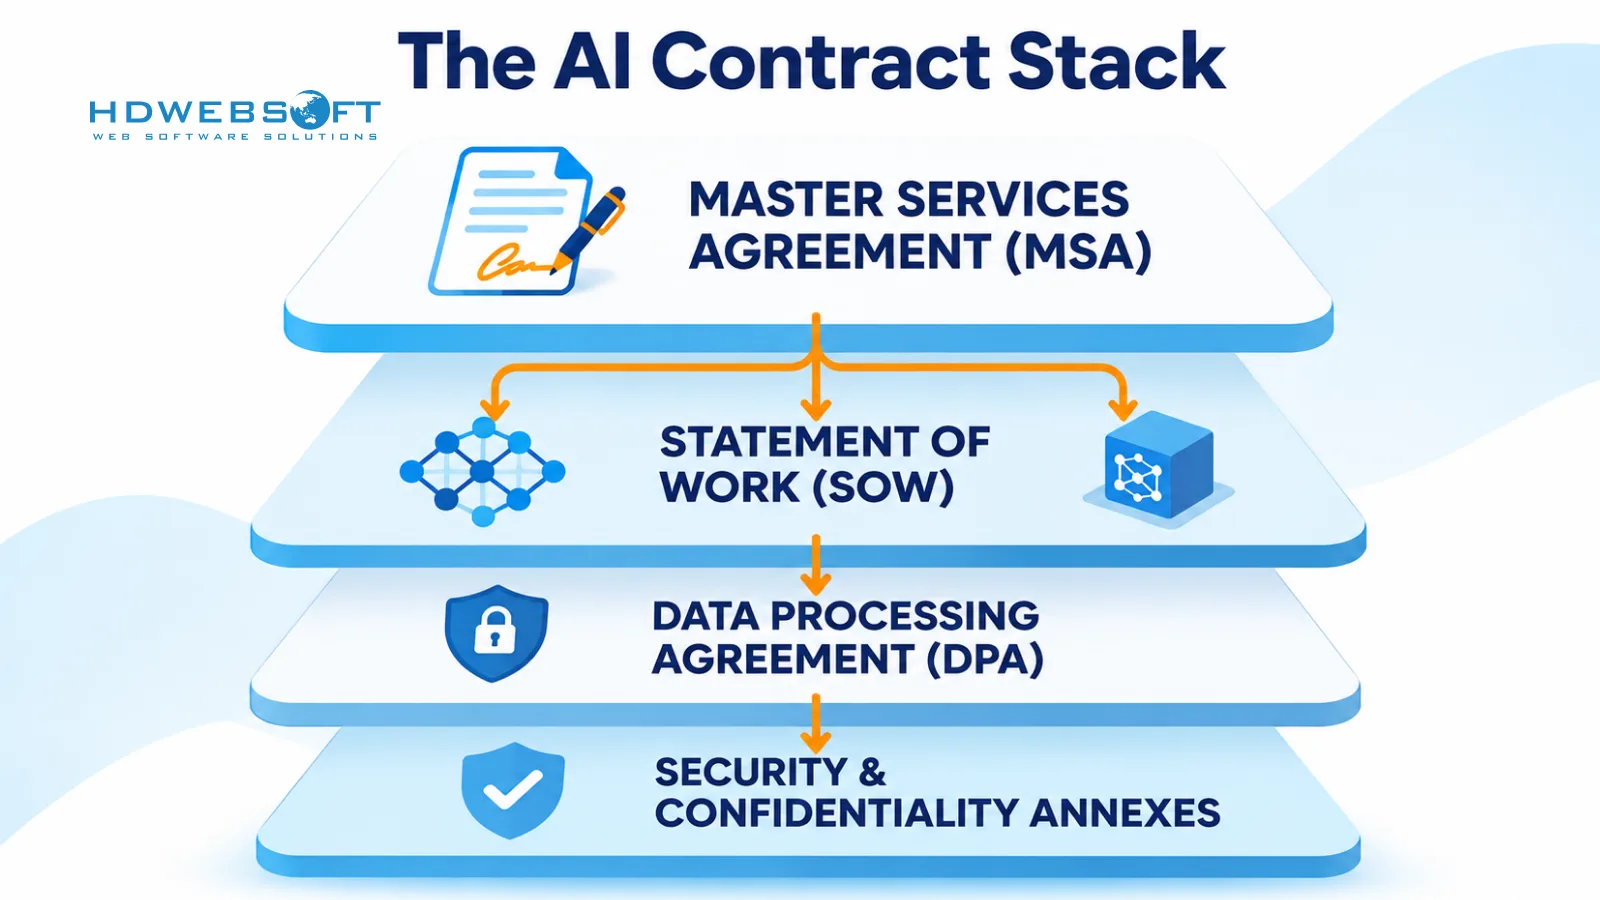
- Un contratto di sviluppo AI offshore è una pila — MSA, SOW, DPA, allegati di sicurezza — non un documento unico; la maggior parte delle falle vive nelle cuciture tra loro.
- Il rischio specifico dell’AI si concentra in quattro aree: proprietà IP e del modello, trattamento dei dati, criteri di accettazione per output probabilistici e responsabilità per il comportamento dei modelli di terzi.
- “Software che funziona” non è un criterio di accettazione — i contratti AI richiedono benchmark misurabili e un protocollo di test definito.
- Legate le milestone di pagamento a eventi di accettazione, non a date di calendario.
- La maggior parte dei contratti fallisce per ambiguità: linguaggio IP vago, accettazione tacita, “sforzi ragionevoli” senza limiti.
Cos’è un Contratto di Sviluppo AI?
Un contratto di sviluppo AI è un accordo commerciale che definisce come un sistema di AI — o i componenti AI di un sistema più grande — viene delimitato, costruito, consegnato e pagato. Raramente è un documento unico: la maggior parte degli incarichi impila un master services agreement (MSA) per i termini legali, statement of work per l’ambito di progetto, un accordo sul trattamento dei dati (DPA) dove sono coinvolti dati personali o regolamentati, e allegati di sicurezza o riservatezza.
Tre proprietà separano un contratto di sviluppo AI da un contratto software standard. I deliverable includono artefatti che i contratti convenzionali non avevano mai contemplato — pesi addestrati, varianti affinate, set di valutazione, pipeline di prompt. La performance è probabilistica — un modello che colpisce in demo può fallire sulla vostra distribuzione di dati, quindi “funziona” non può essere uno standard di accettazione. E il sistema dipende da fondamenta di terzi — foundation model, API, componenti pre-addestrati — le cui licenze e il cui comportamento stanno in parte fuori dal controllo di entrambe le parti.
Una distinzione mantiene pulito il contratto: esso regola cosa viene consegnato e chi sopporta quale rischio, mentre il ciclo di vita dello sviluppo software AI regola come il lavoro viene eseguito. Le guide agli appalti pubblici condividono questa visione — l’analisi dell’Australian Government Solicitor sulle clausole contrattuali modello per l’AI sostiene che gli accordi AI hanno bisogno di clausole che affrontino specificamente dati, PI, responsabilità ed esposizione regolamentare.
Perché lo Sviluppo AI Offshore Richiede Garanzie Contrattuali Aggiuntive
Ogni rischio di un contratto AI esiste anche in patria. La consegna offshore non crea nuove categorie di rischio — ne amplifica quattro esistenti:
- Esecutività. Una sentenza dei vostri tribunali può essere difficile da eseguire contro un fornitore i cui asset sono altrove — ecco perché legge applicabile e risoluzione delle controversie pesano di più offshore.
- Residenza dei dati e accesso remoto. I vostri dati attraversano i confini appena un ingegnere offshore apre un dataset — e “vedere” dati dall’estero conta come trasferimento nella maggior parte dei regimi. Il contratto deve dire dove vivono i dati, chi può raggiungerli e attraverso quale meccanismo legale.
- Differenze di regimi di PI. Una clausola che trasferisce i diritti pulitamente secondo il vostro diritto può funzionare diversamente secondo quello del fornitore — soprattutto la catena che muove i diritti dagli ingegneri al fornitore e poi a voi.
- Visibilità dei subappaltatori. I fornitori offshore coinvolgono regolarmente sub-responsabili che non incontrerete mai; senza un diritto contrattuale di approvazione, la vostra catena di fornitura cresce invisibilmente.
Niente di tutto questo rende lo sviluppo AI offshore insicuro — significa che il contratto è spesso il vostro unico controllo esigibile una volta che dati e codice hanno varcato i confini. Queste garanzie sono pratica standard in incarichi maturi di servizi di sviluppo software offshore; ciò che l’AI cambia è l’asset protetto — modelli, dati, PI derivata — e le modalità di fallimento meno familiari che l’accompagnano.
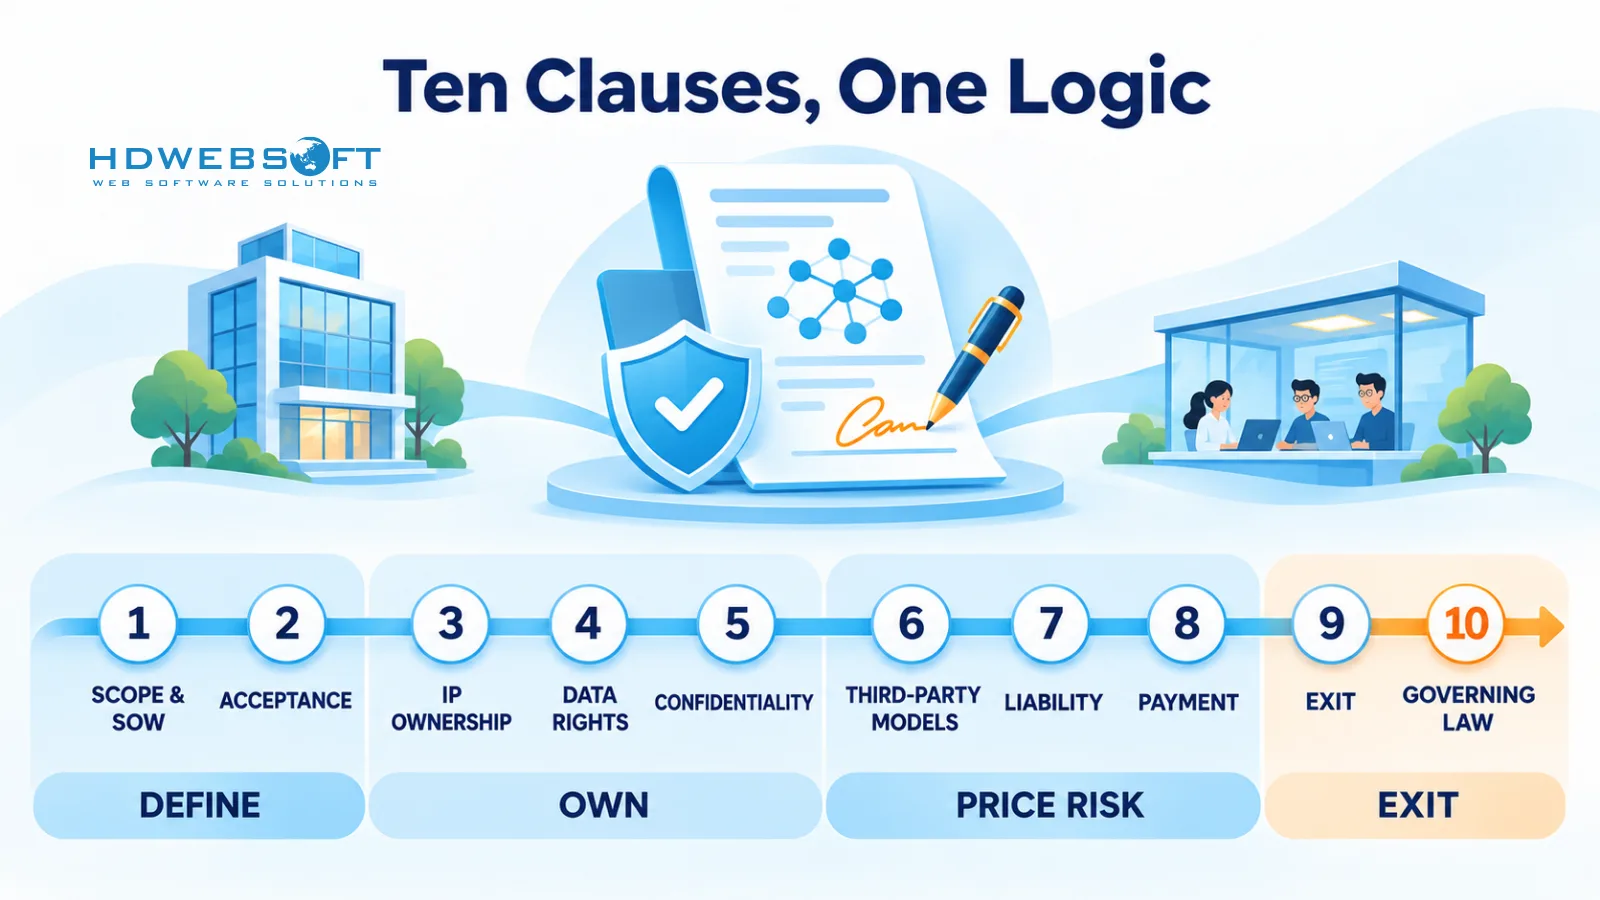
10 Clausole Essenziali in un Contratto di Sviluppo AI Offshore
Le clausole seguono l’ordine della maggior parte dei contratti: ambito, poi accettazione e proprietà, poi allocazione del rischio, poi uscita.
1. Ambito, Deliverable & Statement of Work
Ogni contratto di sviluppo AI offshore vive o muore nel suo statement of work. L’MSA fissa il contesto giuridico; il SOW definisce la transazione — e nei progetti AI, la lista dei deliverable è dove si nasconde l’ambiguità. Uno statement of work di sviluppo AI ben redatto enumera artefatti, non attività: codice sorgente, pipeline di addestramento e fine-tuning, pesi e checkpoint del modello, harness e dataset di valutazione, documentazione e definizioni di deployment. Dichiara anche cosa è fuori ambito — monitoraggio di produzione, ri-addestramento, annotazione — così che entrambe le parti prezzino lo stesso incarico. Offshore aggiunge due punti: fissare la lingua di lavoro dei deliverable e specificare l’ambiente di accettazione — infrastruttura di chi, dati di chi — perché “consegnato” significa cose diverse a dodici fusi orari di distanza.
2. Criteri di Accettazione & Benchmark di Valutazione
Per il software deterministico, l’accettazione può essere una checklist di funzionalità. I criteri di accettazione dei progetti AI devono invece definire test misurabili: soglie di accuracy o successo di task su un set di valutazione concordato, latenza sotto carico specificato, limiti di qualità per output generativi (valutati a rubrica o revisione umana campionata) e comportamento su edge case enumerati. La clausola deve fissare anche l’eval set — chi lo fornisce, se è congelato, e cosa succede quando la distribuzione reale dei dati si sposta dopo l’accettazione. Nota di negoziazione: limitate i giri di correzione e definite l’uscita se l’accettazione non arriva mai — rimborso parziale, diritto di risoluzione o conversione a tempo e materiali. Senza, il fallimento dell’accettazione diventa obbligo infinito per entrambe le parti.
3. Proprietà Intellettuale
La proprietà intellettuale dello sviluppo AI si divide in tre strati, e il contratto deve nominarli tutti. PI preesistente — librerie, strumenti e modelli interni di ciascuna parte — è trattenuta e licenziata solo al bisogno. PI nuova — il codice, i pesi addestrati, i fine-tune, i prompt, gli eval set e la documentazione creati per voi — è tipicamente assegnata al cliente al pagamento. PI di terzi incorporata — componenti open-source e foundation model — è regolata dalle proprie licenze (clausola 6). Offshore aggiunge una piega: la cessione deve essere efficace secondo il diritto locale del fornitore, e i termini di impiego devono muovere i diritti dagli ingegneri al fornitore e poi a voi — la “catena di titolo” della PI. Attenzione anche alle clausole di licenza di ritorno: riusare “competenze e know-how generali” è ragionevole; diritti sul vostro modello addestrato o sui vostri dati, no.
4. Diritti dei Dati & Trattamento Transfrontaliero
Questa clausola risponde a quattro domande: quali dati il fornitore può trattare, per quali finalità, dove e attraverso chi. Per i dati personali, fissate i ruoli titolare/responsabile e firmate un DPA. Deve coprire ambito, misure di sicurezza, consenso ai sub-responsabili, notifica delle violazioni entro una finestra definita (24–72 ore è un intervallo contrattuale comune) e restituzione o cancellazione a ogni milestone — non solo alla fine. Il trattamento transfrontaliero dei dati AI aggiunge il livello di trasferimento: nominate il meccanismo — clausole contrattuali standard per dati GDPR — rivelate le giurisdizioni che ospitano addestramento e inferenza, e trattate l’accesso remoto esplicitamente: ingegneri offshore che vedono dati UE o USA restano un trasferimento nella maggior parte dei regimi. La guida dell’ICO britannico su contratti AI e responsabilità dei dati verso terzi è un riferimento pratico per allocare queste responsabilità. Un’aggiunta gratuita: vietate al fornitore di usare i vostri dati per addestrare modelli di altri clienti.
5. Riservatezza, Sicurezza & Controlli di Accesso
Il linguaggio generico di NDA sottovende gli incarichi AI perché i segreti sono insoliti — dati di addestramento, pesi del modello, eval set, logica di prompt — asset la cui fuga non si può “restituire”. Enumerateli come materiali riservati esplicitamente. Sul fronte sicurezza, incorporate un allegato che copra l’isolamento degli ambienti (gli ambienti del fornitore non possono raggiungere i vostri dati di produzione), accesso least-privilege con account nominali e MFA, obblighi di registrazione degli accessi — chi ha toccato cosa, conservato quanto, consultabile da chi — e la meccanica di notifica delle violazioni in linea con la clausola 4. Per la consegna offshore, aggiungete standard di screening del personale, una lista di personale chiave e restrizioni al subappalto senza consenso.
6. Modelli AI di Terzi, Licenze & Impegni di Performance
Quasi nessun sistema AI in produzione è costruito da zero — poggia su foundation model, API e componenti pre-addestrati i cui termini fluiscono nel vostro contratto che qualcuno li scriva o no. Questa clausola rende il flusso esplicito. Nominate i modelli e i provider di terzi usati. Decidete chi detiene il rapporto col provider e gli account API — account lato cliente preservano la portabilità. Stabilite come i termini del provider vincolano entrambe le parti (restrizioni d’uso API, policy d’uso dei dati, limiti d’uso degli output) e fissate gli obblighi di licenze open-source o open-weights, che vanno da permissive a non commerciali. Poi coprite il cambiamento: i provider deprecano versioni secondo il proprio calendario — definite chi segue la roadmap, chi paga la migrazione e in quale finestra. Gli impegni di performance stanno anche qui: per componenti proprietari un fornitore può onestamente impegnarsi solo a una banda — benchmark documentati del provider più risultati di valutazione propri — e la clausola deve dire quale standard si applica a quale componente.
7. Responsabilità, Indennizzo & Allocazione del Rischio
Qui è dove le parti prezzano i rischi identificati dalle clausole precedenti. Prima l’ambito di garanzia: garanzie standard di non violazione più una garanzia di performance adatta all’AI — un impegno limitato che il sistema raggiunge i benchmark della clausola 2, con obbligo di correzione. I sistemi probabilistici non possono onestamente garantire un output perfetto. Sulla responsabilità, un tetto legato ai compensi pagati è standard — negoziate eccezioni per violazione di PI, data breach e uso improprio di informazioni riservate. L’indennizzo deve coprire reclami di terzi da violazione dei dati di addestramento o violazioni di licenza in componenti scelti dal fornitore.
Il filo più duro è l’autonomia — l’analisi di Mayer Brown sui rischi contrattuali nell’implementazione di AI agentica dettaglia dove le strutture di indennizzo si tendono quando l’AI passa dal produrre output al compiere azioni. Se il vostro sistema agisce sul mondo — workflow agentici, decisioni automatizzate — sollevate questa allocazione esplicitamente in negoziazione.
8. Prezzi, Milestone di Pagamento & Controllo delle Modifiche
Strutturate i pagamenti intorno a eventi di accettazione, non a date di calendario: avvio, milestone legate all’accettazione della clausola 2, pagamento finale alla consegna — allineando l’incentivo del fornitore alla consegna dimostrabile. Il controllo delle modifiche conta altrettanto: i progetti AI scoprono ambito continuamente, quindi richiedete richieste di modifica scritte con valutazione d’impatto su costo e tempi, firmate prima del lavoro — altrimenti la scoperta di ambito diventa disputa di fatturazione. Specificità offshore: valuta e gestione del cambio, allocazione delle ritenute fiscali e la tariffa per il lavoro post-accettazione.
9. Durata, Risoluzione & Assistenza all’Uscita
I diritti di risoluzione contano solo se l’uscita è eseguibile. Coprite la risoluzione per causa (violazione materiale con periodo di cura) e per convenienza (preavviso più pagamento del lavoro accettato); il pacchetto di uscita in ogni caso — consegna di tutto il prodotto del lavoro a oggi, inclusi pesi del modello in corso, codice di addestramento, eval set e documentazione in forma utilizzabile; una finestra pagata di knowledge transfer verso il vostro team o un fornitore successore; e la sopravvivenza di cessione IP, riservatezza e obblighi di cancellazione dati. Per incarichi ad alta dipendenza, considerate escrow di codice sorgente e modello — o richiedete che tutti gli artefatti vivano in repository che controllate fin dal primo giorno. L’assicurazione di uscita più economica è che il fornitore non abbia mai la custodia esclusiva dei vostri asset.
10. Legge Applicabile, Risoluzione delle Controversie & Conformità Regolamentare
L’esecutività transfrontaliera è il problema offshore in una riga: una sentenza dei vostri tribunali può essere ineseguibile dove risiedono gli asset del fornitore. Scegliete la legge applicabile deliberatamente e preferite l’arbitrato (ICC, SIAC o simili) dove conta l’esecuzione transfrontaliera — i lodi arbitrali viaggiano sotto la Convenzione di New York molto meglio delle sentenze giudiziarie. Poi il livello conformità: esposizione al controllo delle esportazioni dove applicabile; allocazione degli obblighi sotto la regolamentazione AI emergente — l’AI Act europeo, per esempio, divide responsabilità tra provider e deployer, quindi il contratto deve dire quale parte è quale; e una clausola di cambio di legge per assorbire nuovi requisiti nell’ambito.
Matrice di Responsabilità di Contratto AI Offshore — Esempio
Le clausole definiscono cosa dice il contratto; la matrice definisce chi fa cosa. Usatela per confrontare la bozza di SOW — qualsiasi riga in cui entrambe le colonne sono vuote è una falla, non una responsabilità condivisa.
| Area Contrattuale | Responsabilità Cliente | Responsabilità Fornitore |
|---|---|---|
| Dati di addestramento e test | Fornire dati e diritti d’uso | Trattare per DPA; nessun uso secondario |
| Set di valutazione | Approvare eval set; fornire edge case | Costruire l’harness; riportare risultati |
| Account modelli terzi | Detenere account provider e chiavi API | Implementare nei termini del provider |
| Sicurezza e accesso | Concedere accesso limitato; rivedere log | Mantenere isolamento, logging, screening |
| Cessione PI | Pagare milestone (trigger di cessione) | Assicurare catena di titolo; eseguire cessione |
| Cambi sub-responsabili | Approvare/respingere entro la finestra | Rivelare subappaltatori; trasmettere obblighi |
| Notifica incidenti | Fornire contatti di risposta | Notificare entro SLA |
| Deprecazione modelli | Approvare finestre di migrazione | Seguire roadmap; proporre migrazione |
| Handover di uscita | Fornire ambiente successore | Consegnare artefatti più knowledge transfer |
Campanelli d’Allarme Comuni nella Negoziazione del Contratto
Sono segnali contrattuali, non giudizi di valutazione del fornitore — ognuno è linguaggio che vi trasferisce il rischio per ambiguità anziché per accordo.
- “La PI si trasferisce al pagamento completo” senza definire la PI. Copre pesi, eval set, documentazione, prompt? Se l’incarico finisce all’80% pagato, qualcosa si trasferisce?
- Accettazione tacita. “Si intende accettato se non respinto entro N giorni” punisce la parte meno attrezzata per testare in fretta — pericoloso quando l’accettazione richiede esecuzioni di valutazione.
- “Sforzi commercialmente ragionevoli” invece di impegni misurabili. Il fornitore promette impegno, mai risultato — e l’impegno è quasi impossibile da contestare dopo.
- Tetti di responsabilità sotto la vostra esposizione dati. Un tetto di un mese di compensi significa poco contro una violazione dell’intero corpus di addestramento.
- Nessun diritto di approvazione sui sub-responsabili. L’entità che tratta i vostri dati può finire per essere una che non avete mai valutato.
- Diritti di risoluzione senza obblighi di handover. Potete lasciare il contratto ma non portarvi dietro modelli, dati né documentazione — un diritto che esiste solo sulla carta.
- Rinnovo automatico silenzioso con escalation. Il SOW si rinnova e le tariffe salgono senza evento di approvazione, scoperto alla fattura.
Checklist del Contratto di Sviluppo AI Offshore Prima della Firma
Esaminate la bozza contro questa checklist prima della firma. Ogni riga deve produrre un documento o riferimento di clausola — ciò che è verificato solo a voce non è ancora nel contratto.
| Elemento Contrattuale | Cosa Verificare | Evidenza Richiesta |
|---|---|---|
| SOW e deliverable | Artefatti del modello e fuori ambito enumerati | Allegato SOW firmato |
| Criteri di accettazione | Soglie misurabili, protocollo, eval set fisso | Documento di benchmark |
| Proprietà intellettuale | PI nuova copre pesi, fine-tune, prompt | Clausola di cessione valida per legge del fornitore |
| Trattamento dei dati | Ruoli, meccanismo di trasferimento, SLA breach | DPA firmato più lista sub-responsabili |
| Modelli di terzi | Termini provider trasmessi; titolarità aggiornamenti | Allegato licenze o modelli |
| Controlli di sicurezza | Isolamento, logging accessi, finestra notifica | Allegato di sicurezza |
| Garanzie e responsabilità | Garanzia limitata; eccezioni breach/PI | Clausola di responsabilità |
| Milestone di pagamento | Legate a eventi di accettazione | Piano delle milestone |
| Risoluzione e uscita | Pacchetto uscita, knowledge transfer, sopravvivenza | Clausola di assistenza uscita |
| Legge applicabile | Foro eseguibile; arbitrato | Clausola di risoluzione controversie |
Conclusione
Un contratto di sviluppo AI offshore è controllo del rischio scritto prima che il rischio esista. Le dieci clausole seguono una logica: definite i deliverable con precisione, rendete l’accettazione misurabile, tenete esplicita la proprietà di PI e dati, prezzate onestamente il rischio rimanente e lasciatevi un’uscita eseguibile. Ciò che non potete indicare nei documenti firmati è un’assunzione, non un accordo.
Quella stessa disciplina — accettazione definita, proprietà esplicita, trattamento dati controllato — è anche come i team di delivery maturi strutturano l’incarico stesso. I servizi di sviluppo AI di HDWEBSOFT sono costruiti esattamente intorno a questi controlli, dalla definizione dei deliverable a livello SOW fino all’accettazione per milestone. Se state preparando un incarico AI offshore e volete discutere come un progetto simile viene delimitato e consegnato, contattate il nostro team — saremo lieti di mostrarvi come lo strutturiamo.
FAQ
Cosa deve includere un contratto di sviluppo AI?
Come minimo: un MSA con il quadro giuridico; un SOW che definisca i deliverable — artefatti del modello, non solo codice; criteri di accettazione misurabili; PI su pesi addestrati e fine-tune; un DPA per i dati transfrontalieri; clausole di sicurezza; licenze dei modelli di terzi; responsabilità e indennizzo; pagamenti a milestone; e risoluzione con assistenza all’uscita eseguibile.
Di chi è il modello di AI in un progetto di sviluppo esternalizzato?
Di chi lo dice il contratto — non esiste un default affidabile. Il contratto deve separare PI preesistente (trattenuta da ciascuna parte), PI nuova (codice, pesi addestrati, fine-tune ed eval set creati per voi — tipicamente assegnati al cliente al pagamento) e PI di terzi (foundation model e componenti open-source regolati dalle proprie licenze). Verificate che la cessione funzioni anche secondo il diritto locale del fornitore.
Cos’è uno statement of work di sviluppo AI?
Il SOW è il documento di progetto sotto l’accordo quadro che definisce la transazione: deliverable enumerati — codice sorgente, pipeline di addestramento, pesi del modello, harness di valutazione, documentazione — più benchmark di accettazione, tempi, prezzi ed elementi fuori ambito. L’errore di stesura più comune è elencare attività (“sviluppo del modello”) invece di artefatti (“pesi addestrati che raggiungono il benchmark definito”).
Come va gestito il trattamento transfrontaliero dei dati in un contratto AI offshore?
Tramite un accordo sul trattamento dei dati che fissi i ruoli titolare/responsabile, definisca le finalità consentite, nomini il meccanismo legale di trasferimento — come le clausole contrattuali standard per dati GDPR — riveli le giurisdizioni di hosting, richieda il consenso dei sub-responsabili, fissi una finestra di notifica delle violazioni e vieti l’uso secondario dei vostri dati.
Quali sono i maggiori campanelli d’allarme contrattuali nell’outsourcing AI offshore?
Linguaggio di cessione PI indefinito, clausole di accettazione tacita che scadono prima di poter realisticamente testare, “sforzi commercialmente ragionevoli” al posto di garanzie misurabili, tetti di responsabilità sotto la vostra esposizione dati, nessun diritto di approvazione sui sub-responsabili, risoluzione senza handover eseguibile e rinnovi silenziosi con escalation dei prezzi. Il rimedio è sempre lo stesso: nominate la cosa, fissate il numero, richiedete l’evidenza.