Un contrato de desarrollo de IA es el marco legal que rige cómo se construye, entrega y paga un sistema de IA — y cuando el desarrollo se realiza offshore, se convierte en el principal mecanismo de control de riesgos de todo el encargo. Después de elegir un socio de desarrollo de IA, el contrato es donde sus conclusiones de la evaluación se convierten en obligaciones exigibles: quién es dueño del modelo, qué debe demostrar el sistema, adónde pueden ir sus datos y quién paga cuando algo falla.
A diferencia de un acuerdo de software convencional, un contrato de desarrollo de IA regula artefactos que el desarrollo tradicional nunca produjo — pesos entrenados, modelos ajustados, conjuntos de evaluación, pipelines de prompts — y obligaciones que no pueden verificarse con solo mirar. Esta guía cubre las diez cláusulas más importantes, una matriz de responsabilidades para asignarlas, las señales de alerta que delatan ambigüedad contractual y una checklist para ejecutar antes de firmar.
Puntos Clave
- Un contrato de desarrollo de IA offshore es una pila — MSA, SOW, DPA, anexos de seguridad — no un documento único; la mayoría de las brechas viven en las juntas entre ellos.
- El riesgo específico de IA se concentra en cuatro áreas: propiedad del IP y del modelo, tratamiento de datos, criterios de aceptación para salidas probabilísticas y responsabilidad por el comportamiento de modelos de terceros.
- “Software que funciona” no es un criterio de aceptación — los contratos de IA necesitan benchmarks medibles y un protocolo de pruebas definido.
- Vincule los hitos de pago a eventos de aceptación, no a fechas de calendario.
- La mayoría de los contratos fallan por ambigüedad: lenguaje de PI vago, aceptación tácita, “esfuerzos razonables” sin límites.
¿Qué Es un Contrato de Desarrollo de IA?
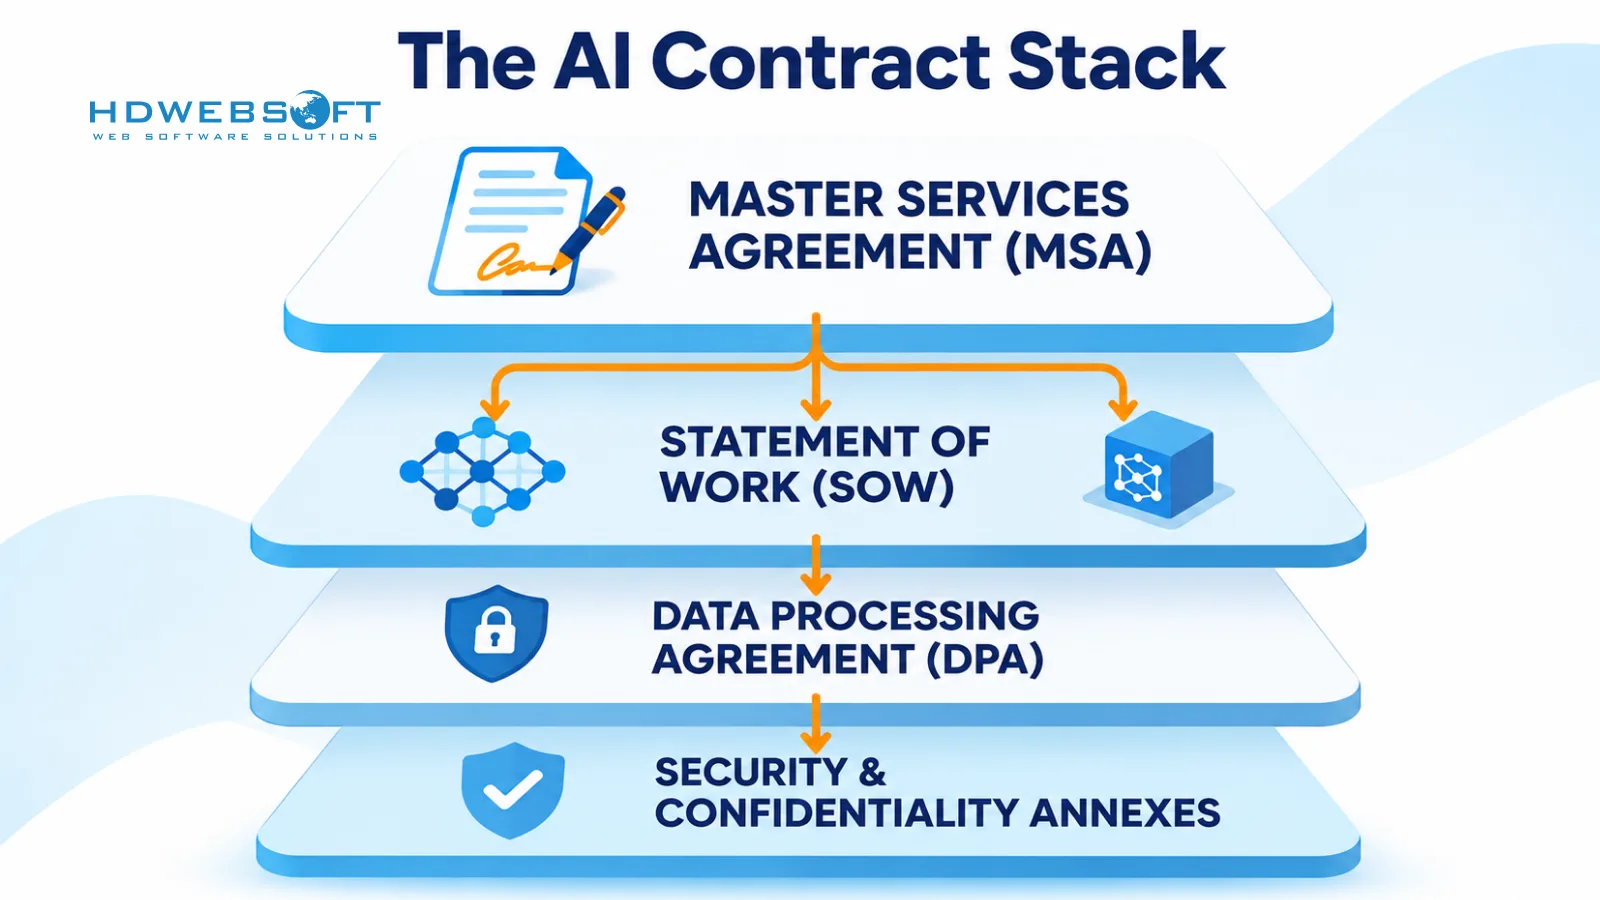
Un contrato de desarrollo de IA es un acuerdo comercial que define cómo se delimita, construye, entrega y paga un sistema de IA — o los componentes de IA de un sistema mayor. Rara vez es un solo documento: la mayoría de los encargos apilan un master services agreement (MSA) para los términos legales, statements of work para el alcance del proyecto, un acuerdo de tratamiento de datos (DPA) cuando hay datos personales o regulados, y anexos de seguridad o confidencialidad.
Tres propiedades separan un contrato de desarrollo de IA de un contrato de software estándar. Los entregables incluyen artefactos que los contratos convencionales nunca contemplaron — pesos entrenados, variantes ajustadas, conjuntos de evaluación, pipelines de prompts. El rendimiento es probabilístico — un modelo que impresiona en una demo puede fallar con su distribución de datos, así que “funciona” no puede ser un estándar de aceptación. Y el sistema depende de cimientos de terceros — modelos fundacionales, APIs, componentes pre-entrenados — cuyas licencias y comportamiento quedan parcialmente fuera del control de ambas partes.
Una distinción mantiene limpio el contrato: rige qué se entrega y quién asume cada riesgo, mientras el ciclo de vida del desarrollo de software de IA rige cómo se ejecuta el trabajo. La guía de contratación pública comparte esa visión — el análisis del Australian Government Solicitor sobre cláusulas contractuales modelo para IA sostiene que los contratos de IA necesitan cláusulas que aborden específicamente datos, PI, responsabilidad y exposición regulatoria.
Por Qué el Desarrollo de IA Offshore Requiere Salvaguardas Contractuales Adicionales
Todo riesgo de un contrato de IA existe también en casa. La entrega offshore no crea categorías nuevas de riesgo — amplifica cuatro existentes:
- Exigibilidad. Una sentencia de sus tribunales puede ser difícil de ejecutar contra un proveedor cuyos activos están en otra jurisdicción — por eso la ley aplicable y la resolución de disputas pesan más offshore.
- Residencia de datos y acceso remoto. Sus datos cruzan fronteras en cuanto un ingeniero offshore abre un dataset — y “ver” datos desde el extranjero cuenta como transferencia en la mayoría de los regímenes. El contrato debe decir dónde viven los datos, quién puede alcanzarlos y mediante qué mecanismo legal.
- Diferencias de régimen de PI. Una cláusula que transfiere derechos limpiamente bajo su ley puede funcionar distinto bajo la del proveedor — sobre todo la cadena que mueve derechos de los ingenieros al proveedor y de ahí a usted.
- Visibilidad de subcontratistas. Los proveedores offshore involucran sistemáticamente subencargados que usted nunca conocerá; sin un derecho contractual de aprobación, su cadena de suministro crece de forma invisible.
Nada de esto hace inseguro el desarrollo de IA offshore — significa que el contrato es a menudo su único control exigible una vez que datos y código cruzan fronteras. Estas salvaguardas son práctica estándar en encargos maduros de servicios de desarrollo de software offshore; lo que la IA cambia es el activo protegido — modelos, datos, PI derivada — y los modos de fallo menos familiares que lo acompañan.
10 Cláusulas Esenciales en un Contrato de Desarrollo de IA Offshore
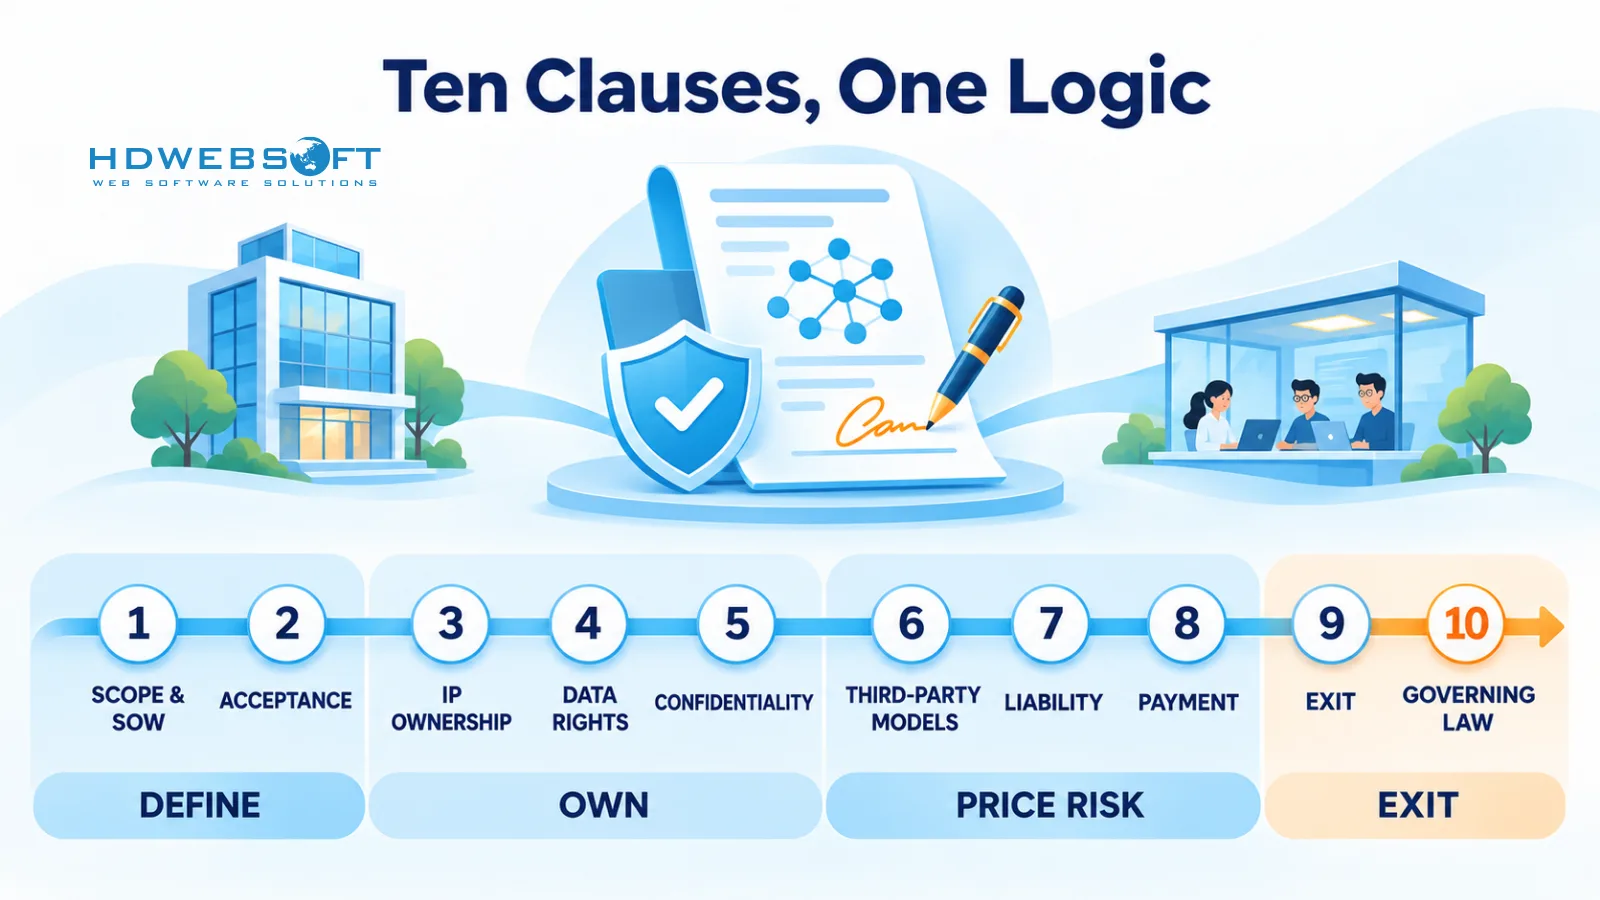
Las cláusulas siguen el orden que usan la mayoría de los contratos: alcance, luego aceptación y propiedad, luego asignación de riesgos, luego salida.
1. Alcance, Entregables y el Statement of Work
Todo contrato de desarrollo de IA offshore vive o muere en su statement of work. El MSA fija el contexto legal; el SOW define la transacción — y en proyectos de IA, la lista de entregables es donde se esconde la ambigüedad. Un statement of work de desarrollo de IA bien redactado enumera artefactos, no actividades: código fuente, pipelines de entrenamiento y fine-tuning, pesos y checkpoints del modelo, harnesses y datasets de evaluación, documentación y definiciones de despliegue. También declara qué queda fuera de alcance — monitorización de producción, re-entrenamiento, anotación — para que ambas partes valoren el mismo encargo. Offshore añade dos puntos: fijar el idioma de trabajo de los entregables y especificar el entorno de aceptación — infraestructura de quién, datos de quién — porque “entregado” significa cosas distintas a doce husos horarios de distancia.
2. Criterios de Aceptación y Benchmarks de Evaluación
Para software determinista, la aceptación puede ser una checklist de funcionalidades. Los criterios de aceptación de proyectos de IA deben en cambio definir pruebas medibles: umbrales de accuracy o éxito de tarea sobre un conjunto de evaluación acordado, latencia bajo carga especificada, límites de calidad para salidas generativas (puntuadas por rúbrica o revisión humana muestreada) y comportamiento en edge cases enumerados. La cláusula debe fijar también el eval set — quién lo aporta, si queda congelado y qué ocurre cuando la distribución de datos reales se desplaza tras la aceptación. Nota de negociación: limite las rondas de corrección y defina la salida si la aceptación nunca llega — reembolso parcial, derecho de rescisión o conversión a tiempo y materiales. Sin ella, el fallo de aceptación se convierte en obligación infinita para ambas partes.
3. Propiedad Intelectual
La propiedad intelectual del desarrollo de IA se divide en tres capas, y el contrato debe nombrar cada una. PI preexistente — bibliotecas, herramientas y modelos internos de cada parte — se retiene y solo se licencia según necesidad. PI generada — el código, pesos entrenados, fine-tunes, prompts, eval sets y documentación creados para usted — normalmente se asigna al cliente al pagar. PI de terceros incorporada — componentes open-source y modelos fundacionales — se rige por sus propias licencias (cláusula 6). Offshore añade un matiz: la cesión debe ser efectiva bajo la ley local del proveedor, y los términos laborales deben mover los derechos de los ingenieros al proveedor y de ahí a usted — la “cadena de titularidad” de la PI. Vigile también las cláusulas de licencia de vuelta: reutilizar “habilidades y know-how generales” es razonable; derechos sobre su modelo entrenado o sus datos, no.
4. Derechos de Datos y Tratamiento Transfronterizo de Datos
Esta cláusula responde cuatro preguntas: qué datos puede tratar el proveedor, con qué fines, dónde y a través de quién. Para datos personales, fije los roles de responsable/encargado y firme un DPA. Debe cubrir alcance, medidas de seguridad, consentimiento de subencargados, notificación de brechas en un plazo definido (24–72 horas es un rango contractual común) y devolución o borrado en cada hito — no solo al terminar. El tratamiento transfronterizo de datos de IA añade la capa de transferencia: nombre el mecanismo — cláusulas contractuales tipo para datos cubiertos por el RGPD — revele las jurisdicciones que alojan entrenamiento e inferencia, y trate el acceso remoto explícitamente: ingenieros offshore viendo datos de la UE o EE. UU. sigue siendo una transferencia en la mayoría de los regímenes. La guía del ICO británico sobre contratos de IA y responsabilidades de datos con terceros es una referencia práctica para asignar estas responsabilidades. Una adición barata: prohíba al proveedor usar sus datos para entrenar modelos de otros clientes.
5. Confidencialidad, Seguridad y Controles de Acceso
El lenguaje genérico de NDA queda corto en encargos de IA porque los secretos son inusuales — datos de entrenamiento, pesos del modelo, eval sets, lógica de prompts — activos cuya filtración no se puede “devolver”. Enumérelos como materiales confidenciales explícitamente. En seguridad, incorpore un anexo que cubra aislamiento de entornos (los entornos del proveedor no pueden alcanzar sus datos de producción), acceso de mínimo privilegio con cuentas nominales y MFA, obligaciones de registro de acceso — quién tocó qué, retenido cuánto tiempo, revisable por quién — y mecánica de notificación de brechas acorde a la cláusula 4. Para entrega offshore, añada estándares de verificación de personal, una lista de personal clave y restricciones a la subcontratación sin consentimiento.
6. Modelos de Terceros, Licencias y Compromisos de Rendimiento
Casi ningún sistema de IA en producción se construye desde cero — se apoya en modelos fundacionales, APIs y componentes pre-entrenados cuyas condiciones fluyen a su contrato se escriban o no. Esta cláusula hace explícito ese flujo. Nombre los modelos y proveedores terceros que usa la solución. Decida quién mantiene la relación con el proveedor y las cuentas de API — las cuentas en manos del cliente preservan la portabilidad. Establezca cómo las condiciones del proveedor vinculan a ambas partes (restricciones de uso de API, políticas de uso de datos, límites de uso de salidas) y fije las obligaciones de licencias open-source u open-weights, que van de permisivas a no comerciales. Después cubra el cambio: los proveedores deprecan versiones en su propio calendario, así que defina quién sigue el roadmap, quién paga la migración y en qué plazo. Los compromisos de rendimiento también van aquí: para componentes propietarios, un proveedor solo puede comprometerse honestamente a una banda — benchmarks documentados del proveedor más resultados de evaluación propios — y la cláusula debe decir qué estándar aplica a cada componente.
7. Responsabilidad, Indemnización y Asignación de Riesgos
Aquí es donde las partes ponen precio a los riesgos que las cláusulas anteriores identificaron. Primero el alcance de garantía: garantías estándar de no infracción más una garantía de rendimiento apropiada para IA — un compromiso acotado de que el sistema cumple los benchmarks de la cláusula 2, con obligación de corrección. Los sistemas probabilísticos no pueden garantizar honestamente una salida perfecta. En responsabilidad, un tope vinculado a los honorarios pagados es estándar — negocie excepciones por infracción de PI, brecha de datos y mal uso de información confidencial. La indemnización debe cubrir reclamaciones de terceros por infracción de datos de entrenamiento o violaciones de licencia en componentes elegidos por el proveedor.
El filo más difícil es la autonomía — el análisis de Mayer Brown sobre riesgos contractuales en la implementación de IA agéntica detalla dónde se tensan las estructuras de indemnización cuando la IA pasa de producir salidas a realizar acciones. Si su sistema actúa sobre el mundo — workflows agénticos, decisiones automatizadas — plantee esa asignación explícitamente en la negociación.
8. Precios, Hitos de Pago y Control de Cambios
Estructure los pagos en torno a eventos de aceptación, no fechas de calendario: inicio, hitos vinculados a la aceptación de la cláusula 2 y pago final en la entrega — alineando el incentivo del proveedor con la entrega demostrable. El control de cambios importa igual: los proyectos de IA descubren alcance constantemente, así que exija solicitudes de cambio escritas con evaluación de impacto en coste y calendario, aprobadas antes de trabajar — de lo contrario, el descubrimiento de alcance se convierte en disputa de facturación. Especificidades offshore: moneda y gestión de divisas, asignación de retenciones fiscales y la tarifa para trabajo post-aceptación.
9. Vigencia, Terminación y Asistencia de Salida
Los derechos de terminación solo importan si la salida es ejecutable. Cubra terminación por causa (incumplimiento material con periodo de subsanación) y por conveniencia (preaviso más pago por trabajo aceptado); el paquete de salida ante cualquier terminación — entrega de todo el producto del trabajo a fecha, incluidos pesos del modelo en curso, código de entrenamiento, eval sets y documentación en forma usable; una ventana pagada de transferencia de conocimiento a su equipo o a un proveedor sucesor; y supervivencia de la cesión de PI, confidencialidad y obligaciones de borrado de datos. Para encargos de alta dependencia, considere escrow de código fuente y modelo — o exija que todos los artefactos vivan en repositorios que usted controla desde el primer día. El seguro de salida más barato es que el proveedor nunca tenga custodia exclusiva de sus activos.
10. Ley Aplicable, Resolución de Disputas y Cumplimiento Regulatorio
La exigibilidad transfronteriza es el problema offshore en una línea: una sentencia de sus tribunales puede ser inexigible donde residen los activos del proveedor. Elija la ley aplicable deliberadamente y prefiera arbitraje (ICC, SIAC o similar) cuando importe la ejecución transfronteriza — los laudos arbitrales viajan bajo la Convención de Nueva York mucho mejor que las sentencias judiciales. Luego la capa de cumplimiento: exposición a control de exportaciones donde aplique; asignación de obligaciones bajo la regulación emergente de IA — el AI Act europeo, por ejemplo, divide responsabilidades entre proveedores y desplegadores, así que el contrato debe decir qué parte es cuál; y una cláusula de cambio de ley para absorber requisitos nuevos en el alcance.
Matriz de Responsabilidades de Contrato de IA Offshore de Ejemplo
Las cláusulas definen lo que dice el contrato; la matriz define quién hace qué. Úsela para contrastar un borrador de SOW — cualquier fila donde ambas columnas estén vacías es una brecha, no una responsabilidad compartida.
| Área Contractual | Responsabilidad del Cliente | Responsabilidad del Proveedor |
|---|---|---|
| Datos de entrenamiento y prueba | Aportar datos y derechos de uso | Tratar según el DPA; sin uso secundario |
| Conjunto de evaluación | Aprobar eval set; aportar edge cases | Construir el harness; reportar resultados |
| Cuentas de modelos terceros | Mantener cuentas de proveedor y claves API | Implementar dentro de las condiciones del proveedor |
| Seguridad y acceso | Conceder acceso acotado; revisar registros | Mantener aislamiento, logging, verificación de personal |
| Cesión de PI | Pagar hitos (el disparador de cesión) | Asegurar cadena de titularidad; ejecutar cesión |
| Cambios de subencargados | Aprobar o rechazar en plazo | Revelar subcontratistas; transmitir obligaciones |
| Notificación de incidentes | Aportar contactos de respuesta | Notificar dentro del SLA |
| Deprecación de modelos | Aprobar ventanas de migración | Seguir el roadmap; proponer migración |
| Traspaso de salida | Aportar entorno sucesor | Entregar artefactos más transferencia de conocimiento |
Señales de Alerta Comunes en la Negociación del Contrato
Son señales contractuales, no juicios de evaluación del proveedor — cada una es lenguaje que le traslada riesgo por ambigüedad, no por acuerdo.
- “La PI se transfiere al pago completo” sin definir PI. ¿Cubre pesos, eval sets, documentación, prompts? Si el encargo termina al 80% pagado, ¿se transfiere algo?
- Aceptación tácita. “Se considera aceptado si no se rechaza en N días” castiga a la parte menos capaz de probar rápido — peligroso cuando la aceptación exige ejecutar evaluaciones.
- “Esfuerzos comercialmente razonables” en lugar de compromisos medibles. El proveedor promete esfuerzo, nunca resultado — y el esfuerzo es casi imposible de disputar después.
- Topes de responsabilidad por debajo de su exposición de datos. Un tope de un mes de honorarios significa poco frente a una brecha de todo su corpus de entrenamiento.
- Sin derecho de aprobación sobre subencargados. La entidad que trate sus datos puede acabar siendo una que usted nunca evaluó.
- Derechos de rescisión sin obligación de traspaso. Puede salir del contrato pero no llevarse sus modelos, datos ni documentación — un derecho que solo existe sobre el papel.
- Renovación automática silenciosa con escalado. El SOW se renueva y las tarifas suben sin evento de aprobación, descubierto al recibir la factura.
Checklist del Contrato de Desarrollo de IA Offshore Antes de Firmar
Contraste el borrador con esta checklist antes de la firma. Cada fila debe producir un documento o referencia de cláusula — lo verificado solo de palabra aún no está en el contrato.
| Elemento Contractual | Qué Verificar | Evidencia Requerida |
|---|---|---|
| SOW y entregables | Artefactos del modelo y fuera de alcance enumerados | Anexo de SOW firmado |
| Criterios de aceptación | Umbrales medibles, protocolo, eval set fijo | Documento de benchmarks |
| Propiedad intelectual | PI generada cubre pesos, fine-tunes, prompts | Cláusula de cesión válida bajo la ley del proveedor |
| Tratamiento de datos | Roles, mecanismo de transferencia, SLA de brecha | DPA firmado más lista de subencargados |
| Modelos de terceros | Condiciones del proveedor transmitidas; titularidad de updates | Anexo de licencias o modelos |
| Controles de seguridad | Aislamiento, registro de accesos, plazo de aviso | Anexo de seguridad |
| Garantías y responsabilidad | Garantía acotada; excepciones de brecha/PI | Cláusula de responsabilidad |
| Hitos de pago | Vinculados a eventos de aceptación | Calendario de hitos |
| Terminación y salida | Paquete de salida, transferencia, supervivencia | Cláusula de asistencia de salida |
| Ley aplicable | Foro exigible; arbitraje | Cláusula de resolución de disputas |
Conclusión
Un contrato de desarrollo de IA offshore es control de riesgos escrito antes de que el riesgo exista. Las diez cláusulas siguen una lógica: defina los entregables con precisión, haga la aceptación medible, mantenga explícita la propiedad de PI y datos, ponga precio honesto al riesgo restante y déjese una salida ejecutable. Lo que no pueda señalar en los documentos firmados es una suposición, no un acuerdo.
Esa misma disciplina — aceptación definida, propiedad explícita, tratamiento de datos controlado — es cómo los equipos de entrega maduros estructuran el encargo. Los servicios de desarrollo de IA de HDWEBSOFT se construyen exactamente en torno a estos controles, desde la definición de entregables a nivel SOW hasta la aceptación por hitos. Si está preparando un encargo de IA offshore y quiere hablar de cómo se delimita y entrega un proyecto así, Contacta con nuestro equipo — estaremos encantados de enseñarle cómo lo estructuramos.
FAQ
¿Qué debe incluir un contrato de desarrollo de IA?
Como mínimo: un MSA con el marco legal; un SOW que defina entregables — artefactos del modelo, no solo código; criterios de aceptación medibles; propiedad intelectual sobre pesos entrenados y fine-tunes; un DPA para datos transfronterizos; condiciones de seguridad; licencias de modelos de terceros; responsabilidad e indemnización; pagos por hitos; y terminación con asistencia de salida ejecutable.
¿Quién es el propietario del modelo de IA en un proyecto subcontratado?
Quien diga el contrato — no existe un valor por defecto fiable. El contrato debe separar PI preexistente (retenida por cada parte), PI generada (código, pesos entrenados, fine-tunes y eval sets creados para usted — normalmente asignados al cliente al pagar) y PI de terceros (modelos fundacionales y componentes open-source regidos por sus propias licencias). Verifique que la cesión también funcione bajo la ley local del proveedor.
¿Qué es un statement of work de desarrollo de IA?
El SOW es el documento de proyecto bajo el acuerdo marco que define la transacción: entregables enumerados — código fuente, pipelines de entrenamiento, pesos del modelo, harnesses de evaluación, documentación — además de benchmarks de aceptación, plazos, precios y elementos fuera de alcance. El error de redacción más común es enumerar actividades (“desarrollo del modelo”) en lugar de artefactos (“pesos entrenados que alcanzan el benchmark definido”).
¿Cómo debe gestionarse el tratamiento transfronterizo de datos en un contrato de IA offshore?
Mediante un acuerdo de tratamiento de datos que fije los roles de responsable/encargado, defina los fines permitidos, nombre el mecanismo legal de transferencia — como las cláusulas contractuales tipo para datos RGPD — revele las jurisdicciones de alojamiento, exija consentimiento de subencargados, fije un plazo de notificación de brechas y prohíba el uso secundario de sus datos.
¿Cuáles son las mayores señales de alerta contractual al subcontratar desarrollo de IA offshore?
Lenguaje de cesión de PI indefinido, cláusulas de aceptación tácita que expiran antes de poder probar, “esfuerzos comercialmente razonables” en lugar de garantías medibles, topes de responsabilidad por debajo de su exposición de datos, ausencia de derecho de aprobación sobre subencargados, rescisión sin traspaso ejecutable y renovaciones automáticas con escalado. La solución es siempre la misma: nombre la cosa, fije el número y exija la evidencia.