Un contrat de développement IA est le cadre juridique qui régit la façon dont un système d’IA est construit, livré et payé — et lorsque le développement se fait offshore, il devient le principal mécanisme de maîtrise des risques de toute la mission. Après avoir choisi un partenaire de développement IA, le contrat est l’endroit où vos conclusions d’évaluation deviennent des obligations opposables : qui possède le modèle, ce que le système doit démontrer, où vos données peuvent aller et qui paie quand quelque chose échoue.
Contrairement à un accord logiciel conventionnel, un contrat de développement IA régit des artefacts que le développement traditionnel n’a jamais produits — poids entraînés, modèles affinés, ensembles d’évaluation, pipelines de prompts — ainsi que des obligations impossibles à vérifier par simple inspection. Ce guide couvre les dix clauses les plus importantes, une matrice de responsabilités pour les répartir, les signaux d’alerte qui trahissent l’ambiguïté contractuelle et une checklist à exécuter avant signature.
Points Clés
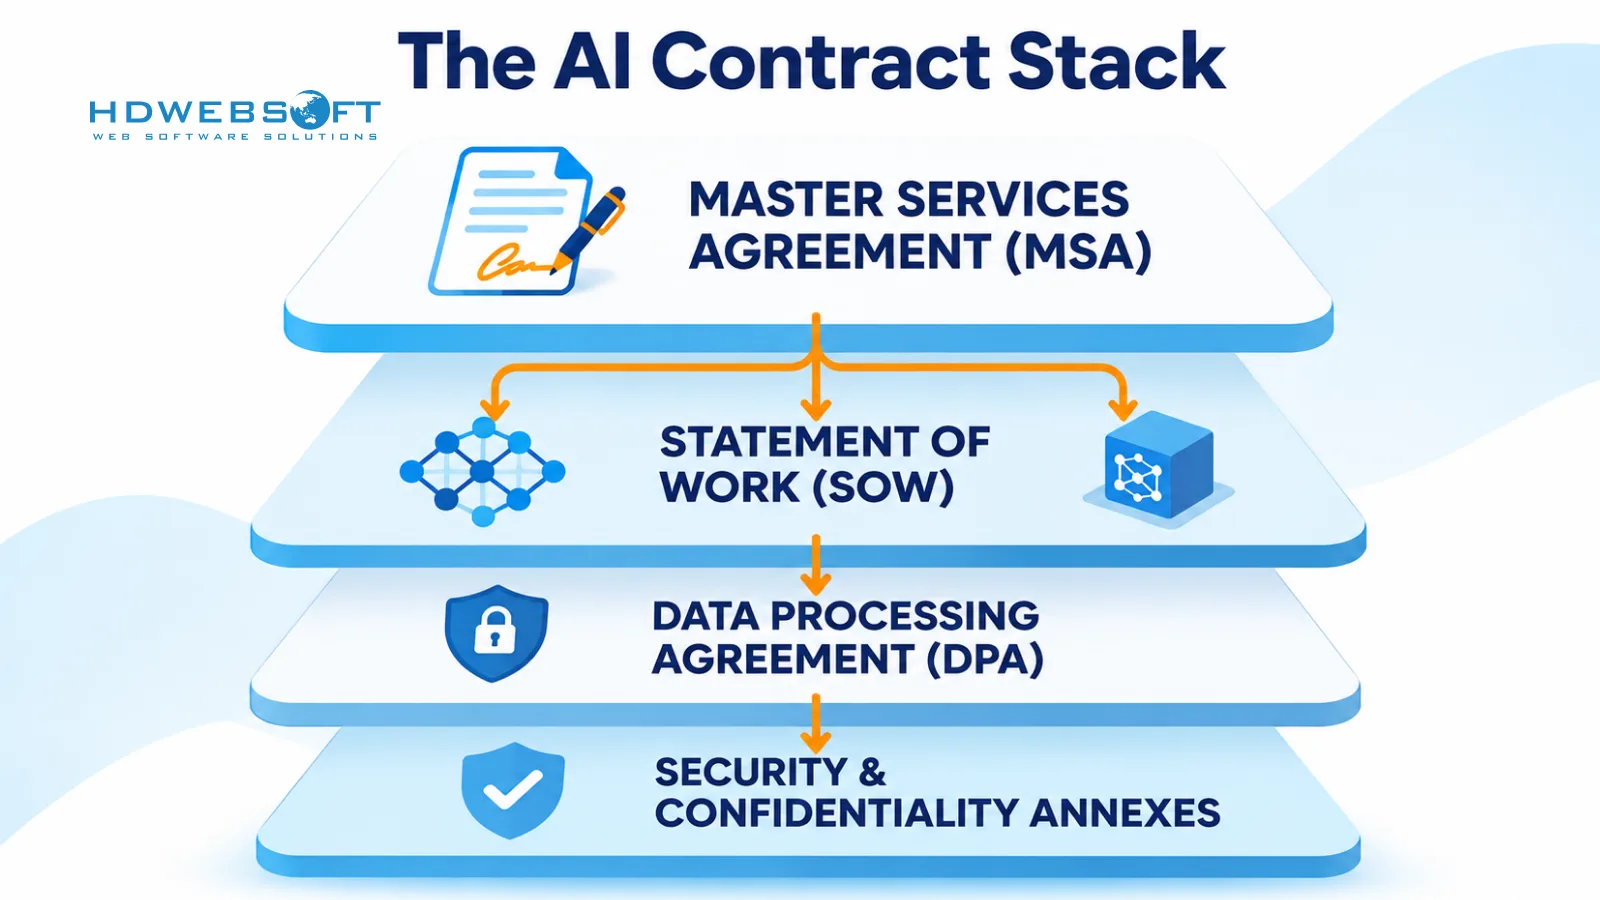
- Un contrat de développement IA offshore est une pile — MSA, SOW, DPA, annexes de sécurité — pas un document unique ; la plupart des failles vivent aux coutures entre eux.
- Le risque propre à l’IA se concentre en quatre zones : propriété IP et du modèle, traitement des données, critères d’acceptation pour des sorties probabilistes et responsabilité du comportement des modèles tiers.
- « Un logiciel qui marche » n’est pas un critère d’acceptation — les contrats IA exigent des benchmarks mesurables et un protocole de test défini.
- Liez les jalons de paiement à des événements d’acceptation, pas à des dates calendaires.
- La plupart des contrats échouent par ambiguïté : langage IP flou, acceptation tacite, « efforts raisonnables » sans limite.
Qu’est-ce qu’un Contrat de Développement IA ?
Un contrat de développement IA est un accord commercial définissant comment un système d’IA — ou les composants IA d’un système plus grand — est cadré, construit, livré et payé. Il est rarement un document unique : la plupart des missions empilent un master services agreement (MSA) pour les termes juridiques, des statements of work pour le périmètre projet, un accord de traitement des données (DPA) lorsque des données personnelles ou régulées sont en jeu, et des annexes de sécurité ou de confidentialité.
Trois propriétés distinguent un contrat de développement IA d’un contrat logiciel standard. Les livrables incluent des artefacts que les contrats classiques n’avaient jamais envisagés — poids entraînés, variantes affinées, jeux d’évaluation, pipelines de prompts. La performance est probabiliste — un modèle impressionnant en démo peut échouer sur votre distribution de données, donc « ça marche » ne peut pas être un standard d’acceptation. Et le système repose sur des fondations tierces — modèles de fondation, API, composants pré-entraînés — dont les licences et le comportement échappent en partie au contrôle des deux parties.
Une distinction garde le contrat propre : il régit ce qui est livré et qui porte quel risque, tandis que le cycle de vie du développement logiciel IA régit comment le travail s’exécute. Les guides d’achat publics partagent cette vision — l’analyse de l’Australian Government Solicitor sur les clauses contractuelles types pour l’IA soutient que les accords IA exigent des clauses traitant spécifiquement des données, de la PI, de la responsabilité et de l’exposition réglementaire.
Pourquoi le Développement IA Offshore Exige des Garanties Contractuelles Supplémentaires
Chaque risque d’un contrat IA existe aussi en national. La livraison offshore ne crée pas de nouvelles catégories — elle amplifie quatre existantes :
- Opposabilité. Un jugement de vos tribunaux peut être difficile à exécuter contre un fournisseur dont les actifs sont ailleurs — c’est pourquoi la loi applicable et le règlement des litiges pèsent plus lourd offshore.
- Résidence des données et accès distant. Vos données franchissent les frontières dès qu’un ingénieur offshore ouvre un dataset — et « voir » des données depuis l’étranger compte comme un transfert dans la plupart des régimes. Le contrat doit dire où vivent les données, qui peut les atteindre et par quel mécanisme légal.
- Différences de régimes de PI. Une clause qui transfère les droits proprement selon votre droit peut fonctionner différemment selon celui du fournisseur — surtout la chaîne qui fait passer les droits des ingénieurs au fournisseur puis à vous.
- Visibilité des sous-traitants. Les fournisseurs offshore impliquent régulièrement des sous-traitants ultérieurs que vous ne rencontrerez jamais ; sans droit contractuel d’approbation, votre chaîne d’approvisionnement grossit en silence.
Rien de tout cela ne rend le développement IA offshore dangereux — cela signifie que le contrat est souvent votre seul contrôle opposable une fois données et code franchis. Ces garanties sont la pratique standard dans des missions matures de services de développement logiciel offshore ; ce que l’IA change, c’est l’actif protégé — modèles, données, PI dérivée — et les modes de défaillance moins familiers qui l’accompagnent.
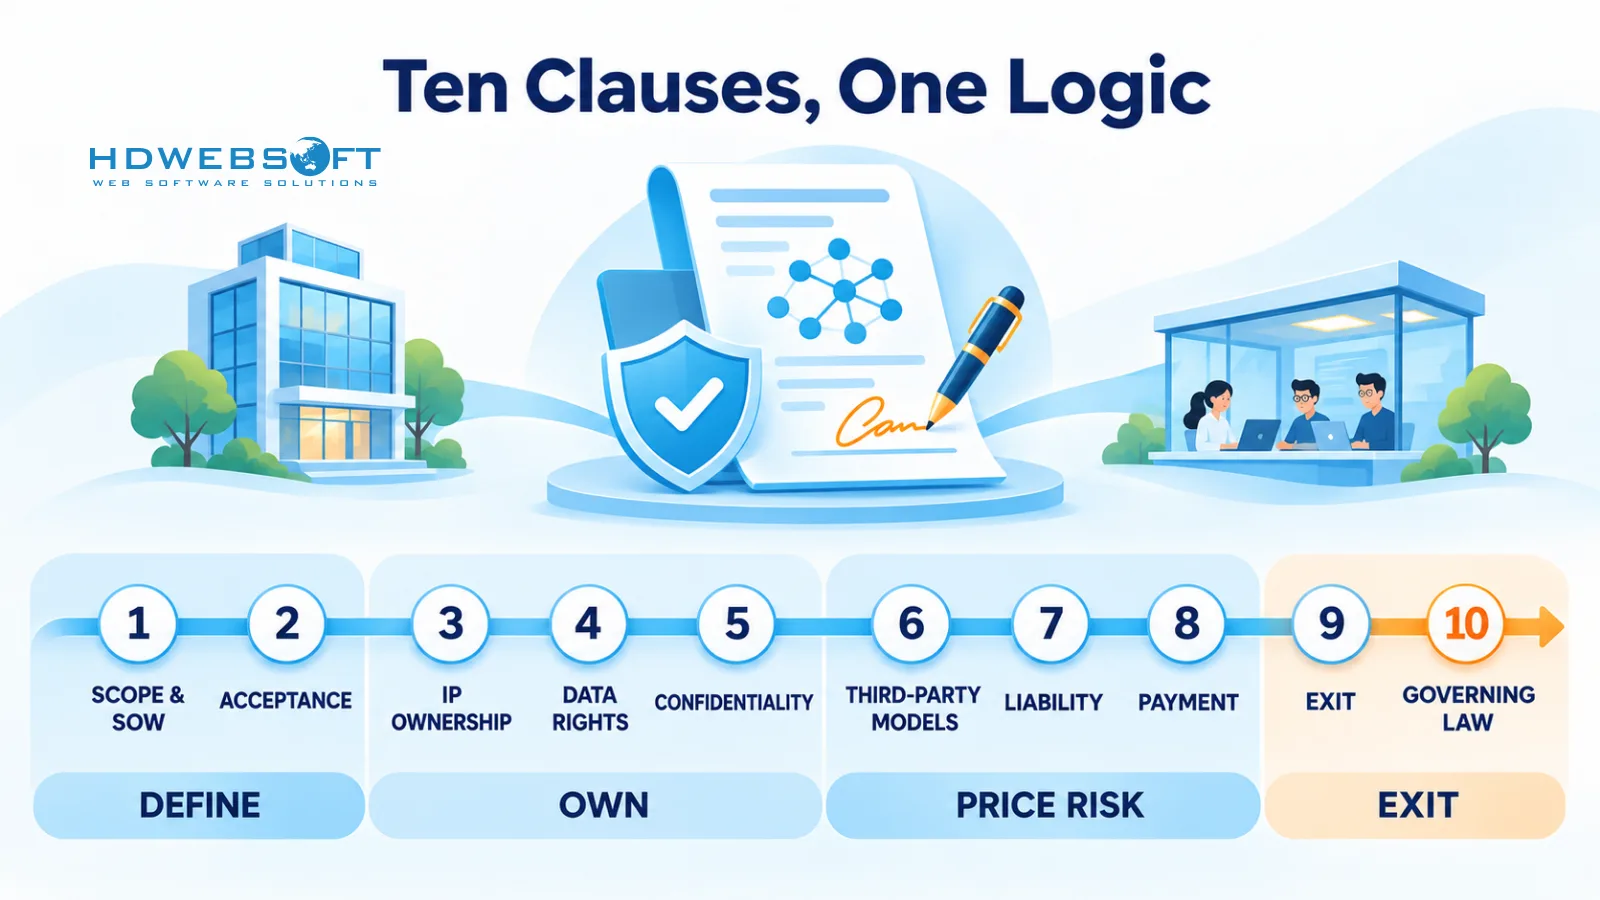
10 Clauses Essentielles d’un Contrat de Développement IA Offshore
Les clauses suivent l’ordre de la plupart des contrats : périmètre, puis acceptation et propriété, puis allocation des risques, puis sortie.
1. Périmètre, Livrables & Statement of Work
Tout contrat de développement IA offshore vit ou meurt dans son statement of work. Le MSA pose le contexte juridique ; le SOW définit la transaction — et dans les projets IA, la liste des livrables est où se cache l’ambiguïté. Un statement of work de développement IA bien rédigé énumère des artefacts, pas des activités : code source, pipelines d’entraînement et de fine-tuning, poids et checkpoints du modèle, harnais et jeux d’évaluation, documentation et définitions de déploiement. Il énonce aussi ce qui est hors périmètre — monitoring de production, ré-entraînement, annotation — pour que les deux parties tarifient la même mission. Offshore ajoute deux points : fixer la langue de travail des livrables et préciser l’environnement d’acceptation — infrastructure de qui, données de qui — car « livré » signifie des choses différentes à douze fuseaux horaires d’écart.
2. Critères d’Acceptation & Benchmarks d’Évaluation
Pour un logiciel déterministe, l’acceptation peut être une checklist de fonctionnalités. Les critères d’acceptation de projets IA doivent au contraire définir des tests mesurables : seuils d’accuracy ou de réussite de tâche sur un jeu d’évaluation convenu, latence sous charge spécifiée, bornes de qualité pour les sorties génératives (notées par grille ou revue humaine échantillonnée) et comportement sur les edge cases énumérés. La clause doit aussi figer le jeu d’évaluation — qui le fournit, s’il est figé, et ce qui se passe quand la distribution réelle des données dérive après l’acceptation. Note de négociation : plafonnez les tours de correction et définissez la sortie si l’acceptation n’arrive jamais — remboursement partiel, droit de résiliation ou bascule en régie. Sans cela, l’échec d’acceptation devient une obligation infinie pour les deux parties.
3. Propriété Intellectuelle
La propriété intellectuelle du développement IA se découpe en trois couches, et le contrat doit nommer chacune. PI préexistante — bibliothèques, outils et modèles internes de chaque partie — est conservée et licenciée au besoin. PI nouvelle — le code, les poids entraînés, fine-tunes, prompts, eval sets et documentation créés pour vous — est généralement cédée au client au paiement. PI tierce embarquée — composants open-source et modèles de fondation — relève de ses propres licences (clause 6). Offshore ajoute une subtilité : la cession doit être effective selon le droit local du fournisseur, et les conditions d’emploi doivent faire passer les droits des ingénieurs au fournisseur puis à vous — la « chaîne de titre » de la PI. Surveillez aussi les clauses de licence retour : réutiliser « compétences et savoir-faire généraux » est raisonnable ; des droits sur votre modèle entraîné ou vos données, non.
4. Droits des Données & Traitement Transfrontalier
Cette clause répond à quatre questions : quelles données le fournisseur peut traiter, à quelles fins, où, et par qui. Pour les données personnelles, fixez les rôles responsable/sous-traitant et signez un DPA. Il doit couvrir le périmètre, les mesures de sécurité, le consentement aux sous-traitants ultérieurs, la notification de violation dans un délai défini (24–72 heures est une fourchette contractuelle courante) et la restitution ou suppression à chaque jalon — pas seulement à la fin. Le traitement transfrontalier des données IA ajoute la couche transfert : nommez le mécanisme — clauses contractuelles types pour les données RGPD — divulguez les juridictions hébergeant entraînement et inférence, et traitez l’accès distant explicitement : des ingénieurs offshore consultant des données UE ou US restent un transfert dans la plupart des régimes. Le guide de l’ICO britannique sur les contrats IA et responsabilités de données envers les tiers est une référence pratique pour répartir ces responsabilités. Un ajout gratuit : interdisez au fournisseur d’utiliser vos données pour entraîner des modèles d’autres clients.
5. Confidentialité, Sécurité & Contrôles d’Accès
Le langage NDA générique sous-vend les missions IA car les secrets sont inhabituels — données d’entraînement, poids du modèle, eval sets, logique de prompts — des actifs dont la fuite ne se « rend » pas. Énumérez-les comme matériels confidentiels explicitement. Côté sécurité, incorporez une annexe couvrant l’isolement des environnements (les environnements fournisseur ne peuvent atteindre vos données de production), l’accès least-privilege par comptes nominatifs avec MFA, les obligations de journalisation — qui a touché quoi, conservé combien de temps, consultable par qui — et la mécanique de notification alignée sur la clause 4. Pour la livraison offshore, ajoutez des standards de vérification du personnel, une liste de personnel clé et des restrictions à la sous-traitance sans consentement.
6. Modèles IA Tiers, Licences & Engagements de Performance
Presque aucun système IA en production n’est construit de zéro — il repose sur des modèles de fondation, des API et des composants pré-entraînés dont les conditions coulent dans votre contrat, qu’on les écrive ou non. Cette clause rend le flux explicite. Nommez les modèles et fournisseurs tiers utilisés. Décidez qui détient la relation fournisseur et les comptes API — des comptes côté client préservent la portabilité. Établissez comment les conditions du fournisseur lient les deux parties (restrictions d’usage API, politiques d’usage des données, limites d’usage des sorties) et fixez les obligations de licences open-source ou open-weights, qui vont de permissives à non commerciales. Puis couvrez le changement : les fournisseurs déprécient des versions selon leur propre calendrier — définissez qui suit la roadmap, qui paie la migration et dans quel délai. Les engagements de performance relèvent aussi d’ici : pour des composants propriétaires, un fournisseur ne peut honnêtement promettre qu’une fourchette — benchmarks documentés du fournisseur plus résultats d’évaluation propres — et la clause doit dire quel standard s’applique à quel composant.
7. Responsabilité, Indemnisation & Allocation des Risques
C’est ici que les parties tarifient les risques identifiés par les clauses précédentes. D’abord le périmètre de garantie : garanties standard de non-contrefaçon plus une garantie de performance adaptée à l’IA — un engagement borné que le système atteint les benchmarks de la clause 2, avec obligation de correction. Les systèmes probabilistes ne peuvent honnêtement garantir une sortie parfaite. Côté responsabilité, un plafond indexé sur les honoraires payés est standard — négociez des exceptions pour contrefaçon de PI, violation de données et usage abusif d’informations confidentielles. L’indemnisation doit couvrir les réclamations de tiers nées de la contrefaçon de données d’entraînement ou de violations de licence dans les composants choisis par le fournisseur.
Le fil le plus dur est l’autonomie — l’analyse de Mayer Brown sur les risques contractuels dans l’implémentation de l’IA agentique détaille où les structures d’indemnisation se tendent quand l’IA passe de produire des sorties à accomplir des actions. Si votre système agit sur le monde — workflows agentiques, décisions automatisées — soulevez cette allocation explicitement en négociation.
8. Prix, Jalons de Paiement & Contrôle des Changements
Structurez les paiements autour d’événements d’acceptation, pas de dates : démarrage, jalons liés à l’acceptation de la clause 2, paiement final à la livraison — alignant l’incitation du fournisseur sur la livraison démontrable. Le contrôle des changements compte autant : les projets IA découvrent du périmètre en permanence, exigez donc des demandes de changement écrites avec évaluation d’impact coût et délai, signées avant travail — sinon la découverte de périmètre devient litige de facturation. Spécificités offshore : devise et gestion du change, répartition des retenues à la source et le tarif du travail post-acceptation.
9. Durée, Résiliation & Assistance de Sortie
Les droits de résiliation ne comptent que si la sortie est exécutable. Couvrez la résiliation pour cause (violation matérielle avec délai de régularisation) et pour convenance (préavis plus paiement du travail accepté) ; le paquet de sortie en tout cas — livraison de tout le produit du travail à date, y compris poids du modèle en cours, code d’entraînement, eval sets et documentation en forme utilisable ; une fenêtre payée de transfert de connaissances vers votre équipe ou un fournisseur successeur ; et la survie de la cession de PI, de la confidentialité et des obligations de suppression des données. Pour les missions à forte dépendance, envisagez un séquestre de code source et de modèle — ou exigez que tous les artefacts vivent dans des dépôts que vous contrôlez dès le premier jour. L’assurance sortie la moins chère est que le fournisseur n’ait jamais la garde exclusive de vos actifs.
10. Loi Applicable, Règlement des Litiges & Conformité Réglementaire
L’opposabilité transfrontalière est le problème offshore en une ligne : un jugement de vos tribunaux peut être inexécutable là où siègent les actifs du fournisseur. Choisissez la loi applicable délibérément et préférez l’arbitrage (ICC, SIAC ou similaire) là où l’exécution transfrontalière compte — les sentences arbitrales voyagent sous la Convention de New York bien mieux que les jugements. Puis la couche conformité : exposition au contrôle des exportations le cas échéant ; allocation des obligations sous la régulation IA émergente — l’AI Act européen, par exemple, répartit les responsabilités entre fournisseurs et déployeurs, donc le contrat doit dire quelle partie joue quel rôle ; et une clause de changement de loi pour absorber les nouvelles exigences dans le périmètre.
Matrice de Responsabilités de Contrat IA Offshore — Exemple
Les clauses définissent ce que dit le contrat ; la matrice définit qui fait quoi. Contrôlez votre projet de SOW contre elle — toute ligne où les deux colonnes sont vides est une faille, pas une responsabilité partagée.
| Domaine Contractuel | Responsabilité Client | Responsabilité Fournisseur |
|---|---|---|
| Données d’entraînement & test | Fournir données et droits d’usage | Traiter selon le DPA ; aucun usage secondaire |
| Jeu d’évaluation | Approuver l’eval set ; fournir edge cases | Construire le harnais ; rapporter les résultats |
| Comptes modèles tiers | Détenir comptes fournisseur et clés API | Implémenter dans les conditions du fournisseur |
| Sécurité & accès | Accorder accès borné ; revoir les logs | Maintenir isolement, logging, vérification |
| Cession de PI | Payer les jalons (déclencheur de cession) | Sécuriser la chaîne de titre ; exécuter la cession |
| Changements de sous-traitants | Approuver/refuser dans le délai | Divulguer les sous-traitants ; transmettre obligations |
| Notification d’incident | Fournir contacts de réponse | Notifier dans le SLA |
| Dépréciation de modèle | Approuver les fenêtres de migration | Suivre la roadmap ; proposer la migration |
| Transfert de sortie | Fournir l’environnement successeur | Livrer artefacts plus transfert de connaissances |
Signaux d’Alerte Courants en Négociation Contractuelle
Ce sont des signaux contractuels, pas des jugements d’évaluation du fournisseur — chacun est un langage qui vous transfère le risque par ambiguïté plutôt que par accord.
- « La PI se transfère au paiement complet » sans définir la PI. Couvre-t-elle poids, eval sets, documentation, prompts ? Si la mission s’arrête à 80 % payé, quelque chose se transfère-t-il ?
- Acceptation tacite. « Réputé accepté si non rejeté sous N jours » punit la partie la moins capable de tester vite — dangereux quand l’acceptation exige des évaluations.
- « Efforts commercialement raisonnables » au lieu d’engagements mesurables. Le fournisseur promet l’effort, jamais le résultat — et l’effort est presque impossible à contester ensuite.
- Plafonds de responsabilité sous votre exposition données. Un plafond d’un mois d’honoraires pèse peu face à une violation de tout votre corpus d’entraînement.
- Aucun droit d’approbation des sous-traitants ultérieurs. L’entité traitant vos données peut finir par en être une que vous n’avez jamais évaluée.
- Droits de résiliation sans obligation de transfert. Vous pouvez quitter le contrat mais pas emporter vos modèles, données ni documentation — un droit qui n’existe que sur le papier.
- Reconduction silencieuse avec escalades. Le SOW se renouvelle et les tarifs montent sans événement d’approbation, découvert à la facture.
Checklist du Contrat de Développement IA Offshore Avant Signature
Passez le projet au crible de cette checklist avant signature. Chaque ligne doit produire un document ou une référence de clause — ce qui n’est vérifié qu’à l’oral n’est pas encore dans le contrat.
| Élément Contractuel | Quoi Vérifier | Preuve Requise |
|---|---|---|
| SOW & livrables | Artefacts du modèle et hors périmètre énumérés | Annexe SOW signée |
| Critères d’acceptation | Seuils mesurables, protocole, eval set figé | Document de benchmarks |
| Propriété intellectuelle | PI nouvelle couvre poids, fine-tunes, prompts | Clause de cession valide selon le droit du fournisseur |
| Traitement des données | Rôles, mécanisme de transfert, SLA violation | DPA signé plus liste des sous-traitants |
| Modèles tiers | Conditions fournisseur transmises ; responsabilité des updates | Annexe de licences ou modèles |
| Contrôles de sécurité | Isolement, journalisation, délai de notification | Annexe de sécurité |
| Garanties & responsabilité | Garantie bornée ; exceptions violation/PI | Clause de responsabilité |
| Jalons de paiement | Liés aux événements d’acceptation | Calendrier des jalons |
| Résiliation & sortie | Paquet de sortie, transfert, survie | Clause d’assistance de sortie |
| Loi applicable | For opposable ; arbitrage | Clause de règlement des litiges |
Conclusion
Un contrat de développement IA offshore est une maîtrise des risques écrite avant que le risque n’existe. Les dix clauses suivent une même logique : définir les livrables précisément, rendre l’acceptation mesurable, garder la propriété IP et données explicite, tarifer honnêtement le risque restant et vous laisser une sortie exécutable. Ce que vous ne pouvez pas pointer dans les documents signés est une supposition, pas un accord.
Cette même discipline — acceptation définie, propriété explicite, traitement des données contrôlé — est aussi la façon dont les équipes de livraison matures structurent la mission elle-même. Les services de développement IA de HDWEBSOFT sont construits exactement autour de ces contrôles, de la définition des livrables au niveau SOW jusqu’à l’acceptation par jalons. Si vous préparez une mission IA offshore et voulez discuter de la façon dont un tel projet se cadre et se livre, contactez notre équipe — nous serons heureux de vous montrer comment nous le structurons.
FAQ
Que doit contenir un contrat de développement IA ?
Au minimum : un MSA portant le cadre juridique ; un SOW définissant les livrables — artefacts du modèle, pas seulement le code ; des critères d’acceptation mesurables ; la PI couvrant poids entraînés et fine-tunes ; un DPA pour les données transfrontalières ; des clauses de sécurité ; les licences des modèles tiers ; responsabilité et indemnisation ; des paiements par jalons ; et une résiliation avec assistance de sortie exécutable.
À qui appartient le modèle d’IA dans un projet sous-traité ?
À qui le contrat l’attribue — il n’existe pas de valeur par défaut fiable. Le contrat doit séparer PI préexistante (conservée par chaque partie), PI nouvelle (code, poids entraînés, fine-tunes et eval sets créés pour vous — généralement cédés au client au paiement) et PI tierce (modèles de fondation et composants open-source régis par leurs propres licences). Vérifiez que la cession vaut aussi selon le droit local du fournisseur.
Qu’est-ce qu’un statement of work de développement IA ?
Le SOW est le document de projet sous l’accord-cadre définissant la transaction : livrables énumérés — code source, pipelines d’entraînement, poids du modèle, harnais d’évaluation, documentation — plus benchmarks d’acceptation, délais, prix et éléments hors périmètre. L’erreur de rédaction la plus courante est d’énumérer des activités (« développement du modèle ») au lieu d’artefacts (« poids entraînés atteignant le benchmark défini »).
Comment traiter le traitement transfrontalier des données dans un contrat IA offshore ?
Via un accord de traitement des données fixant les rôles responsable/sous-traitant, définissant les finalités autorisées, nommant le mécanisme légal de transfert — comme les clauses contractuelles types pour les données RGPD — divulguant les juridictions d’hébergement, exigeant le consentement des sous-traitants ultérieurs, fixant un délai de notification de violation et interdisant l’usage secondaire de vos données.
Quels sont les plus grands signaux d’alerte contractuels lors d’une sous-traitance IA offshore ?
Langage de cession de PI indéfini, clauses d’acceptation tacite expirant avant de pouvoir réalistement tester, « efforts commercialement raisonnables » remplaçant des garanties mesurables, plafonds de responsabilité sous votre exposition données, absence de droit d’approbation des sous-traitants, résiliation sans transfert exécutable et reconductions silencieuses avec escalades de prix. Le remède est toujours le même : nommez la chose, fixez le chiffre, exigez la preuve.