
Le secteur de la santé fonctionne grâce aux données — et ces données comptent parmi les informations les plus sensibles qu’une industrie puisse traiter. Les informations de santé protégées électroniques (ePHI) circulent dans les EHR, les portails patients, les plateformes de télésanté et les appareils connectés. Chacun de ces systèmes doit respecter le Health Insurance Portability and Accountability Act (HIPAA). Pour les équipes qui développent ou achètent des logiciels de santé, HIPAA n’est pas une case à cocher en fin de projet. C’est un ensemble de contraintes de conception qui façonnent l’architecture dès le premier jour.
Un logiciel de conformité HIPAA est un logiciel de santé conçu pour satisfaire les HIPAA Privacy et Security Rules. Des fonctionnalités telles que le contrôle d’accès, le chiffrement, la journalisation d’audit et les flux de notification de violation sont intégrées dès le départ. Il n’existe pas de label officiel « certifié HIPAA » pour les logiciels. La réglementation lie les entités couvertes et les partenaires commerciaux — un logiciel soutient leurs obligations de conformité ou les sape. La différence tient à des garanties et des pratiques de développement concrètes.
Ce guide explique ce que HIPAA exige réellement des logiciels, l’état actuel de la Security Rule et les pratiques qui protègent les données patients tout au long du cycle de développement. Pour une vision plus large de la construction de systèmes de santé conformes, consultez notre guide sur le développement de logiciels de santé sur mesure.
Ce que HIPAA exige des logiciels de santé
HIPAA s’applique aux entités couvertes : prestataires, organismes d’assurance santé et clearinghouses. Elle s’applique également aux partenaires commerciaux qui créent, reçoivent, conservent ou transmettent des ePHI en leur nom. Les éditeurs de logiciels relèvent presque toujours de la seconde catégorie, ce qui les rend directement responsables des violations et les lie par des Business Associate Agreements (BAA).
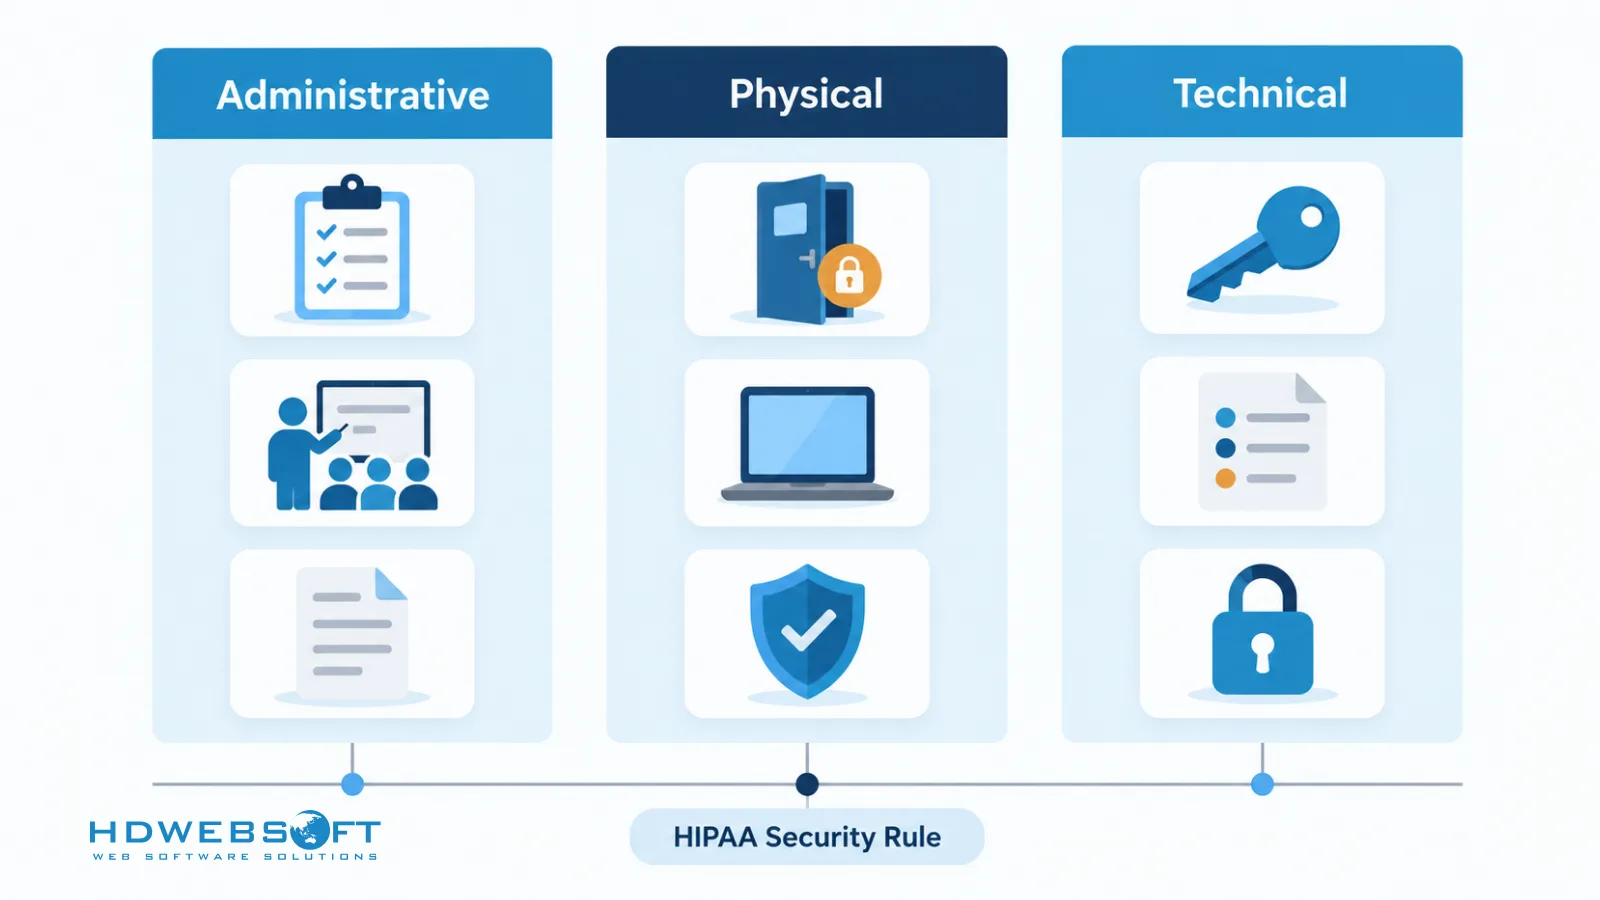
La HIPAA Security Rule organise les exigences en trois catégories de garanties :
| Catégorie de garantie | Ce qu’elle couvre | Implications pour le logiciel |
|---|---|---|
| Administratives | Analyse des risques, formation du personnel, réponse aux incidents, BAA | Outils d’évaluation des risques, flux de formation, journalisation des incidents, gestion des fournisseurs |
| Physiques | Contrôles d’accès aux locaux et aux appareils | Contrôles des postes de travail, chiffrement des appareils, procédures d’élimination sécurisée |
| Techniques | Contrôle d’accès, contrôles d’audit, intégrité, authentification, sécurité de transmission | RBAC, identifiants uniques, journaux d’audit immuables, contrôles d’intégrité, MFA, chiffrement en transit et au repos |
Une mise à jour proposée de la Security Rule, publiée en décembre 2024, renforcerait considérablement ces exigences — rendant le chiffrement et l’authentification multifacteur obligatoires plutôt qu’« adressables », exigeant la segmentation réseau, des inventaires d’actifs, des tests d’intrusion annuels et une capacité de restauration en 72 heures. Avant même que la règle ne soit finalisée, le paysage des violations dans la santé et l’application active par l’OCR font de ces contrôles la base pratique de toute nouvelle plateforme. Ils recoupent également les tendances technologiques du développement de logiciels médicaux qui transforment la technologie de la santé.
Bonnes Pratiques de Conformité HIPAA pour les Logiciels de Santé
Réalisez une analyse de risques approfondie
Tout projet de logiciel conforme commence par une analyse de risques documentée. Identifiez les menaces auxquelles le logiciel peut être confronté : violations de données, cyberattaques, accès non autorisés. Évaluez ensuite les vulnérabilités du code, du stockage des données et des contrôles d’accès. Priorisez les risques par gravité afin que les problèmes critiques reçoivent les ressources en premier. L’analyse des risques est une exigence administrative de HIPAA, et c’est sa répétition à mesure que le système évolue qui lui donne du sens.
Mettez en œuvre les garanties techniques essentielles
Les garanties techniques de la Security Rule se traduisent directement en fonctionnalités logicielles :
- Chiffrement des données — chiffrez toutes les données patients au repos et en transit avec des algorithmes robustes, en gérant les clés de chiffrement de manière sécurisée pour empêcher tout accès non autorisé.
- Contrôle d’accès — mettez en place un contrôle d’accès basé sur les rôles (RBAC) strict pour que les utilisateurs n’accèdent qu’aux informations patients requises par leur fonction, appuyé par des identifiants uniques et des procédures d’accès d’urgence.
- Journaux d’audit — maintenez des journaux détaillés et inviolables de tous les accès et modifications des dossiers patients, et examinez-les régulièrement pour détecter toute activité non autorisée.
- Business Associate Agreements — tout service tiers utilisé par le logiciel — hébergement cloud, analytique, messagerie — doit fonctionner sous un BAA signé.
Menez des audits et tests de sécurité réguliers
La conformité n’est pas un état figé au jour du lancement. Les évaluations de vulnérabilité combinent analyses automatisées et tests manuels pour découvrir les faiblesses que les scanners manquent. Les revues de code et l’analyse statique détectent les failles de sécurité pendant le développement plutôt qu’après la mise en production. Les tests d’intrusion périodiques simulent des attaques réelles pour exposer les failles exploitables. Avec la mise à jour proposée de la Security Rule, les tests d’intrusion annuels et les analyses de vulnérabilités semestrielles deviennent des exigences explicites.
Suivez des pratiques de développement sécurisé
La sécurité doit vivre dans le cycle de développement, pas à côté. Une formation complète à la sécurité permet aux développeurs de reconnaître et d’atténuer les risques dans leur propre travail. Les standards de codage sécurisé — comme les directives OWASP — garantissent que la sécurité est intégrée aux décisions d’architecture et de conception dès le départ. Cela compte d’autant plus lors de la construction de plateformes de télésanté protégeant les données patients à travers des points de contact distants.
Minimisez et anonymisez les données
Ne collectez que les données patients dont le logiciel a réellement besoin, et ne les conservez que le temps nécessaire — moins de données signifie moins d’exposition en cas de violation. Dans la mesure du possible, anonymisez ou pseudonymisez les données pour que même un ensemble de données compromis ne puisse être retracé jusqu’à des patients individuels. Notre étude de cas sur la plateforme de connaissances et de communautés de santé montre comment ce principe façonne les plateformes conçues pour des communautés de patients manipulant des informations de santé sensibles.
Sécurisez les API et l’interopérabilité
Les logiciels de santé échangent constamment des données avec les EHR, les appareils et les systèmes partenaires — chaque interface est un point d’exposition potentiel. Développez des API bien documentées qui respectent les standards d’échange de données de santé comme HL7 FHIR, avec une authentification, une autorisation et un chiffrement forts sur chaque connexion. La conception basée sur les ressources de FHIR simplifie l’intégration tout en gardant les flux de données contrôlés et auditables.
Intégrez la confidentialité dès la conception
Les considérations de confidentialité relèvent des décisions d’architecture, pas des correctifs post-lancement. Intégrez les exigences de confidentialité dans la phase de conception et réalisez des analyses d’impact sur la protection des données (DPIA) pour évaluer les risques avant la livraison des fonctionnalités. Pour les plateformes servant des patients européens, le RGPD ajoute des obligations parallèles : pseudonymisation, gestion du consentement et droits des personnes concernées. Les concevoir dès le départ coûte bien moins cher que de les adapter après coup.
Planifiez la reprise après sinistre et la continuité
L’exigence de plan d’urgence de HIPAA en fait une obligation de conformité, pas seulement une bonne pratique opérationnelle. Assurez-vous que les services critiques restent disponibles lors de catastrophes naturelles, de cyberattaques et de pannes. Testez les plans de reprise régulièrement et mettez-les à jour à mesure que les menaces et les technologies évoluent. L’exigence de restauration en 72 heures de la règle proposée fait du temps de reprise un objectif explicite plutôt qu’une cible floue.
Formez les utilisateurs en continu
La plupart des violations remontent à l’erreur humaine, pas à la défaillance technique. Une formation continue maintient utilisateurs, administrateurs et personnel à jour sur la manipulation sécurisée des données. La sensibilisation au phishing mérite une attention particulière : le phishing reste le point d’entrée le plus courant des attaquants visant les systèmes de santé. Aucun niveau de sécurité d’infrastructure ne compense une équipe incapable de le repérer.
Maintenez un plan de réponse aux incidents
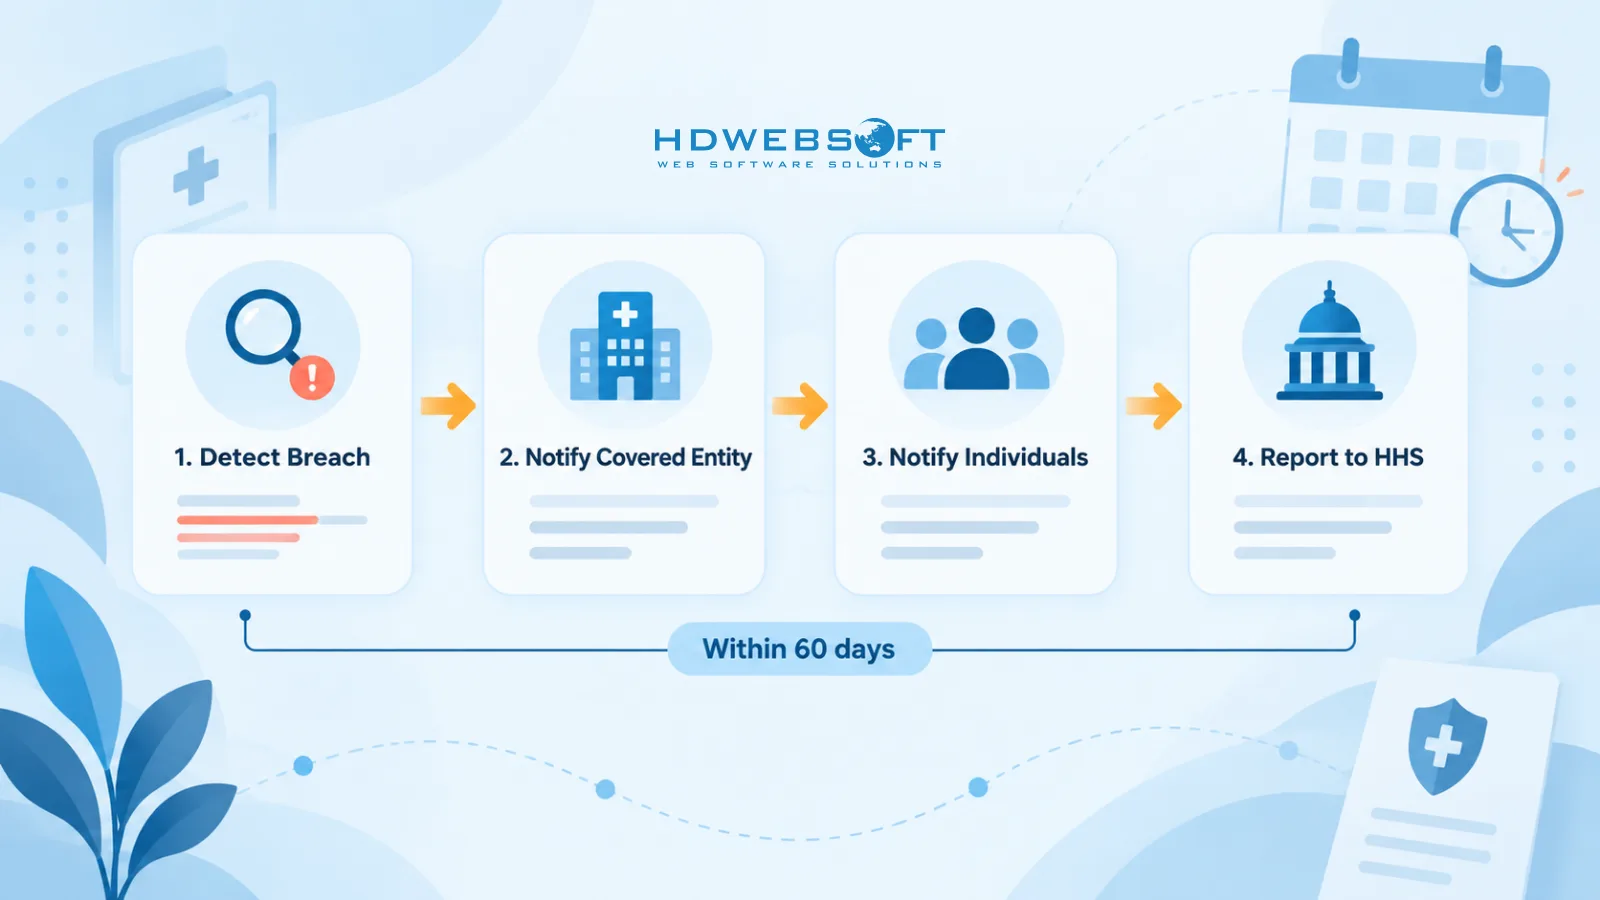
Un plan de réponse aux incidents documenté définit les étapes, les rôles et les responsabilités pour gérer une violation avant qu’elle ne survienne. Selon la HIPAA Breach Notification Rule, les entités couvertes doivent notifier les personnes affectées dans un délai de 60 jours, informer le HHS et, en cas de violation majeure, prévenir les médias. Les partenaires commerciaux doivent notifier l’entité couverte. Une notification rapide et précise dépend des journaux d’audit et de la journalisation mis en place dans les sections précédentes.
Erreurs Courantes de Conformité HIPAA dans les Projets Logiciels
- Traiter « conforme HIPAA » comme un argument produit — aucune certification n’existe ; la conformité réside dans la façon dont le logiciel est déployé, configuré et exploité.
- Considérer le chiffrement comme optionnel — « adressable » n’a jamais signifié optionnel, et la règle proposée lève complètement l’ambiguïté.
- BAAs manquants avec les sous-traitants — les fournisseurs cloud, les outils d’analytique et les prestataires de support ont besoin d’accords signés avant de toucher les ePHI.
- Journaux d’audit jamais consultés — collecter des journaux sans processus de revue satisfait la lettre de la règle tout en en manquant l’objectif.
- Conformité ajoutée en fin de projet — adapter des contrôles d’accès et du chiffrement à un produit fini coûte plusieurs fois plus cher que de les concevoir dès le départ. Pour les organisations qui hésitent entre développer et acheter, notre analyse sur les solutions de santé sur mesure et l’externalisation logicielle explique comment les exigences de conformité influencent cette décision.
Questions Fréquentes
Qu’est-ce qu’un logiciel de conformité HIPAA ?
Un logiciel de conformité HIPAA est un logiciel de santé conçu pour répondre aux exigences des HIPAA Privacy et Security Rules — notamment les contrôles d’accès, le chiffrement, les journaux d’audit et les flux de notification de violation. Il n’existe pas de certification HIPAA officielle ; le logiciel soutient la conformité, mais l’entité couverte ou le partenaire commercial reste responsable de son déploiement et de son utilisation.
HIPAA exige-t-elle le chiffrement dans les logiciels de santé ?
Selon la Security Rule actuelle, le chiffrement est une garantie « adressable » — obligatoire sauf si l’organisation documente pourquoi une alternative équivalente est raisonnable. La mise à jour proposée de la Security Rule, publiée fin 2024, rendrait le chiffrement obligatoire. Intégrer le chiffrement dès le départ reste donc la voie sûre dans tous les cas.
Quelles sont les garanties techniques exigées par HIPAA ?
La HIPAA Security Rule définit cinq garanties techniques : le contrôle d’accès (identifiants uniques, accès d’urgence), les contrôles d’audit (journalisation de l’activité), les contrôles d’intégrité (protéger les ePHI contre toute altération indue), l’authentification des personnes ou entités, et la sécurité de transmission (protéger les ePHI en transit, y compris par le chiffrement).
Qui doit se conformer à HIPAA ?
HIPAA s’applique aux entités couvertes — prestataires de soins, organismes d’assurance santé et clearinghouses — ainsi qu’aux partenaires commerciaux, c’est-à-dire les fournisseurs et éditeurs de logiciels qui créent, reçoivent, conservent ou transmettent des informations de santé protégées en leur nom. Les partenaires commerciaux doivent signer un Business Associate Agreement (BAA) et sont directement responsables des violations.
Que se passe-t-il lorsqu’un logiciel conforme HIPAA subit une violation ?
La HIPAA Breach Notification Rule oblige les entités couvertes à notifier les personnes affectées dans un délai de 60 jours et à en informer le HHS. Pour les violations touchant 500 personnes ou plus, les médias doivent également être informés. Les partenaires commerciaux doivent notifier l’entité couverte. C’est pourquoi la planification de la réponse aux incidents et des journaux d’audit complets sont obligatoires, et non optionnels.
La conformité HIPAA est-elle un effort ponctuel ?
Non. La conformité HIPAA est continue : les analyses de risques doivent être répétées à mesure que les systèmes évoluent, les journaux d’audit exigent une revue permanente, le personnel a besoin d’une formation régulière et les fournisseurs doivent rester couverts par des BAAs en vigueur. La mise à jour proposée de la Security Rule ajoute des exigences explicites comme des tests d’intrusion annuels et des analyses de vulnérabilités semestrielles.
Conclusion
La conformité HIPAA dans les logiciels de santé est une discipline d’ingénierie, pas une étiquette. Les organisations qui réussissent traitent les garanties de la Security Rule comme des intrants de conception — chiffrement, contrôle d’accès, auditabilité et préparation aux incidents intégrés dès la première décision d’architecture. Elles maintiennent la conformité comme une pratique opérationnelle continue plutôt qu’un jalon de lancement.
HDWEBSOFT est une entreprise certifiée ISO 9001 et ISO/IEC 27001, expérimentée dans la création d’applications de santé sécurisées et prêtes pour la conformité. Si vous planifiez un projet de logiciel de santé, découvrez nos services de développement de logiciels de santé ou contactez-nous pour discuter de la manière dont nous pouvons vous aider.
