
Une application Node.js en production traite de vraies données utilisateur, de vrais secrets, de vraies connexions réseau et des centaines de dépendances tierces. La sécurité à cette échelle n’est pas un module ajouté par-dessus du code fonctionnel — c’est une préoccupation architecturale qui façonne la façon dont vous sélectionnez les packages, configurez le runtime, gérez les secrets et réagissez aux incidents.
La sécurité Node.js en production désigne l’ensemble des pratiques, configurations et décisions architecturales qui protègent une application Node.js, ses dépendances et son environnement d’exécution contre les accès non autorisés, les fuites de données et les attaques sur la chaîne d’approvisionnement tout au long du cycle de vie du développement logiciel.
Cet article est une plongée technique sur la façon d’assurer la sécurité de Node.js en production, destinée aux équipes d’ingénierie qui construisent ou maintiennent des services Node.js en production. Pour un aperçu fondamental des vulnérabilités courantes de Node.js et des pratiques de mitigation de base, consultez notre guide compagnon sur les bonnes pratiques de sécurité Node.js. Ici, nous nous concentrons sur les domaines qui distinguent un programme de sécurité de niveau production : l’intégrité de la chaîne d’approvisionnement, la cartographie OWASP Top 10:2025, le Node.js Permission Model et une checklist de sécurité déployable.
Pourquoi la sécurité Node.js exige une approche de niveau production
En développement, une dépendance vulnérable est un avertissement dans un terminal. En production, c’est une surface d’attaque qu’un adversaire peut sonder en continu. L’écosystème npm permet d’assembler un backend riche en fonctionnalités en quelques jours, mais chaque package que vous installez fait partie de votre périmètre de sécurité. Un seul package compromis — que ce soit par le piratage d’un compte, du typosquatting ou par un mainteneur malveillant — peut injecter du code dans votre pipeline de build, votre runtime et les sessions de vos utilisateurs.
La compromission de septembre 2025 de la famille de packages npm chalk et debug a illustré la rapidité avec laquelle cela se produit. Ces bibliothèques totalisent plus de 2,6 milliards de téléchargements hebdomadaires combinés et se trouvent profondément dans des arbres de dépendances que la plupart des ingénieurs n’inspectent jamais directement. Des versions malveillantes sont restées en ligne pendant environ deux heures avant que le mainteneur ne les détecte et les supprime — mais tout pipeline CI, serveur de build ou machine de développeur qui a exécuté npm install dans cette fenêtre a récupéré le code corrompu.
Le contexte de production change ce qui est en jeu. Vous manipulez de vrais secrets, de vraies données utilisateur, de vraies obligations de conformité et du trafic réel. Une vulnérabilité théorique dans un projet secondaire devient un incident déclarable en production. Cet écart explique pourquoi un programme de sécurité Node.js de niveau production ne peut pas se limiter à « exécuter npm audit et corriger ce qu’il signale ». Il doit couvrir l’ensemble du cycle de vie : comment les packages entrent dans votre projet, comment le runtime est verrouillé, comment l’authentification et les données sont protégées, et comment vous détectez et réagissez quand quelque chose va mal.
Cartographie de l’OWASP Top 10:2025 avec Node.js
L’OWASP Top 10:2025 est la dernière édition du document de référence de l’industrie sur la sensibilisation aux risques de sécurité des applications web. La version 2025 a restructuré la liste pour refléter les modèles d’attaque modernes, notamment en promouvant les Défaillances de la chaîne d’approvisionnement logicielle à la position A03 et en introduisant la Gestion inadéquate des conditions exceptionnelles comme A10. Cartographier ces catégories avec les risques spécifiques à Node.js donne aux équipes d’ingénierie un point de départ concret pour la priorisation.
| OWASP 2025 | Risque spécifique à Node.js | Mitigation |
|---|---|---|
| A01 Contrôle d’accès défaillant | Tokens JWT sur-privilégiés, middleware RBAC manquant, IDOR dans les routes API | Scopes de tokens à moindre privilège, middleware RBAC, vérifications de propriété des ressources |
| A02 Erreurs de configuration de sécurité | Mode debug en production, CORS ouvert, paramètres helmet par défaut, réponses d’erreur verbeuses | Configuration basée sur l’environnement, origines CORS verrouillées, helmet avec CSP personnalisée, sortie d’erreur assainie |
| A03 Défaillances de la chaîne d’approvisionnement logicielle | Exploits de dépendances npm, typosquatting, piratage de compte de mainteneur, propagation de vulnérabilités transitives | Lockfiles, vérification de provenance npm, npm audit signatures, génération de SBOM, épingleage du registry |
| A04 Défaillances cryptographiques | Hachage de mot de passe faible, secrets codés en dur, TLS obsolète, chiffrement au repos manquant | Argon2id ou bcrypt, KMS/Vault pour les secrets, version TLS minimale approuvée, chiffrement au niveau du champ pour les PII |
| A05 Injection | Injection SQL/NoSQL via entrées non assainies, injection de commandes dans child_process, XSS dans la sortie rendue | Validation de schéma Joi/Zod, requêtes paramétrées (Prisma, Drizzle), express-mongo-sanitize, encodage de sortie |
| A06 Conception non sécurisée | Absence de modélisation des menaces, contrôles de sécurité manquants intégrés à l’architecture, intégrations tierces supposées sûres | Modélisation des menaces STRIDE à la phase de conception, revue de sécurité pour les nouvelles fonctionnalités, modèles d’intégration zero-trust |
| A07 Défaillances d’authentification | JWT longue durée sans rotation, gestion de session faible, MFA manquante, tokens prévisibles | Expiration JWT courte avec rotation des refresh tokens, flags de cookie sécurisés, application de la MFA, invalidation de session |
| A08 Défaillances d’intégrité logicielle ou des données | Packages npm non signés, artefacts CI falsifiés, absence d’attestation de build | Provenance Sigstore, signature du pipeline CI, contrôles d’intégrité sur les artefacts déployés |
| A09 Défaillances de journalisation et d’alerte de sécurité | Absence de logs structurés, capture manquante des événements de sécurité, aucune alerte sur les anomalies | Journalisation structurée avec pino/winston, schéma d’événements de sécurité, alertes sur les échecs d’authentification et déclencheurs de rate-limit |
| A10 Gestion inadéquate des conditions exceptionnelles | Erreurs avalées fuyant des stack traces, promesses rejetées non gérées faisant planter le processus, fuite d’informations dans les réponses d’erreur | Middleware centralisé de gestion des erreurs, aucune stack trace dans les réponses de production, arrêt en douceur lors des rejets non gérés |
Cette cartographie n’est pas une checklist à compléter une seule fois. C’est une lentille pour examiner chaque nouvelle fonctionnalité, dépendance et changement de configuration au regard des catégories qui comptent le plus dans un contexte Node.js.
Sécuriser la chaîne d’approvisionnement Node.js
La sécurité de la chaîne d’approvisionnement est le domaine où la plupart des applications Node.js en production sont les plus faibles, et c’est là que ce guide se distingue le plus d’un aperçu fondamental de la sécurité. Le registry npm est le plus grand écosystème de packages open source, et sa faible friction de publication en fait une cible attrayante pour les attaquants. Les piratages de comptes, le typosquatting et les pipelines automatisés de génération de packages ont tous fortement augmenté, et les packages ciblés ne sont pas obscurs — ils sont profondément intégrés dans les arbres de dépendances en production.
Les lockfiles sont votre première ligne de défense
Un lockfile committé (package-lock.json ou pnpm-lock.yaml) épingle chaque dépendance à une version et un hash d’intégrité spécifiques. Sans lockfile, npm install résout vers la dernière version qui satisfait les plages de votre package.json, ce qui signifie qu’une publication malveillante ou accidentellement cassée peut atterrir dans votre build sans aucun changement de code de votre côté.
Commitez les lockfiles dans le contrôle de version. Examinez les diffs de lockfile dans les pull requests de la même manière que vous examinez le code — une nouvelle dépendance transitive apparaissant dans une mise à jour mineure est un signal qui mérite d’être investigué.
Vérifiez l’intégrité des packages avec npm audit signatures
npm audit identifie les vulnérabilités connues dans votre arbre de dépendances, mais ne vérifie pas que les packages que vous avez téléchargés correspondent à ce que le publieur avait l’intention de publier. C’est là qu’intervient npm audit signatures. Il vérifie les signatures du registry et les attestations de provenance sur les packages installés, vous donnant l’assurance que le tarball que vous possédez correspond à ce qui a été publié et, lorsque la provenance est disponible, qu’il a été construit par un workflow CI spécifique à partir d’un commit spécifique.
# Verify registry signatures and provenance attestations
npm audit signatures
Exécutez cela en CI comme étape de contrôle. Si un package échoue à la vérification de signature, le build ne doit pas continuer.
Privilégiez les packages avec provenance Sigstore
La provenance npm relie un package publié à l’exécution spécifique de GitHub Actions ou GitLab CI qui l’a construit, signée via Sigstore et journalisée dans un registre public de transparence. Lorsque vous avez le choix entre deux packages de qualité similaire, privilégiez celui qui publie avec --provenance. Cela ne garantit pas que le package est exempt de code malveillant, mais cela vous donne un lien vérifiable entre le dépôt source, le processus de build et l’artefact que vous installez.
Générez une nomenclature logicielle (SBOM)
Un SBOM est un inventaire lisible par machine de chaque composant de votre application, y compris les dépendances transitives. Des outils comme npm sbom (disponible dans npm 9+) ou cyclonedx-npm génèrent des SBOM dans des formats standard tels que SPDX ou CycloneDX. Un SBOM vous permet de répondre rapidement à la question « sommes-nous affectés par cette CVE ? » sans avoir à retracer manuellement les arbres de dépendances, et il est de plus en plus requis par les processus d’achat d’entreprise et les cadres de conformité.
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
Épinglez votre registry et contrôlez les scripts d’installation
Épinglez l’URL de votre registry dans .npmrc pour empêcher la résolution accidentelle depuis un miroir non fiable :
# .npmrc
registry=https://registry.npmjs.org/
audit-level=high
Les scripts d’installation peuvent exécuter du code arbitraire pendant npm install. Définir ignore-scripts=true dans .npmrc les désactive, mais certains packages nécessitent des scripts d’installation pour fonctionner — par exemple, les packages qui compilent des addons natifs ou téléchargent des binaires spécifiques à la plateforme. Utilisez ignore-scripts=true lorsque vos dépendances et votre flux de travail le permettent, et vérifiez avant de l’appliquer globalement. Si une dépendance critique casse avec les scripts désactivés, évaluez si cette dépendance vaut le risque.
Node.js Permission Model — Sandboxing au niveau du processus
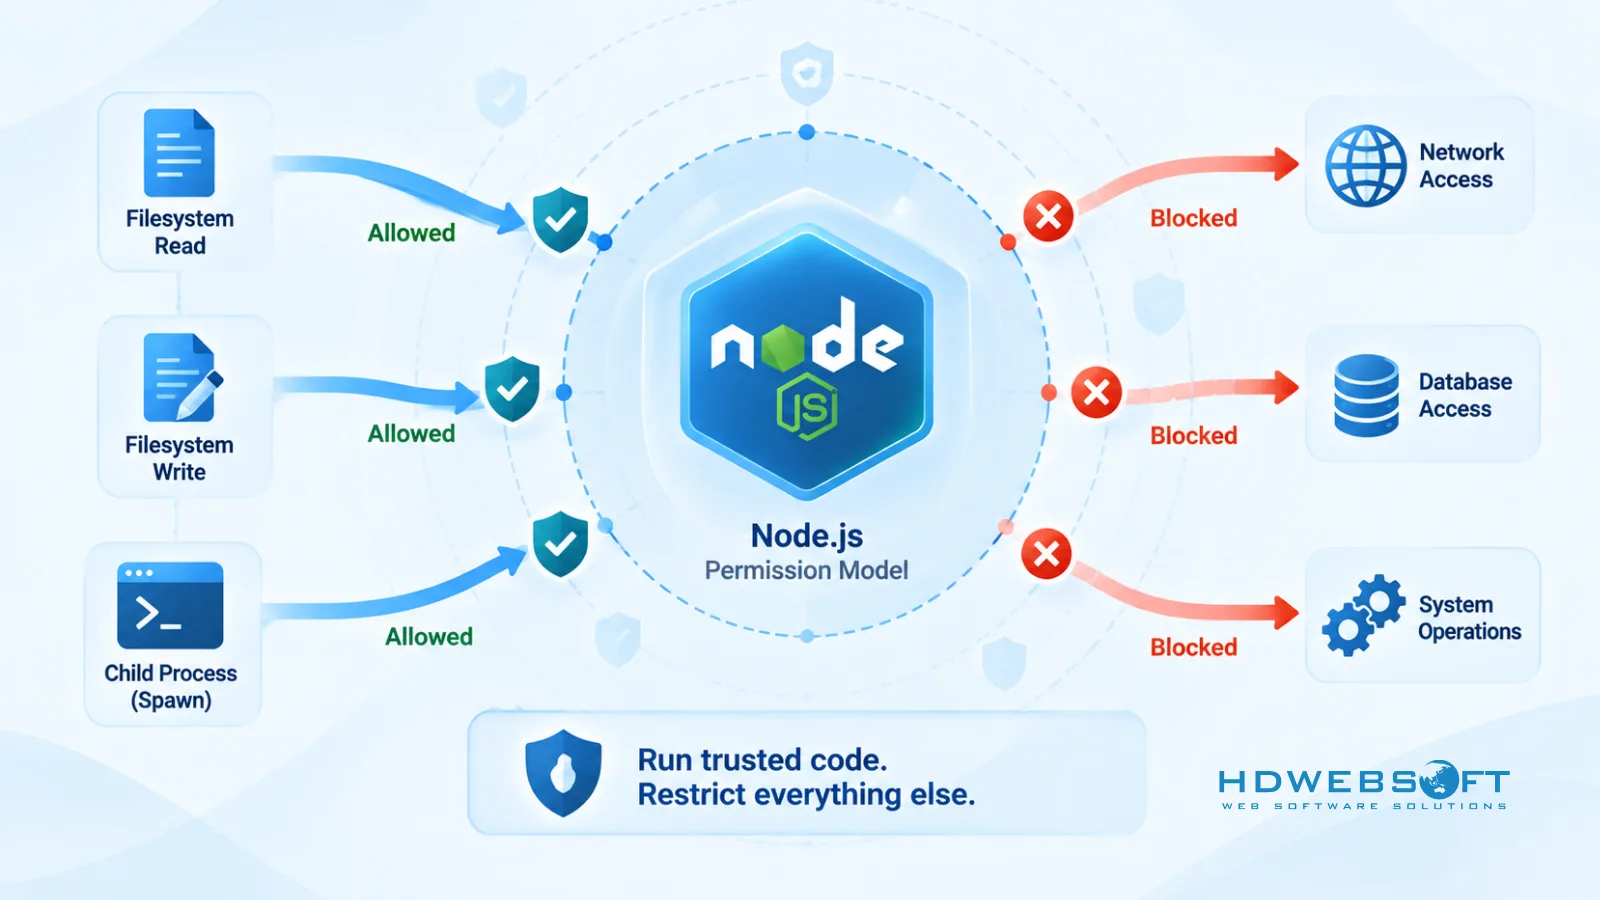
Le Node.js Permission Model est un mécanisme intégré permettant de restreindre les ressources système auxquelles un processus Node.js peut accéder. Il est devenu stable dans Node.js 22.13.0 et n’est plus expérimental.
Lorsque vous démarrez Node.js avec le flag --permission, le processus se voit refuser l’accès au système de fichiers, aux processus enfants, aux worker threads, aux addons natifs, à WASI et à l’inspecteur du runtime par défaut. Vous accordez ensuite sélectivement l’accès via les flags --allow-* :
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsCe qu’est le Permission Model — et ce qu’il n’est pas
Le Permission Model implémente une approche de type ceinture de sécurité. Il empêche le code de confiance de modifier involontairement des fichiers ou d’utiliser des ressources auxquelles l’accès n’a pas été explicitement accordé. Cela est utile pour limiter le rayon d’impact : si une dépendance a un bug qui tente d’écrire dans /etc/passwd, le Permission Model le bloque.
Cependant, le Permission Model n’est pas un sandbox de sécurité complet. Selon la politique de sécurité officielle de Node.js, Node.js fait confiance à tout le code qu’on lui demande d’exécuter. Le code malveillant peut contourner le modèle de permission et exécuter du code arbitraire sans les restrictions qu’il impose. Le Permission Model n’offre pas de garanties de sécurité en présence de code malveillant ou non fiable.
Utilisez le Permission Model comme une couche dans une stratégie de défense en profondeur — aux côtés de la sécurité des conteneurs, de l’exécution en tant qu’utilisateur non-root et des contrôles réseau — et non en remplacement de l’un d’entre eux.
| Aspect | Permission Model | Sécurité des conteneurs |
|---|---|---|
| Périmètre | Ressources du processus Node.js (fs, child_process, workers, addons) | Isolation au niveau OS (système de fichiers, réseau, utilisateurs, capacités) |
| Modèle de menace | Accident de code de confiance | Processus non fiable ou compromis |
| Résistance au contournement | Faible — le code malveillant peut contourner | Plus élevée — isolation appliquée par le noyau |
| Complémentaire ? | Oui — utilisez les deux | Oui — utilisez les deux |
Renforcement de l’authentification et de l’autorisation
L’authentification et l’autorisation sont à l’origine de la plupart des incidents en production. Une politique de tokens faible ou un contrôle d’accès manquant peut exposer les données de tous les utilisateurs en une seule requête.
JWT : expiration courte avec rotation des refresh tokens
Les JWT longue durée sont une responsabilité. Si un token est volé, il reste valide jusqu’à son expiration. Utilisez une expiration courte des access tokens (15 minutes ou moins) et faites tourner les refresh tokens à chaque utilisation. Lorsqu’un refresh token est utilisé pour émettre un nouvel access token, émettez un nouveau refresh token et invalidez l’ancien.
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
Hachage des mots de passe : Argon2id privilégié, bcrypt en repli
Privilégiez Argon2id lorsque votre stack le prend en charge. Argon2id est l’algorithme de hachage de mots de passe recommandé dans l’OWASP Password Storage Cheat Sheet car il résiste aux attaques GPU et aux attaques par canal auxiliaire. bcrypt reste une option mature et largement compatible lorsqu’Argon2id n’est pas disponible ou lorsque vous avez besoin d’une compatibilité avec des bases de mots de passe existantes.
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
N’utilisez jamais MD5, SHA1 ou du texte en clair pour le stockage des mots de passe.
Rate limiting et protection contre les attaques par force brute
Appliquez le rate limiting aux endpoints d’authentification spécifiquement, et non seulement globalement. express-rate-limit et @fastify/rate-limit prennent tous deux en charge la configuration par route :
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
Authentification de service à service dans les systèmes distribués
Lorsque vos services Node.js communiquent entre eux, le TLS mutuel ou les tokens de service signés offrent des garanties plus fortes que des clés API partagées. Pour un examen approfondi des modèles d’authentification et de sécurité dans les architectures Node.js distribuées, consultez notre guide sur les microservices avec Node.js.
Sécurité des données en transit et au repos
Configuration TLS
Privilégiez TLS 1.3 et maintenez une version TLS minimale approuvée en fonction de vos exigences de compatibilité. Imposer uniquement TLS 1.3 peut casser des clients ou des intégrations qui nécessitent encore TLS 1.2. Documentez votre version TLS minimale et révisez-la lorsque vous mettez à jour votre runtime ou votre infrastructure.
Gestion des secrets en production
Ne comptez pas sur les fichiers .env pour la gestion des secrets en production. Les fichiers .env sont appropriés pour le développement local et les tests, mais les secrets de production doivent être gérés via un magasin de secrets dédié — AWS Secrets Manager, Google Secret Manager, HashiCorp Vault ou le magasin de secrets intégré à votre plateforme. Ces solutions offrent la rotation, la journalisation d’audit et le contrôle d’accès que les fichiers .env ne peuvent pas fournir.
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
Chiffrement au niveau du champ pour les données sensibles
Pour les PII ou les données réglementées, envisagez le chiffrement au niveau du champ avant de stocker les enregistrements. Cela limite l’exposition si la base de données est compromise — un attaquant ayant un accès en lecture à la base de données voit du texte chiffré, pas du texte en clair.
Pour une perspective plus large sur les raisons pour lesquelles la gestion de la sécurité des données compte au niveau organisationnel, consultez notre analyse sur la gestion de la sécurité des données.
Validation des entrées et défense contre l’injection
La validation des entrées est la défense la plus fiable contre les attaques par injection. Validez chaque entrée par rapport à un schéma explicite avant qu’elle n’atteigne votre logique métier.
Validation de schéma avec Joi ou Zod
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });Injection NoSQL et requêtes paramétrées
Si vous utilisez MongoDB, assainissez les entrées pour empêcher l’injection d’opérateurs avec express-mongo-sanitize. Pour les bases de données SQL, utilisez des requêtes paramétrées via un ORM ou un query builder — Prisma, Drizzle et Knex paramètrent tous par défaut. Ne concaténez jamais d’entrée utilisateur dans une chaîne de requête.
En-têtes de sécurité et configuration du serveur
helmet avec CSP personnalisée
helmet définit des valeurs par défaut raisonnables, mais en production, vous devez personnaliser Content-Security-Policy pour qu’elle corresponde aux origines réelles des ressources de votre application. Une CSP basée sur un nonce est plus forte qu’une CSP statique car elle empêche l’injection de scripts inline même si un attaquant trouve un vecteur XSS.
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
CORS verrouillé sur des origines spécifiques
N’utilisez jamais cors({ origin: '*' }) en production. Listez les origines exactes qui sont autorisées :
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
Sécurité des conteneurs et du déploiement pour Node.js
Exécution en tant qu’utilisateur non-root
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
Épinglez les images de base de confiance et scannez les vulnérabilités
N’utilisez pas latest comme tag d’image de base. Épinglez à un digest spécifique afin qu’une mise à jour de l’image de base ne modifie pas silencieusement votre build :
FROM node:22-slim@sha256:<specific-digest>Les images distroless et slim réduisent la surface d’attaque en supprimant les outils shell et les gestionnaires de packages, mais elles ne sont pas automatiquement sécurisées. Scannez chaque image — distroless ou non — avec Trivy, Grype ou le scanner intégré à votre registry. Une image slim avec une dépendance vulnérable reste une image vulnérable.
Système de fichiers en lecture seule
Exécutez votre conteneur avec un système de fichiers racine en lecture seule et montez des volumes inscriptibles uniquement là où l’application en a besoin :
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-appHealth checks et arrêt en douceur
Les health checks et l’arrêt en douceur sont principalement des préoccupations de fiabilité, mais ils empêchent également les états de défaillance partielle qui peuvent exposer des problèmes de sécurité. Assurez-vous que votre application ferme les connexions à la base de données et cesse d’accepter de nouvelles requêtes avant de s’arrêter.
Pour des considérations plus larges sur la sécurité des déploiements cloud, consultez notre guide sur la sécurité des déploiements cloud.
Monitoring, journalisation et réponse aux incidents
Journalisation structurée avec schéma d’événements de sécurité
Utilisez pino ou winston avec un schéma JSON cohérent pour les événements de sécurité. Chaque tentative d’authentification, décision de contrôle d’accès, déclencheur de rate-limit et erreur doit être journalisée avec suffisamment de contexte pour reconstituer ce qui s’est passé :
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
Alertes sur les anomalies
Transférez les logs vers un système central — Datadog, New Relic, CloudWatch ou une stack ELK — et configurez des alertes pour :
- Échecs d’authentification répétés depuis une seule IP
- Atteintes du seuil de rate-limit sur des endpoints sensibles
- Connexions réseau sortantes inattendues
- Pics de taux d’erreur
- Échecs de vérification d’intégrité des packages en CI
Runbook de réponse aux incidents
Maintenez un runbook qui couvre : qui est notifié, comment révoquer les identifiants et tokens, comment annuler un déploiement, comment isoler un service compromis et comment communiquer avec les utilisateurs affectés. Testez le runbook périodiquement — un plan non testé est un plan qui échoue sous pression.
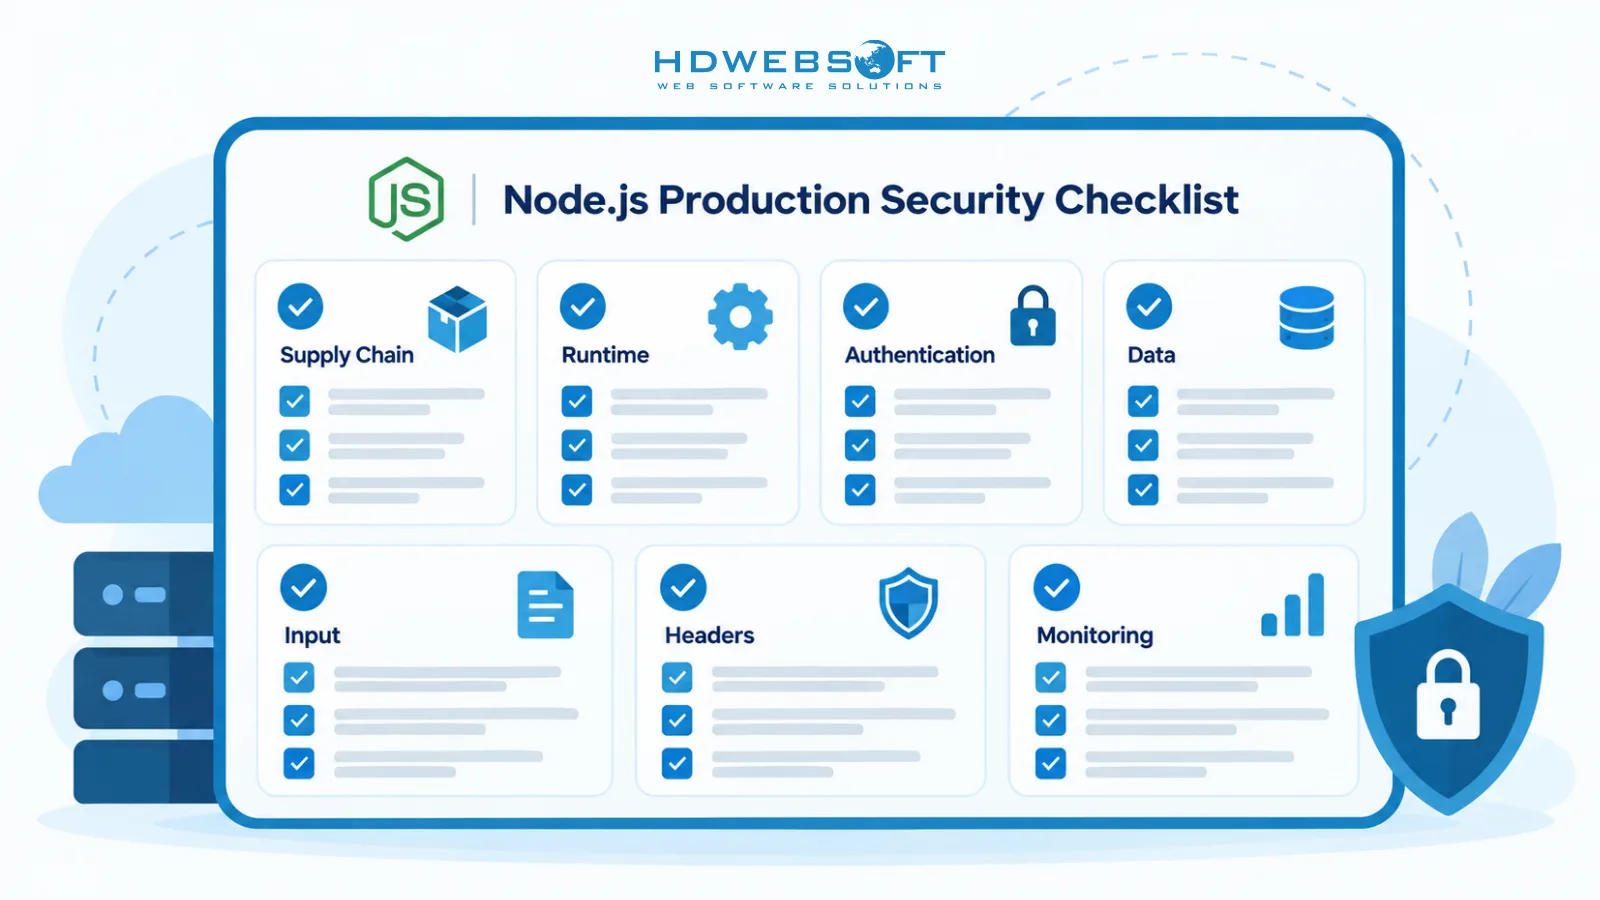
Checklist de sécurité Node.js pour la production
-
Chaîne d’approvisionnement
- Commitez et examinez les lockfiles dans chaque pull request
- Exécutez
npm audit signaturesen CI comme étape de contrôle - Privilégiez les packages avec des attestations de provenance Sigstore
- Générez et stockez un SBOM pour chaque release
- Épinglez l’URL du registry dans
.npmrc; utilisezignore-scriptslorsque les dépendances le permettent
-
Runtime
- Exécutez Node.js en tant qu’utilisateur non-root
- Appliquez les flags du Permission Model (
--permission,--allow-fs-*) lorsque c’est possible - Épinglez l’image de base à un digest spécifique ; scannez chaque image
- Utilisez un système de fichiers conteneur en lecture seule avec des montages inscriptibles explicites
-
Authentification
- Expiration JWT courte (15 min) avec rotation des refresh tokens
- Argon2id pour le hachage des mots de passe (bcrypt comme repli mature)
- MFA sur les endpoints admin et à haut privilège
- Flags de cookie sécurisés :
httpOnly,secure,sameSite - Rate limiting sur les endpoints d’authentification
-
Données
- Version TLS minimale approuvée selon les besoins de compatibilité
- Secrets de production dans KMS, Vault ou le magasin de secrets de la plateforme — pas dans
.env - Chiffrement au niveau du champ pour les PII ou les données réglementées
-
Entrées
- Validation de schéma Joi ou Zod sur chaque corps de requête
- Requêtes paramétrées (Prisma, Drizzle, Knex)
express-mongo-sanitizepour MongoDB- Encodage de sortie pour le contenu rendu
-
En-têtes
helmetavec CSP personnalisée basée sur un nonce- HSTS avec
includeSubDomainsetpreload - CORS verrouillé sur des origines spécifiques
-
Monitoring
- Logs JSON structurés avec schéma d’événements de sécurité
- Alertes pour les échecs d’authentification, atteintes de rate-limit et échecs d’intégrité
- Runbook de réponse aux incidents testé
Foire aux questions
Comment assurer la sécurité de Node.js en production ?
Une approche multicouche est nécessaire : intégrité de la chaîne d’approvisionnement via les lockfiles, la provenance npm et la vérification des signatures ; sandboxing du runtime via le Permission Model et l’exécution en tant qu’utilisateur non-root ; authentification robuste avec rotation des JWT et Argon2id ; validation des entrées avec Joi ou Zod ; en-têtes de sécurité avec helmet ; et monitoring continu avec plan de réponse aux incidents.
Qu’est-ce que le Node.js Permission Model ?
Le Node.js Permission Model est une fonctionnalité stable depuis Node 22.13.0 qui restreint l’accès du processus au système de fichiers, aux processus enfants, aux workers et aux addons natifs via les flags --permission et --allow-*. Il s’agit d’une ceinture de sécurité pour le code de confiance, et non d’un sandbox de sécurité complet contre le code malveillant.
Comment sécuriser les dépendances npm contre les attaques sur la chaîne d’approvisionnement ?
Utilisez des lockfiles, exécutez npm audit signatures pour vérifier la provenance, privilégiez les packages avec des attestations de provenance Sigstore, générez des SBOM, épinglez les URLs de registry dans .npmrc et désactivez conditionnellement les scripts d’installation avec ignore-scripts lorsque vos dépendances et votre flux de travail le permettent.
Quelles sont les vulnérabilités de sécurité Node.js les plus courantes ?
En les cartographiant sur l’OWASP Top 10:2025, les plus courantes incluent le contrôle d’accès défaillant, les erreurs de configuration de sécurité, les défaillances de la chaîne d’approvisionnement logicielle, les défaillances cryptographiques, l’injection et les défaillances d’authentification — avec des vecteurs spécifiques à Node.js comme les exploits de dépendances npm et le blocage de l’event loop.
Est-ce que npm audit suffit pour sécuriser les dépendances Node.js ?
Non. npm audit identifie les vulnérabilités connues dans les dépendances mais ne vérifie ni l’intégrité ni la provenance des packages. Utilisez npm audit signatures pour la vérification des signatures et de la provenance, commitez les lockfiles, privilégiez les packages avec des attestations Sigstore et générez des SBOM pour une visibilité complète de la chaîne d’approvisionnement.
Le Node.js Permission Model est-il un sandbox de sécurité ?
Non. Le Permission Model est une ceinture de sécurité qui empêche le code de confiance d’accéder involontairement à des ressources en dehors de son périmètre. Il n’offre pas de garanties de sécurité contre le code malveillant, qui peut contourner le modèle. Utilisez-le en complément de la sécurité des conteneurs, et non en remplacement.
Conclusion
La sécurité Node.js de niveau production n’est pas un outil unique ni un audit ponctuel. C’est un programme qui couvre l’intégrité de la chaîne d’approvisionnement, le renforcement du runtime, l’authentification, la protection des données et le monitoring continu. L’OWASP Top 10:2025 vous donne un cadre de priorisation, le Permission Model vous offre une nouvelle couche de contrôle du runtime, et les pratiques de chaîne d’approvisionnement comme la vérification de provenance et la génération de SBOM comblent le fossé que npm audit seul ne peut pas.
Si votre équipe construit ou fait évoluer une application Node.js et a besoin d’un partenaire qui traite la sécurité comme une préoccupation architecturale plutôt que comme une réflexion après coup, HDWEBSOFT apporte plus d’une décennie d’expérience en services de développement Node.js. Contactez-nous pour discuter de la façon dont nous pouvons vous aider à livrer des applications Node.js sécurisées, résilientes et prêtes pour la production.
