L’externalisation du développement de logiciels de santé au Vietnam fonctionne lorsque trois fondations sont conçues avant la première ligne de code : le modèle de livraison qui correspond à l’étape de vie de votre produit, la posture de conformité qui définit comment les données patients peuvent être manipulées, et la cadence de collaboration qui maintient une équipe à douze fuseaux horaires dans votre boucle de releases.
La plupart des articles sur ce sujet s’arrêtent à la décision — tarifs moins chers, grand vivier de talents, couverture des fuseaux horaires. Ce guide reprend après cette décision. C’est un playbook de livraison pour les CTO, VP of Engineering et responsables achats qui doivent sélectionner un partenaire vietnamien, structurer la collaboration, exécuter un cycle de développement compatible HIPAA, s’intégrer aux écosystèmes EHR/EMR et gouverner le coût — sans apprendre les modes de défaillance d’un incident en production.
Points clés
- Le succès de l’externalisation est déterminé par la conception de la livraison, pas par la décision d’externaliser. Le même vivier de prestataires produit à la fois des pilotes ratés et des partenariats d’une décennie.
- Les équipes dédiées et les ODC se chevauchent : la première décrit qui fait le travail, le second décrit où et sous quels contrôles. Ce ne sont pas des choix mutuellement exclusifs.
- La sensibilisation HIPAA doit être intégrée à la livraison dès le Sprint 0 — périmètre du BAA, limites d’accès aux PHI, pistes d’audit. Le développement offshore ne fournit pas automatiquement la conformité.
- L’évaluation des prestataires fonctionne mieux comme une checklist à cinq piliers avec des preuves que vous pouvez demander — politiques, artefacts et références — pas comme une comparaison de présentations.
- Comparez les prix par le coût total de livraison : onboarding, QA, outillage de sécurité, intégrations et maintenance — pas par les tarifs horaires affichés.
Pourquoi le Vietnam pour l’externalisation de logiciels de santé en 2027
Le rôle du Vietnam dans l’externalisation logicielle a dépassé le récit de l’arbitrage salarial. L’écosystème qui compte pour les acheteurs de santé est la couche d’ingénierie : des universités produisant un volume constant de diplômés en informatique, une décennie de livraison pour des clients américains, européens, japonais et australiens, et un secteur de services qui a déjà absorbé les attentes occidentales en matière de documentation, de reporting et de protection de l’IP.
Pour le travail de santé en particulier, trois capacités pèsent le plus. Premièrement, l’expérience de livraison à forte charge d’intégration — les équipes vietnamiennes construisent couramment sur REST, des flux HL7 v2 et des APIs FHIR pour des clients healthtech américains et européens, ce qui est plus proche de la réalité des systèmes hospitaliers que le développement d’apps greenfield. Deuxièmement, la discipline QA — le talent QA offshore est une force structurelle du marché, et le logiciel réglementé vit ou meurt sur sa couverture de tests. Troisièmement, la maturité de communication — la base de prestataires passe des années à mener des standups, des revues de sprint et des ponts d’incidents en anglais avec des acheteurs occidentaux.
Rien de tout cela ne signifie que tous les prestataires se valent. Les facteurs pratiques d’évaluation sont couverts dans la section checklist plus bas. Et si vous êtes encore à une étape antérieure — à peser si l’externalisation convient à votre situation — l’article sur les avantages et inconvénients de l’externalisation de logiciels de santé est le bon point de départ ; ce guide suppose cette question réglée et se concentre sur l’exécution.
Choisir un modèle de livraison : équipe dédiée, ODC ou périmètre fixe
La structure de collaboration que vous signez détermine tout ce qui suit : qui contrôle les priorités, qui possède la surface de conformité, comment les coûts se comportent et à quel point une transition future sera douloureuse. Trois modèles dominent l’externalisation santé vers le Vietnam :
| Modèle | Contrôle | Responsabilités | Considérations de conformité | Structure de coûts | Projets adaptés |
|---|---|---|---|---|---|
| Périmètre fixe | Le prestataire gère la livraison selon une spec | Le prestataire possède le plan de livraison ; vous possédez la réception | Le plus facile à borner — pas de PHI de production si les données sont simulées ; le contrat définit les obligations | Prévisible ; demandes de changement tarifées | Livrables bornés : un MVP de portail patient, un adaptateur d’intégration, un outil de migration |
| Équipe dédiée | Vous dirigez les priorités ; le prestataire fournit et retient l’équipe | Partagées : vous possédez le backlog, le prestataire possède la capacité de l’équipe | Vous contrôlez les limites PHI ; le prestataire doit appliquer vos politiques d’accès dans son environnement | Mensuel par poste ; évolue avec la taille de l’équipe | Produits de longue durée avec des roadmaps évolutives — le pattern habituel des plateformes healthtech |
| ODC | Le prestataire opère sous votre gouvernance | Le prestataire possède les locaux, la sécurité, la rétention ; vous possédez la direction produit | Option d’isolation la plus forte — infrastructure ségréguée, personnel nominatif, contrôles gérés par le prestataire | Équipe + prime infrastructure | Périmètres réglementés nécessitant des environnements dédiés et des contrôles documentés |
Deux clarifications comptent plus que le tableau. L’équipe dédiée et l’ODC se chevauchent plutôt qu’ils ne concurrencent : une équipe dédiée décrit qui fait le travail ; un ODC décrit où le travail se déroule et sous quels contrôles opérationnels. Beaucoup de collaborations sont effectivement « une équipe dédiée dans un ODC » — distinguez-les en demandant qui gère la sécurité physique et réseau, qui contrôle l’accès aux appareils et où vivent les identifiants, plutôt que de traiter les étiquettes comme des choix opposés. Le périmètre fixe ne fonctionne en douceur dans la santé que lorsque le périmètre est réellement borné ; le travail à forte charge de conformité avec des flux de données flous résiste au prix fixe et punit les deux parties par les demandes de changement.
Pour les produits de santé à long horizon — la forme habituelle une fois qu’une plateforme a survécu à son pilote — une équipe de développement dédiée vous donne le contrôle du backlog et la continuité de l’équipe sans constituer d’entité juridique à l’étranger. Une structure de départ représentative pour un produit de santé de taille moyenne :
- 1 BA orienté produit — traduit les exigences cliniques et opérationnelles en stories
- 1 tech lead — propriété de l’architecture, autorité de revue de code, gardien de la sécurité
- 4–6 développeurs — orientés backend si le travail est l’intégration EHR ; équilibrés s’il est orienté patient
- 2 ingénieurs QA — un manuel, un automatisation ; le travail de santé a besoin des deux
- 0.5 DevOps — gestion des environnements, pipelines de déploiement, gestion des secrets
- Liaison sécurité (à temps partiel, peut être côté prestataire) — gère les revues d’accès et l’hygiène des journaux d’audit
Mettez à l’échelle les postes de dev, pas l’échafaudage — la colonne BA, lead et QA doit survivre inchangée à la croissance de l’équipe.
Construire une livraison compatible HIPAA dès le Sprint 0
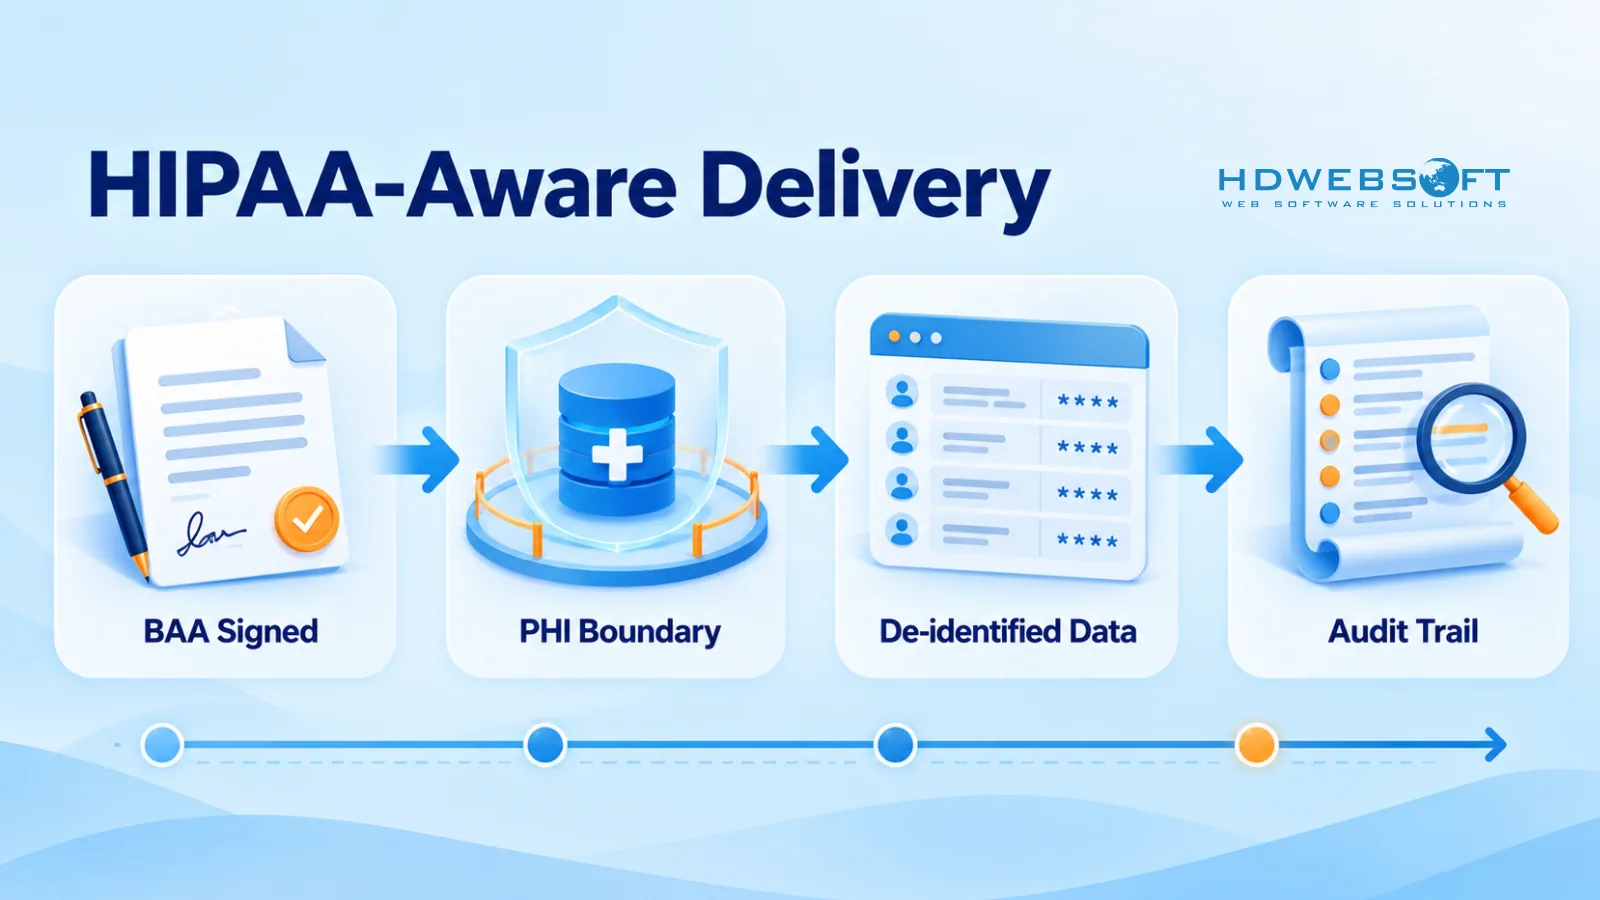
HIPAA s’applique aux arrangements, pas aux codes postaux. Le développement offshore n’est ni conforme ni non conforme en soi — ce qui compte, c’est si le système de livraison est conçu pour que l’exposition aux PHI soit délimitée, journalisée et gouvernée contractuellement. Cette ingénierie commence au Sprint 0, pas au premier audit.
BAA, responsabilités du prestataire et exigences contractuelles
Un Business Associate Agreement devient pertinent lorsqu’un prestataire crée, reçoit, maintient ou transmet des PHI pour le compte d’une entité couverte — et il peut s’appliquer même si l’équipe offshore ne touche les PHI qu’indirectement, par exemple via des journaux de production ou un accès support. Le déclencheur est le contact avec les données, pas le titre du poste. Si votre prestataire ne verra jamais de PHI — données entièrement synthétiques, pas d’accès production, pas de chemin de support vers les systèmes en production — un BAA peut ne pas être requis ; si un chemin d’accès existe, il l’est.
La couche contractuelle porte quatre obligations qui doivent être explicites avant le début du développement : le périmètre d’utilisation et de divulgation autorisée des PHI, les responsabilités de sauvegarde (administratives, techniques, physiques), les devoirs de notification de violation et d’incident de sécurité avec leurs délais, et la transmission d’obligations équivalentes à tout sous-traitant. Le guide du HHS sur les accords de business associate publie des exemples de clauses BAA qui constituent une base solide de ce que le conseil juridique devrait s’attendre à voir — si un prestataire résiste à ces clauses, c’est un signal sur le prestataire, pas sur HIPAA.
Une réserve honnête : signer un BAA ne rend pas la livraison conforme. Il attribue la responsabilité. La substance opérationnelle se trouve dans les deux sous-sections suivantes.
Manipulation des PHI, données de test et contrôles d’accès
Avant que tout développement ne touche des données sensibles, la collaboration a besoin d’une carte des limites PHI écrite : quels environnements peuvent contenir des PHI, quels rôles peuvent y accéder, et quelles classes de données sont définitivement hors du périmètre de l’équipe offshore. La plupart des collaborations vietnamiennes réussies répondent à cette question de manière conservatrice — les PHI de production ne quittent jamais l’environnement client, et l’équipe offshore travaille exclusivement sur des jeux de données désidentifiés ou synthétiques.
Cette réponse impose un vrai travail d’ingénierie. La désidentification n’est pas « supprimer la colonne du nom » ; des données synthétiques réalistes doivent préserver la forme statistique des données cliniques — distributions de valeurs, fréquences de codes, schémas de données manquantes — sinon l’équipe construit sur de la fiction et les défauts d’intégration ne surgissent qu’en production. Les prestataires matures maintiennent un pipeline de données dédié pour générer et rafraîchir les fixtures de test, et le traitent comme un livrable, pas comme une pensée après coup.
Le contrôle d’accès suit la même logique du moindre privilège : comptes nominatifs par ingénieur, pas d’identifiants partagés, accès aux environnements basé sur les rôles, entrée VPN ou zero-trust vers tout ce qui n’est pas public, et revues d’accès trimestrielles documentées par écrit. Pour les équipes qui construisent les composants sensibles à la conformité eux-mêmes — gestion du consentement, journalisation d’audit, fonctionnalités conscientes des PHI — notre guide approfondi sur les logiciels de conformité HIPAA couvre le côté architectural de ce que ces contrôles protègent.
Développement sécurisé, pistes d’audit et réponse aux incidents
La sensibilisation HIPAA dans le SDLC se voit concrète, pas aspirationalle :
- Portes de développement sécurisé — threat modeling pour les fonctionnalités touchant les PHI, scan SAST/dépendances en CI, gestion des secrets, et revue de sécurité comme élément du Definition-of-Done, pas comme une phase.
- Pistes d’audit partout — chaque accès à un environnement, chaque action adjacente à la production et chaque export de données journalisé avec acteur, horodatage et justification ; journaux conservés et révisables, y compris par l’équipe conformité du client.
- Runbook de réponse aux incidents — un document partagé et répété définissant ce qui compte comme incident, qui notifie qui et dans quelle fenêtre, quelles preuves sont préservées, et comment les devoirs de divulgation du prestataire sous le BAA s’exécutent réellement.
L’épreuve d’un prestataire ici, ce sont les artefacts, pas le vocabulaire. Demandez à voir un journal d’incidents réel (assaini), un enregistrement de revue d’accès anonymisé et un rapport de porte de sécurité d’un sprint passé. Les prestataires qui exécutent une livraison compatible HIPAA produisent ces éléments naturellement ; les autres produisent des explications à la place.
Développement EHR/EMR et interopérabilité santé
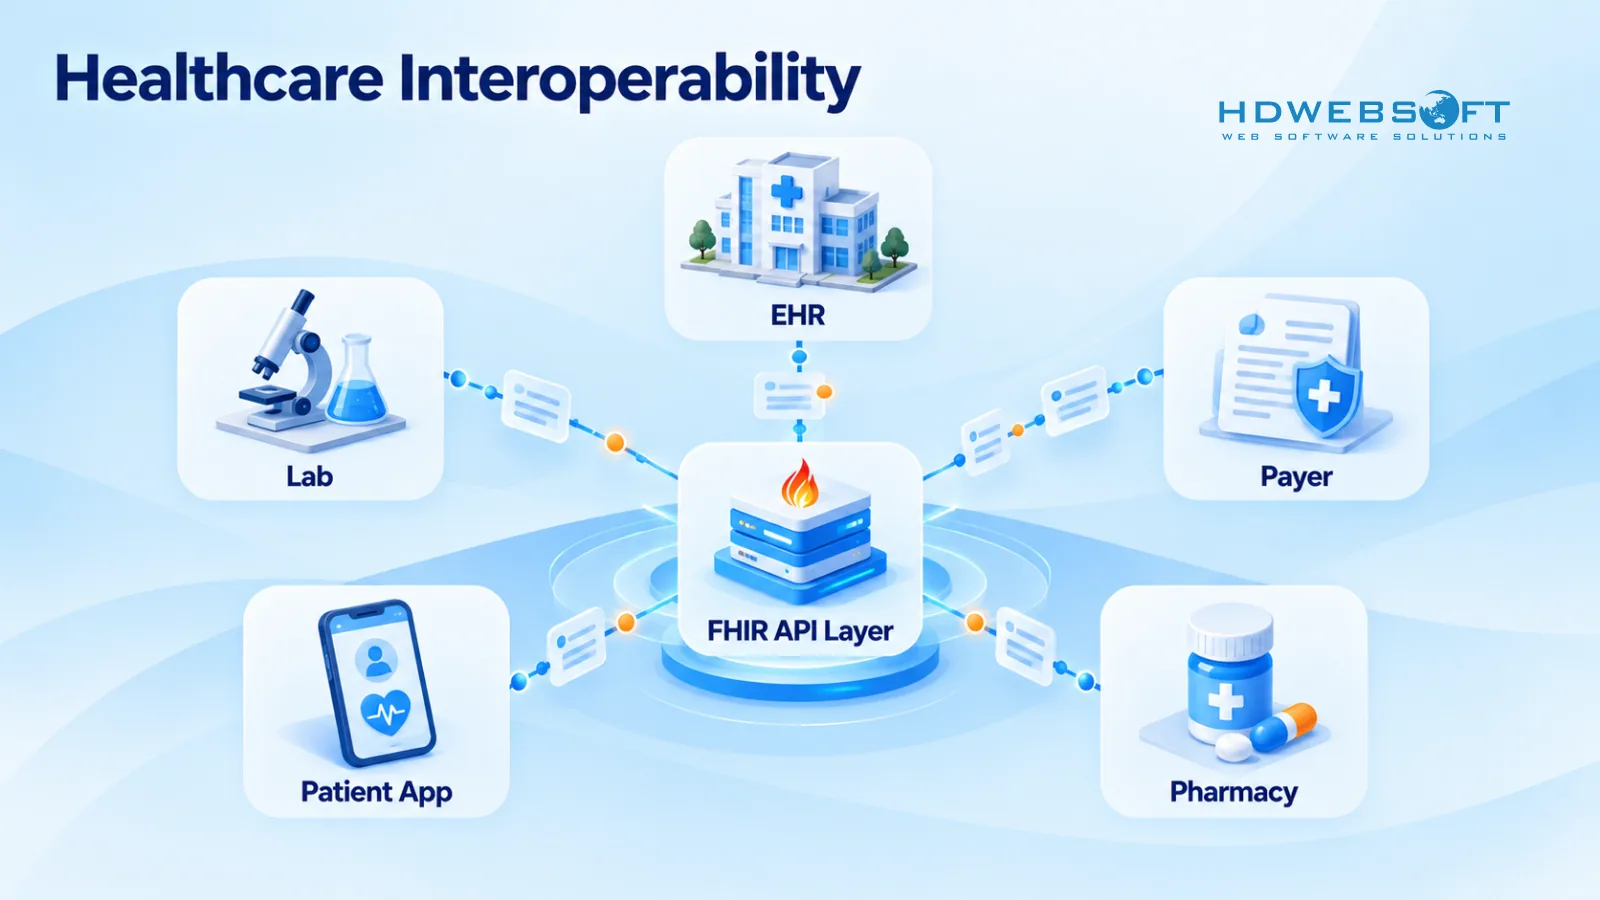
La plupart des collaborations d’externalisation santé convergent vers le même problème difficile : votre logiciel doit échanger des données avec des systèmes que vous ne contrôlez pas — EHR hospitaliers, systèmes de laboratoire, plateformes de payeurs, clearinghouses. Le vocabulaire technique de cet échange est standardisé : la spécification HL7 FHIR définit le modèle de ressources (Patient, Observation, Encounter, Claim et une centaine d’autres) et les patterns d’API de type REST par lesquels les systèmes de santé modernes exposent leurs données.
Variance FHIR, flux legacy et adéquation au workflow clinique
Ce qui rend cela difficile en pratique n’est pas FHIR lui-même mais la variance autour de lui. Le vrai travail d’intégration consiste à mapper votre modèle de domaine sur les ressources FHIR, puis à gérer les dialectes propres à chaque éditeur — différents EHR remplissent différents champs, implémentent différents sous-ensembles et imposent leurs propres comportements d’authentification et de rate-limit. Les systèmes legacy ajoutent des flux HL7 v2, des exports de fichiers plats et parfois des lectures directes de base de données, chacun exigeant sa propre discipline d’adaptateur. La compatibilité avec le workflow clinique compte autant que la plomberie des données : une intégration techniquement parfaite qui écrit des données là où les cliniciens ne regardent jamais est une intégration ratée. Et l’interopérabilité a besoin de sa propre couche de test — vérifications de conformité contre les profils de ressources, tests de contrat contre des endpoints EHR simulés, et fixtures de rejeu construites à partir d’échantillons de messages réels (désidentifiés).
Évaluer le track record d’interopérabilité d’un prestataire
Lors de l’évaluation d’un prestataire pour ce travail, demandez des artefacts : des échantillons de mappage de ressources, un rapport de tests de conformité et une référence pour une intégration passée en production. Si votre périmètre inclut la construction ou l’extension des systèmes de dossiers eux-mêmes — modules cliniques personnalisés, migration de données, outils de workflow superposés à un EHR — c’est exactement le territoire des services de développement de logiciels EHR/EMR, où la surface d’intégration est conçue autour de vos workflows cliniques plutôt que rétrofitée aux valeurs par défaut d’un produit.
Gérer le chevauchement horaire US/Europe et la cadence de livraison
Le Vietnam fonctionne sur un seul fuseau horaire (UTC+7) sans heure d’été — ce qui simplifie les calculs sans les éliminer, parce que votre côté change, lui. Les fenêtres de chevauchement pratiques, en supposant une équipe prestataire en horaires décalés :
| Votre localisation | Votre fenêtre de travail | Heure locale au Vietnam | Chevauchement réaliste |
|---|---|---|---|
| US East (ET) | 8h00 – 12h00 | 19h00 – 23h00 (DST) / 20h00 – 00h00 (standard) | ~3–4 heures : votre matinée ↔ soir VN |
| US West (PT) | 7h00 – 10h00 | 22h00 – 1h00 (DST) / 23h00 – 2h00 (standard) | ~2–3 heures : votre petit matin ↔ fin de soirée VN |
| Europe (CET) | 9h00 – 14h00 | 15h00 – 20h00 (standard) / 16h00 – 21h00 (DST) | ~4–5 heures : votre matin/midi ↔ après-midi/soir VN |
Traitez ce tableau comme indicatif — le chevauchement réel dépend du planning de l’équipe du prestataire, et la bonne réponse se négocie, elle ne se suppose pas. Ce qui compte, c’est qu’une fenêtre quotidienne existe et soit contractuellement protégée pour les rituels qui nécessitent la synchronie.
La cadence qui fonctionne spécifiquement dans la livraison santé :
- Transmissions async-first — un handoff écrit en fin de journée (ce qui a été livré, ce qui est bloqué, ce qui attend une décision) pour que le matin onshore commence par des réponses, pas des questions.
- Sync quotidien dans le chevauchement — un standup court réservé aux blocages ; le statut appartient au canal asynchrone.
- Chemin d’escalade avec noms et horloges — qui joindre pour un problème de production en dehors du chevauchement, avec une attente de réponse définie. Dans la santé, « l’équipe le verra demain » n’est pas un chemin d’escalade.
- Coordination des releases — fenêtres de déploiement planifiées dans le chevauchement, avec l’équipe offshore présente pour la bascule et le côté onshore présent pour la validation clinique. Ne livrez jamais dans un vide du vendredi.
Coûts de l’externalisation de logiciels de santé au Vietnam
Les tarifs horaires affichés sont le chiffre le moins utile d’un budget d’externalisation — mais les acheteurs ont besoin d’un cadre de départ, donc en voici un indicatif. Les fourchettes ci-dessous reflètent le comportement typique du marché pour des rôles expérimentés dans le secteur vietnamien de l’externalisation à la date de rédaction ; ce sont des fourchettes de référence pour la planification, pas des tarifs de marché vérifiés ni des prix HDWEBSOFT — les devis réels varient selon la séniorité, la durée de la collaboration, la charge de conformité et la marge du prestataire.
| Rôle | Fourchette indicative (USD/heure) | Notes |
|---|---|---|
| Développeur logiciel | 25–45 $ | La séniorité et la spécialisation (ex. intégrations santé) font bouger le tarif |
| Ingénieur QA | 20–35 $ | Le QA capable d’automatisation se situe en haut de la fourchette |
| Business analyst | 25–40 $ | Les BA maîtrisant le domaine (workflows cliniques, logique payeur) sont plus rares |
| Ingénieur DevOps | 30–50 $ | L’allocation à temps partiel est la norme sur les équipes moyennes |
| Chef de projet | 30–45 $ | Souvent intégré à la collaboration comme overhead de livraison |
Deux observations honnêtes. Premièrement, le travail santé se tarife au-dessus du développement d’apps générique — l’overhead de conformité, l’onboarding dans votre modèle de données et le coût de maintien d’une équipe senior stable arrivent tous dans le tarif. Deuxièmement, le modèle de tarification compte plus que la grille : la tarification mensuelle par poste d’une équipe dédiée se comporte très différemment des offres fixes sur une année de demandes de changement.
Le modèle de coûts réaliste inclut ce que la grille cache :
- Onboarding et transfert de connaissances — 2–4 semaines de productivité réduite pendant que l’équipe absorbe votre domaine, vos systèmes et vos contraintes ; budgétez-le au lieu de faire comme s’il n’existait pas.
- QA et infrastructure de test — la couverture d’automatisation sur un logiciel réglementé est une ligne de coût, pas un plus.
- Outillage sécurité et conformité — environnements isolés, gestion des identifiants, outillage d’audit, revues d’accès périodiques.
- Travail d’intégration — adaptateurs EHR/FHIR, APIs de payeurs, flux de laboratoire : systématiquement le poste le moins prévisible.
- Maintenance et rétrocession — maintien de la documentation et coût d’une transition future, quelle que soit la partie qui l’exécute.
Le contrat doit rendre explicites les coûts invisibles : propriété intellectuelle qui vous est cédée dès la création (formulation work-for-hire couvrant les livrables et leurs dépendances), SLA avec métriques et recours nommés, frontières de responsabilité entre prestataire et client écrites par activité — et clauses de sortie couvrant le préavis, l’escrow du code source ou l’accès continu au dépôt, les exigences d’exhaustivité de la documentation, et le support de rétrocession des connaissances. La clause de sortie est celle que vous espérez ne jamais utiliser — c’est exactement pourquoi elle doit être rédigée pendant que les deux parties s’apprécient encore.
Les tarifs fixent l’économie de l’engagement ; les budgets de projet exigent néanmoins leur propre décomposition. Pour des fourchettes de coût de développement par type d’application — télémédecine, EHR, portails patients, systèmes côté payeur — et les coûts de conformité et récurrents qui s’y rattachent, consultez notre guide sur le healthcare app development cost.
Risques de livraison courants et comment les réduire
Les risques propres à la santé méritent des mitigations ciblées plutôt qu’une anxiété générique sur l’externalisation :
- Exposition aux PHI → Par défaut, pas d’accès PHI pour l’équipe offshore ; pipelines de données synthétiques, comptes au moindre privilège et journaux d’accès revus trimestriellement. Si l’accès aux PHI est réellement nécessaire, bornez-le à des individus nominatifs dans un environnement isolé.
- Échecs d’intégration → Test de contrat de chaque interface externe dès le Sprint 1 ; maintenez des fixtures de rejeu à partir de messages de production désidentifiés ; traitez chaque variante EHR/payeur comme son propre adaptateur, jamais un connecteur générique.
- Dérive de conformité → Les contrôles se dégradent silencieusement entre deux audits. Planifiez des revues de conformité internes à cadence fixe (trimestriel fonctionne), gardez le BAA et la carte d’accès versionnés avec le code, et faites de « qui a changé quelle limite » une question à laquelle on peut répondre.
- Perte de connaissances / attrition → Clauses de continuité dans le contrat, remplacements chevauchants avec périodes de passation, et décisions d’architecture consignées dans des ADR plutôt que dans la tête d’un ingénieur.
- Dépendance au prestataire → Vous possédez les dépôts, les comptes cloud et les identifiants dès le premier jour. Un prestataire qui opère à l’intérieur de votre infrastructure est bien plus facile à remplacer que celui qui l’héberge.
Checklist d’évaluation des prestataires d’externalisation de logiciels de santé
Les évaluations échouent quand elles comparent les présentations des prestataires. Comparer les preuves fonctionne mieux — et c’est pour cela que cette checklist est construite. Utilisez-la en entretien et en RFP : chaque critère est formulé comme une question d’acheteur plus l’artefact que vous pouvez réellement demander.
Expertise du domaine santé
- « Montrez-nous un produit santé que votre équipe a livré en production. » → Des études de cas avec des détails, des clients référençables et un accès démo ou des captures montrant une vraie profondeur de workflow clinique — pas des decks marketing.
- « Qui, dans l’équipe proposée, a déjà travaillé sur un logiciel réglementé ? » → Des CV nominatifs avec historiques de projets ; une composition d’équipe qui persiste après le pitch, pas des visages seniors qui partent à la deuxième semaine.
Maturité sécurité et conformité
- « Êtes-vous prêts pour un BAA, et à quoi ressemble votre manipulation des PHI par défaut ? » → Une posture BAA standard, une politique écrite d’accès aux PHI, une architecture d’isolation des environnements et des runbooks de réponse aux incidents.
- « Que produisent vos revues d’accès ? » → Un enregistrement de revue d’accès assaini ou un extrait de journal d’audit d’une collaboration réelle — l’artefact le plus révélateur que vous puissiez demander.
Capacités techniques et d’interopérabilité
- « Décrivez une intégration FHIR ou HL7 v2 que vous avez livrée. » → Des échantillons de mappage de ressources, des rapports de tests de conformité et une référence pour une intégration qui a survécu à la production.
- « Comment testez-vous contre des systèmes externes que vous ne contrôlez pas ? » → Une approche de contract-testing avec des endpoints simulés et des fixtures de rejeu, pas « nous testons dans le staging du client ».
Gouvernance de la livraison
- « À quoi ressemble un sprint de votre côté ? » → Des artefacts de sprint : tableaux d’exemple, Definition of Done, rapports de vélocité, et comment les blocages sont escaladés entre fuseaux horaires.
- « Comment gérez-vous les changements de périmètre ? » → Un processus écrit de demandes de changement avec mécanique de tarification — la réponse révèle si la gouvernance est un système ou une improvisation.
Stabilité de l’équipe et transparence commerciale
- « Quel est votre attrition en ingénierie, et que se passe-t-il quand mon lead part ? » → Des données d’ancienneté pour les rôles proposés et une clause contractuelle de remplacement/passation.
- « Que comprend le tarif, et que ne comprend-il pas ? » → Une grille avec inclusions explicites (overhead de gestion, outillage, environnements) et exclusions, plus les termes IP, SLA et sortie sous forme de projet.
Un prestataire qui répond par des artefacts plutôt que des adjectifs a déjà fait ce travail. Ce pattern-match — la preuve plutôt que l’affirmation — c’est toute la checklist.
Conclusion
L’externalisation du développement de logiciels de santé au Vietnam réussit par la force de sa conception de livraison : le bon modèle de collaboration, la sensibilisation HIPAA construite dès le Sprint 0, l’interopérabilité traitée comme un workstream de première classe, une cadence de collaboration bâtie sur le chevauchement réel, et un prestataire sélectionné sur la preuve plutôt que sur le pitch. Réussissez ces cinq points et la géographie devient un détail d’implémentation.
HDWEBSOFT fournit des services de développement de logiciels de santé depuis le Vietnam pour les équipes healthtech américaines et européennes — une capacité d’ingénierie dédiée construite autour d’une livraison conforme, d’une profondeur d’intégration et d’une gouvernance transparente. Si vous définissez le périmètre d’un build ou évaluez des prestataires, contactez HDWEBSOFT pour discuter de votre modèle de livraison.
FAQ
Est-il sûr d’externaliser le développement de logiciels de santé au Vietnam ?
Oui, lorsque la sécurité est conçue plutôt que supposée. Une collaboration fiable combine un BAA signé lorsque des PHI sont dans le périmètre, des données de test désidentifiées, un accès au moindre privilège, des artefacts de livraison auditables et des clauses contractuelles couvrant l’IP, les SLA et la sortie. L’écosystème mature d’externalisation du Vietnam fournit la capacité d’ingénierie ; votre modèle de gouvernance fournit la sécurité.
À quoi ressemble un processus de développement compatible HIPAA ?
Il commence avant le code : délimitez l’accès aux PHI au Sprint 0, signez le BAA, provisionnez des environnements isolés et définissez quels rôles peuvent voir les données de production. Pendant la livraison, cela signifie des portes secure-SDLC, la journalisation d’audit sur chaque environnement, des données de test désidentifiées et un runbook de réponse aux incidents partagé. La conformité vit dans le processus de livraison, pas dans un audit final.
Combien coûte l’externalisation du développement de logiciels de santé au Vietnam ?
Les tarifs mixtes indicatifs se situent généralement entre 25 et 45 $/heure par rôle d’ingénierie, selon la séniorité, la charge de conformité et le modèle de collaboration. La métrique de comparaison honnête est le coût total de livraison : onboarding, automatisation QA, outillage de sécurité, intégration et maintenance — pas le taux horaire affiché.
Équipe dédiée ou ODC — quel modèle convient aux projets de santé ?
Ils se chevauchent plutôt qu’ils ne concurrencent. Une équipe dédiée décrit qui fait le travail ; un ODC décrit où et sous quels contrôles opérationnels le travail se déroule. Les produits de santé de longue durée conviennent généralement à une équipe dédiée ; les périmètres réglementés nécessitant une infrastructure isolée et des opérations gérées par le prestataire conviennent à un ODC ; le périmètre fixe convient aux livrables bornés et bien spécifiés.
Une équipe vietnamienne peut-elle gérer des intégrations EHR/FHIR ?
Oui — à condition que le prestataire le démontre, pas seulement l’affirme. Demandez des échantillons de mappage de ressources FHIR, des rapports de tests de conformité et de contrat, et des références pour des travaux d’intégration sur des systèmes hospitaliers ou des clearinghouses. Les équipes ayant une vraie profondeur d’interopérabilité montrent des artefacts, pas des adjectifs.