
Eine Node.js-Anwendung in der Produktion verarbeitet echte Nutzerdaten, echte Secrets, echte Netzwerkverbindungen und Hunderte von Drittanbieter-Abhängigkeiten. Sicherheit in diesem Maßstab ist kein Add-on, das auf funktionierenden Code aufgeschichtet wird — es ist eine architektonische Anforderung, die bestimmt, wie Sie Pakete auswählen, die Runtime konfigurieren, Secrets verwalten und auf Vorfälle reagieren.
Node.js-Sicherheit in der Produktion bezeichnet die Gesamtheit der Praktiken, Konfigurationen und architektonischen Entscheidungen, die eine Node.js-Anwendung, ihre Abhängigkeiten und ihre Runtime-Umgebung über den gesamten Softwareentwicklungs-Lebenszyklus hinweg vor unbefugtem Zugriff, Datenverletzungen und Supply-Chain-Angriffen schützen.
Dieser Artikel ist ein technischer Deep Dive darüber, wie Sie Node.js-Sicherheit in der Produktion sicherstellen, für Engineering-Teams, die produktive Node.js-Services entwickeln oder warten. Einen grundlegenden Überblick über häufige Node.js-Schwachstellen und grundlegende Mitigationspraktiken finden Sie in unserem Begleit-Leitfaden zu Node.js-Sicherheits-Best-Practices. Hier konzentrieren wir uns auf die Bereiche, die ein produktionsreifes Sicherheitsprogramm auszeichnen: Supply-Chain-Integrität, OWASP Top 10:2025-Mapping, das Node.js Permission Model und eine einsetzbare Sicherheits-Checkliste.
Warum Node.js-Sicherheit einen produktionsreifen Ansatz erfordert
In der Entwicklung ist eine verwundbare Abhängigkeit eine Warnung im Terminal. In der Produktion ist sie eine Angriffsfläche, die ein Angreifer kontinuierlich auskundschaften kann. Das npm-Ökosystem ermöglicht es, ein funktionsreichen Backend in Tagen zusammenzustellen, aber jedes Paket, das Sie installieren, wird Teil Ihres Sicherheitsperimeters. Ein einziges kompromittiertes Paket — sei es durch Account-Übernahme, Typosquatting oder einen bösartigen Maintainer — kann Code in Ihre Build-Pipeline, Ihre Runtime und die Sessions Ihrer Nutzer einschleusen.
Die Kompromittierung der npm-Paketfamilie chalk und debug im September 2025 zeigte, wie schnell dies geschieht. Diese Bibliotheken verzeichnen über 2,6 Milliarden kombinierte wöchentliche Downloads und liegen tief in Abhängigkeitsbäumen, die die meisten Entwickler nie direkt inspizieren. Bösartige Versionen waren etwa zwei Stunden lang live, bevor der Maintainer sie bemerkte und entfernte — aber jede CI-Pipeline, jeder Build-Server oder jede Entwicklermaschine, die in diesem Zeitfenster npm install ausführte, zog den verseuchten Code.
Der Produktionskontext verändert, was auf dem Spiel steht. Sie verarbeiten echte Secrets, echte Nutzerdaten, echte Compliance-Verpflichtungen und echten Traffic. Eine Schwachstelle, die in einem Nebenprojekt theoretisch ist, wird in der Produktion zu einem meldepflichtigen Vorfall. Diese Lücke ist der Grund, warum ein produktionsreifes Node.js-Sicherheitsprogramm nicht bei „npm audit ausführen und markierte Punkte beheben” stehen bleiben darf. Es muss den gesamten Lebenszyklus abdecken: wie Pakete in Ihr Projekt gelangen, wie die Runtime gesperrt wird, wie Authentifizierung und Daten geschützt werden und wie Sie erkennen und reagieren, wenn etwas schiefgeht.
Abbildung von OWASP Top 10:2025 auf Node.js
Der OWASP Top 10:2025 ist die neueste Ausgabe des branchenüblichen Awareness-Dokuments für Webanwendungs-Sicherheitsrisiken. Die Version 2025 hat die Liste umstrukturiert, um moderne Angriffsmuster abzubilden, insbesondere durch die Aufwertung von Software Supply Chain Failures zu A03 und die Einführung von Mishandling of Exceptional Conditions als A10. Die Abbildung dieser Kategorien auf Node.js-spezifische Risiken gibt Engineering-Teams einen konkreten Ausgangspunkt für die Priorisierung.
| OWASP 2025 | Node.js-spezifisches Risiko | Mitigation |
|---|---|---|
| A01 Broken Access Control | Überprivilegierte JWT-Tokens, fehlende RBAC-Middleware, IDOR in API-Routen | Least-Privilege-Token-Scopes, RBAC-Middleware, Ressourcen-Eigentumsprüfungen |
| A02 Security Misconfiguration | Debug-Modus in Produktion, offenes CORS, Standard-helmet-Einstellungen, ausführliche Fehlerantworten | Umgebungsbasierte Konfiguration, gesperrte CORS-Origins, helmet mit benutzerdefiniertem CSP, bereinigte Fehlerausgabe |
| A03 Software Supply Chain Failures | npm-Abhängigkeits-Exploits, Typosquatting, Maintainer-Account-Übernahme, transitive Schwachstellenausbreitung | Lockfiles, npm-Provenance-Verifizierung, npm audit signatures, SBOM-Generierung, Registry-Pinning |
| A04 Cryptographic Failures | Schwaches Passwort-Hashing, hartcodierte Secrets, veraltetes TLS, fehlende Verschlüsselung at rest | Argon2id oder bcrypt, KMS/Vault für Secrets, genehmigte TLS-Mindestversion, feldweise Verschlüsselung für PII |
| A05 Injection | SQL/NoSQL-Injection über nicht validierte Eingaben, Command-Injection in child_process, XSS in gerenderten Ausgaben | Joi/Zod-Schema-Validierung, parametrisierte Queries (Prisma, Drizzle), express-mongo-sanitize, Output-Encoding |
| A06 Insecure Design | Kein Threat Modeling, fehlende in die Architektur integrierte Sicherheitskontrollen, als sicher angenommene Drittanbieter-Integrationen | STRIDE-Threat-Modeling in der Designphase, Sicherheitsreview für neue Features, Zero-Trust-Integrationsmuster |
| A07 Authentication Failures | Langlebige JWTs ohne Rotation, schwaches Session-Management, fehlende MFA, vorhersagbare Tokens | Kurze JWT-Gültigkeit mit Refresh-Token-Rotation, sichere Cookie-Flags, MFA-Durchsetzung, Session-Invalidierung |
| A08 Software or Data Integrity Failures | Unsignierte npm-Pakete, manipulierte CI-Artefakte, fehlende Build-Attestierung | Sigstore-Provenance, CI-Pipeline-Signierung, Integritätsprüfungen an eingesetzten Artefakten |
| A09 Security Logging and Alerting Failures | Keine strukturierten Logs, fehlende Erfassung von Sicherheitsereignissen, kein Alerting bei Anomalien | Strukturiertes Logging mit pino/winston, Schema für Sicherheitsereignisse, Alerting bei Authentifizierungsfehlern und Rate-Limit-Auslösungen |
| A10 Mishandling of Exceptional Conditions | Geschluckte Fehler, die Stack-Traces preisgeben, unbehandelte Promise-Rejections, die den Prozess zum Absturz bringen, Informationspreisgabe in Fehlerantworten | Zentrale Fehlerbehandlungs-Middleware, keine Stack-Traces in Produktionsantworten, Graceful Shutdown bei unbehandelten Rejections |
Diese Abbildung ist keine Checkliste, die man einmal abhakt. Sie ist eine Linse, um jedes neue Feature, jede Abhängigkeit und jede Konfigurationsänderung gegen die Kategorien zu prüfen, die in einem Node.js-Kontext am wichtigsten sind.
Absicherung der Node.js Supply Chain
Supply-Chain-Sicherheit ist der Bereich, in dem die meisten produktiven Node.js-Anwendungen am schwächsten sind, und hier unterscheidet sich dieser Leitfaden am stärksten von einem grundlegenden Sicherheitsüberblick. Die npm-Registry ist das größte Paket-Ökosystem im Open-Source-Bereich, und ihre niedrige Veröffentlichungshürde macht sie zu einem attraktiven Ziel für Angreifer. Account-Übernahmen, Typosquatting und automatisierte Paket-Generierungspipelines haben alle stark zugenommen, und die ins Visier genommenen Pakete sind nicht obskur — sie sind tief in produktiven Abhängigkeitsbäumen eingebettet.
Lockfiles sind Ihre erste Verteidigungslinie
Ein committetes Lockfile (package-lock.json oder pnpm-lock.yaml) fixiert jede Abhängigkeit auf eine bestimmte Version und einen Integritäts-Hash. Ohne Lockfile löst npm install die neueste Version auf, die Ihre package.json-Bereiche erfüllt, was bedeutet, dass ein bösartiges oder versehentlich fehlerhaftes Publish in Ihren Build gelangen kann, ohne dass auf Ihrer Seite eine Codeänderung nötig ist.
Committen Sie Lockfiles in die Versionskontrolle. Prüfen Sie Lockfile-Diffs in Pull Requests genauso wie Code — eine neue transitive Abhängigkeit, die in einem Minor-Update erscheint, ist ein Signal, das es zu untersuchen lohnt.
Verifizieren Sie die Paketintegrität mit npm audit signatures
npm audit identifiziert bekannte Schwachstellen in Ihrem Abhängigkeitsbaum, verifiziert jedoch nicht, dass die heruntergeladenen Pakete dem entsprechen, was der Veröffentlicher beabsichtigt hat. Hier kommt npm audit signatures ins Spiel. Es verifiziert Registry-Signaturen und Provenance-Attestierungen an installierten Paketen und gibt Ihnen die Gewissheit, dass das Tarball, das Sie haben, mit dem veröffentlichten übereinstimmt und — sofern Provenance verfügbar ist — dass es von einem bestimmten CI-Workflow aus einem bestimmten Commit gebaut wurde.
# Verify registry signatures and provenance attestations
npm audit signatures
Führen Sie dies in CI als Gate-Schritt aus. Wenn ein Paket die Signaturverifizierung nicht besteht, sollte der Build nicht fortgesetzt werden.
Bevorzugen Sie Pakete mit Sigstore-Provenance
npm Provenance verknüpft ein veröffentlichtes Paket mit dem spezifischen GitHub Actions- oder GitLab CI-Lauf, der es gebaut hat, signiert über Sigstore und in einem öffentlichen Transparenz-Register protokolliert. Wenn Sie die Wahl zwischen zwei Paketen ähnlicher Qualität haben, bevorzugen Sie dasjenige, das mit --provenance veröffentlicht. Es garantiert nicht, dass das Paket frei von bösartigem Code ist, aber es gibt Ihnen eine verifizierbare Verknüpfung zwischen dem Source-Repository, dem Build-Prozess und dem Artefakt, das Sie installieren.
Generieren Sie eine Software Bill of Materials
Ein SBOM ist ein maschinenlesbares Inventar jeder Komponente in Ihrer Anwendung, einschließlich transitiver Abhängigkeiten. Tools wie npm sbom (verfügbar in npm 9+) oder cyclonedx-npm generieren SBOMs in Standardformaten wie SPDX oder CycloneDX. Ein SBOM ermöglicht es Ihnen, die Frage „Sind wir von dieser CVE betroffen?” schnell zu beantworten, ohne Abhängigkeitsbäume manuell zu verfolgen, und es wird zunehmend von Enterprise-Beschaffung und Compliance-Frameworks gefordert.
# Generate a CycloneDX SBOM
npx @cyclonedx/cyclonedx-npm --output-file sbom.json
Fixieren Sie Ihre Registry und kontrollieren Sie Installations-Skripte
Fixieren Sie Ihre Registry-URL in .npmrc, um eine versehentliche Auflösung von einem nicht vertrauenswürdigen Mirror zu verhindern:
# .npmrc
registry=https://registry.npmjs.org/
audit-level=high
Installations-Skripte können während npm install beliebigen Code ausführen. Das Setzen von ignore-scripts=true in .npmrc deaktiviert sie, aber einige Pakete benötigen Installations-Skripte, um zu funktionieren — zum Beispiel Pakete, die Native Addons kompilieren oder plattformspezifische Binaries herunterladen. Verwenden Sie ignore-scripts=true, wenn Ihre Abhängigkeiten und Ihr Workflow dies zulassen, und verifizieren Sie dies, bevor Sie es global durchsetzen. Wenn eine kritische Abhängigkeit mit deaktivierten Skripten nicht funktioniert, prüfen Sie, ob diese Abhängigkeit das Risiko wert ist.
Node.js Permission Model — Prozessweites Sandboxing
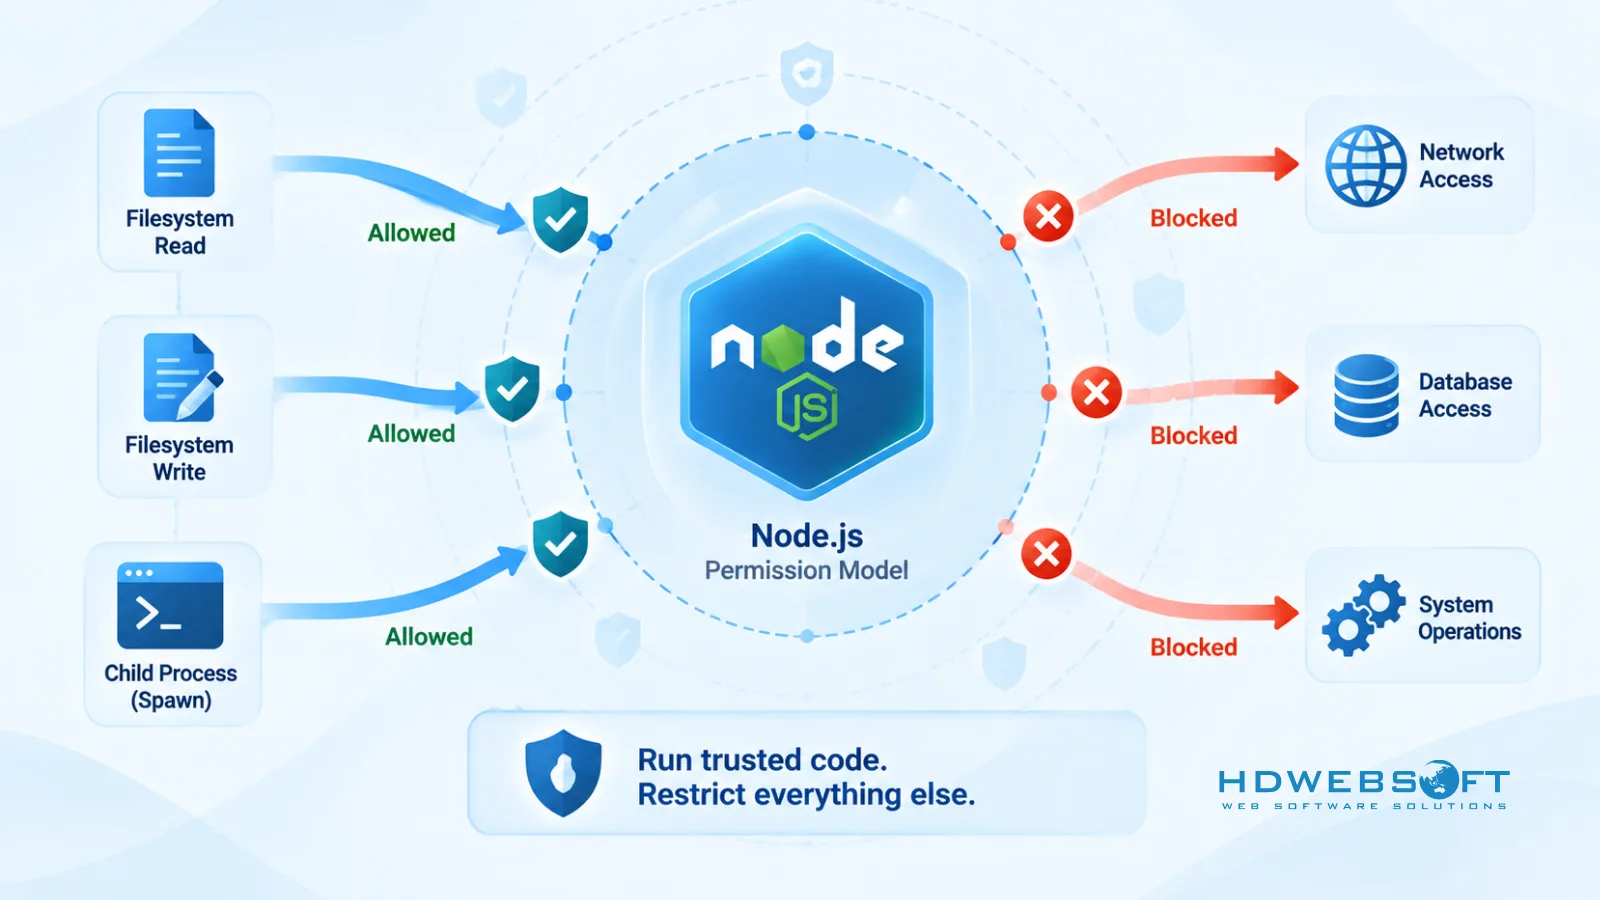
Das Node.js Permission Model ist ein integrierter Mechanismus, um einzuschränken, auf welche Systemressourcen ein Node.js-Prozess zugreifen kann. Es wurde in Node.js 22.13.0 stabil und ist nicht mehr experimentell.
Wenn Sie Node.js mit dem Flag --permission starten, wird dem Prozess standardmäßig der Zugriff auf das Dateisystem, Child Processes, Worker-Threads, Native Addons, WASI und den Runtime-Inspector verweigert. Sie erteilen dann selektiv Zugriff mit --allow-*-Flags:
# Allow reading from /app and /tmp, writing to /app/logs only
node --permission \
  --allow-fs-read=/app,/tmp \
  --allow-fs-write=/app/logs \
  server.js
# Allow child processes but not worker threads or native addons
node --permission --allow-child-process server.jsWas das Permission Model ist — und was es nicht ist
Das Permission Model implementiert einen Sicherheitsgurt-Ansatz. Es verhindert, dass vertrauenswürdiger Code unbeabsichtigt Dateien ändert oder Ressourcen nutzt, für die kein expliziter Zugriff gewährt wurde. Dies ist nützlich, um die Auswirkungen zu begrenzen: Wenn eine Abhängigkeit einen Fehler aufweist, der versucht, nach /etc/passwd zu schreiben, blockiert das Permission Model dies.
Das Permission Model ist jedoch keine vollständige Security-Sandbox. Gemäß der offiziellen Node.js Security Policy vertraut Node.js jedem Code, den es ausführen soll. Bösartiger Code kann das Permission Model umgehen und beliebigen Code ohne die durch das Modell auferlegten Einschränkungen ausführen. Das Permission Model bietet keine Sicherheitsgarantien in Gegenwart von bösartigem oder nicht vertrauenswürdigem Code.
Verwenden Sie das Permission Model als eine Schicht in einer Defense-in-Depth-Strategie — zusammen mit Container-Sicherheit, nicht-root-Ausführung und Netzwerk-Kontrollen — nicht als Ersatz für eine davon.
| Aspekt | Permission Model | Container-Sicherheit |
|---|---|---|
| Geltungsbereich | Node.js-Prozessressourcen (fs, child_process, workers, addons) | OS-Level-Isolierung (Dateisystem, Netzwerk, Nutzer, Capabilities) |
| Bedrohungsmodell | Vertrauenswürdiger Code, versehentlich | Nicht vertrauenswürdiger oder kompromittierter Prozess |
| Umgehungsresistenz | Niedrig — bösartiger Code kann umgehen | Höher — Kernel-erzwungene Isolierung |
| Ergänzend? | Ja — beides verwenden | Ja — beides verwenden |
Härtung von Authentifizierung und Autorisierung
Authentifizierung und Autorisierung sind der Ursprung der meisten Produktionsvorfälle. Eine schwache Token-Richtlinie oder eine fehlende Access-Control-Prüfung kann die Daten aller Nutzer in einer einzigen Anfrage offenlegen.
JWT: kurze Gültigkeit mit Refresh-Token-Rotation
Langlebige JWTs sind ein Risiko. Wenn ein Token gestohlen wird, bleibt es bis zum Ablauf gültig. Verwenden Sie kurze Access-Token-Gültigkeit (15 Minuten oder weniger) und rotieren Sie Refresh-Tokens bei jeder Verwendung. Wenn ein Refresh-Token verwendet wird, um ein neues Access-Token zu erzeugen, stellen Sie ein neues Refresh-Token aus und invalidieren Sie das alte.
// Issue a short-lived access token
const accessToken = jwt.sign(
  { sub: userId, scope: 'user' },
  process.env.JWT_SECRET,
  { expiresIn: '15m', algorithm: 'HS256' }
);

// Rotate refresh token on each use
async function refresh(refreshToken) {
  const payload = jwt.verify(refreshToken, process.env.REFRESH_SECRET);
  const stored = await getRefreshToken(payload.jti);
  if (!stored || stored.revoked) throw new Error('Invalid refresh token');
  await revokeRefreshToken(payload.jti);
  return issueTokenPair(payload.sub);
}
Passwort-Hashing: Argon2id bevorzugt, bcrypt als Fallback
Bevorzugen Sie Argon2id, wenn Ihr Stack dies unterstützt. Argon2id ist der empfohlene Passwort-Hashing-Algorithmus im OWASP Password Storage Cheat Sheet, da er sowohl gegen GPU- als auch gegen Side-Channel-Angriffe resistent ist. bcrypt bleibt eine ausgereifte, weit kompatible Option, wenn Argon2id nicht verfügbar ist oder wenn Sie Kompatibilität mit bestehenden Passwortdatenbanken benötigen.
// Argon2id (preferred)
const argon2 = require('argon2');
const hash = await argon2.hash(password, {
  type: argon2.argon2id,
  memoryCost: 65536,
  timeCost: 3,
  parallelism: 4,
});

// bcrypt (mature fallback)
const bcrypt = require('bcrypt');
const hash = await bcrypt.hash(password, 12);
Verwenden Sie niemals MD5, SHA1 oder Klartext für die Passwortspeicherung.
Rate-Limiting und Brute-Force-Schutz
Wenden Sie Rate-Limiting speziell auf Authentifizierungs-Endpunkte an, nicht nur global. Sowohl express-rate-limit als auch @fastify/rate-limit unterstützen pro-Routen-Konfiguration:
const rateLimit = require('express-rate-limit');

const authLimiter = rateLimit({
  windowMs: 15 * 60 * 1000,
  max: 5,
  standardHeaders: true,
  message: 'Too many login attempts, try again later.',
});

app.post('/auth/login', authLimiter, loginHandler);
Service-zu-Service-Authentifizierung in verteilten Systemen
Wenn Ihre Node.js-Services miteinander kommunizieren, bieten Mutual TLS oder signierte Service-Tokens stärkere Garantien als gemeinsame API-Schlüssel. Einen tieferen Einblick in Authentifizierungs- und Sicherheitsmuster in verteilten Node.js-Architekturen finden Sie in unserem Leitfaden zu Node.js-Microservices.
Datensicherheit in Transit und at Rest
TLS-Konfiguration
Bevorzugen Sie TLS 1.3 und pflegen Sie eine genehmigte TLS-Mindestversion basierend auf Ihren Kompatibilitätsanforderungen. Die ausschließliche Durchsetzung von TLS 1.3 kann Clients oder Integrationen beeinträchtigen, die noch TLS 1.2 benötigen. Dokumentieren Sie Ihre TLS-Mindestversion und überprüfen Sie sie, wenn Sie Ihre Runtime oder Infrastruktur aktualisieren.
Secret-Management in der Produktion
Verlassen Sie sich nicht auf .env-Dateien für das Produktions-Secret-Management. .env-Dateien sind für die lokale Entwicklung und das Testen geeignet, aber Produktions-Secrets sollten über einen dedizierten Secret-Store verwaltet werden — AWS Secrets Manager, Google Secret Manager, HashiCorp Vault oder den integrierten Secret-Store Ihrer Plattform. Diese bieten Rotation, Audit-Logging und Zugriffssteuerung, die .env-Dateien nicht leisten können.
// Load secrets from AWS Secrets Manager in production
const { SecretsManagerClient, GetSecretValueCommand } =
  require('@aws-sdk/client-secrets-manager');

const client = new SecretsManagerClient({ region: process.env.AWS_REGION });

async function getSecret(name) {
  const response = await client.send(
    new GetSecretValueCommand({ SecretId: name })
  );
  return JSON.parse(response.SecretString);
}
Feldweise Verschlüsselung für sensible Daten
Erwägen Sie bei PII oder regulierten Daten eine feldweise Verschlüsselung vor dem Speichern von Datensätzen. Dies begrenzt die Exposition bei Kompromittierung der Datenbank — ein Angreifer mit Lesezugriff auf die Datenbank sieht Chiffretext, keinen Klartext.
Eine breitere Perspektive darauf, warum Datensicherheitsmanagement auf organisatorischer Ebene wichtig ist, finden Sie in unserer Analyse zum Datensicherheitsmanagement.
Eingabevalidierung und Injection-Abwehr
Eingabevalidierung ist die zuverlässigste Abwehr gegen Injection-Angriffe. Validieren Sie jede Eingabe gegen ein explizites Schema, bevor sie Ihre Geschäftslogik erreicht.
Schema-Validierung mit Joi oder Zod
// Joi
const Joi = require('joi');

const userSchema = Joi.object({
  email: Joi.string().email().required(),
  password: Joi.string().min(12).max(128).required(),
  role: Joi.string().valid('admin', 'user').default('user'),
});

const { value, error } = userSchema.validate(req.body);
if (error) return res.status(400).json({ error: error.message });
// Zod
const { z } = require('zod');
const userSchema = z.object({
email: z.string().email(),
password: z.string().min(12).max(128),
role: z.enum(['admin', 'user']).default('user'),
});
const parsed = userSchema.safeParse(req.body);
if (!parsed.success) return res.status(400).json({ error: parsed.error });NoSQL-Injection und parametrisierte Queries
Wenn Sie MongoDB verwenden, sanitieren Sie Eingaben, um Operator-Injection mit express-mongo-sanitize zu verhindern. Verwenden Sie bei SQL-Datenbanken parametrisierte Queries über ein ORM oder einen Query-Builder — Prisma, Drizzle und Knex parametrisieren standardmäßig. Fügen Sie niemals Nutzereingaben in einen Query-String ein.
Security-Header und Server-Konfiguration
helmet mit benutzerdefiniertem CSP
helmet setzt sinnvolle Standardwerte, aber in der Produktion sollten Sie Content-Security-Policy an die tatsächlichen Ressourcen-Origins Ihrer Anwendung anpassen. Ein Nonce-basiertes CSP ist stärker als ein statisches, da es Inline-Script-Injection verhindert, selbst wenn ein Angreifer einen XSS-Vektor findet.
const helmet = require('helmet');
const crypto = require('crypto');

app.use((req, res, next) => {
  res.locals.cspNonce = crypto.randomBytes(16).toString('base64');
  next();
});

app.use(
  helmet({
    contentSecurityPolicy: {
      directives: {
        defaultSrc: ["'self'"],
        scriptSrc: ["'self'", (req, res) => `'nonce-${res.locals.cspNonce}'`],
        styleSrc: ["'self'", "'unsafe-inline'"],
        imgSrc: ["'self'", 'data:', 'https:'],
        connectSrc: ["'self'"],
        frameAncestors: ["'none'"],
        objectSrc: ["'none'"],
      },
    },
    hsts: { maxAge: 31536000, includeSubDomains: true, preload: true },
  })
);
CORS auf spezifische Origins gesperrt
Verwenden Sie niemals cors({ origin: '*' }) in der Produktion. Listen Sie die exakten Origins auf, die erlaubt sind:
const cors = require('cors');

const allowedOrigins = ['https://app.example.com', 'https://admin.example.com'];

app.use(
  cors({
    origin: (origin, callback) => {
      if (!origin || allowedOrigins.includes(origin)) {
        callback(null, true);
      } else {
        callback(new Error('Not allowed by CORS'));
      }
    },
    credentials: true,
  })
);
Container- und Deployment-Sicherheit für Node.js
Als nicht-root-Nutzer ausführen
FROM node:22-slim

WORKDIR /app

COPY package*.json ./
RUN npm ci --only=production

COPY . .

# Create and switch to a non-root user
RUN groupadd -r appuser && useradd -r -g appuser appuser
USER appuser

# Optional: apply Permission Model flags at runtime
CMD ["node", "--permission", "--allow-fs-read=/app", "--allow-fs-write=/app/logs", "server.js"]
Vertrauenswürdige Base-Images fixieren und auf Schwachstellen scannen
Verwenden Sie nicht latest als Base-Image-Tag. Fixieren Sie auf einen spezifischen Digest, damit ein Base-Image-Update Ihren Build nicht unbemerkt ändert:
FROM node:22-slim@sha256:<specific-digest>Distroless- und Slim-Images reduzieren die Angriffsfläche, indem sie Shell-Tools und Paketmanager entfernen, aber sie sind nicht automatisch sicher. Scannen Sie jedes Image — ob Distroless oder nicht — mit Trivy, Grype oder dem integrierten Scanner Ihrer Registry. Ein Slim-Image mit einer verwundbaren Abhängigkeit ist immer noch ein verwundbares Image.
Schreibgeschütztes Dateisystem
Führen Sie Ihren Container mit einem schreibgeschützten Root-Dateisystem aus und mounten Sie beschreibbare Volumes nur dort, wo die Anwendung sie benötigt:
docker run --read-only --tmpfs /tmp -v ./logs:/app/logs node-appHealth-Checks und Graceful Shutdown
Health-Checks und Graceful Shutdown sind in erster Linie Zuverlässigkeitsanforderungen, aber sie verhindern auch Teilfehler-Zustände, die Sicherheitsprobleme aufdecken können. Stellen Sie sicher, dass Ihre App Datenbankverbindungen schließt und keine neuen Anfragen mehr annimmt, bevor sie beendet wird.
Weiterführende Überlegungen zur Cloud-Deployment-Sicherheit finden Sie in unserem Leitfaden zur Cloud-Deployment-Sicherheit.
Monitoring, Logging und Incident Response
Strukturiertes Logging mit Schema für Sicherheitsereignisse
Verwenden Sie pino oder winston mit einem konsistenten JSON-Schema für Sicherheitsereignisse. Jeder Authentifizierungsversuch, jede Access-Control-Entscheidung, jede Rate-Limit-Auslösung und jeder Fehler sollte mit ausreichend Kontext protokolliert werden, um zu rekonstruieren, was passiert ist:
const pino = require('pino');
const logger = pino({ level: process.env.LOG_LEVEL || 'info' });

// Log a security event
logger.info({
  event: 'auth.login',
  outcome: 'failure',
  userId: req.body.email,
  ip: req.ip,
  reason: 'invalid_credentials',
}, 'Login attempt failed');
Alerting bei Anomalien
Leiten Sie Logs an ein zentrales System weiter — Datadog, New Relic, CloudWatch oder einen ELK-Stack — und konfigurieren Sie Alerts für:
- Wiederholte Authentifizierungsfehler von einer einzelnen IP
- Rate-Limit-Schwellenwert-Treffer auf sensiblen Endpunkten
- Unerwartete ausgehende Netzwerkverbindungen
- Fehlerquoten-Spitzen
- Paketintegritäts-Verifizierungsfehler in CI
Incident-Response-Runbook
Pflegen Sie ein Runbook, das Folgendes abdeckt: wer benachrichtigt wird, wie Credentials und Tokens widerrufen werden, wie ein Deployment zurückgerollt wird, wie ein kompromittierter Service isoliert wird und wie mit betroffenen Nutzern kommuniziert wird. Testen Sie das Runbook regelmäßig — ein ungetesteter Plan ist ein Plan, der unter Druck scheitert.
Node.js-Sicherheits-Checkliste für die Produktion
-
Supply Chain
- Lockfiles in jedem Pull Request committen und reviewen
npm audit signaturesin CI als Gate-Schritt ausführen- Pakete mit Sigstore-Provenance-Attestierungen bevorzugen
- Ein SBOM für jedes Release generieren und speichern
- Registry-URL in
.npmrcfixieren;ignore-scriptsverwenden, wo Abhängigkeiten es zulassen
-
Runtime
- Node.js als nicht-root-Nutzer ausführen
- Permission-Model-Flags (
--permission,--allow-fs-*) anwenden, wo machbar - Base-Image auf einen spezifischen Digest fixieren; jedes Image scannen
- Schreibgeschütztes Container-Dateisystem mit expliziten beschreibbaren Mounts verwenden
-
Authentifizierung
- Kurze JWT-Gültigkeit (15 Min.) mit Refresh-Token-Rotation
- Argon2id für Passwort-Hashing (bcrypt als ausgereiftes Fallback)
- MFA auf Admin- und High-Privilege-Endpunkten
- Sichere Cookie-Flags:
httpOnly,secure,sameSite - Rate-Limiting auf Auth-Endpunkten
-
Daten
- Genehmigte TLS-Mindestversion basierend auf Kompatibilitätsanforderungen
- Produktions-Secrets in KMS, Vault oder Plattform-Secret-Store — nicht
.env - Feldweise Verschlüsselung für PII oder regulierte Daten
-
Eingabe
- Joi- oder Zod-Schema-Validierung bei jedem Request-Body
- Parametrisierte Queries (Prisma, Drizzle, Knex)
express-mongo-sanitizefür MongoDB- Output-Encoding für gerenderte Inhalte
-
Header
helmetmit benutzerdefiniertem Nonce-basiertem CSP- HSTS mit
includeSubDomainsundpreload - CORS auf spezifische Origins gesperrt
-
Monitoring
- Strukturierte JSON-Logs mit Schema für Sicherheitsereignisse
- Alerts für Auth-Fehler, Rate-Limit-Treffer und Integritätsfehler
- Getestetes Incident-Response-Runbook
Häufig gestellte Fragen
Wie stellen Sie Node.js-Sicherheit in der Produktion sicher?
Ein mehrschichtiger Ansatz ist erforderlich: Supply-Chain-Integrität durch Lockfiles, npm Provenance und Audit-Signaturen; Runtime-Sandboxing über das Permission Model und nicht-root-Ausführung; starke Authentifizierung mit JWT-Rotation und Argon2id; Eingabevalidierung mit Joi oder Zod; Security-Header mit helmet; und kontinuierliches Monitoring mit Incident-Response-Planung.
Was ist das Node.js Permission Model?
Das Node.js Permission Model ist ein seit Node 22.13.0 stabiles Feature, das den Prozesszugriff auf das Dateisystem, Child Processes, Worker und Native Addons über die Flags --permission und --allow-* einschränkt. Es ist ein Sicherheitsgurt für vertrauenswürdigen Code, keine vollständige Security-Sandbox gegen bösartigen Code.
Wie sichern Sie npm-Abhängigkeiten gegen Supply-Chain-Angriffe ab?
Verwenden Sie Lockfiles, führen Sie npm audit signatures zur Verifizierung der Provenance aus, bevorzugen Sie Pakete mit Sigstore-Provenance-Attestierungen, generieren Sie SBOMs, fixieren Sie Registry-URLs in .npmrc und deaktivieren Sie Installations-Skripte bedingt mit ignore-scripts, wenn Ihre Abhängigkeiten und Ihr Workflow dies zulassen.
Was sind die häufigsten Node.js-Sicherheitslücken?
Abgebildet auf OWASP Top 10:2025 umfassen die häufigsten Broken Access Control, Security Misconfiguration, Software Supply Chain Failures, Cryptographic Failures, Injection und Authentication Failures — mit Node.js-spezifischen Vektoren wie npm-Abhängigkeits-Exploits und Event-Loop-Blockierung.
Reicht npm audit aus, um Node.js-Abhängigkeiten abzusichern?
Nein. npm audit identifiziert bekannte Schwachstellen in Abhängigkeiten, verifiziert jedoch nicht die Paketintegrität oder Provenance. Verwenden Sie npm audit signatures für Signatur- und Provenance-Verifizierung, committen Sie Lockfiles, bevorzugen Sie Pakete mit Sigstore-Attestierungen und generieren Sie SBOMs für volle Supply-Chain-Transparenz.
Ist das Node.js Permission Model eine Security-Sandbox?
Nein. Das Permission Model ist ein Sicherheitsgurt, der vertrauenswürdigen Code daran hindert, unbeabsichtigt auf Ressourcen außerhalb seines Geltungsbereichs zuzugreifen. Es bietet keine Sicherheitsgarantien gegen bösartigen Code, der das Modell umgehen kann. Verwenden Sie es zusammen mit Container-Sicherheit, nicht als Ersatz.
Fazit
Produktionsreife Node.js-Sicherheit ist kein einzelnes Werkzeug oder eine einmalige Überprüfung. Es ist ein Programm, das Supply-Chain-Integrität, Runtime-Härtung, Authentifizierung, Datenschutz und kontinuierliches Monitoring umspannt. Der OWASP Top 10:2025 gibt Ihnen ein Framework für die Priorisierung, das Permission Model bietet Ihnen eine neue Ebene der Runtime-Kontrolle, und Supply-Chain-Praktiken wie Provenance-Verifizierung und SBOM-Generierung schließen die Lücke, die npm audit allein nicht schließen kann.
Wenn Ihr Team eine Node.js-Anwendung entwickelt oder skaliert und einen Partner benötigt, der Sicherheit als architektonische Anforderung statt als nachträglichen Gedanken behandelt, bringt HDWEBSOFT über ein Jahrzehnt Erfahrung in Node.js-Entwicklungsdienstleistungen mit. Kontaktieren Sie uns, um zu besprechen, wie wir Ihnen helfen können, sichere, resiliente, produktionsreife Node.js-Anwendungen auszuliefern.
