Quản trị siêu trí tuệ là một thử thách chưa được giải quyết, trải dài ba vùng: phối hợp toàn cầu giữa các quốc gia, thực hành an toàn tại các phòng lab xây dựng mô hình biên, và trách nhiệm bên trong các doanh nghiệp đang triển khai AI. Chưa có khung nào — hiệp ước, luật, chính sách phòng lab, hay kiểm soát nội bộ — chứng minh được khả năng kiểm soát đảm bảo đối với các hệ thống siêu trí tuệ giả thuyết. Những gì tồn tại hôm nay là một tập hợp cơ chế nhiều lớp, chưa hoàn chỉnh, mỗi cái có tầm ảnh hưởng thực nhưng giới hạn.
Bài viết này lập bản đồ các cơ chế đó. Chúng tôi phân biệt siêu trí tuệ nhân tạo — mức năng lực giả thuyết mà chưa hệ thống nào đạt được — với các hệ thống AI doanh nghiệp mà tổ chức thực sự quản trị hôm nay, rồi xem xét giám sát hoạt động ra sao ở ba cấp độ và mỗi cấp độ dừng lại ở đâu. Với nhà lãnh đạo công nghệ, câu hỏi thực tế không phải ASI có thể được kiểm soát trừu tượng hay không; mà là phần nào của quản trị siêu trí tuệ khả thi ngay bây giờ.
Điểm chính
- Quản trị siêu trí tuệ vận hành ở ba cấp độ: giám sát toàn cầu và quy định, an toàn AI biên, và trách nhiệm doanh nghiệp — khác nhau về tác nhân, công cụ và sức mạnh thực thi.
- Các thử thách cốt lõi chưa được giải quyết là alignment, giám sát con người mở rộng, tập trung quyền lực, và trách nhiệm đối với hệ thống có thể vượt năng lực đánh giá của con người.
- Luật ràng buộc (ví dụ EU AI Act), phối hợp quốc tế tự nguyện (hội nghị thượng đỉnh, sáng kiến LHQ), và cơ chế quản trị nội bộ là các lớp công cụ khác biệt — không nên gộp lẫn.
- Doanh nghiệp kiểm soát tầng triển khai: tự chủ theo rủi ro, phê duyệt human-in-the-loop, thẩm quyền quyết định, khả năng kiểm toán, và trách nhiệm cấp hội đồng.
- Thực hành quản trị hiện tại tăng cường trách nhiệm AI — chúng không đảm bảo kiểm soát các hệ thống siêu trí tuệ giả thuyết.
Điều gì khiến siêu trí tuệ khó quản trị?
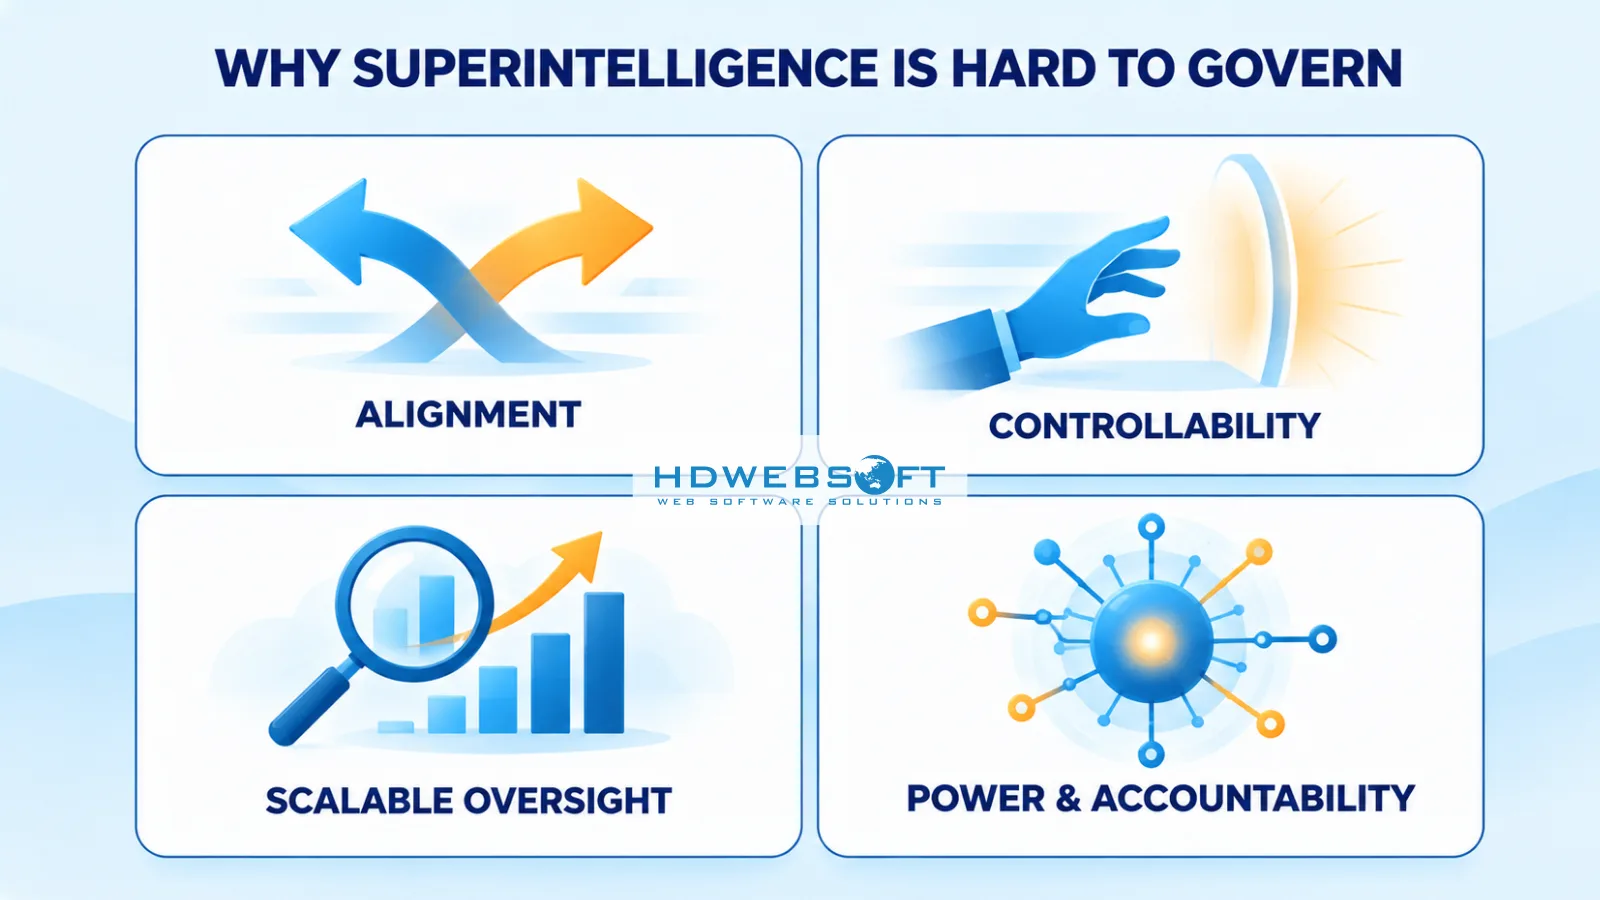
Quản trị bất kỳ công nghệ mạnh mẽ nào đều khó; quản trị công nghệ có thể vượt năng lực con người đặt ra những thử thách mà các thể chế hiện tại không được thiết kế để đối phó. Bốn thử thách nổi bật.
-
Alignment là bài toán mục tiêu của hệ thống có khớp với ý định thật của người vận hành hay không. Hệ thống AI tối ưu cho mục tiêu được giao — và với năng lực vượt xa ngày nay, mục tiêu đặt sai hoặc thiếu rõ có thể tạo hành vi tuân thủ về kỹ thuật nhưng có hại về bản chất. Nghiên cứu alignment hỏi liệu ta có thể khiến hệ thống ngày càng mạnh theo đuổi mục tiêu do con người định một cách đáng tin không; nó chưa có lời giải được chứng minh.
-
Cần tách khỏi alignment là controllability — khả năng thực tế kiềm chế, sửa chữa hoặc dừng hành vi của hệ thống. Hai khái niệm khác biệt. Một hệ thống có thể được align hợp lý với ý định rộng nhưng vẫn khó kiềm chế trong tình huống cụ thể; ngược lại, tổ chức vẫn thường xuyên kiểm soát các hệ thống mà lý trí bên trong chúng không hoàn toàn hiểu, dùng ranh giới truy cập, cổng phê duyệt và giới hạn vận hành. Quản trị dựa nhiều vào controllability trong khi alignment còn chưa giải quyết.
-
Scalable oversight đặt tên cho vấn đề sâu hơn: giám sát giả định người đánh giá có thể phán đoán lý trí và đầu ra của hệ thống. Khi năng lực tăng, hệ thống có thể giải bài toán mà người giám sát không thể tự kiểm chứng — rà soát phân tích vượt chuyên môn người xem, duyệt kế hoạch mà lỗi hổng vô hình với người không chuyên, hoặc suy luận theo cách không kiểm tra được. Đây không phải bất tiện giả thuyết; mọi cổng phê duyệt và dấu vết kiểm toán hiện có đều giả định người ra quyết định có thể đánh giá có ý nghĩa những gì đặt trước mặt. Khi chất lượng đánh giá suy giảm, giám sát cũng suy giảm — kể cả khi cơ chế hình thức trông vẫn nguyên vẹn. Nhà nghiên cứu đang khám phá giảm thiểu (hỗ trợ từ AI yếu hơn, quy trình rà soát cấu trúc, interpretability), nhưng đánh giá trực tiếp của con người ngày càng khó thực hiện và tin cậy khi hệ thống tiến bộ.
-
Cuối cùng, tập trung quyền lực và trách nhiệm. Năng lực cấp siêu trí tuệ sẽ tập trung đòn bẩy phi thường vào ai kiểm soát nó — lo ngại ổn định địa chính trị và thương mại, đồng thời thúc đẩy quan tâm cấp quốc gia thấy rõ ở Level 1. Trong khi đó, chuỗi trách nhiệm được xây cho phần mềm tất định — trách nhiệm pháp lý, kiểm toán, phân công trách nhiệm — căng khi áp dụng cho hệ thống ra quyết định tự chủ ở năng lực siêu nhân. Nếu hệ thống hành động theo lý trí mà người vận hành không đánh giá đầy đủ được, việc gán trách nhiệm cho hậu quả trở thành câu hỏi pháp lý và tổ chức chứ không chỉ kỹ thuật. Bốn thử thách này lý giải vì sao quản trị hiện vận hành ở ba cấp độ khác biệt.
Ba cấp độ quản trị siêu trí tuệ
Bài viết này đề xuất khung phân tích ba cấp độ để tổ chức bức tranh quản trị. Đây là lăng kính phân tích, không phải phân loại chính thức hay chuẩn hóa — nhưng nó lập bản đồ cách các cơ chế thực cụm theo phạm vi, tác nhân và khả năng thực thi.
| Cấp độ | Phạm vi | Tác nhân chính | Công cụ | Thực thi hiện nay |
|---|---|---|---|---|
| 1. Giám sát toàn cầu & quy định | Nhân loại / địa chính trị | Quốc gia, EU, LHQ, hội nghị thượng đỉnh an toàn | Luật ràng buộc, phối hợp, nguyên tắc | Luật ràng buộc ở một số khu vực pháp lý; phối hợp quốc tế còn phân mảnh |
| 2. An toàn & kiểm soát AI biên | Nhà cung cấp mô hình biên | Phòng lab AI, viện an toàn | Đánh giá năng lực, ngưỡng triển khai, red-teaming | Safeguard do nhà cung cấp dẫn, rà soát bên ngoài và nghĩa vụ pháp luật áp dụng |
| 3. Trách nhiệm doanh nghiệp | Tổ chức triển khai AI | Hội đồng, CTO, bộ phận tuân thủ | Chính sách, ma trận thẩm quyền, kiểm toán, chuẩn | Chính sách nội bộ, hợp đồng, kiểm toán và quy định áp dụng |
Các cấp độ tương tác: quy định tạo nghĩa vụ phòng lab phải đáp ứng; thực hành biên định hình doanh nghiệp có thể triển khai an toàn những gì; trách nhiệm doanh nghiệp quyết định AI thực sự làm gì trong tổ chức. Không cấp độ nào thay thế cấp độ khác — quản trị siêu trí tuệ, ở mức nó tồn tại, là tổng của cả ba.
Khung này quan trọng về thực tiễn vì gộp lẫn các cấp độ sinh lý luận sai. Đội tuân thủ coi chính sách an toàn phòng lab như luật sẽ tin cậy quá mức; hội đồng coi quy định như đã bao trọn quyết định triển khai nội bộ sẽ xây kiểm soát thiếu. Mỗi cấp độ có công cụ, khả năng thực thi và chế độ lỗi riêng — nên câu hỏi đặt ra ở mỗi cấp độ cũng khác nhau.
Level 1 — Giám sát AI toàn cầu và quy định
Cấp độ toàn cầu vận hành qua ba lớp công cụ khác biệt — luật ràng buộc, phối hợp quốc tế và nguyên tắc tự nguyện — mỗi loại có tầm với và khả năng thực thi riêng.
Luật ràng buộc: EU AI Act
Công cụ quan trọng nhất của quản trị AI toàn cầu là luật ràng buộc, và biểu tượng của nó là EU AI Act — quy định AI toàn diện đầu tiên được một khu vực pháp lý lớn thông qua. Đạo luật theo cách tiếp cận dựa trên rủi ro: cấm trực tiếp một số mục đích sử dụng, áp đặt nghĩa vụ lên hệ thống rủi ro cao, đặt yêu cầu minh bạch, và đưa ra quy tắc cho mô hình AI đa dụng, bao gồm nghĩa vụ bổ sung cho mô hình bị coi là rủi ro hệ thống. Quan trọng là, nó điều tiết các danh mục hệ thống và thực hành AI tồn tại hôm nay — không phải luật đặc thù ASI, và không nên đọc nó theo hướng đó.
Phối hợp quốc tế và công cụ tự nguyện
Bên cạnh luật ràng buộc là phối hợp quốc tế: các hội nghị thượng đỉnh an toàn AI khởi đầu tại Bletchley Park và tiếp nối ở Seoul và Paris, sáng kiến LHQ về quản trị AI, và đối thoại song phương giữa cường quốc. Chúng tạo cam kết chung, tuyên bố và chuẩn mực nổi lên — công cụ thực nhưng chủ yếu tự nguyện, sức mạnh phụ thuộc liên tục vào sự nhất trí chính trị.
Lớp công cụ thứ ba là nguyên tắc tự nguyện — nguyên tắc AI OECD và các khung tương tự thiết lập giá trị chung không ràng buộc, định hình cách tiếp cận quốc gia từ bên trong.
Khoảng trống pháp lý và bài toán ASI
Giới hạn ở đây mang tính cấu trúc. Khu vực pháp lý khác nhau sắc nét về cách tiếp cận: EU điều tiết ngang bằng một đạo luật duy nhất, Mỹ chủ yếu dựa vào quy tắc ngành và hướng dẫn cơ quan, các vùng khác trộn quy tắc ràng buộc với chiến lược quốc gia — nên cùng mô hình hay triển khai có thể chịu nghĩa vụ rất khác tùy nơi áp dụng. Tầm ảnh hưởng ngoài lãnh thổ của EU AI Act đẩy chuẩn của nó vào sản phẩm nhà cung cấp ngoài EU, nhưng không có khung hội tụ tương đương trên toàn cầu. Cạnh tranh địa chính trị vừa thúc đẩy vừa phức tạp hóa phối hợp giữa cường quốc: các quốc gia cùng có lợi ích ngăn lạm dụng thảm họa nhưng cũng cạnh tranh lợi thế AI, điều này định hình mức phối hợp an toàn khả thi về chính trị tại từng thời điểm. Năng lực thực thi khác nhau tương ứng — từ cơ quan quản lý chuyên trách đến cam kết tự nguyện không có cơ quan giám sát.
Và khoảng trống sâu hơn mang tính khái niệm. Luật hiện hành điều tiết danh mục rủi ro đã định của hệ thống hiện có: thực hành bị cấm, triển khai rủi ro cao, nghĩa vụ mô hình đa dụng. Đối với siêu trí tuệ giả thuyết, quy định hôm nay thiết lập ranh giới và cấu trúc trách nhiệm quanh AI hiện tại — nó chưa giải quyết giám sát năng lực vượt đánh giá của con người, và cũng không nhận làm như vậy.
Level 2 — An toàn và kiểm soát AI biên
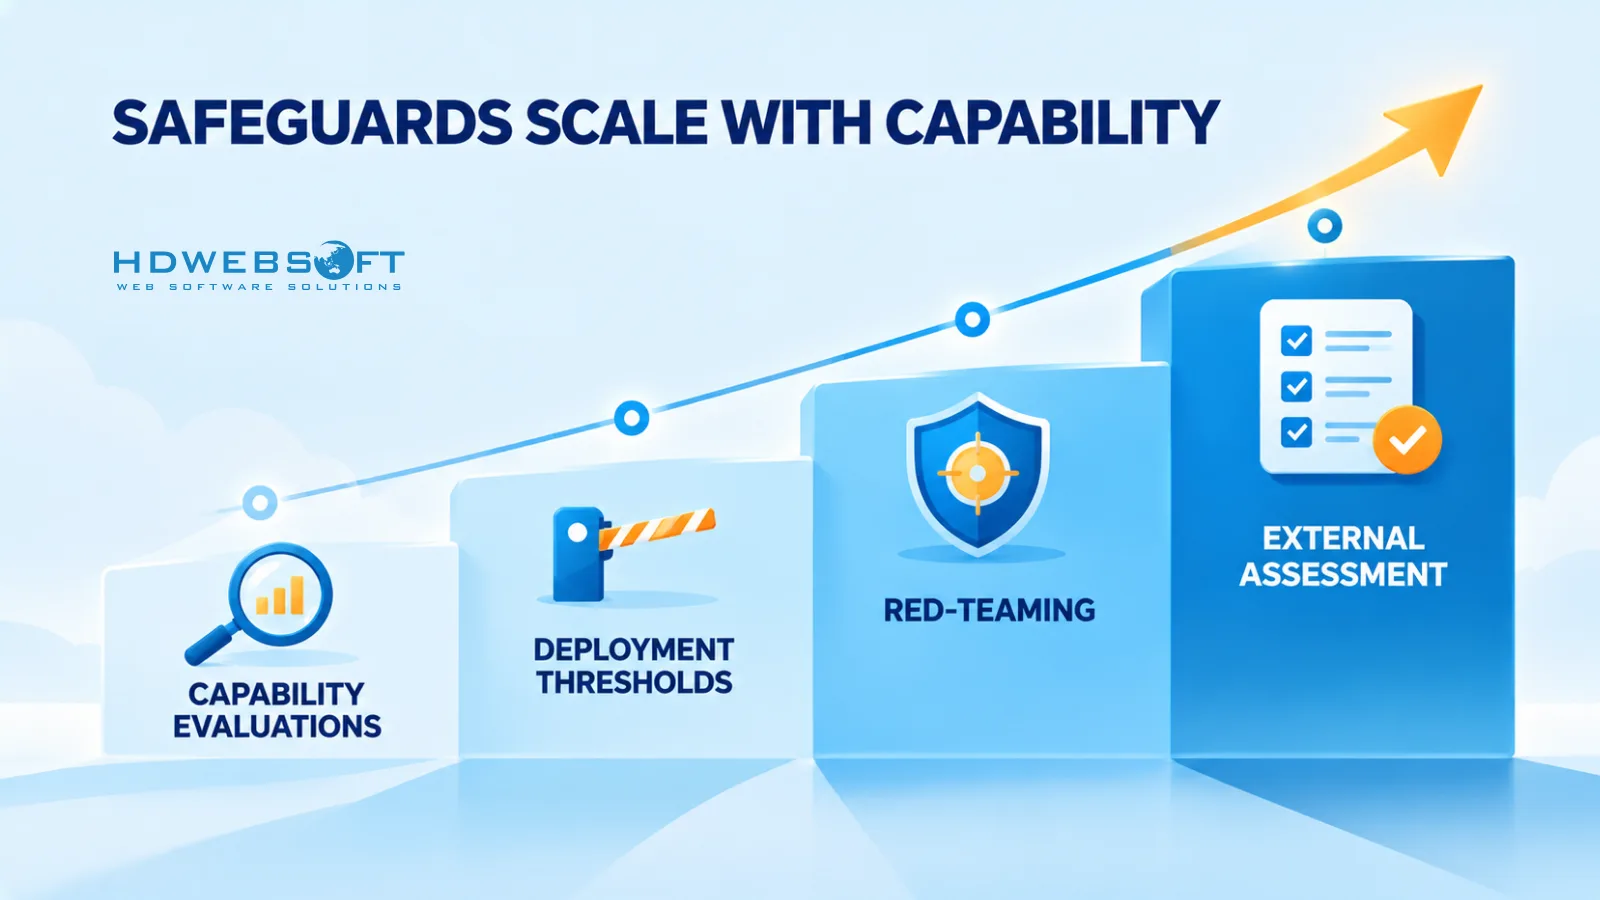
Cấp độ thứ hai vận hành bên trong các tổ chức xây dựng mô hình mạnh nhất. Công cụ chiếm ưu thế ở đây là khung an toàn dựa trên năng lực: chính sách nội bộ gắn safeguard với những gì mô hình có thể làm, không chỉ thời điểm nó được phát hành. Ví dụ rõ nhất là Responsible Scaling Policy của Anthropic, gán AI Safety Levels cho mô hình và yêu cầu biện pháp kiềm chế và bảo mật ngày càng mạnh khi ngưỡng năng lực bị vượt.
Bộ công cụ an toàn liên kết năng lực
Mẫu hình tổng quát qua nhiều cơ chế:
- Đánh giá năng lực — kiểm tra mô hình về năng lực nguy hiểm (ví dụ tự nhân bản, năng lực cyber hoặc sinh học) trước và trong phát triển.
- Ngưỡng triển khai — ranh giới năng lực mà vượt qua thì triển khai đòi safeguard hoặc rà soát bổ sung.
- Red-teaming — kiểm tra đối kháng bởi đội nội bộ và bên ngoài để lộ chế độ lỗi trước khi phát hành.
- Bảo mật mô hình — bảo vệ trọng số mô hình và hạ tầng khỏi đánh cắp hoặc lạm dụng.
- Đánh giá bên ngoài — đánh giá và rà soát bên thứ ba bổ sung tự đánh giá của nhà cung cấp.
Các khung do nhà cung cấp dẫn trong bối cảnh
Preparedness Framework của OpenAI và Frontier Safety Framework của DeepMind theo logic tương đương — đánh giá và giảm thiểu liên kết năng lực — dù mỗi cái khác chi tiết và phạm vi; nội dung điều khoản của chúng nên đọc tại nguồn thay vì tóm tắt ở đây.
Điều các khung này cùng thiết lập là một mẫu hình quản trị đáng chú ý: safeguard mở rộng theo năng lực được chứng minh thay vì quy định cố định. Đó là sự dịch chuyển có ý nghĩa khỏi quy tắc viết cho phần mềm tĩnh — kiểm soát phòng lab áp dụng được giả định bám theo khả năng thực của mô hình, đánh giá qua kiểm tra định sẵn chứ không giả định. Đối với doanh nghiệp tiêu thụ các mô hình này, cấp độ này vận hành upstream: thuộc tính an toàn của mô hình triển khai phản ánh một phần quản trị nội bộ của nhà cung cấp, mà doanh nghiệp có thể quan sát và đánh giá nhưng không đặt ra.
Hai đặc điểm cấu trúc định nghĩa cấp độ này. Thứ nhất, safeguard do nhà cung cấp dẫn không vận hành trong chân không: phòng lab đồng thời chịu luật áp dụng — bao gồm nghĩa vụ như quy tắc EU AI Act cho mô hình đa dụng — và khung biên ngày càng tương tác với rà soát bên ngoài, đánh giá viện an toàn và kỳ vọng báo cáo. Thứ hai, cấp độ này còn không đồng đều. Đánh giá phần lớn tự thực hiện, ngưỡng tự định, và năng lực kiểm chứng độc lập còn đang phát triển. Quản trị biên là nơi kiểm soát liên kết năng lực tiến nhất — và nơi giới hạn của nó mang tính kỹ thuật nhất.
Level 3 — Trách nhiệm doanh nghiệp
Cấp độ thứ ba là nơi hầu hết tổ chức thực sự kiểm soát: quản trị cách AI được triển khai và được phép làm gì. Câu hỏi trung tâm dễ phát biểu nhưng khó trả lời — ai ủy quyền, giám sát, và chịu trách nhiệm cho quyết định AI tự chủ?
Năm đòn bẩy định nghĩa trách nhiệm doanh nghiệp trong thực tế:
- Bậc tự chủ theo rủi ro đặt những gì hệ thống AI được làm không giám sát, theo lớp rủi ro của hành động — đọc dữ liệu, soạn nội dung, thực hiện giao dịch hay chạm hệ thống bên ngoài đều xứng đáng mức tự do khác nhau.
- Phê duyệt human-in-the-loop đặt cổng rõ ràng trên hành động trọng yếu: hệ thống đề xuất, người có thẩm quyền phù hợp phê duyệt.
- Ma trận thẩm quyền quyết định ghi ai — và cái gì — được quyền quyết ở mỗi bán kính ảnh hưởng, biến tự chủ thành ủy quyền rõ ràng thay vì tai nạn cấu hình.
- Khả năng kiểm toán đòi hỏi bản ghi quyết định đủ chi tiết để tái dựng điều đã xảy ra: input nào được dùng, hành động nào được thực hiện, phê duyệt nào được cấp — cùng kiểm soát truy cập và safeguard vận hành giới hạn hệ thống có thể chạm vào; mẫu hình kỹ thuật đằng sau nó ánh xạ gần với bảo mật LLM cho AI agentic.
- Trách nhiệm cấp hội đồng biến rủi ro AI thành mục agenda quản trị thường trực, với chủ sở hữu được đặt tên dưới hội đồng.
Các khung như NIST AI Risk Management Framework cho các cơ chế này từ vựng chung — govern, map, measure, manage — dù nó là hướng dẫn tự nguyện, không phải luật ràng buộc. Điều khiến cấp độ này khác biệt là tầm với: doanh nghiệp không thể định hình biên, nhưng có thể kiểm soát cái được ủy quyền trên hệ thống của mình, giám sát nó, và giữ con người được đặt tên chịu trách nhiệm.
Các cơ chế quản trị hiện có còn thiếu ở đâu
Đánh giá trung thực đòi hỏi nói rõ tầm của mỗi cấp độ dừng ở đâu.
| Cấp độ | Điều nó quản trị | Giới hạn chưa giải quyết |
|---|---|---|
| Toàn cầu | Pháp lý phân mảnh | Thử thách thực thi quốc tế |
| Biên | Đánh giá không đồng đều, kiểm chứng độc lập | Đánh giá năng lực đáng tin |
| Doanh nghiệp | Triển khai và hành động được ủy quyền | Giới hạn giám sát năng lực siêu nhân |
Ở cấp độ toàn cầu, luật ràng buộc còn giới hạn khu vực pháp lý trong khi công nghệ thì không; phối hợp sinh tuyên bố nhanh hơn thực thi. Ở cấp độ biên, đánh giá và ngưỡng là thực nhưng áp dụng không đồng đều và phần lớn tự kiểm chứng — đánh giá năng lực độc lập đáng tin còn là bài toán mở. Và ở cấp độ doanh nghiệp, quản trị hợp pháp bao phủ triển khai và hành động được ủy quyền — nhưng giám sát mở rộng năng lực siêu nhân về cơ bản khó hơn quản trị hệ thống mà con người còn đánh giá được đầu ra.
Đường xuyên suốt không phải giám sát tất yếu thất bại, mà là các cơ chế nền tảng nó — đánh giá, kiểm chứng, thực thi — chưa được giải quyết ở biên năng lực và chưa được thử nghiệm ngoài đó. Sự không chắc chắn đó tự nó là dữ kiện quản trị: nó ủng hộ cấu trúc trách nhiệm mở rộng thay vì giả định bất biến.
Hàm ý thứ hai theo sau: khi quản trị upstream có khoảng trống, trách nhiệm dịch xuống downstream. Người triển khai không thể dựa vào hiệp ước hay chính sách phòng lab để hấp thụ trách nhiệm riêng của mình về hành vi AI trong tổ chức — họ vẫn chịu trách nhiệm về ủy quyền, giám sát và hậu quả bất kể thế nào. Trong thực tế, điều đó biến quản trị cấp doanh nghiệp không phải phần bổ sung cho hai cấp độ khác mà là tầng chịu tải riêng.
Chuẩn bị cho doanh nghiệp: Playbook quản trị thực tiễn
Doanh nghiệp không thể điều tiết biên, nhưng có thể xây tầng mình sở hữu — và vì quản trị upstream có khoảng trống như mô tả trên, tầng đó mang trọng lượng thật. Sáu biện pháp bao phủ phần cốt lõi. Đây là trách nhiệm và ưu tiên quản trị, không phải hướng dẫn kỹ thuật; độ sâu triển khai thuộc công việc kỹ thuật chuyên dụng.
- Áp dụng bậc tự chủ theo rủi ro. Phân loại những gì AI được làm không giám sát theo rủi ro hành động — phân tích chỉ đọc, tạo nội dung, hành động nội bộ, hành động bên ngoài hoặc trọng yếu — và gán trần tự chủ rõ ràng cho mỗi loại. Mấu chốt là biến tự chủ thành quyền được cấp có chủ đích, không phải thuộc tính nổi lên của bất cứ gì agent tình cờ chạm được.
- Đặt ngưỡng phê duyệt human-in-the-loop. Định nghĩa hành động nào luôn đòi phê duyệt, bởi ai, và với bằng chứng gì — coi cổng là thuộc tính của bán kính ảnh hưởng hành động, không phải tiện lợi của tác vụ. Phê duyệt nên mang đủ thông tin để người duyệt thực sự đánh giá hành động, không chỉ xác nhận.
- Duy trì ma trận thẩm quyền quyết định. Bản ghi sống về hệ thống nào và con người nào giữ thẩm quyền ở mỗi mức hậu quả — để tự chủ luôn là ủy quyền rõ ràng, kiểm toán được và trách nhiệm truy về chủ sở hữu có tên.
- Cổng nâng cấp năng lực với đánh giá và kiểm toán. Mô hình, công cụ hay tích hợp mới vào production chỉ sau eval định sẵn và dấu vết kiểm toán — cùng kỷ luật quản trị hoán đổi mô hình trong kiến trúc sẵn sàng siêu trí tuệ. Mô hình mạnh hơn là sự kiện quản trị, không chỉ nâng cấp.
- Thiết lập báo cáo AI cấp hội đồng. Nhịp báo cáo thường trực mang rủi ro AI, sự cố và tư thế tự chủ lên hội đồng — trách nhiệm cần điểm đến, và cấu trúc quản trị dừng dưới hội đồng thì ngừng là quản trị.
- Định nghĩa đường dẫn sự cố và leo thang. Ai được thông báo, ai quyết định, và cái gì có thể dừng — trước sự cố đầu tiên chứ không phải sau. Giá trị của đường dừng tỷ lệ với độ rõ của trigger và chủ sở hữu được định trước.
Không biện pháp nào giải quyết quản trị siêu trí tuệ. Nó làm điều hữu ích hơn: xây hạ tầng trách nhiệm vận hành hôm nay và mở rộng khi năng lực tăng — cũng là vị thế trung thực doanh nghiệp có thể tự tin nêu trong mọi cuộc hội thoại quản trị, nội bộ hay bên ngoài.
Kết luận
Quản trị siêu trí tuệ thực sự chưa được giải quyết ở cấp độ toàn cầu và biên — và sẽ còn như vậy trong tương lai gần. Điều khả thi hôm nay là tầng doanh nghiệp: ủy quyền, giám sát và trách nhiệm cho AI tổ chức triển khai, xây trên cấu trúc có thể mở rộng khi hệ thống mạnh hơn. HDWEBSOFT giúp doanh nghiệp thiết kế và triển khai hệ thống AI được quản trị qua dịch vụ phát triển AI của chúng tôi; nếu bạn đang định hình tư thế quản trị AI của tổ chức, liên hệ HDWEBSOFT để thảo luận lộ trình quản trị và triển khai.
FAQ
Quản trị siêu trí tuệ là gì?
Quản trị siêu trí tuệ đề cập đến các luật, cơ chế phối hợp, thực hành an toàn và kiểm soát tổ chức nhằm định hướng và kiềm chế trí tuệ nhân tạo — bao gồm cả các hệ thống giả thuyết vượt khả năng con người. Nó vận hành ở cấp độ toàn cầu, nhà cung cấp biên và doanh nghiệp, và vẫn là thử thách chưa được giải quyết.
Siêu trí tuệ nhân tạo có thể được quản trị hay kiểm soát không?
Chưa có khung nào chứng minh được khả năng kiểm soát đảm bảo đối với hệ thống siêu trí tuệ giả thuyết. Cơ chế quản trị hiện tại có thể tăng cường trách nhiệm cho AI ngày nay, nhưng giám sát mở rộng đối với hệ thống vượt năng lực đánh giá của con người vẫn là bài toán nghiên cứu và chính sách mở.
Tại sao alignment quan trọng với quản trị siêu trí tuệ?
Alignment — mức độ mục tiêu của hệ thống khớp với ý định thật của người vận hành — là trọng tâm vì giám sát dựa trên việc hiểu và kiềm chế hành vi. Alignment và controllability liên quan nhưng khác nhau: một hệ thống có thể theo đuổi mục tiêu đúng ý định nhưng vẫn khó kiềm chế trong thực tế.
Quản trị AI doanh nghiệp khác quản trị AI biên như thế nào?
Quản trị AI biên liên quan đến các phòng lab xây dựng mô hình mạnh nhất — đánh giá năng lực, ngưỡng triển khai và giảm thiểu an toàn cho chính công nghệ. Quản trị AI doanh nghiệp liên quan đến cách tổ chức triển khai AI — ai ủy quyền hành động tự chủ, giám sát ra sao, và ai chịu trách nhiệm.
Doanh nghiệp nên triển khai các kiểm soát quản trị nào ngay hôm nay?
Bậc tự chủ theo rủi ro, ngưỡng phê duyệt human-in-the-loop cho hành động quan trọng, ma trận thẩm quyền quyết định, cổng đánh giá và kiểm toán trước khi nâng cấp năng lực, báo cáo AI cấp hội đồng, và đường dẫn sự cố/leo thang xác định rõ.