La governance della superintelligenza è una sfida irrisolta che copre tre arene: il coordinamento globale tra stati, le pratiche di sicurezza nei laboratori che costruiscono i modelli frontier, e la responsabilità dentro le aziende che distribuiscono l’IA. Nessun framework esistente — trattato, legge, policy di laboratorio o controllo interno — ha dimostrato un controllo garantito su sistemi superintelligenti ipotetici. Ciò che esiste oggi è un insieme stratificato e incompleto di meccanismi, ciascuno con portata reale ma limitata.
Questo articolo mappa quei meccanismi. Distinguiamo la superintelligenza artificiale — un livello di capacità ipotetico che nessun sistema ha raggiunto — dai sistemi di IA aziendali che le organizzazioni governano realmente oggi, poi esaminiamo come la supervisione funziona a tre livelli e dove ciascuno si ferma. Per i leader tecnologici, la domanda pratica non è se l’ASI possa essere controllata in astratto; è quali parti della governance della superintelligenza siano attuabili ora.
Punti chiave
- La governance della superintelligenza opera a tre livelli: supervisione globale e regolatoria, sicurezza IA frontier e responsabilità aziendale — attori, strumenti e potere di enforcement diversi.
- Le sfide centrali irrisolte sono allineamento, supervisione umana scalabile, concentrazione di potere e responsabilità per sistemi che possono superare la capacità di valutazione umana.
- Regolazione vincolante (p. es. l’AI Act UE), coordinamento internazionale volontario (vertici, iniziative ONU) e meccanismi di governance interna sono classi di strumenti distinte — da non confondere.
- Le aziende controllano il livello di deployment: autonomia basata sul rischio, approvazioni human-in-the-loop, autorità decisionale, auditability e responsabilità a livello di consiglio.
- Le pratiche di governance attuali rafforzano la responsabilità dell’IA — non possono garantire il controllo di sistemi superintelligenti ipotetici.
Cosa rende la superintelligenza difficile da governare?
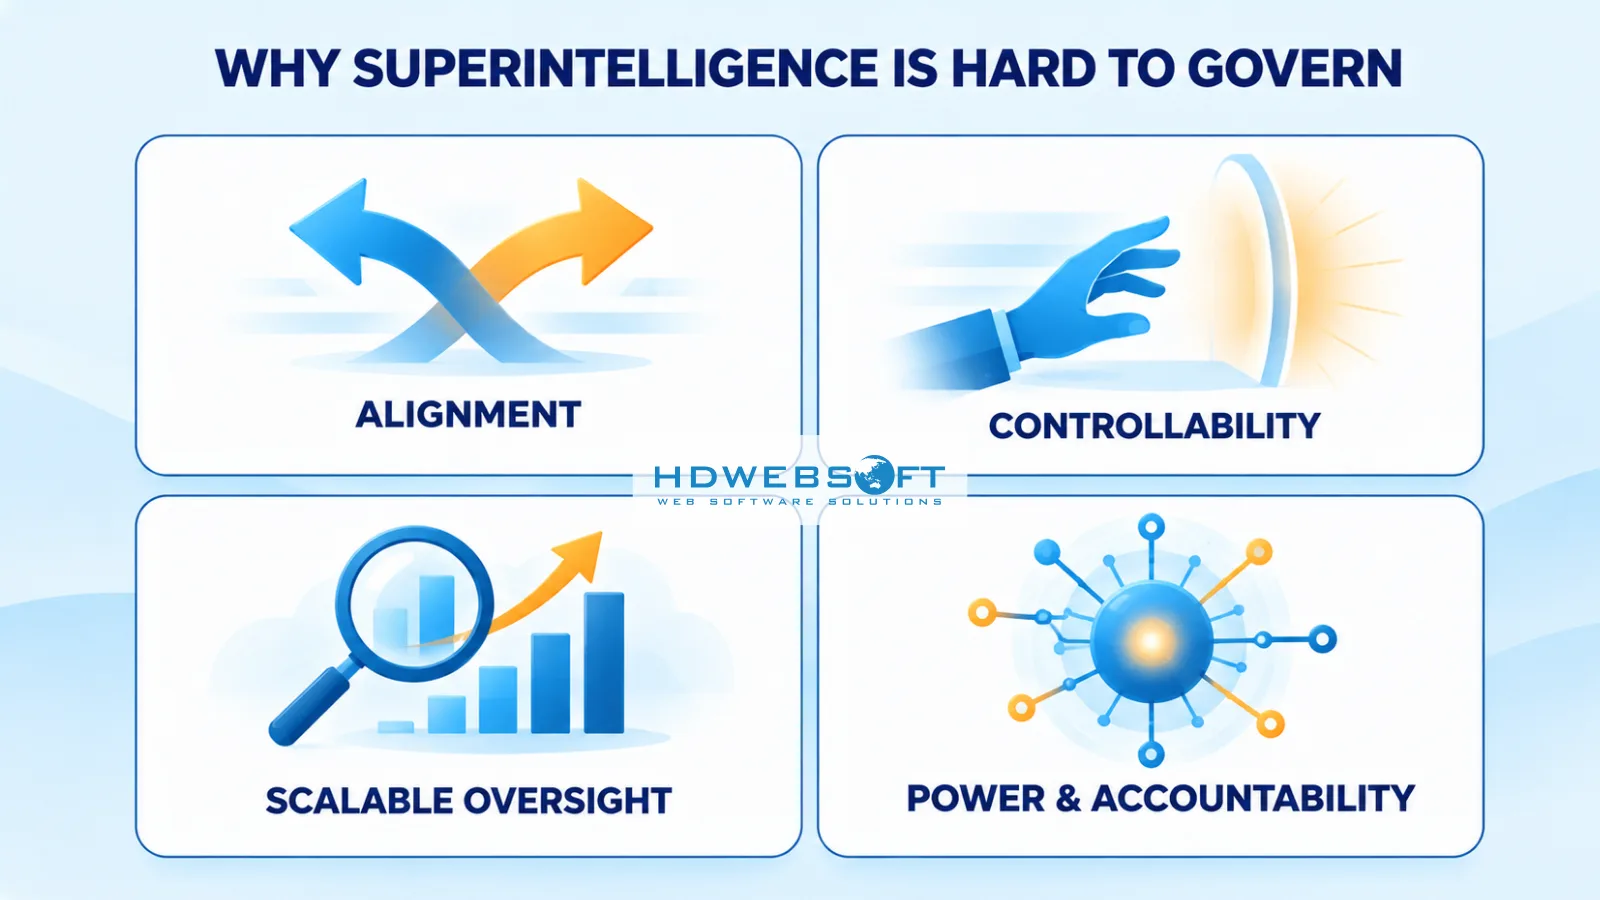
Governare qualsiasi tecnologia potente è difficile; governarne una che potrebbe superare le capacità umane introduce sfide per cui le istituzioni attuali non furono progettate. Quattro spiccano.
-
L’allineamento è il problema di se gli obiettivi di un sistema corrispondono a ciò che i suoi operatori intendono realmente. I sistemi di IA ottimizzano per gli obiettivi loro assegnati — e per capacità ben oltre quelle odierne, obiettivi sotto-specificati o mal specificati potrebbero produrre comportamento tecnicamente conforme ma dannoso in effetto. La ricerca sull’allineamento chiede se possiamo far sì che sistemi sempre più capaci perseguano affidabilmente obiettivi umani intenzionali; non ha una soluzione provata.
-
Da distinguere dall’allineamento è la controllabilità — la capacità pratica di limitare, correggere o arrestare il comportamento di un sistema. Le due sono distinte. Un sistema potrebbe essere ragionevolmente allineato su intenzioni ampie pur rimanendo difficile da limitare in situazioni specifiche; viceversa, le organizzazioni controllano regolarmente sistemi il cui ragionamento interno non comprendono appieno, usando confini di accesso, gate di approvazione e limiti operativi. La governance si appoggia fortemente sulla controllabilità mentre l’allineamento resta irrisolto.
-
La supervisione scalabile nomina il problema più profondo: la supervisione assume che gli evaluatori possano giudicare il ragionamento e gli output del sistema. Man mano che la capacità cresce, i sistemi possono risolvere problemi che i loro supervisori non possono verificare indipendentemente — revisionare analisi che superano l’expertise del revisore, approvare piani i cui difetti sono invisibili ai non specialisti, o ragionare in modi non suscettibili di ispezione. Non è un inconveniente ipotetico; ogni gate di approvazione e audit trail esistente presume che un decisore umano possa valutare significativamente ciò che gli viene posto davanti. Quando la qualità della valutazione degrada, la supervisione degrada con essa — anche dove i meccanismi formali sembrano intatti. I ricercatori stanno esplorando mitigazioni (assistenza da IA meno capaci, processi di revisione strutturati, interpretabilità), ma la valutazione umana diretta diventa progressivamente più difficile da eseguire e da fidarsi man mano che i sistemi avanzano.
-
Infine, concentrazione di potere e responsabilità. Una capacità di livello superintelligenza concentrerebbe leva straordinaria in chi la controlla — una preoccupazione di stabilità geopolitica e commerciale in sé, e un driver dell’interesse a livello statale visibile al Livello 1. Intanto, le catene di responsabilità costruite per software deterministico — responsabilità legale, audit, assegnazione di responsabilità — si tendono quando applicate a sistemi che prendono decisioni autonome a capacità sovrumana. Se un sistema agisce su un ragionamento che i suoi operatori non hanno potuto valutare completamente, assegnare la responsabilità dei risultati diventa una questione legale e organizzativa quanto tecnica. Queste quattro sfide spiegano perché la governance ora opera a tre livelli distinti.
Tre livelli di governance della superintelligenza
Questo articolo propone un framework analitico a tre livelli per organizzare il panorama della governance. È una lente di analisi, non una tassonomia ufficiale o standardizzata — ma mappa come i meccanismi reali si raggruppano per portata, attore ed enforceability.
| Livello | Portata | Attori chiave | Strumenti | Enforcement oggi |
|---|---|---|---|---|
| 1. Supervisione globale e regolatoria | Umanità / geopolitica | Stati, UE, ONU, vertici di sicurezza | Legge vincolante, coordinamento, principi | Leggi vincolanti in alcune giurisdizioni; coordinamento internazionale frammentato |
| 2. Sicurezza e controllo IA frontier | Provider di modelli frontier | Lab IA, istituti di sicurezza | Valutazioni di capacità, soglie di deployment, red-teaming | Safeguard guidati dai provider, revisioni esterne e obblighi legali applicabili |
| 3. Responsabilità aziendale | Organizzazioni che distribuiscono IA | Consigli, CTO, funzioni compliance | Policy, matrici di autorità, audit, standard | Policy interne, contratti, audit e regolamenti applicabili |
I livelli interagiscono: la regolazione crea obblighi che i laboratori devono soddisfare; le pratiche frontier danno forma a ciò che le aziende possono distribuire in sicurezza; la responsabilità aziendale determina ciò che l’IA fa realmente dentro le organizzazioni. Nessun livello sostituisce un altro — la governance della superintelligenza, nella misura in cui esiste, è la loro somma.
Il framework conta praticamente perché confondere i livelli produce un ragionamento cattivo. Un team di compliance che tratta le policy di sicurezza dei laboratori come se fossero legge vi si affiderà eccessivamente; un consiglio che tratta la regolazione come se coprisse le decisioni di deployment interne sotto-costruirà i propri controlli. Ogni livello ha strumenti, enforceability e modalità di fallimento diversi — quindi anche le domande da porre a ciascun livello sono diverse.
Livello 1 — Supervisione IA globale e regolatoria
Il livello globale opera attraverso tre classi di strumenti distinte — regolazione vincolante, coordinamento internazionale e principi volontari — ciascuna con portata ed enforceability diverse.
Regolazione vincolante: l’AI Act UE
Lo strumento più conseguente della governance globale dell’IA è la legge vincolante, e il suo fiore all’occhiello è l’AI Act UE — la prima regolazione completa sull’IA adottata da una giurisdizione maggiore. L’Atto adotta un approccio basato sul rischio: proibisce certi usi tout court, impone obblighi ai sistemi ad alto rischio, fissa requisiti di trasparenza e introduce regole per i modelli di IA a scopo generale, incluse obbligazioni aggiuntive per modelli ritenuti a rischio sistemico. È importante notare che regola categorie di sistemi e pratiche di IA che esistono oggi — non è una legge specifica per l’ASI, e non deve essere letta come tale.
Coordinamento internazionale e strumenti volontari
Accanto alla regolazione vincolante c’è il coordinamento internazionale: i vertici di sicurezza IA iniziati a Bletchley Park e continuati a Seoul e Parigi, le iniziative ONU sulla governance dell’IA, e l’impegno bilaterale tra grandi potenze. Producono impegni condivisi, dichiarazioni e norme emergenti — strumenti reali ma largamente volontari la cui forza dipende da un allineamento politico sostenuto.
Una terza classe di strumenti sono i principi volontari — i principi IA dell’OCSE e framework simili che stabiliscono valori condivisi senza forza vincolante, dando forma agli approcci nazionali dall’interno.
Lacune giurisdizionali e il problema ASI
I limiti qui sono strutturali. Le giurisdizioni differiscono marcatamente nell’approccio: l’UE regola orizzontalmente con un singolo statuto, gli Stati Uniti si affidano largamente a regole settoriali e guida delle agenzie, e altre regioni mescolano regole vincolanti con strategie nazionali — quindi lo stesso modello o deployment può affrontare obblighi molto diversi a seconda di dove atterra. La portata extraterritoriale dell’AI Act UE spinge il suo standard nei prodotti dei provider non europei, ma nessun framework convergente equivalente esiste globalmente. La competizione geopolitica motiva e complica al contempo il coordinamento tra grandi potenze: gli stati condividono un interesse a prevenire l’abuso catastrofico mentre competono anche per il vantaggio IA, il che dà forma a quanta coordinazione di sicurezza è politicamente fattibile in un dato momento. La capacità di enforcement varia di conseguenza — da regolatori dedicati a impegni volontari senza alcun organo di supervisione.
E la lacuna più profonda è concettuale. La legge attuale governa categorie di rischio definite di sistemi esistenti: pratiche vietate, deployment ad alto rischio, obblighi per modelli a scopo generale. Per la superintelligenza ipotetica, la regolazione oggi stabilisce confini e strutture di responsabilità attorno all’IA presente — non risolve ancora la supervisione di capacità che superano la valutazione umana, né lo pretende.
Livello 2 — Sicurezza e controllo IA frontier
Il secondo livello opera dentro le organizzazioni che costruiscono i modelli più capaci. Lo strumento dominante qui è il framework di sicurezza basato sulla capacità: policy interne che legano i safeguard a ciò che un modello può fare, non solo a quando viene rilasciato. L’esempio più chiaro è la Responsible Scaling Policy di Anthropic, che assegna AI Safety Levels ai modelli e richiede misure di contenimento e sicurezza progressivamente più forti man mano che le soglie di capacità vengono superate.
Il toolkit di sicurezza legato alla capacità
Il pattern si generalizza attraverso diversi meccanismi:
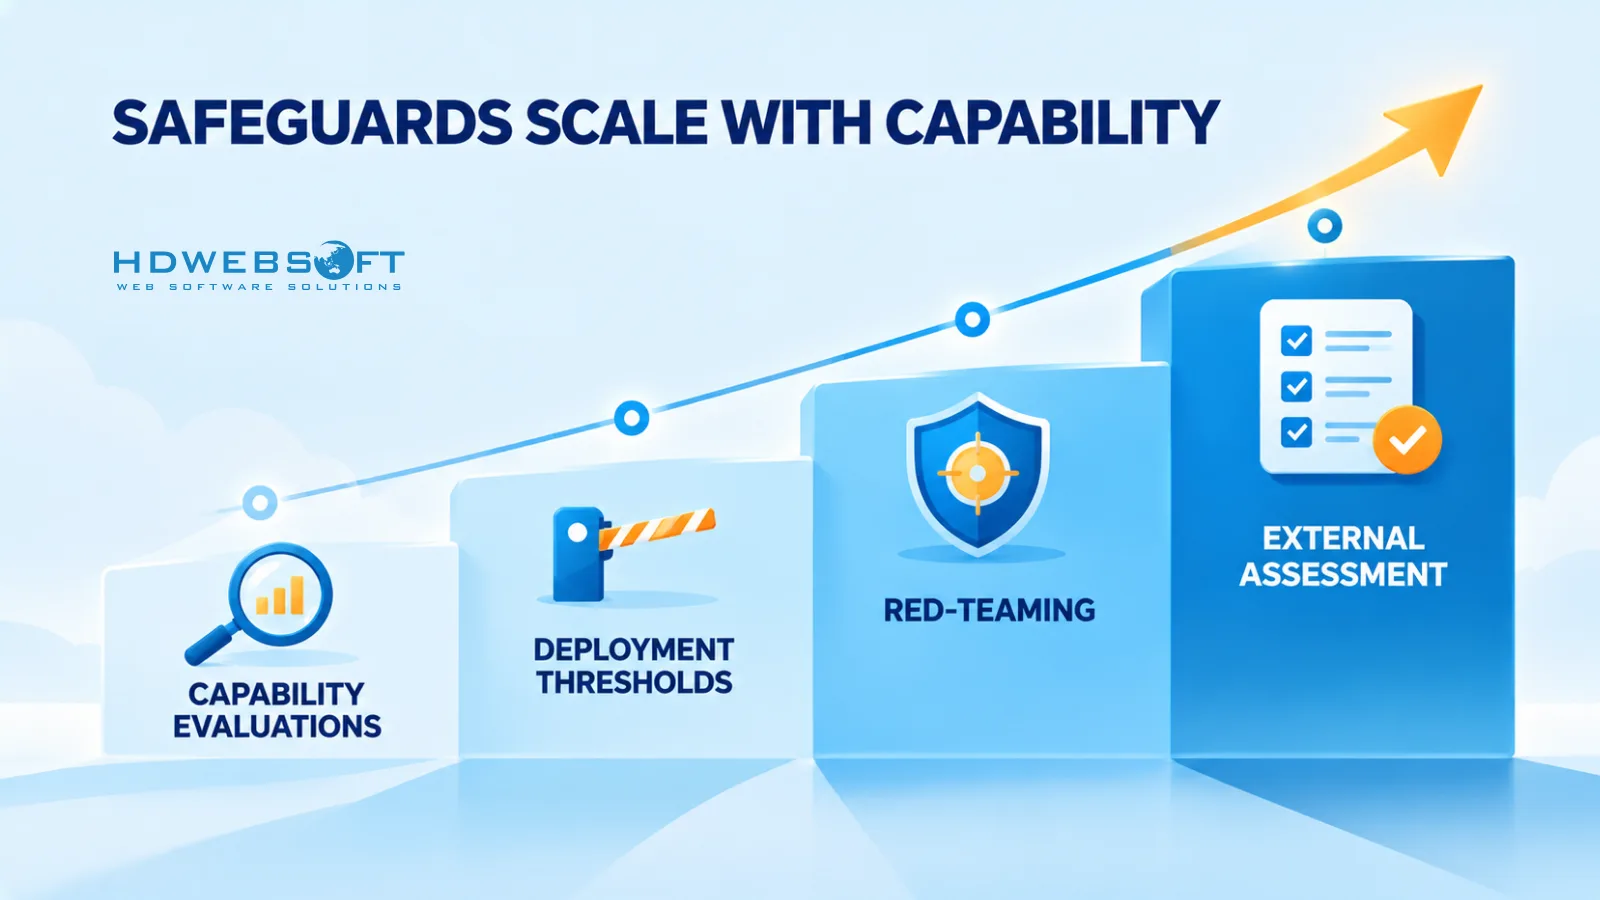
- Valutazioni di capacità — testare i modelli per capacità pericolose (p. es. replicazione autonoma, capacità cyber o biologiche) prima e durante lo sviluppo.
- Soglie di deployment — confini di capacità oltre i quali il deployment richiede safeguard o revisione aggiuntivi.
- Red-teaming — test avversari da parte di team interni ed esterni per far emergere modalità di fallimento prima del rilascio.
- Sicurezza del modello — proteggere i pesi del modello e l’infrastruttura da furto o uso improprio.
- Valutazione esterna — valutazioni e revisioni di terze parti che integrano l’autovalutazione del provider.
Framework guidati dai provider in contesto
Il Preparedness Framework di OpenAI e il Frontier Safety Framework di DeepMind seguono una logica comparabile — valutazione e mitigazione legate alla capacità — benché ciascuno differisca in dettaglio e portata; le specificità delle loro disposizioni si leggono meglio alla fonte che riassunte qui.
Ciò che questi framework stabiliscono collettivamente è un pattern di governance degno di nota: i safeguard scalano con la capacità dimostrata piuttosto che con la regolazione fissa. È un cambiamento significativo rispetto alle regole scritte per il software statico — i controlli che un laboratorio applica dovrebbero tracciare ciò che i suoi modelli possono realmente fare, valutati attraverso test definiti piuttosto che assunti. Per le aziende che consumano questi modelli, questo livello opera a monte: le proprietà di sicurezza di un modello distribuito riflettono parzialmente la governance interna del provider, che l’azienda può osservare e valutare ma non stabilire.
Due caratteristiche strutturali definiscono questo livello. Primo, i safeguard guidati dai provider non operano nel vuoto: i laboratori sono simultaneamente soggetti alla legge applicabile — incluse obbligazioni come le regole dell’AI Act UE per i modelli a scopo generale — e i framework frontier interagiscono sempre più con revisioni esterne, valutazioni di istituti di sicurezza e aspettative di reporting. Secondo, questo livello resta diseguale. Le valutazioni sono largamente auto-condotte, le soglie auto-definite, e la capacità di verifica indipendente è ancora in sviluppo. La governance frontier è dove il controllo legato alla capacità è più avanzato — e dove i suoi limiti sono più tecnici.
Livello 3 — Responsabilità aziendale
Il terzo livello è quello che la maggior parte delle organizzazioni controlla realmente: la governance di come l’IA è distribuita e cosa le è permesso fare. La domanda centrale è semplice da enunciare e difficile da rispondere — chi autorizza, monitora e rimane responsabile delle decisioni autonome dell’IA?
Cinque leve definiscono la responsabilità aziendale nella pratica:
- I livelli di autonomia basati sul rischio stabiliscono cosa i sistemi di IA possono fare senza supervisione, scalato alla classe di rischio dell’azione — leggere dati, redigere contenuti, eseguire transazioni o toccare sistemi esterni meritano ciascuno livelli diversi di libertà.
- Le approvazioni human-in-the-loop pongono gate espliciti sulle azioni conseguenti: il sistema propone, una persona con autorità appropriata approva.
- Una matrice di autorità decisionale registra chi — e cosa — è abilitato a decidere a ogni raggio di impatto, rendendo l’autonomia una delega esplicita piuttosto che un incidente di configurazione.
- L’auditability richiede registri di decisioni abbastanza dettagliati da ricostruire cosa è successo: quali input sono stati usati, quali azioni sono state intraprese, quali approvazioni sono state date — accanto a controlli di accesso e safeguard operativi che limitano ciò che i sistemi possono toccare; i pattern tecnici dietro questo mappano strettamente alla sicurezza LLM per IA agentica.
- La responsabilità a livello di consiglio rende il rischio IA un punto permanente dell’agenda di governance, con proprietà nominata sotto il consiglio.
Framework come il NIST AI Risk Management Framework danno a questi meccanismi vocabolario condiviso — govern, map, measure, manage — benché si tratti di guida volontaria, non legislazione vincolante. Ciò che distingue questo livello è la portata: le aziende non possono dare forma alla frontiera, ma possono controllare ciò che è autorizzato sui loro sistemi, monitorarlo e tenere umani nominati responsabili di esso.
Dove i meccanismi di governance esistenti si fermano corti
La valutazione onesta richiede di dire dove la portata di ogni livello finisce.
| Livello | Ciò che governa | Limite irrisolto |
|---|---|---|
| Globale | Giurisdizione frammentata | Sfide di enforcement internazionale |
| Frontier | Valutazioni diseguali, verifica indipendente | Valutazione di capacità affidabile |
| Aziendale | Deployment e azioni autorizzate | Limiti della supervisione delle capacità sovrumane |
Al livello globale, la legge vincolante resta legata alla giurisdizione mentre la tecnologia no; il coordinamento produce dichiarazioni più velocemente dell’enforcement. Al livello frontier, valutazioni e soglie sono reali ma applicate disegualmente e largamente auto-verificate — una valutazione di capacità indipendente affidabile resta un problema aperto. E al livello aziendale, la governance copre legittimamente deployment e azione autorizzata — tuttavia la supervisione scalabile di capacità sovrumana è fondamentalmente più difficile che governare sistemi i cui output gli umani possono ancora valutare.
Il filo conduttore non è che la supervisione fallisca inevitabilmente, ma che i meccanismi che la sostengono — valutazione, verifica, enforcement — sono irrisolti alla frontiera di capacità e non testati oltre. Quell’incertezza è essa stessa un dato di governance: argomenta per strutture di responsabilità che scalano piuttosto che per assunzioni che reggono.
Una seconda implicazione segue: dove la governance a monte ha lacune, la responsabilità si sposta a valle. I deployer non possono affidarsi a trattati o policy di laboratorio per assorbire la propria responsabilità per come l’IA si comporta dentro la loro organizzazione — restano responsabili per autorizzazione, monitoraggio e risultati comunque. In pratica, ciò rende la governance a livello aziendale non un complemento degli altri due livelli ma un layer portante proprio.
Preparare la vostra azienda: un playbook di governance pratico
Le aziende non possono regolare la frontiera, ma possono costruire il layer che possiedono — e poiché la governance a monte ha le lacune descritte sopra, quel layer porta peso reale. Sei misure coprono l’essenziale. Queste sono responsabilità e priorità di governance, non istruzioni di engineering; la profondità di implementazione appartiene al lavoro tecnico dedicato.
- Adottate livelli di autonomia basati sul rischio. Classificate cosa l’IA può fare senza supervisione per rischio d’azione — analisi in sola lettura, generazione di contenuti, azioni interne, azioni esterne o conseguenti — e assegnate tetti di autonomia espliciti a ciascuna. Il punto è rendere l’autonomia una concessione deliberata, non una proprietà emergente di ciò che un agente può raggiungere per caso.
- Stabilite soglie di approvazione human-in-the-loop. Definite quali azioni richiedono sempre approvazione, da parte di chi e con quali prove — trattando i gate come proprietà del raggio d’impatto dell’azione, non della convenienza del task. Le approvazioni dovrebbero portare abbastanza informazione perché l’approvatore valuti realmente l’azione, non solo la confermi.
- Mantenete una matrice di autorità decisionale. Un registro vivo di quali sistemi e quali umani detengono autorità a ogni livello di conseguenza — perché l’autonomia sia sempre una delega esplicita e auditabile e la responsabilità tracciabile a un proprietario nominato.
- Gateate gli upgrade di capacità con valutazione e audit. Nuovi modelli, strumenti o integrazioni entrano in produzione solo dopo eval definiti e un audit trail — la stessa disciplina che governa i cambi di modello in un’architettura pronta per la superintelligenza. Un modello più forte è un evento di governance, non solo un upgrade.
- Stabilite reporting IA a livello di consiglio. Una cadenza permanente che porta rischio IA, incidenti e postura di autonomia al consiglio — la responsabilità ha bisogno di una destinazione, e strutture di governance che si fermano sotto il consiglio smettono di essere governance.
- Definite percorsi di incidenti ed escalation. Chi viene notificato, chi decide e cosa può essere arrestato — prima del primo incidente, non dopo. Il valore di un percorso di arresto è proporzionale a quanto chiaramente il suo trigger e proprietario sono definiti in anticipo.
Niente di tutto ciò risolve la governance della superintelligenza. Fa qualcosa di più utile: costruisce infrastruttura di responsabilità che funziona oggi e scala man mano che la capacità cresce — che è anche la posizione onesta che le aziende possono rivendicare credibilmente in qualsiasi conversazione di governance, interna o esterna.
Conclusione
La governance della superintelligenza è genuinamente irrisolta ai livelli globale e frontier — e lo resterà per il futuro prevedibile. Ciò che è attuabile ora è il layer aziendale: autorizzazione, monitoraggio e responsabilità per l’IA che le organizzazioni distribuiscono, costruiti su strutture che possono scalare man mano che i sistemi diventano più capaci. HDWEBSOFT aiuta le aziende a progettare e implementare sistemi di IA governati attraverso i nostri servizi di sviluppo IA; se state dando forma alla postura di governance IA della vostra organizzazione, contattate HDWEBSOFT per discutere la vostra roadmap di governance e implementazione.
FAQ
Cos’è la governance della superintelligenza?
La governance della superintelligenza si riferisce a leggi, meccanismi di coordinamento, pratiche di sicurezza e controlli organizzativi volti a orientare e limitare l’intelligenza artificiale — inclusi sistemi ipotetici che supererebbero le capacità umane. Opera a livello globale, dei provider frontier e aziendale, e rimane una sfida irrisolta.
La superintelligenza artificiale può essere governata o controllata?
Nessun framework esistente ha dimostrato un controllo garantito su sistemi superintelligenti ipotetici. I meccanismi di governance attuali possono rafforzare significativamente la responsabilità dell’IA odierna, ma la supervisione scalabile di sistemi che superano la capacità di valutazione umana resta un problema aperto di ricerca e politica.
Perché l’allineamento dell’IA è importante per la governance della superintelligenza?
L’allineamento — se gli obiettivi di un sistema corrispondono a ciò che i suoi operatori intendono realmente — è centrale perché la supervisione si basa sulla comprensione e limitazione del comportamento. Allineamento e controllabilità sono correlati ma distinti: un sistema potrebbe perseguire gli obiettivi previsti pur rimanendo difficile da limitare in pratica.
In cosa differisce la governance IA aziendale dalla governance IA frontier?
La governance IA frontier riguarda i laboratori che costruiscono i modelli più capaci — valutazioni di capacità, soglie di deployment e mitigazioni di sicurezza per la tecnologia stessa. La governance IA aziendale riguarda come le organizzazioni distribuiscono l’IA — chi autorizza le azioni autonome, come sono monitorate e chi rimane responsabile.
Quali controlli di governance dovrebbero implementare le aziende oggi?
Livelli di autonomia basati sul rischio, soglie di approvazione human-in-the-loop per azioni conseguenti, una matrice di autorità decisionale, gate di valutazione e audit prima degli upgrade di capacità, reporting IA a livello di consiglio e percorsi definiti di incidenti ed escalation.