La gouvernance de la superintelligence est un défi non résolu couvrant trois arènes : la coordination mondiale entre États, les pratiques de sécurité dans les laboratoires qui construisent les modèles frontière, et la responsabilité au sein des entreprises qui déploient l’IA. Aucun cadre existant — traité, loi, politique de laboratoire ou contrôle interne — n’a démontré un contrôle garanti sur des systèmes superintelligents hypothétiques. Ce qui existe aujourd’hui est un ensemble de mécanismes stratifié et incomplet, chacun ayant une portée réelle mais bornée.
Cet article cartographie ces mécanismes. Nous distinguons la superintelligence artificielle — un niveau de capacité hypothétique qu’aucun système n’a atteint — des systèmes d’IA d’entreprise que les organisations gouvernent réellement aujourd’hui, puis examinons comment la supervision fonctionne à trois niveaux et où chacun atteint ses limites. Pour les dirigeants technologiques, la question pratique n’est pas de savoir si l’ASI peut être contrôlée dans l’abstrait ; c’est quelles parties de la gouvernance de la superintelligence sont actionnables maintenant.
Points clés
- La gouvernance de la superintelligence opère à trois niveaux : supervision mondiale et réglementaire, sécurité de l’IA frontière, et responsabilité des entreprises — acteurs, instruments et pouvoir d’exécution différents.
- Les défis centraux non résolus sont l’alignement, la supervision humaine scalable, la concentration du pouvoir, et la responsabilité pour des systèmes qui peuvent dépasser la capacité d’évaluation humaine.
- La réglementation contraignante (p. ex. le règlement IA de l’UE), la coordination internationale volontaire (sommets, initiatives ONU) et les mécanismes de gouvernance interne sont des classes d’instruments distinctes — à ne pas confondre.
- Les entreprises contrôlent la couche de déploiement : autonomie basée sur le risque, approbations human-in-the-loop, autorité de décision, auditabilité et responsabilité au niveau du conseil.
- Les pratiques de gouvernance actuelles renforcent la responsabilité de l’IA — elles ne peuvent garantir le contrôle de systèmes superintelligents hypothétiques.
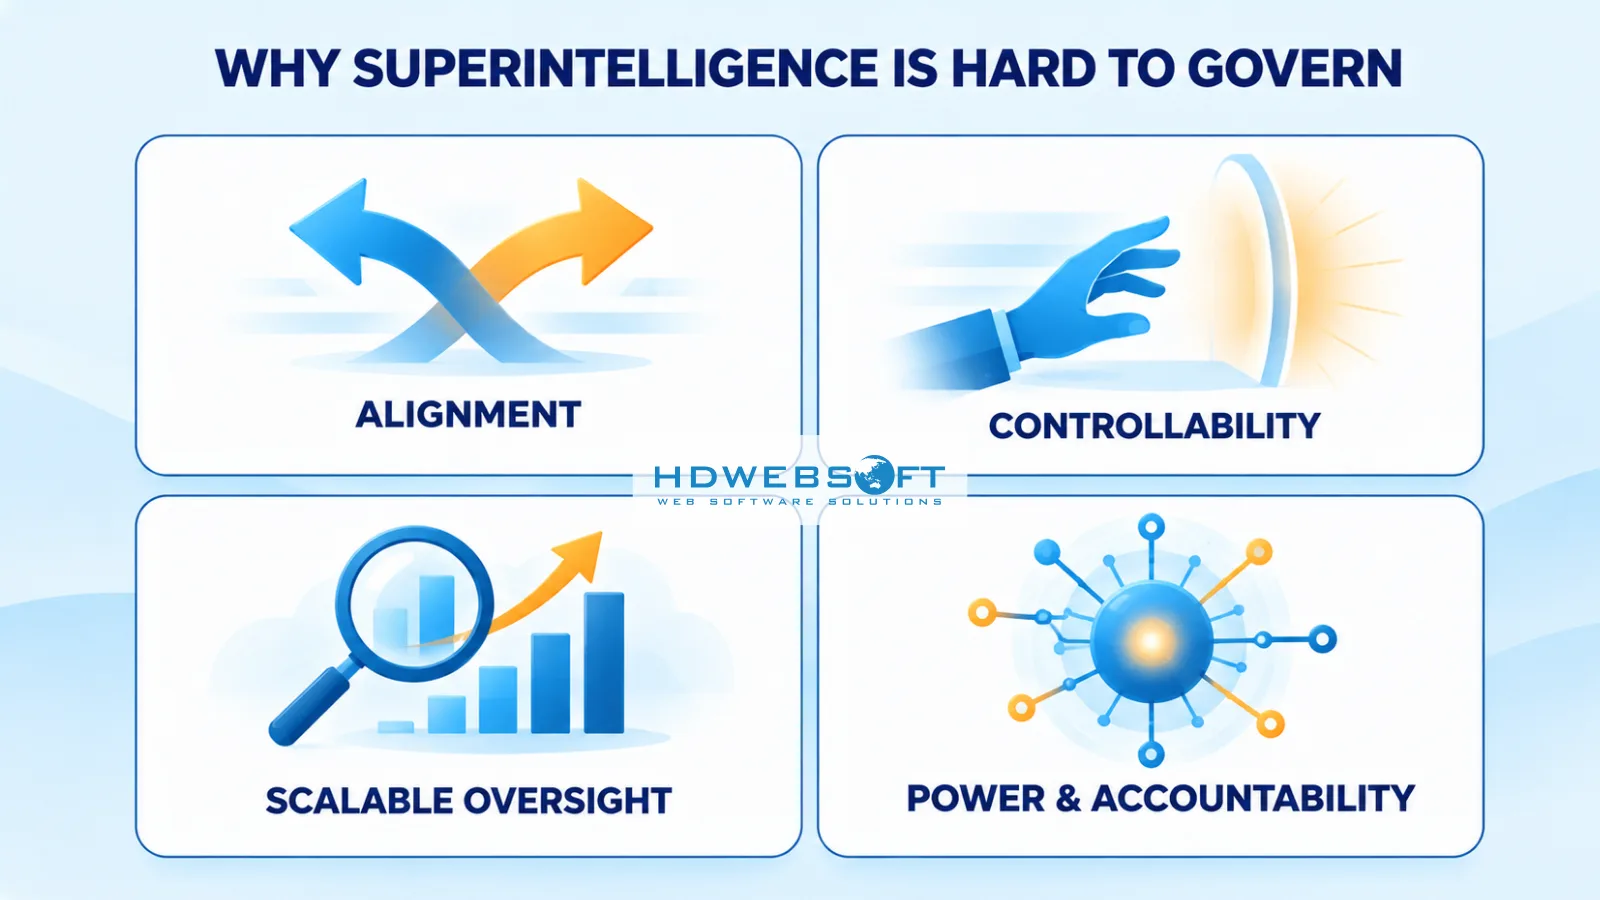
Qu’est-ce qui rend la superintelligence difficile à gouverner ?
Gouverner toute technologie puissante est difficile ; en gouverner une qui pourrait dépasser les capacités humaines introduit des défis pour lesquels les institutions actuelles n’ont pas été conçues. Quatre ressortent.
-
L’alignement est le problème de savoir si les objectifs d’un système correspondent à ce que ses opérateurs intendent réellement. Les systèmes d’IA optimisent pour les objectifs qui leur sont donnés — et pour des capacités bien au-delà d’aujourd’hui, des objectifs sous-spécifiés ou mal spécifiés pourraient produire un comportement techniquement conforme mais nuisible en effet. La recherche sur l’alignement demande si nous pouvons faire en sorte que des systèmes de plus en plus capables poursuivent de manière fiable des objectifs intentionnels humains ; elle n’a pas de solution prouvée.
-
À distinguer de l’alignement est la contrôlabilité — la capacité pratique de restreindre, corriger ou arrêter le comportement d’un système. Les deux sont distincts. Un système pourrait être raisonnablement aligné sur des intentions larges tout en restant difficile à contraindre dans des situations spécifiques ; inversement, les organisations contrôlent couramment des systèmes dont elles ne comprennent pas entièrement le raisonnement interne, via des frontières d’accès, des portes d’approbation et des limites opérationnelles. La gouvernance s’appuie fortement sur la contrôlabilité tant que l’alignement reste non résolu.
-
La supervision scalable nomme le problème le plus profond : la supervision suppose que les évaluateurs peuvent juger le raisonnement et les résultats du système. À mesure que la capacité croît, les systèmes peuvent résoudre des problèmes que leurs superviseurs ne peuvent vérifier indépendamment — revoir des analyses dépassant l’expertise du réviseur, approuver des plans dont les failles sont invisibles aux non-spécialistes, ou raisonner de manières non susceptibles d’inspection. Ce n’est pas un inconvénient hypothétique ; chaque porte d’approbation et piste d’audit existante présume qu’un décideur humain peut évaluer significativement ce qui lui est présenté. Quand la qualité d’évaluation se dégrade, la supervision se dégrade avec — même là où les mécanismes formels semblent intacts. Les chercheurs explorent des mitigations (assistance d’IA moins capables, processus de revue structurés, interprétabilité), mais l’évaluation humaine directe devient progressivement plus difficile à réaliser et à fiable à mesure que les systèmes avancent.
-
Enfin, la concentration du pouvoir et la responsabilité. Une capacité de niveau superintelligence concentrerait un effet de levier extraordinaire entre les mains de qui la contrôle — une préoccupation de stabilité géopolitique et commerciale en soi, et un moteur de l’intérêt au niveau étatique visible au Niveau 1. Parallèlement, les chaînes de responsabilité construites pour le logiciel déterministe — responsabilité juridique, audit, attribution de responsabilité — se tendent quand on les applique à des systèmes prenant des décisions autonomes à capacité surhumaine. Si un système agit sur un raisonnement que ses opérateurs n’ont pas pu évaluer complètement, attribuer la responsabilité des résultats devient une question juridique et organisationnelle autant que technique. Ces quatre défis expliquent pourquoi la gouvernance opère désormais à trois niveaux distincts.
Trois niveaux de gouvernance de la superintelligence
Cet article propose un cadre analytique à trois niveaux pour organiser le paysage de gouvernance. C’est une lentille d’analyse, pas une taxonomie officielle ou standardisée — mais elle cartographie comment les mécanismes réels se regroupent par portée, acteur et pouvoir d’exécution.
| Niveau | Portée | Acteurs clés | Instruments | Exécution aujourd’hui |
|---|---|---|---|---|
| 1. Supervision mondiale et réglementaire | Humanité / géopolitique | États, UE, ONU, sommets de sécurité | Loi contraignante, coordination, principes | Lois contraignantes dans certaines juridictions ; coordination internationale fragmentée |
| 2. Sécurité et contrôle IA frontière | Fournisseurs de modèles frontière | Laboratoires IA, instituts de sécurité | Évaluations de capacités, seuils de déploiement, red-teaming | Safeguards menés par les fournisseurs, revues externes et obligations légales applicables |
| 3. Responsabilité des entreprises | Organisations déployant l’IA | Conseils, CTOs, fonctions conformité | Politiques, matrices d’autorité, audits, normes | Politiques internes, contrats, audits et réglementations applicables |
Les niveaux interagissent : la réglementation crée des obligations que les laboratoires doivent satisfaire ; les pratiques frontière façonnent ce que les entreprises peuvent déployer en sécurité ; la responsabilité des entreprises détermine ce que l’IA fait réellement au sein des organisations. Aucun niveau ne remplace un autre — la gouvernance de la superintelligence, dans la mesure où elle existe, est leur somme.
Le cadre importe pratiquement parce que confondre les niveaux produit un mauvais raisonnement. Une équipe conformité traitant les politiques de sécurité des laboratoires comme de la loi leur fera excessivement confiance ; un conseil traitant la réglementation comme si elle couvrait les décisions de déploiement internes sous-construira ses propres contrôles. Chaque niveau a des instruments, une exécution et des modes d’échec différents — les questions à poser à chaque niveau sont donc différentes aussi.
Niveau 1 — Supervision de l’IA mondiale et réglementaire
Le niveau mondial opère à travers trois classes d’instruments distinctes — réglementation contraignante, coordination internationale et principes volontaires — chacune avec une portée et une exécution différentes.
Réglementation contraignante : le règlement IA de l’UE
L’instrument le plus conséquent de la gouvernance mondiale de l’IA est la loi contraignante, et son fleuron est le règlement IA de l’UE — la première réglementation complète de l’IA adoptée par une juridiction majeure. L’Acte adopte une approche basée sur le risque : il interdit certains usages tout court, impose des obligations aux systèmes à haut risque, fixe des exigences de transparence et introduit des règles pour les modèles d’IA à usage général, y compris des obligations supplémentaires pour les modèles réputés présenter un risque systémique. Il est important de noter qu’il régule des catégories de systèmes et pratiques d’IA qui existent aujourd’hui — ce n’est pas une loi spécifique à l’ASI, et elle ne doit pas être lue comme telle.
Coordination internationale et instruments volontaires
Aux côtés de la réglementation contraignante se trouve la coordination internationale : les sommets de sécurité IA lancés à Bletchley Park et poursuivis à Séoul et Paris, les initiatives de l’ONU sur la gouvernance de l’IA, et l’engagement bilatéral entre grandes puissances. Ils produisent des engagements partagés, des déclarations et des normes émergentes — des instruments réels mais largement volontaires dont la force dépend d’un alignement politique soutenu.
Une troisième classe d’instruments sont les principes volontaires — les principes d’IA de l’OCDE et cadres similaires qui établissent des valeurs partagées sans force contraignante, façonnant les approches nationales de l’intérieur.
Lacunes juridictionnelles et le problème ASI
Les limites ici sont structurelles. Les juridictions diffèrent nettement d’approche : l’UE régule horizontalement avec un seul statut, les États-Unis s’appuient largement sur des règles sectorielles et des orientations d’agences, et d’autres régions mélangent règles contraignantes et stratégies nationales — le même modèle ou déploiement peut donc faire face à des obligations très différentes selon où il atterrit. La portée extraterritoriale du règlement IA de l’UE pousse sa norme dans les produits des fournisseurs non européens, mais aucun cadre convergent équivalent n’existe globalement. La compétition géopolitique motive et complique à la fois la coordination entre grandes puissances : les États partagent un intérêt à prévenir l’usage catastrophique tout en rivalisant pour l’avantage IA, ce qui façonne combien de coordination de sécurité est politiquement faisable à un moment donné. La capacité d’exécution varie en conséquence — des régulateurs dédiés aux engagements volontaires sans aucun organe de supervision.
Et la lacune plus profonde est conceptuelle. La loi actuelle gouverne des catégories de risque définies de systèmes existants : pratiques interdites, déploiements à haut risque, obligations de modèles à usage général. Pour la superintelligence hypothétique, la réglementation établit aujourd’hui des frontières et des structures de responsabilité autour de l’IA présente — elle ne résout pas encore la supervision de capacité dépassant l’évaluation humaine, ni ne le prétend.
Niveau 2 — Sécurité et contrôle de l’IA frontière
Le deuxième niveau opère à l’intérieur des organisations qui construisent les modèles les plus capables. L’instrument dominant ici est le cadre de sécurité basé sur la capacité : des politiques internes qui lient les safeguards à ce qu’un modèle peut faire, pas seulement à quand il est publié. L’exemple le plus clair est la Responsible Scaling Policy d’Anthropic, qui attribue des AI Safety Levels aux modèles et exige des mesures de confinement et de sécurité progressivement plus fortes à mesure que des seuils de capacité sont franchis.
La boîte à outils de sécurité liée à la capacité
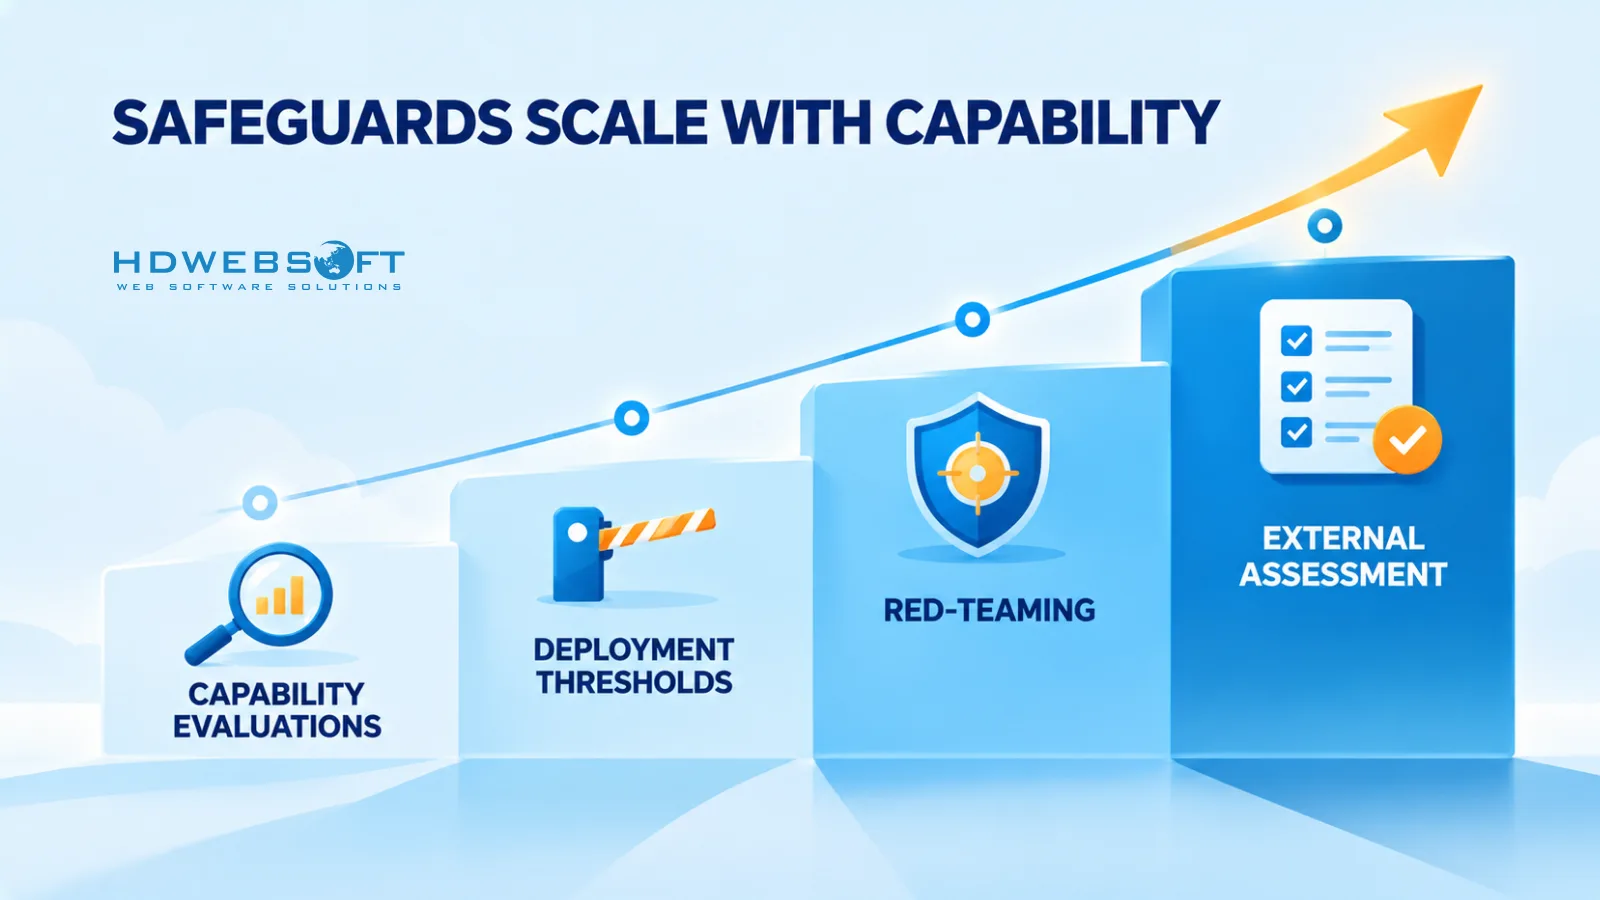
Le modèle se généralise à travers plusieurs mécanismes :
- Évaluations de capacités — tester les modèles pour des capacités dangereuses (p. ex. réplication autonome, capacités cyber ou biologiques) avant et pendant le développement.
- Seuils de déploiement — frontières de capacité au-delà desquelles le déploiement exige des safeguards ou une revue supplémentaires.
- Red-teaming — tests adverses par des équipes internes et externes pour révéler les modes d’échec avant la publication.
- Sécurité du modèle — protéger les poids du modèle et l’infrastructure contre le vol ou l’usage abusif.
- Évaluation externe — évaluations et revues par des tiers complétant l’auto-évaluation du fournisseur.
Cadres menés par les fournisseurs en contexte
Le Preparedness Framework d’OpenAI et le Frontier Safety Framework de DeepMind suivent une logique comparable — évaluation et mitigation liées à la capacité — bien que chacun diffère en détail et portée ; les spécificités de leurs dispositions se lisent mieux à la source que résumées ici.
Ce que ces cadres établissent collectivement est un modèle de gouvernance remarquable : les safeguards évoluent avec la capacité démontrée plutôt qu’avec une réglementation fixe. C’est un changement significatif par rapport aux règles écrites pour le logiciel statique — les contrôles qu’applique un laboratoire sont censés suivre ce que ses modèles peuvent réellement faire, évalués par des tests définis plutôt que supposés. Pour les entreprises qui consomment ces modèles, ce niveau opère en amont : les propriétés de sécurité d’un modèle déployé reflètent partiellement la gouvernance interne du fournisseur, que l’entreprise peut observer et évaluer mais non établir.
Deux caractéristiques structurelles définissent ce niveau. Premièrement, les safeguards menés par les fournisseurs n’opèrent pas dans le vide : les laboratoires sont simultanément soumis à la loi applicable — y compris des obligations comme les règles du règlement IA de l’UE pour les modèles à usage général — et les cadres frontière interagissent de plus en plus avec des revues externes, des évaluations d’instituts de sécurité et des attentes de reporting. Deuxièmement, ce niveau reste inégal. Les évaluations sont largement auto-réalisées, les seuils auto-définis, et la capacité de vérification indépendante est encore en développement. La gouvernance frontière est l’endroit où le contrôle lié à la capacité est le plus avancé — et où ses limites sont les plus techniques.
Niveau 3 — Responsabilité des entreprises
Le troisième niveau est celui que la plupart des organisations contrôlent réellement : la gouvernance de la façon dont l’IA est déployée et ce qu’elle est autorisée à faire. La question centrale est simple à énoncer et difficile à répondre — qui autorise, surveille et reste responsable des décisions autonomes de l’IA ?
Cinq leviers définissent la responsabilité des entreprises en pratique :
- Les niveaux d’autonomie basés sur le risque fixent ce que les systèmes d’IA peuvent faire sans supervision, selon la classe de risque de l’action — lire des données, rédiger du contenu, exécuter des transactions ou toucher des systèmes externes méritent chacun des niveaux de liberté différents.
- Les approbations human-in-the-loop placent des portes explicites sur les actions conséquentes : le système propose, une personne avec l’autorité appropriée approuve.
- Une matrice d’autorité de décision enregistre qui — et quoi — est habilité à décider à chaque rayon d’impact, faisant de l’autonomie une délégation explicite plutôt qu’un accident de configuration.
- L’auditabilité exige des enregistrements de décisions assez détaillés pour reconstruire ce qui s’est passé : quelles entrées ont été utilisées, quelles actions ont été prises, quelles approbations ont été données — aux côtés de contrôles d’accès et de safeguards opérationnels qui bornent ce que les systèmes peuvent toucher ; les motifs techniques derrière cela correspondent étroitement à la sécurité LLM pour l’IA agentique.
- La responsabilité au niveau du conseil fait du risque IA un point permanent de l’agenda de gouvernance, avec une propriété désignée sous le conseil.
Des cadres comme le NIST AI Risk Management Framework donnent à ces mécanismes un vocabulaire partagé — govern, map, measure, manage — bien qu’il s’agisse de guidance volontaire, non de législation contraignante. Ce qui distingue ce niveau est la portée : les entreprises ne peuvent façonner la frontière, mais elles peuvent contrôler ce qui est autorisé sur leurs systèmes, le surveiller, et tenir des humains désignés responsables.
Où les mécanismes de gouvernance existants sont insuffisants
L’évaluation honnête exige de dire où la portée de chaque niveau s’arrête.
| Niveau | Ce qu’il gouverne | Limite non résolue |
|---|---|---|
| Mondial | Juridiction fragmentée | Défis d’exécution internationale |
| Frontière | Évaluations inégales, vérification indépendante | Évaluation de capacité fiable |
| Entreprise | Déploiement et actions autorisées | Limites de la supervision des capacités surhumaines |
Au niveau mondial, la loi contraignante reste liée à la juridiction alors que la technologie ne l’est pas ; la coordination produit des déclarations plus vite que l’exécution. Au niveau frontière, les évaluations et seuils sont réels mais appliqués inégalement et largement auto-vérifiés — une évaluation de capacité indépendante fiable reste un problème ouvert. Et au niveau entreprise, la gouvernance couvre légitimement le déploiement et l’action autorisée — pourtant la supervision scalable de capacité surhumaine est fondamentalement plus difficile que gouverner des systèmes dont les humains peuvent encore évaluer les résultats.
Le fil conducteur n’est pas que la supervision échoue inévitablement, mais que les mécanismes qui la sous-tendent — évaluation, vérification, exécution — sont non résolus à la frontière de capacité et non testés au-delà. Cette incertitude est elle-même une donnée de gouvernance : elle plaide pour des structures de responsabilité qui évoluent plutôt que pour des hypothèses qui tiennent.
Une deuxième implication suit : là où la gouvernance en amont a des lacunes, la responsabilité se déplace en aval. Les déployeurs ne peuvent pas s’appuyer sur les traités ou les politiques de laboratoire pour absorber leur propre responsabilité de la façon dont l’IA se comporte dans leur organisation — ils restent responsables de l’autorisation, de la surveillance et des résultats quoi qu’il arrive. En pratique, cela fait de la gouvernance au niveau entreprise non un complément aux deux autres niveaux mais une couche porteuse à part entière.
Préparer votre entreprise : un playbook de gouvernance pratique
Les entreprises ne peuvent pas réguler la frontière, mais elles peuvent construire la couche qu’elles possèdent — et puisque la gouvernance en amont a les lacunes décrites ci-dessus, cette couche porte un poids réel. Six mesures couvrent l’essentiel. Ce sont des responsabilités et priorités de gouvernance, pas des instructions d’ingénierie ; la profondeur d’implémentation appartient au travail technique dédié.
- Adoptez des niveaux d’autonomie basés sur le risque. Classifiez ce que l’IA peut faire sans supervision par risque d’action — analyse en lecture seule, génération de contenu, actions internes, actions externes ou conséquentes — et attribuez des plafonds d’autonomie explicites à chacune. L’essentiel est de faire de l’autonomie une concession délibérée, pas une propriété émergente de ce qu’un agent peut atteindre par hasard.
- Fixez des seuils d’approbation human-in-the-loop. Définissez quelles actions exigent toujours une approbation, par qui et avec quelles preuves — traitant les portes comme une propriété du rayon d’impact de l’action, pas de la commodité de la tâche. Les approbations doivent porter assez d’information pour que l’approbateur évalue réellement l’action, pas seulement l’acquitte.
- Maintenez une matrice d’autorité de décision. Un registre vivant de quels systèmes et quels humains détiennent l’autorité à chaque niveau de conséquence — pour que l’autonomie soit toujours une délégation explicite et auditable et que la responsabilité soit traçable à un propriétaire désigné.
- Contrôlez les mises à niveau de capacité par évaluation et audit. Nouveaux modèles, outils ou intégrations n’entrent en production qu’après des évals définis et une piste d’audit — la même discipline qui gouverne les changements de modèle dans une architecture prête pour la superintelligence. Un modèle plus fort est un événement de gouvernance, pas seulement une mise à niveau.
- Établissez un reporting IA au niveau du conseil. Une cadence permanente qui porte le risque IA, les incidents et la posture d’autonomie au conseil — la responsabilité a besoin d’une destination, et les structures de gouvernance qui s’arrêtent sous le conseil cessent d’être de la gouvernance.
- Définissez des chemins d’incidents et d’escalade. Qui est notifié, qui décide et ce qui peut être arrêté — avant le premier incident, pas après. La valeur d’un chemin d’arrêt est proportionnelle à la clarté avec laquelle son déclencheur et son propriétaire sont définis à l’avance.
Rien de tout cela ne résout la gouvernance de la superintelligence. Cela fait quelque chose de plus utile : cela construit une infrastructure de responsabilité qui fonctionne aujourd’hui et évolue avec la capacité — ce qui est aussi la position honnête que les entreprises peuvent revendiquer de manière crédible dans toute conversation de gouvernance, interne ou externe.
Conclusion
La gouvernance de la superintelligence est véritablement non résolue aux niveaux mondial et frontière — et le restera dans un avenir prévisible. Ce qui est actionnable maintenant est la couche entreprise : l’autorisation, la surveillance et la responsabilité pour l’IA que les organisations déploient, construites sur des structures qui peuvent évoluer à mesure que les systèmes deviennent plus capables. HDWEBSOFT aide les entreprises à concevoir et implémenter des systèmes d’IA gouvernés via nos services de développement IA ; si vous façonnez la posture de gouvernance IA de votre organisation, contactez HDWEBSOFT pour discuter de votre feuille de route de gouvernance et d’implémentation.
FAQ
Qu’est-ce que la gouvernance de la superintelligence ?
La gouvernance de la superintelligence désigne les lois, mécanismes de coordination, pratiques de sécurité et contrôles organisationnels destinés à orienter et restreindre l’intelligence artificielle — y compris des systèmes hypothétiques qui dépasseraient les capacités humaines. Elle opère aux niveaux mondial, des fournisseurs frontière et des entreprises, et reste un défi non résolu.
La superintelligence artificielle peut-elle être gouvernée ou contrôlée ?
Aucun cadre existant n’a démontré un contrôle garanti sur des systèmes superintelligents hypothétiques. Les mécanismes de gouvernance actuels peuvent significativement renforcer la responsabilité de l’IA d’aujourd’hui, mais la supervision scalable de systèmes dépassant la capacité d’évaluation humaine reste un problème ouvert de recherche et de politique.
Pourquoi l’alignement de l’IA est-il important pour la gouvernance de la superintelligence ?
L’alignement — la correspondance entre les objectifs d’un système et ce que ses opérateurs intendent réellement — est central car la supervision dépend de la compréhension et de la contrainte du comportement. Alignement et contrôlabilité sont liés mais distincts : un système pourrait poursuivre les objectifs prévus tout en restant difficile à contraindre en pratique.
En quoi la gouvernance IA d’entreprise diffère-t-elle de la gouvernance IA frontière ?
La gouvernance IA frontière concerne les laboratoires qui construisent les modèles les plus capables — évaluations de capacités, seuils de déploiement et mitigations de sécurité pour la technologie elle-même. La gouvernance IA d’entreprise concerne la façon dont les organisations déploient l’IA — qui autorise les actions autonomes, comment elles sont surveillées et qui reste responsable.
Quels contrôles de gouvernance les entreprises devraient-elles implémenter aujourd’hui ?
Des niveaux d’autonomie basés sur le risque, des seuils d’approbation human-in-the-loop pour les actions conséquentes, une matrice d’autorité de décision, des portes d’évaluation et d’audit avant les mises à niveau de capacité, un reporting IA au niveau du conseil et des chemins d’incidents et d’escalade définis.