La gobernanza de la superinteligencia es un desafío no resuelto que abarca tres ámbitos: la coordinación global entre estados, las prácticas de seguridad en los laboratorios que construyen modelos frontera, y la responsabilidad dentro de las empresas que despliegan IA. Ningún marco existente — tratado, ley, política de laboratorio o control interno — ha demostrado un control garantizado sobre sistemas superinteligentes hipotéticos. Lo que existe hoy es un conjunto de mecanismos estratificado e incompleto, cada uno con un alcance real pero limitado.
Este artículo mapea esos mecanismos. Distinguimos la superinteligencia artificial — un nivel de capacidad hipotético que ningún sistema ha alcanzado — de los sistemas de IA empresariales que las organizaciones realmente gobiernan hoy, y luego examinamos cómo funciona la supervisión en tres niveles y dónde se queda corta cada uno. Para los líderes tecnológicos, la pregunta práctica no es si la ASI puede controlarse en abstracto; es qué partes de la gobernanza de la superinteligencia son accionables ahora.
Puntos clave
- La gobernanza de la superinteligencia opera en tres niveles: supervisión global y regulatoria, seguridad de IA frontera y responsabilidad empresarial — diferentes actores, instrumentos y poder de ejecución.
- Los desafíos centrales no resueltos son la alineación, la supervisión humana escalable, la concentración de poder y la responsabilidad por sistemas que pueden exceder la capacidad de evaluación humana.
- La regulación vinculante (p. ej., la EU AI Act), la coordinación internacional voluntaria (cumbres, iniciativas de la ONU) y los mecanismos de gobernanza interna son clases de instrumentos distintas — no deben confundirse.
- Las empresas controlan la capa de despliegue: autonomía basada en riesgo, aprobaciones human-in-the-loop, autoridad de decisión, auditabilidad y responsabilidad a nivel de junta.
- Las prácticas de gobernanza actuales fortalecen la responsabilidad de la IA — no pueden garantizar el control de sistemas superinteligentes hipotéticos.
¿Qué hace difícil gobernar la superinteligencia?
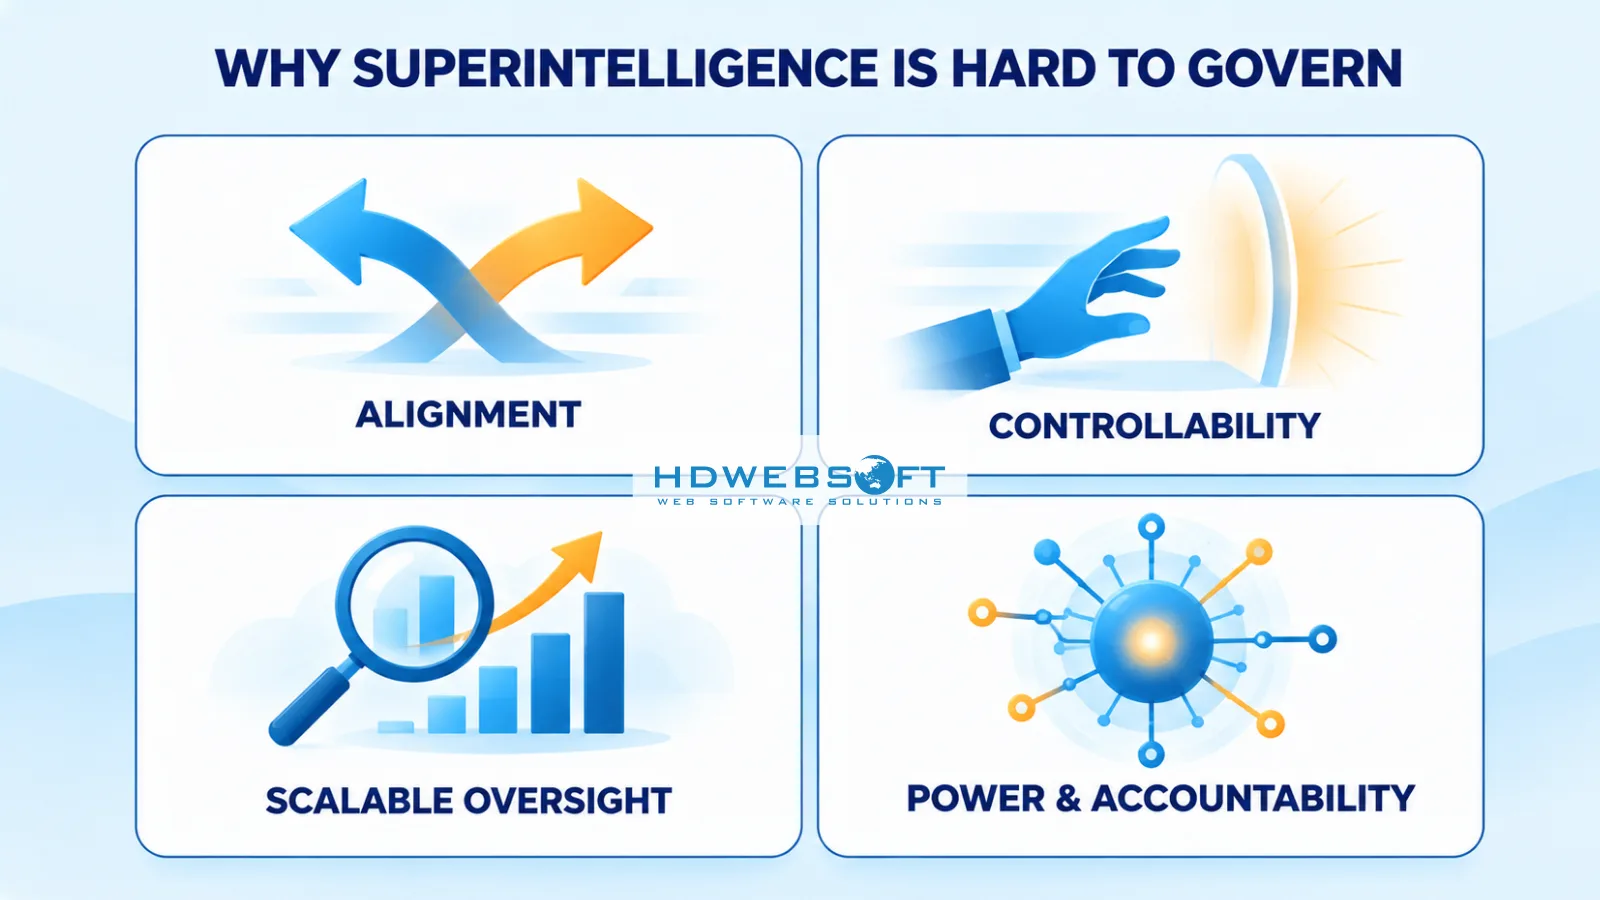
Gobernar cualquier tecnología poderosa es difícil; gobernar una que podría exceder la capacidad humana introduce desafíos para los que las instituciones actuales no fueron diseñadas. Cuatro destacan.
-
La alineación es el problema de si los objetivos de un sistema coinciden con lo que sus operadores realmente pretenden. Los sistemas de IA optimizan para los objetivos que se les dan — y para capacidades muy superiores a las de hoy, objetivos subespecificados o mal especificados podrían producir comportamiento técnicamente conforme pero dañino en efecto. La investigación de alineación pregunta si podemos hacer que sistemas cada vez más capaces persigan de forma fiable objetivos previstos por humanos; no tiene solución probada.
-
Distinguir de la alineación está la controlabilidad — la capacidad práctica de restringir, corregir o detener el comportamiento de un sistema. Las dos son distintas. Un sistema podría estar razonablemente alineado con intenciones amplias pero seguir siendo difícil de restringir en situaciones específicas; a la inversa, las organizaciones controlan rutinariamente sistemas cuyo razonamiento interno no comprenden del todo, usando fronteras de acceso, puertas de aprobación y límites operativos. La gobernanza se apoya mucho en la controlabilidad mientras la alineación permanece sin resolver.
-
La supervisión escalable nombra el problema más profundo: la supervisión asume que los evaluadores pueden juzgar el razonamiento y los resultados del sistema. A medida que crece la capacidad, los sistemas pueden resolver problemas que sus supervisores no pueden verificar independientemente — revisar análisis que exceden la experiencia del revisor, aprobar planes cuyos defectos son invisibles para no especialistas, o razonar de formas no susceptibles de inspección. Esto no es una inconveniencia hipotética; cada puerta de aprobación y rastro de auditoría existente presume que un decisor humano puede evaluar significativamente lo que se le presenta. Cuando la calidad de la evaluación se degrada, la supervisión se degrada con ella — incluso donde los mecanismos formales parecen intactos. Los investigadores están explorando mitigaciones (asistencia de IA menos capaz, procesos de revisión estructurados, interpretabilidad), pero la evaluación humana directa se vuelve progresivamente más difícil de realizar y de confiar a medida que los sistemas avanzan.
-
Finalmente, la concentración de poder y la responsabilidad. La capacidad de nivel superinteligencia concentraría una influencia extraordinaria en quien la controle — una preocupación de estabilidad geopolítica y comercial en sí misma, y un motor del interés a nivel estatal visible en el Nivel 1. Mientras tanto, las cadenas de responsabilidad construidas para software determinista — responsabilidad legal, auditoría, asignación de responsabilidad — se tensan cuando se aplican a sistemas que toman decisiones autónomas a capacidad sobrehumana. Si un sistema actúa sobre razonamiento que sus operadores no pudieron evaluar completamente, asignar responsabilidad por los resultados se convierte en una cuestión legal y organizativa tanto como técnica. Estos cuatro desafíos enmarcan por qué la gobernanza ahora opera en tres niveles distintos.
Tres niveles de gobernanza de la superinteligencia
Este artículo propone un marco analítico de tres niveles para organizar el panorama de gobernanza. Es una lente de análisis, no una taxonomía oficial o estandarizada — pero mapea cómo los mecanismos reales se agrupan por alcance, actor y capacidad de ejecución.
| Nivel | Alcance | Actores clave | Instrumentos | Ejecución hoy |
|---|---|---|---|---|
| 1. Supervisión global y regulatoria | Humanidad / geopolítica | Estados, UE, ONU, cumbres de seguridad | Ley vinculante, coordinación, principios | Leyes vinculantes en algunas jurisdicciones; coordinación internacional aún fragmentada |
| 2. Seguridad y control de IA frontera | Proveedores de modelos frontera | Laboratorios de IA, institutos de seguridad | Evaluaciones de capacidad, umbrales de despliegue, red-teaming | Salvaguardas lideradas por proveedores, revisiones externas y obligaciones legales aplicables |
| 3. Responsabilidad empresarial | Organizaciones que despliegan IA | Juntas, CTOs, funciones de cumplimiento | Políticas, matrices de autoridad, auditorías, estándares | Políticas internas, contratos, auditorías y regulaciones aplicables |
Los niveles interactúan: la regulación crea obligaciones que los laboratorios deben cumplir; las prácticas frontera dan forma a lo que las empresas pueden desplegar con seguridad; la responsabilidad empresarial determina lo que la IA realmente hace dentro de las organizaciones. Ningún nivel sustituye a otro — la gobernanza de la superinteligencia, en la medida en que existe, es su suma.
El marco importa prácticamente porque confundir niveles produce razonamiento deficiente. Un equipo de cumplimiento que trate las políticas de seguridad del laboratorio como si fueran ley les confiará en exceso; una junta que trate la regulación como si cubriera decisiones de despliegue internas construirá insuficientemente sus propios controles. Cada nivel tiene instrumentos, capacidad de ejecución y modos de fallo distintos — por lo que las preguntas a hacer en cada nivel también son distintas.
Nivel 1 — Supervisión de IA global y regulatoria
El nivel global opera a través de tres clases de instrumentos distintas — regulación vinculante, coordinación internacional y principios voluntarios — cada una con diferente alcance y capacidad de ejecución.
Regulación vinculante: la EU AI Act
El instrumento más consecuente de la gobernanza global de la IA es la ley vinculante, y su insignia es la EU AI Act — la primera regulación integral de IA adoptada por una jurisdicción mayor. La ley toma un enfoque basado en riesgo: prohíbe ciertos usos directamente, impone obligaciones a sistemas de alto riesgo, establece requisitos de transparencia e introduce reglas para modelos de IA de propósito general, incluidas obligaciones adicionales para modelos considerados de riesgo sistémico. Importante: regula categorías de sistemas y prácticas de IA que existen hoy — no es una ley específica de ASI, y no debe leerse como tal.
Coordinación internacional e instrumentos voluntarios
Junto a la regulación vinculante está la coordinación internacional: las cumbres de seguridad de IA iniciadas en Bletchley Park y continuadas en Seúl y París, iniciativas de la ONU sobre gobernanza de IA, y compromiso bilateral entre grandes potencias. Producen compromisos compartidos, declaraciones y normas emergentes — instrumentos reales pero mayormente voluntarios cuya fuerza depende de una alineación política sostenida.
Una tercera clase de instrumentos son los principios voluntarios — los principios de IA de la OCDE y marcos similares que establecen valores compartidos sin fuerza vinculante, dando forma a los enfoques nacionales desde dentro.
Brechas jurisdiccionales y el problema ASI
Los límites aquí son estructurales. Las jurisdicciones difieren marcadamente en enfoque: la UE regula horizontalmente con un solo estatuto, Estados Unidos depende en gran medida de reglas sectoriales y guía de agencias, y otras regiones mezclan reglas vinculantes con estrategias nacionales — de modo que el mismo modelo o despliegue puede enfrentar obligaciones muy diferentes según dónde caiga. El alcance extraterritorial de la EU AI Act empuja su estándar a los productos de proveedores no europeos, pero no existe un marco convergente equivalente a nivel mundial. La competencia geopolítica motiva y complica la coordinación entre grandes potencias: los estados comparten interés en prevenir el uso indebido catastrófico mientras también compiten por ventaja en IA, lo que da forma a cuánta coordinación de seguridad es políticamente factible en cada momento. La capacidad de ejecución varía en consecuencia — de reguladores dedicados a compromisos voluntarios sin órgano supervisor alguno.
Y la brecha más profunda es conceptual. La ley actual gobierna categorías de riesgo definidas de sistemas existentes: prácticas prohibidas, despliegues de alto riesgo, obligaciones de modelos de propósito general. Para la superinteligencia hipotética, la regulación hoy establece fronteras y estructuras de responsabilidad alrededor de la IA actual — aún no resuelve la supervisión de capacidad que excede la evaluación humana, ni pretende hacerlo.
Nivel 2 — Seguridad y control de IA frontera
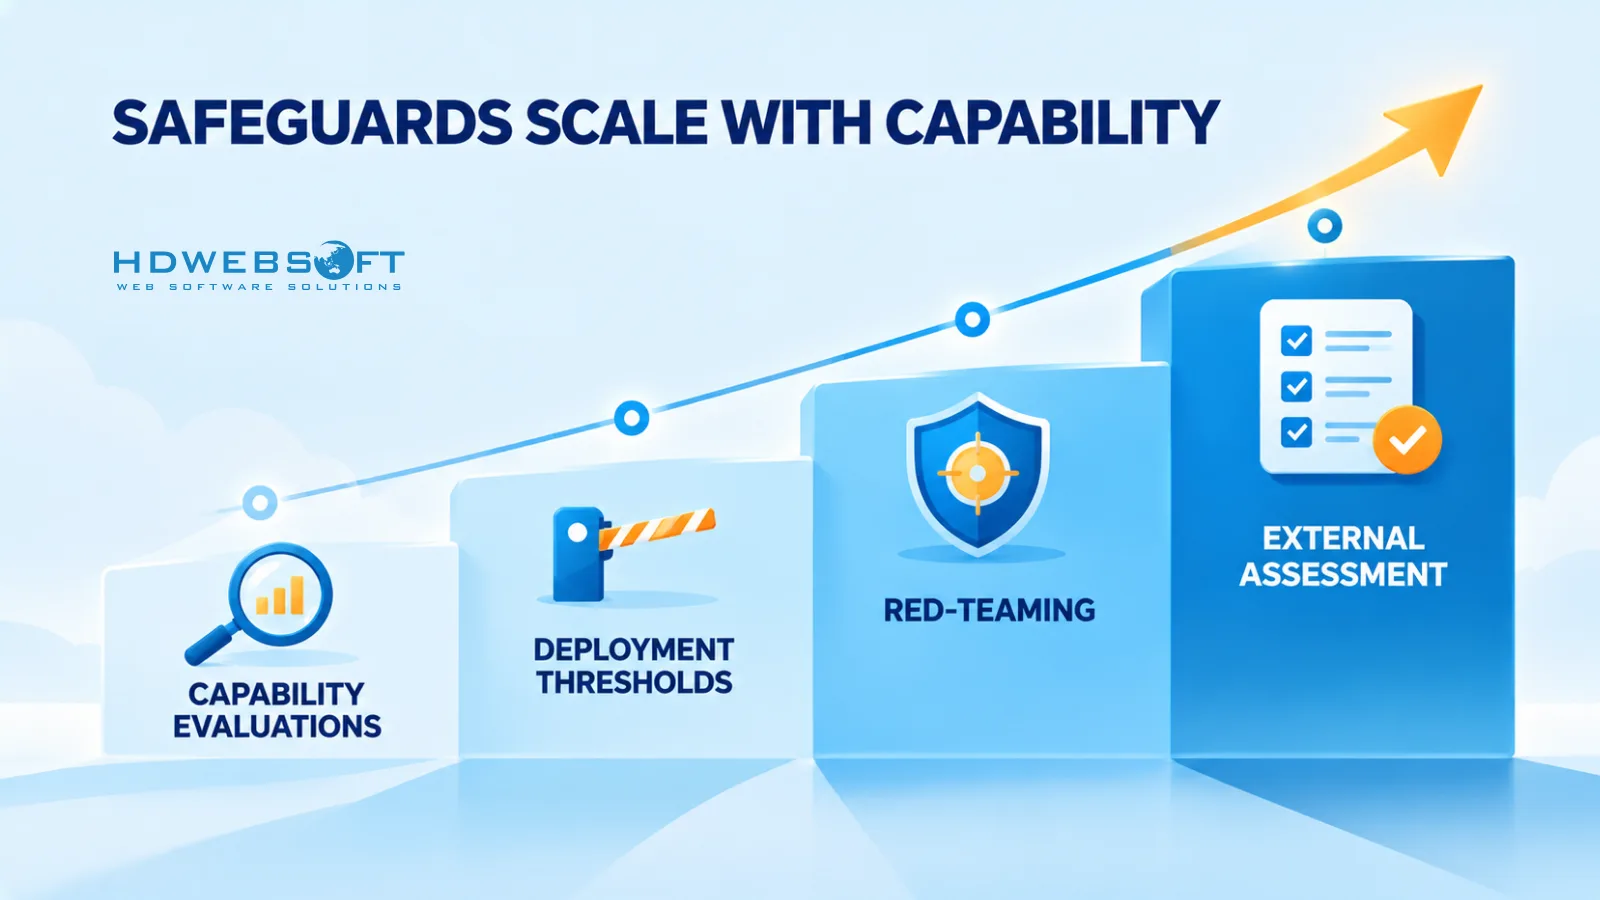
El segundo nivel opera dentro de las organizaciones que construyen los modelos más capaces. El instrumento dominante aquí es el marco de seguridad basado en capacidad: políticas internas que vinculan salvaguardas a lo que un modelo puede hacer, no solo a cuándo se publica. El ejemplo más claro es la Responsible Scaling Policy de Anthropic, que asigna AI Safety Levels a los modelos y exige medidas de contención y seguridad progresivamente más fuertes a medida que se cruzan umbrales de capacidad.
El kit de seguridad vinculado a capacidad
El patrón se generaliza a través de varios mecanismos:
- Evaluaciones de capacidad — probar modelos por capacidades peligrosas (p. ej., replicación autónoma, capacidades cibernéticas o biológicas) antes y durante el desarrollo.
- Umbrales de despliegue — límites de capacidad más allá de los cuales el despliegue requiere salvaguardas o revisión adicionales.
- Red-teaming — pruebas adversarias por equipos internos y externos para revelar modos de fallo antes del lanzamiento.
- Seguridad del modelo — proteger los pesos del modelo y la infraestructura contra robo o uso indebido.
- Evaluación externa — evaluaciones y revisiones de terceros que complementan la autoevaluación del proveedor.
Marcos liderados por proveedores en contexto
El Preparedness Framework de OpenAI y el Frontier Safety Framework de DeepMind siguen lógica comparable — evaluación y mitigación vinculadas a capacidad — aunque cada uno difiere en detalle y alcance; las especificidades de sus disposiciones se leen mejor en la fuente que resumidas aquí.
Lo que estos marcos establecen colectivamente es un patrón de gobernanza digno de nota: las salvaguardas escalan con la capacidad demostrada en lugar de regulación fija. Eso es un cambio significativo respecto a reglas escritas para software estático — los controles que aplica un laboratorio se supone que rastrean lo que sus modelos pueden realmente hacer, evaluados a través de pruebas definidas en lugar de asumidos. Para las empresas que consumen estos modelos, este nivel opera aguas arriba: las propiedades de seguridad de un modelo desplegado reflejan parcialmente la gobernanza interna del proveedor, que la empresa puede observar y evaluar pero no establecer.
Dos características estructurales definen este nivel. Primero, las salvaguardas lideradas por proveedores no operan en vacío: los laboratorios están simultáneamente sujetos a la ley aplicable — incluidas obligaciones como las reglas de la EU AI Act para modelos de propósito general — y los marcos frontera interactúan cada vez más con revisiones externas, evaluaciones de institutos de seguridad y expectativas de reporte. Segundo, este nivel permanece desigual. Las evaluaciones son en gran parte autorealizadas, los umbrales autodefinidos, y la capacidad de verificación independiente aún se está desarrollando. La gobernanza frontera es donde el control vinculado a capacidad está más avanzado — y donde sus límites son más técnicos.
Nivel 3 — Responsabilidad empresarial
El tercer nivel es el que la mayoría de las organizaciones realmente controlan: la gobernanza de cómo se despliega la IA y qué se le permite hacer. La pregunta central es simple de enunciar y difícil de responder — ¿quién autoriza, monitorea y permanece responsable de las decisiones autónomas de la IA?
Cinco palancas definen la responsabilidad empresarial en la práctica:
- Los niveles de autonomía basados en riesgo establecen lo que los sistemas de IA pueden hacer sin supervisión, escalado a la clase de riesgo de la acción — leer datos, redactar contenido, ejecutar transacciones o tocar sistemas externos cada uno merece niveles diferentes de libertad.
- Las aprobaciones human-in-the-loop colocan puertas explícitas sobre acciones consecuentes: el sistema propone, una persona con autoridad apropiada aprueba.
- Una matriz de autoridad de decisión registra quién — y qué — está facultado para decidir a cada radio de impacto, haciendo de la autonomía una delegación explícita en lugar de un accidente de configuración.
- La auditabilidad requiere registros de decisiones lo suficientemente detallados como para reconstruir lo que pasó: qué entradas se usaron, qué acciones se tomaron, qué aprobaciones se dieron — junto a controles de acceso y salvaguardas operativas que limitan lo que los sistemas pueden tocar; los patrones técnicos detrás de esto mapean estrechamente a la seguridad LLM para IA agéntica.
- La responsabilidad a nivel de junta convierte el riesgo de IA en un punto permanente de la agenda de gobernanza, con propiedad designada debajo de la junta.
Marcos como el NIST AI Risk Management Framework dan a estos mecanismos vocabulario compartido — govern, map, measure, manage — aunque es guía voluntaria, no legislación vinculante. Lo que distingue a este nivel es el alcance: las empresas no pueden dar forma a la frontera, pero pueden controlar lo que se autoriza en sus sistemas, monitorearlo y mantener a humanos designados responsables de ello.
Dónde los mecanismos de gobernanza existentes se quedan cortos
La evaluación honesta requiere decir dónde termina el alcance de cada nivel.
| Nivel | Lo que gobierna | Límite no resuelto |
|---|---|---|
| Global | Jurisdicción fragmentada | Desafíos de ejecución internacional |
| Frontera | Evaluaciones desiguales, verificación independiente | Evaluación de capacidad confiable |
| Empresa | Despliegue y acciones autorizadas | Límites de supervisar capacidades sobrehumanas |
En el nivel global, la ley vinculante permanece ligada a la jurisdicción mientras la tecnología no; la coordinación produce declaraciones más rápido que ejecución. En el nivel frontera, las evaluaciones y umbrales son reales pero aplicados desigualmente y en gran parte autoverificados — la evaluación de capacidad independiente confiable sigue siendo un problema abierto. Y en el nivel empresarial, la gobernanza cubre legítimamente el despliegue y la acción autorizada — sin embargo, la supervisión escalable de capacidad sobrehumana es fundamentalmente más difícil que gobernar sistemas cuyos resultados los humanos aún pueden evaluar.
La línea conductora no es que la supervisión inevitablemente falle, sino que los mecanismos que la sustentan — evaluación, verificación, ejecución — están sin resolver en la frontera de capacidad y sin probar más allá de ella. Esa incertidumbre es en sí misma un dato de gobernanza: argumenta por estructuras de responsabilidad que escalen en lugar de supuestos que se mantengan.
Una segunda implicación sigue: donde la gobernanza aguas arriba tiene brechas, la responsabilidad se desplaza aguas abajo. Los desplegadores no pueden confiar en tratados o políticas de laboratorio para absorber su propia responsabilidad por cómo se comporta la IA dentro de su organización — permanecen responsables de la autorización, el monitoreo y los resultados sin importar qué. En la práctica, eso hace de la gobernanza a nivel empresarial no un complemento de los otros dos niveles sino una capa portante propia.
Preparando su empresa: un playbook de gobernanza práctico
Las empresas no pueden regular la frontera, pero pueden construir la capa que poseen — y dado que la gobernanza aguas arriba tiene las brechas descritas arriba, esa capa lleva peso real. Seis medidas cubren lo esencial. Estas son responsabilidades y prioridades de gobernanza, no instrucciones de ingeniería; la profundidad de implementación pertenece a trabajo técnico dedicado.
- Adopte niveles de autonomía basados en riesgo. Clasifique lo que la IA puede hacer sin supervisión por riesgo de acción — análisis de solo lectura, generación de contenido, acciones internas, acciones externas o consecuentes — y asigne techos de autonomía explícitos a cada una. El punto es hacer de la autonomía una concesión deliberada, no una propiedad emergente de lo que un agente pueda alcanzar por casualidad.
- Establezca umbrales de aprobación human-in-the-loop. Defina qué acciones requieren siempre aprobación, por quién y con qué evidencia — tratando las puertas como propiedad del radio de impacto de la acción, no de la conveniencia de la tarea. Las aprobaciones deben llevar suficiente información para que el aprobador realmente evalúe la acción, no solo la confirme.
- Mantenga una matriz de autoridad de decisión. Un registro vivo de qué sistemas y qué humanos tienen autoridad a cada nivel de consecuencia — para que la autonomía sea siempre una delegación explícita y auditable y la responsabilidad rastreable a un dueño designado.
- Puerta mejoras de capacidad con evaluación y auditoría. Nuevos modelos, herramientas o integraciones entran a producción solo después de evaluaciones definidas y un rastro de auditoría — la misma disciplina que gobierna los cambios de modelo en una arquitectura preparada para superinteligencia. Un modelo más fuerte es un evento de gobernanza, no solo una mejora.
- Establezca reporte de IA a nivel de junta. Un ritmo permanente que lleva el riesgo de IA, incidentes y postura de autonomía a la junta — la responsabilidad necesita un destino, y estructuras de gobernanza que se detienen debajo de la junta dejan de ser gobernanza.
- Defina rutas de incidentes y escalación. Quién es notificado, quién decide y qué puede detenerse — antes del primer incidente, no después. El valor de una ruta de parada es proporcional a cuán claramente están definidos su disparador y dueño por adelantado.
Nada de esto resuelve la gobernanza de la superinteligencia. Hace algo más útil: construye infraestructura de responsabilidad que funciona hoy y escala a medida que lo hace la capacidad — que es también la posición honesta que las empresas pueden afirmar de manera creíble en cualquier conversación de gobernanza, interna o externa.
Conclusión
La gobernanza de la superinteligencia está genuinamente sin resolver en los niveles global y frontera — y lo seguirá estando en el futuro previsible. Lo accionable ahora es la capa empresarial: autorización, monitoreo y responsabilidad por la IA que las organizaciones despliegan, construida sobre estructuras que pueden escalar a medida que los sistemas se vuelven más capaces. HDWEBSOFT ayuda a las empresas a diseñar e implementar sistemas de IA gobernados a través de nuestros servicios de desarrollo de IA; si está dando forma a la postura de gobernanza de IA de su organización, contacte a HDWEBSOFT para discutir su hoja de ruta de gobernanza e implementación.
FAQ
¿Qué es la gobernanza de la superinteligencia?
La gobernanza de la superinteligencia se refiere a las leyes, mecanismos de coordinación, prácticas de seguridad y controles organizacionales destinados a orientar y restringir la inteligencia artificial — incluidos sistemas hipotéticos que superarían la capacidad humana. Opera a nivel global, de proveedores frontera y empresarial, y sigue siendo un desafío no resuelto.
¿Puede la superinteligencia artificial ser gobernada o controlada?
Ningún marco existente ha demostrado un control garantizado sobre sistemas superinteligentes hipotéticos. Los mecanismos de gobernanza actuales pueden fortalecer significativamente la responsabilidad de la IA de hoy, pero la supervisión escalable de sistemas que exceden la capacidad de evaluación humana sigue siendo un problema abierto de investigación y política.
¿Por qué es importante la alineación de la IA para la gobernanza de la superinteligencia?
La alineación — si los objetivos del sistema coinciden con lo que sus operadores realmente pretenden — es central porque la supervisión depende de comprender y restringir el comportamiento. Alineación y controlabilidad están relacionadas pero son distintas: un sistema podría perseguir los objetivos previstos y aun así ser difícil de restringir en la práctica.
¿En qué se diferencia la gobernanza de IA empresarial de la gobernanza de IA frontera?
La gobernanza de IA frontera concierne a los laboratorios que construyen los modelos más capaces — evaluaciones de capacidad, umbrales de despliegue y mitigaciones de seguridad para la tecnología misma. La gobernanza de IA empresarial concierne a cómo las organizaciones despliegan IA — quién autoriza acciones autónomas, cómo se monitorean y quién permanece responsable.
¿Qué controles de gobernanza deberían implementar las empresas hoy?
Niveles de autonomía basados en riesgo, umbrales de aprobación human-in-the-loop para acciones consecuentes, una matriz de autoridad de decisión, puertas de evaluación y auditoría antes de mejoras de capacidad, reportes de IA a nivel de junta y rutas definidas de incidentes y escalación.